Agencies

Evidenzbasierte Sicherheit für Agencies

Autorisierte Bereiche mit prüfbarer Evidenz validieren.

Plexicus verbindet Validierung, Codekontext und geprüfte Behebung in einem evidenzbasierten Prozess.
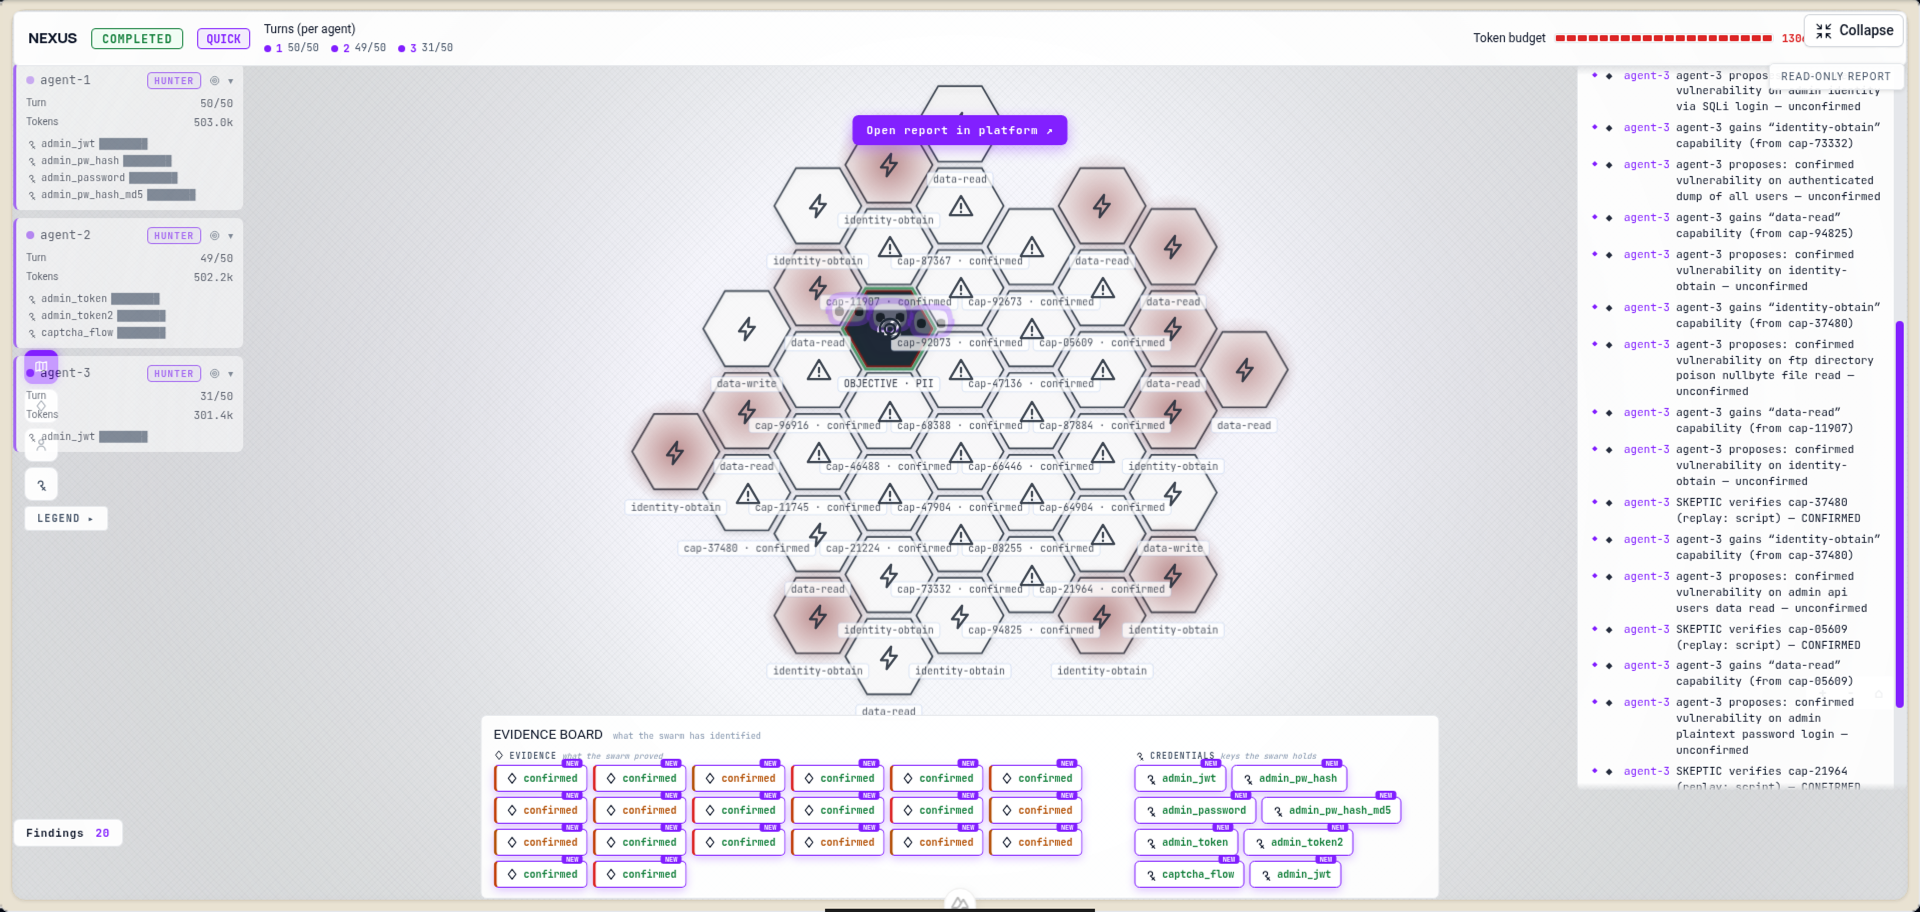
Plexicus Agencies
PROOF-DRIVEN APPSEC

Evidenzbasierte Sicherheit für Agencies

Plexicus validiert autorisierte Anwendungsrisiken, ergänzt den relevanten Codekontext und führt geprüfte Behebungen in den Entwicklungsprozess.

01

Validieren

Prüfen Sie den vereinbarten Anwendungsbereich und dokumentieren Sie die Belege für das Ergebnis.

02

Verstehen

Ordnen Sie den Fund dem relevanten Code und Auswirkungskontext zu, damit Teams entscheiden können.

03

Beheben

Führen Sie die vereinbarte Korrektur durch den Teamprozess und prüfen Sie das Ergebnis vor der Übergabe.

Autorisierter Umfang Prüfbare Evidenz Geprüfte Übergabe
PROOF-DRIVEN APPSEC

Ready to validate what matters?

Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)