Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
José Ramón Palanco is the CEO/CTO of Plexicus, a pioneering company in ASPM (Application Security Posture Management) launched in 2024, offering AI-powered remediation capabilities. Previously, he founded Dinoflux in 2014, a Threat Intelligence startup that was acquired by Telefonica, and has been working with 11paths since 2018. His experience includes roles at Ericsson`s R&D department and Optenet (Allot). He holds a Telecommunications Engineering degree from the University of Alcala de Henares and a Master`s in IT Governance from the University of Deusto. As a recognized cybersecurity expert, he has been a speaker at various prestigious conferences including OWASP, ROOTEDCON, ROOTCON, MALCON, and FAQin. His contributions to the cybersecurity field include multiple CVE publications and the development of various open source tools such as nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
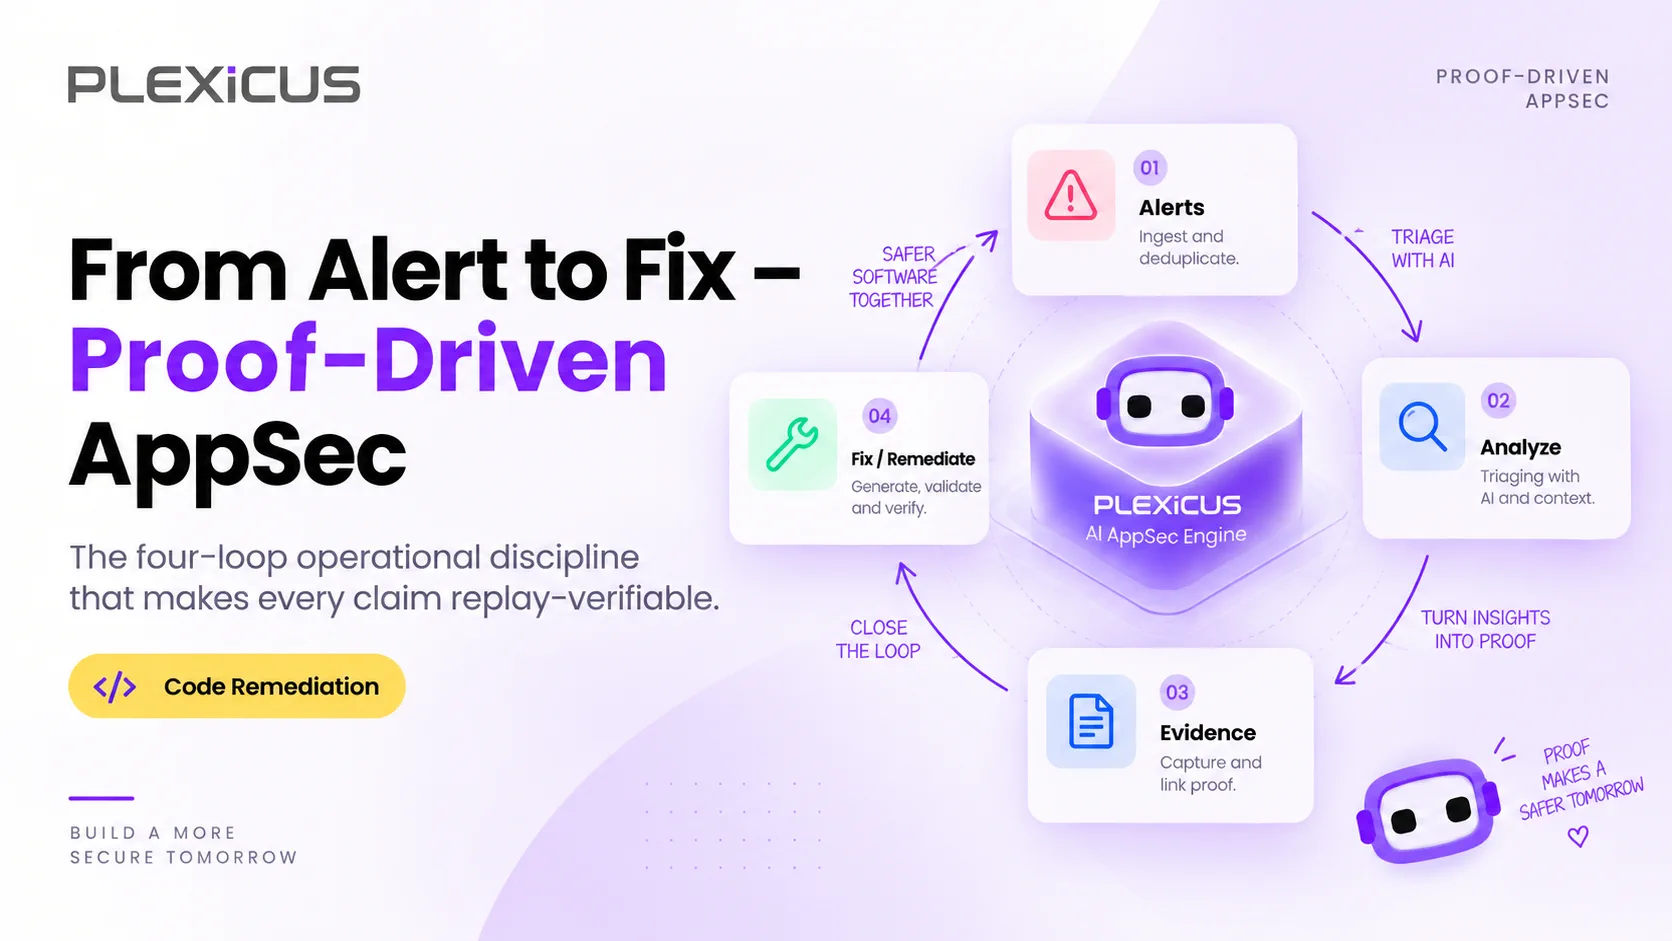
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
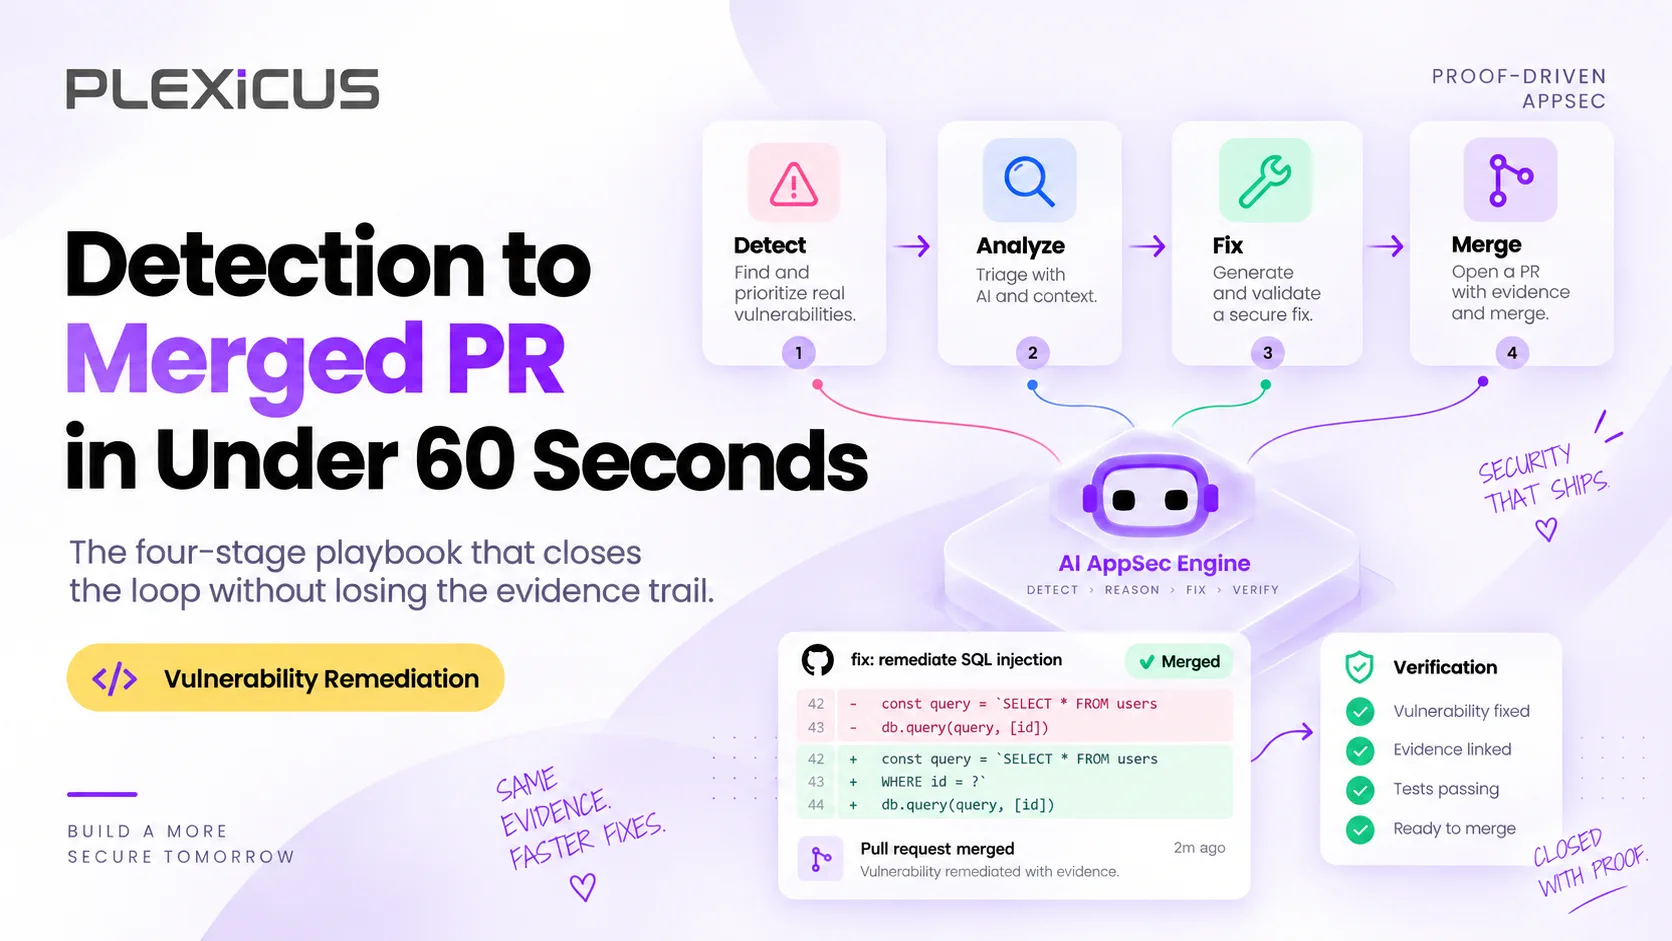
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
`trivy image` -komennon suorittaminen ei ole DevSecOpsse on melun tuottamista. Todellinen turvallisuustekniikka koskee signaali-kohinasuhdetta. Tämä opas tarjoaa tuotantotason konfiguraatiot 17 teollisuusstandardin työkalulle haavoittuvuuksien pysäyttämiseksi ilman liiketoiminnan pysäyttämistä, jaettuna kolmeen vaiheeseen: ennakkositoutuminen, CI-portinvartijat ja ajonaikainen skannaus.
Tietoturvatyökalun asentaminen on helppo osa. Vaikeudet alkavat 'päivänä 2', kun työkalu raportoi 5 000 uutta haavoittuvuutta. Tämä opas keskittyy haavoittuvuuksien hallintaan: kuinka suodattaa pois päällekkäiset hälytykset, hallita vääriä positiivisia ja seurata mittareita, jotka todella mittaavat menestystä. Opi siirtymään 'vikojen löytämisestä' 'riskien korjaamiseen' ilman, että tiimisi kuormittuu liikaa.
SAST ja DAST ovat turvallisuustestausmenetelmiä, joita käytetään sovellusten suojaamiseen hyökkäyksiltä. Katsotaanpa, kuinka kumpikin auttaa sovellusten turvallisuudessa, tarkastelemalla niiden eroja ja missä ne sopivat työnkulkuusi.
Vertaa johtavia ASPM-työkaluja, kuten Plexicus, Cycode, Wiz ja Apiiro, AppSec-testauksen ja haavoittuvuuksien hallinnan automatisoimiseksi
Tutustu huipputason API-turvatyökaluihin haavoittuvuuksien havaitsemiseksi, API-hyökkäysten estämiseksi ja sovellustesi suojaamiseksi kehittyneellä skannauksella ja testauksella.
Nykyaikaiset sovellukset ovat vahvasti riippuvaisia kolmannen osapuolen ja avoimen lähdekoodin kirjastoista. Tämä nopeuttaa kehitystä, mutta lisää myös hyökkäysriskiä. Jokainen riippuvuus voi tuoda mukanaan ongelmia, kuten paikkaamattomia tietoturva-aukkoja, riskialttiita lisenssejä tai vanhentuneita paketteja. Ohjelmistojen koostumusanalyysityökalut (SCA) auttavat ratkaisemaan näitä ongelmia.
Markkinoilla on kymmeniä SAST-työkaluja, avoimen lähdekoodin ratkaisuista yritystason työkaluihin. Haasteena on: Mikä SAST-työkalu on paras tiimillesi?
Verkkosovellusten turvallisuus on olennaista suojata sovelluksesi kyberhyökkäyksiltä, jotka kohdistuvat arkaluonteisiin tietoihin ja häiritsevät toimintoja. Tämä opas kattaa verkkosovellusten turvallisuuden merkityksen, yleiset haavoittuvuudet, parhaat käytännöt ja testausmenetelmät, auttaen sinua turvaamaan sovelluksesi, varmistamaan vaatimustenmukaisuuden ja ylläpitämään käyttäjien luottamusta
Painajaismainen tietoturvaloukkaus on tullut todellisuudeksi monille eurooppalaisille yrityksille. Opi 15 mullistavaa DevSecOps-trendiä, jotka sinun on tiedettävä pysyäksesi poissa loukkauslistalta.
Plexicus valmistuu Startup Wise Guys Spring Batch 2025 kiihdytysohjelmasta.
Jos rakennat tai käytät ohjelmistoja nykyään, jongleeraat todennäköisesti mikropalveluita, palvelimettomia funktioita, kontteja, kolmannen osapuolen paketteja ja valtavaa määrää vaatimustenmukaisuuden tarkistuslistoja. Jokainen liikkuva osa synnyttää omia havaintoja, koontinäyttöjä ja vihaisia punaisia hälytyksiä. Ennen pitkää riskin näkyvyys tuntuu kuin ajaisi San Franciscon sumussa klo 2 aamuyöllä – tiedät, että vaara on siellä, mutta et oikein näe sitä.
Plexicus on saanut 150 000 dollarin investoinnin Microsoftilta pilvi-infrastruktuurinsa laajentamiseksi. Tämä rahoitus parantaa järjestelmän suorituskykyä, skaalautuvuutta ja luotettavuutta, mikä mahdollistaa Plexicuksen tukemaan enemmän yrityksiä tekoälypohjaisilla yritysratkaisuilla.
Tutustu, kuinka Plexicuksen uusi BlackDuck-integraatio parantaa avoimen lähdekoodin tietoturvaa reaaliaikaisella haavoittuvuuksien tunnistuksella, automatisoidulla riskien priorisoinnilla ja saumattomilla DevSecOps-työnkuluilla.
Plexicus lanseeraa tekoälypohjaisen tietoturva-alustan reaaliaikaiseen haavoittuvuuksien korjaukseen. Autonomiset agentit havaitsevat, priorisoivat ja korjaavat uhkia välittömästi.
Uusi yhteistyö Plexicuksen ja Céfirosin välillä parantaa sovellusturvallisuutta 19 Latinalaisen Amerikan ja Iberian maassa. Tämä kyberturvallisuusyhteistyö tuo edistyneitä Application Security Posture Management (ASPM) -ratkaisuja organisaatioille, jotka haluavat ennakoivasti puolustautua kyberuhkia vastaan.

Kehykset kuten DORA, ISO 27001 ja NIST SP 800-53 ovat olennaisia vahvan sovellusturvallisuuden hallinnan kannalta, auttaen organisaatioita täyttämään standardit, vähentämään riskejä ja ylläpitämään sääntelyn noudattamista.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.