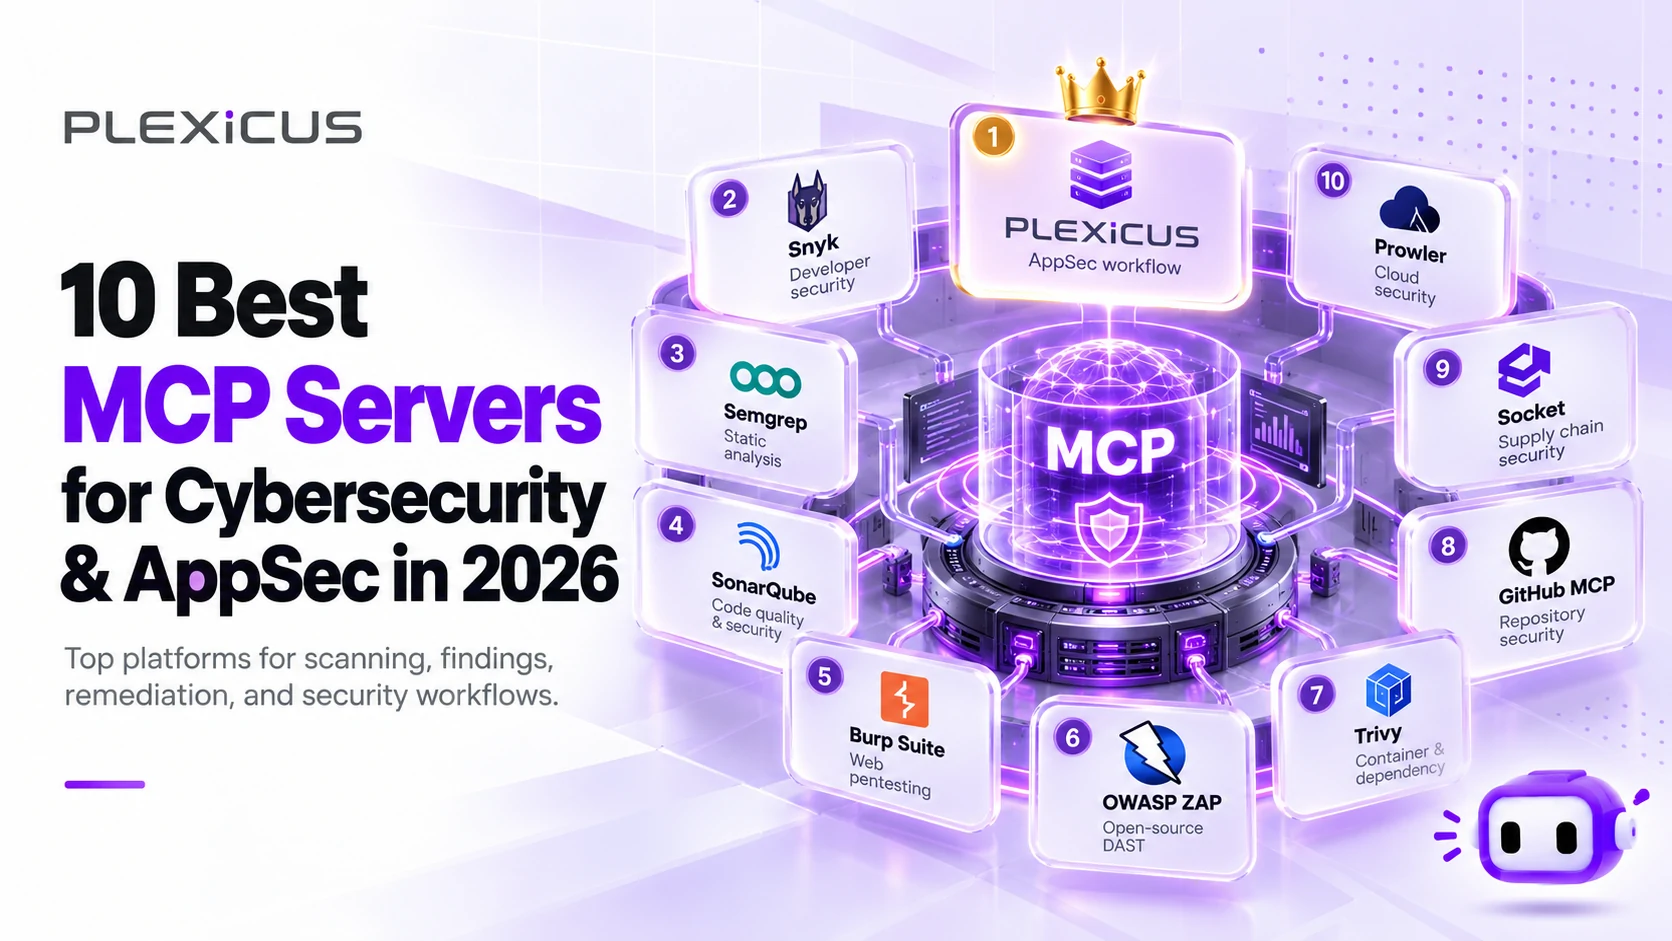
10 Best MCP Servers for Cybersecurity and Application Security in 2026

An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
31 articles
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
Alat pengodean AI membuat pengembang lebih cepat — namun pengembangan yang lebih cepat juga membutuhkan visibilitas yang lebih baik, alur kerja peninjauan yang lebih kuat, dan perbaikan yang lebih andal. Ini adalah panduan tata kelola praktis bagi tim yang mengadopsi Codex, Claude Code, Cursor, Windsurf, dan agen pengodean AI lainnya.
Deteksi saja tidak dapat mengimbangi pengembangan dengan kecepatan AI. Remediasi native-AI adalah lapisan berikutnya — membantu tim memperbaiki, memvalidasi, dan melacak kerentanan dalam kode yang dihasilkan AI di setiap tahap SDLC.
Alat coding AI kini menulis hampir setengah dari seluruh kode baru. Dan 45% dari kode tersebut dirilis dengan setidaknya satu kerentanan. Keamanan vibe coding adalah praktik mengamankan perangkat lunak yang dibuat oleh AI — mendeteksi, memprioritaskan, dan memperbaiki risiko sebelum mencapai produksi.
"Plexicus Community adalah platform keamanan aplikasi gratis selamanya untuk pengembang. Dapatkan pemindaian SAST, SCA, DAST, rahasia, dan IaC secara lengkap, ditambah perbaikan kerentanan yang didukung AI, tanpa kartu kredit diperlukan."
Alat keamanan memiliki reputasi sebagai penghalang yang berisik. Ketika seorang pengembang mendorong kode, dan pipeline CI/CD gagal dengan laporan PDF 500 halaman terlampir, reaksi alami mereka bukanlah memperbaiki masalah tersebut. Melainkan mengabaikannya atau memaksa penggabungan kode.
Saat kita memasuki tahun 2026, banyak tim teknis menemukan bahwa "deteksi anomali" saja tidak cukup untuk menangani volume kode yang dihasilkan
Menjalankan `trivy image` bukanlah DevSecOps—itu adalah pembuatan kebisingan. Rekayasa keamanan yang sesungguhnya adalah tentang rasio sinyal terhadap kebisingan. Panduan ini menyediakan konfigurasi tingkat produksi untuk 17 alat standar industri untuk menghentikan kerentanan tanpa menghentikan bisnis, yang diorganisir dalam tiga fase: pra-komit, penjaga gerbang CI, dan pemindaian waktu nyata.
DevSecOps telah menjadi standar untuk menghadirkan perangkat lunak modern. Tim tidak lagi menyerahkan kode ke bagian keamanan setelah pengembangan. Pada tahun 2026, keamanan adalah bagian bersama yang terotomatisasi di setiap langkah dalam alur kerja. Dalam panduan ini, kami merangkum alat DevSecOps teratas untuk dicoba pada tahun 2026, mencakup fungsi masing-masing alat, kelebihan dan kekurangannya, serta solusi lama apa yang digantikannya.
Sysdig telah dikenal karena cakupan acara kernel yang kuat. Ini dibangun di atas fondasi sumber terbuka Falco dan menjadi favorit di antara tim SOC yang membutuhkan visibilitas mendetail ke dalam kernel Linux atau pod Kubernetes.
SentinelOne Singularity Cloud adalah salah satu yang pertama di bidang EDR/CWPP Otonom. Agen bertenaga AI-nya menawarkan perlindungan cepat dan offline serta telah membantu banyak organisasi menghindari serangan ransomware.
Pada tahun 2026, tantangan utama bukan hanya menemukan bug lagi. Masalah sebenarnya adalah seberapa cepat penyerang mengeksploitasi mereka. Tim keamanan dulunya memiliki waktu berminggu-minggu untuk menambal kerentanan, tetapi sekarang waktu itu hampir hilang.
Keamanan Aikido menjadi populer dengan mengurangi peringatan yang tidak perlu. Dengan berfokus pada keterjangkauan, ini membantu pengembang menghindari "spam kerentanan" yang dibuat oleh pemindai lama.
Pada tahun 2026, prioritas keamanan cloud telah berubah. Visibilitas tidak lagi menjadi poin penjualan utama karena Wiz.io sudah menetapkan standar di awal 2020-an. Sekarang, tantangan utama adalah mengikuti laju perubahan.
Bayangkan sebuah sore Jumat yang sibuk di pusat operasi keamanan sebuah perusahaan teknologi yang berkembang pesat. Tim, yang sudah sibuk dengan peringatan, menerima notifikasi demi notifikasi, layar mereka berkedip dengan masalah 'kritis' yang memerlukan perhatian segera. Mereka memiliki lebih dari 1.000 akun cloud yang tersebar di berbagai penyedia, masing-masing berkontribusi pada gelombang peringatan. Namun, banyak dari peringatan ini bahkan tidak terkait dengan sumber daya yang terpapar internet, membuat tim merasa frustrasi dan kewalahan oleh skala dan urgensi yang tampak dari semuanya. Keamanan cloud itu rumit.
Menginstal alat keamanan adalah bagian yang mudah. Bagian yang sulit dimulai pada 'Hari 2,' ketika alat tersebut melaporkan 5.000 kerentanan baru. Panduan ini berfokus pada manajemen kerentanan: bagaimana menyaring peringatan duplikat, mengelola positif palsu, dan melacak metrik yang benar-benar mengukur keberhasilan. Pelajari cara beralih dari 'menemukan bug' ke 'memperbaiki risiko' tanpa membebani tim Anda.
Pengalaman Pengembang (DevEx) adalah kunci saat memilih alat keamanan. Keamanan harus mempermudah pekerjaan pengembang, bukan membuatnya lebih sulit. Jika pengembang harus meninggalkan lingkungan pemrograman mereka atau menggunakan dasbor lain untuk menemukan masalah, itu memperlambat mereka dan membuat mereka kurang mungkin menggunakan alat tersebut.
Pendekatan langkah demi langkah ini membantu Anda meluncurkan alat keamanan dengan lancar dan menjaga pembangunan Anda tetap berjalan. Anggaplah ini sebagai serangkaian langkah kecil yang melindungi pengiriman Anda, memastikan proses pengembangan yang lebih andal dan aman.
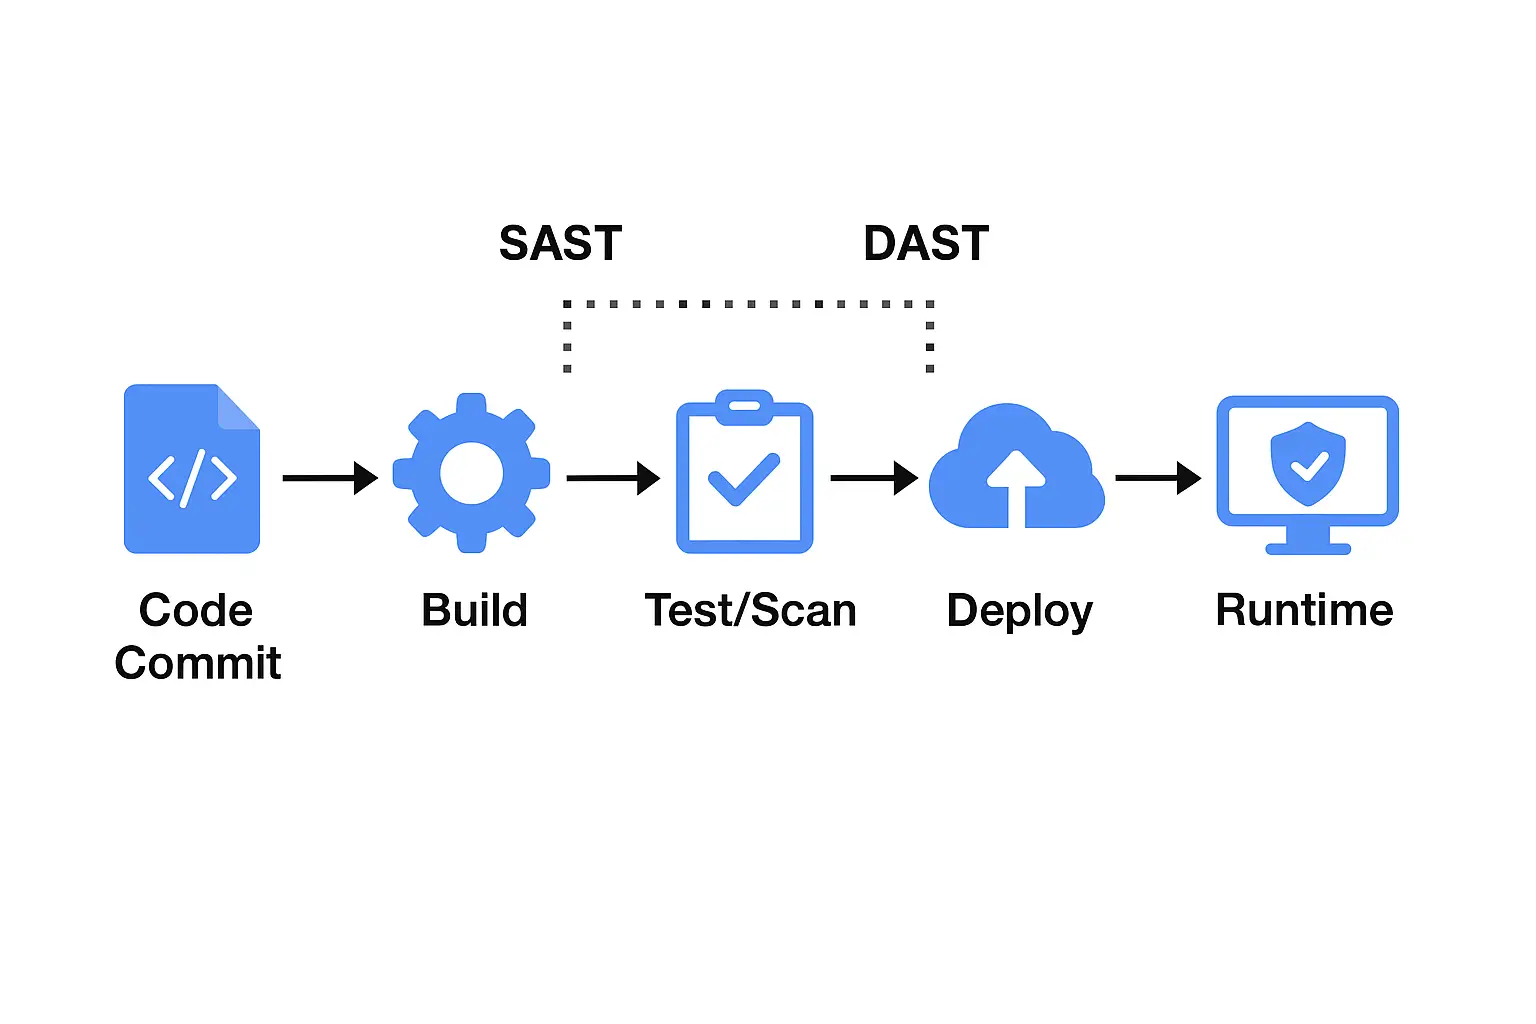
SAST dan DAST adalah metode pengujian keamanan yang digunakan untuk melindungi aplikasi dari serangan. Untuk melihat bagaimana masing-masing membantu keamanan aplikasi, mari kita lihat perbedaan mereka dan di mana mereka cocok dalam alur kerja Anda
Bandingkan alat ASPM terkemuka seperti Plexicus, Cycode, Wiz, dan Apiiro untuk mengotomatisasi pengujian AppSec dan manajemen kerentanan
Temukan alat keamanan API terbaik untuk mendeteksi kerentanan, menghentikan serangan API, dan melindungi aplikasi Anda dengan pemindaian dan pengujian lanjutan.
Aplikasi modern sangat bergantung pada pustaka pihak ketiga dan sumber terbuka. Ini mempercepat pengembangan, tetapi juga meningkatkan risiko serangan. Setiap ketergantungan dapat memperkenalkan masalah seperti kelemahan keamanan yang belum ditambal, lisensi berisiko, atau paket yang sudah usang. Alat Analisis Komposisi Perangkat Lunak (SCA) membantu mengatasi masalah ini.
Ada puluhan alat SAST di pasar, mulai dari open-source hingga tingkat perusahaan. Tantangannya adalah: Alat SAST mana yang terbaik untuk tim Anda?
Keamanan aplikasi web sangat penting untuk melindungi aplikasi Anda dari serangan siber yang menargetkan data sensitif dan mengganggu operasi. Panduan ini mencakup pentingnya keamanan aplikasi web, kerentanan umum, praktik terbaik, dan metode pengujian, membantu Anda mengamankan aplikasi, memastikan kepatuhan, dan mempertahankan kepercayaan pengguna
Pelanggaran keamanan yang mengerikan telah menjadi kenyataan bagi banyak perusahaan Eropa. Pelajari 15 tren DevSecOps transformatif yang harus Anda ketahui untuk tetap aman dari daftar pelanggaran.
Jika Anda membangun atau menjalankan perangkat lunak saat ini, Anda mungkin sedang mengelola layanan mikro, fungsi tanpa server, kontainer, paket pihak ketiga, dan banyak kotak centang kepatuhan. Setiap bagian yang bergerak menghasilkan temuan, dasbor, dan peringatan merah yang marah. Tidak lama kemudian, visibilitas risiko terasa seperti mengemudi dalam kabut San Francisco pada pukul 2 pagi—Anda tahu ada bahaya di luar sana, tetapi Anda tidak bisa benar-benar melihatnya.
Temukan bagaimana integrasi BlackDuck baru dari Plexicus meningkatkan keamanan open-source dengan deteksi kerentanan waktu nyata, prioritas risiko otomatis, dan alur kerja DevSecOps yang mulus.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.