Blog

Plexicus Blog

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.

All articles

Latest Articles

Top 15 AI Pentest Tools for 2026: Autonomous Agents Ranked & Compared
Review

Top 15 AI Pentest Tools for 2026: Autonomous Agents Ranked & Compared

The 2026 AI pentest market splits into three lanes: autonomous agents that exploit live systems, BAS platforms that emulate adversary techniques, and PTaaS vendors that wrap AI around human testers. We ranked 15 of them on signed-scope evidence, replay verification, and pricing transparency so you can pick the right one for your next pentest run.

José Palanco José Palanco ·
From Alert to Fix: Closing the Loop with Proof-Driven AppSec
Code Remediation

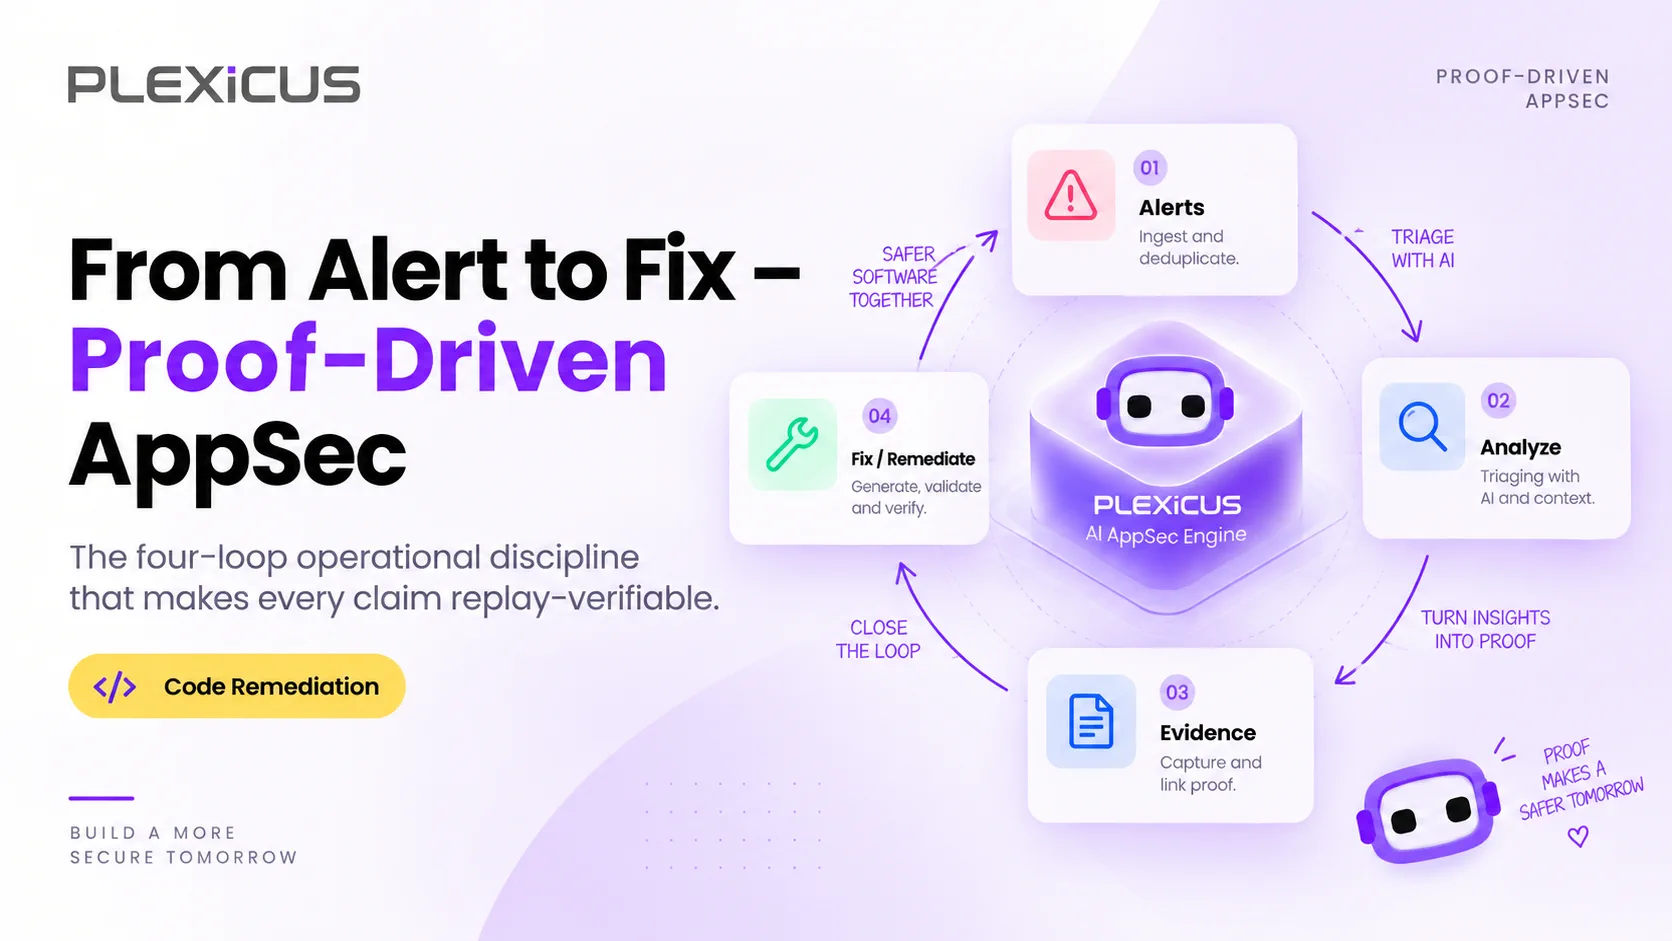
From Alert to Fix: Closing the Loop with Proof-Driven AppSec

Most security programs are a series of disconnected loops — alert, triage, fix, audit, fix again, audit again. Proof-Driven AppSec closes the loop once and makes every step provable. This is the canonical definition, the four-loop structure, and what it looks like in production.

José Palanco José Palanco ·
78% of AI-Generated PRs Contain a Vulnerability. Here's What We're Seeing.
AI Code Security

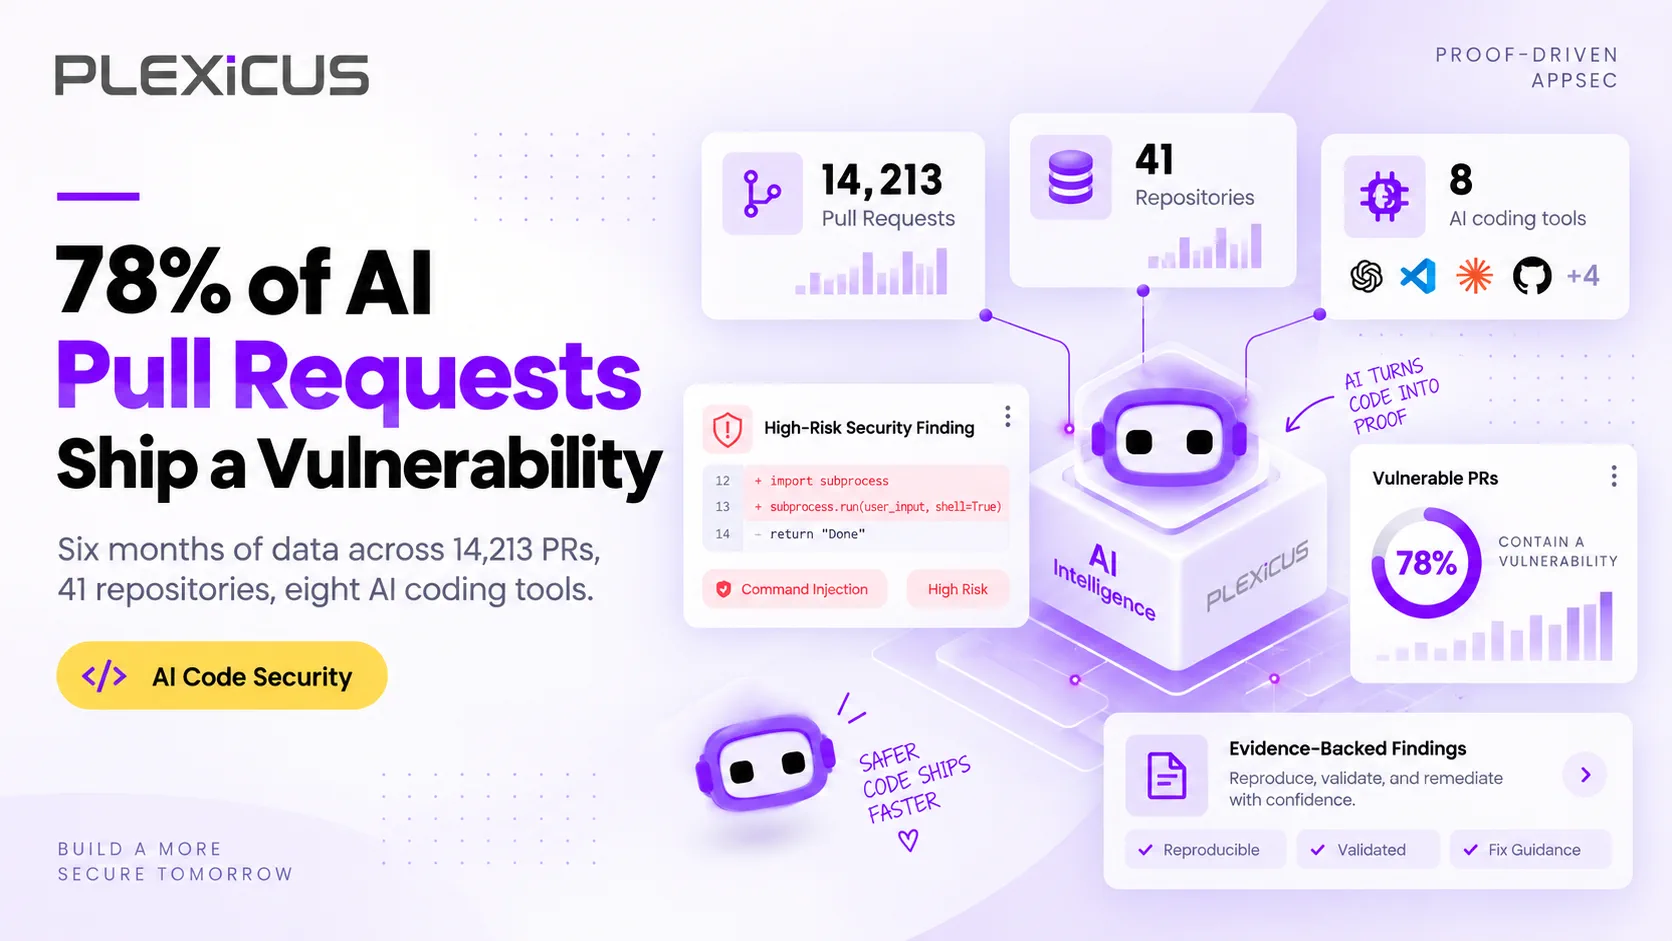
78% of AI-Generated PRs Contain a Vulnerability. Here's What We're Seeing.

Across thousands of AI-generated pull requests scanned in the past six months, 78% contained at least one vulnerability that survived the human review pass. The failure modes are not random. They cluster. Here is the data, the incidents, and what your team can do about it.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
What Is Deep Code Analysis? (And Why SAST + LLM Isn't Enough)
AI Code Analysis

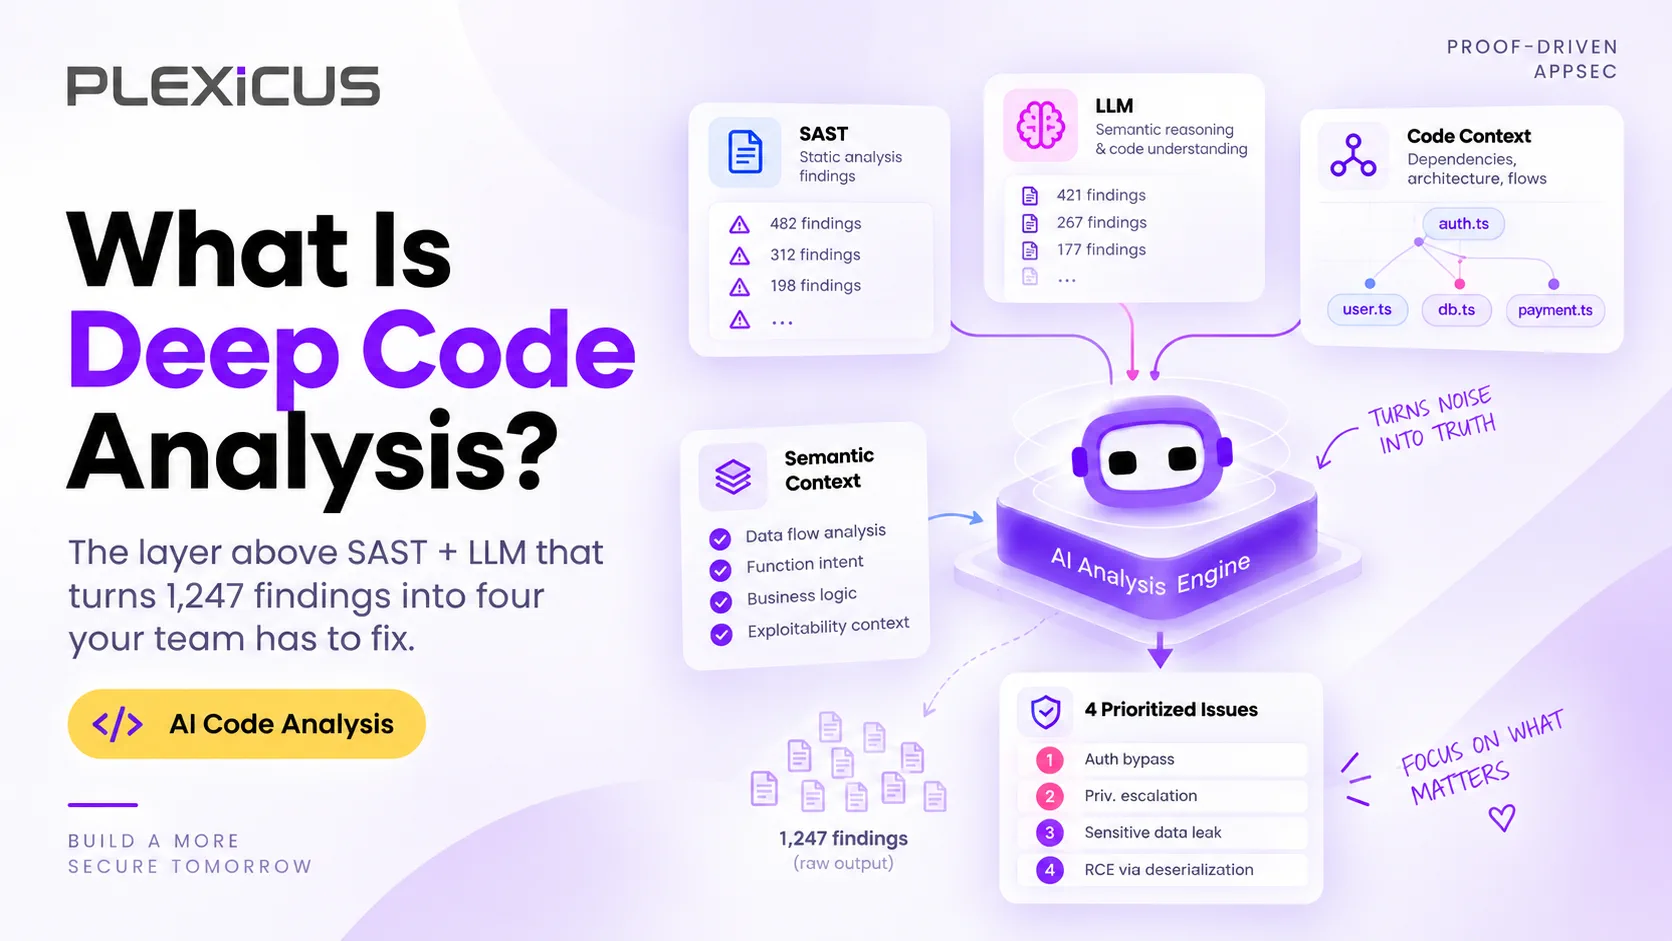
What Is Deep Code Analysis? (And Why SAST + LLM Isn't Enough)

Regex SAST gives you thousands of theory-class findings. LLM-assisted review gives you confident rewrites that may not run. Deep Code Analysis is the third layer: a structural model of your code that proves which findings are real, reachable, and worth fixing.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
Remediasi Native-AI untuk Keamanan Vibe Coding
Learn

Remediasi Native-AI untuk Keamanan Vibe Coding

Deteksi saja tidak dapat mengimbangi pengembangan dengan kecepatan AI. Remediasi native-AI adalah lapisan berikutnya — membantu tim memperbaiki, memvalidasi, dan melacak kerentanan dalam kode yang dihasilkan AI di setiap tahap SDLC.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
Keamanan Vibe Coding: Amankan Kode Buatan AI Sebelum Dirilis
Learn

Keamanan Vibe Coding: Amankan Kode Buatan AI Sebelum Dirilis

Alat coding AI kini menulis hampir setengah dari seluruh kode baru. Dan 45% dari kode tersebut dirilis dengan setidaknya satu kerentanan. Keamanan vibe coding adalah praktik mengamankan perangkat lunak yang dibuat oleh AI — mendeteksi, memprioritaskan, dan memperbaiki risiko sebelum mencapai produksi.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
Arsenal DevSecOps: Dari Nol ke Pahlawan
Learn

Arsenal DevSecOps: Dari Nol ke Pahlawan

Menjalankan `trivy image` bukanlah DevSecOps—itu adalah pembuatan kebisingan. Rekayasa keamanan yang sesungguhnya adalah tentang rasio sinyal terhadap kebisingan. Panduan ini menyediakan konfigurasi tingkat produksi untuk 17 alat standar industri untuk menghentikan kerentanan tanpa menghentikan bisnis, yang diorganisir dalam tiga fase: pra-komit, penjaga gerbang CI, dan pemindaian waktu nyata.

José Palanco José Palanco ·

15 Alat DevSecOps Teratas & Alternatifnya untuk 2026
Review

15 Alat DevSecOps Teratas & Alternatifnya untuk 2026

DevSecOps telah menjadi standar untuk menghadirkan perangkat lunak modern. Tim tidak lagi menyerahkan kode ke bagian keamanan setelah pengembangan. Pada tahun 2026, keamanan adalah bagian bersama yang terotomatisasi di setiap langkah dalam alur kerja. Dalam panduan ini, kami merangkum alat DevSecOps teratas untuk dicoba pada tahun 2026, mencakup fungsi masing-masing alat, kelebihan dan kekurangannya, serta solusi lama apa yang digantikannya.

Khul Anwar Khul Anwar ·
10 Alat CNAPP Terbaik untuk 2026 | Platform Perlindungan Aplikasi Cloud Native
Review

10 Alat CNAPP Terbaik untuk 2026 | Platform Perlindungan Aplikasi Cloud Native

Bayangkan sebuah sore Jumat yang sibuk di pusat operasi keamanan sebuah perusahaan teknologi yang berkembang pesat. Tim, yang sudah sibuk dengan peringatan, menerima notifikasi demi notifikasi, layar mereka berkedip dengan masalah 'kritis' yang memerlukan perhatian segera. Mereka memiliki lebih dari 1.000 akun cloud yang tersebar di berbagai penyedia, masing-masing berkontribusi pada gelombang peringatan. Namun, banyak dari peringatan ini bahkan tidak terkait dengan sumber daya yang terpapar internet, membuat tim merasa frustrasi dan kewalahan oleh skala dan urgensi yang tampak dari semuanya. Keamanan cloud itu rumit.

Khul Anwar Khul Anwar ·
Kurangi Kebisingan: Buat Alat Keamanan Anda Benar-benar Bekerja untuk Anda
Learn

Kurangi Kebisingan: Buat Alat Keamanan Anda Benar-benar Bekerja untuk Anda

Menginstal alat keamanan adalah bagian yang mudah. Bagian yang sulit dimulai pada 'Hari 2,' ketika alat tersebut melaporkan 5.000 kerentanan baru. Panduan ini berfokus pada manajemen kerentanan: bagaimana menyaring peringatan duplikat, mengelola positif palsu, dan melacak metrik yang benar-benar mengukur keberhasilan. Pelajari cara beralih dari 'menemukan bug' ke 'memperbaiki risiko' tanpa membebani tim Anda.

José Palanco José Palanco ·


Keamanan Tanpa Gesekan: Mengintegrasikan Alat ke dalam Alur Kerja Pengembang
Learn

Keamanan Tanpa Gesekan: Mengintegrasikan Alat ke dalam Alur Kerja Pengembang

Pengalaman Pengembang (DevEx) adalah kunci saat memilih alat keamanan. Keamanan harus mempermudah pekerjaan pengembang, bukan membuatnya lebih sulit. Jika pengembang harus meninggalkan lingkungan pemrograman mereka atau menggunakan dasbor lain untuk menemukan masalah, itu memperlambat mereka dan membuat mereka kurang mungkin menggunakan alat tersebut.

Khul Anwar Khul Anwar ·
Cara Meluncurkan Alat Keamanan: Kerangka 'Merangkak, Berjalan, Berlari'
Learn

Cara Meluncurkan Alat Keamanan: Kerangka 'Merangkak, Berjalan, Berlari'

Pendekatan langkah demi langkah ini membantu Anda meluncurkan alat keamanan dengan lancar dan menjaga pembangunan Anda tetap berjalan. Anggaplah ini sebagai serangkaian langkah kecil yang melindungi pengiriman Anda, memastikan proses pengembangan yang lebih andal dan aman.

Khul Anwar Khul Anwar ·
SAST vs DAST: Apa Bedanya & Mengapa Anda Harus Menggunakan Keduanya
Cybersecurity

SAST vs DAST: Apa Bedanya & Mengapa Anda Harus Menggunakan Keduanya

SAST dan DAST adalah metode pengujian keamanan yang digunakan untuk melindungi aplikasi dari serangan. Untuk melihat bagaimana masing-masing membantu keamanan aplikasi, mari kita lihat perbedaan mereka dan di mana mereka cocok dalam alur kerja Anda

José Palanco José Palanco ·

Alat SCA Terbaik di 2025: Pindai Ketergantungan, Amankan Rantai Pasokan Perangkat Lunak Anda
Review

Alat SCA Terbaik di 2025: Pindai Ketergantungan, Amankan Rantai Pasokan Perangkat Lunak Anda

Aplikasi modern sangat bergantung pada pustaka pihak ketiga dan sumber terbuka. Ini mempercepat pengembangan, tetapi juga meningkatkan risiko serangan. Setiap ketergantungan dapat memperkenalkan masalah seperti kelemahan keamanan yang belum ditambal, lisensi berisiko, atau paket yang sudah usang. Alat Analisis Komposisi Perangkat Lunak (SCA) membantu mengatasi masalah ini.

José Palanco José Palanco ·


Keamanan Aplikasi Web: Praktik Terbaik, Pengujian, dan Penilaian untuk 2026
Cybersecurity

Keamanan Aplikasi Web: Praktik Terbaik, Pengujian, dan Penilaian untuk 2026

Keamanan aplikasi web sangat penting untuk melindungi aplikasi Anda dari serangan siber yang menargetkan data sensitif dan mengganggu operasi. Panduan ini mencakup pentingnya keamanan aplikasi web, kerentanan umum, praktik terbaik, dan metode pengujian, membantu Anda mengamankan aplikasi, memastikan kepatuhan, dan mempertahankan kepercayaan pengguna

José Palanco José Palanco ·


15 Tren DevSecOps untuk Mengamankan Bisnis Anda
Cybersecurity

15 Tren DevSecOps untuk Mengamankan Bisnis Anda

Pelanggaran keamanan yang mengerikan telah menjadi kenyataan bagi banyak perusahaan Eropa. Pelajari 15 tren DevSecOps transformatif yang harus Anda ketahui untuk tetap aman dari daftar pelanggaran.

José Palanco José Palanco ·


Panduan Konsultatif Utama untuk Manajemen Postur Keamanan Aplikasi (ASPM)
Application Security

Panduan Konsultatif Utama untuk Manajemen Postur Keamanan Aplikasi (ASPM)

Jika Anda membangun atau menjalankan perangkat lunak saat ini, Anda mungkin sedang mengelola layanan mikro, fungsi tanpa server, kontainer, paket pihak ketiga, dan banyak kotak centang kepatuhan. Setiap bagian yang bergerak menghasilkan temuan, dasbor, dan peringatan merah yang marah. Tidak lama kemudian, visibilitas risiko terasa seperti mengemudi dalam kabut San Francisco pada pukul 2 pagi—Anda tahu ada bahaya di luar sana, tetapi Anda tidak bisa benar-benar melihatnya.

José Palanco José Palanco ·


Plexicus Mendapatkan Investasi $150K dari Microsoft
Investment

Plexicus Mendapatkan Investasi $150K dari Microsoft

Plexicus telah mendapatkan investasi sebesar $150,000 dari Microsoft untuk memperluas infrastruktur cloud-nya. Pendanaan ini akan meningkatkan kinerja sistem, skalabilitas, dan keandalan, memungkinkan Plexicus untuk mendukung lebih banyak bisnis dengan solusi perusahaan bertenaga AI.

José Palanco José Palanco ·


Plexicus dan Céfiros Memperkuat Keamanan Siber di 19 negara
Cybersecurity

Plexicus dan Céfiros Memperkuat Keamanan Siber di 19 negara

Kolaborasi baru antara Plexicus dan Céfiros akan meningkatkan keamanan aplikasi di 19 negara di Latam dan Iberia. Kolaborasi keamanan siber ini menghadirkan solusi Manajemen Postur Keamanan Aplikasi (ASPM) canggih kepada organisasi yang ingin secara proaktif melindungi diri dari ancaman siber.

José Palanco José Palanco ·

Ready to validate what matters?

Ready to validate what matters?

Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit

Teams with fewer than 50 developers: start a 14-day Trial instead of booking a demo. Start a 14-day Trial →

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)