10 החלופות המובילות ל-Fortinet CNAPP לשנת 2026: מזיהוי אנומליות לתיקונים אוטומטיים
כשאנו מתקדמים לשנת 2026, צוותים טכניים רבים מגלים ש"זיהוי אנומליות" בלבד אינו מספיק להתמודד עם כמות הקוד העצומה המיוצרת

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm Pentestבשנת 2024, פורטינט השלימה את רכישת Lacework, ומיזגה אחת מהפלטפורמות החדשניות ביותר לזיהוי אנומליות מונעות בינה מלאכותית לתוך Fortinet Security Fabric. התוצאה, FortiCNAPP, היא כוח עוצמתי לצוותים שזקוקים לניתוח התנהגותי מעמיק ואבטחת רשת מאוחדת.
עם זאת, כשאנו מתקדמים לשנת 2026, צוותים טכניים רבים מגלים כי “זיהוי אנומליות” בלבד אינו מספיק להתמודד עם הכמות העצומה של הקוד המיוצר. עם 41% מכלל הקוד שנוצר כעת על ידי בינה מלאכותית ו-מעל 256 מיליארד שורות קוד המיוצרות מדי שנה, צוואר הבקבוק עבר מ”לדעת שמשהו מוזר” ל”לתקן את הפגיעות הבסיסית”.
אם אתם מחפשים אלטרנטיבה ל-FortiCNAPP שמעדיפה תפוקת תיקון ותהליכי עבודה ממוקדי מפתחים, המדריך הזה הוא בשבילכם.
למה לסמוך עלינו?
ב-Plexicus, אנו מתמחים בתיקון. אנו מאמינים כי הערך של כלי אבטחה נמדד במספר הכרטיסים שהוא סוגר, לא במספר ההתראות שהוא יוצר. התובנות שלנו מונעות על ידי המציאות של ניצול תעשייתי, כאשר 28.3% מהניצולים מושקים בתוך 24 שעות מהגילוי. אנו בונים ובוחנים כלים שעוזרים למהנדסים לנוע במהירות של התוקף.
במבט חטוף: 10 האלטרנטיבות המובילות ל-FortiCNAPP לשנת 2026
| פלטפורמה | הכי טוב עבור | מבדיל מרכזי | סוג התקנה |
|---|---|---|---|
| Plexicus | תיקון מהיר | AI-Powered “Click-to-Fix” | ללא סוכן (OIDC) |
| Wiz | ראות רב-עננית | גרף האבטחה | ללא סוכן |
| Orca Security | אבטחת נתונים | טכנולוגיית SideScanning | ללא סוכן |
| Sysdig Secure | Runtime / K8s | חסימה פעילה מבוססת eBPF | מבוסס סוכן |
| Prisma Cloud | ציות ארגוני | מדיניות מאוחדת כקוד | היברידי |
| CrowdStrike | ציד איומים | אבטחת ענן מקורית ל-EDR | מבוסס סוכן |
| SentinelOne | SOC אוטונומי | מנוע AI התקפי | מבוסס סוכן |
| Snyk | זרימת מפתחים | אינטגרציה מקורית ל-IDE ו-PR | אינטגרציה |
| Check Point | אבטחת רשת | חומות אש מאוחדות לענן | היברידי |
| Uptycs | ניהול נכסים | ראות מאוחדת מבוססת SQL | מבוסס סוכן |
איזה כלי כדאי לבחור?
לא כל כלי ה-CNAPP נוצרו שווים. בהתאם לנקודת הכאב הספציפית שלך עם FortiCNAPP/Lacework, הנה מסגרת ההחלטה שלנו:
- אם אתה רוצה להפסיק לחקור התראות ולהתחיל לתקן אותן, בחר ב-Plexicus. זהו הכלי היחיד ברשימה זו שמתמקד כולו ב”תפוקת תיקון,” ומבצע אוטומציה של יצירת תיקונים ו-PRs במקום רק לסמן אנומליות.
- אם אתה זקוק לראייה מיידית בסביבה מרובת עננים מבולגנת, בחר ב-Wiz. “גרף האבטחה” שלו הוא ללא תחרות בהצגת האופן שבו פגיעויות, זהויות ותצורות שגויות חופפות ליצירת “שילובים רעילים.”
- אם העדיפות שלך היא תאימות ואיחוד הכל (חומות אש + ענן): בחר ב-Prisma Cloud. זהו האלוף הכבד לתאימות ב-360 מעלות, אם כי הוא דורש עקומת למידה תלולה יותר.
- אם אתה צריך לחסום התקפות בזמן אמת על Kubernetes, בחר ב-Sysdig Secure. בניגוד לכלים ללא סוכן, Sysdig יושב ברמת הליבה (eBPF) ויכול להרוג תהליכים זדוניים ברגע שהם מתחילים.
- אם אתה רוצה להעביר את האבטחה לחלוטין ל-IDE של המפתח, בחר ב-Snyk. הוא תופס בעיות לפני שהקוד אי פעם מגיע לענן, מה שהופך אותו לאופציה הידידותית ביותר למפתחים.
1. Plexicus
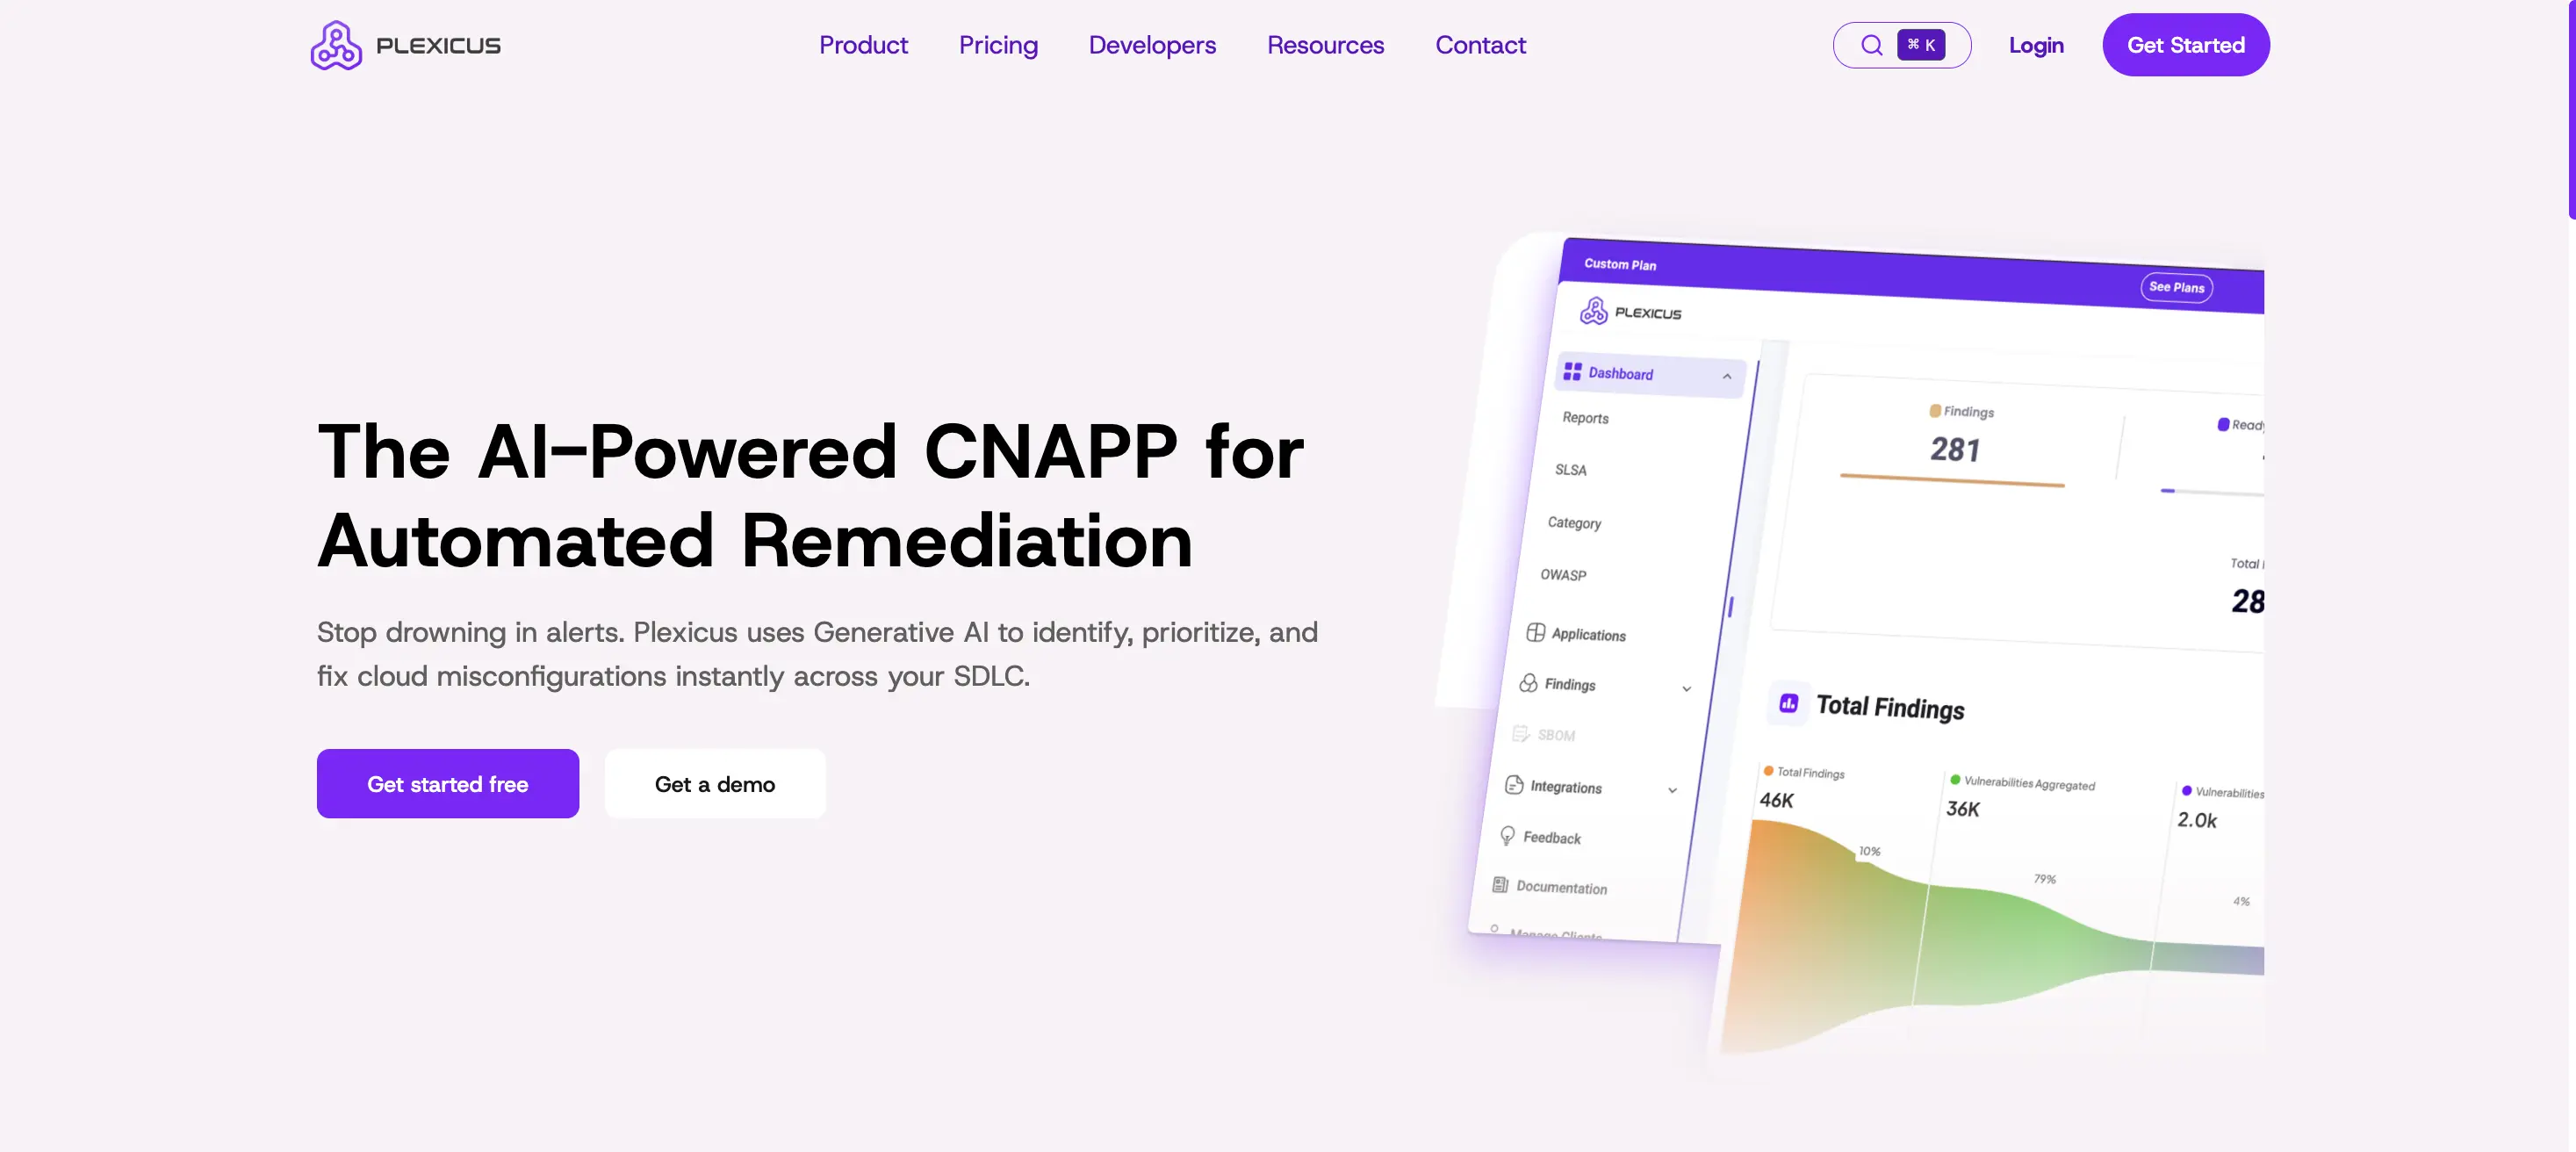
Plexicus הוא החלופה העיקרית לצוותים שאוהבים את האופי המונע על ידי AI של FortiCNAPP אך זקוקים לו להיות ממוקד תיקון. בעוד ש-FortiCNAPP אומר לך שהתנהגות היא “אנומלית,” Plexicus אומר לך בדיוק איזו שורת קוד גרמה לסיכון ומציע תיקון לתקן אותו.
- תכונות מפתח: Codex Remedium הוא מנוע מבוסס AI שמייצר תיקוני קוד, בקשות משיכה, ובדיקות יחידה במיוחד עבור פגיעויות מזוהות בקוד ובענן שלך.
- מבדל ליבה: Plexicus מחליף את מחזור המחקר והתיקון הידני עם תיקון AI מופעל על ידי אדם. מפתח מזהה סיכון, לוחץ על כפתור “תיקון AI”, ומקבל בקשת משיכה כתובה מראש.
- יתרונות: מפחית את MTTR (זמן ממוצע לתיקון) עד 95%; מחבר קוד (SAST/SCA) וענן (CSPM) בזרימת תיקון מאוחדת אחת.
- חסרונות: סביבות ייצור עדיין דורשות שומר סף אנושי לאשר את בקשת המשיכה שנוצרה על ידי AI.
- מתאים ביותר ל: תיקון אוטומטי ותיקון AI
2. Wiz
Wiz היא האלטרנטיבה הנפוצה ביותר לארגונים ל-FortiCNAPP. היא ידועה בזכות גרף האבטחה שלה, שממפה את “השילובים הרעילים” של סיכונים שייתכן והתראות ההתנהגות של Fortinet מפספסות.
- תכונות מפתח: סריקה ללא סוכנים ב-AWS, Azure, GCP ו-OCI; ניתוח מעמיק של נתיבי תקיפה.
- מבדל מרכזי: ממשק משתמש/חוויית משתמש יוצא דופן שמאפשר לראות סיכונים מורכבים בסביבות שונות תוך דקות ללא סוכנים.
- יתרונות: “זמן להיראות” המהיר ביותר בשוק; דיוק גבוה במיוחד עבור תצורות שגויות בענן.
- חסרונות: תמחור יכול לגדול במהירות; יכולות “חסימה” בזמן אמת מוגבלות בהשוואה לכלים מבוססי סוכנים בזמן ריצה.
- הכי מתאים ל: נראות מרובת עננים וניתוח גרפי
3. Orca Security
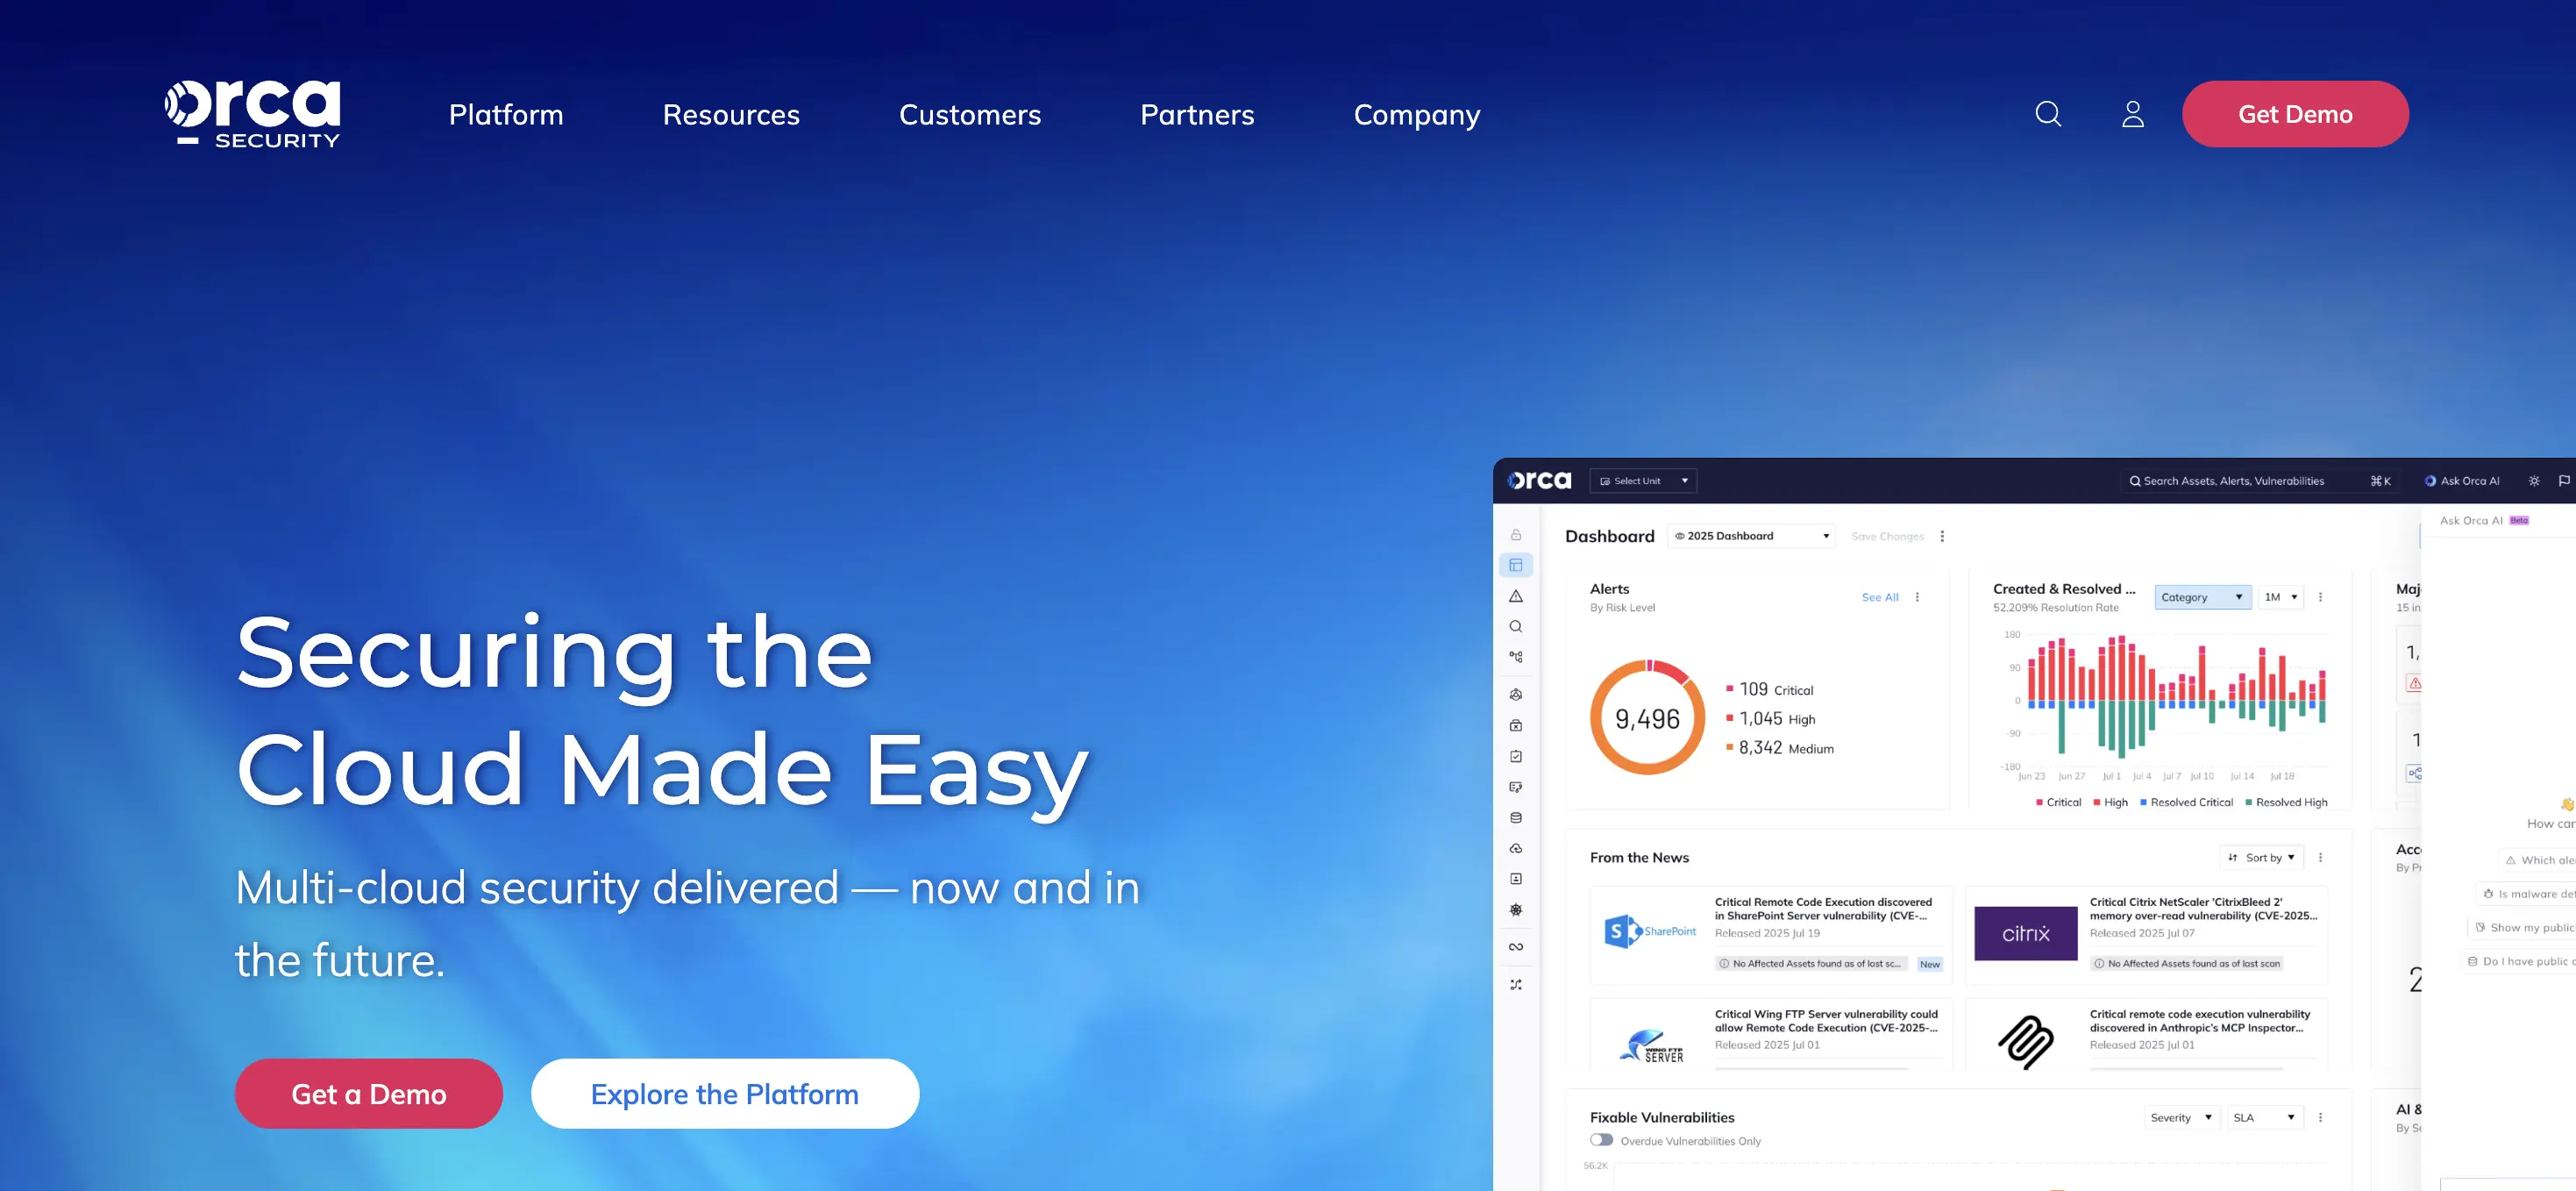
Orca הייתה חלוצה ב-SideScanning, שמאפשר לה לראות לתוך המכונות הווירטואליות והמכולות שלך ללא סוכנים. זהו האלטרנטיבה המועדפת לצוותים שמעדיפים אבטחת נתונים (DSPM).
- תכונות מפתח: סריקת עומסים ללא סוכנים; גילוי נתונים רגישים ב-S3 ובמאגרי נתונים.
- מבדל מרכזי: מודל נתונים מאוחד שמספק נראות “מלאה” למערכת ההפעלה, אפליקציות ונתונים ללא החיכוך של פריסת סוכנים.
- יתרונות: נראות מעמיקה לנכסים לא מנוהלים; מצוין לביקורות תאימות.
- חסרונות: חסר יכולות “הרג תהליכים” בזמן ריצה של כלי מבוסס eBPF.
- הכי מתאים ל: אבטחת נתונים ו-SideScanning
4. Sysdig Secure
אם אתה נותן עדיפות לחסימה פעילה ופורנזיקה של Kubernetes על פני מודל התנהגותי של FortiCNAPP, Sysdig הוא הסטנדרט. הוא מבוסס על פרויקט הקוד הפתוח Falco.
- תכונות מפתח: הגנה בזמן ריצה מבוססת eBPF; זיהוי איומים מותאם ל-Kubernetes.
- מבדיל מרכזי: הוא מזהה התקפות ברמת הליבה בזמן אמת, ומאפשר חסימה של מעטפות או תהליכים לא מורשים.
- יתרונות: אבטחת קונטיינרים מהשורה הראשונה; פורנזיקה מעמיקה לאחר אירועים.
- חסרונות: עומס טכני גבוה; דורש פריסת סוכן בכל הצמתים.
- הכי מתאים ל: פורנזיקה של Kubernetes וחסימה פעילה
5. Prisma Cloud (Palo Alto Networks)
האלטרנטיבה ה”כבדה”. Prisma Cloud מיועד לארגונים שרוצים לאחד את כל מערך האבטחה שלהם, מחומות אש ועד למצב הענן, תחת ספק אחד.
- תכונות מפתח: מדיניות מאוחדת כקוד; אינטגרציה מעמיקה עם מודיעין האיומים הגלובלי של Palo Alto.
- מבדיל מרכזי: זו הפלטפורמה המקיפה ביותר לתעשיות עם רגולציה גבוהה הזקוקות לדיווח תאימות 360 מעלות.
- יתרונות: מכסה הכל מקוד ועד אבטחת רשת.
- חסרונות: ניהול מורכב מאוד; לעיתים דורש צוות ייעודי של “מנהלי Prisma”.
- הכי מתאים ל: איחוד ארגוני ומדיניות כקוד
6. CrowdStrike Falcon Cloud Security
CrowdStrike מיועד לצוותים שרוצים שהאבטחה בענן תעבוד כמו האבטחה בנקודות הקצה שלהם. הוא בנוי על אותו סוכן Falcon מאוחד וממוקד בציד איומים.
- תכונות מפתח: זיהוי ותגובה מנוהלים 24/7 (MDR); הגנה על זהות משולבת (CIEM).
- מבדל מרכזי: משלב מודיעין איומים מוביל בתעשייה עם סוכן יחיד עבור עומסי עבודה בענן ונקודות קצה מקומיות.
- יתרונות: מניעת פריצות ברמה עולמית; אינטגרציה חלקה אם אתם כבר במערכת CrowdStrike.
- חסרונות: פחות מיקוד ב”Shift Left” / סריקת קוד בצד המפתח מאשר כלים מיוחדים לאבטחת אפליקציות.
- מתאים במיוחד ל: ציד איומים ואינטגרציה של EDR
7. SentinelOne Singularity Cloud
SentinelOne הוא חלופה ראשונה ב-AI שמתמקדת באבטחה אוטונומית. הוא מצוין לצוותי SOC רזים שזקוקים ל-AI לציד איומים בזמן אמת.
- תכונות מפתח: מנוע AI התקפי שמפענח טקטיקות תוקף; ניתוח תוכנות זדוניות אוטומטי עבור עומסי עבודה בענן.
- מבדל מרכזי: משתמש בטכנולוגיית “Storyline” שלו כדי לעקוב אחר מחזור החיים המלא של התקפה בענן באופן אוטונומי.
- יתרונות: זיהוי “Zero-Day” חזק מאוד; רמת אוטומציה גבוהה של SOC.
- חסרונות: בעיקר פתרון מבוסס סוכן, שיכול לדרוש יותר מאמץ בפריסה.
- מתאים במיוחד ל: SOC אוטונומי וציד AI
8. Snyk
אם הבעיה העיקרית שלך עם FortiCNAPP היא שהמפתחים שלך לא יתחברו אליו, Snyk היא האלטרנטיבה. היא פועלת ב-IDE ובבקשת המשיכה.
- תכונות מפתח: אינטגרציה טבעית עם IDE; בקשות משיכה אוטומטיות לשדרוג ספריות ותיקוני IaC.
- מבדיל מרכזי: מאגר הפגיעויות הקנייני הגדול ביותר בתעשייה, שנבנה במיוחד עבור מפתחים.
- יתרונות: אימוץ רחב על ידי מפתחים; תופס באגים לפני שהם מגיעים לענן.
- חסרונות: ההגנה בזמן אמת בענן עדיין משנית לתכונות אבטחת האפליקציות.
- הכי מתאים ל: אימוץ מפתחים ואבטחת קוד
9. Check Point CloudGuard
CloudGuard היא האלטרנטיבה החזקה ביותר לצוותים שצריכים לשמור על אבטחת רשת קפדנית ומדיניות חומת אש מאוחדת בסביבות מקומיות ובענן.
- תכונות מפתח: אבטחת רשת ענן באיכות גבוהה; ניהול עמידה אוטומטי (CSPM).
- מבדיל מרכזי: היכולת לאכוף את אותן מדיניות אבטחה בענן כמו שאתה עושה על חומות האש של מרכז הנתונים הפיזי שלך.
- יתרונות: מניעה ברמת הרשת בוגרת; אבטחת API חזקה.
- חסרונות: הממשק יכול להרגיש “מורשת” בהשוואה לסטארטאפים מודרניים ללא סוכנים.
- הכי מתאים ל: אבטחת רשת ועננים היברידיים
10. Uptycs
Uptycs היא אלטרנטיבה ייחודית המשתמשת ב-SQL כשפת האבטחה הראשית שלה. היא מצוינת לצוותים שרוצים “לשאול” את כל הצי שלהם כמו מסד נתונים.
- תכונות מפתח: נראות מאוחדת מונעת SQL על פני נקודות קצה, ענן ומכולות.
- מבדל מרכזי: מלאי חיפוש גלובלי יחיד של כל תהליך, קובץ וחיבור בנכס שלך.
- יתרונות: ניהול נכסים ופורנזיקה מדהימים; חזק מאוד לדיווח מותאם אישית.
- חסרונות: דורש צוות טכני יותר שמרגיש בנוח עם osquery/SQL.
- הכי טוב עבור: ניהול נכסים ושאילתות SQL
שאלות נפוצות: המציאות של אבטחת 2026
למה לעבור מ-FortiCNAPP/Lacework?
צוותים רבים עוברים בגלל חיכוך תפעולי. בעוד שהגילוי של Lacework חזק, הוא יכול לייצר התראות “ללא הקשר” שדורשות חקירה ידנית משמעותית על ידי מפתחים שאין להם את הזמן.
האם Plexicus מחליף את גילוי האנומליות של FortiCNAPP?
Plexicus מתמקד ב-תיקון. בעוד שהוא מנטר סיכונים, הערך העיקרי שלו הוא לעזור לך לתקן את הפגיעויות שגורמות לאנומליות. בשנת 2026, המטרה היא לעבור מ”לראות משהו מוזר” ל”הגשת תיקון” בפחות מ-60 שניות.
האם אבטחה ללא סוכן מספיקה לענן היברידי?
לרוב תהליכי העבודה של 2026, כן. כלים ללא סוכנים (Plexicus, Wiz, Orca) מספקים נראות כדי לראות איומים על פני 100% מהענן שלך באופן מיידי, מה שלרוב יותר בעל ערך מאשר להחזיק סוכנים עמוקים רק על 20% מהשרתים שהוקצו בהצלחה.





