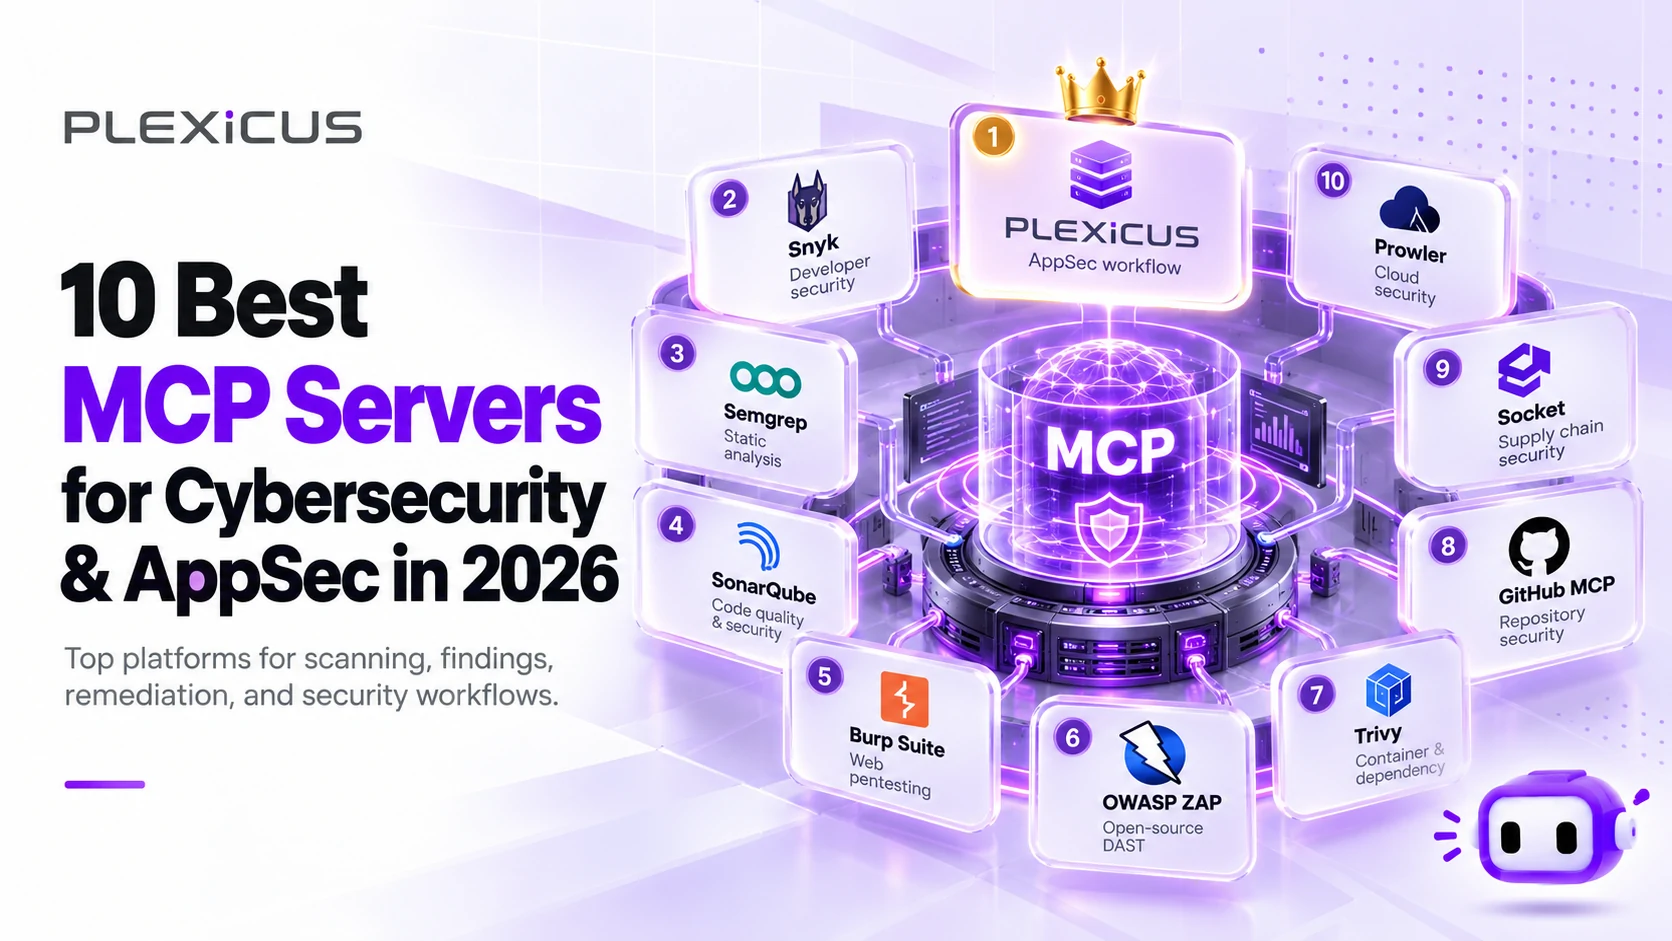
10 Best MCP Servers for Cybersecurity and Application Security in 2026

An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
31 articles
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
Các công cụ mã AI đang giúp nhà phát triển nhanh hơn — nhưng phát triển nhanh hơn cũng đòi hỏi khả năng hiển thị tốt hơn, quy trình đánh giá mạnh mẽ hơn và khắc phục đáng tin cậy hơn. Đây là hướng dẫn quản trị thực tế cho các nhóm áp dụng Codex, Claude Code, Cursor, Windsurf và các tác nhân mã AI khác.
Chỉ phát hiện thôi là không đủ để theo kịp tốc độ phát triển của AI. Khắc phục gốc AI là lớp tiếp theo — giúp các nhóm sửa, xác thực và theo dõi các lỗ hổng trong mã do AI tạo ra ở mọi giai đoạn của SDLC.
Các công cụ viết mã AI đang viết gần một nửa tổng số mã mới. Và 45% trong số đó được đưa vào sản xuất với ít nhất một lỗ hổng. Bảo mật vibe coding là hoạt động bảo vệ phần mềm do AI tạo ra — phát hiện, ưu tiên và khắc phục rủi ro trước khi chúng đến môi trường sản xuất.
"Plexicus Community là nền tảng bảo mật ứng dụng miễn phí mãi mãi dành cho các nhà phát triển. Nhận đầy đủ SAST, SCA, DAST, quét bí mật và IaC, cùng với các bản sửa lỗi lỗ hổng bảo mật được hỗ trợ bởi AI, không cần thẻ tín dụng."
Các công cụ bảo mật có tiếng là những rào cản ồn ào. Khi một nhà phát triển đẩy mã lên và đường dẫn CI/CD thất bại với một báo cáo PDF dài 500 trang đính kèm, phản ứng tự nhiên của họ không phải là sửa các vấn đề. Đó là bỏ qua chúng hoặc buộc hợp nhất mã.
Khi chúng ta tiến vào năm 2026, nhiều đội ngũ kỹ thuật nhận thấy rằng chỉ "phát hiện bất thường" không đủ để xử lý khối lượng mã khổng lồ đang được tạo ra
Chạy `trivy image` không phải là DevSecOps—đó là tạo ra tiếng ồn. Kỹ thuật bảo mật thực sự là về tỷ lệ tín hiệu trên nhiễu. Hướng dẫn này cung cấp cấu hình đạt chuẩn sản xuất cho 17 công cụ tiêu chuẩn ngành để ngăn chặn lỗ hổng mà không làm gián đoạn kinh doanh, được tổ chức thành ba giai đoạn: trước khi cam kết, người gác cổng CI và quét thời gian chạy.
DevSecOps đã trở thành tiêu chuẩn để phân phối phần mềm hiện đại. Các nhóm không còn bàn giao mã nguồn cho bộ phận bảo mật sau khi phát triển. Đến năm 2026, bảo mật là một phần được chia sẻ và tự động hóa trong mọi bước của quy trình. Trong hướng dẫn này, chúng tôi tổng hợp các công cụ DevSecOps hàng đầu để thử nghiệm trong năm 2026, bao gồm chức năng của từng công cụ, ưu và nhược điểm, cũng như giải pháp kế thừa chính xác mà nó thay thế.
Sysdig đã được công nhận về khả năng bao phủ sự kiện kernel mạnh mẽ. Nó được xây dựng trên nền tảng mã nguồn mở của Falco và là lựa chọn yêu thích của các đội SOC cần khả năng hiển thị chi tiết vào các kernel Linux hoặc các pod Kubernetes.
SentinelOne Singularity Cloud là một trong những sản phẩm đầu tiên trong lĩnh vực EDR/CWPP tự động. Các tác nhân được hỗ trợ bởi AI của nó cung cấp bảo vệ nhanh chóng, ngoại tuyến và đã giúp nhiều tổ chức tránh được các cuộc tấn công ransomware.
Vào năm 2026, thách thức chính không chỉ là tìm lỗi nữa. Vấn đề thực sự là tốc độ mà kẻ tấn công khai thác chúng. Các nhóm bảo mật từng có vài tuần để vá lỗ hổng, nhưng giờ đây thời gian đó gần như đã biến mất.
Aikido Security trở nên phổ biến nhờ cắt giảm các cảnh báo không cần thiết. Bằng cách tập trung vào khả năng tiếp cận, nó giúp các nhà phát triển tránh được "thư rác lỗ hổng" mà các máy quét cũ tạo ra.
Đến năm 2026, ưu tiên bảo mật đám mây đã thay đổi. Khả năng hiển thị không còn là điểm bán hàng chính vì Wiz.io đã đặt tiêu chuẩn từ đầu những năm 2020. Giờ đây, thách thức chính là theo kịp tốc độ thay đổi.
Hãy tưởng tượng một buổi chiều thứ Sáu nhộn nhịp tại trung tâm điều hành an ninh của một công ty công nghệ đang phát triển nhanh chóng. Đội ngũ, đã chìm sâu trong các cảnh báo, nhận thông báo sau thông báo, màn hình của họ nhấp nháy với các vấn đề 'nghiêm trọng' đòi hỏi sự chú ý ngay lập tức. Họ có hơn 1.000 tài khoản đám mây trải rộng trên nhiều nhà cung cấp, mỗi tài khoản đóng góp vào làn sóng cảnh báo. Tuy nhiên, nhiều cảnh báo trong số này thậm chí không liên quan đến các tài nguyên tiếp xúc với internet, khiến đội ngũ cảm thấy thất vọng và choáng ngợp bởi quy mô và sự khẩn cấp rõ ràng của tất cả. Bảo mật đám mây rất phức tạp.
Cài đặt một công cụ bảo mật là phần dễ dàng. Phần khó bắt đầu vào 'Ngày 2,' khi công cụ đó báo cáo 5.000 lỗ hổng mới. Hướng dẫn này tập trung vào quản lý lỗ hổng: cách lọc các cảnh báo trùng lặp, quản lý các cảnh báo sai, và theo dõi các chỉ số thực sự đo lường thành công. Học cách chuyển từ 'tìm lỗi' sang 'sửa rủi ro' mà không làm quá tải đội ngũ của bạn.
Trải nghiệm của nhà phát triển (DevEx) là yếu tố then chốt khi lựa chọn công cụ bảo mật. Bảo mật nên làm cho công việc của nhà phát triển trở nên dễ dàng hơn, không khó khăn hơn. Nếu các nhà phát triển phải rời khỏi môi trường mã hóa của họ hoặc sử dụng bảng điều khiển khác để tìm vấn đề, điều đó sẽ làm chậm họ và khiến họ ít có khả năng sử dụng các công cụ hơn.
Phương pháp từng bước này giúp bạn triển khai công cụ bảo mật một cách suôn sẻ và giữ cho các bản dựng của bạn hoạt động. Hãy nghĩ về nó như một loạt các bước nhỏ bảo vệ việc giao hàng của bạn, đảm bảo một quy trình phát triển đáng tin cậy và an toàn hơn.
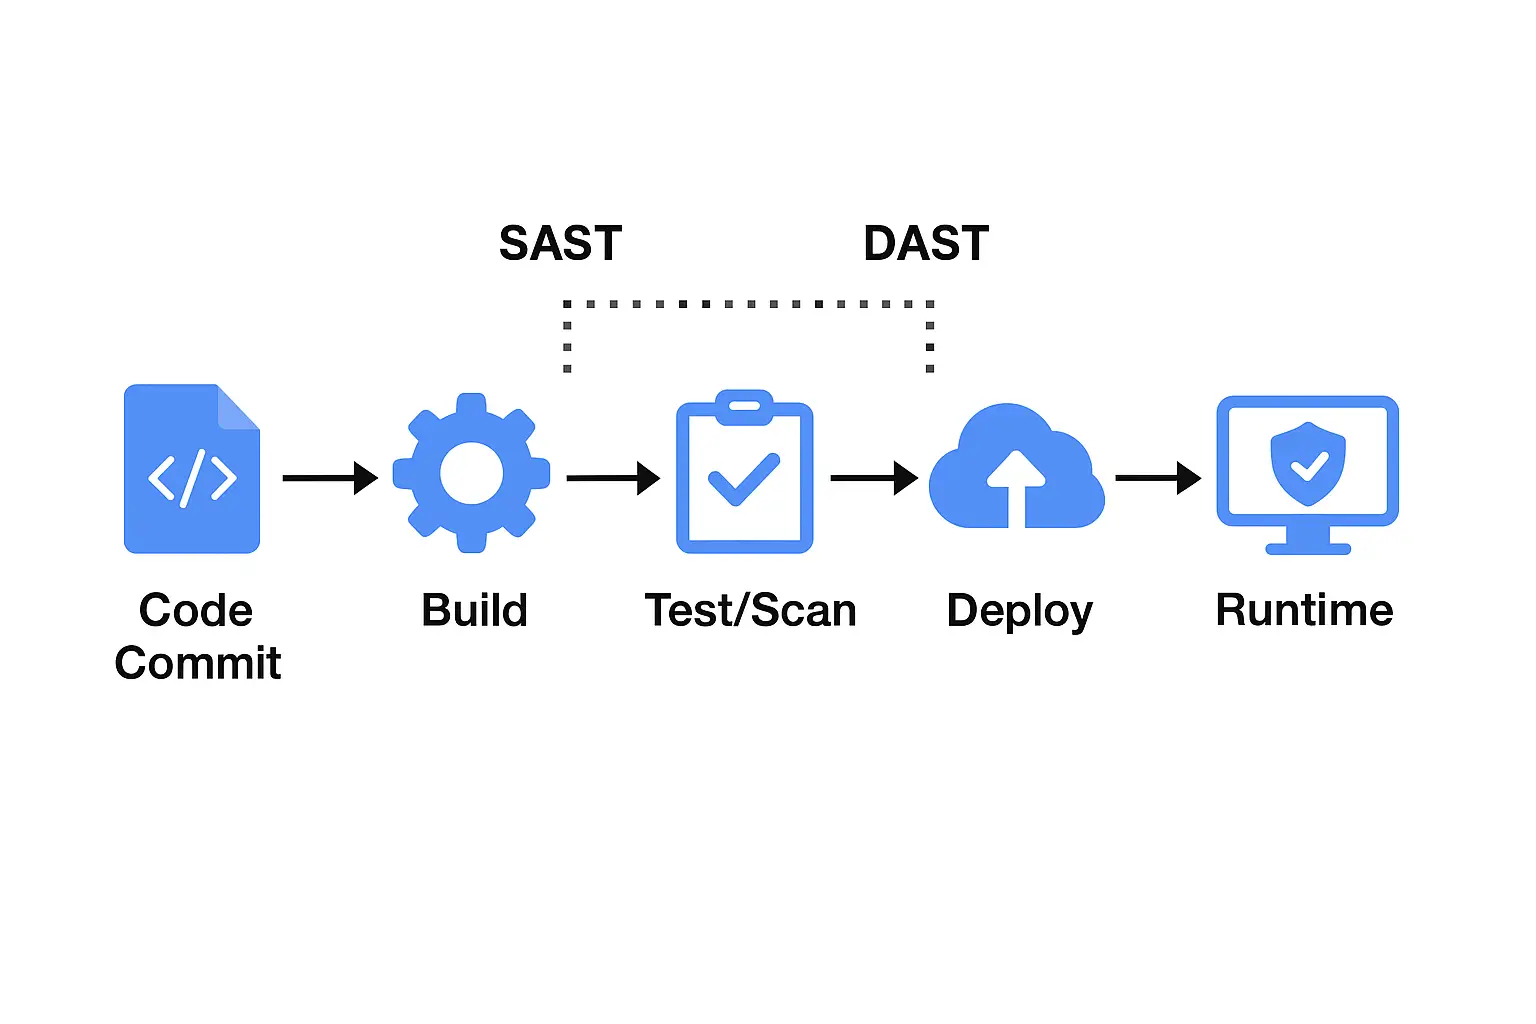
SAST và DAST là các phương pháp kiểm tra bảo mật được sử dụng để bảo vệ ứng dụng khỏi các cuộc tấn công. Để thấy cách mỗi phương pháp hỗ trợ bảo mật ứng dụng, hãy xem xét sự khác biệt của chúng và vị trí của chúng trong quy trình làm việc của bạn.
So sánh các công cụ ASPM hàng đầu như Plexicus, Cycode, Wiz và Apiiro để tự động hóa kiểm tra AppSec và quản lý lỗ hổng bảo mật
Khám phá các công cụ bảo mật API hàng đầu để phát hiện lỗ hổng, ngăn chặn các cuộc tấn công API và bảo vệ ứng dụng của bạn với việc quét và kiểm tra nâng cao.
Các ứng dụng hiện đại phụ thuộc rất nhiều vào thư viện bên thứ ba và mã nguồn mở. Điều này tăng tốc độ phát triển, nhưng cũng làm tăng nguy cơ bị tấn công. Mỗi phụ thuộc có thể giới thiệu các vấn đề như lỗ hổng bảo mật chưa được vá, giấy phép rủi ro hoặc gói lỗi thời. Các công cụ Phân tích Thành phần Phần mềm (SCA) giúp giải quyết những vấn đề này.
Có hàng tá công cụ SAST trên thị trường, từ mã nguồn mở đến cấp doanh nghiệp. Thách thức là: Công cụ SAST nào là tốt nhất cho nhóm của bạn?
Bảo mật ứng dụng web là điều cần thiết để bảo vệ ứng dụng của bạn khỏi các cuộc tấn công mạng nhắm vào dữ liệu nhạy cảm và làm gián đoạn hoạt động. Hướng dẫn này bao gồm tầm quan trọng của bảo mật ứng dụng web, các lỗ hổng phổ biến, thực hành tốt nhất và phương pháp kiểm tra, giúp bạn bảo vệ ứng dụng của mình, đảm bảo tuân thủ và duy trì niềm tin của người dùng
Một vi phạm bảo mật ác mộng đã trở thành hiện thực đối với nhiều công ty Châu Âu. Tìm hiểu 15 xu hướng DevSecOps biến đổi mà bạn cần biết để tránh khỏi danh sách vi phạm.
Nếu bạn đang xây dựng hoặc vận hành phần mềm ngày nay, bạn có thể đang xoay sở với các dịch vụ vi mô, chức năng không máy chủ, container, gói bên thứ ba và một loạt các hộp kiểm tuân thủ. Mỗi phần chuyển động tạo ra các phát hiện, bảng điều khiển và cảnh báo đỏ giận dữ của riêng nó. Chẳng bao lâu, khả năng nhìn thấy rủi ro cảm thấy như lái xe trong sương mù San Francisco lúc 2 giờ sáng - bạn biết nguy hiểm đang ở ngoài đó, nhưng bạn không thể nhìn thấy nó rõ ràng.
Khám phá cách tích hợp BlackDuck mới của Plexicus nâng cao bảo mật mã nguồn mở với việc phát hiện lỗ hổng theo thời gian thực, ưu tiên rủi ro tự động và quy trình làm việc DevSecOps liền mạch.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.