Top 10 alternativ Aikido Security pro rok 2026: Od snižování hluku po automatizované opravy
Aikido Security se stalo populárním díky snižování zbytečných upozornění. Zaměřením na dosažitelnost pomohlo vývojářům vyhnout se "spamování zranitelností", které vytvářely starší skenery.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestAikido Security se stalo populárním díky snížení zbytečných upozornění. Zaměřením na dosažitelnost pomohlo vývojářům vyhnout se „spamování zranitelnostmi“, které vytvářely starší skenery. Ale v roce 2026 už nestačí pouze vědět, které chyby jsou dosažitelné.
Nyní, když AI agenti vytvářejí více než 41 % podnikového kódu a výzkumníci objevili více než 256 miliard řádků kódu generovaného AI, se výzva změnila. Otázka již není „Kterou chybu bych měl opravit?“, ale „Jak je mohu opravit všechny?“
Tento průvodce přezkoumává nejlepší alternativy k Aikido pro rok 2026, které upřednostňují nejen snížení šumu, ale také automatizovanou nápravu a plné pokrytí od kódu po cloud.
Přehled: Top 10 alternativ k Aikido pro rok 2026
| Platforma | Nejlepší pro | Hlavní odlišnost | Automatizace oprav | Cenový model |
|---|---|---|---|---|
| Plexicus | Autonomní opravy | Codex Remedium AI agenti | Plná (AI PRs) | Na vývojáře |
| Snyk | Důvěra vývojářů | DeepCode AI real-time engine | Částečná (aktualizace) | Na vývojáře |
| Jit | Orchestrace bezpečnosti | Zjednodušený wrapper nástrojového řetězce | Řízená | Na vývojáře |
| Cycode | Dodavatelský řetězec | Zpevněná integrita kódu | Manuální/Řízená | Na vývojáře |
| Apiiro | Prioritizace rizik | Hluboký kontextový graf | Manuální | Podnikové |
| Ox Security | Aktivní ASPM | Pipeline-wide VibeSec engine | Řízená | Na pracovní zátěž |
| Wiz | Viditelnost cloudu | Průmyslově vedoucí bezpečnostní graf | Manuální | Na pracovní zátěž |
| GitHub AS | Bezpečnost v repozitáři | Nativní základní kontroly | Částečná | Na přispěvatele |
| SonarQube | Kvalita kódu | Hluboká statická analýza (SAST) | Manuální | Na projekt |
| ArmorCode | Velké organizace | Agregace dat z více nástrojů | Manuální | Podnikové |
Proč nás poslouchat?
V Plexicus věříme, že éra „pouze detekce“ bezpečnosti je u konce. V roce 2026 vývojáři nepotřebují další dashboard. Potřebují partnera, který opravuje bezpečnostní problémy… Zaměřujeme se na Product Led Security, zajišťující, že bezpečnost je bezproblémovým vedlejším produktem vývojového procesu, nikoli překážkou.
1. Plexicus (Lídr v nápravě)
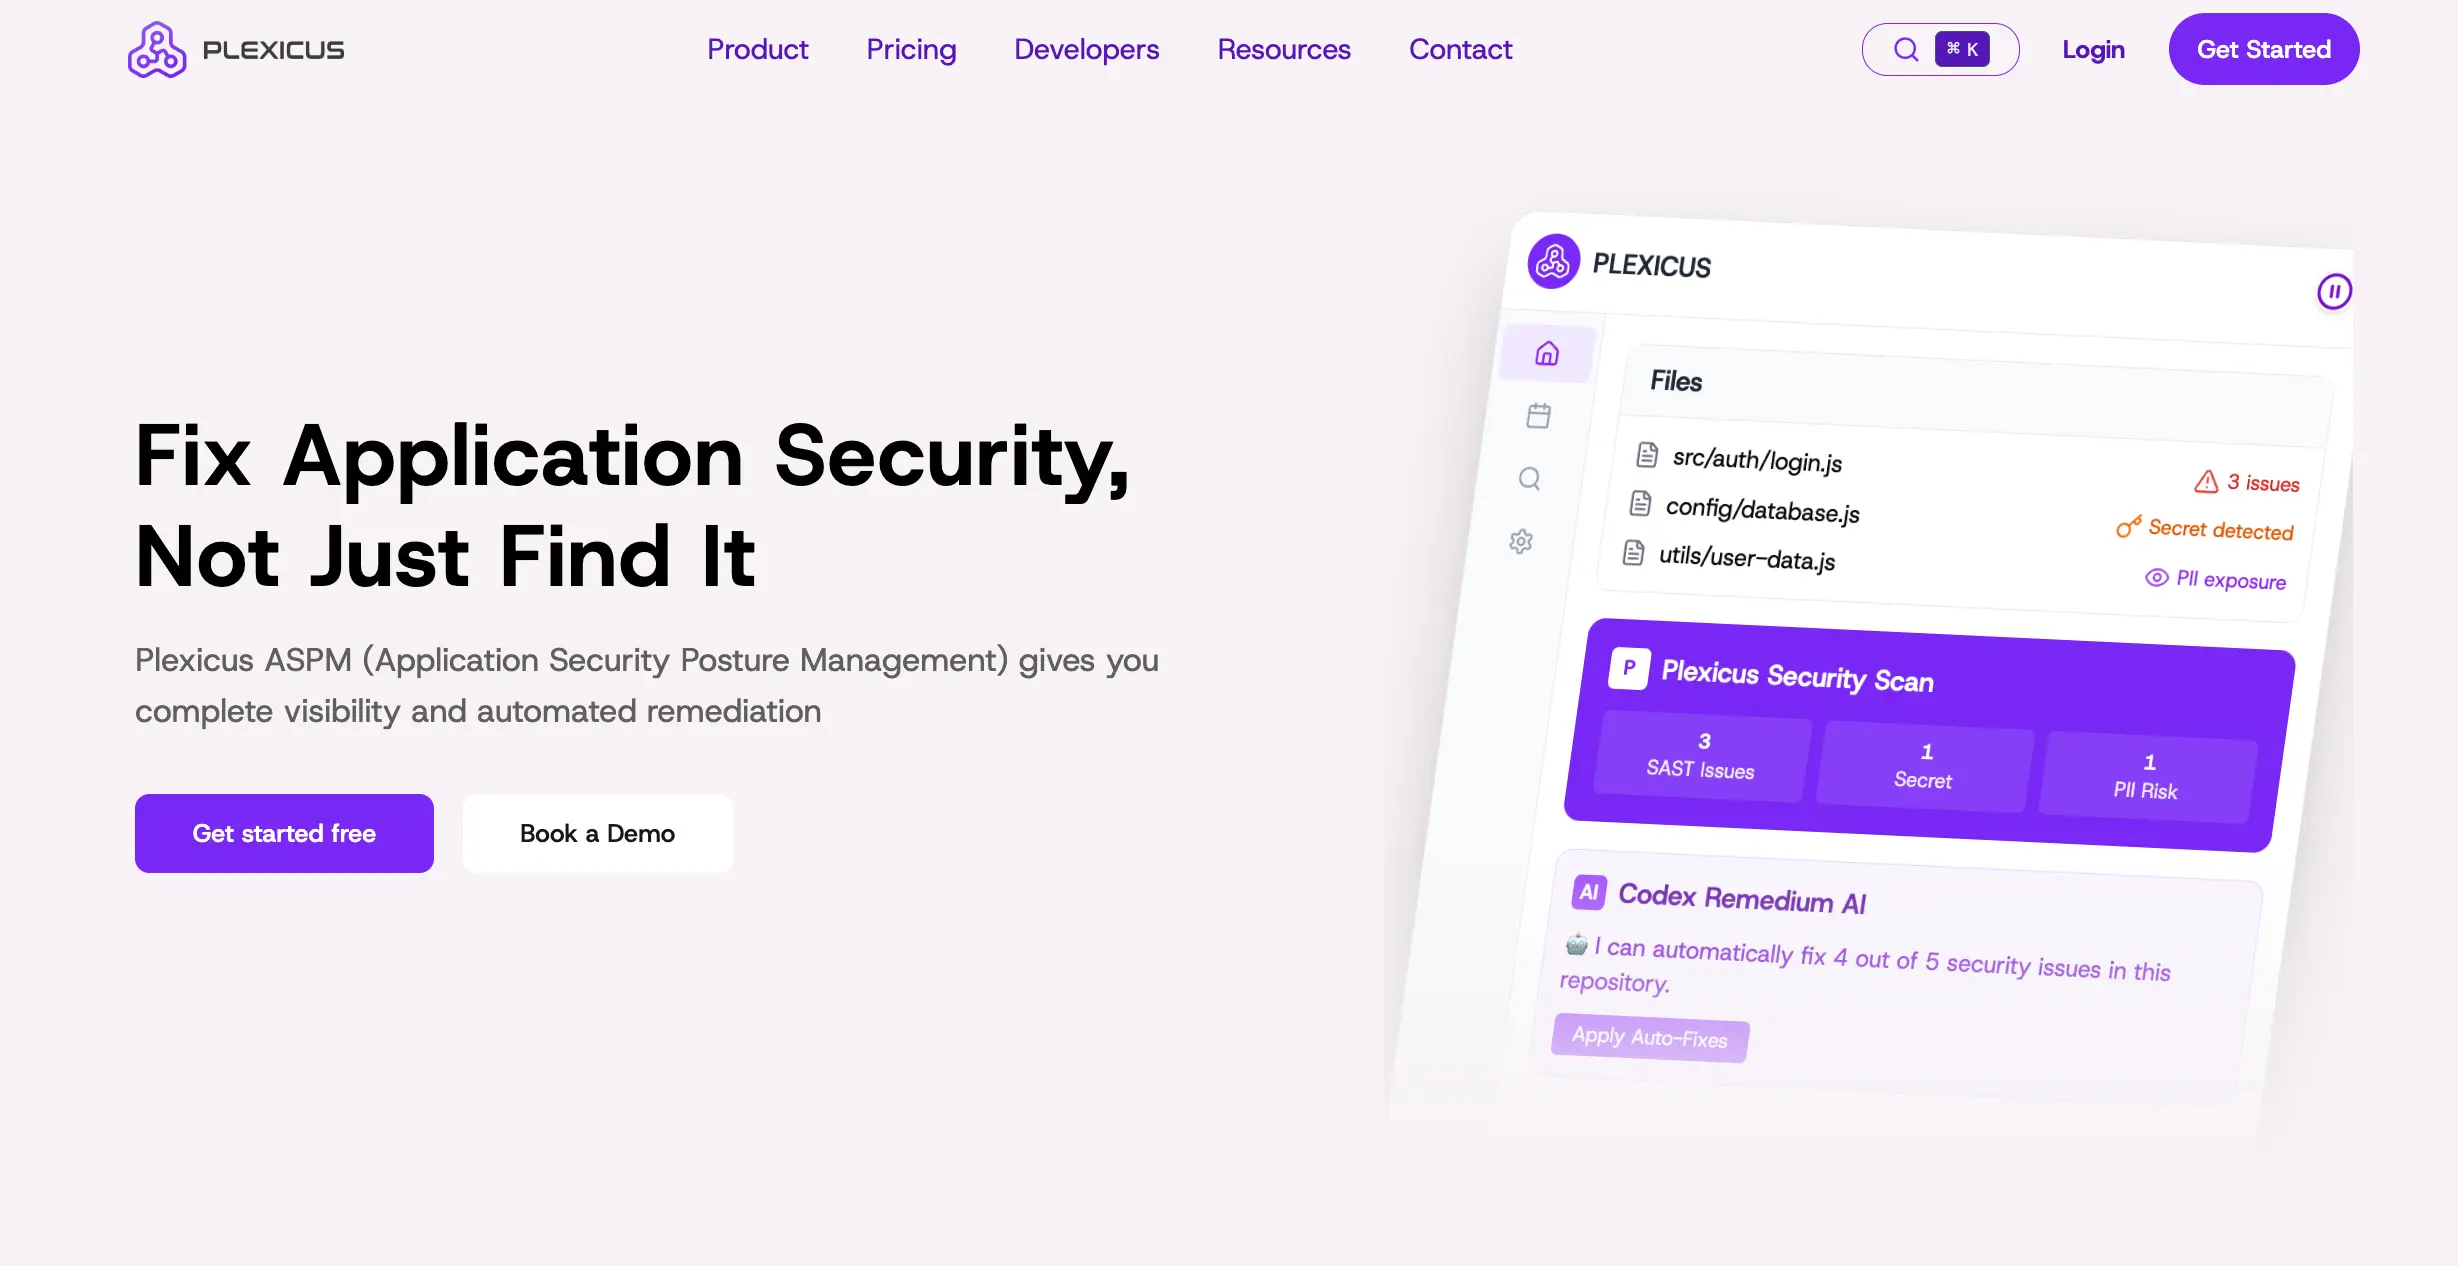
Plexicus je přirozenou evolucí pro týmy, které milují nízký šum Aikida, ale nenávidí manuální úsilí při opravě tiketů. Zatímco Aikido filtruje šum, Plexicus se stará o práci.
- Klíčové vlastnosti: Codex Remedium je autonomní AI agent, který analyzuje zranitelnost, rozumí místnímu kódu a odesílá funkční, otestovaný Pull Request.
- Výhody: Snižuje MTTR o 95 %. Kombinuje ASPM a CSPM do jediného AI-řízeného pracovního postupu.
- Nevýhody: AI agenti vyžadují počáteční konfiguraci, aby odpovídali specifickému stylu podniku.
- Proč si ho vybrat: Pokud se váš inženýrský tým topí v záplavě dosažitelných zranitelností, které nikdo nemá čas opravit.
- Ceny pro rok 2026: Transparentní 49,90 USD/vývojář/měsíc.
2. Snyk
Snyk je největším rivalem Aikida v prostoru zaměřeném na vývojáře. Do roku 2026 Snyk plně integroval DeepCode AI, aby poskytoval téměř okamžitou zpětnou vazbu v IDE.
- Klíčové vlastnosti: Snyk Code (SAST) a Snyk Open Source (SCA) s automatickými návrhy oprav.
- Výhody: Největší databáze zranitelností v oboru. Velmi vysoká důvěra mezi vývojáři.
- Nevýhody: Může se stát výrazně dražší než Aikido, pokud přidáte moduly pro cloud a kontejnery.
- Proč si vybrat: Pokud chcete nástroj s nejlepší integrací do IDE a masivní podporou komunity.
- Ceny pro rok 2026: K dispozici je bezplatná verze. Placená verze začíná na $25/vývojář/měsíc.
3. Jit (Just In Time Security)
Jit se zaměřuje na “Minimum Viable Security” stack. Orchestrace různých open source a komerčních nástrojů, takže je nemusíte spravovat jednotlivě.
- Klíčové vlastnosti: Aktivace SAST, SCA, Secrets a IaC jedním kliknutím v celé vaší GitHub organizaci.
- Výhody: Extrémně rychlé nasazení. Působí jako bezpečnostní řešení v krabici.
- Nevýhody: Protože obaluje jiné nástroje, můžete občas narazit na omezení základních skenerů.
- Proč si vybrat: Pro štíhlé týmy, které chtějí přejít od nuly k plné shodě během jednoho odpoledne.
- Ceny pro rok 2026: $50/měsíc Cena za vývojáře. Fakturováno ročně
4. Cycode
Vzhledem k tomu, že útoky na dodavatelský řetězec v roce 2026 prudce vzrostly, stal se Cycode nezbytným pro ochranu integrity kódu.
- Klíčové vlastnosti: Zesílené skenování tajemství a ochrana proti manipulaci s kódem napříč SDLC.
- Výhody: Nejsilnější ochrana pro dodavatelský řetězec softwaru.
- Nevýhody: Uživatelské rozhraní může být složité pro týmy, které hledají pouze jednoduché skenování zranitelností.
- Proč si to vybrat: Pokud je vaší hlavní obavou prevence úniku tajemství nebo neoprávněných změn kódu.
5. Apiiro
Apiiro je „mozkem“ operace. Vytváří vícerozměrný graf vašeho kódu, vývojářů a infrastruktury, aby našel oblasti s nejvyšším rizikem.
- Klíčové vlastnosti: Kontextuální hodnocení rizik, které chápe, když junior vývojář mění klíčový kód.
- Výhody: Neuvěřitelná priorizace pro velké, složité kódové základny.
- Nevýhody: Zaměřeno na podniky. Je to přehnané pro malé startupy.
- Proč si to vybrat: Nejlepší pro velké organizace, které potřebují řídit rizika napříč tisíci repozitáři.
6. Ox Security
Ox Security zavedl kategorii „Active ASPM“. Jejich motor VibeSec z roku 2026 zajišťuje, že bezpečnostní kontroly jsou v souladu s rychlostí moderní produkce kódu.
- Klíčové vlastnosti: Kompletní viditelnost od vývojářského notebooku po produkční cloudový kontejner.
- Výhody: Vynikající při mapování celého dodavatelského řetězce softwaru.
- Nevýhody: Ceny jsou založeny na zátěži, což může rychle eskalovat.
7. Wiz
Wiz je gigantem v oblasti cloudové bezpečnosti. Zatímco Aikido začalo v kódu a přesunulo se do cloudu, Wiz začal v cloudu a přesunul se ke kódu.
- Klíčové vlastnosti: Bezpečnostní graf, který vizualizuje, jak by zranitelnost v kódu mohla vést k masivnímu úniku dat.
- Výhody: Nejlepší ve své třídě pro cloudovou bezpečnostní posturu (CSPM).
- Nevýhody: Stále působí spíše jako nástroj pro bezpečnostní tým než pro vývojáře.
8. GitHub Advanced Security
Pro týmy, které již používají GitHub Enterprise, je GHAS výchozí volbou. Je přímo integrovaný do uživatelského rozhraní, které používáte každý den.
- Klíčové vlastnosti: CodeQL pro hlubokou sémantickou analýzu a Dependabot pro automatizované aktualizace.
- Výhody: Není potřeba žádné nastavení. Je již tam, kde je váš kód.
- Nevýhody: Může být drahý vzhledem k tomu, co nabízí ve srovnání se specializovanými nástroji jako Plexicus nebo Aikido.
9. SonarQube
SonarQube je králem kvality kódu. V roce 2026 zůstává standardem pro týmy, které se starají stejně o čistý kód jako o bezpečný kód.
- Klíčové vlastnosti: Hluboká statická analýza pro více než 30 programovacích jazyků.
- Výhody: Velmi vyspělý. Zachytává “code smells”, které bezpečnostní nástroje mohou přehlédnout.
- Nevýhody: Pomalejší doba skenování ve srovnání s moderními, lehkými alternativami.
10. ArmorCode
ArmorCode je agregátor. Nekontroluje kód sám o sobě. Místo toho shromažďuje data ze všech vašich ostatních nástrojů na jedno místo.
- Klíčové vlastnosti: Sjednocená správa zranitelností a automatizované pracovní postupy pro zadávání úkolů.
- Výhody: Ideální pro podniky s rozptýlenými nástroji.
- Nevýhody: Stále musíte platit za a spravovat jednotlivé nástroje pro skenování.
FAQ: Často kladené otázky
Proč hledat alternativu k Aikido v roce 2026?
Zatímco Aikido je vynikající pro redukci šumu, mnoho týmů nyní hledá Remediaci. Detekce je jen polovina bitvy. Nástroje jako Plexicus dělají další krok tím, že skutečně píší kód k opravě problémů.
Nabízí Plexicus analýzu dosažitelnosti jako Aikido?
Ano. Plexicus používá dosažitelnost k prioritizaci, které AI-generované opravy prezentovat jako první. Zajišťujeme, aby vaši vývojáři trávili čas pouze kontrolou oprav pro kód, který je skutečně vystaven.
Jak zvládnu 256 miliard řádků AI kódu, které se píší?
Tradiční manuální třídění je mrtvé. Potřebujete platformu, která používá AI k boji proti AI. Použitím Plexicus Codex Remedium může vaše bezpečnostní reakce konečně držet krok s rychlostí vašeho AI-poháněného vývojového týmu.
Mohu snadno přejít z Aikido?
Většina moderních ASPM nástrojů jako Plexicus se připojuje přes OIDC nebo GitHub Apps. To znamená, že je můžete provozovat paralelně s Aikido po dobu jednoho týdne, abyste porovnali míru oprav před provedením přechodu.
Závěrečná myšlenka
Pokud jste unaveni z dashboardu, který vám jen říká, co je špatně, je čas přejít na nástroj, který to opraví. AI píše váš kód. Nechte AI opravit vaši bezpečnost.





