Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
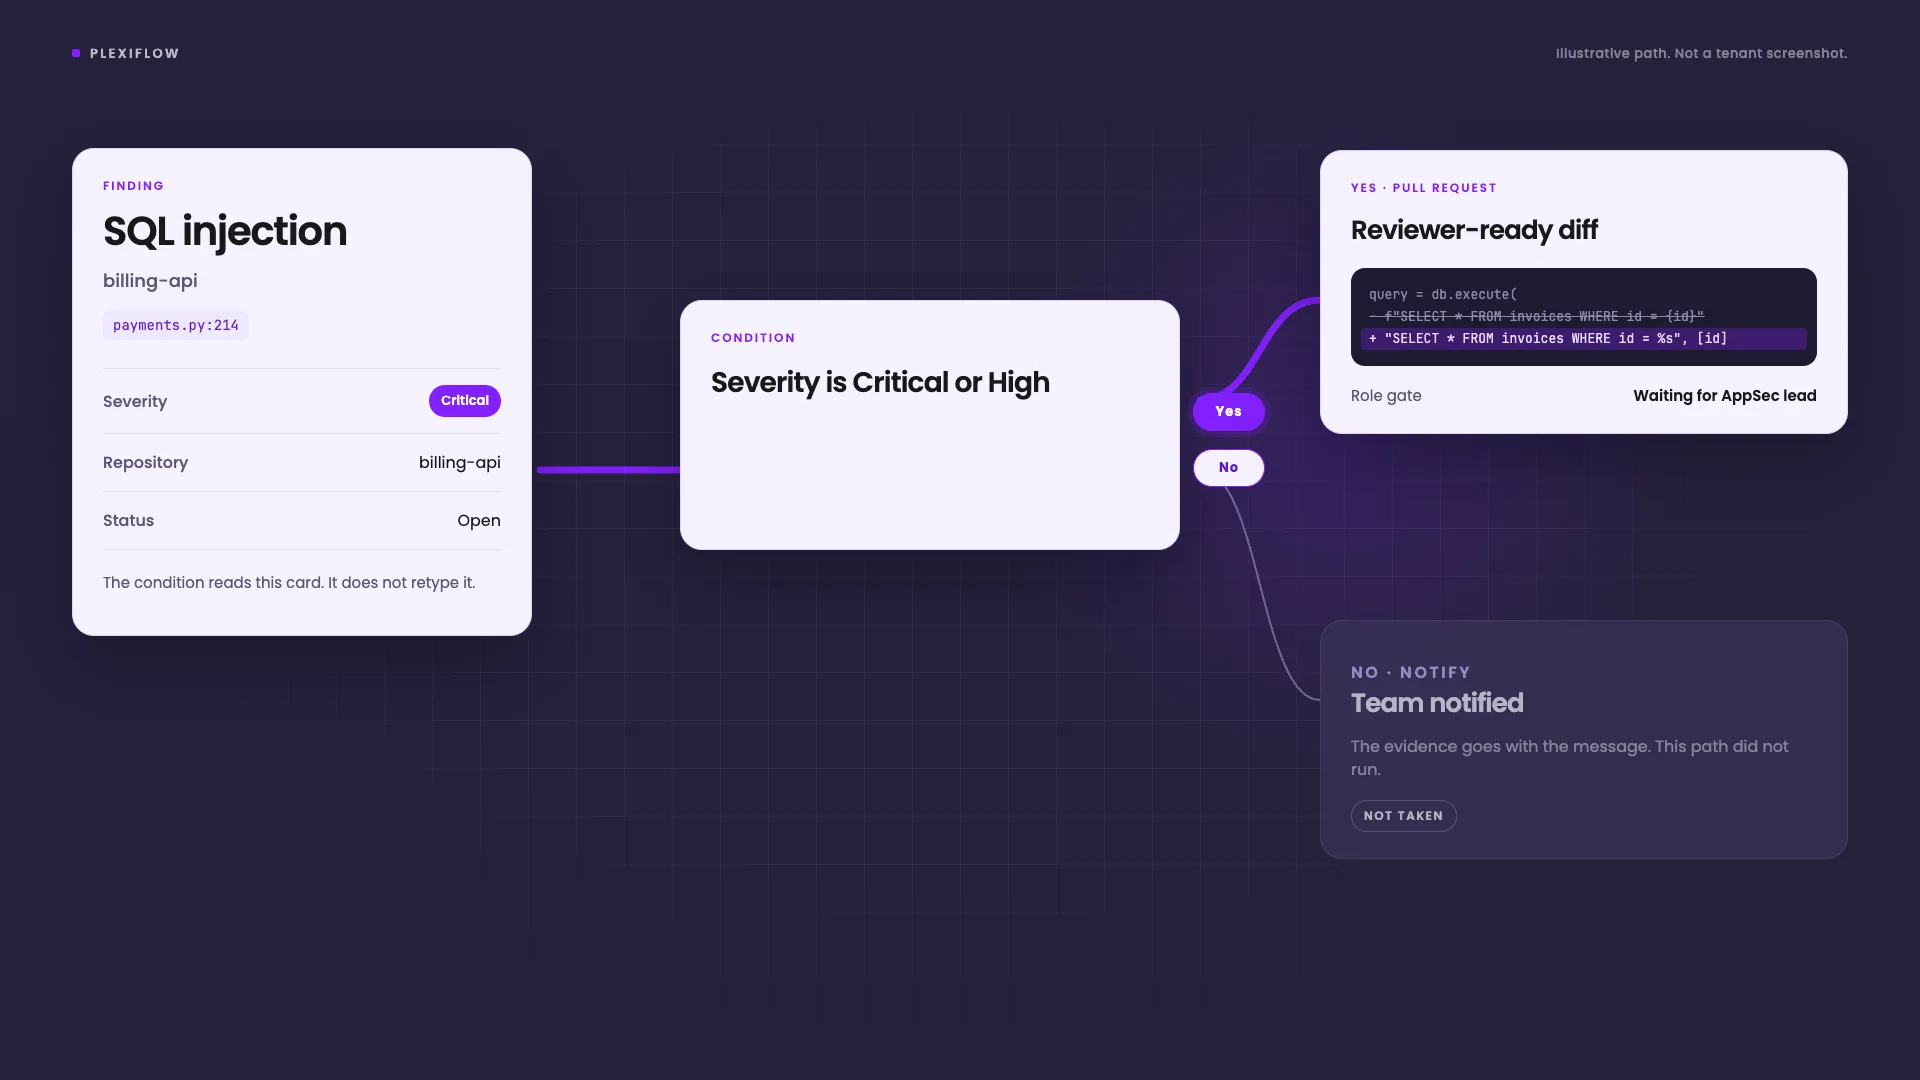
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
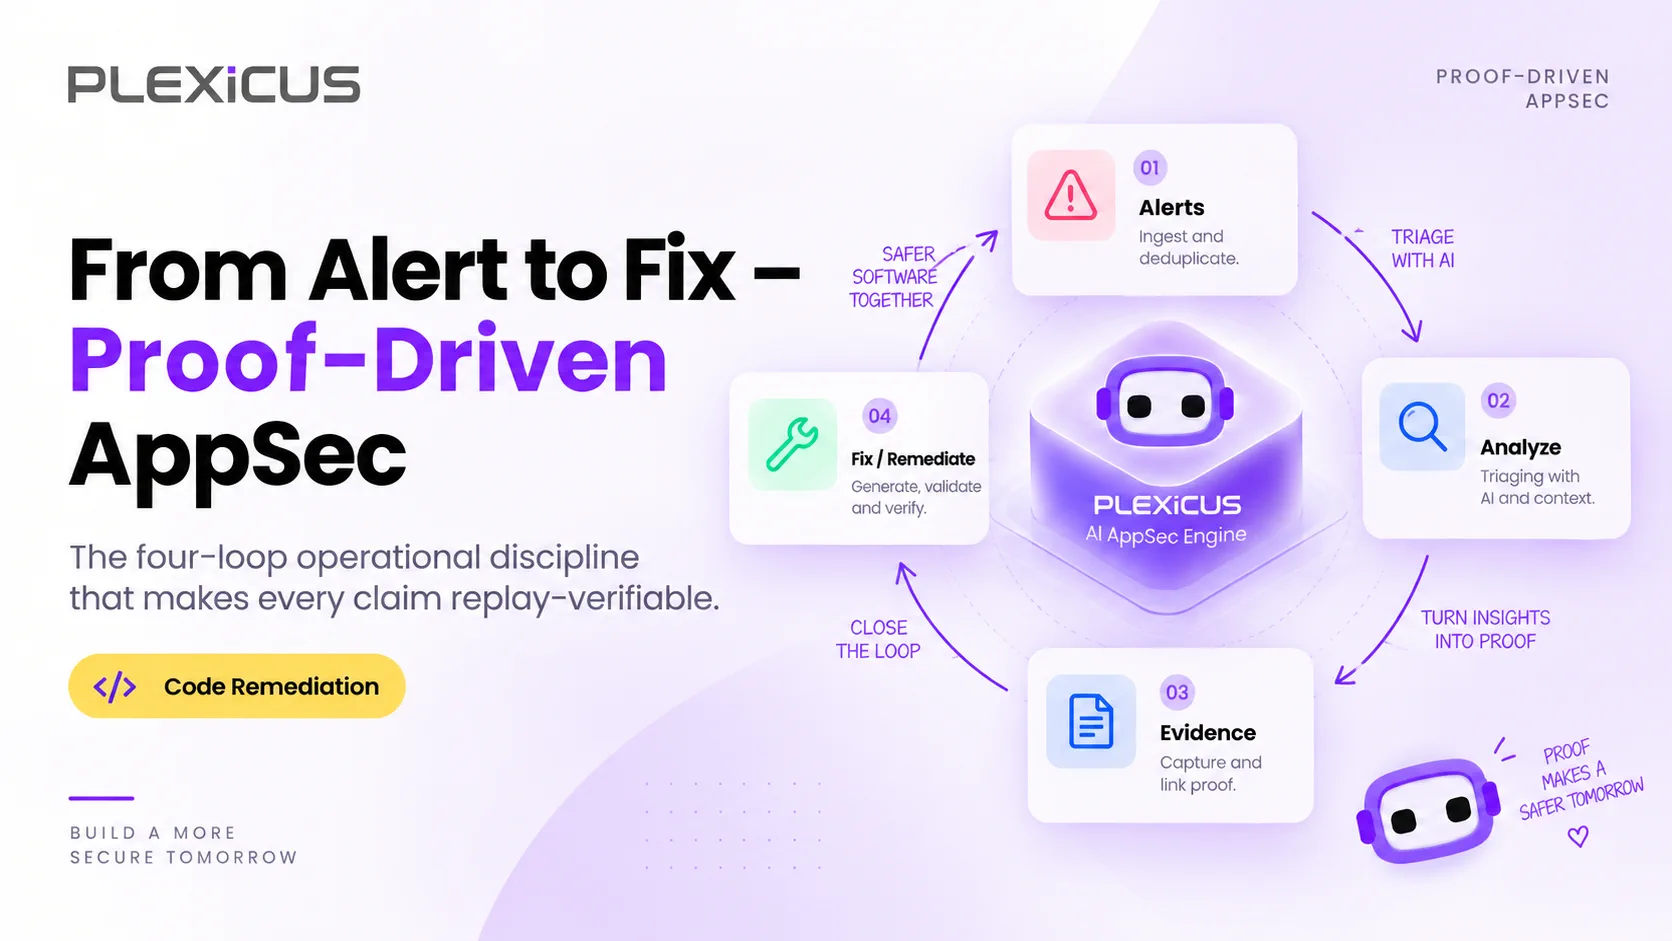
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
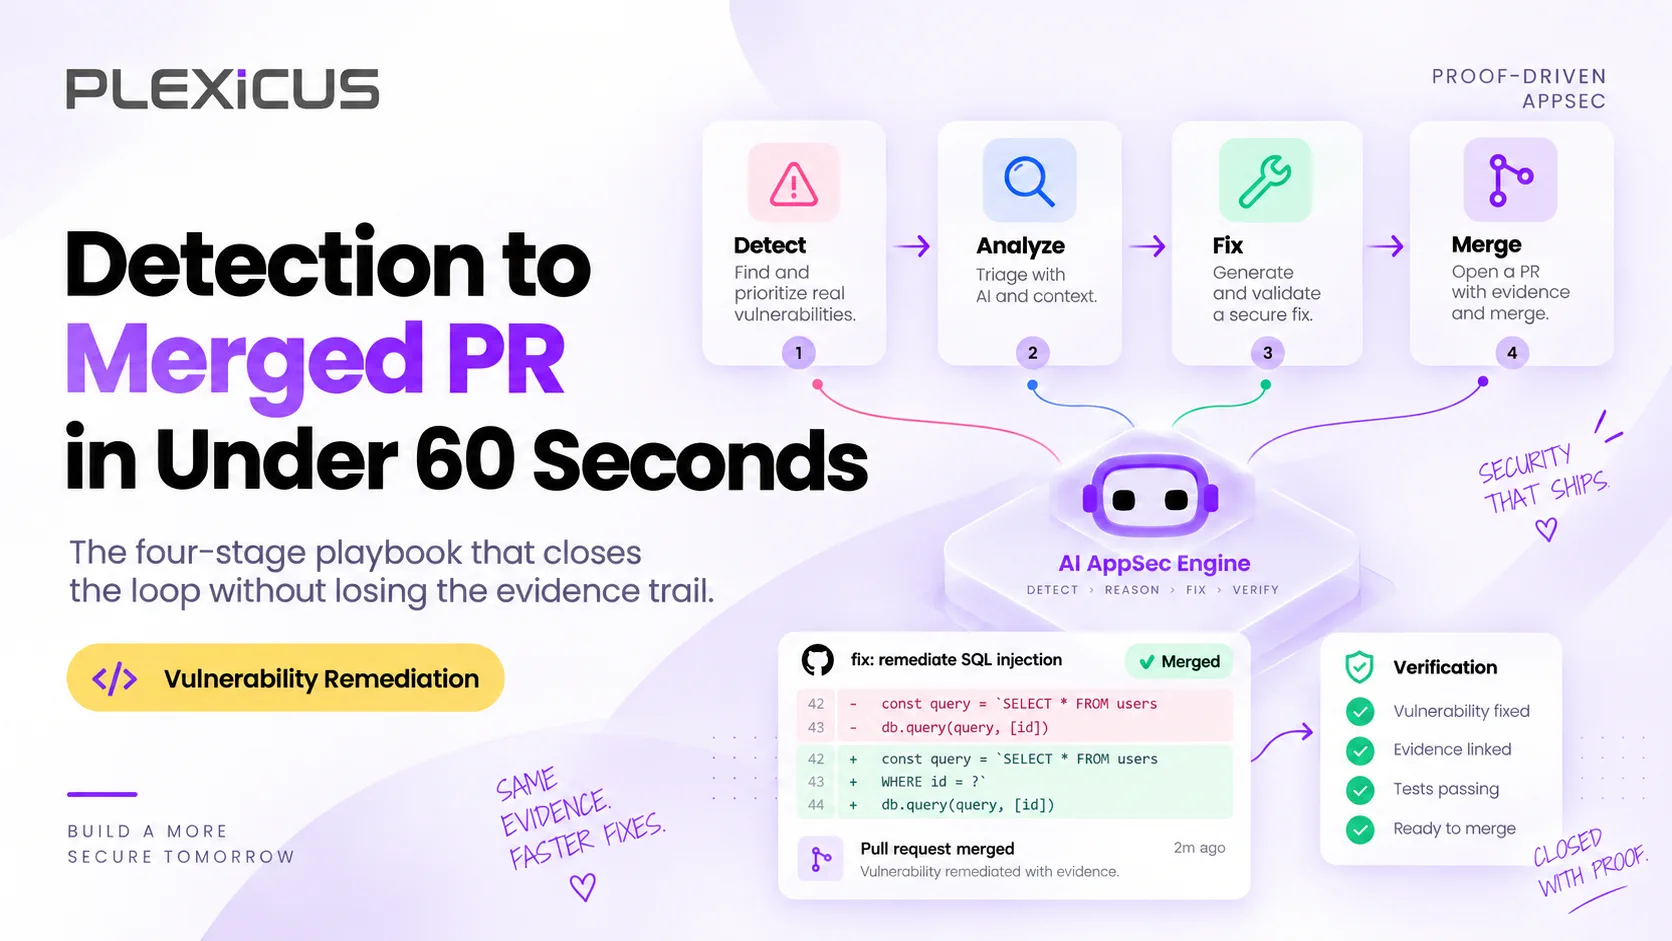
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
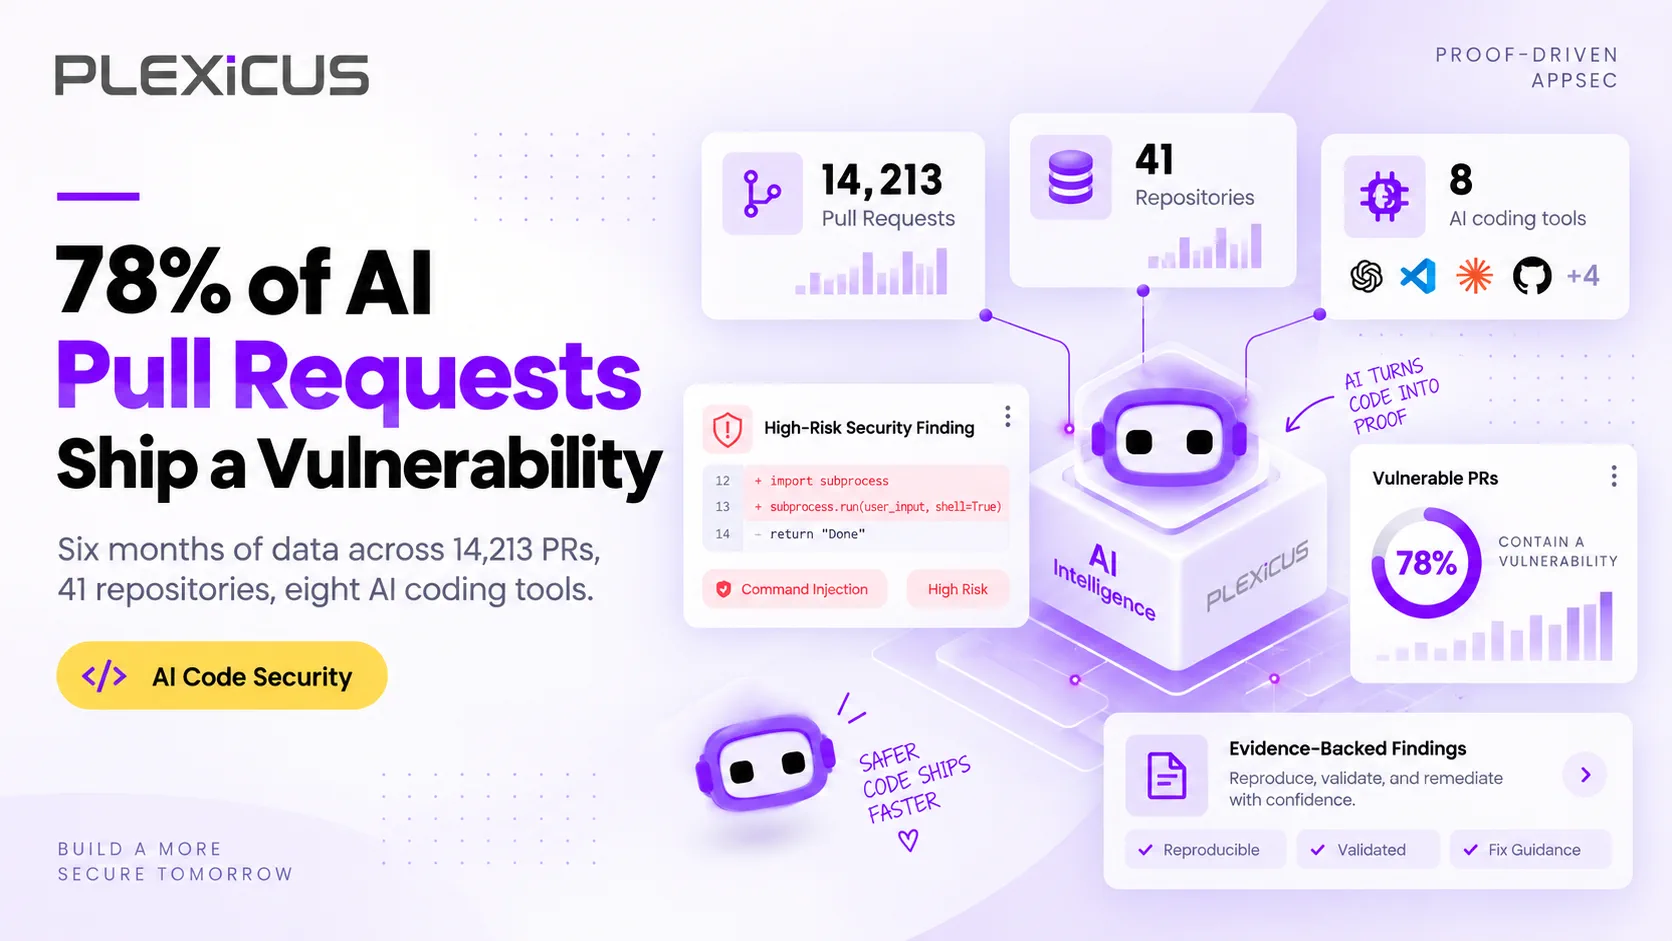
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
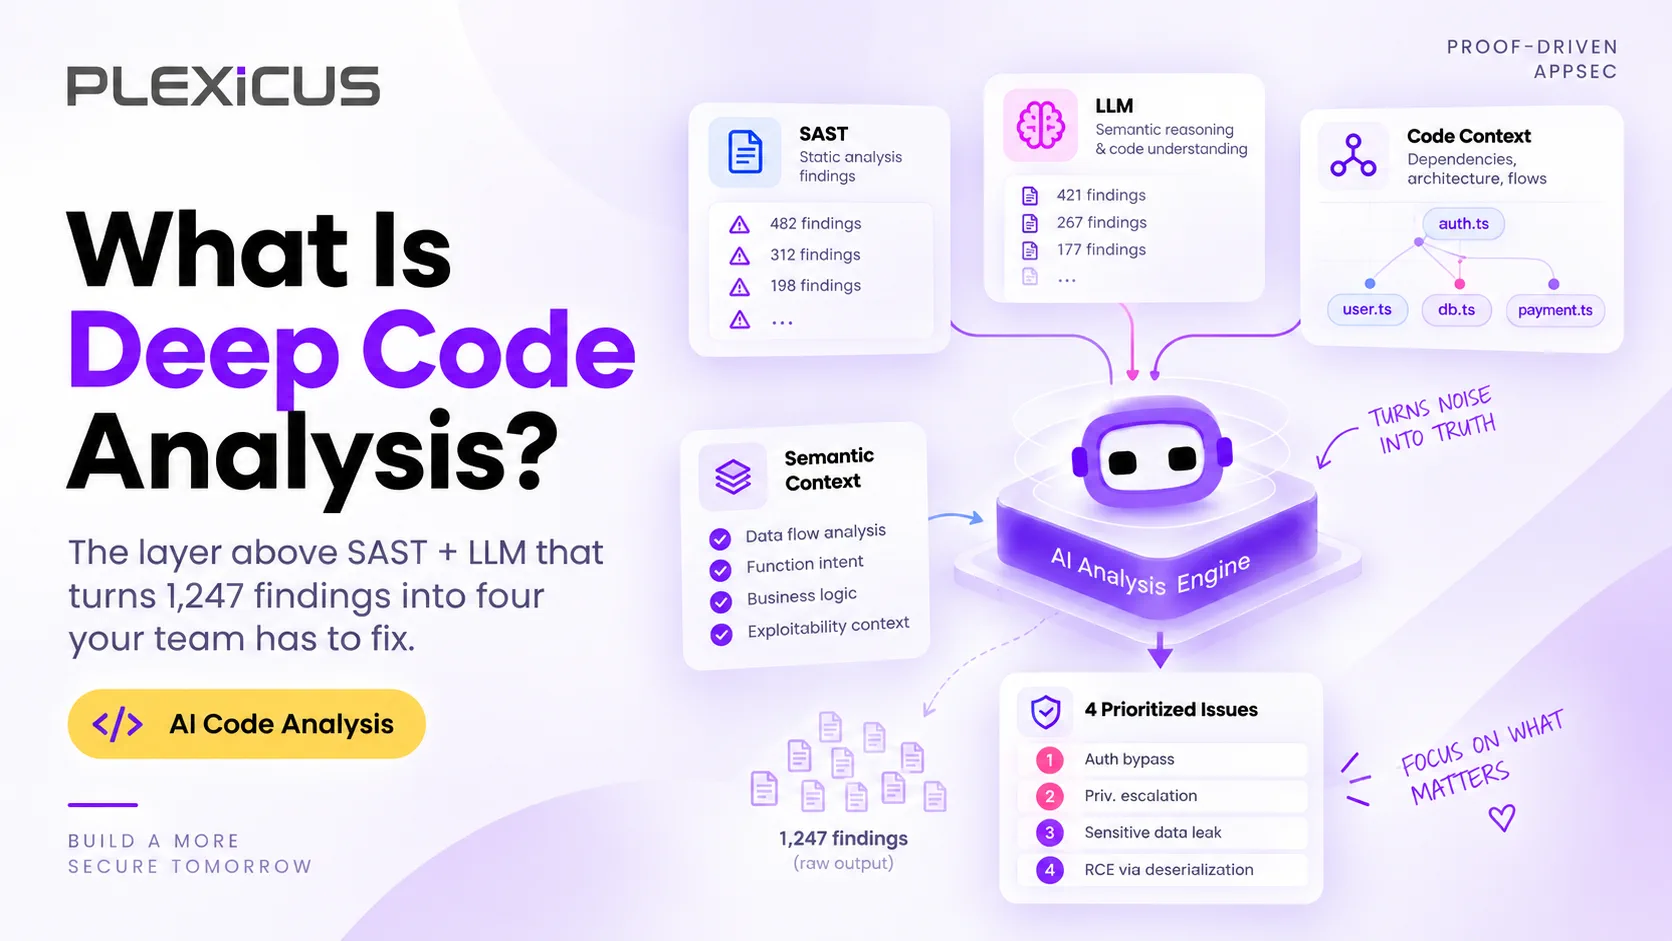
SAST false positives bury real bugs, and an LLM wrapper does not fix that. Deep Code Analysis uses reachability analysis to prove which findings are real, reachable, and worth fixing.
Nástroje pro kódování s AI dělají vývojáře rychlejšími – ale rychlejší vývoj také vyžaduje lepší viditelnost, silnější pracovní postupy revizí a spolehlivější nápravu. Toto je praktický průvodce řízením pro týmy, které přijímají Codex, Claude Code, Cursor, Windsurf a další agenty pro kódování s AI.
Samotná detekce nestačí držet krok s vývojem v rychlosti AI. AI-nativní náprava je další vrstva – pomáhá týmům opravovat, validovat a sledovat zranitelnosti v AI-generovaném kódu v každé fázi SDLC.
Nástroje pro kódování s AI píší téměř polovinu veškerého nového kódu. A 45 % tohoto kódu obsahuje alespoň jednu zranitelnost. Bezpečnost vibe kódování je praxe zabezpečení softwaru vytvořeného AI – detekce, prioritizace a oprava rizik dříve, než se dostanou do produkce.
"Plexicus Community je bezplatná, navždy dostupná platforma pro zabezpečení aplikací pro vývojáře. Získejte plné SAST, SCA, DAST, skenování tajemství a IaC, plus opravy zranitelností poháněné AI, bez nutnosti kreditní karty."
Bezpečnostní nástroje mají pověst hlučných překážek. Když vývojář nasadí kód a CI/CD pipeline selže s přiloženou 500stránkovou PDF zprávou, jejich přirozenou reakcí není opravit problémy. Je to ignorovat je nebo vynutit sloučení kódu.
Nalezení zranitelností už není hlavním problémem. Nyní je největším problémem velké množství bezpečnostního dluhu, který vývojáři nemají čas řešit.
V tomto průvodci se naučíte, jak se posunout od ručního opravování a vytvořit pracovní postup, který automaticky detekuje, prioritizuje a napravuje zranitelnosti SQLi pomocí automatizace řízené AI.
Organizace využívající bezpečnost řízenou umělou inteligencí zkrátily životní cykly narušení o 80 dní a ušetřily 1,9 milionu dolarů na incident, což představuje 34% snížení, což zdůrazňuje rostoucí význam AI pro obranu
Jak se blížíme k roku 2026, mnoho technických týmů zjišťuje, že samotná detekce anomálií nestačí na zvládnutí obrovského objemu produkovaného kódu
Spuštění `trivy image` není DevSecOps—je to generování šumu. Skutečné bezpečnostní inženýrství je o poměru signálu k šumu. Tento průvodce poskytuje konfigurace na úrovni produkce pro 17 průmyslově standardních nástrojů k zastavení zranitelností bez zastavení podnikání, organizované do tří fází: před commit, CI gatekeepers a skenování za běhu.
DevSecOps se stal standardem pro doručování moderního softwaru. Týmy již nepředávají kód bezpečnostním týmům až po vývoji. Do roku 2026 je bezpečnost sdílenou a automatizovanou součástí každého kroku v pipeline. V tomto průvodci jsme shrnuli nejlepší DevSecOps nástroje, které stojí za vyzkoušení v roce 2026, včetně toho, co každý nástroj dělá, jeho výhod a nevýhod a přesně jaké starší řešení nahrazuje.
Sysdig je známý pro své silné pokrytí událostí jádra. Je postaven na open-source základu Falco a je oblíbený mezi týmy SOC, které potřebují podrobnou viditelnost do Linuxových jader nebo Kubernetes podů.
SentinelOne Singularity Cloud byl jedním z prvních v oblasti autonomního EDR/CWPP. Jeho agenti pohánění AI nabízejí rychlou, offline ochranu a pomohli mnoha organizacím vyhnout se útokům ransomware.
V roce 2026 není hlavní výzvou jen nalezení chyb. Skutečným problémem je, jak rychle útočníci tyto chyby zneužijí. Bezpečnostní týmy měly kdysi týdny na opravu zranitelností, ale nyní tento čas téměř zmizel.
Aikido Security se stalo populárním díky snižování zbytečných upozornění. Zaměřením na dosažitelnost pomohlo vývojářům vyhnout se "spamování zranitelností", které vytvářely starší skenery.
Do roku 2026 se priority v oblasti cloudové bezpečnosti změnily. Viditelnost již není hlavním prodejním bodem, protože Wiz.io již v raných 2020 letech nastavil standard. Nyní je hlavní výzvou držet krok s tempem změn.
Představte si rušné páteční odpoledne v centru bezpečnostních operací rychle rostoucí technologické společnosti. Tým, již po krk v upozorněních, dostává oznámení za oznámením, jejich obrazovky blikají s 'kritickými' problémy, které vyžadují okamžitou pozornost. Mají přes 1 000 cloudových účtů rozložených mezi různými poskytovateli, každý z nich přispívá k přívalu upozornění. Mnoho z těchto upozornění se však ani netýká zdrojů vystavených internetu, což tým frustruje a zahlcuje rozsahem a zdánlivou naléhavostí celé situace. Bezpečnost v cloudu je komplikovaná.
Instalace bezpečnostního nástroje je snadná část. Ta těžší začíná na 'Den 2', kdy tento nástroj hlásí 5 000 nových zranitelností. Tento průvodce se zaměřuje na správu zranitelností: jak filtrovat duplicitní upozornění, spravovat falešné pozitivní výsledky a sledovat metriky, které skutečně měří úspěch. Naučte se, jak přejít od 'nalezení chyb' k 'odstranění rizik' bez přetížení vašeho týmu.
Zkušenost vývojáře (DevEx) je klíčová při výběru bezpečnostních nástrojů. Bezpečnost by měla usnadnit práci vývojáře, nikoli ji ztížit. Pokud musí vývojáři opustit své programovací prostředí nebo použít jiný panel pro nalezení problémů, zpomaluje je to a snižuje pravděpodobnost, že nástroje použijí.
Tento postupný přístup vám pomůže hladce zavádět bezpečnostní nástroje a udržet vaše sestavení v chodu. Představte si to jako sérii malých kroků, které chrání vaše dodávky a zajišťují spolehlivější a bezpečnější vývojový proces.
SAST a DAST jsou metody testování bezpečnosti používané k ochraně aplikací před útoky. Abychom pochopili, jak každá z nich pomáhá s bezpečností aplikací, podívejme se na jejich rozdíly a kde se hodí do vašeho pracovního postupu.
Porovnejte přední nástroje ASPM jako Plexicus, Cycode, Wiz a Apiiro pro automatizaci testování AppSec a řízení zranitelností
Objevte špičkové nástroje pro zabezpečení API k detekci zranitelností, zastavení útoků na API a ochraně vašich aplikací pomocí pokročilého skenování a testování.
Moderní aplikace se hodně spoléhají na knihovny třetích stran a open-source. To urychluje vývoj, ale také zvyšuje riziko útoků. Každá závislost může přinést problémy jako nezáplatované bezpečnostní chyby, rizikové licence nebo zastaralé balíčky. Nástroje pro analýzu složení softwaru (SCA) pomáhají tyto problémy řešit.
Na trhu existují desítky SAST nástrojů, od open-source po podnikové řešení. Výzvou je: Který SAST nástroj je nejlepší pro váš tým?
Zabezpečení webových aplikací je nezbytné pro ochranu vašich aplikací před kybernetickými útoky, které cílí na citlivá data a narušují operace. Tento průvodce pokrývá důležitost zabezpečení webových aplikací, běžné zranitelnosti, nejlepší postupy a metody testování, které vám pomohou zabezpečit vaši aplikaci, zajistit shodu a udržet důvěru uživatelů
Noční můra bezpečnostního narušení se stala realitou pro mnoho evropských společností. Naučte se 15 transformačních trendů DevSecOps, které musíte znát, abyste se vyhnuli seznamu narušení.
Plexicus absolvuje akcelerační program Startup Wise Guys Spring Batch 2025.
Pokud dnes vyvíjíte nebo provozujete software, pravděpodobně žonglujete s mikro-službami, serverless funkcemi, kontejnery, balíčky třetích stran a lavinou kontrolních políček pro dodržování předpisů. Každá pohyblivá část generuje vlastní nálezy, dashboardy a rozzlobené červené výstrahy. Než se nadějete, viditelnost rizik se cítí jako řízení v mlze v San Franciscu ve 2 ráno - víte, že nebezpečí je tam venku, ale nemůžete ho úplně vidět.
Společnost Plexicus získala investici ve výši 150 000 USD od Microsoftu na rozšíření své cloudové infrastruktury. Toto financování zlepší výkon systému, škálovatelnost a spolehlivost, což umožní společnosti Plexicus podporovat více podniků s řešeními pro podniky poháněnými AI.
Zjistěte, jak nová integrace BlackDuck v Plexicus zlepšuje bezpečnost open-source s detekcí zranitelností v reálném čase, automatizovanou prioritizací rizik a bezproblémovými DevSecOps pracovními postupy.
Plexicus spouští bezpečnostní platformu řízenou AI pro okamžité řešení zranitelností. Autonomní agenti okamžitě detekují, prioritizují a opravují hrozby.
Nová spolupráce mezi Plexicus a Céfiros má za cíl zlepšit bezpečnost aplikací v 19 zemích Latinské Ameriky a Iberie. Tato kybernetická spolupráce přináší pokročilá řešení pro řízení bezpečnostního postavení aplikací (ASPM) organizacím, které se snaží proaktivně bránit proti kybernetickým hrozbám.
Rámce jako DORA, ISO 27001 a NIST SP 800-53 jsou nezbytné pro robustní řízení bezpečnostního postavení aplikací, pomáhají organizacím splňovat standardy, snižovat rizika a udržovat regulační shodu.
Explore content by topic and discover articles that interest you
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.