PLEXICUS / AI SWARM PENTEST SPANIEN · EINMALZAHLUNG · KEIN ABONNEMENT

AI Swarm Pentest für Teams, die kritische Software entwickeln · einmaliger Auftrag

Finden Sie Schwachstellen bevor es Angreifer tun.

Plexicus führt einen AI Swarm Pentest auf den von Ihrem Unternehmen entwickelten Anwendungen durch, reproduziert reale Angriffspfade und liefert priorisierte Evidenz, damit Ihr Team zuerst weiß, was zu beheben ist.

Finden Sie die Schwachstellen, bevor andere sie finden.
José Ramón Palanco Sprechen Sie mit unserem Gründer, José Ramón Palanco. Rund 20 Jahre Erfahrung in der Cybersicherheit.
Wenn Sie nicht ins ICP passen, sagen wir es Ihnen auch — ohne Ihre Zeit zu verschwenden.

Teilen Sie den Umfang — wir prüfen, ob es passt.

Pionier-Teams sind schon dabei

Plexicus-Technologie und Ökosystem

Nexus macht aus technischen Findings eine umsetzbare Entscheidung.

NexusKontrolliertes AI Swarm Pentest-System
SchwarmSpezialisierte Agenten · ein gemeinsamer Speicher
ReproduktionUnabhängige Verifizierung, bevor ein Finding veröffentlicht wird
AI SWARM PENTEST · NEXUS

Nexus gleicht keine Muster ab. Es denkt wie ein Angreifer.

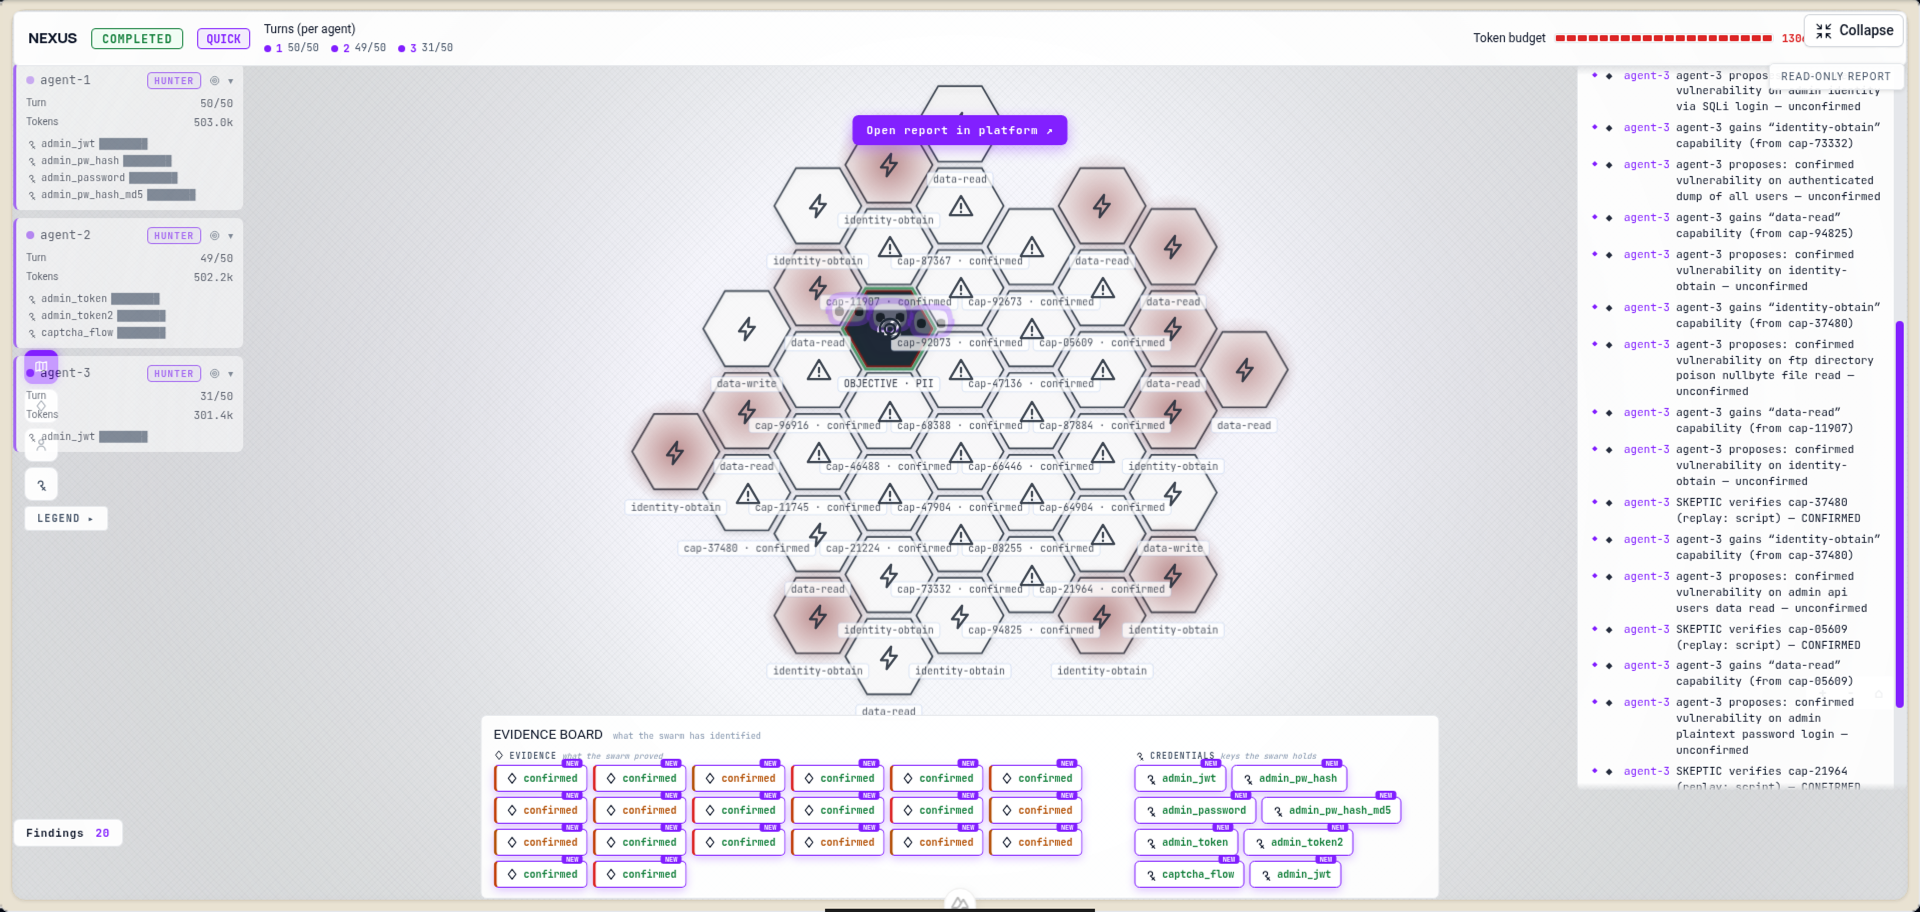
Plexicus validiert relevante Angriffspfade innerhalb des vereinbarten Scopes und liefert Ihrem Team Belege zur Prüfung.
  • Innerhalb des vereinbarten Scopes
  • Geteilter Arbeitskontext
  • Finale Entscheidung beim Menschen
Plexicus Nexus runtime product view showing verified attack paths and evidence handover.
Real Nexus runtime A clear handover from exploration to evidence. Live product view of the evidence workflow.
Eine echte Kundenerfahrung

Als einer der ersten Kunden von Plexicus haben wir aus erster Hand erlebt, wie sich ihre Plattform zu einer unverzichtbaren Sicherheitslösung entwickelt hat. Ihre KI-gestützte Behebung hat unseren Aufwand für das Schwachstellen-Management drastisch reduziert und unser Security-Team in die Lage versetzt, sich auf strategische Initiativen zu konzentrieren, anstatt repetitive Patches zu erstellen.

Jose Fernando Dominguez Jose Fernando Dominguez CISO, Ironchip Ironchip · Kundenstimme

Jeder ungepatchte Fund ist Schuld, die Sie bereits tragen. Die Herausforderung ist zu wissen, was real ist — und was danach zu tun ist.

Ihr externer Pentester übergibt Ihnen einen Bericht. Ihr internes Team muss trotzdem entscheiden, was als Nächstes zu tun ist. In der Zwischenzeit ist jeder ungepatchte Fund kognitive Schuld im Kern: Die eigene Angriffsfläche wird schwerer verständlich, Fragen häufen sich und das nächste Audit findet womöglich dieselben Dinge wieder.

Ein Scanner vergleicht Signaturen, ein Chatbot gibt Ratschläge. Nexus untersucht Angriffspfade und verbindet die Belege. KI ersetzt nicht Ihr Urteil: Plexicus Remediator macht aus jedem verifizierten Finding einen Korrekturvorschlag, den Ihr Team in der Sandbox prüfen kann.

Was wir liefern

Was Sie bekommen — und was nicht.

Wenn Sie das brauchen, was in der rechten Spalte steht, ist dieses Produkt nichts für Sie. Das sagen wir Ihnen in der Qualifizierung, damit niemand seine Zeit verschwendet.

Ja, ist es
  • AI Swarm Pentest einer autorisierten Anwendung, API oder Testumgebung mit Nexus.
  • Bericht priorisiert nach tatsächlichem Risiko (CVSS + Kontext), nicht nach Reihenfolge des Eintreffens.
  • Reproduktion und unabhängige Verifizierung für jedes Finding, das als verifiziert präsentiert wird.
  • Angriffsgraph und Übergabesitzung mit Ihrem technischen Team.
  • Umfang und Scope Guard werden vor Beginn bestätigt.
Nein, ist es nicht
  • Ein Signatur-Scanner, ein Security-Chatbot oder ein Agent ohne bestätigten Scope.
  • Ein klassischer mehrtägiger Vor-Ort-Pentest durch Menschen.
  • Eine endlose Liste 'potenzieller Probleme' ohne Priorisierung.
  • Automatische Änderungen an der Produktion.
Der Prozess

Drei Schritte. Ein umsetzbares Ergebnis.

Vom abgestimmten Umfang zu einem nachgewiesenen Angriffspfad, reproduzierbaren Belegen und einem klaren nächsten Schritt für Ihr Team.

  1. Start
    Umfang + Regeln

    Wir definieren die autorisierte Anwendung, API oder Umgebung, die Regeln für die Durchführung und erforderliche Testzugriffe. Nexus handelt nicht außerhalb dieses Umfangs.

    01
  2. Analyse
    Angriff + Verifizierung

    Der Schwarm kartiert die Oberfläche, bildet Hypothesen und testet Pfade. Ein anderer Agent versucht, jedes Finding zu reproduzieren, bevor es als verifiziert markiert wird.

    02
  3. Lieferung
    Belege + Übergabe

    Sie erhalten verifizierte Findings, einen Angriffsgraphen, Belege, Reproduktion und Priorität sowie eine dokumentierte Übergabe für die nächste Entscheidung.

    03
Das Ergebnis

Am Ende haben Sie das.

  • Zweistufiger Bericht: ein Executive-Readout für den CTO plus PDF + JSON mit verifizierten Findings, Schweregrad, Belegen, reproduzierbarem Replay und Gegenprüfung.
  • Vollständige Angriffskette: Ziel, Schritte, erlangte Möglichkeiten und nachgewiesene Auswirkung.
  • Angriffsgraph: bestätigte Pfade und verworfene Routen, die erklären, wie das Ergebnis erreicht wurde.
  • Verifizierungsstatus und Priorität: was reproduziert wurde, was nicht und warum es Aufmerksamkeit verdient.
  • Dokumentierte Übergabe mit dem Kontext, den Ihr technisches Team für die nächste Entscheidung benötigt.

Was, wenn nichts gefunden wird? Wir füllen den Bericht nicht mit theoretischen Alerts. Was sich nicht reproduzieren lässt, wird nicht als verifiziertes Finding geliefert; bei Findings erhalten Sie Priorität und Kontext für die Entscheidung.

Wissen Sie bereits, was Sie analysieren möchten? Prüfen Sie die Passung, bevor Sie Budget reservieren.

AI Swarm Pentest anfragen
AI Swarm Pentest-System

Offensive Fähigkeiten innerhalb überprüfbarer Grenzen.

Das System ist kein weiteres KI-Modell. Es ist ein System aus Regeln, Speicher, Grenzen und Verifizierung, das die Agenten innerhalb der vereinbarten Mission hält.

01

Umfangsschutz

Ziel und Regeln für die Durchführung werden vor Beginn vereinbart.

02

Nachvollziehbarer Speicher

Hypothesen, Versuche und Belege bleiben mit dem Pfad verknüpft, der sie hervorgebracht hat.

03

Missionsgrenzen

Zeit, Ressourcen und Zugriff sind für einen kontrollierten Lauf begrenzt.

04

Menschliche Entscheidung

Ihr Team behält die endgültige Freigabe und Kontrolle über jede Änderung.

Fragen, die Sie stellen würden

Zweifel, die die Entscheidung töten.

Warum nennen Sie es AI Swarm Pentest-System?

Weil Nexus nicht nur ein Modell ist. Das System verbindet spezialisierte Agenten, Umfangsregeln, gemeinsamen Speicher, Missionsgrenzen, Belege und Verifizierung in einer kontrollierten Umgebung.

Was, wenn nichts gefunden wird?

Wir füllen den Bericht nicht mit theoretischen Alerts. Was sich nicht reproduzieren lässt, wird nicht als verifiziertes Finding geliefert; bei Findings erhalten Sie Priorität und Kontext für die Entscheidung.

Was unterscheidet es von einem Scanner oder Chatbot?

Ein Scanner vergleicht Signaturen, ein Chatbot schlägt Antworten vor. Nexus untersucht Angriffspfade, prüft Hypothesen und verbindet Belege, um das Wesentliche zu priorisieren.

Wie kontrollieren Sie den Umfang?

Vor Beginn definieren wir Ziel, autorisierte Umgebung, Testzugriffe und Regeln für die Durchführung. Der Scope Guard hält den Lauf innerhalb dieser Vereinbarung.

Wie verifizieren Sie ein Finding?

Jedes Finding enthält ein reproduzierbares Replay und muss von einem unabhängigen Agenten wiederholt werden. Bei abweichendem Ergebnis wird es als unverifiziert markiert oder verworfen.

Was geschieht mit fehlgeschlagenen Pfaden?

Sie verschwinden nicht. Sie bleiben als nützlicher Missionsspeicher erhalten, damit andere Agenten denselben Versuch nicht wiederholen und eine bessere Hypothese testen können.

Ändern Sie meine Produktion?

Niemals. Nur in der Sandbox geprüfte Vorschläge, geliefert als PRs oder separate Patch-Dateien. Ihr Team entscheidet, ob gemergt wird.

Qualifizierung

Prüfen Sie, ob AI Swarm Pentest zu Ihrer Umgebung passt.

Teilen Sie den wichtigsten Kontext. Wir prüfen den Umfang und nennen den nächsten kommerziellen Schritt.

Qualifizierung

Prüfen Sie, ob AI Swarm Pentest zu Ihrer Umgebung passt.

Teilen Sie den wichtigsten Kontext. Wir prüfen den Umfang und nennen den nächsten kommerziellen Schritt.

Vor dem Absenden — prüfen Sie, ob Sie passen

0 / 280

Keine Verpflichtung. Wenn Sie nicht passen, sagen wir es Ihnen.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)