Verbinden Sie Ihr GitHub-Repository
Melden Sie sich an und autorisieren Sie den Nur-Lese-Zugriff mit einem Klick.
Scannen Sie Ihren GitHub-Quellcode sofort, um Sicherheitslücken zu erkennen — und sehen Sie KI-gestützte Lösungsvorschläge. Keine Speicherung. Kein KI-Training. 100 % kostenlos.
Keine Kreditkarte erforderlich. Keine Konfiguration
Doku lesenMelden Sie sich an und autorisieren Sie den Nur-Lese-Zugriff mit einem Klick.
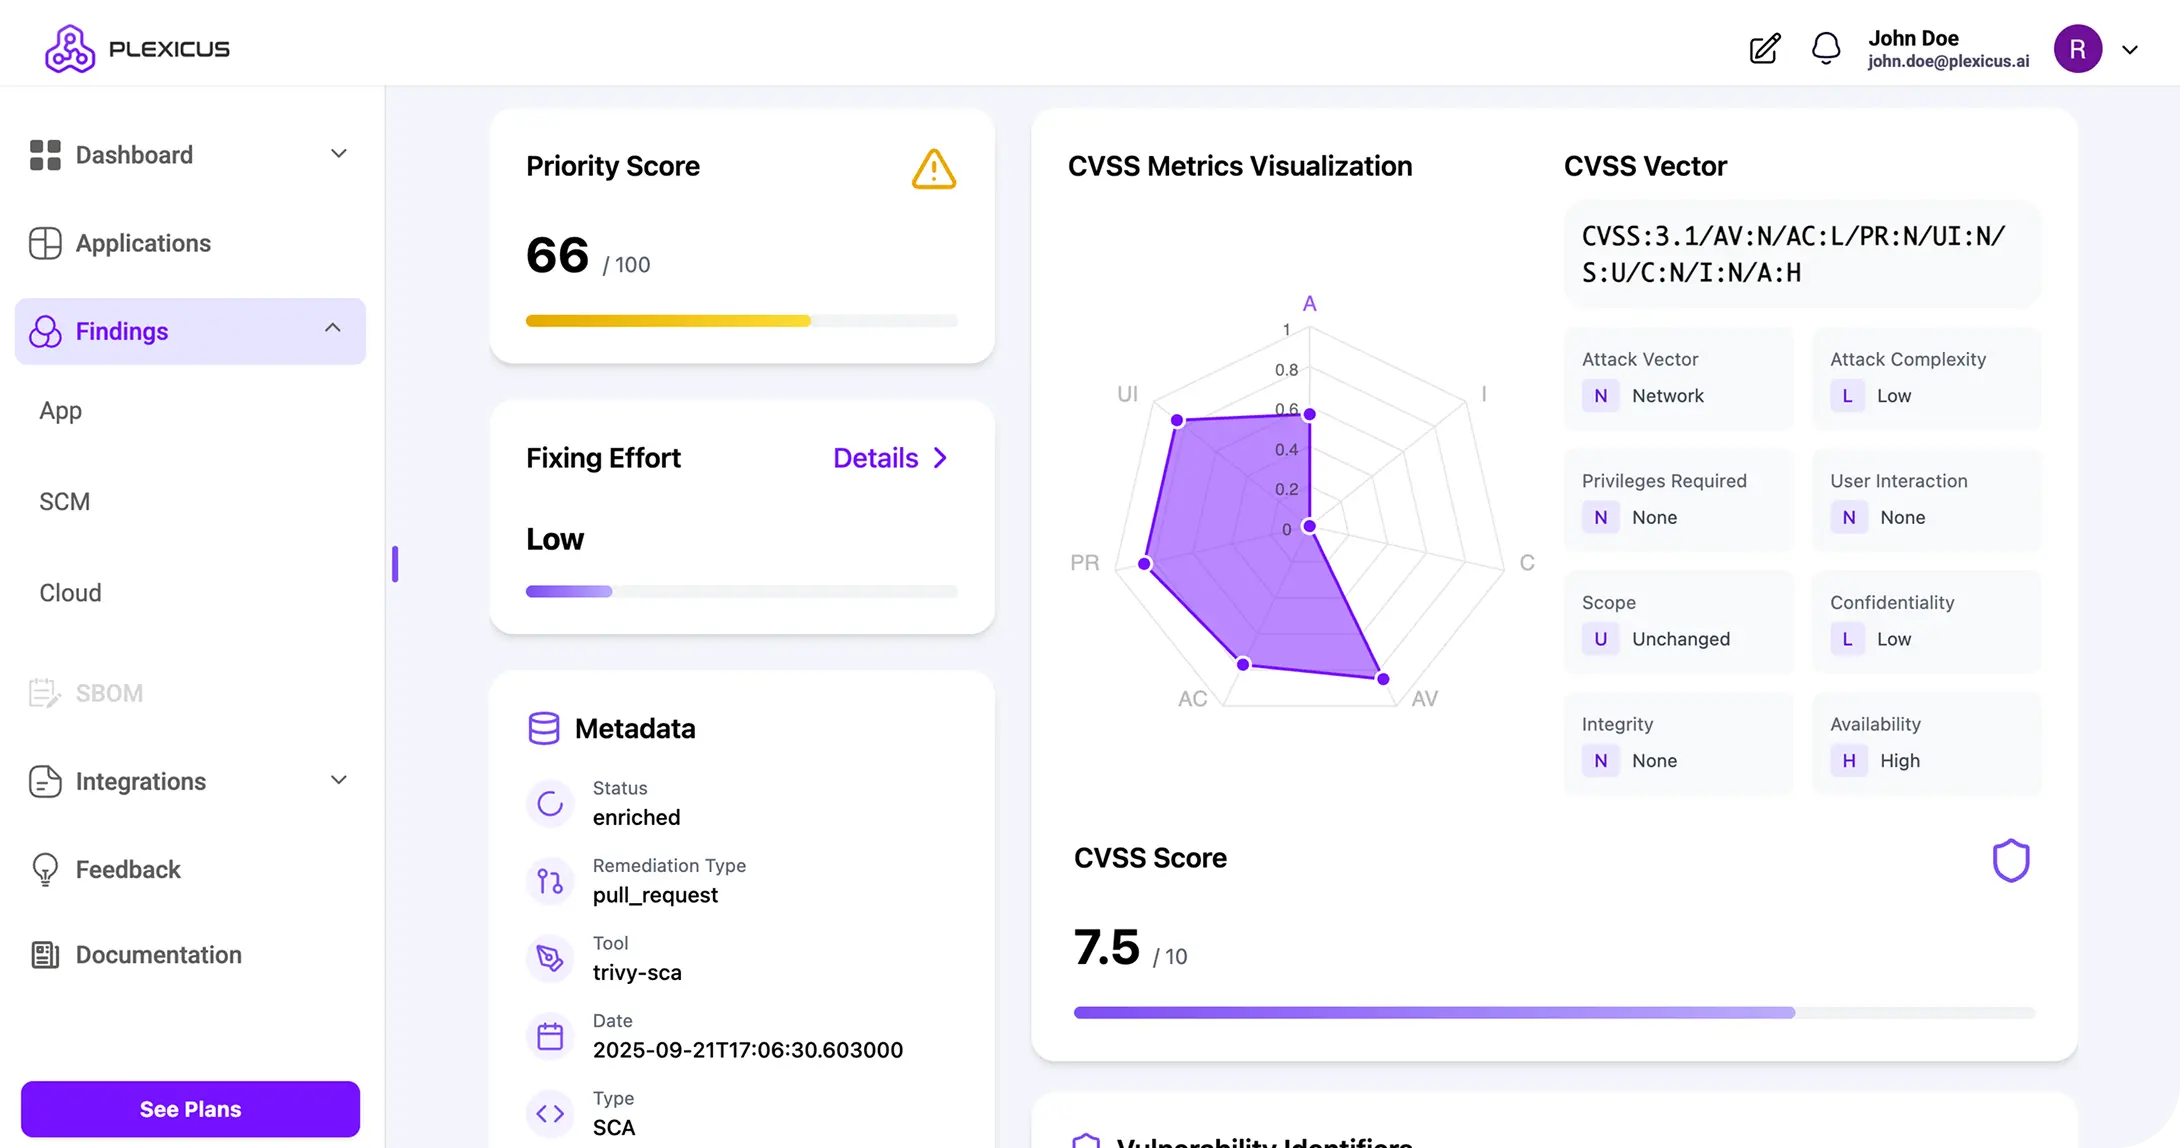
Unsere statische Analyse-Engine überprüft Ihren Quellcode auf Schwachstellen.
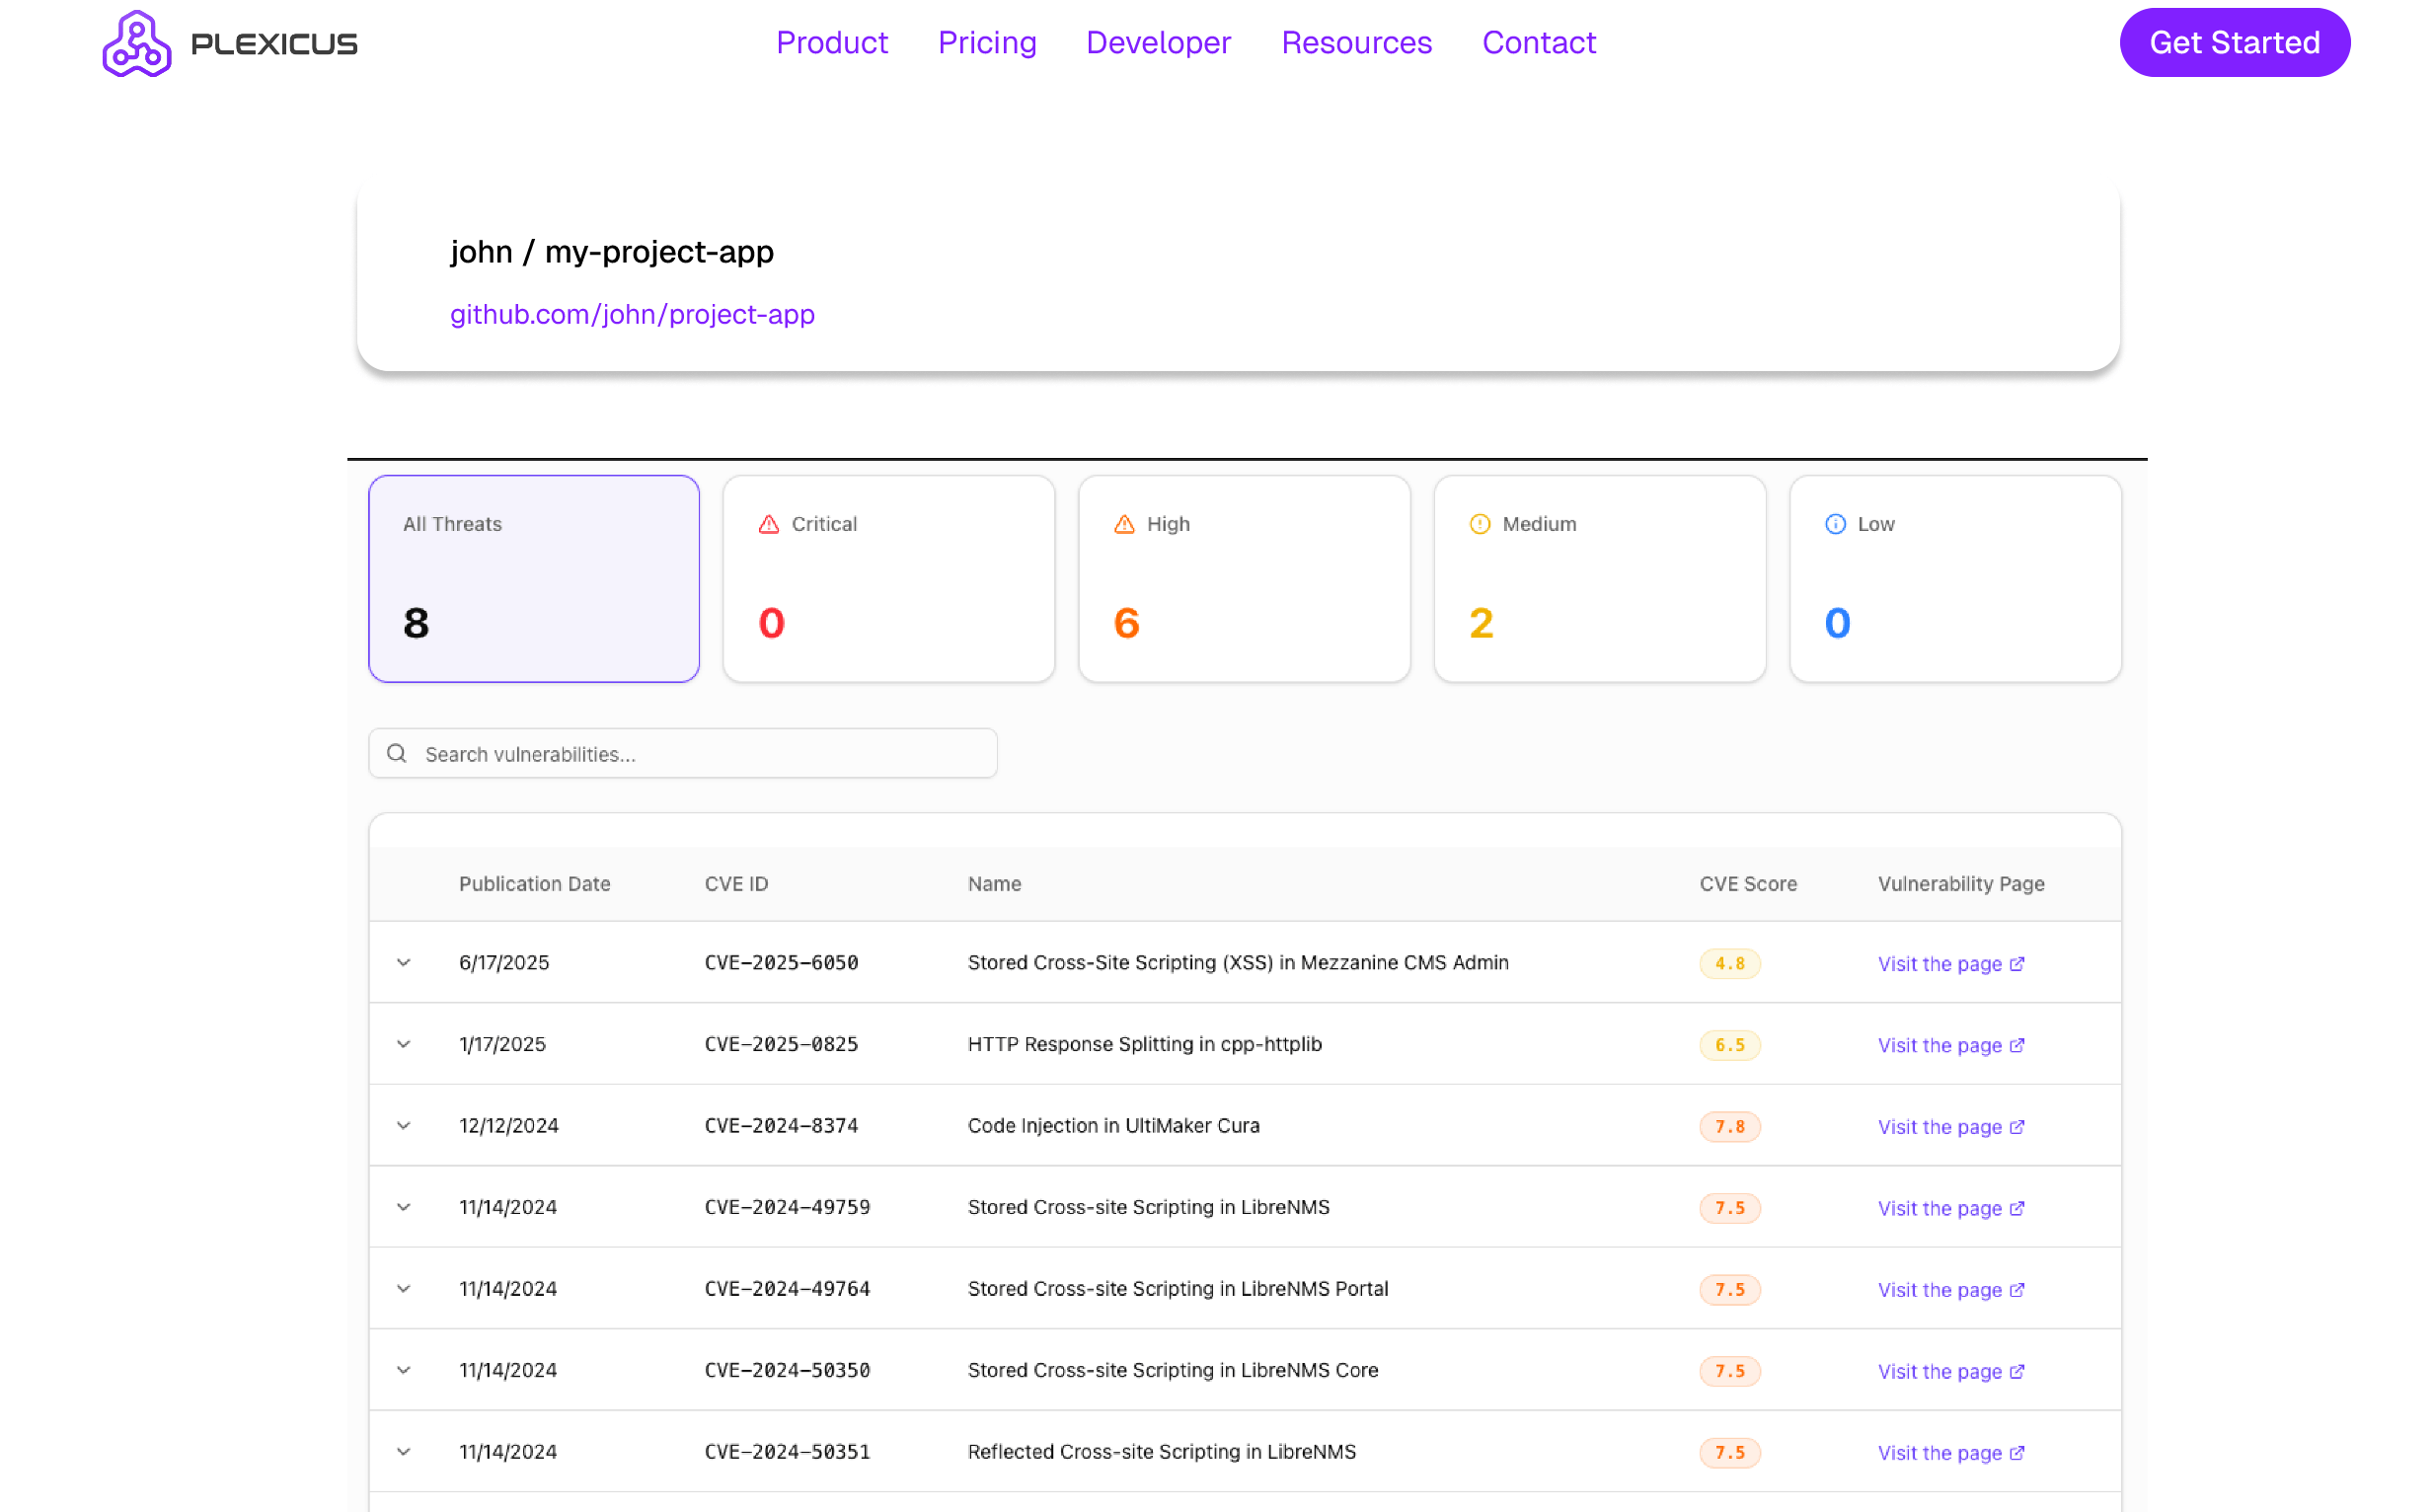
Sehen Sie sofort Schwachstellen mit Schweregraden, CVE-Details und Prioritäten zur Behebung.
Scans laufen temporär und werden sofort gelöscht.
Ihr Code wird niemals zum Trainieren von KI-Modellen verwendet.
Nur-Lese-Zugriff stellt sicher, dass Ihr Repository sicher bleibt.
Ja. Für immer kostenlos — keine Kreditkarte, keine Ablaufzeit. Erweiterte Funktionen sind im kontinuierlichen Programm verfügbar.
Nein. Scans laufen temporär und Ihr Code wird gelöscht, sobald die Analyse abgeschlossen ist.
Niemals. Ihr Code gehört Ihnen. Wir verwenden ihn nicht für KI.
Wir unterstützen eine breite Palette von Programmiersprachen und Frameworks, darunter Python, Java, JavaScript/TypeScript, C/C++, C#, PHP, Ruby, Go, Swift, Kotlin, Rust, Terraform, Kubernetes, Dockerfiles, CloudFormation, Bash/Shell, SQL, YAML/JSON, Objective-C und mehr.
Der kostenlose Scan verbindet sich heute mit GitHub, mit einem einzigen Klick für Nur-Lese-Zugriff. GitLab und Bitbucket folgen in Kürze — die vollständige Plexicus-Plattform unterstützt bereits alle drei.
Book a deeper, human-reviewed pentest for the same repository you've scanned — evidence-bound findings, reproducible on demand.
