10 parasta Aikido Security -vaihtoehtoa vuodelle 2026: Melun vähentämisestä automatisoituihin korjauksiin
Aikido Security tuli suosituksi vähentämällä tarpeettomia hälytyksiä. Keskittymällä saavutettavuuteen se auttoi kehittäjiä välttämään vanhempien skannerien luoman "haavoittuvuuspammin".

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestAikido Security tuli suosituksi vähentämällä tarpeettomia hälytyksiä. Keskittymällä saavutettavuuteen se auttoi kehittäjiä välttämään vanhempien skannereiden luoman “haavoittuvuuspommituksen”. Mutta vuonna 2026 pelkkä tieto siitä, mitkä virheet ovat saavutettavissa, ei enää riitä.
Nyt kun tekoälyagentit luovat yli 41 % yrityskoodista ja tutkijat ovat löytäneet yli 256 miljardia riviä tekoälyn luomaa koodia, haaste on muuttunut. Kysymys ei enää ole “Mikä virhe minun pitäisi korjata?” vaan “Kuinka voin korjata ne kaikki?”
Tämä opas tarkastelee vuoden 2026 parhaita Aikido-vaihtoehtoja, jotka eivät ainoastaan priorisoi melun vähentämistä, vaan myös automaattista korjausta ja täydellistä Code to Cloud -kattavuutta.
Yhdellä silmäyksellä: Vuoden 2026 10 parasta Aikido-vaihtoehtoa
| Alusta | Paras Käyttö | Keskeinen Erottaja | Korjausautomaatio | Hinnoittelumalli |
|---|---|---|---|---|
| Plexicus | Autonominen Korjaus | Codex Remedium AI-agentit | Täysi (AI PR) | Kehittäjää kohden |
| Snyk | Kehittäjän Luottamus | DeepCode AI reaaliaikainen moottori | Osittainen (Päivitykset) | Kehittäjää kohden |
| Jit | Turvallisuusorkestrointi | Yksinkertaistettu työkaluketjun kääre | Ohjattu | Kehittäjää kohden |
| Cycode | Toimitusketju | Vahvistettu koodin eheys | Manuaalinen/Ohjattu | Kehittäjää kohden |
| Apiiro | Riskin Priorisointi | Syvä kontekstuaalinen graafi | Manuaalinen | Yritys |
| Ox Security | Aktiivinen ASPM | Pipeline-laajuinen VibeSec-moottori | Ohjattu | Työkuormaa kohden |
| Wiz | Pilvinäkyvyys | Alan johtava Turvallisuusgraafi | Manuaalinen | Työkuormaa kohden |
| GitHub AS | Repo-sisäinen Turvallisuus | Alkuperäiset perustarkastukset | Osittainen | Sitoutujaa kohden |
| SonarQube | Koodin Laatu | Syvä staattinen analyysi (SAST) | Manuaalinen | Projektia kohden |
| ArmorCode | Suuret Organisaatiot | Monityökalun tiedon yhdistäminen | Manuaalinen | Yritys |
Miksi Kuunnella Meitä?
Plexicuksessa uskomme, että “Vain Havaitseminen” -turvallisuuden aikakausi on ohi. Vuonna 2026 kehittäjät eivät tarvitse enää yhtä kojelautaa. He tarvitsevat kumppanin, joka korjaa turvallisuusongelmat… Keskitymme Tuotejohtoisesti Turvallisuuteen, varmistaen, että turvallisuus on kitkaton kehitysprosessin sivutuote, ei este.
1. Plexicus (Korjausjohtaja)
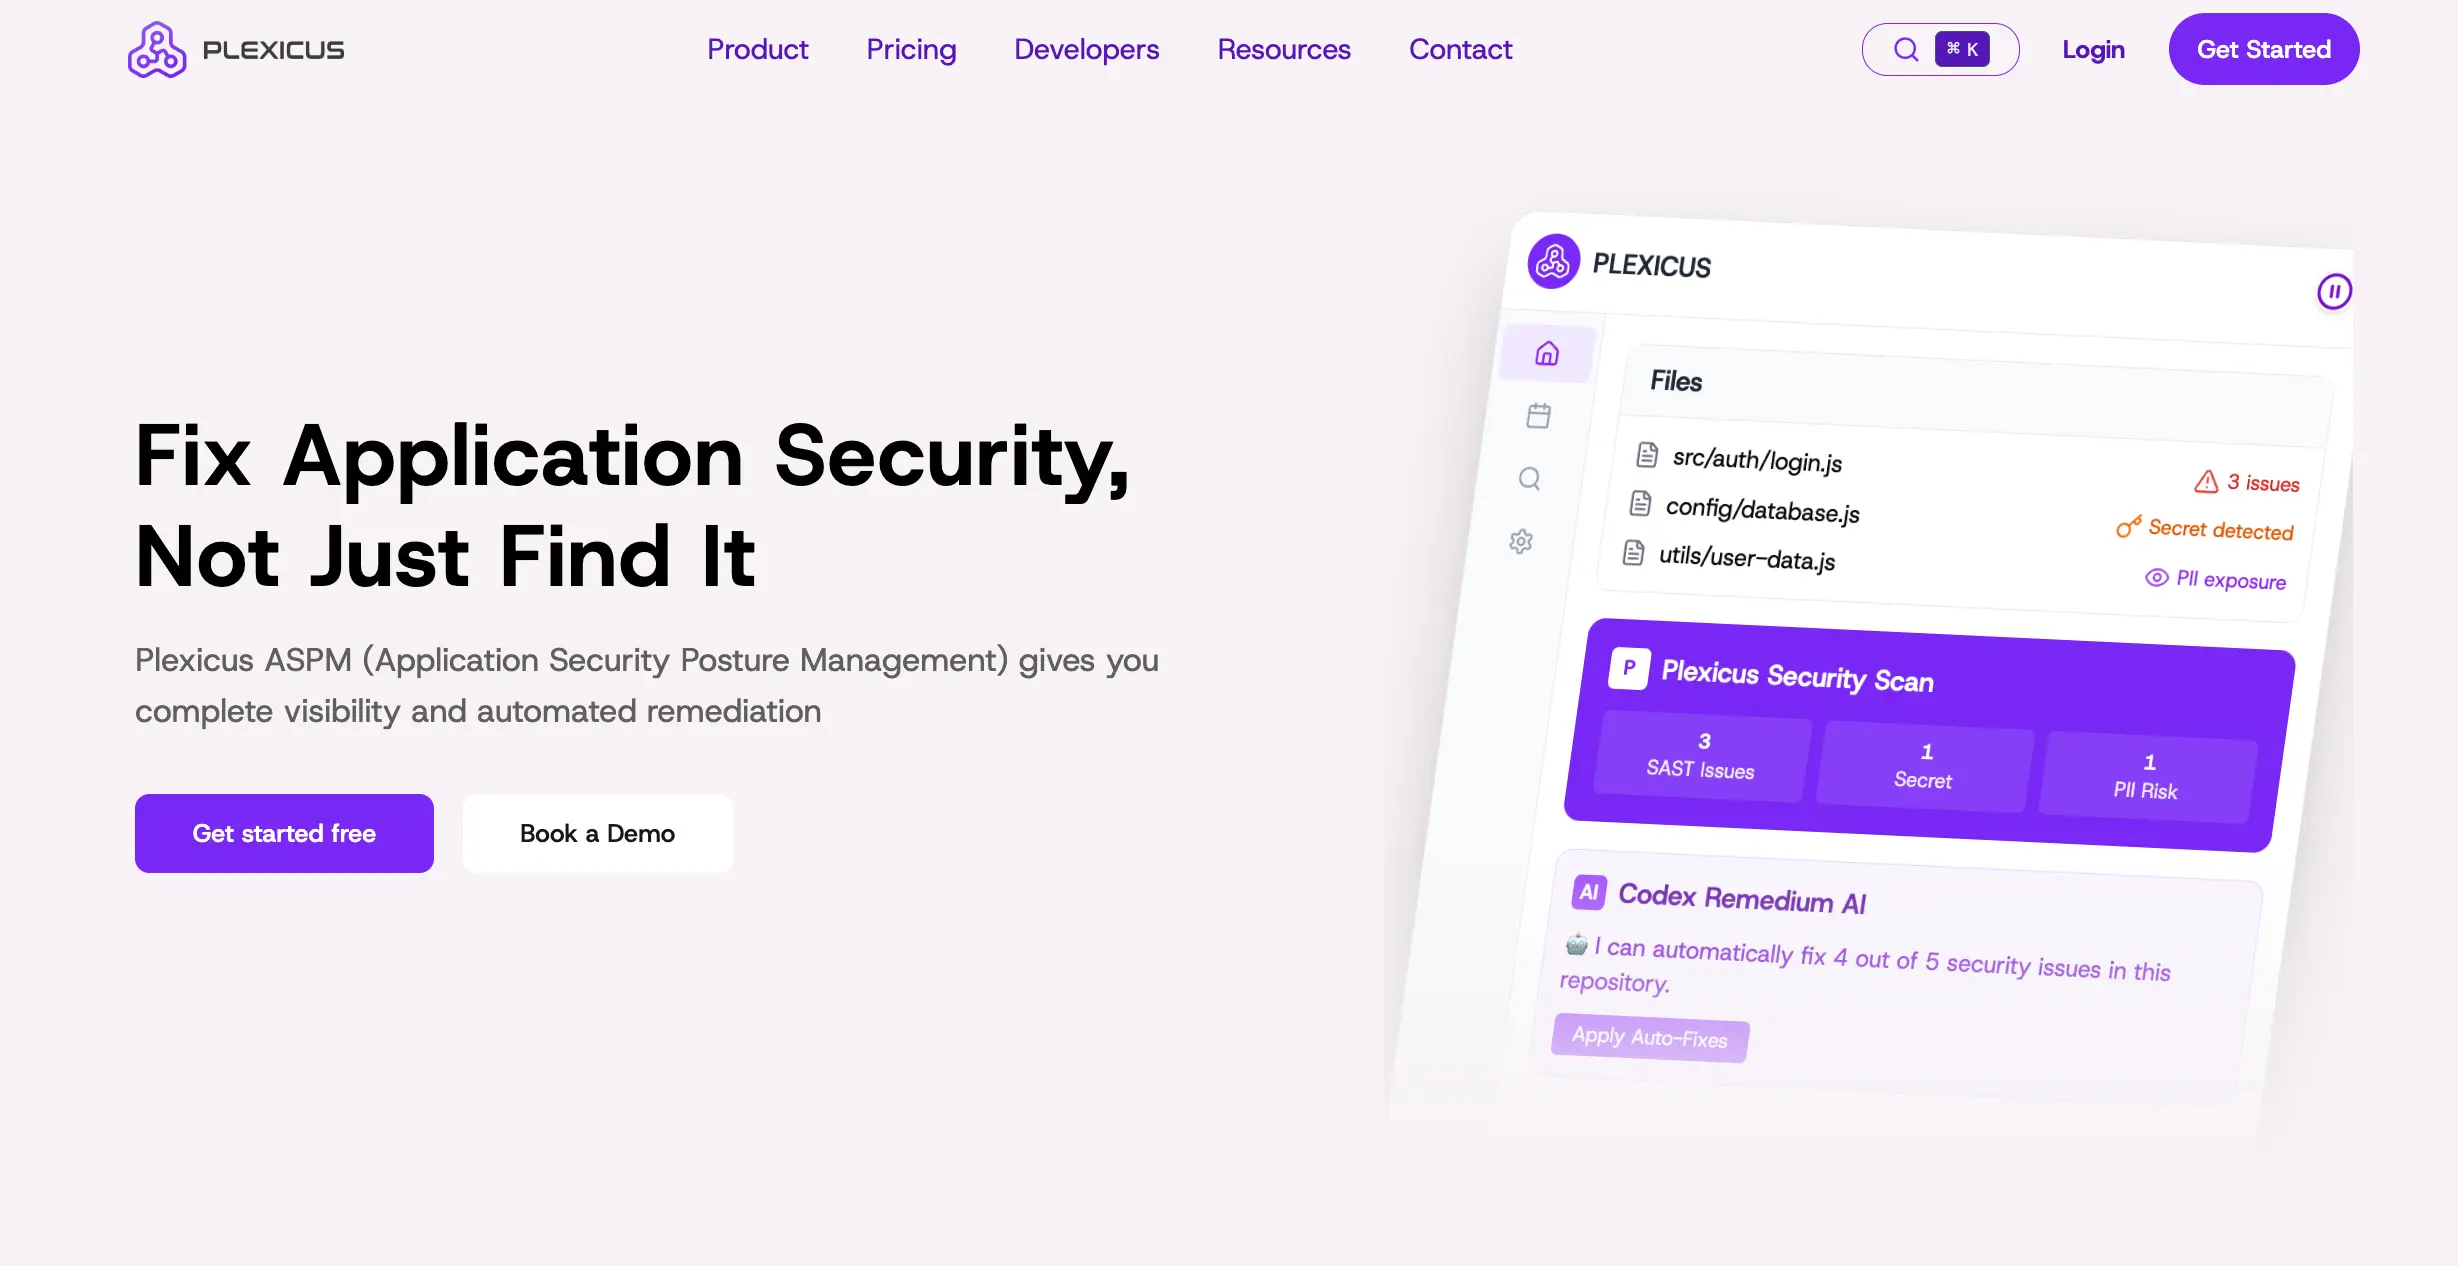
Plexicus on luonnollinen kehitys tiimeille, jotka rakastavat Aikidon vähäistä melua mutta vihaavat lippujen korjaamiseen liittyvää manuaalista työtä. Kun Aikido suodattaa melun, Plexicus hoitaa työn.
- Keskeiset ominaisuudet: Codex Remedium on autonominen tekoälyagentti, joka analysoi haavoittuvuuden, ymmärtää paikallisen koodipohjan ja lähettää toimivan, testatun Pull Requestin.
- Plussat: Vähentää MTTR 95 %. Se yhdistää ASPM ja CSPM yhdeksi tekoälyohjatuksi työnkuluksi.
- Miinukset: Tekoälyagentit vaativat alkuperäistä konfigurointia vastaamaan yrityksen erityistä tyyliä.
- Miksi valita: Jos insinööritiimisi hukkuu saavutettavissa olevien haavoittuvuuksien takalogiin, joita kukaan ei ehdi korjata.
- 2026 Hinnoittelu: Läpinäkyvä 49,90 $/kehittäjä/kuukausi.
2. Snyk
Snyk on Aikidon vahvin kilpailija kehittäjäkeskeisessä tilassa. Vuoteen 2026 mennessä Snyk on täysin integroinut DeepCode AI
tarjotakseen lähes välitöntä palautetta IDE.- Avainominaisuudet: Snyk Code (SAST) ja Snyk Open Source (SCA) automaattisilla korjausehdotuksilla.
- Plussat: Suurin haavoittuvuustietokanta alalla. Erittäin korkea luottamus kehittäjien keskuudessa.
- Miinukset: Voi tulla merkittävästi kalliimmaksi kuin Aikido, kun lisäät pilvi- ja konttimoduuleja.
- Miksi valita: Jos haluat työkalun, jolla on paras IDE-integraatio ja valtava yhteisön tuki.
- 2026 Hinnoittelu: Ilmainen taso saatavilla. Maksullinen alkaa $25/kehittäjä/kuukausi.
3. Jit (Just In Time Security)
Jit keskittyy “Minimum Viable Security” -pinoon. Se orkestroi erilaisia avoimen lähdekoodin ja kaupallisia työkaluja, joten sinun ei tarvitse hallita niitä yksittäin.
- Avainominaisuudet: Yhden klikkauksen aktivointi SAST, SCA, Secrets ja IaC koko GitHub-organisaatiossasi.
- Plussat: Erittäin nopea käyttöönotto. Tuntuu kuin turvallisuus laatikossa -ratkaisu.
- Miinukset: Koska se käärii muita työkaluja, saatat ajoittain kohdata taustalla olevien skannerien rajoituksia.
- Miksi valita: Lean-tiimeille, jotka haluavat siirtyä nollasta täysin vaatimustenmukaiseksi iltapäivän aikana.
- 2026 Hinnoittelu: $50/kuukausi Per kehittäjä hinnoittelu. Laskutetaan vuosittain
4. Cycode
Kun toimitusketjuhyökkäykset ovat lisääntyneet vuonna 2026, Cycode on tullut välttämättömäksi koodin eheyden suojaamiseksi.
- Keskeiset ominaisuudet: Vahvistettu salaisuuksien skannaus ja suojaus koodin peukalointia vastaan SDLC aikana.
- Plussat: Vahvin suojaus ohjelmiston toimitusketjulle.
- Miinukset: Käyttöliittymä voi olla monimutkainen tiimeille, jotka etsivät vain yksinkertaista haavoittuvuuksien skannausta.
- Miksi valita: Jos ensisijainen huolenaiheesi on estää salaisuuksien vuotaminen tai luvattomat koodimuutokset.
5. Apiiro
Apiiro on toiminnan “aivot”. Se rakentaa monidimensionaalisen graafin koodistasi, kehittäjistäsi ja infrastruktuuristasi löytääkseen suurimman riskin alueet.
- Keskeiset ominaisuudet: Kontekstuaalinen riskipisteytys, joka ymmärtää, kun juniorikehittäjä muuttaa “kruununjalokivi”-koodia.
- Plussat: Uskomaton priorisointi suurille, monimutkaisille koodikannoille.
- Miinukset: Raskaasti yrityskeskeinen. Liiallinen pienille startup-yrityksille.
- Miksi valita: Paras suurille organisaatioille, jotka tarvitsevat riskien hallintaa tuhansissa arkistoissa.
6. Ox Security
Ox Security esitteli “Active ASPM”-kategorian. Heidän 2026 VibeSec-moottorinsa varmistaa, että tietoturvatarkastukset vastaavat modernin koodituotannon nopeutta.
- Keskeiset ominaisuudet: Näkyvyys alusta loppuun kehittäjän kannettavasta tietokoneesta tuotantopilvikonttiin.
- Plussat: Erinomainen koko ohjelmiston toimitusketjun kartoittamisessa.
- Miinukset: Hinnoittelu perustuu työkuormaan, mikä voi kasvaa nopeasti.
7. Wiz
Wiz on pilviturvallisuuden jättiläinen. Vaikka Aikido aloitti koodista ja siirtyi pilveen, Wiz aloitti pilvestä ja siirtyi koodiin.
- Keskeiset ominaisuudet: Security Graph, joka visualisoi, kuinka koodin haavoittuvuus voisi johtaa massiiviseen tietomurtoon.
- Plussat: Parhaat pilviasennot (CSPM).
- Miinukset: Tuntuu edelleen enemmän turvallisuustiimin työkalulta kuin kehittäjän työkalulta.
8. GitHub Advanced Security
Tiimeille, jotka ovat jo GitHub Enterprisessa, GHAS on oletusvalinta. Se on rakennettu suoraan päivittäin käyttämääsi käyttöliittymään.
- Keskeiset ominaisuudet: CodeQL syvälliseen semanttiseen analyysiin ja Dependabot automaattisiin päivityksiin.
- Plussat: Ei vaadi asennusta. Se on jo siellä, missä koodisi sijaitsee.
- Miinukset: Voi olla kallis verrattuna erikoistyökaluihin kuten Plexicus tai Aikido.
9. SonarQube
SonarQube on koodin laadun perinteinen kuningas. Vuonna 2026 se pysyy standardina tiimeille, jotka välittävät yhtä paljon puhtaasta koodista kuin turvallisesta koodista.
- Avainominaisuudet: Syvällinen staattinen analyysi yli 30 ohjelmointikielelle.
- Plussat: Erittäin kypsä. Havaitsee koodin hajut, jotka turvallisuustyökalut saattavat ohittaa.
- Miinukset: Hitaat skannausajat verrattuna moderneihin, kevyisiin vaihtoehtoihin.
10. ArmorCode
ArmorCode on aggregaattori. Se ei skannaa koodia itse. Sen sijaan se kerää tietoja kaikista muista työkaluistasi yhteen paikkaan.
- Avainominaisuudet: Yhtenäinen haavoittuvuuksien hallinta ja automatisoidut tikettityönkulut.
- Plussat: Täydellinen yrityksille, joilla on työkalujen hajautus.
- Miinukset: Sinun on silti maksettava ja hallittava yksittäisiä skannaustyökaluja.
FAQ: Usein kysytyt kysymykset
Miksi etsiä Aikido-vaihtoehtoa vuonna 2026?
Vaikka Aikido on erinomainen melun vähentämiseen, monet tiimit etsivät nyt Korjausta. Havaitseminen on vain puolet taistelusta. Työkalut kuten Plexicus ottavat seuraavan askeleen kirjoittamalla koodin ongelmien korjaamiseksi.
Tarjoaako Plexicus saavutettavuusanalyysiä kuten Aikido?
Kyllä. Plexicus käyttää saavutettavuutta priorisoidakseen, mitkä AI-generoidut korjaukset esitetään ensin. Varmistamme, että kehittäjäsi käyttävät aikaa vain sellaisten korjausten tarkasteluun, jotka koskevat oikeasti altistunutta koodia.
Kuinka käsittelen 256 miljardia riviä AI-koodia?
Perinteinen manuaalinen triage on kuollut. Tarvitset alustan, joka käyttää AI
taistelemaan AI vastaan. Käyttämällä Plexicus Codex Remedium -alustaa, turvallisuusvastauksesi voi vihdoin vastata AI-ohjatun kehitystiimisi nopeutta.Voinko siirtyä Aikidosta helposti?
Useimmat nykyaikaiset ASPM-työkalut, kuten Plexicus, yhdistyvät OIDC
tai GitHub-sovellusten kautta. Tämä tarkoittaa, että voit käyttää niitä rinnakkain Aikidon kanssa viikon ajan vertaillaksesi korjausnopeutta ennen vaihtamista.Lopullinen ajatus
Jos olet kyllästynyt kojelautaan, joka vain kertoo, mikä on vialla, on aika siirtyä työkaluun, joka korjaa sen. AI kirjoittaa koodiasi. Anna AI
korjata turvallisuutesi.




