2026年のSentinelOne Singularity Cloud代替トップ10: 自律検出からAI修復まで
SentinelOne Singularity Cloudは、自律型EDR/CWPP分野の先駆者の一つでした。AI搭載のエージェントは高速でオフライン保護を提供し、多くの組織がランサムウェア攻撃を回避するのに役立ちました。

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestSentinelOne Singularity Cloudは、Autonomous EDR/CWPP分野で最初の製品の一つでした。そのAI駆動のエージェントは、高速でオフラインの保護を提供し、多くの組織がランサムウェア攻撃を回避するのに役立ちました。
しかし、2026年に向けて、ボトルネックは検出からスループットに移行しています。毎日131以上の新しいCVEが出現し、AIエージェントが機械の速度でコードを出荷する中で、単に脅威を「ブロック」するだけでは不十分です。このリスクを説明するために、次のシナリオを考えてみてください:今日見逃したCVEは数時間以内に悪用され、企業にとって数百万ドルの回復努力を要するデータ侵害につながる可能性があります。現代のチームは、膨大な脆弱性のバックログを解消するために自動修復を提供し、「セキュリティと開発者のギャップ」を埋めることができる代替案を求めています。
なぜ私たちを信頼するのか?
Plexicusでは、セキュリティはスループット問題であると考えています。私たちの専門知識は、高リスクの脆弱性調査に基づいており、curlで170以上の検証済みバグを含みます。そして、手動のトリアージをAI支援のコード修正に置き換えることでMTTRを95%削減するツールを優先しています。私たちは単に警告するだけでなく、チケットを閉じます。
一目でわかる:2026年のSentinelOneのトップ10代替案
| プラットフォーム | 最適用途 | コア差別化要因 | セットアップタイプ |
|---|---|---|---|
| Plexicus | 迅速な修復 | AI駆動の「クリックで修正」 | エージェントレス (OIDC) |
| Wiz | クラウドの可視性 | セキュリティグラフ | エージェントレス |
| CrowdStrike | 脅威インテリジェンス | シングルエージェントXDR | エージェントベース |
| Sysdig Secure | K8sランタイム | eBPFベースのアクティブブロッキング | エージェントベース |
| Orca Security | データセキュリティ | サイドスキャニング技術 | エージェントレス |
| Prisma Cloud | エンタープライズコンプライアンス | 統一されたポリシー・アズ・コード | ハイブリッド |
| AccuKnox | ゼロトラスト | KubeArmorインライン緩和 | エージェントベース |
| Microsoft Defender | Azureエコシステム | ネイティブクラウド統合 | ハイブリッド |
| Aqua Security | イメージ保証 | デフォルトで安全なスキャン | ハイブリッド |
| Trend Vision One | ハイブリッド/マルチクラウド | レガシー向けの仮想パッチ | ハイブリッド |
1. Plexicus
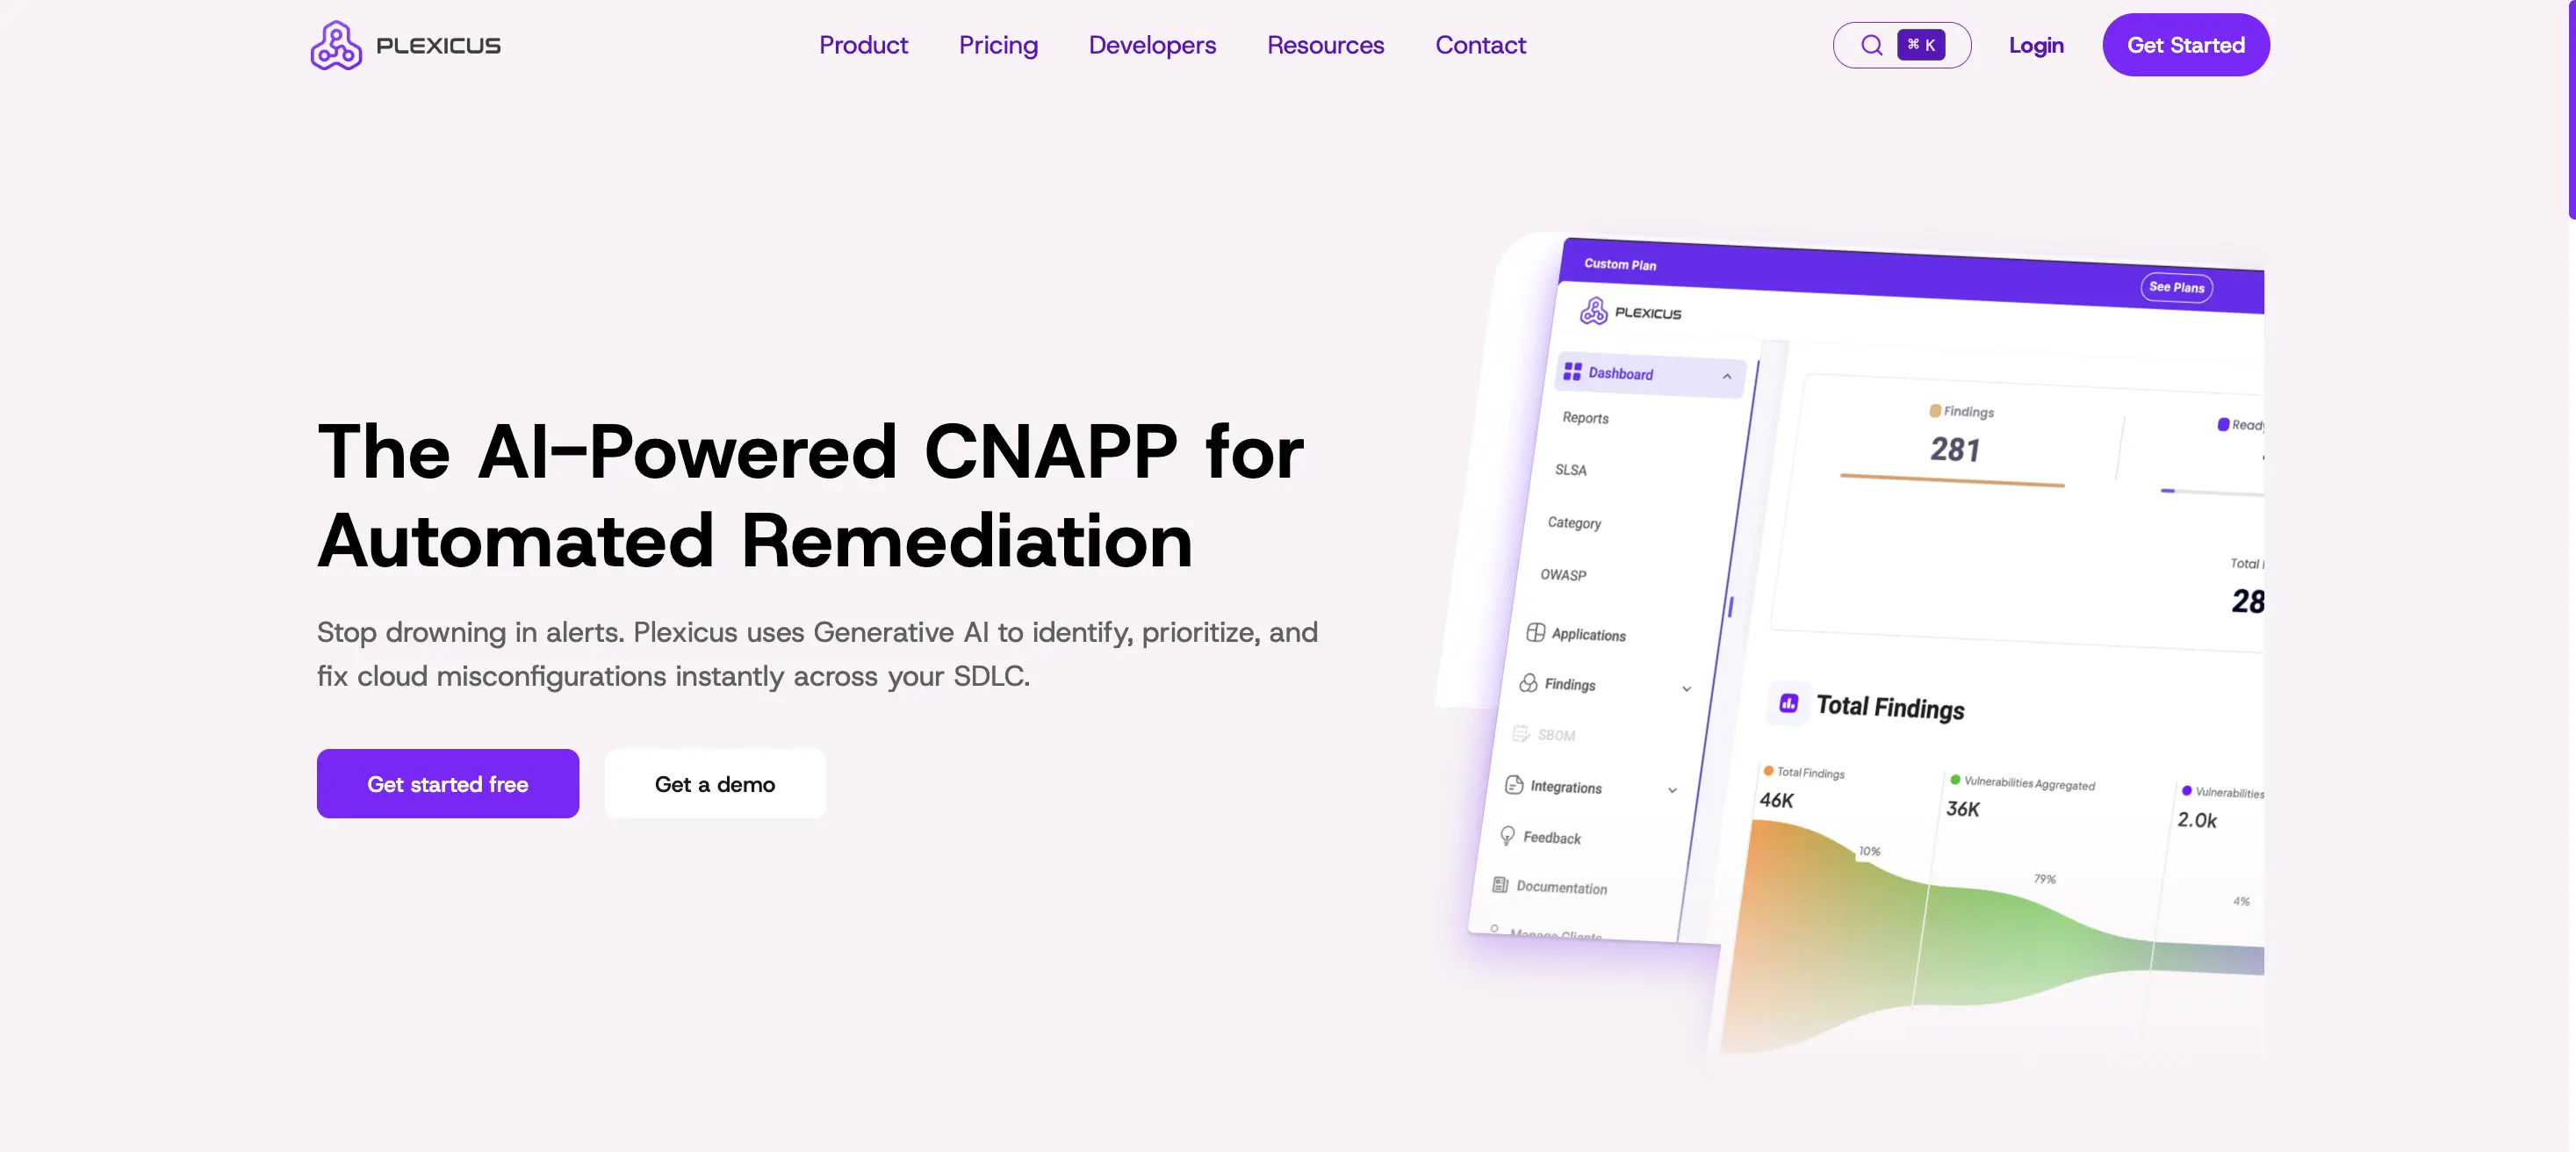
Plexicusは、人間がトリガーするAI修復によって「エクスプロイトまでの時間」ギャップを埋めます。SentinelOneがSOC向けに構築されているのに対し、Plexicusは開発者とセキュリティのパートナーシップのために構築されています。
- 主な特徴: Codex Remedium は、脆弱性を分析し、特定のコードベースに合わせた機能的なコードパッチ、プルリクエスト、ユニットテストを生成するAIエンジンです。
- コア差別化要因: Plexicusは「アラート」から「オーケストレーション」へと移行します。コードやクラウドからの発見を受け取り、リスクを閉じるためのワンクリック修正パスを提供します。
- 利点: MTTRの大幅な削減; コード(ASPM)、コンテナセキュリティ、クラウド(CSPM)を一つの統合された修正ワークフローで接続; エージェントレス展開。
- 欠点: 安全のために本番環境へのマージには依然として人間のゲートキーパーが必要です。
- 選ぶ理由: エンジニアリングチームが主なボトルネックであり、セキュリティの「修正」部分を自動化する必要がある場合。
2. Wiz
Wizは業界をリードするエージェントレスの代替手段です。2026年においても、可視性の標準として、グラフデータベースを使用してクラウドの脆弱性がどのように侵害につながるかを示します。
- 主な特徴: エージェントレススキャン; リスクの「有害な組み合わせ」を特定するセキュリティグラフ。
- コア差別化要因: 複雑なクラウドネイティブアーキテクチャを簡単に保護できる優れたUI/UX。
- 利点: 最速の「可視化までの時間」; 非常に低い管理オーバーヘッド。
- 欠点: ランタイムプロセスの停止ができない; ワークロードボリュームに応じて価格が急激に上昇する可能性がある。
3. CrowdStrike Falcon Cloud Security
CrowdStrikeはSentinelOneの最も直接的なライバルです。最高の脅威インテリジェンスと、ラップトップとサーバーの両方に対応する統合エージェントを求めるチームに支持されています。
- 主な特徴: 24/7のマネージド検出と対応(MDR); 単一エージェントアーキテクチャ。
- コア差別化要因: 数百万のエンドポイントからのグローバル脅威データの相関によりクラウド攻撃をブロック。
- 利点: 世界クラスのインシデント対応; 強力なランタイム防止。
- 欠点: 専門的な開発者ツールほど「Shift Left」(コード/SCA)に重点を置いていない。
4. Sysdig Secure
Kubernetesを多用するスタックの場合、Sysdigが標準です。eBPFを使用してカーネル内で発生する攻撃を検知します。
- 主な特徴: リアルタイムのランタイムブロッキング; 深いKubernetesフォレンジックス。
- コア差別化要因: Falcoオープンソース標準に基づいて構築され、コンテナの動作に対する最も深い可視性を提供します。
- 長所: 優れたランタイム防止; 非常に低いパフォーマンスへの影響。
- 短所: Falcoルールを管理するための高い技術的要件。
5. Orca Security
OrcaはSideScanningを先駆け、クラウドワークロードをブロックストレージレベルでスキャンします。これは**データセキュリティ(DSPM)**の最良の代替手段です。
- 主な特徴: 機密データの発見; エージェントレスの脆弱性管理。
- コア差別化要因: ホスト上でコードを実行することなく、フルスタックの可視性を提供する統一データモデル。
- 長所: DevOpsとの摩擦ゼロ; 管理されていない資産への深い可視性。
- 短所: エージェントベースのEDRと比較してリアルタイムの対応が制限されています。
6. Prisma Cloud (Palo Alto Networks)
Prismaは「統合者の選択」です。360度のコンプライアンスを必要とする大企業にとって最も包括的なプラットフォームです。
- 主な特徴: 統一されたポリシー・アズ・コード; Palo Altoのファイアウォールエコシステムとの深い統合。
- コア差別化要因: IaCスキャンからネットワークセキュリティファイアウォールまで、スタックのすべてのレイヤーをカバー。
- 利点: 最も安全な「エンタープライズ」選択肢; すべてのコンプライアンスフレームワーク(SOC2、HIPAA、ISO)をカバー。
- 欠点: 非常に複雑で、専任のセキュリティチームが必要になることが多い。
7. AccuKnox
AccuKnoxは、ゼロトラストランタイムセキュリティのリーダーであり、KubeArmor技術を通じてインライン脅威緩和を提供します。
- 主な特徴: インライン緩和(ネットワーク、ファイル、プロセス); ゼロトラストポリシーの施行。
- コア差別化要因: 単にアラートを出すだけでなく、OSレベルで「最小特権」モデルを施行し、攻撃を開始前に阻止します。
- 利点: 最強のKubernetesセキュリティ; オープンソースによる透明性。
- 欠点: ゼロトラストアーキテクチャに不慣れなチームには高い参入障壁。
8. Microsoft Defender for Cloud
Azure中心の組織にとって、Defenderはネイティブな選択肢であり、強力なマルチクラウドプラットフォームへと進化しました。
- 主な特徴: Azure、AWS、GCPの統合セキュリティ; クラウドの誤設定に対する自動修正。
- コア差別化要因: MicrosoftのEntra IDおよびDefender for Endpointとの深いネイティブ統合。
- 利点: Microsoftの顧客にとって高いコスト効率; シームレスな展開。
- 欠点: マルチクラウド機能は、専業ライバルに比べて成熟度が低いと感じることがある。
9. Aqua Security
Aquaは**クラウドネイティブアプリケーション保護(CNAPP)**のパイオニアです。コンテナイメージを「デフォルトで安全」にしたいチームに最適です。
- 主な特徴: イメージ保証と署名; サンドボックスでの動的脅威分析。
- コア差別化要因: 悪意のあるコードが本番環境に到達するのを防ぐためのビルドおよびデプロイパイプラインへの深いフォーカス。
- 利点: 優れた「Shift Left」統合; 強力なコンテナセキュリティ。
- 欠点: インターフェースがモジュール化されており、ナビゲートが複雑になることがある。
10. Trend Vision One
Trend Microはハイブリッドクラウド環境のベテランです。依然として大規模なオンプレミスのレガシーシステムを持つ組織に最適な選択肢です。
- 主な特徴: 仮想パッチ; レガシーOS(例: Windows 2008)への幅広いサポート。
- コア差別化要因: ハイブリッド環境向けの最新XDRプラットフォームと数十年にわたる脅威データの組み合わせ。
- 利点: 混合インフラストラクチャへの比類ないサポート; 信頼性のあるエンタープライズグレードの安定性。
- 欠点: より現代的でエージェントレスのクラウドネイティブツールに比べて重く、より「レガシー」な感じがすることがある。
FAQ: 2026年のセキュリティの現実
なぜSentinelOne Singularity Cloudから切り替えるのですか?
多くのチームがアラート疲れと修復の摩擦のために切り替えます。SentinelOneはブロックに優れていますが、開発者が脆弱なコードを修正するのを助けることはありません。Plexicusのようなツールはそのギャップを埋めます。
PlexicusはSentinelOneを置き換えるのですか?
Plexicusは修復に焦点を当てています。環境を監視しながら、その主な価値はEDRツールのSentinelOneが警告する脆弱性を修正するのを助けることです。2026年には、「ブロック」から60秒以内に「パッチ」に移行することが目標です。
エージェントレスセキュリティはSentinelOneのエージェントと同じくらい安全ですか?
2026年には、可視性が保護です。エージェントレスツール(Plexicus、Wiz)は、マルチクラウド全体を即座に100%可視化します。これは、チームがインストールに成功したサーバーの20%にのみ深いエージェントを持つよりも効果的であることが多いです。
最後の考え
「ソフトウェアサプライチェーン」は新しい境界です。もし、脅威を警告するだけのツールに依存しているなら、機械の速度での戦いを人間の速度のツールで戦っていることになります。あなたには、修正を加速するプラットフォームが必要です。





