Beste API-sikkerhetsverktøy i 2025: Beskytt API-ene dine mot sårbarheter
Oppdag topp API-sikkerhetsverktøy for å oppdage sårbarheter, stoppe API-angrep og beskytte applikasjonene dine med avansert skanning og testing.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestAPI-er (Application Programming Interfaces) har blitt ryggraden i moderne applikasjoner, og driver alt fra mobilapper, webfronter, mikrotjenester og tredjepartsintegrasjoner.
Etter hvert som organisasjoner tar i bruk sky, SaaS og mikrotjenestearkitekturer, øker antallet eksponerte API-er eksponentielt. Denne raske ekspansjonen skaper flere inngangspunkter for angripere, noe som gjør API-sikkerhet til en av de mest kritiske aspektene ved applikasjonsbeskyttelse i dag.
Konsekvensene er betydelige; kostnaden for slike brudd er ikke bare teoretisk. Ifølge en nylig studie er den gjennomsnittlige kostnaden for et datainnbrudd som følge av en API-sårbarhet estimert til å være rundt 3,92 millioner dollar.
Tenk deg en fremtid der webapplikasjonene dine kjører feilfritt uten avbrudd fra sikkerhetsbrudd. Se for deg teamets selvtillit i å lansere nye funksjoner, vel vitende om at API-ene dine er forsterket mot sårbarheter. Denne guiden vil hjelpe deg med å nå den sluttilstanden ved å utforske de 10 beste API-sikkerhetsskanningsverktøyene, detaljere deres fordeler, ulemper, priser og beste bruksområder.
Før vi dykker inn i våre anbefalinger, la oss utforske hvorfor robuste API-sikkerhetsverktøy har blitt uunnværlige. For flere tips om å sikre API-ene dine eller webapplikasjoner, sjekk ut Plexicus-bloggen.
Trenger du API-sikkerhetsverktøy for å sikre applikasjonen din?
Hvis du bruker API-er for å vokse virksomheten din, enten det er for digital adopsjon, partnerintegrasjon eller kundetilgang, blir applikasjonene dine mer eksponert. I disse tilfellene er API-sikkerhetsverktøy avgjørende. Feilkonfigurasjoner kan føre til:
- Dataeksponering (f.eks. lekkasje av kunders PII)
- Brutt autentisering (angripere som utgir seg for brukere)
- Injeksjonsangrep (SQLi, kommandoinjeksjon, etc.)
- Misbruk av forretningslogikk (omgåelse av grenser eller kontroller)
De riktige API-sikkerhetsskanningsverktøyene kan hjelpe deg med å oppdage sårbarheter tidlig og beskytte API-ene dine mot angripere.
Hvorfor Lytte til Oss? Før du vurderer våre toppvalg av verktøy, her er hvorfor vår ekspertise betyr noe:
Vi har hjulpet hundrevis av DevSecOps-team med å sikre deres applikasjoner, API-er og infrastruktur.
Vår Application Security Posture Management (ASPM)-plattform forener SAST, SCA, API-sikkerhet, hemmelighetsdeteksjon, og skysikkerhet på ett sted. Plexicus, som er betrodd av ingeniør- og sikkerhetsteam over hele verden, hjelper organisasjoner med å spare tid, redusere falske positiver og utbedre problemer raskere med AI-assisterte løsninger.
Rask Sammenligningstabell
| Verktøy | Beskrivelse | Prissetting | Best For | Fordeler | Ulemper |
|---|---|---|---|---|---|
| Plexicus ASPM | Enhetlig plattform som dekker API, kode, avhengighet, sky/IaC-sikkerhet med AI-drevet utbedring. | Tilpasset prissetting; $50/utvikler/måned; 30-dagers gratis prøveperiode | Team som trenger alt-i-ett sikkerhet (API + kode + sky) | Bred dekning, AI-utbedring reduserer manuelt arbeid | Kompleks for kun API-behov |
| Salt Security | AI-drevet full API livssyklus sikkerhet med fokus på runtime-beskyttelse og shadow API-oppdagelse. | Kun for bedrifter; fra $36K til $100K+/år | Store bedrifter med runtime og styringsbehov | Sterk runtime trusseldeteksjon, shadow API-identifikasjon | Bedriftsprissetting; oppsettkompleksitet |
| 42Crunch | Ende-til-ende API-sikkerhet med kontraktrevisjon, runtime mikro-brannmur, utvikler-sentrert. | Gratis nivå; betalt fra $15/bruker/måned; tilpasset bedriftsprissetting | Utviklingsteam som sikter mot shift-left API-sikkerhet | Full livssyklusdekning; reduserer falske positiver | Avanserte runtime-funksjoner er dyrere |
| Akamai API Security | Komplett API-beskyttelsesplattform fra oppdagelse til runtime med global skala. | Tilpasset bedriftsprissetting | Store bedrifter med høyvolum API-er | Omfattende, Gen AI/LLM-støtte | Bedriftsprissetting; kompleks distribusjon |
| Cequence Unified API Protection | API livssyklus sikkerhet inkludert oppdagelse, samsvar, runtime trusseldeteksjon. | Tilpasset prissetting; omtrent $52.5K/år for 5M API-kall | Store organisasjoner med komplekse API-økosystemer og samsvar | Full livssyklus, shadow API-deteksjon | Dyrt; betydelig distribusjonsinnsats |
| Traceable API Security | AI/ML-drevet API-sikkerhet med holdningsstyring, kontekstuell testing, runtime forsvar. | Tilpasset prissetting; $20K-$70K/måned nivåer | Store organisasjoner med omfattende, høytrafikk API-eiendommer | Atferdsanalyse, AI-drevet deteksjon | Høy kostnad; kompleks oppsett |
| Wallarm | Sky-native API-sikkerhet som dekker oppdagelse, testing, runtime beskyttelse. | Gratis nivå; bedrift fra ~$50K/år | Store eller bedriftsorganisasjoner med ulike API-er | Støtter moderne protokoller, skalerbar | Bedriftsprissetting, kompleks oppsett |
| Imperva API Security | API-oppdagelse, klassifisering, risikobasert håndheving, runtime overvåking integrert med WAF. | Tilpasset prissetting; bedriftsfokus | Regulerte industrier med store, komplekse API-er | Dyp integrasjon med WAAP/WAF, fleksibel distribusjon | Oppsettkompleksitet; mindre fokus på shift-left testing |
| APIsec | Automatisert API-sårbarhetstesting fokusert på logiske feil, integrert i CI/CD. | Gratis nivå; $650-$2,600/måned | Utvikling/mellomstore team som trenger shift-left testing | Sterk logisk feil deteksjon, utviklervennlig | Begrenset runtime beskyttelse |
| Akto API Security | Kontinuerlig oppdagelse, testing, runtime holdningsovervåking, CI/CD-integrasjon. | Gratis nivå; planer fra $990-$6,990/måned | DevSecOps og mellomstore team som trenger kontinuerlig holdning | Bred API-protokollstøtte, utviklervennlig | Mindre bedrifts runtime-analyse, nyere leverandør |
1. Plexicus
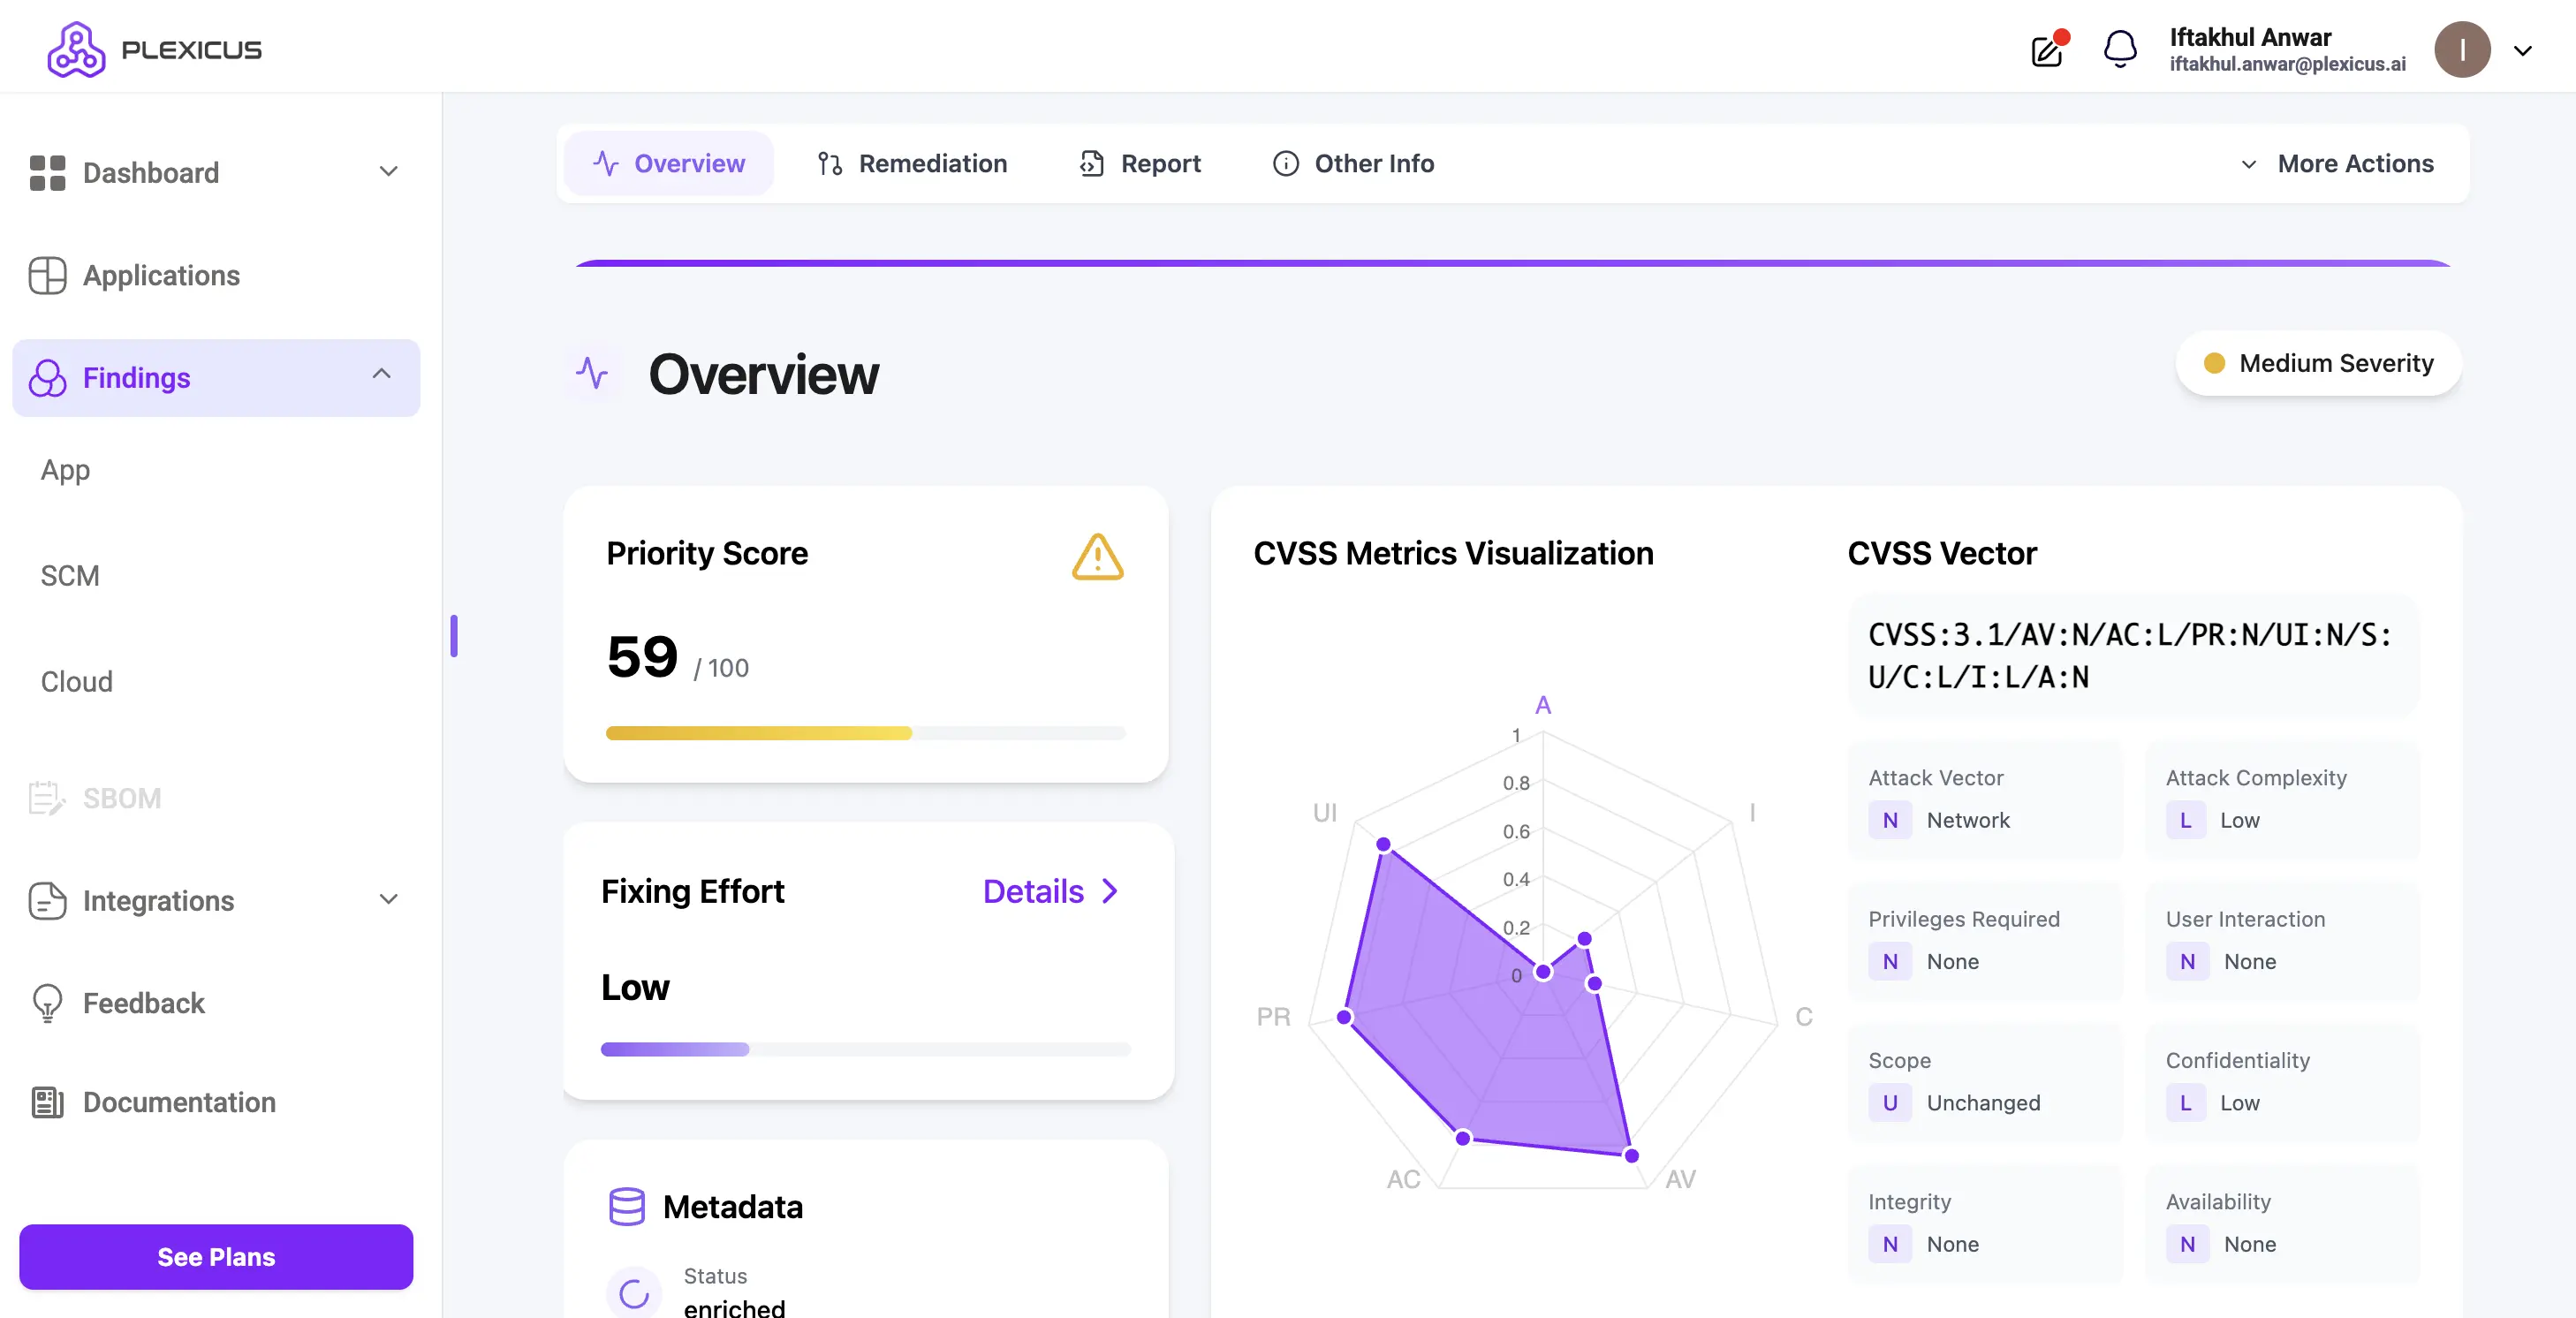
Omfattende sikkerhet i én plattform, Plexicus ASPM er ikke bare et enkelt API- eller SCA-verktøy; det er en Application Security Posture Management (ASPM)-plattform som forener flere sikkerhetsdisipliner under ett tak. Den gir enhetlig synlighet på tvers av kode, avhengigheter, infrastruktur og API-er, og utnytter deretter en AI-drevet utbedringsmotor for å hjelpe teamet ditt med å fikse sårbarheter automatisk, i stedet for bare å markere dem.
Nøkkelfunksjoner:
- AI-drevet utbedring: Plattformen genererer sikre kodefikser, enhetstester og dokumentasjon for å automatisere utbedringsprosessen.
- Enhetlig analyse: Statisk kodeanalyse (SAST), hemmelighetsdeteksjon, avhengighetsskanning (SCA), infrastruktur-som-kode (IaC) sikkerhet, og API-sårbarhetsskanning alt i én plattform.
- API-sårbarhetsskanner: Spesielt fremhever oppdagelse, analyse og beskyttelse av API-endepunkter mot vanlige angrepsvektorer.
- Enkel integrasjon: Bygget for å kobles til eksisterende arbeidsflyter (GitHub, GitLab, Bitbucket, AWS, CI/CD-pipelines) med minimal forstyrrelse.
Fordeler:
- En virkelig samlet plattform, som kombinerer API-sårbarhetstesting, applikasjonskodesikkerhet, forsyningskjede (SCA) skanning, og sky/IaC sikkerhet i én løsning
- AI-drevet utbedring reduserer manuelt arbeid, akselererer feilrettinger, og senker utviklerens arbeidsbelastning.
- Ideell for team som ønsker dekning fra utvikling til kjøring, og hjelper deg med å oppdage problemer tidlig og håndtere risikoer gjennom hele applikasjonens livssyklus.
- Rimelig nok sammenlignet med andre bedriftsorienterte plattformer
Ulemper:
- Bredden av dekning betyr at det kan føles mer komplekst enn en enkel API-skanner for team med kun ett fokus.
Pris:
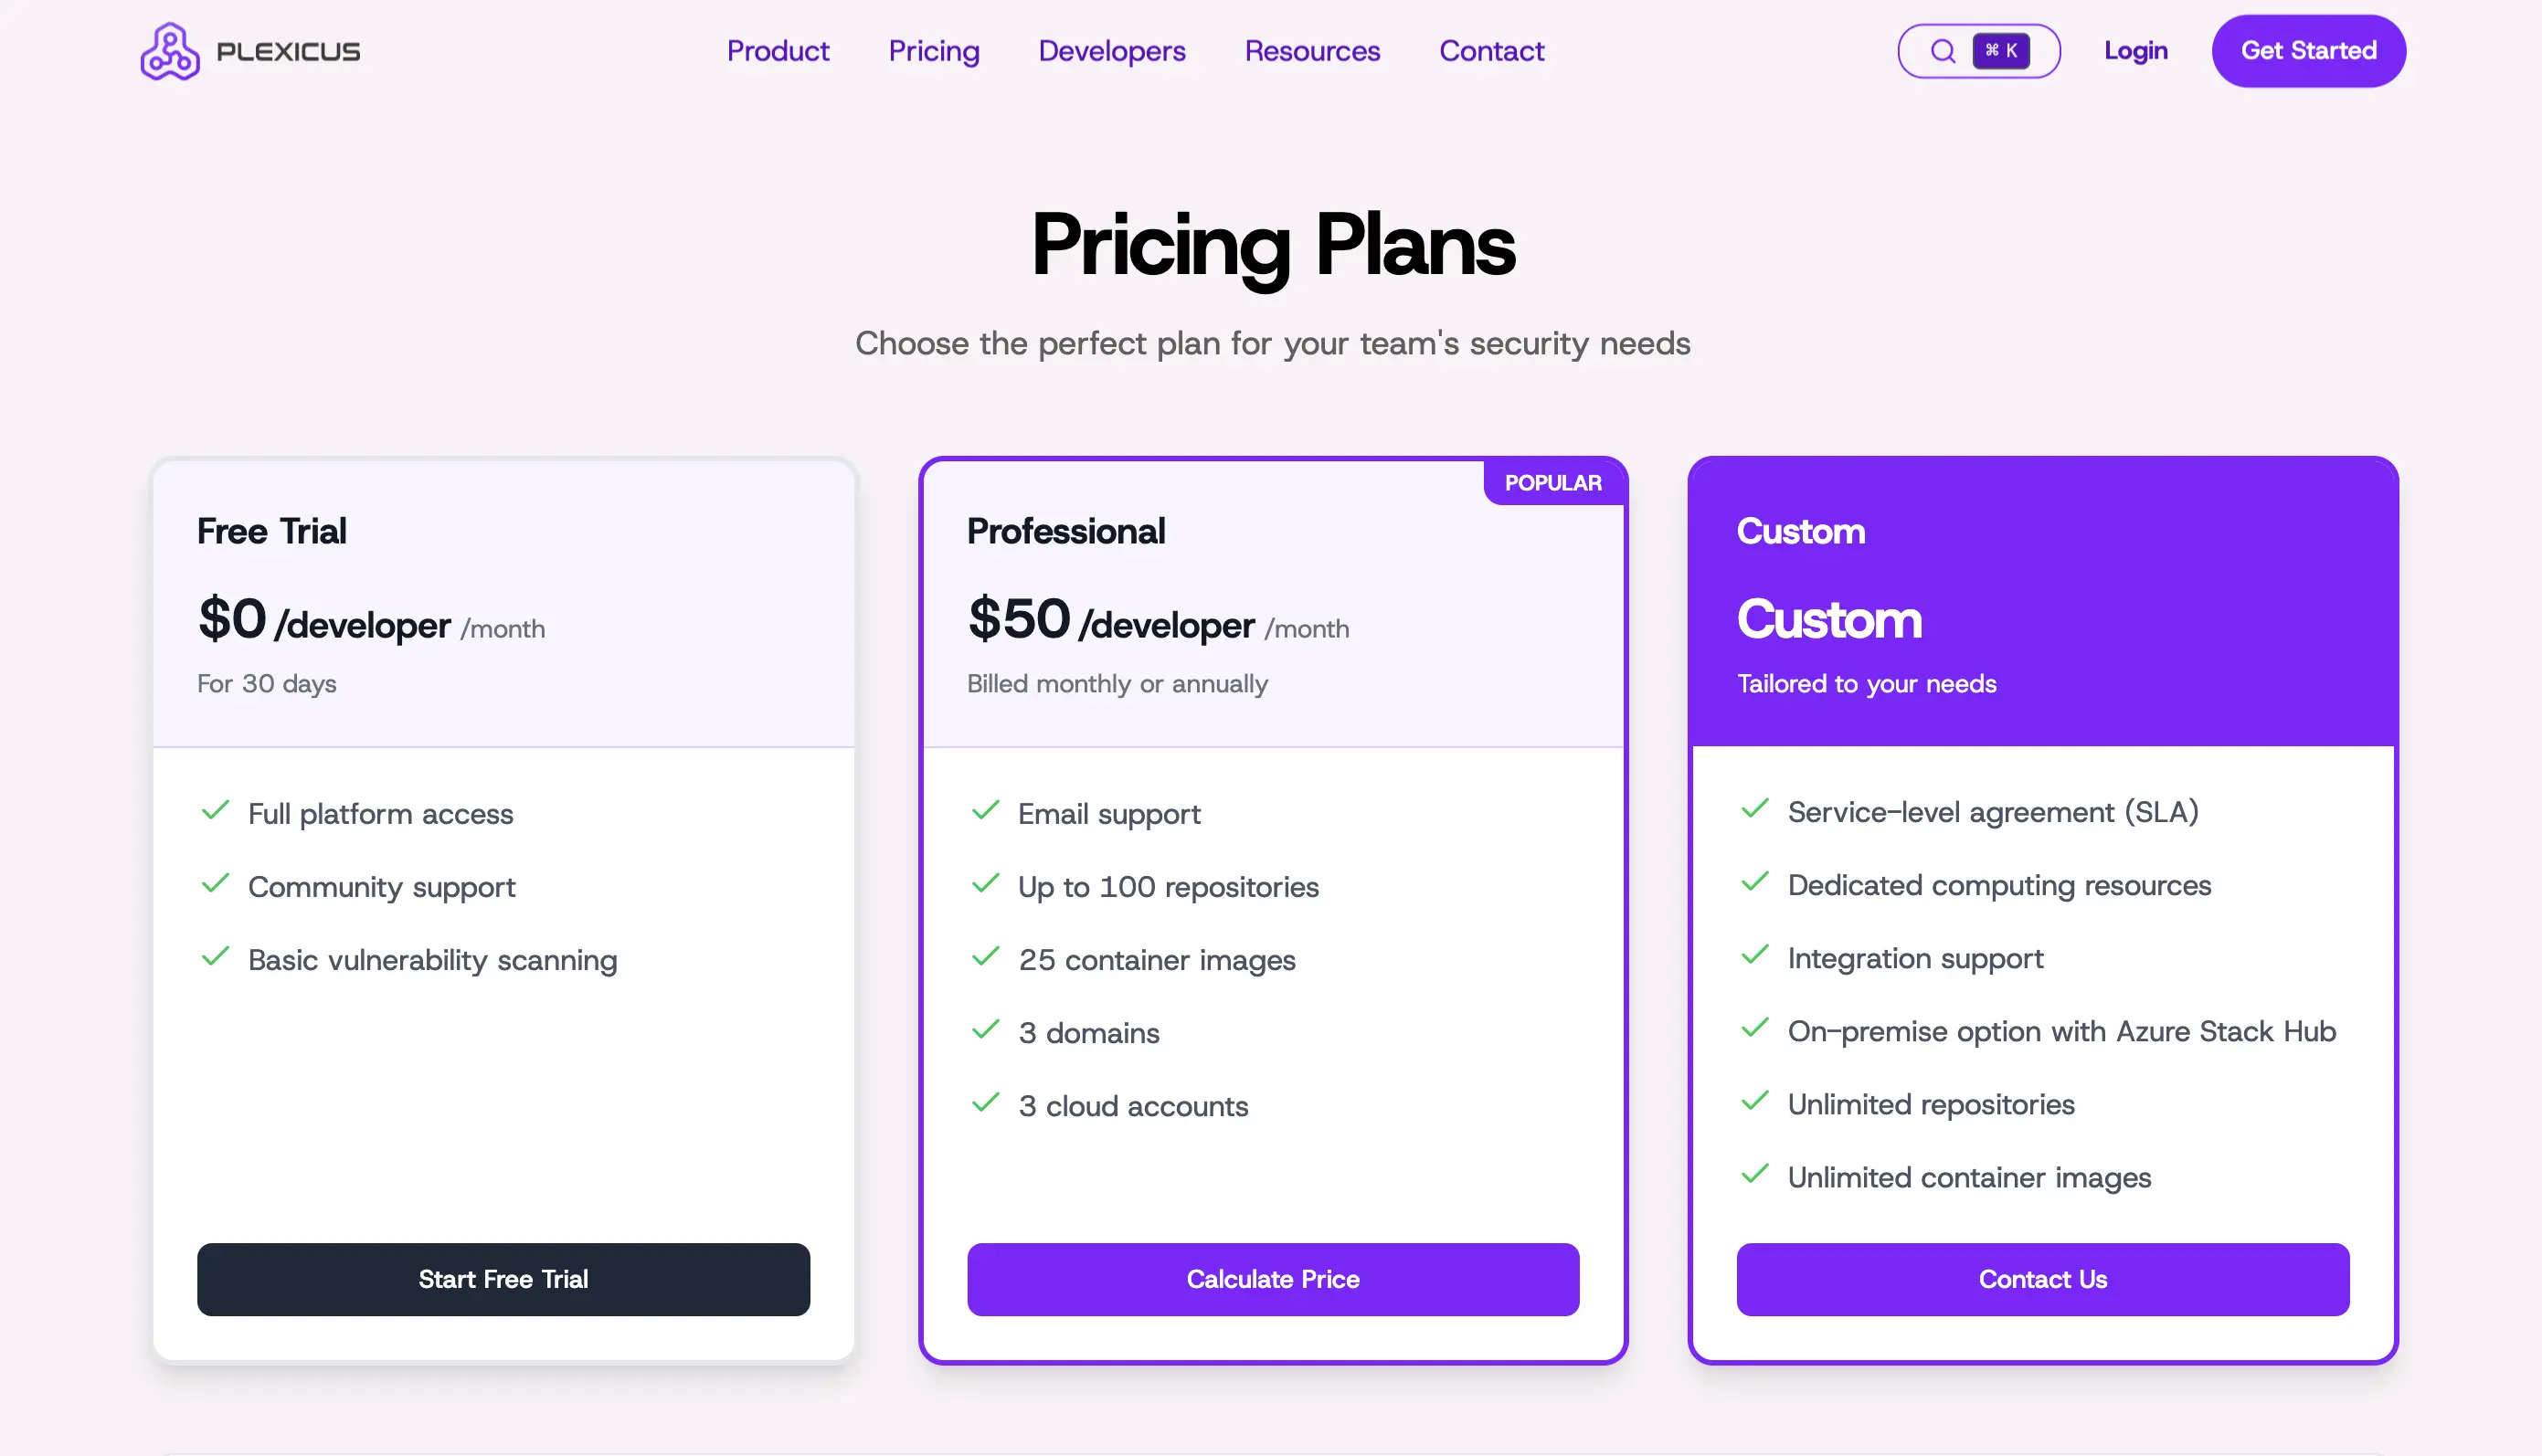
- Gratis prøveperiode i 30 dager
- USD $50/utvikler
- Tilpasset bedriftsprissetting (kontakt Plexicus for et tilbud)
Best for:
- Sikkerhets- og utviklingsteam som ser etter en enkel, skalerbar plattform som forener API-skanning, applikasjonskodesikkerhet, avhengighetsanalyse, og sky/IaC holdningsstyring
2. Salt Security
Salt Security tilbyr en AI-infusert løsning bygget for hele API-livssyklusen, som hjelper deg med å sikre API-er fra oppdagelse til kjøretids trusselbeskyttelse. Plattformen er designet for å identifisere alle API-er (inkludert skygge- og zombie-API-er), avdekke sensitive databaner, oppdage forretningslogikkangrep, og håndheve API-holdning og styring på tvers av moderne applikasjoner.
Nøkkelfunksjoner:
- API-oppdagelse: automatisk kartlegging av interne, eksterne og tredjeparts API-er, inkludert de som ikke administreres av gateways.
- Anomalioppdagelse i sanntid: AI/ML-modeller overvåker API-trafikk og oppdager atferdsangrep som BOLA (Broken Object Level Authorization) og logikkmisbruk.
- Holdning og samsvarshåndtering: Spor sensitiv data i bevegelse, håndhev policyer, og oppfyll standarder som PCI, HIPAA og GDPR.
- Reduksjon av skyggesone/zombie API-risiko: Identifiser og eliminer uoppdagede API-er som kan introdusere risiko.
- Distribusjon i sky-skala: Designet for å skalere med høye API-volumer og integreres med store skyleverandører som AWS.
Fordeler:
- Utmerket dekning av trusler mot API-er i sanntid og atferdsangrep, ikke bare standard sårbarhetsskanning.
- Sterk synlighet i skjulte API-er og uovervåkede endepunkter.
- Posisjonert for store bedrifter og komplekse API-miljøer.
Ulemper:
- Prising er ikke offentlig transparent, primært for bedriftskontrakter.
- Oppsett og justering kreves for høyvolumtrafikk og komplekse integrasjoner.
- Mindre fokusert på tidlig “shift-left” API-sikkerhetstesting sammenlignet med noen utvikler-sentriske verktøy.
Pris:
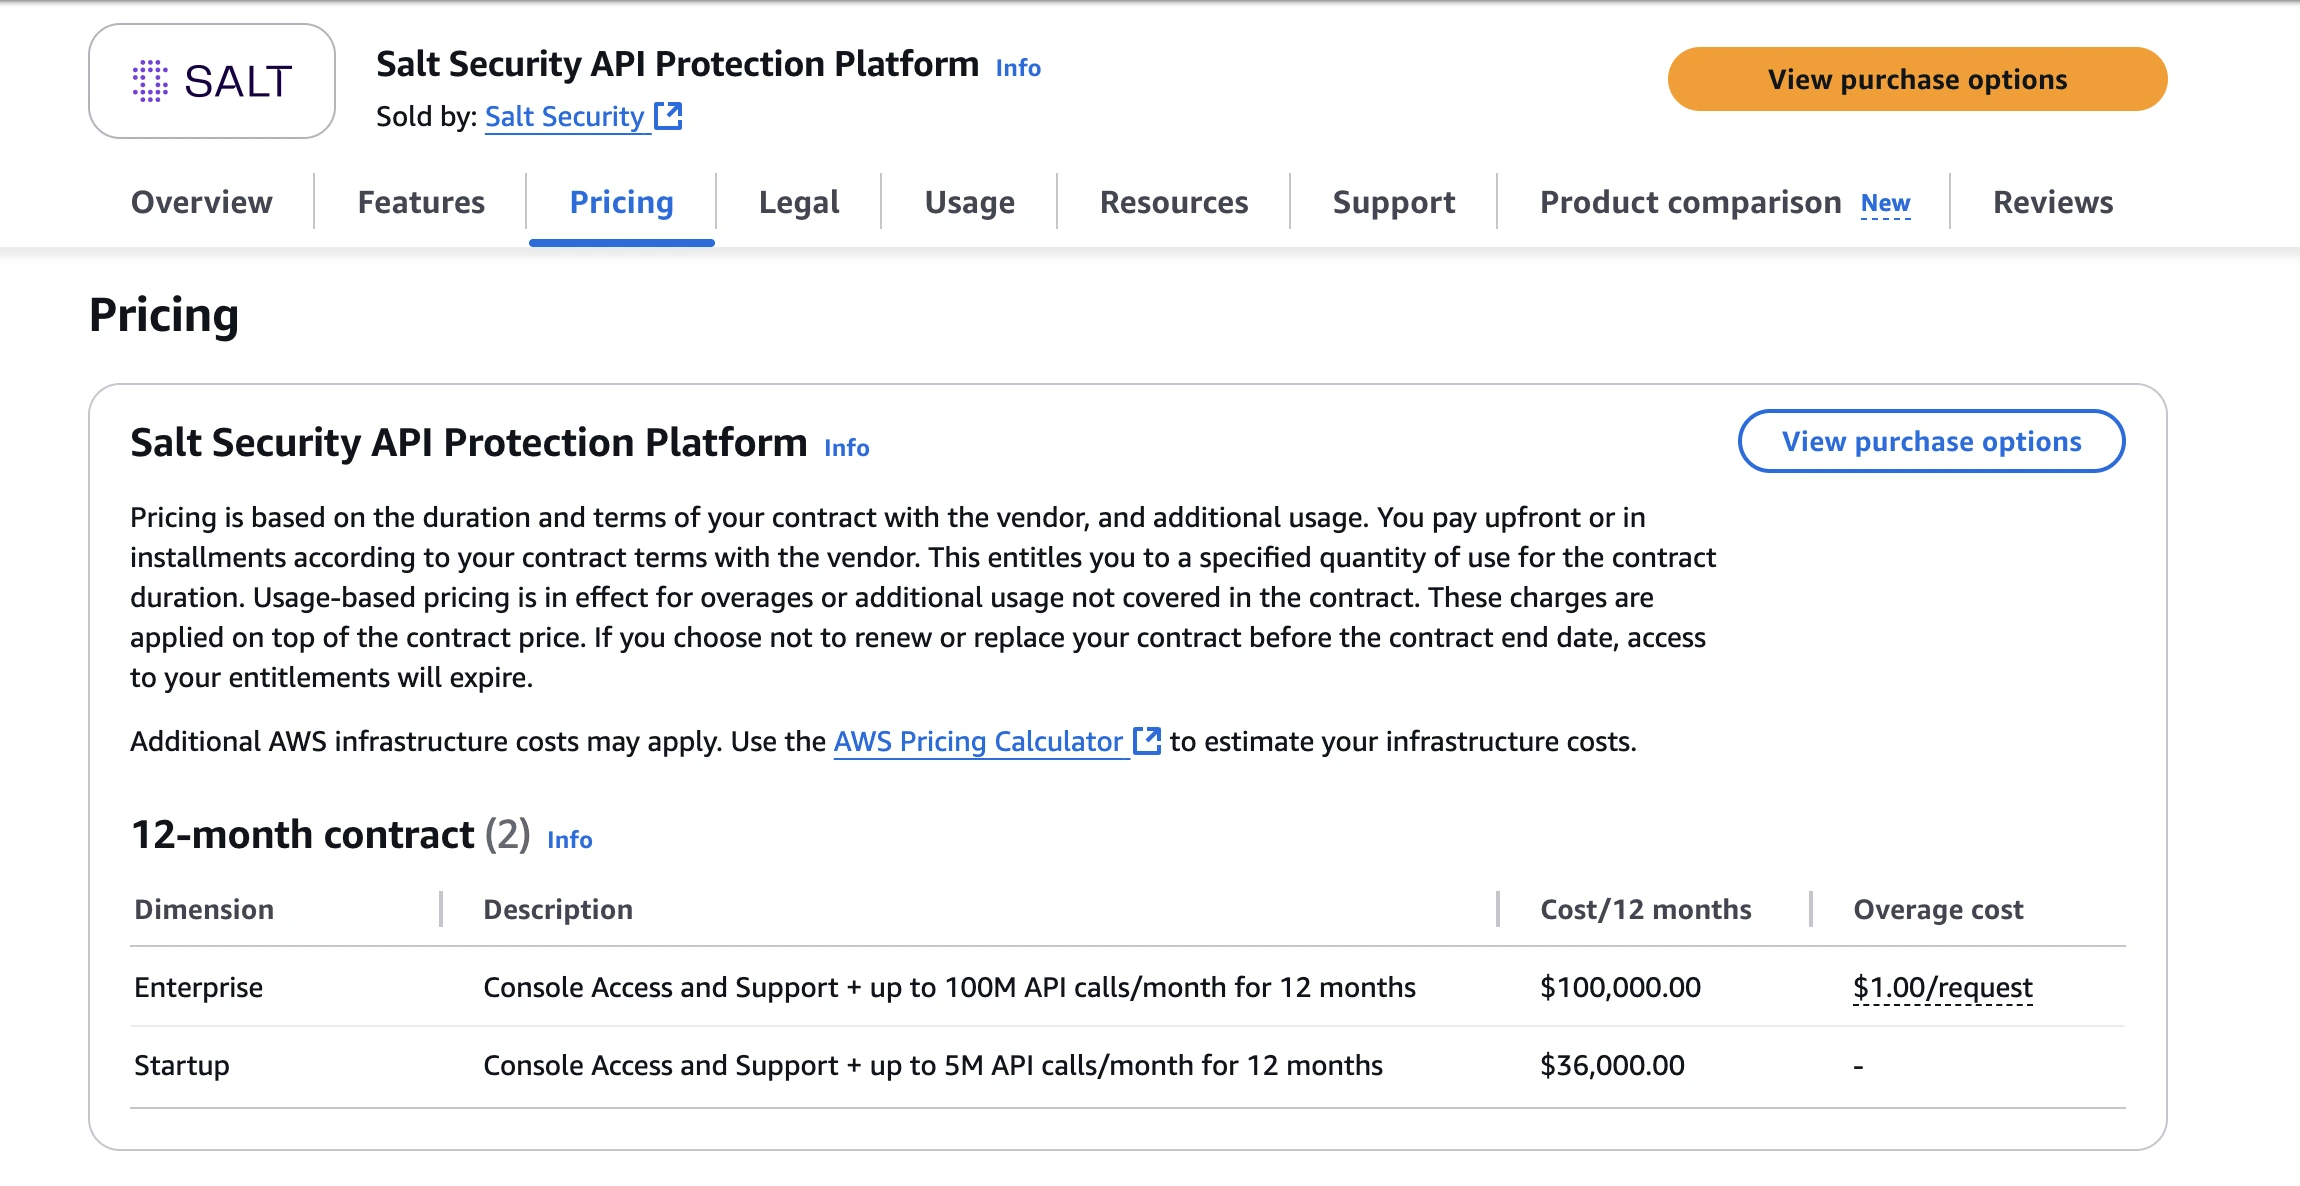
- Kun for bedrifter (tilpasset kontrakt).
- Nevnt fra AWS Marketplace:
- US$36,000/år for opptil 5 M API-anrop/måned;
- US$100,000/år for opptil 100 M API-anrop/måned.
Best for:
Store organisasjoner med omfattende API-angrep, høye trafikkvolumer eller “shadow API”-problemer. Ideell for team som trenger overvåking og styring i sanntid på tvers av skybaserte økosystemer.
3. 42Crunch
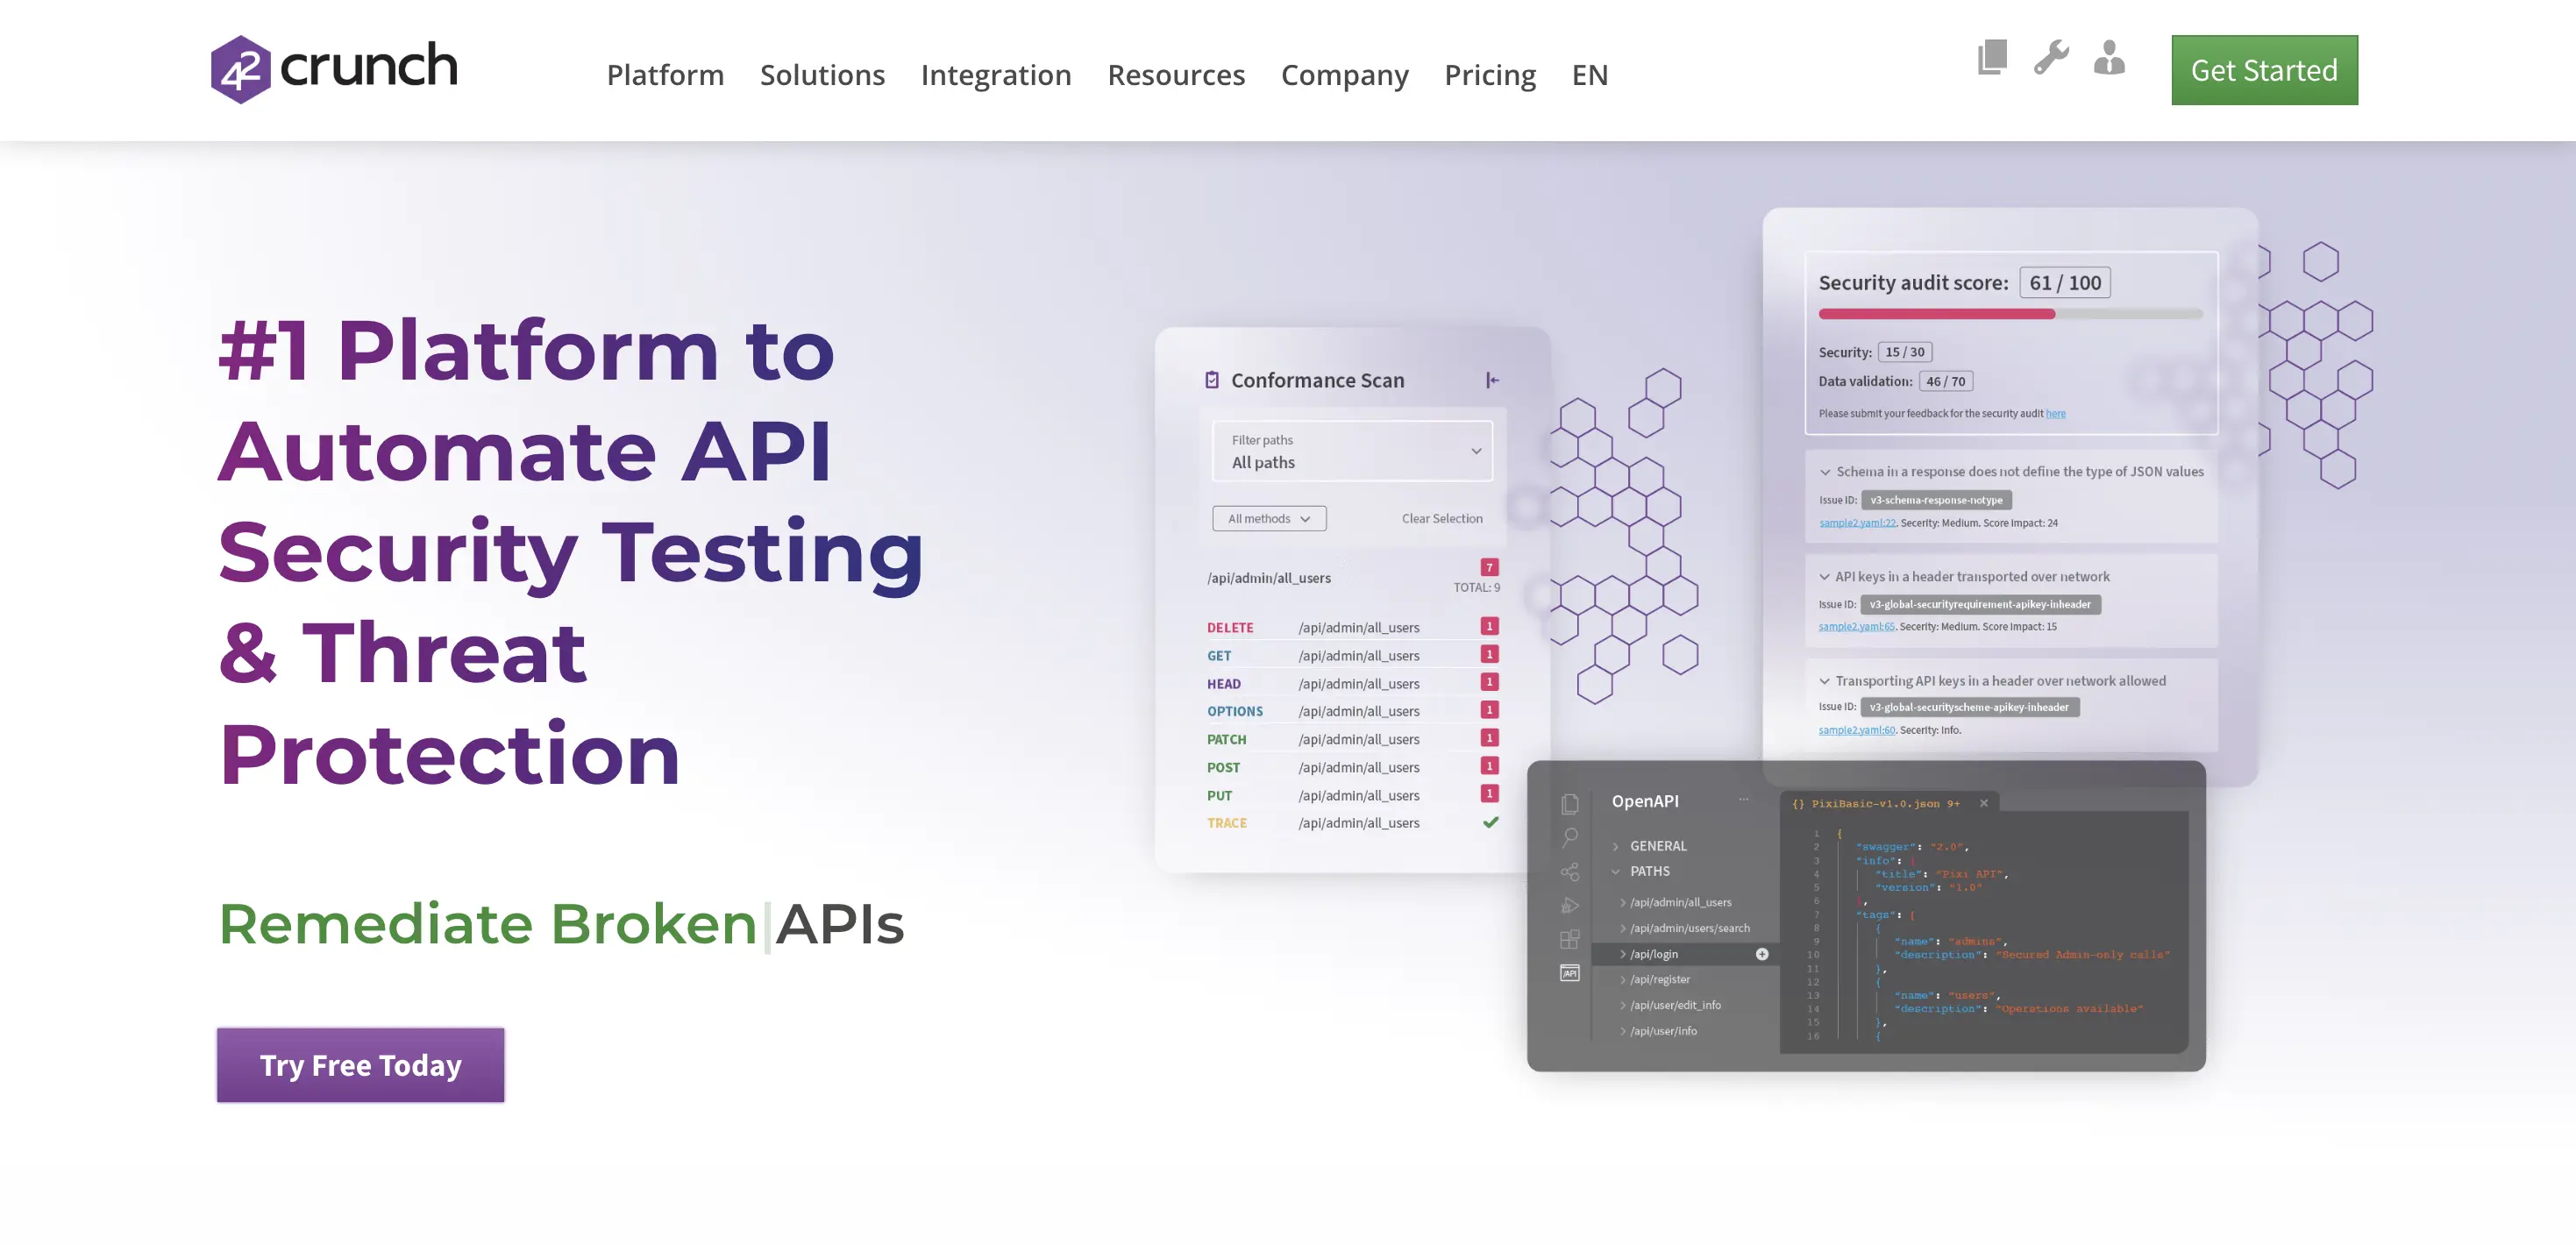
42Crunch er en ende-til-ende API-sikkerhetsplattform som hjelper deg med å sikre applikasjonen din fra design til kjøring. Den kombinerer API-sikkerhetstesting, kontraktvalidering og kjøretidsbeskyttelse. Den gjør det mulig for organisasjoner å integrere sikkerhet i API-livssyklusen via IDE og CI/CD-integrasjoner, samtidig som den håndhever styring gjennom OpenAPI/Swagger-drevne retningslinjer.
Nøkkelfunksjoner:
- API-kontraktrevisjon (OpenAPI/Swagger) med 300+ sikkerhetssjekker.
- Overensstemmelsesskanning av live-endepunkter for sårbarheter og avvik fra spesifikasjoner.
- Kjøretids-API mikro-brannmur (“API Protect”) som håndhever en hvitlistemodell fra kontraktdefinisjoner, oppdager “shadow/zombie” API-er.
- Utvikler-sentriske integrasjoner: IDE-utvidelser (VS Code, IntelliJ, Eclipse) og CI/CD-arbeidsflyter.
- Styring & API-inventar: Automatisk oppdage API-er, katalogisere dem og håndheve retningslinjer på tvers av distribuerte team.
Fordeler:
- Sterke “shift-left”-kapasiteter via kontraktsrevisjon + utviklerverktøy
- Dekker hele livssyklusen: utvikling → distribusjon → kjøretid
- Reduserer falske positiver takket være kontraktsbasert håndheving
- Egnet for bedrifter med tung API-bruk
Ulemper:
- Noen kjøretidsbeskyttelsesfunksjoner i høyere nivåer (mikro-brannmur, full håndheving) kan kreve en større investering.
- Enkeltbruker- eller småteamnivåer kan tilby begrenset endepunkt-/skannevolum.
- For mindre/mindre modne API-team kan bredden av funksjoner være mer enn nødvendig.
Pris:
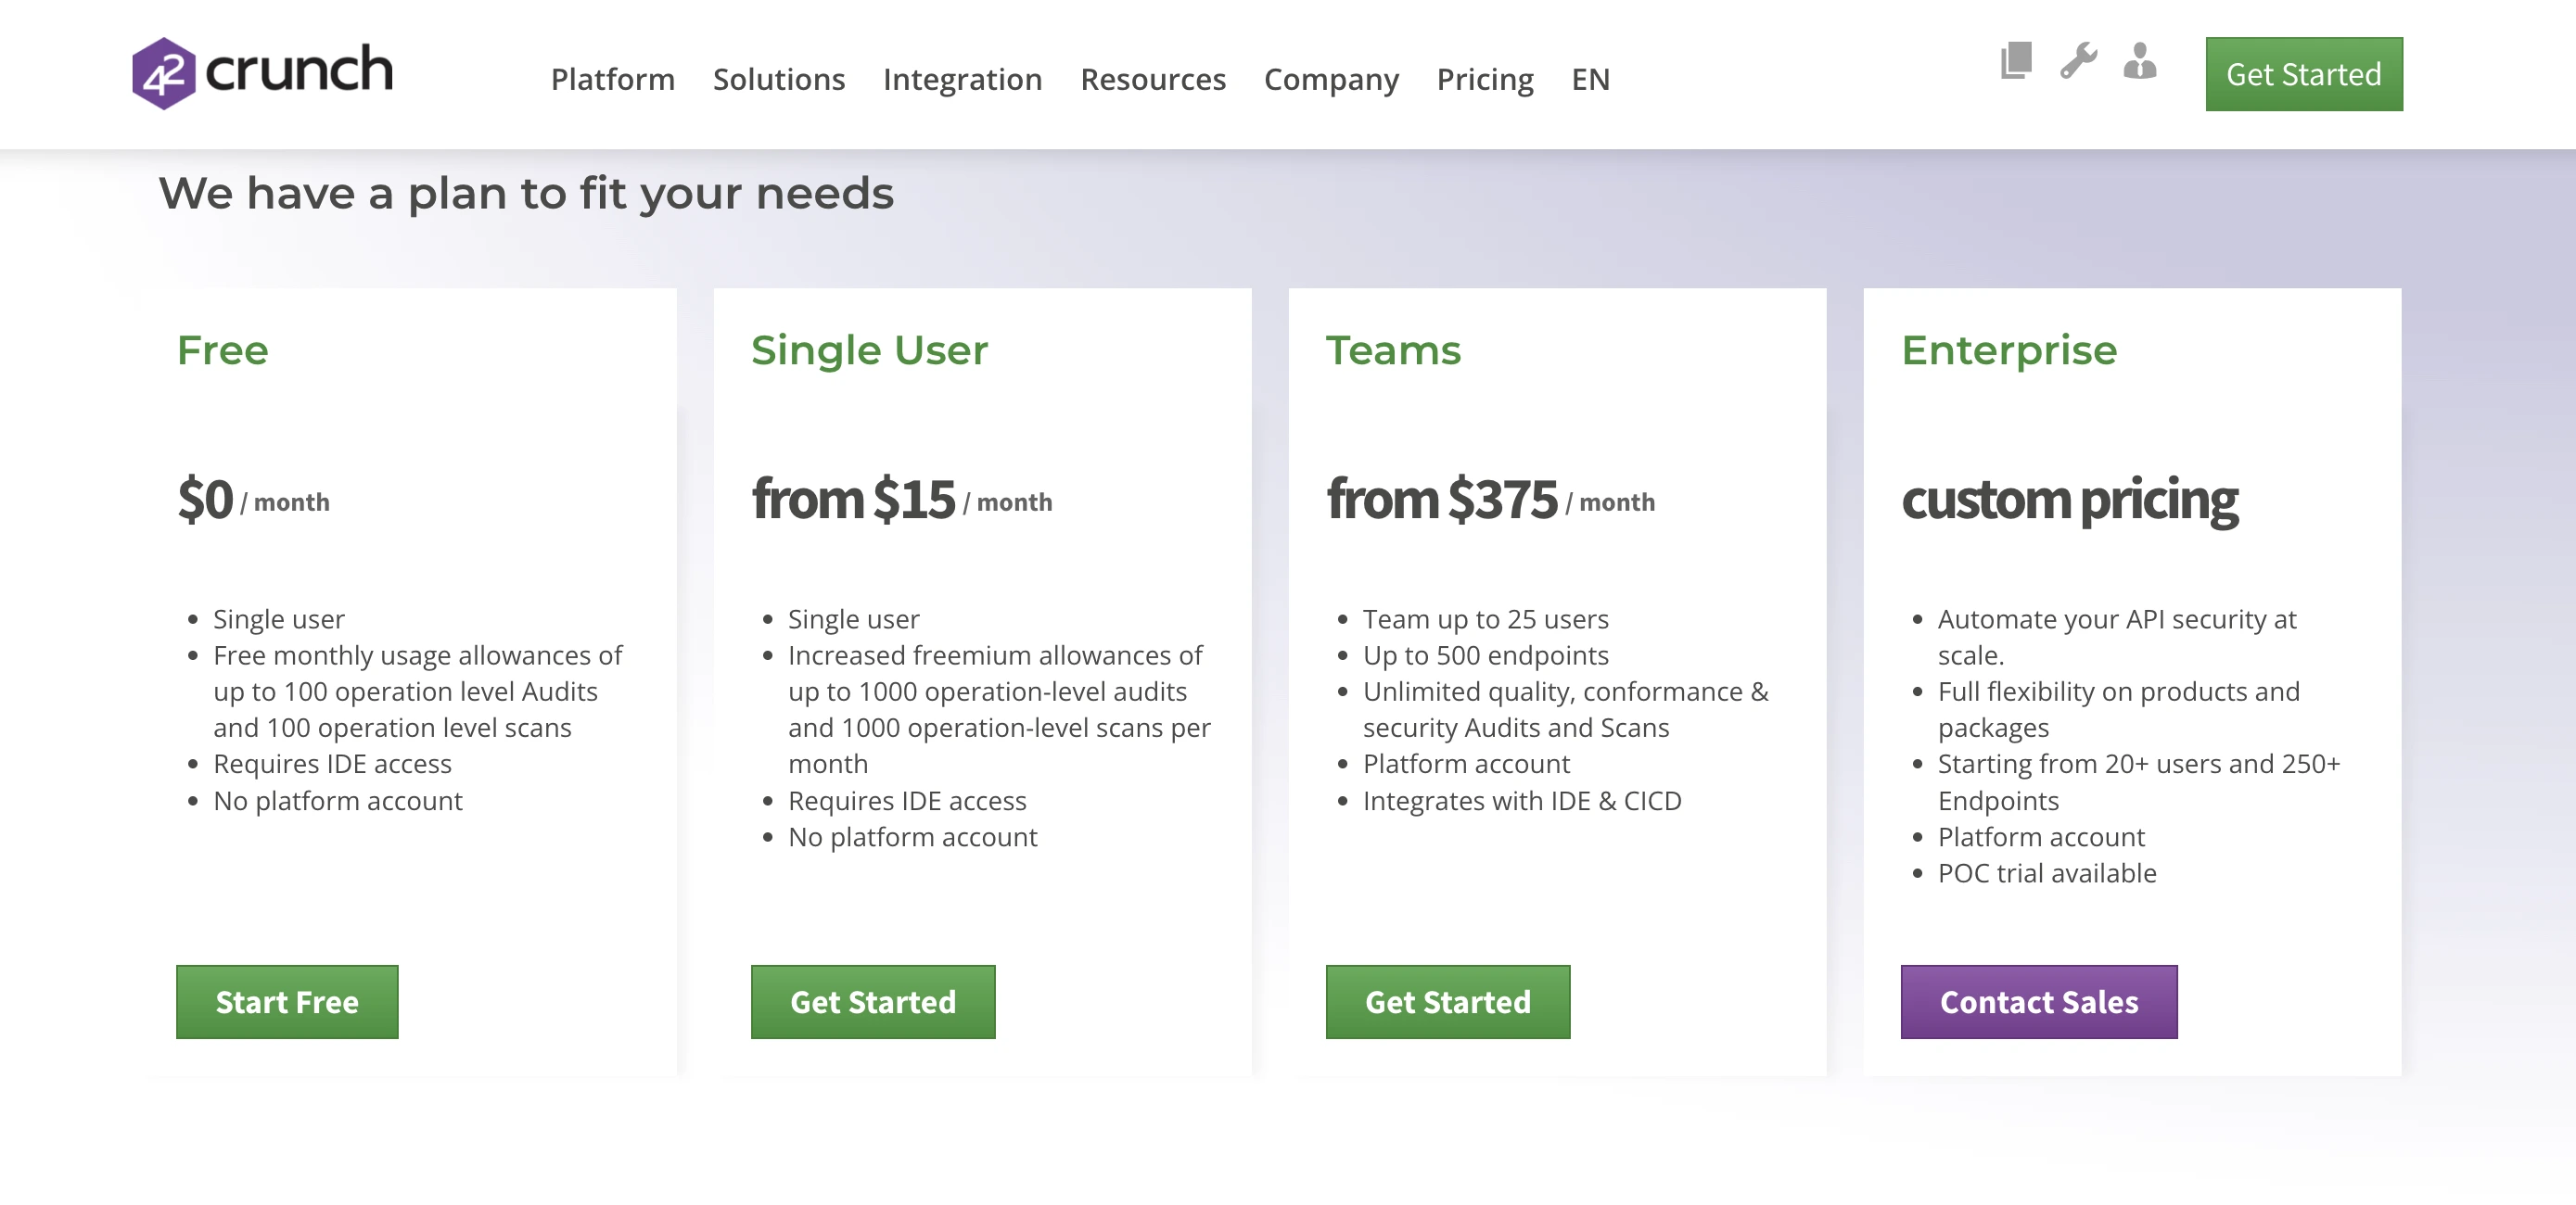
- Gratisnivå: $0/måned for en enkelt bruker, med opptil 100 operasjonsrevisjoner og 100 operasjonsskanninger per måned.
- Enkeltbruker betalt nivå: Starter på ~$15/måned (per bruker) for økt bruk.
- Teamnivå: Fra ~$375/måned (opptil ~25 brukere og ~500 endepunkter).
- Bedriftsnivå: Tilpasset prising for større bruk, fullskala distribusjon.
Best for:
Utviklingsteam og bedrifter som ønsker en omfattende API-sikkerhetsløsning med sterk integrasjon i utviklerarbeidsflyten og robust kjøretidshåndheving av API-kontrakter.
4. Akamai API Security
Akamai API-sikkerhet er en ende-til-ende API-beskyttelsesplattform som hjelper deg med å sikre API-ene dine fra oppdagelse, testing, kjøretidsovervåking og utbedring.
Det hjelper organisasjoner med å oppdage og inventarisere alle API-er, inkludert eldre, skyggelagte og AI/LLM, deretter evaluere sårbarheter, overvåke live trafikkadferd for å finne avvik, og muliggjøre en automatisert responsarbeidsflyt for å sikre API-ene dine
Nøkkelfunksjoner:
- Automatisk oppdagelse og klassifisering av API-er, inkludert skyggelagte eller zombie-endepunkter.
- Sårbarhetsskanning og feilkonfigurasjonsrevisjoner i tråd med OWASP API Topp-10.
- Overvåking av kjøretidsadferd og avvik for API-misbruk, forretningslogikkangrep og dataeksfiltrasjon.
- Integrasjon i CI/CD-pipelines for shift-left testing samt kjøretidsbeskyttelse gjennom koblinger og kanttjenester.
- Plattformagnostisk distribusjon (sky, hybrid, lokalt), med sømløs integrasjon i eksisterende API-gateways, CDN-er og WAAP-løsninger.
Fordeler:
- Omfattende løsning: fra API-design/testing til oppdagelse og kjøretidssikkerhet.
- Enterprise-nivå med global skala og en sterk merittliste for høytrafikk, kritiske API-er.
- Designet for å håndtere moderne trusler, inkludert Gen AI/LLM-endepunkter, forretningslogikkmisbruk og skyggelagte API-angrepsflater.
Ulemper:
- Prisingen er kun for bedrifter og ikke offentlig transparent, noe som kan gjøre det utilgjengelig for mindre team eller oppstartsbedrifter i tidlig fase.
- Distribusjon og justering kan kreve betydelig innsats for store, komplekse API-miljøer.
- Mer fokusert på kjøretid og bedriftsportefølje enn lettvekts shift-left testing for små team.
Pris:
- Tilpasset prising (kontakt Akamai for et tilbud)
Best for:
Store bedrifter og organisasjoner med omfattende API-økosystemer (inkludert partner/offentlige API-er, Gen AI/LLM-integrasjoner, skyggeside-API-er og høye volumer av API-trafikk) som krever 24/7 overvåking, oppdagelse og avansert beskyttelse.
5. Cequence Unified API Protection
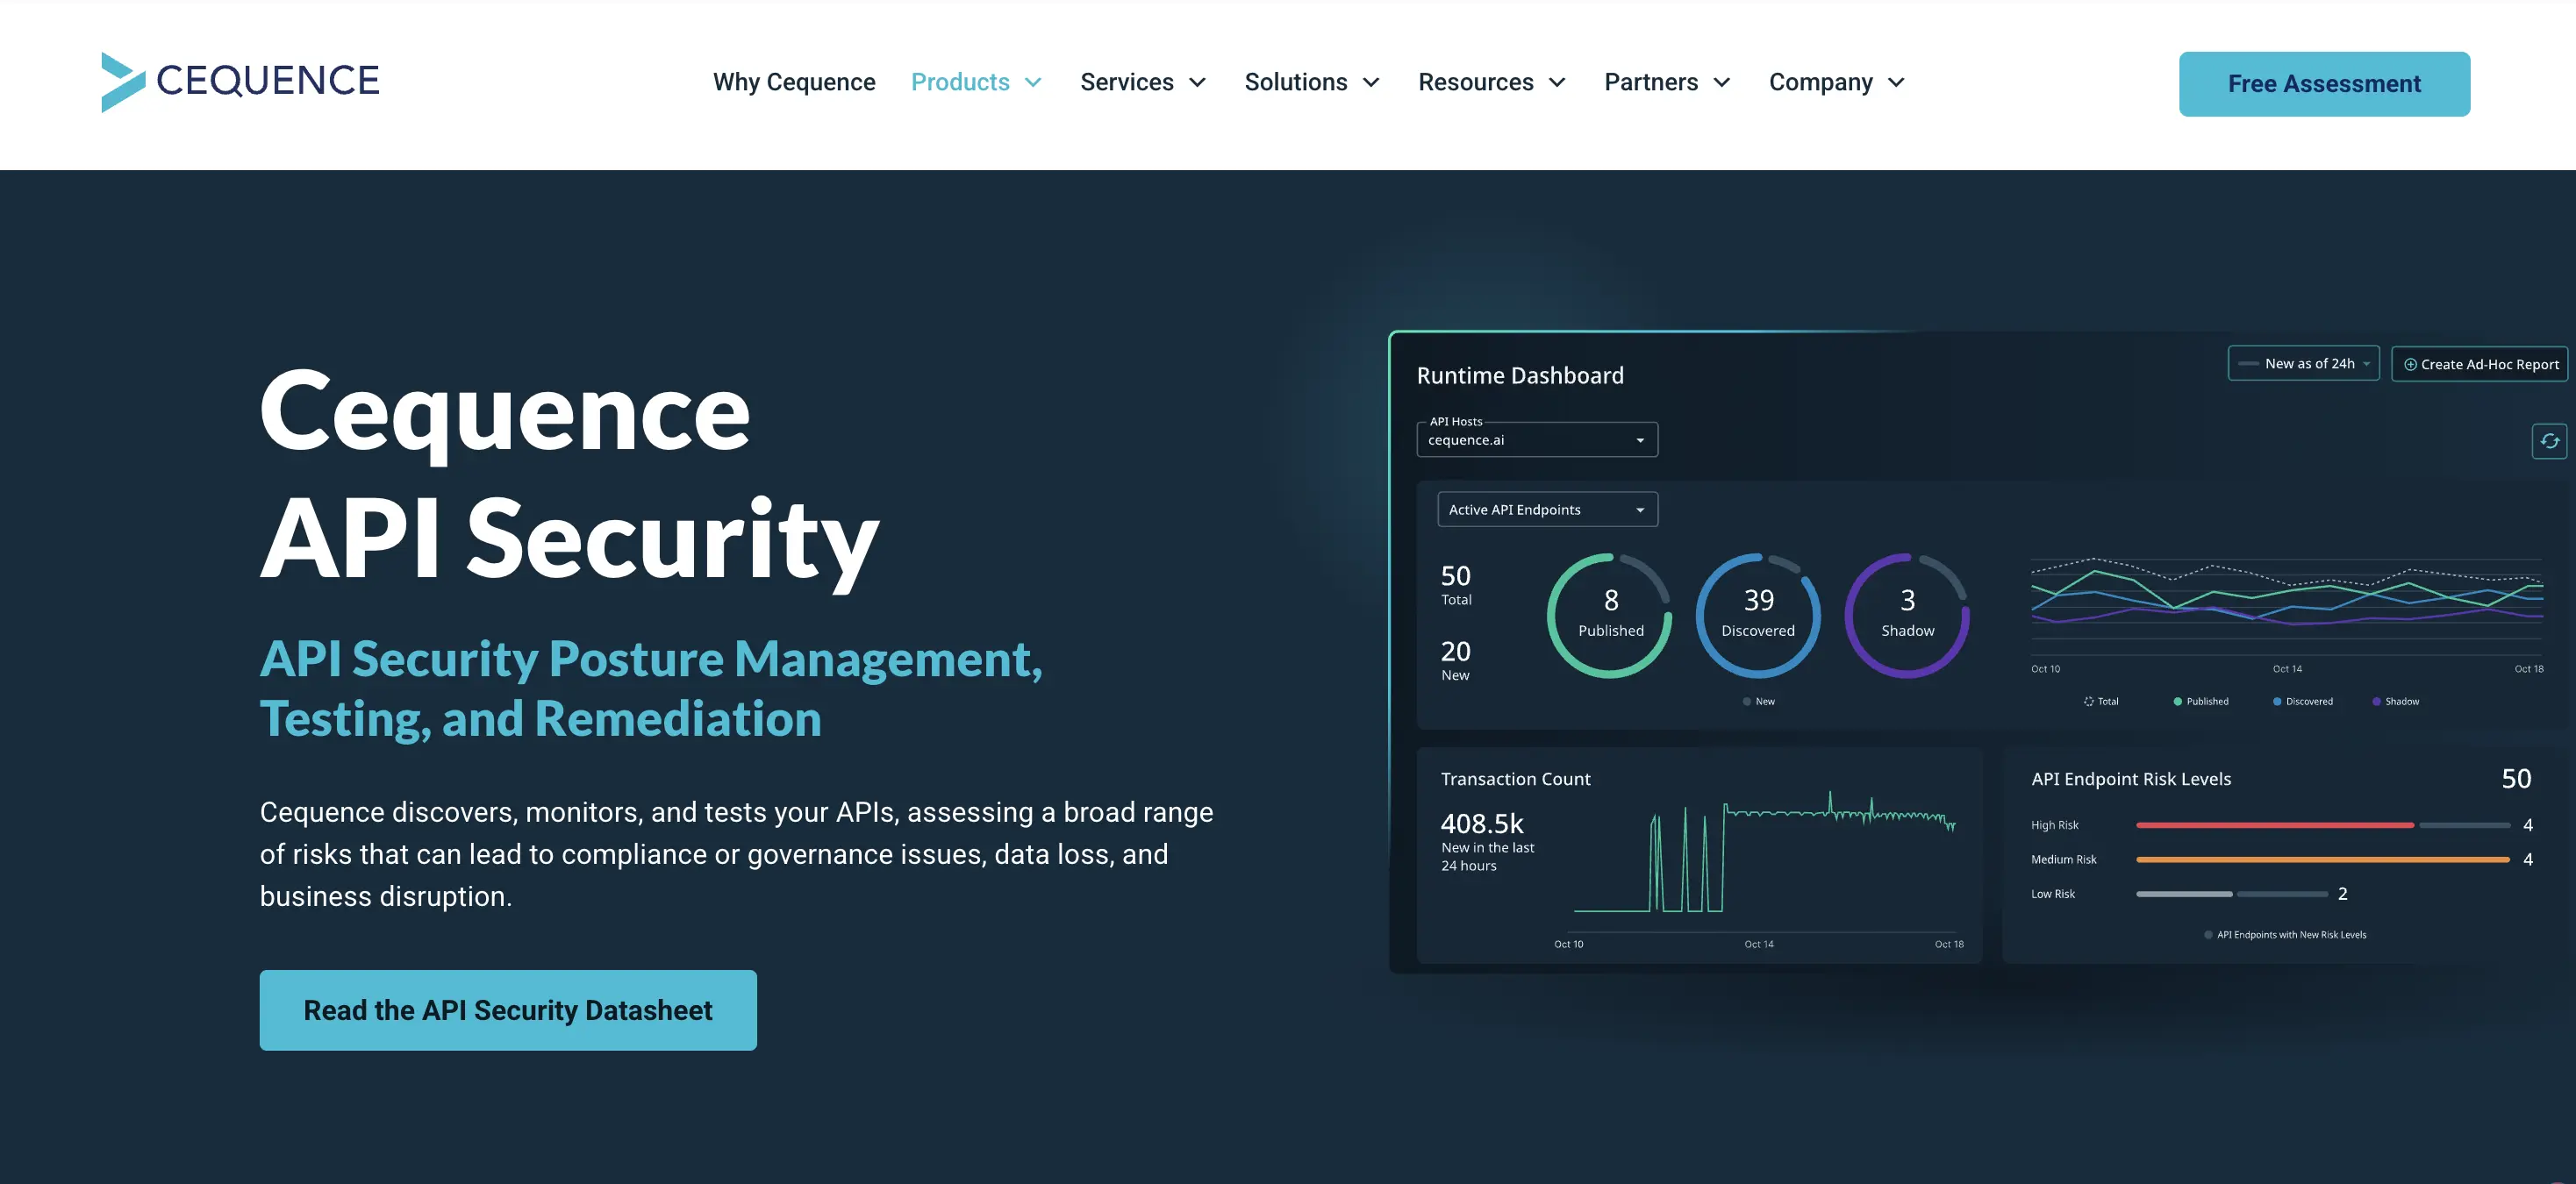
Cequence Unified API Protection er en plattform som dekker hele API-livssyklusen, oppdagelse, samsvar/testing og beskyttelse i sanntid. Hjelp organisasjonen din med å beskytte API-er mot angrep, svindel og misbruk av forretningslogikk.
Nøkkelfunksjoner:
- API-oppdagelse og inventar: Finn automatisk interne, eksterne, udokumenterte (“skyggeside”) API-er og generer spesifikasjoner hvis de mangler.
- API-sikkerhetstesting: Muliggjør testing av API-er for sårbarheter før produksjon (f.eks. feilkonfigurasjoner, kodefeil) og kan integreres i CI/CD.
- Trusseldeteksjon og beskyttelse i sanntid: Bruker ML/atferdsanalyse for å identifisere misbruk av forretningslogikk, legitimasjonsfylling, dataeksfiltrasjon, og kan anvende blokkering, hastighetsbegrensning eller bedragresponser.
- Samsvar og styring: Overvåker API-er mot interne retningslinjer og regulatoriske rammeverk (f.eks. PCI, GDPR) og gir API-risiko klassifisering.
- Fleksibel distribusjon: SaaS, on-premise, hybrid; minimal instrumentering kreves for distribusjon; kan skalere for å beskytte milliarder av API-kall per dag.
Fordeler:
- Dekker alle faser av API-sikkerhetslivssyklusen (design, test, runtime) i stedet for bare ett segment.
- Sterk på å oppdage skjulte risikoer som skygges-APIer og misbruk av legitime endepunkter.
- Skala og fleksibilitet på bedriftsnivå med flere distribusjonsmodeller.
Ulemper:
- Prising er ikke offentlig detaljert, primært for bedriftskontrakter, som kan være kostbart for mindre team.
- Innledende oppsett og justering kan kreve betydelig innsats, spesielt for komplekse API-økosystemer.
- For team som kun fokuserer på API-testing før distribusjon, kan noen funksjoner være mer enn nødvendig.
Pris:
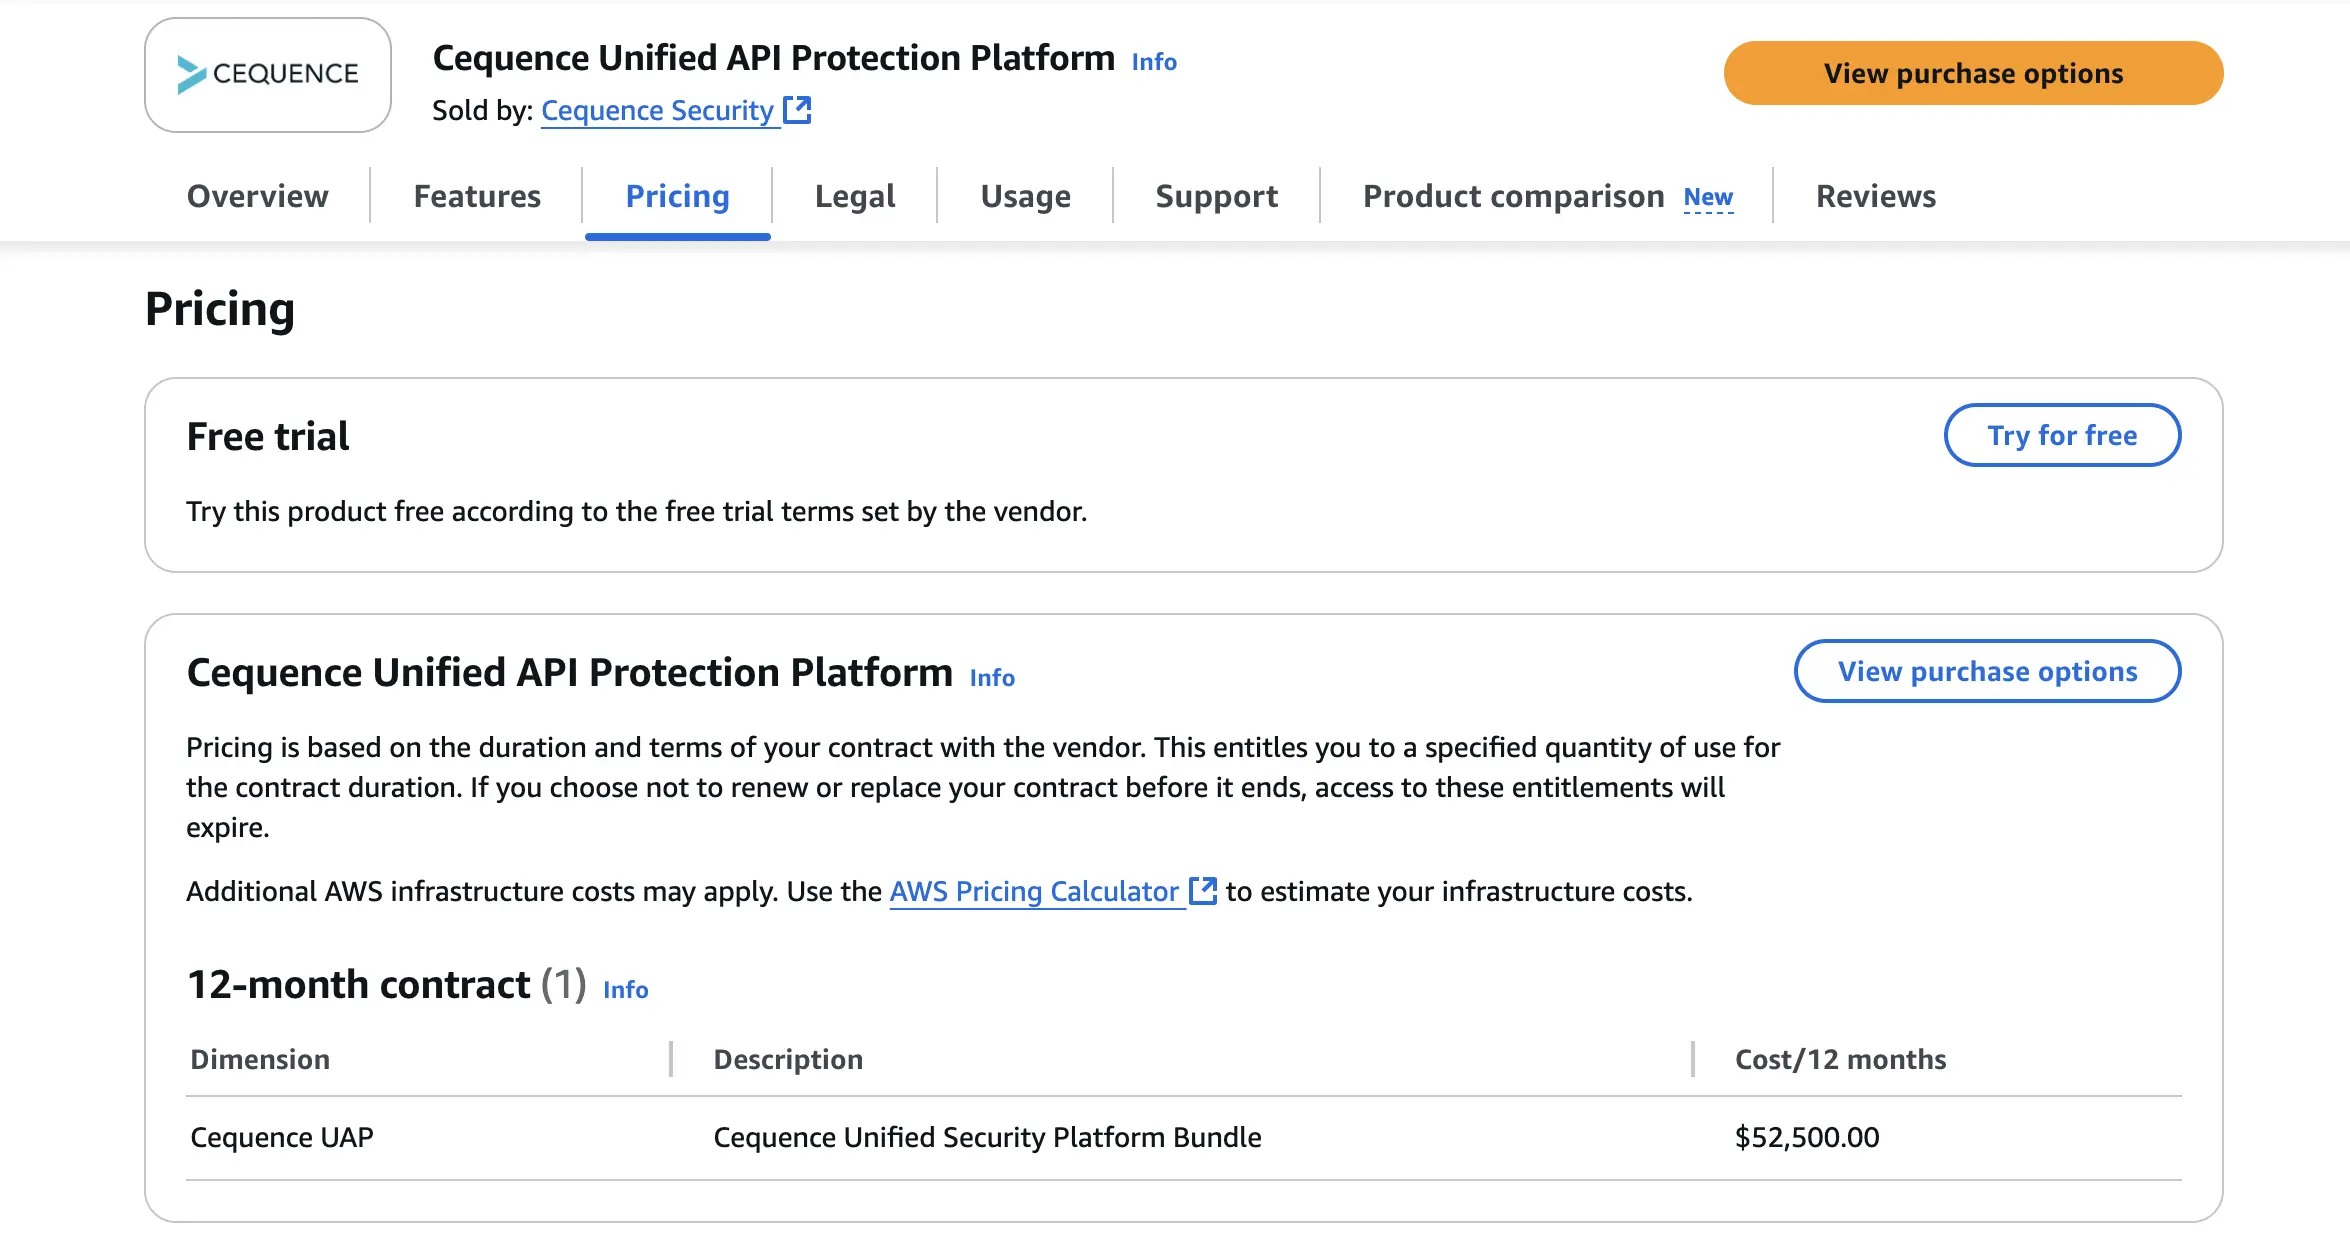
- Tilpasset bedriftsprising;
- AWS Marketplace oppføringen viser omtrent US $52,500/år for en 12-måneders kontrakt som dekker opptil 5 millioner API-anrop/måned.
Best for:
Store organisasjoner med komplekse API-økosystemer, offentlig, partner, intern-facing tung trafikk, bot/API-misbruk, skygges-API-risikoer, eller regulerte krav som krever full livssyklus API-sikkerhetsbeskyttelse.
6. Traceable API Security Platform
Traceable er en bedriftsgrad API-sikkerhetsplattform som dekker hele API-livssyklusen, fra oppdagelse og holdningsstyring, gjennom testing før produksjon, til trusseldeteksjon og beskyttelse under kjøring. Den gir organisasjoner full oversikt over deres API-landskap (inkludert interne, partner-, skyggede og tredjeparts-APIer) og bruker deretter kontekstbevisst AI/ML-analyse for å oppdage anomalier, avdekke dataflyt og blokkere misbruk.
Nøkkelfunksjoner:
- API-oppdagelse og inventar: Oppdag automatisk alle APIer, offentlige, interne, udokumenterte, partnerrettede, og bygg en fullstendig katalog over API-eiendommen.
- API-holdningsstyring: Tildel risikoscore til APIer basert på eksponering, datasensitivitet, trafikkmønstre og kjente sårbarheter.
- Kontekstuell API-sikkerhetstesting: Bruk reelle trafikkdata (uten å kreve spesifikasjonsfiler) for å teste for sårbarheter før produksjon og redusere falske positiver.
- Trusseldeteksjon og beskyttelse under kjøring: Overvåk API-aktivitet, oppdag mønstre av misbruk (forretningslogikkangrep, dataeksfiltrasjon, bot/API-svindel), og blokker trusler i sanntid.
- Generativ AI & Skygge-API-beskyttelse: Inkluderer funksjoner for å beskytte generativ-AI/API-integrasjoner og oppdage “skygge” eller “spøkelses” endepunkter som mangler styring.
Fordeler:
- Omfattende dekning: fra design/testing til kjøring beskyttelse, ikke bare en enkelt del av API-sikkerhet.
- Dyp kontekstuell analyse: lærer API-atferd og dataflyt for å skille ekte trusler fra støy.
- Bedrifts-skala: bygget for store API-eiendommer med hybrid sky/on-prem distribusjoner.
Ulemper:
- Prising er kun for bedrifter og tilpasset, og kan være utenfor rekkevidde for mindre team.
- Kompleks oppsett: full nytte krever riktig distribusjon, trafikkfangst eller agentintegrasjon, noe som kan legge til tid/innsats.
- Utvikler-sentrert shift-left testing kan være mindre moden sammenlignet med verktøy bygget kun for API-utviklere.
Pris:
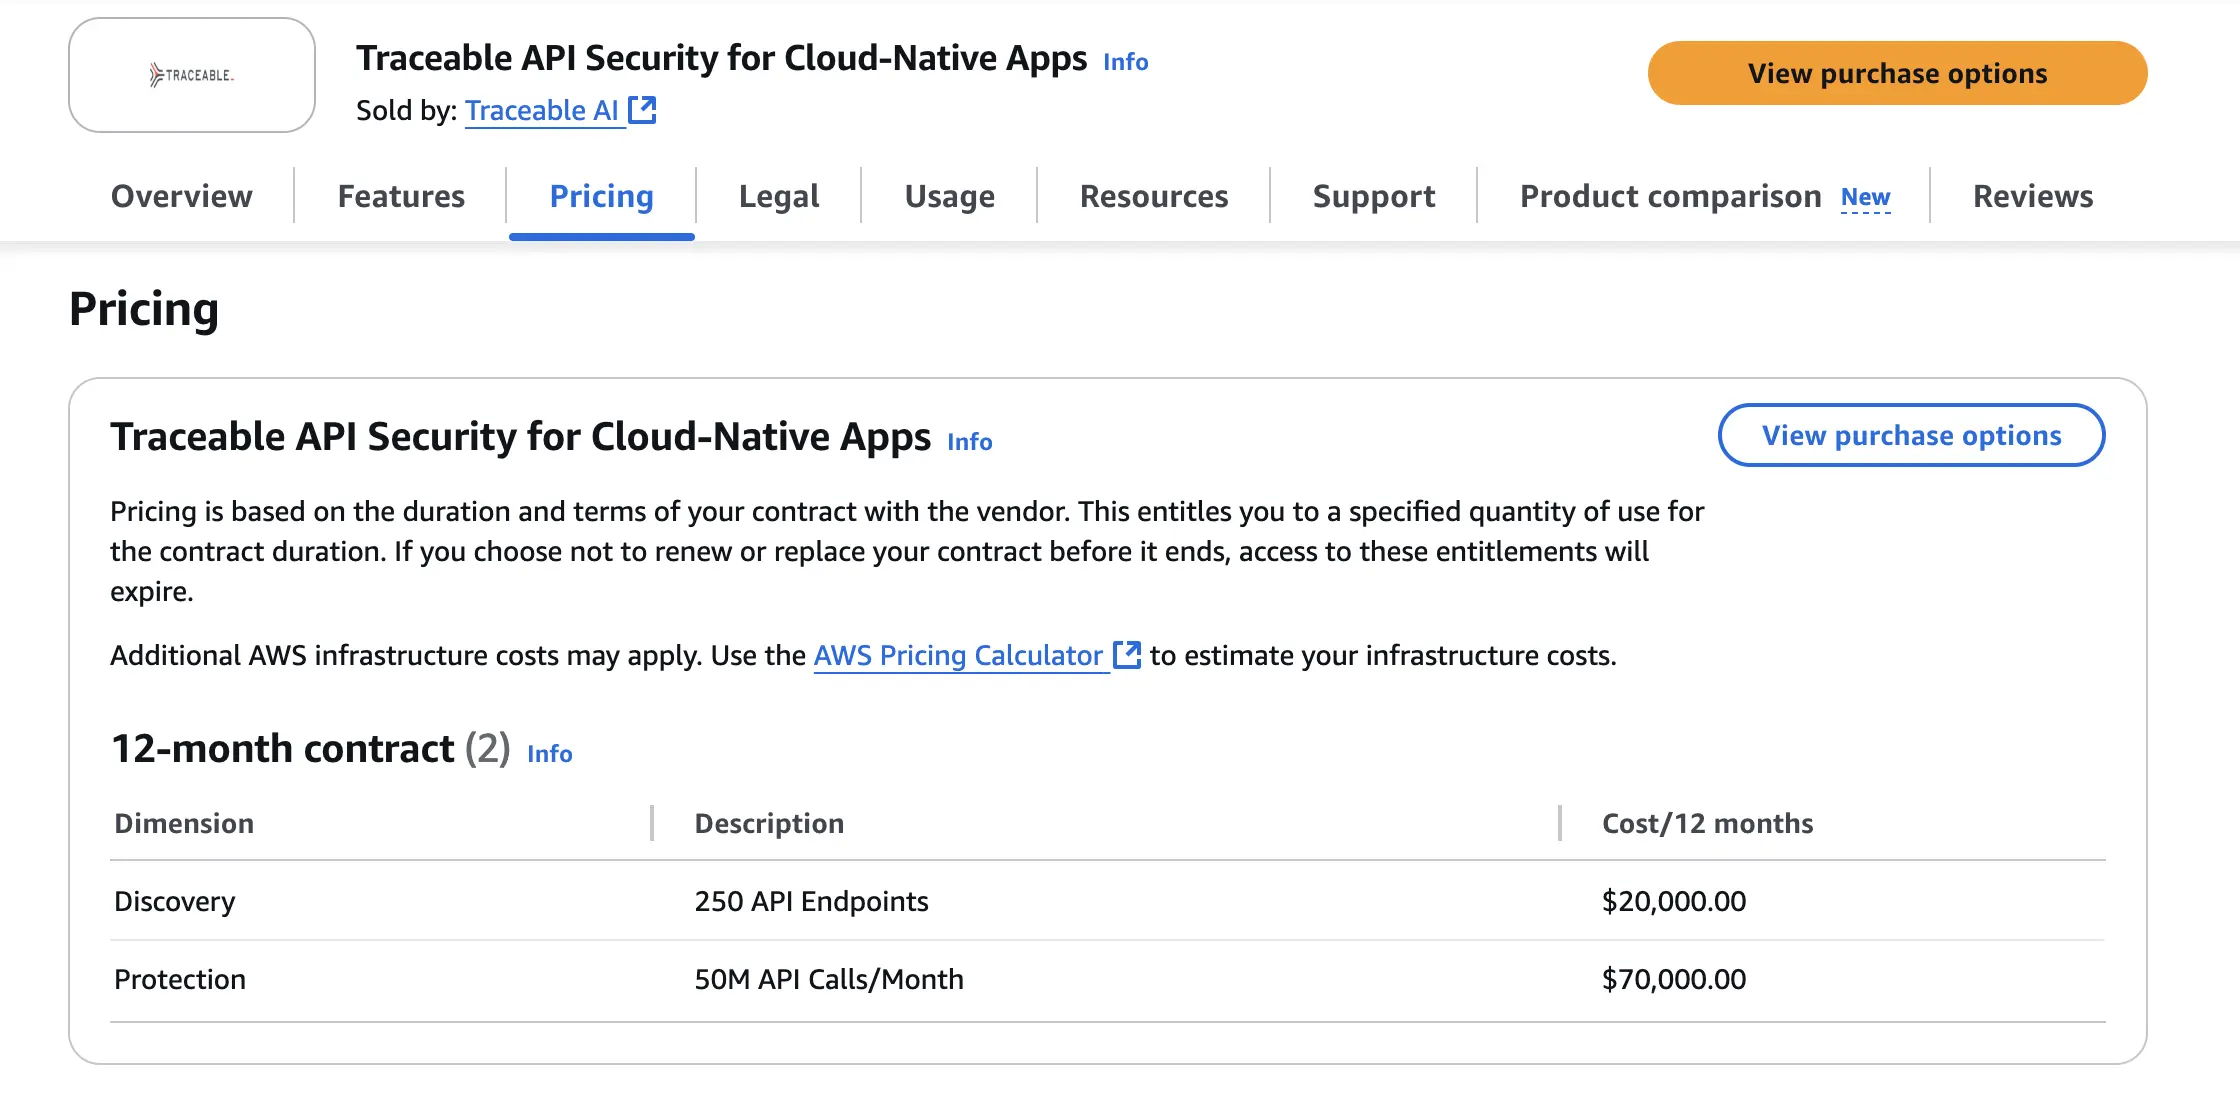
- Tilpasset bedriftslisensiering; kontakt leverandøren for et tilbud.
- USD $20,000/måned for oppdagelse, begrenset til 250 API-endepunkter
- USD $70,000/måned for beskyttelse, begrenset til 50M API-anrop/måned
Best for:
Store organisasjoner med omfattende, høytrafikk API-økosystemer, spesielt de som håndterer partner-APIer, interne mikrotjenester, generative AI-endepunkter, og som trenger full livssyklus-støtte (oppdagelse → testing → kjøring).
7. Wallarm API Security Platform
Wallarm tilbyr en enhetlig API-sikkerhetsplattform som strekker seg fra oppdagelse, testing, til runtime-beskyttelse av API-er, mikrotjenester og AI-drevne endepunkter. Den er designet for moderne, sky-native arkitekturer og støtter REST, GraphQL, gRPC og WebSockets på tvers av hybride og multi-sky miljøer.
Nøkkelfunksjoner:
- API-oppdagelse og inventar: Identifiserer automatisk offentlige, private og udokumenterte (skygge/zombie) API-er med løpende trafikkbaserte oppdateringer.
- Runtime trusseldeteksjon og beskyttelse: Bruker ML/atferdsanalyse for å oppdage misbruk av forretningslogikk, bot/API-angrep, OWASP API Topp 10 trusler, og gir sanntidsblokkering.
- API-sikkerhetstesting: Integreres i CI/CD-pipelines, automatiserer sikkerhetsskanninger av API-er og agenter, og utfører sårbarhetstesting både i utvikling og produksjon.
- Multi-miljø distribusjon: Støtter inline edge-distribusjon, sidecar-proxies, hybride skyer inkludert AWS, GCP, Azure, Kubernetes, og lokale datasentre.
- Gratisnivå og bruksbasert prising: Gratisnivå støtter opptil 500 K forespørsler/måned, inkludert full funksjonalitet for utvalgte protokoller; bedriftskontrakter skalerer til hundrevis av millioner forespørsler.
Fordeler:
- Omfattende API-sikkerhetsdekning: design, testing, runtime og overvåking.
- Skalerer til store bedrifts-API-porteføljer med komplekse trafikkmønstre.
- Distribusjonsfleksibilitet og sterk støtte for moderne protokoller (GraphQL, gRPC).
Ulemper:
- Prising er primært på bedriftsnivå og ikke transparent for SMB-er.
- Implementering og justering kan kreve betydelig innsats for komplekse miljøer.
- Kan tilby mer kapasitet enn nødvendig for små team som kun fokuserer på pre-deployment API-tester.
Pris:
- Gratis nivå: opptil 500K forespørsler/måned med kjernefunksjoner.
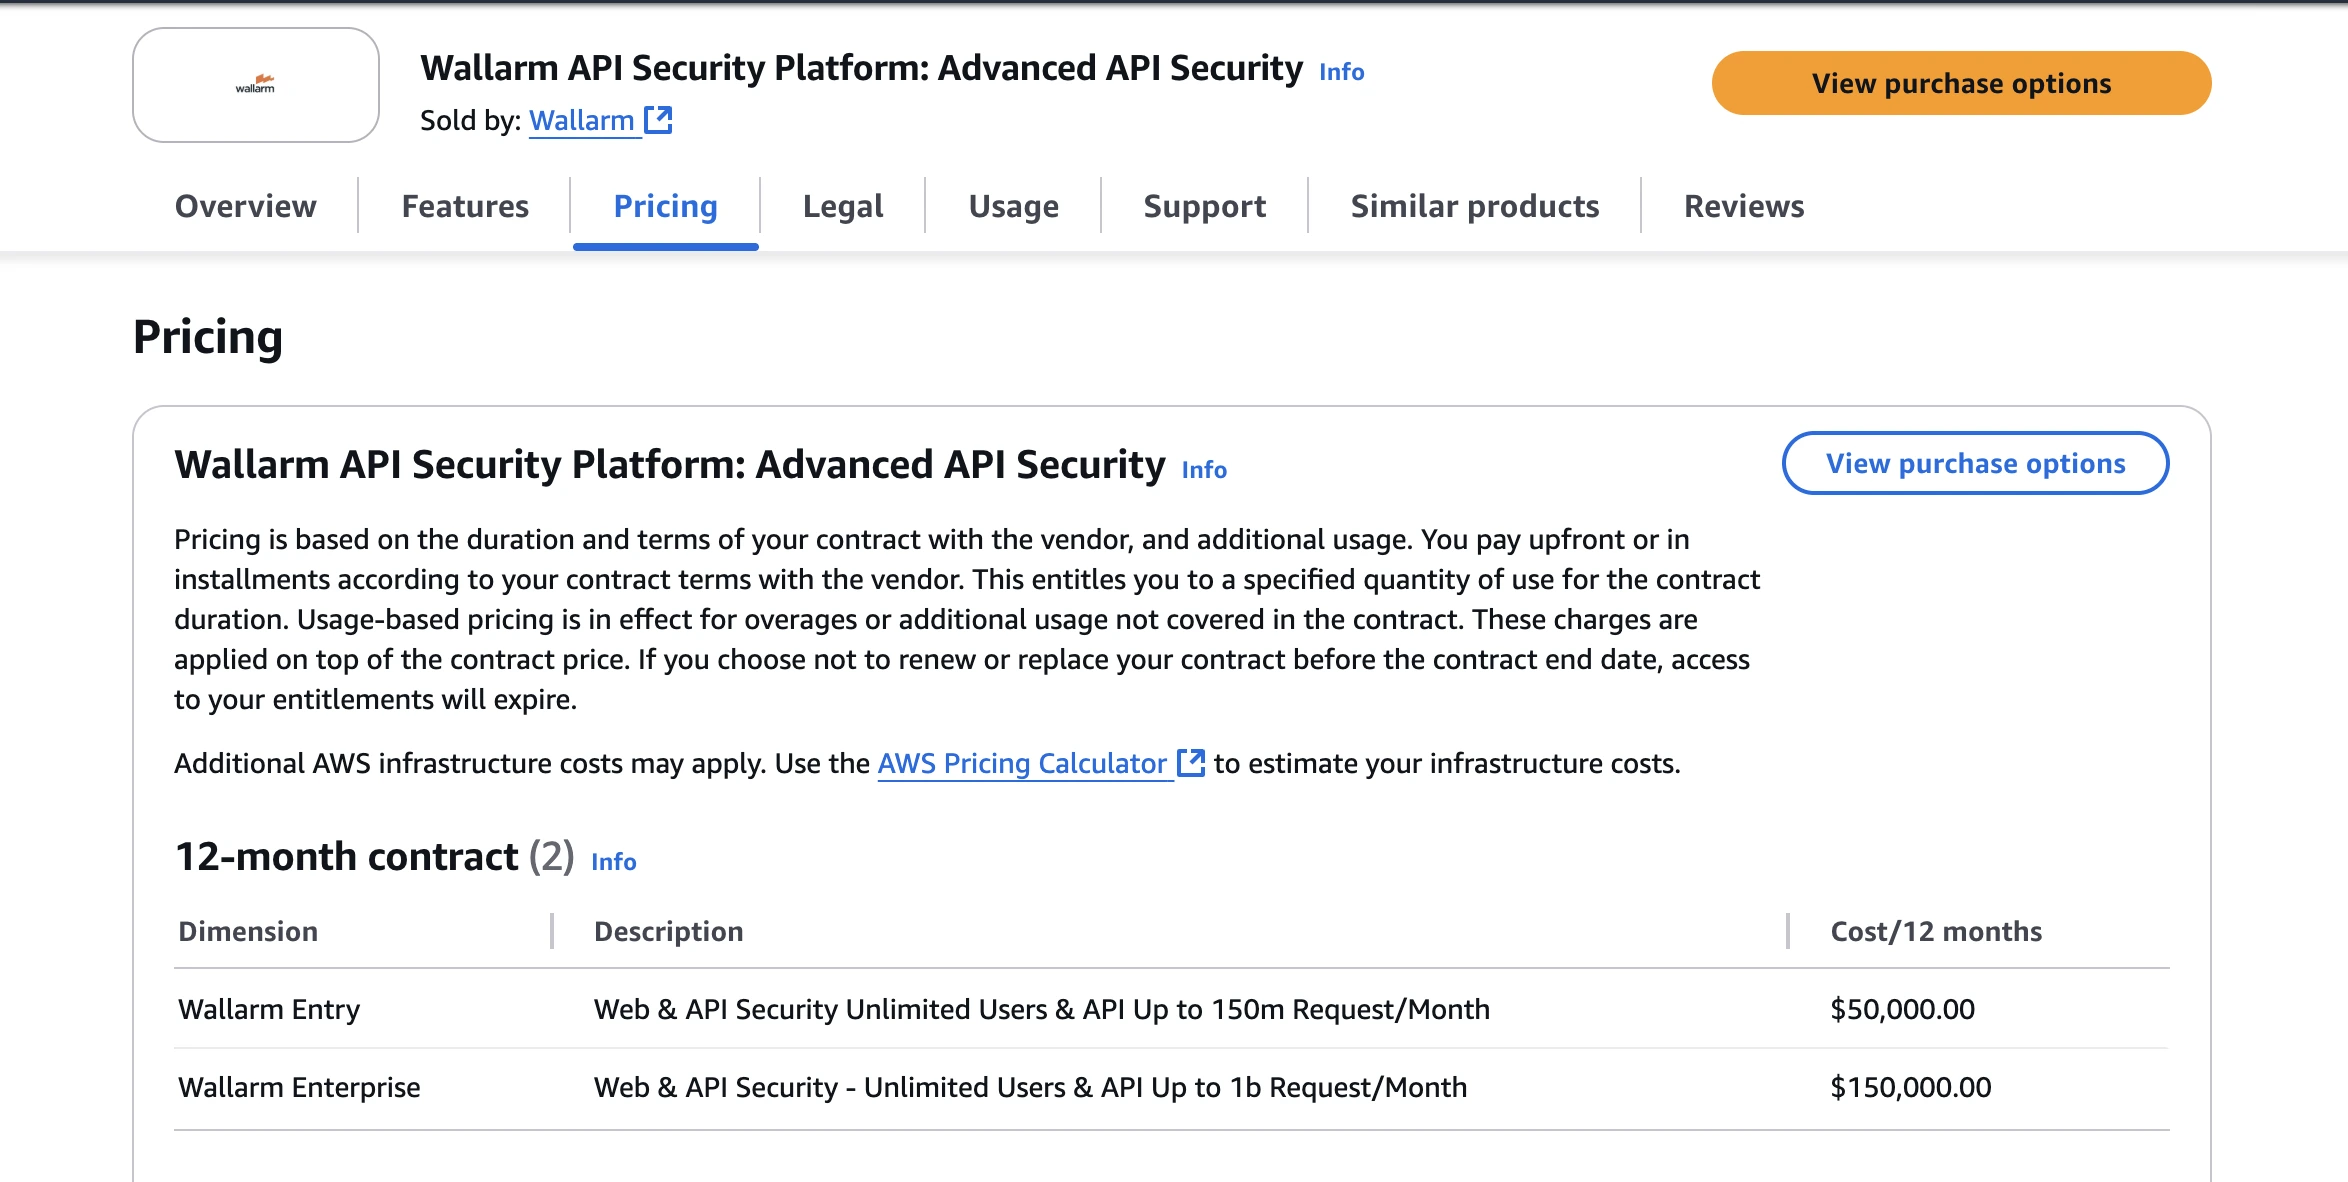
- Inngangsnivå for bedrifter: f.eks., ~$50,000/år for opptil ~150 millioner forespørsler/måned per AWS Marketplace-oppføring.
- Median kontraktsverdi basert på 24 reelle kjøp: ~$90,000/måned-år.
Best for:
Store eller bedriftsorganisasjoner med omfattende API-økosystemer (offentlige, partner, interne), høyvolumtrafikk, og et behov for full livssyklus API-beskyttelse, inkludert oppdagelse, runtime-forsvar, og DevSecOps-integrasjon.
8. Imperva API Security
Imperva API Security gir ende-til-ende beskyttelse for offentlige, private og skyggede API-er. Det tilbyr kontinuerlig synlighet i hele API-porteføljen, automatisk oppdager og klassifiserer endepunkter, samtidig som det håndhever risikobaserte policyer og overvåker live API-trafikk for å oppdage og blokkere trusler.
Nøkkelfunksjoner:
- API-oppdagelse og klassifisering: Identifiser automatisk alle API-er (inkludert udokumenterte) på tvers av mikrotjenester, gateways og skymiljøer.
- Risiko-basert API-oversikt: Klassifiser API-er etter sensitivitet, eksponering og bruk, som muliggjør prioritert beskyttelse.
- Kontrakt- og skjemaoverholdelse: Sørg for at API-trafikk samsvarer med erklærte spesifikasjoner (OpenAPI/Swagger) og blokker uventede endepunkter.
- Overvåking av kjøretidstrafikk og trusselanalyse: Overvåk kontinuerlig API-anrop, oppdag avvik og misbruk (f.eks. dataeksfiltrasjon, misbruk av forretningslogikk), og integrer med WAAP/WAF.
- Fleksible distribusjonsalternativer: Tilgjengelig som skyadministrert eller selvadministrert, kompatibel med store API-gateways (Kong, Azure APIM, Apigee), og støtter sidecar/agent-distribusjon for hybrid/edge-miljøer.
Fordeler:
- Tilbyr API-beskyttelse på bedriftsnivå som dekker oppdagelse → risikovurdering → forsvar i sanntid.
- Dyp integrasjon med Impervas bredere WAAP/WAF-økosystem for enhetlig web- og API-beskyttelse.
- Fleksibilitet i distribusjon (sky eller lokalt) passer for regulerte eller hybride miljøer.
Ulemper:
- Prising er ikke offentlig oppgitt, rettet mot bedriftsdistribusjoner med potensielt høyt budsjett.
- Høy kompleksitet: Oppsett og justering (spesielt for trafikkovervåking og skjemaoverholdelse) kan kreve et sterkt sikkerhets-/programmeringsteam.
- “Shift-left” eller utvikler-sentriske “pre-deployment” testmuligheter er mindre vektlagt sammenlignet med utvikler-første verktøy.
Pris:
- Tilpasset bedriftspriser (kontakt salg)
- Tilgjengelig som et tillegg til Imperva Cloud WAF (Web Application Firewall) eller som en frittstående løsning
Best for:
Store organisasjoner eller regulerte industrier med omfattende API-områder (inkludert offentlige partner-APIer, interne mikrotjenester og tredjeparts/integrasjons-APIer) som krever full livssyklus-synlighet, risikobasert håndhevelse og produksjonsklar runtime-beskyttelse.
9. APIsec
APIsec er en dedikert API-sikkerhetstestplattform som spesialiserer seg på automatisert sårbarhetsoppdagelse og testing av APIer. Den fokuserer på å avdekke logikkbaserte feil, ødelagte autorisasjoner og feilbruk av APIer utover standard sårbarhetsskanning. Plattformen er designet for integrasjon i CI/CD-pipelines og støtter kontinuerlig testing av API-endepunkter.
Nøkkelfunksjoner:
- Automatisk generering av tusenvis av testtilfeller skreddersydd til en gitt API-arkitektur (via skannercontainere) for å finne sårbarheter.
- Full dekning av OWASP API Security Top 10 risikoer, inkludert forretningslogikkfeil (f.eks. BOLA, masseoppdrag).
- Kontinuerlig testintegrasjon: Kjører skanninger som en del av CI/CD, genererer automatisk billetter for funn, og gir detaljerte rapporter for utviklings-/sikkerhetsteam.
- Støtter API-endepunktspesifikasjoner (OpenAPI/Swagger, Postman-samlinger) og tilbyr gratis demo-/vurderingsalternativer.
- Utviklervennlig onboarding og dashbord for synlighet i API-sikkerhetsstatus. Anmeldere bemerker dens enkle integrasjon.
Fordeler:
- Fokusert utelukkende på API-sikkerhetstesting, gir dybde i deteksjon av API-logikkfeil.
- Sterk integrasjon med DevSecOps-pipelines: ideell for team som ønsker å flytte API-sikkerhet til venstre.
- Gjennomsiktige pristrinn på lavere bruksnivåer, som hjelper mindre team med å evaluere uten en bedriftskostnadsbarriere.
Ulemper:
- Omfanget er smalere enn full livssyklus API-sikkerhetsplattformer — fokuserer mest på testing, mindre på runtime-beskyttelse eller oppdagelse av skygges-APIer.
- Bratt læringskurve for avansert konfigurasjon.
- Det kan mangle noen funksjoner i bedriftsmålestokk (runtime-anomaliovervåking, stor API-trafikkhåndtering) sammenlignet med større leverandører.
Pris:
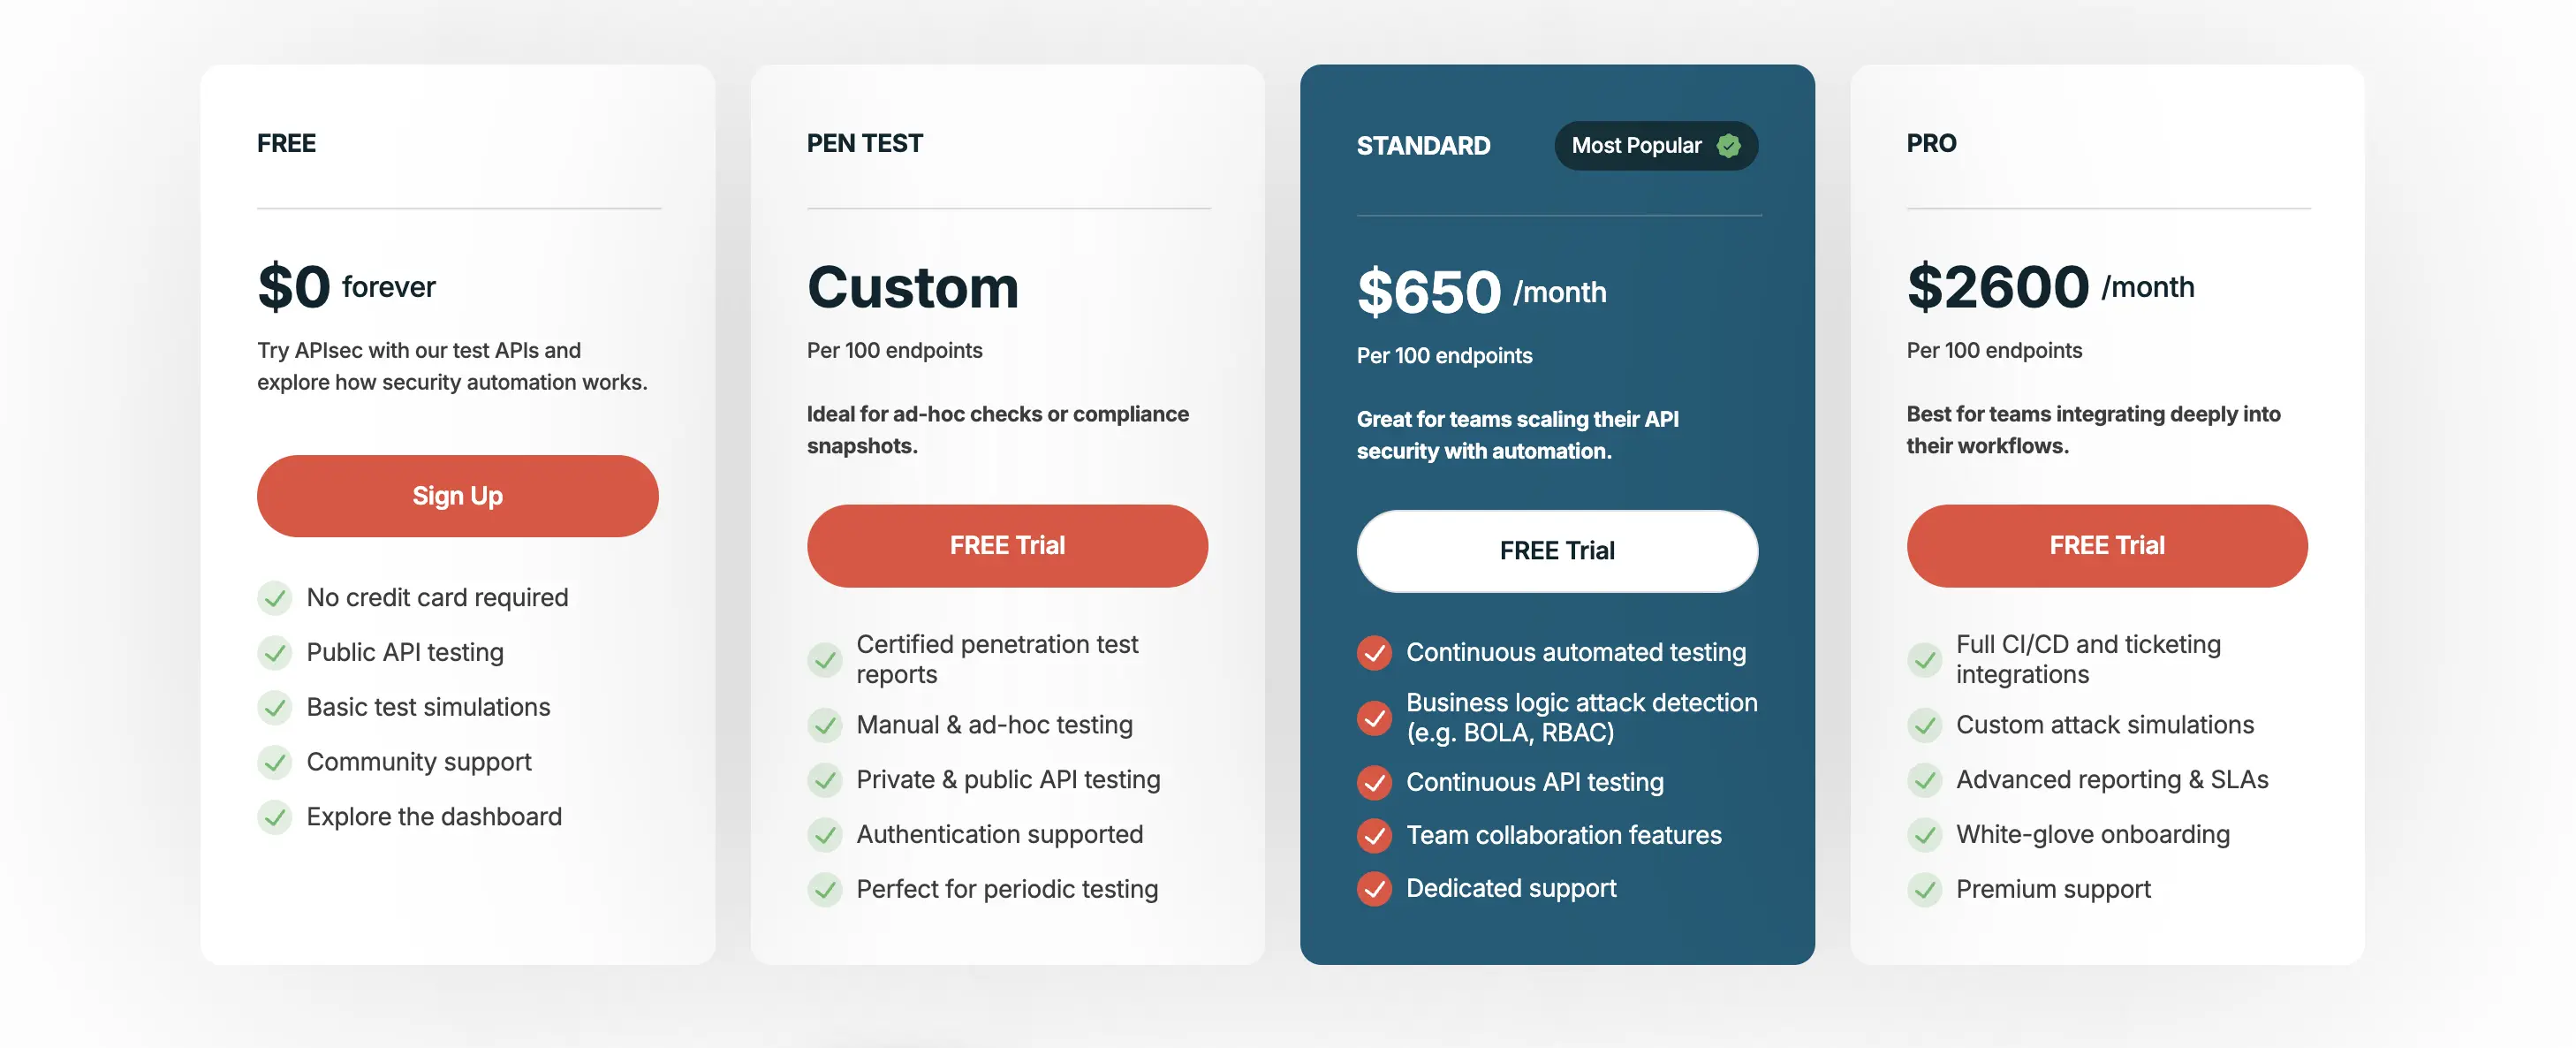
- Gratis nivå: Gratis for grunnleggende bruk.
- Standardutgave: US$650/måned per 100 endepunkter
- Pro-utgave: US$2,600/måned per 100 endepunkter
Best for:
Utviklings- og mellomstore sikkerhetsteam som ønsker robust API-sårbarhetsskanning og logikkfeil-deteksjon integrert i CI/CD, uten behov for fullskala enterprise runtime API-beskyttelsesinfrastruktur.
10. Akto API-sikkerhetsverktøy
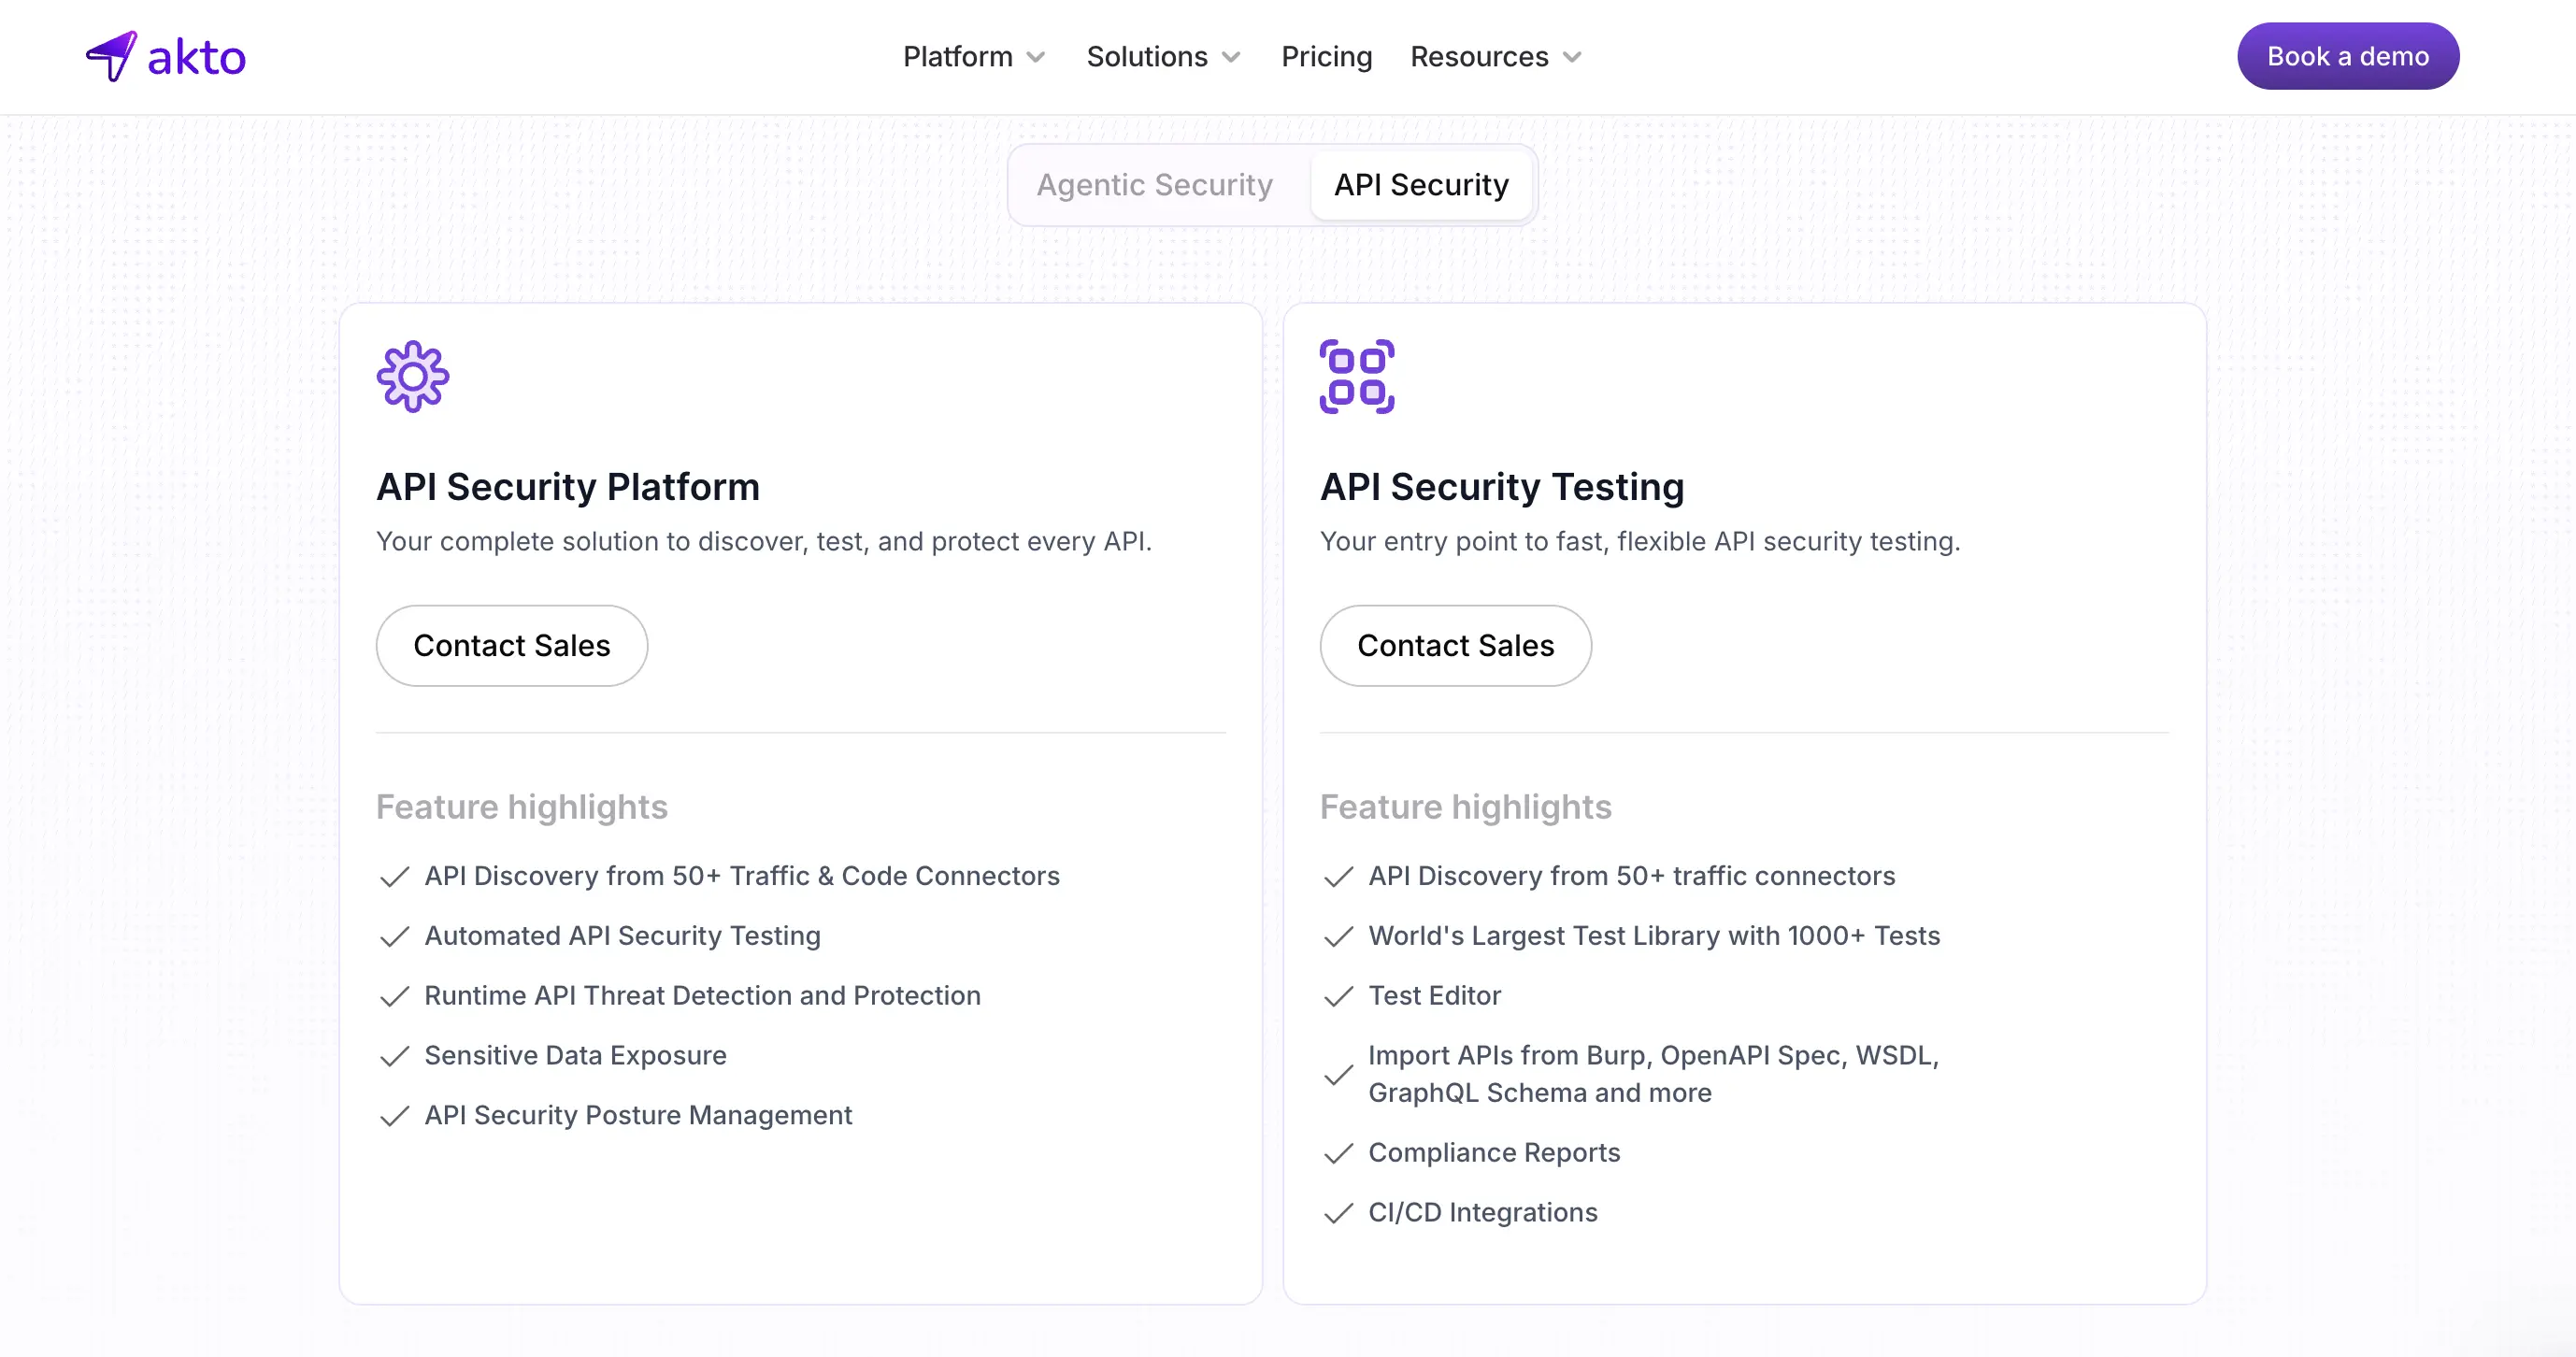
Akto er en moderne API-sikkerhetsplattform bygget for team som ønsker å integrere sårbarhetsdeteksjon gjennom hele API-livssyklusen, fra oppdagelse og testing til runtime holdningsovervåking. Den fokuserer på kontinuerlig API-inventar, automatiserte tester og CI/CD-arbeidsflytintegrasjon.
Nøkkelfunksjoner:
- API-oppdagelse og inventar: Oppdager automatisk offentlige, private, interne og partner-APIer (inkludert skygge- eller zombie-APIer) ved hjelp av 50+ trafikk- og kodekoblinger.
- Kontinuerlig API-sikkerhetstesting: Bruker et stort bibliotek (1000+ tester) for å oppdage OWASP API Topp 10 risikoer, ødelagt autentisering, forretningslogikkfeil, etc., integrert i CI/CD.
- Runtime API-holdningsovervåking: Sporer eksponerte APIer, feilkoblinger, sensitiv dataeksponering og risikovurdering basert på trafikkmønstre og sårbarheter.
- DevSecOps-integrasjon: Integreres enkelt med utviklingspipelinene dine, støtter REST, GraphQL, gRPC og SOAP, og støtter både shift-left og runtime testing.
Fordeler:
- Muliggjør bred API-sikkerhetsdekning (oppdagelse + testing + holdning) i stedet for bare én del.
- Utvikler- og CI/CD-vennlig: godt egnet for team som ønsker å integrere API-sikkerhet tidlig.
- Transparent vektlegging av moderne API-typer (GraphQL, gRPC) og forretningslogikkfeil.
Ulemper:
- Mindre vekt på storskala enterprise runtime-analyse sammenlignet med de høyeste nivåene av leverandører.
- Prising og nivåer kan kreve et tilbud eller en tilpasset kontrakt for bruk med høyt volum.
- Som en relativ nykommer, færre store legacy enterprise-referanser sammenlignet med større leverandører.
Pris:
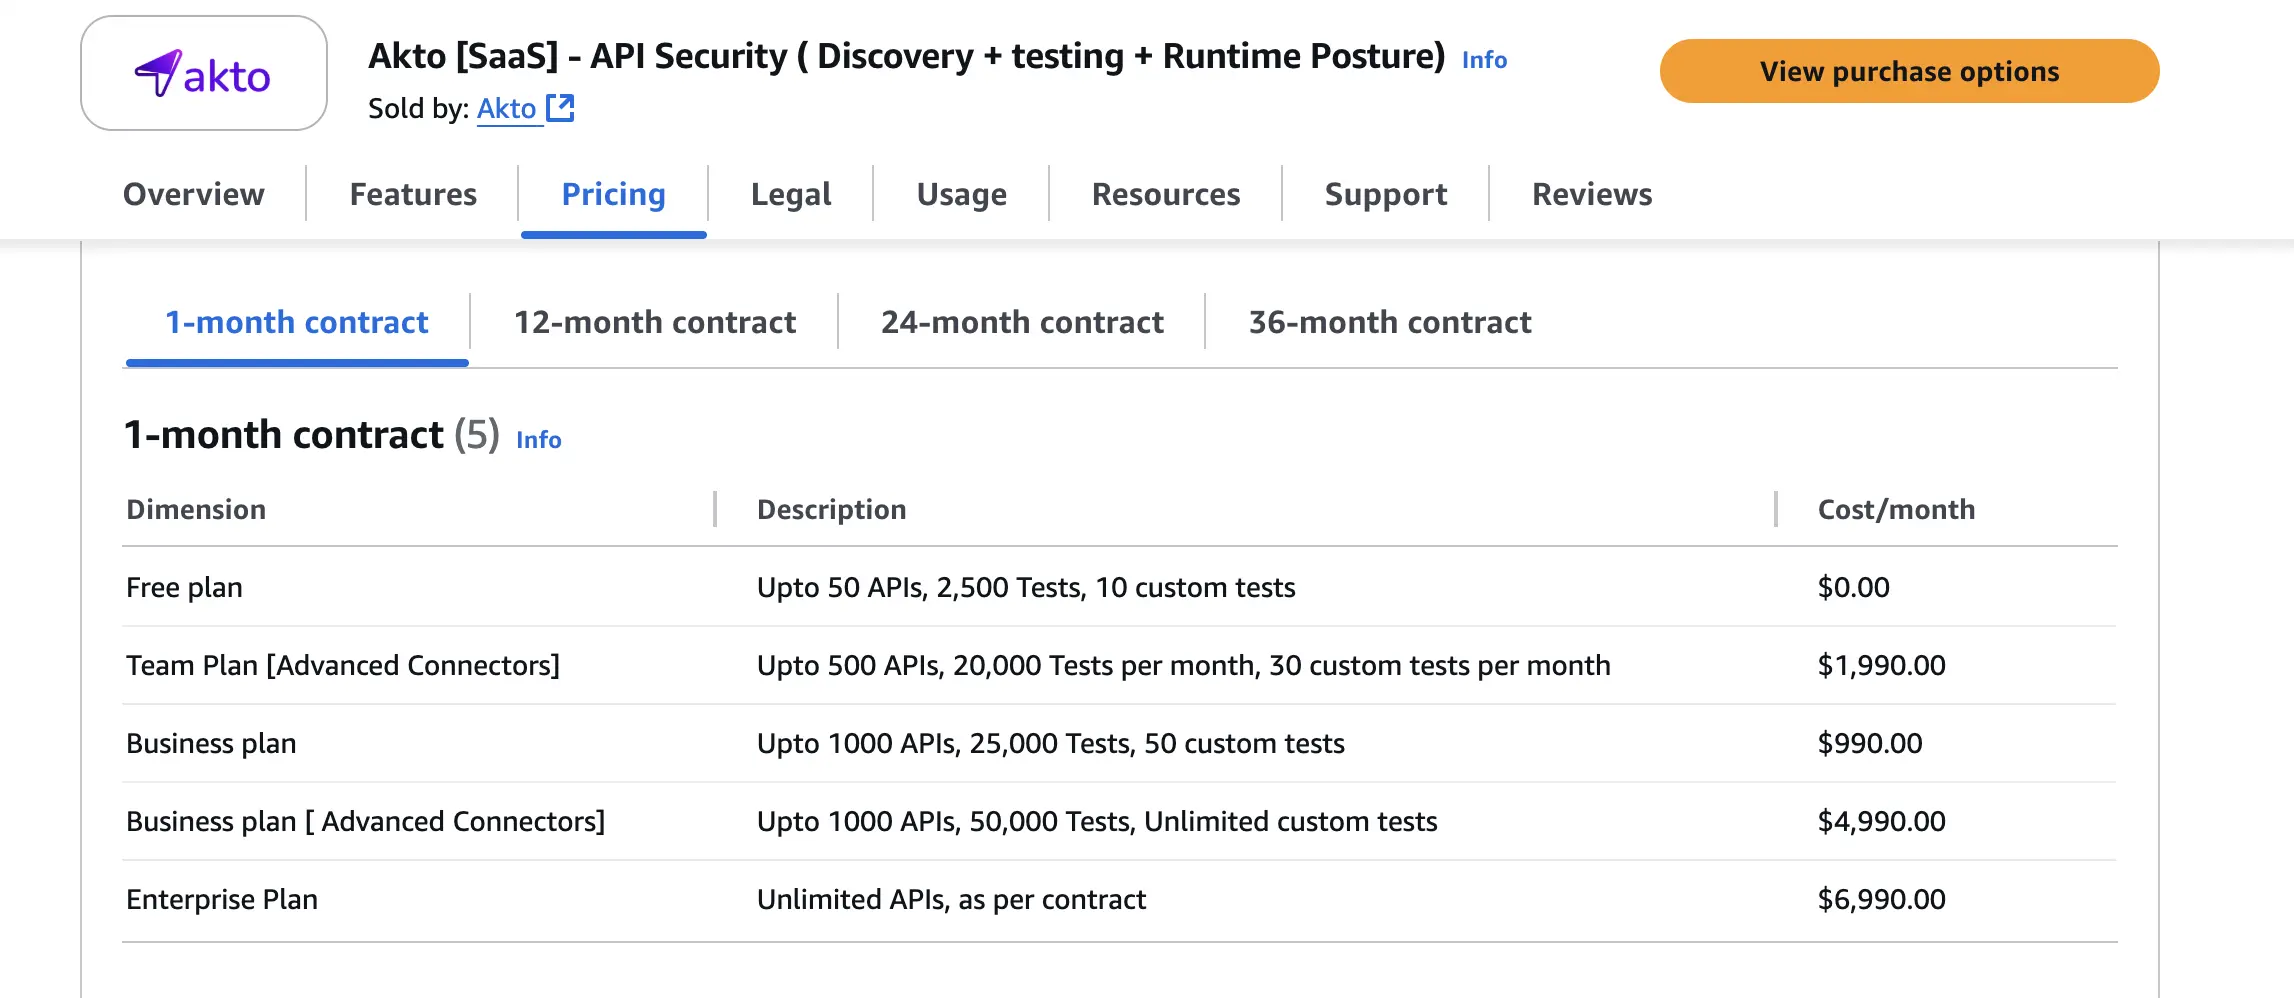
- Gratis nivå tilgjengelig; bruker en bruksbasert/lisensiert modell via markedsplasser (SaaS) per kontrakt.
- Team Plan [Advanced Connectors] :
- $1,990/måned
- Opptil 500 API-er, 20,000 tester per måned, 30 tilpassede tester per måned
- Forretningsplan :
- $990/måned
- Opptil 1000 API-er, 25,000 tester, 50 tilpassede tester
- Forretningsplan [ Advanced Connectors]
- $4,990/måned
- Opptil 1000 API-er, 50,000 tester, ubegrensede tilpassede tester
- Enterprise-plan :
- $6,990/måned.
- Ubegrensede API-er, i henhold til kontrakt
Best for:
Utvikling, DevSecOps og mellomstore sikkerhetsteam som ser etter innebygd API-sikkerhetstesting og kontinuerlig API-holdningssynlighet uten å investere i storskala enterprise-only løsninger.
Sikre API-ene dine mot angripere med Plexicus ASPM (Application Security Posture Management).
API-sikkerhet har blitt avgjørende nylig i moderne applikasjoner som har API for å kommunisere med andre applikasjoner, enten internt eller for eksterne brukstilfeller.
Imidlertid kan vanlige API-sikkerhetsverktøy bare oppdage sårbarheter i API-er; i mellomtiden er angrepsflaten utover det.
Plexicus ASPM bygger bro over dette kritiske gapet ved ikke bare å sikre API-en din, men også ved å forene API-sikkerhet, hemmelighetsdeteksjon, avhengighetsskanning, infrastruktur-som-kode-sikkerhet og AI-reparasjon på ett sted for å skape omfattende applikasjonssikkerhet i stedet for å bruke et isolert applikasjonssikkerhetsverktøy.
Klar til å sikre din ende-til-ende-applikasjon? Start Plexicus ASPM gratis





