Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
José Ramón Palanco is the CEO/CTO of Plexicus, a pioneering company in ASPM (Application Security Posture Management) launched in 2024, offering AI-powered remediation capabilities. Previously, he founded Dinoflux in 2014, a Threat Intelligence startup that was acquired by Telefonica, and has been working with 11paths since 2018. His experience includes roles at Ericsson`s R&D department and Optenet (Allot). He holds a Telecommunications Engineering degree from the University of Alcala de Henares and a Master`s in IT Governance from the University of Deusto. As a recognized cybersecurity expert, he has been a speaker at various prestigious conferences including OWASP, ROOTEDCON, ROOTCON, MALCON, and FAQin. His contributions to the cybersecurity field include multiple CVE publications and the development of various open source tools such as nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
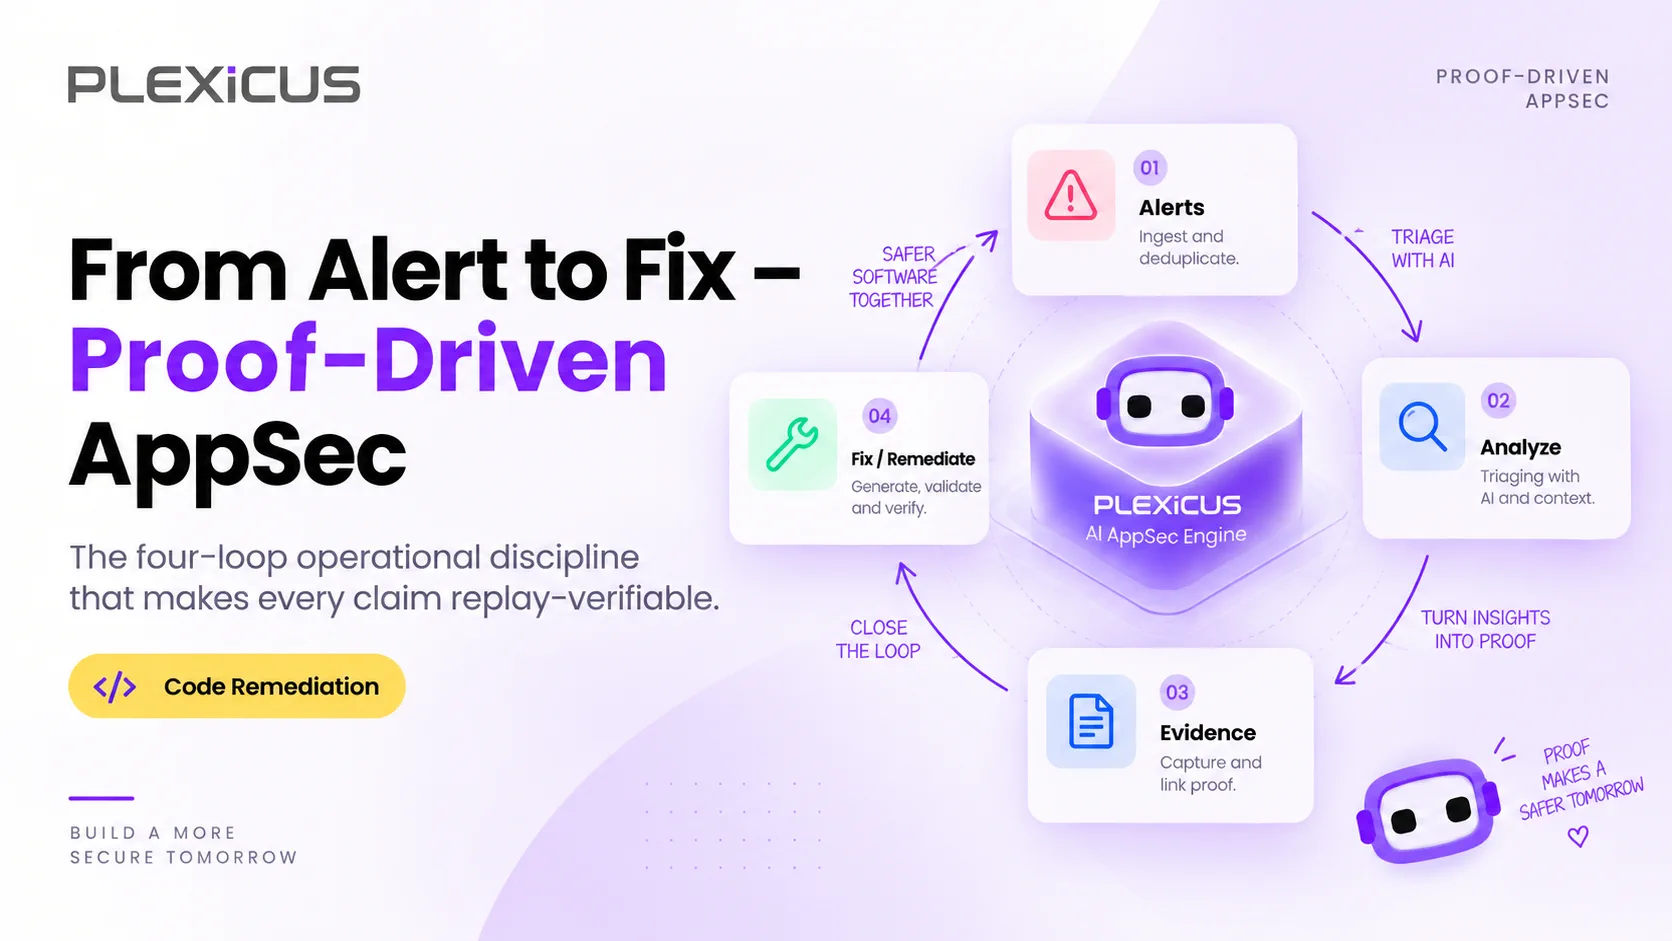
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
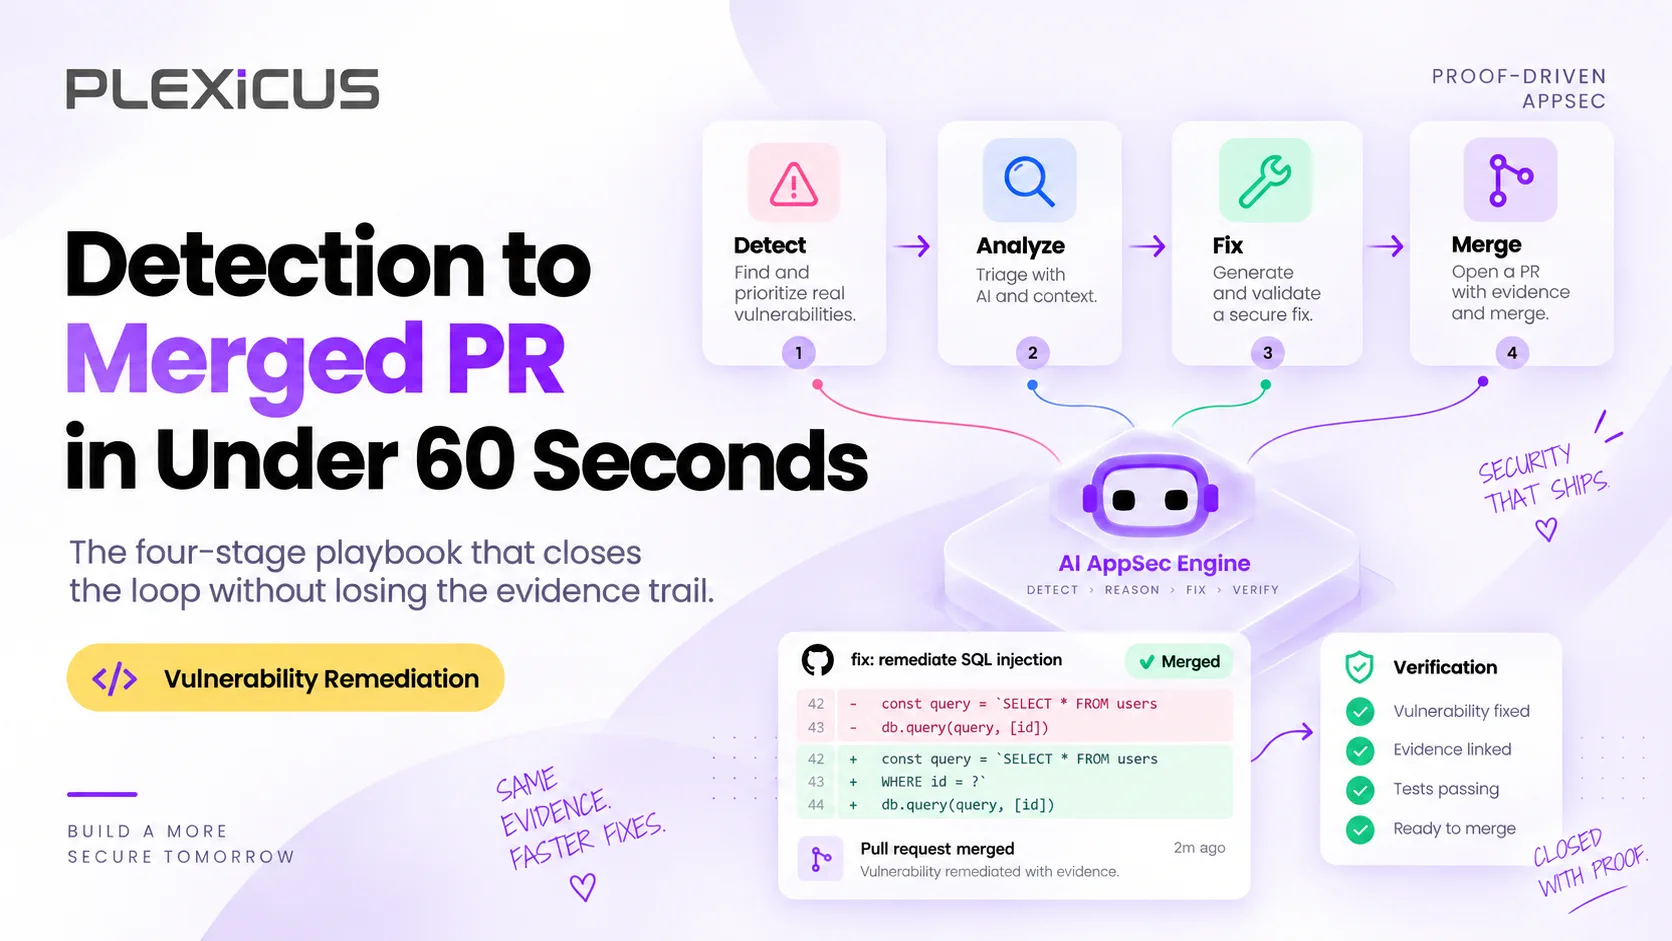
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
Å kjøre `trivy image` er ikke DevSecOps—det er støyproduksjon. Ekte sikkerhetsingeniørarbeid handler om signal-til-støy-forhold. Denne guiden gir produksjonsklare konfigurasjoner for 17 industristandardverktøy for å stoppe sårbarheter uten å stoppe virksomheten, organisert i tre faser: pre-commit, CI-portvakter og kjøretidsskanning.
Å installere et sikkerhetsverktøy er den enkle delen. Den harde delen begynner på 'Dag 2,' når det verktøyet rapporterer 5 000 nye sårbarheter. Denne guiden fokuserer på sårbarhetsstyring: hvordan filtrere ut dupliserte varsler, håndtere falske positiver, og spore de målene som faktisk måler suksess. Lær hvordan du går fra 'å finne feil' til 'å fikse risikoer' uten å overvelde teamet ditt.
SAST og DAST er sikkerhetstestmetoder som brukes for å beskytte applikasjoner mot angrep. For å se hvordan hver av dem bidrar til applikasjonssikkerhet, la oss se på deres forskjeller og hvor de passer inn i arbeidsflyten din
Sammenlign ledende ASPM-verktøy som Plexicus, Cycode, Wiz og Apiiro for å automatisere AppSec-testing og sårbarhetsstyring
Oppdag topp API-sikkerhetsverktøy for å oppdage sårbarheter, stoppe API-angrep og beskytte applikasjonene dine med avansert skanning og testing.
Moderne applikasjoner er sterkt avhengige av tredjeparts- og åpen kildekode-biblioteker. Dette akselererer utviklingen, men øker også risikoen for angrep. Hver avhengighet kan introdusere problemer som upatchede sikkerhetsfeil, risikable lisenser eller utdaterte pakker. Programvarekomposisjonsanalyse (SCA) verktøy hjelper med å adressere disse problemene.
Det finnes dusinvis av SAST-verktøy på markedet, fra åpen kildekode til bedriftsnivå. Utfordringen er: Hvilket SAST-verktøy er best for ditt team?
Webapplikasjonssikkerhet er essensielt for å beskytte appene dine mot cyberangrep som retter seg mot sensitive data og forstyrrer operasjoner. Denne guiden dekker viktigheten av webappsikkerhet, vanlige sårbarheter, beste praksis og testmetoder, som hjelper deg med å sikre applikasjonen din, sikre samsvar og opprettholde brukertillit
Et marerittaktig sikkerhetsbrudd har blitt en realitet for mange europeiske selskaper. Lær de 15 transformative DevSecOps-trendene du må kjenne til for å holde deg unna bruddliste.
Plexicus uteksamineres fra Startup Wise Guys Spring Batch 2025 acceleratorprogram.
Hvis du bygger eller kjører programvare i dag, sjonglerer du sannsynligvis mikrotjenester, serverløse funksjoner, containere, tredjepartspakker og en lavine av samsvarssjekklister. Hver bevegelig del genererer sine egne funn, dashbord og sinte røde varsler. Før du vet ordet av det, føles risikosynlighet som å kjøre i San Francisco-tåke klokken 2 om natten - du vet at faren er der ute, men du kan ikke helt se den.
Plexicus har sikret en investering på $150,000 fra Microsoft for å utvide sin skyinfrastruktur. Denne finansieringen vil forbedre systemytelse, skalerbarhet og pålitelighet, og gjøre det mulig for Plexicus å støtte flere bedrifter med AI-drevne bedriftsløsninger.
Oppdag hvordan Plexicus' nye BlackDuck-integrasjon forbedrer åpen kildekode-sikkerhet med sanntids sårbarhetsdeteksjon, automatisert risikoprioritering og sømløse DevSecOps-arbeidsflyter.
Plexicus lanserer AI-drevet sikkerhetsplattform for sanntids sårbarhetsutbedring. Autonome agenter oppdager, prioriterer og fikser trusler umiddelbart.
Et nytt samarbeid mellom Plexicus og Céfiros er satt til å forbedre applikasjonssikkerhet i 19 land i Latam og Iberia. Dette cybersikkerhetssamarbeidet bringer avanserte Application Security Posture Management (ASPM) løsninger til organisasjoner som ønsker å proaktivt forsvare seg mot cybertrusler.

Rammeverk som DORA, ISO 27001 og NIST SP 800-53 er essensielle for robust Application Security Posture Management, og hjelper organisasjoner med å oppfylle standarder, redusere risikoer og opprettholde regulatorisk samsvar.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.