What Is Application Security? The Complete AppSec Guide for 2026
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
29 articles
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
AI-kodingsverktøy gjør utviklere raskere – men raskere utvikling krever også bedre synlighet, sterkere gjennomgangsarbeidsflyter og mer pålitelig utbedring. Dette er en praktisk styringsveiledning for team som tar i bruk Codex, Claude Code, Cursor, Windsurf og andre AI-kodingsagenter.
Deteksjon alene kan ikke holde tritt med AI-hastighetsutvikling. AI-native utbedring er neste lag – som hjelper team med å fikse, validere og spore sårbarheter i AI-generert kode på hvert trinn av SDLC.
AI-kodeverktøy skriver nesten halvparten av all ny kode. Og 45 % av denne koden lanseres med minst én sårbarhet. Vibe coding-sikkerhet er praksisen med å sikre programvare skapt av AI – oppdage, prioritere og utbedre risikoer før de når produksjon.
"Plexicus Community er en gratis, evigvarende applikasjonssikkerhetsplattform for utviklere. Få full SAST, SCA, DAST, hemmeligheter og IaC-skanning, pluss AI-drevne sårbarhetsfikser, uten behov for kredittkort."
Sikkerhetsverktøy har et rykte for å være støyende barrierer. Når en utvikler sender inn kode, og CI/CD-pipelinen feiler med en 500-siders PDF-rapport vedlagt, er deres naturlige reaksjon ikke å fikse problemene. Det er å ignorere dem eller tvinge gjennom koden.
Når vi går inn i 2026, oppdager mange tekniske team at "anomali-deteksjon" alene ikke er nok til å håndtere det enorme volumet av kode som produseres
Å kjøre `trivy image` er ikke DevSecOps—det er støyproduksjon. Ekte sikkerhetsingeniørarbeid handler om signal-til-støy-forhold. Denne guiden gir produksjonsklare konfigurasjoner for 17 industristandardverktøy for å stoppe sårbarheter uten å stoppe virksomheten, organisert i tre faser: pre-commit, CI-portvakter og kjøretidsskanning.
DevSecOps har blitt standarden for å levere moderne programvare. Team overleverer ikke lenger kode til sikkerhet etter utvikling. Innen 2026 er sikkerhet en delt, automatisert del av hvert trinn i rørledningen. I denne guiden samler vi de beste DevSecOps-verktøyene å prøve i 2026, og dekker hva hvert verktøy gjør, fordeler og ulemper, og nøyaktig hvilken eldre løsning det erstatter.
Sysdig har blitt anerkjent for sin sterke dekning av kjerne-hendelser. Det er bygget på Falcos åpen kildekode-fundament og er en favoritt blant SOC-team som trenger detaljert innsikt i Linux-kjerner eller Kubernetes-pods.
SentinelOne Singularity Cloud var en av de første innen det autonome EDR/CWPP-feltet. Dens AI-drevne agenter tilbyr rask, offline beskyttelse og har hjulpet mange organisasjoner med å unngå ransomware-angrep.
I 2026 er den største utfordringen ikke bare å finne feil lenger. Det virkelige problemet er hvor raskt angripere utnytter dem. Sikkerhetsteam hadde tidligere uker til å rette opp sårbarheter, men nå har den tiden nesten forsvunnet.
Aikido Security ble populært ved å kutte ned på unødvendige varsler. Ved å fokusere på tilgjengelighet, hjalp det utviklere med å unngå "sårbarhetsspam" som eldre skannere skapte.
Innen 2026 har sky-sikkerhetsprioriteringer endret seg. Synlighet er ikke lenger hovedsalgsargumentet siden Wiz.io allerede satte standarden tidlig på 2020-tallet. Nå er hovedutfordringen å holde tritt med endringstakten.
Tenk deg en travel fredag ettermiddag i sikkerhetsoperasjonssenteret til et raskt voksende teknologiselskap. Teamet, allerede dypt inne i varsler, mottar melding etter melding, skjermene deres blinker med 'kritiske' problemer som krever umiddelbar oppmerksomhet. De har over 1 000 sky-kontoer spredt over ulike leverandører, hver og en bidrar til flommen av varsler. Mange av disse varslene gjelder imidlertid ikke engang internett-eksponerte ressurser, noe som gjør teamet frustrert og overveldet av omfanget og den tilsynelatende hasten av det hele. Skysikkerhet er komplisert.
Å installere et sikkerhetsverktøy er den enkle delen. Den harde delen begynner på 'Dag 2,' når det verktøyet rapporterer 5 000 nye sårbarheter. Denne guiden fokuserer på sårbarhetsstyring: hvordan filtrere ut dupliserte varsler, håndtere falske positiver, og spore de målene som faktisk måler suksess. Lær hvordan du går fra 'å finne feil' til 'å fikse risikoer' uten å overvelde teamet ditt.
Utvikleropplevelse (DevEx) er avgjørende når man velger sikkerhetsverktøy. Sikkerhet bør gjøre utviklerens jobb enklere, ikke vanskeligere. Hvis utviklere må forlate sitt kodemiljø eller bruke et annet dashbord for å finne problemer, bremser det dem ned og gjør dem mindre tilbøyelige til å bruke verktøyene.
Denne trinnvise tilnærmingen hjelper deg med å rulle ut sikkerhetsverktøy jevnt og holder byggeprosessene dine i gang. Tenk på det som en serie små skritt som beskytter leveransene dine, og sikrer en mer pålitelig og sikker utviklingsprosess.
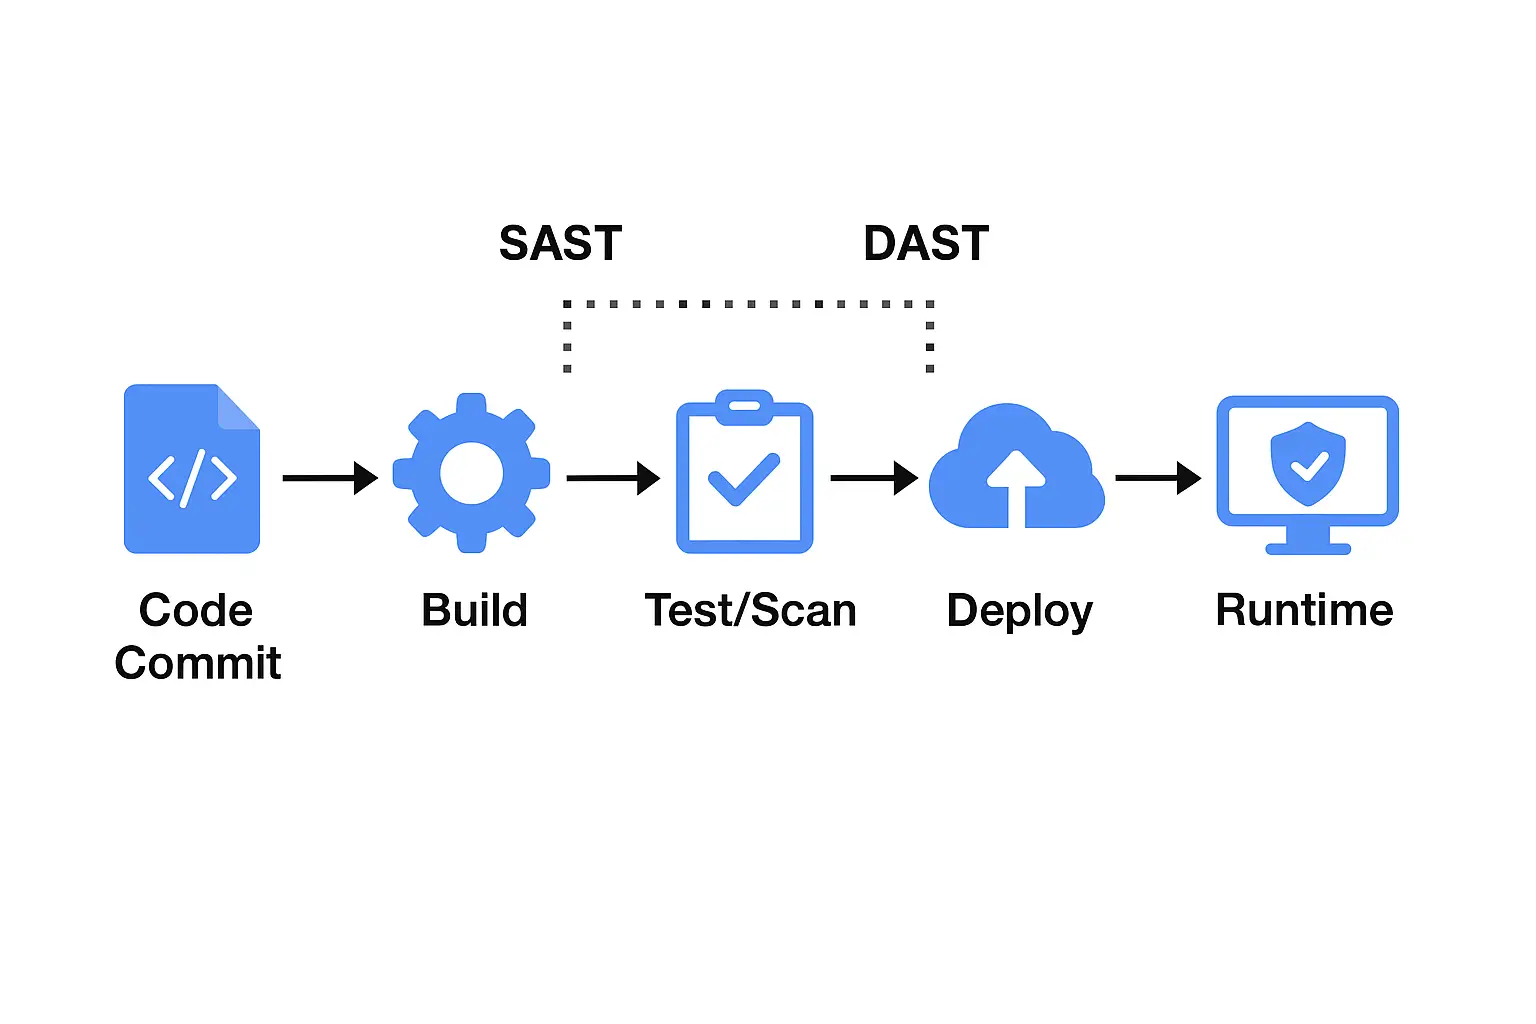
SAST og DAST er sikkerhetstestmetoder som brukes for å beskytte applikasjoner mot angrep. For å se hvordan hver av dem bidrar til applikasjonssikkerhet, la oss se på deres forskjeller og hvor de passer inn i arbeidsflyten din
Sammenlign ledende ASPM-verktøy som Plexicus, Cycode, Wiz og Apiiro for å automatisere AppSec-testing og sårbarhetsstyring
Oppdag topp API-sikkerhetsverktøy for å oppdage sårbarheter, stoppe API-angrep og beskytte applikasjonene dine med avansert skanning og testing.
Moderne applikasjoner er sterkt avhengige av tredjeparts- og åpen kildekode-biblioteker. Dette akselererer utviklingen, men øker også risikoen for angrep. Hver avhengighet kan introdusere problemer som upatchede sikkerhetsfeil, risikable lisenser eller utdaterte pakker. Programvarekomposisjonsanalyse (SCA) verktøy hjelper med å adressere disse problemene.
Det finnes dusinvis av SAST-verktøy på markedet, fra åpen kildekode til bedriftsnivå. Utfordringen er: Hvilket SAST-verktøy er best for ditt team?
Webapplikasjonssikkerhet er essensielt for å beskytte appene dine mot cyberangrep som retter seg mot sensitive data og forstyrrer operasjoner. Denne guiden dekker viktigheten av webappsikkerhet, vanlige sårbarheter, beste praksis og testmetoder, som hjelper deg med å sikre applikasjonen din, sikre samsvar og opprettholde brukertillit
Et marerittaktig sikkerhetsbrudd har blitt en realitet for mange europeiske selskaper. Lær de 15 transformative DevSecOps-trendene du må kjenne til for å holde deg unna bruddliste.
Hvis du bygger eller kjører programvare i dag, sjonglerer du sannsynligvis mikrotjenester, serverløse funksjoner, containere, tredjepartspakker og en lavine av samsvarssjekklister. Hver bevegelig del genererer sine egne funn, dashbord og sinte røde varsler. Før du vet ordet av det, føles risikosynlighet som å kjøre i San Francisco-tåke klokken 2 om natten - du vet at faren er der ute, men du kan ikke helt se den.
Oppdag hvordan Plexicus' nye BlackDuck-integrasjon forbedrer åpen kildekode-sikkerhet med sanntids sårbarhetsdeteksjon, automatisert risikoprioritering og sømløse DevSecOps-arbeidsflyter.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.