CI Gating
CI Gating er en automatisert "stopp-linjen"-mekanisme i utviklingspipen. Den evaluerer kode mot sikkerhets- og kvalitetsregler, og blokkerer enhver commit som ikke oppfyller kravene
Hva er CI Gating?
Kort fortalt
CI Gating er en automatisert “stopp-linjen”-mekanisme i utviklingsløpet. Den evaluerer kode mot sikkerhets- og kvalitetsretningslinjer, og blokkerer enhver forpliktelse som ikke oppfyller kravene. Det er grunnlaget for Shift-Left Security.
Definisjon: Forståelse av CI Gating
CI Gating (Continuous Integration Gating) refererer til bruken av automatiserte sjekkpunkter som validerer kodeendringer før de flettes inn i et felles repository. Tenk på det som et digitalt filter for din kodebase; hvis en kodebit er usikker, dårlig formatert, eller bryter eksisterende logikk, forblir porten lukket.
I konteksten av ASPM (Application Security Posture Management), er CI Gating håndhevelseslaget som omdanner sikkerhetssynlighet til faktisk risikoforebygging.
Hvordan CI Gating fungerer
Prosessen begynner i det øyeblikket en utvikler sender inn en Pull Request (PR). CI-motoren (som GitHub Actions eller Jenkins) utløser en arbeidsflyt som fører koden gjennom flere “porter”:
Sikkerhetsporter
Skanner etter sårbarheter ved bruk av SAST, SCA, og Secret Detection. Hvis en høy alvorlighetsgrad CVE blir funnet, feiler byggingen.
Kvalitetsporter
Måler Kode Dekning og Enhetstester. Hvis testingen faller under en viss terskel (f.eks. 80%), blokkerer porten sammenslåingen.
Samsvarsporter
Sjekker for lisensbrudd eller avvik fra organisasjonens arkitekturstandarder.
Når alle porter returnerer en “Suksess”-status, er koden “avblokkert” og klar for menneskelig gjennomgang eller automatisert distribusjon.
Hvorfor CI Gating er Essensielt
Moderne programvareutvikling beveger seg for raskt for manuelle sikkerhetsgjennomganger. CI Gating gir tre kritiske fordeler:
- Forebygging Fremfor Kur: Det er betydelig billigere å blokkere en sårbarhet på PR-stadiet enn å lappe den i produksjon.
- Eliminering av Varseltretthet: Ved å stoppe “støy” (kjente sårbarheter og syntaksfeil) tidlig, kan sikkerhetsteam fokusere på trusler med høy kontekst i stedet for å jage tusenvis av kjøretidsvarsler.
- Standardisering: Det sikrer at hver utvikler, uavhengig av erfaring, følger de samme sikkerhets- og kvalitetsstandardene.
Plexicus Perspektiv: Intelligent Gating
Hos Plexicus mener vi at gating ikke bør være en flaskehals. Tradisjonelle sikkerhetsporter blokkerer ofte utviklere fra sårbarheter som utgjør minimal risiko i den virkelige verden, og skaper friksjon mellom sikkerhets- og ingeniørteam.
Intelligent CI Gating i Plexicus utnytter:
- EPSS-integrasjon: Prioriterer sårbarheter basert på faktisk sannsynlighet for utnyttelse i det fri, ikke bare teoretiske alvorlighetsgrader. Plattformen bruker EPSS (Exploit Prediction Scoring System)-data for å vekte funn, og sørger for at kun sårbarheter med reell utnyttelsesrisiko utløser blokkerende porter.
- Plexicus Automate Remediation. I stedet for bare å flagge problemer, genererer Plexicus automatisk spesifikke kodefikser og oppretter pull requests med utbedringen. Utviklere mottar klare løsninger som kan flettes sammen med enhver blokkerende port, og forvandler en potensiell flaskehals til en handlingsbar arbeidsflyt. Dette reduserer dramatisk tiden fra oppdagelse til løsning.
- Kontekstuell prioritering: Plattformen skiller mellom sårbarheter i ulike kontekster, som testfiler versus produksjonsvendte API-er, dokumentasjon versus kjørende kode, og eksempelkode versus distribuerte systemer. Denne AI-drevne valideringsprosessen filtrerer ut falske positiver og sørger for at kun reelle sikkerhetsrisikoer i produksjonskode utløser porter.
Sikkerhetsporter blir tilretteleggere i stedet for hindringer. Utviklere mottar umiddelbare, handlingsrettede løsninger for reelle sårbarheter mens de unngår unødvendig friksjon fra falske positiver eller lavrisikofunn.
I Plexicus kan du sette opp et CI-gatesystem med noen få trinn:
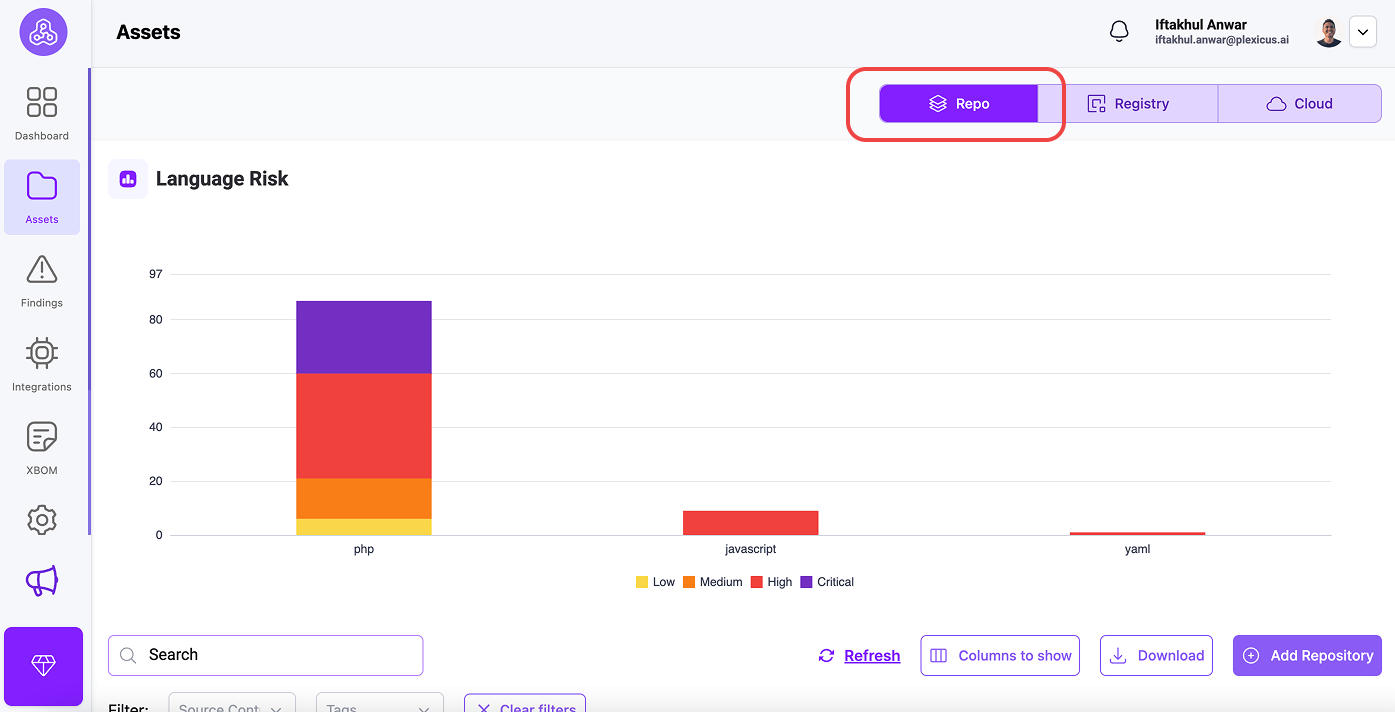
- Gå til Asset-menyen.
- På fanen Repo vil du finne ditt tilkoblede repository.
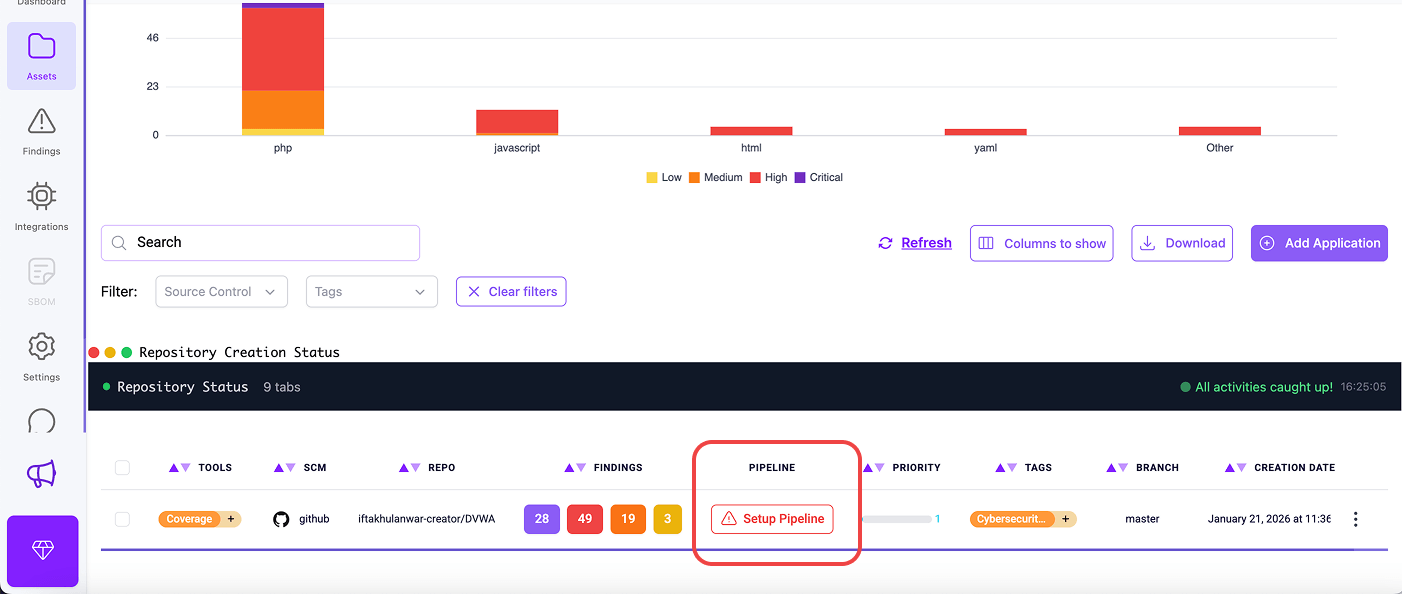
- Finn repositoryet hvor du vil aktivere CI-gating, og klikk på Setup Pipeline-knappen.
- En bekreftelsesdialog vil vises som forklarer integrasjonsprosedyren. Klikk “OK” for å fortsette
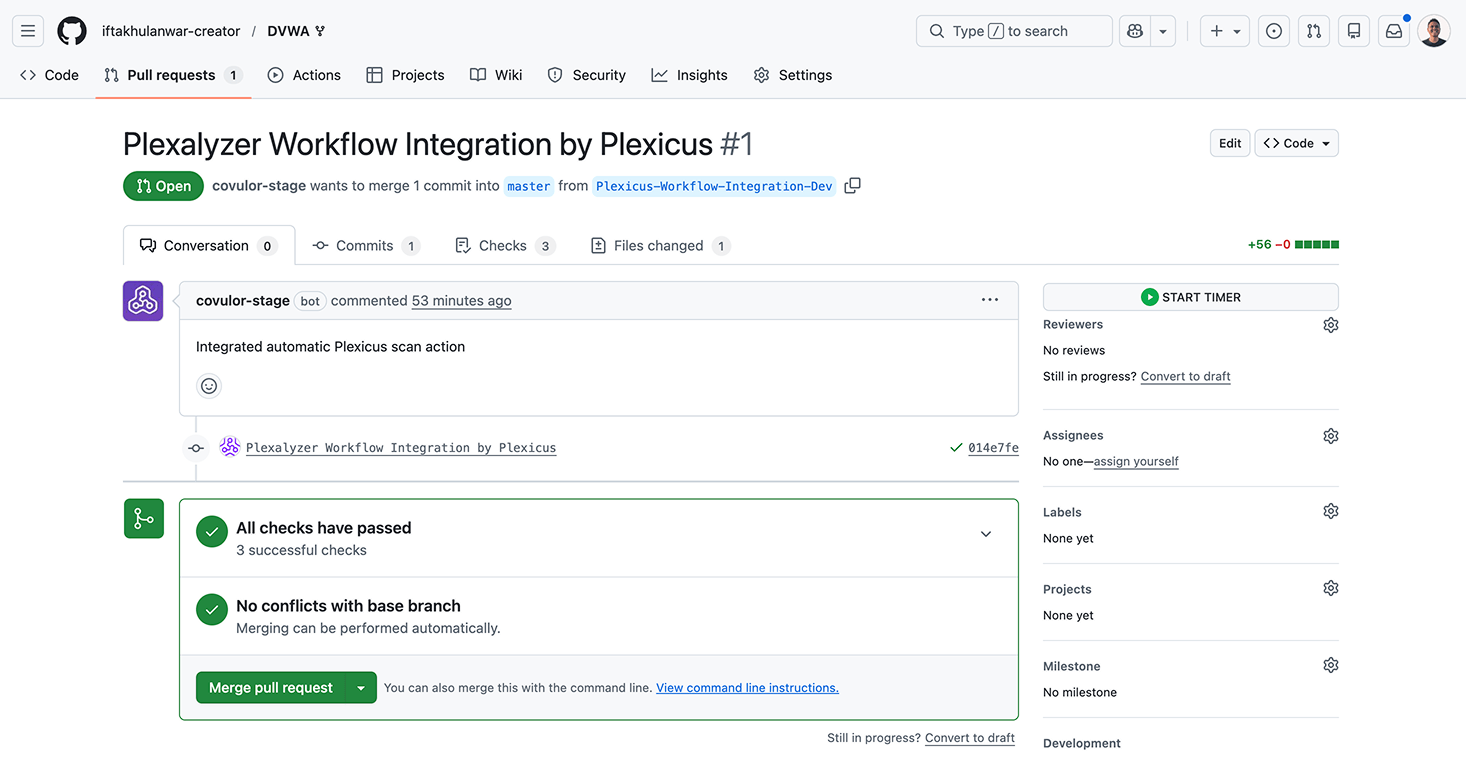
- Plexicus oppretter automatisk en ny integrasjonsgren i ditt repository (navngitt “Plexicus-Workflow-Integration”) a. En pull request genereres som inneholder arbeidsflytkonfigurasjonsfilen n. Denne PR-en legger til den nødvendige pipeline-konfigurasjonen i ditt repository
- Du vil bli omdirigert til din kildekontrollplattform (GitHub, GitLab, Bitbucket eller Gitea)
- Gjennomgå pull requesten som inneholder Plexicus arbeidsflytintegrasjon
- Slå sammen pull requesten for å aktivere automatisert sikkerhetsskanning
FAQs
Er CI Gating det samme som en Kvalitetsport?
CI Gating automatiserer kvalitetsporter. Mens en kvalitetsport er et generelt konsept som kan inkludere manuelle godkjenninger, er CI Gating strengt tatt den automatiserte “feil/pass”-logikken innen CI-pipelinen.
Hva er en “Hard Gate” vs. en “Soft Gate”?
En Hard Gate forhindrer sammenslåingen fullstendig inntil problemet er løst. En Soft Gate (eller “Warning Gate”) tillater sammenslåingen, men markerer problemet for senere utbedring eller manuell godkjenning.
Bremser gating utviklingen?
Bare hvis portene er dårlig optimalisert. Ved å kjøre raske sjekker (Linting/SAST) først og bruke inkrementell skanning, kan team opprettholde høy hastighet uten å ofre sikkerhet.
Relaterte Termer
- CI/CD Pipeline
- Shift-Left Security
- Software Composition Analysis (SCA)
- Sårbarhetsstyring
