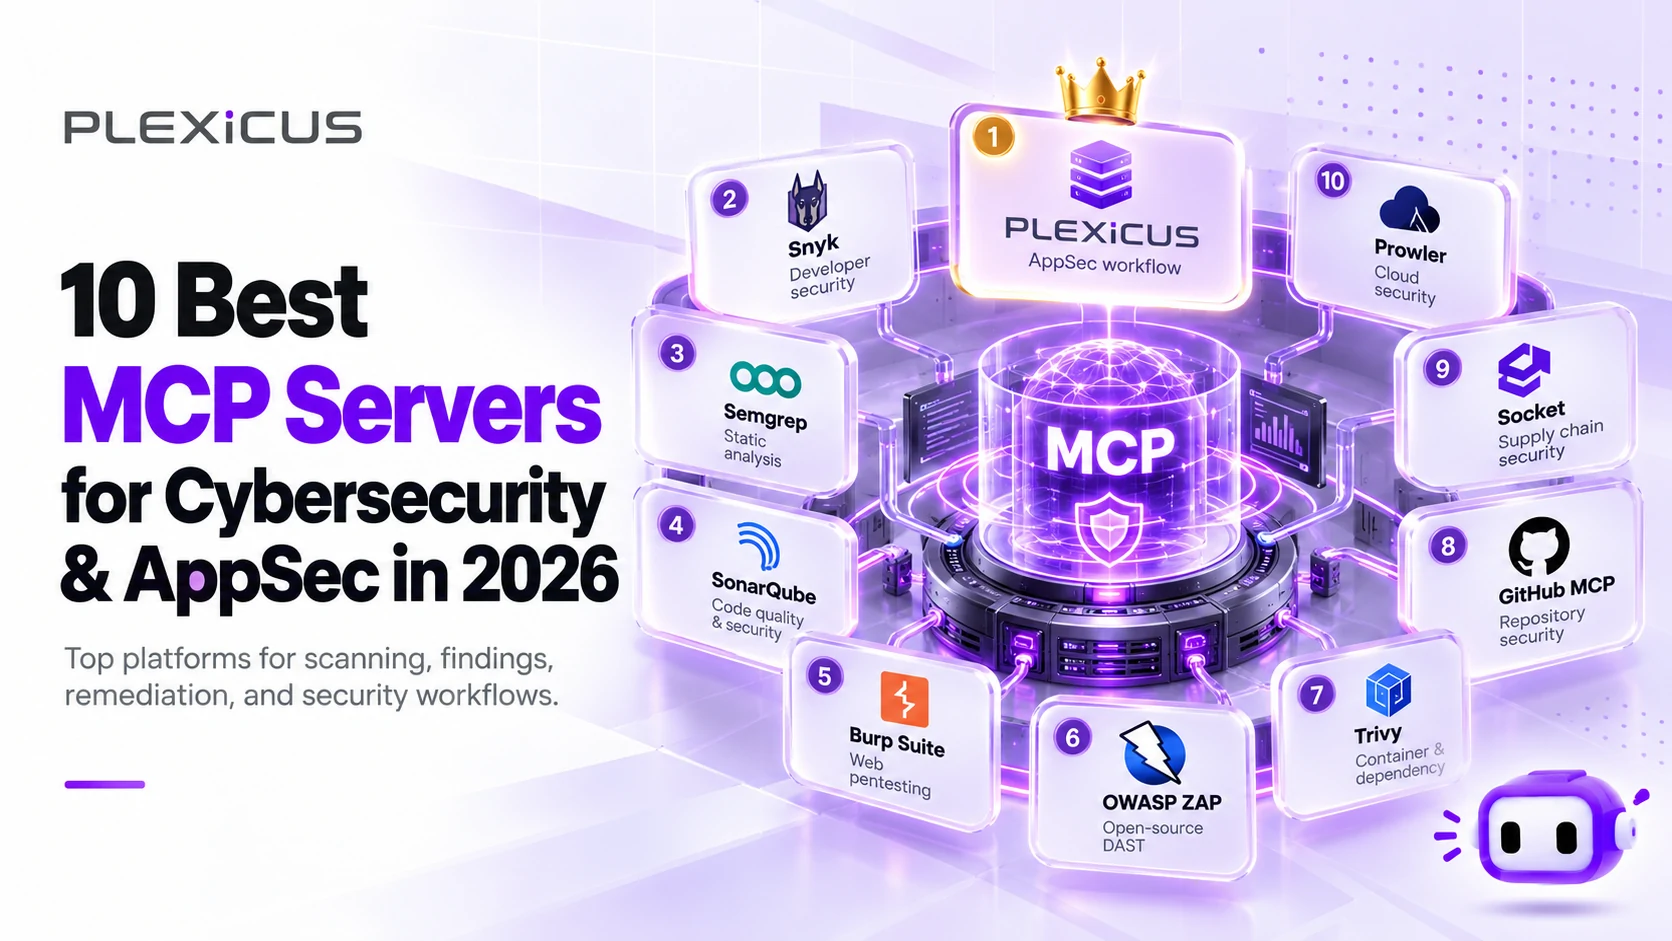
10 Best MCP Servers for Cybersecurity and Application Security in 2026

An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
31 articles
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
AI-kodningsverktyg gör utvecklare snabbare – men snabbare utveckling kräver också bättre synlighet, starkare granskningsarbetsflöden och mer tillförlitlig åtgärdshantering. Detta är en praktisk styrningsguide för team som använder Codex, Claude Code, Cursor, Windsurf och andra AI-kodningsagenter.
Enbart detektion kan inte hålla jämna steg med AI-snabb utveckling. AI-nativ åtgärdshantering är nästa lager – som hjälper team att åtgärda, validera och spåra sårbarheter i AI-genererad kod i varje steg av SDLC.
AI-kodningsverktyg skriver nästan hälften av all ny kod. Och 45% av den koden levereras med minst en sårbarhet. Vibe coding-säkerhet är praxis att skydda programvara skapad av AI – upptäcka, prioritera och åtgärda risker innan de når produktion.
"Plexicus Community är en gratis, för alltid applikationssäkerhetsplattform för utvecklare. Få fullständig SAST, SCA, DAST, hemligheter och IaC-skanning, plus AI-drivna sårbarhetsfixar, utan att behöva kreditkort."
Säkerhetsverktyg har ett rykte om sig att vara bullriga hinder. När en utvecklare pushar kod och CI/CD-pipelinen misslyckas med en 500-sidig PDF-rapport bifogad, är deras naturliga reaktion inte att åtgärda problemen. Det är att ignorera dem eller tvinga igenom koden.
När vi går in i 2026 upptäcker många tekniska team att "avvikelsedetektering" inte längre räcker för att hantera den stora mängden kod som produceras
Att köra `trivy image` är inte DevSecOpsdet är brusgenerering. Riktig säkerhetsingenjörskonst handlar om signal-brus-förhållande. Denna guide ger produktionsklara konfigurationer för 17 industristandardverktyg för att stoppa sårbarheter utan att stoppa verksamheten, organiserade i tre faser: pre-commit, CI-grindvakter och körningstidskanning.
DevSecOps har blivit standarden för att leverera modern programvara. Team lämnar inte längre över kod till säkerhet efter utveckling. År 2026 är säkerhet en delad, automatiserad del av varje steg i pipelinen. I den här guiden sammanställer vi de främsta DevSecOps-verktygen att prova 2026, med information om vad varje verktyg gör, dess för- och nackdelar samt exakt vilken äldre lösning det ersätter.
Sysdig har erkänts för sin starka täckning av kärnhändelser. Det är byggt på Falcos öppen källkodsgrund och är en favorit bland SOC-team som behöver detaljerad insyn i Linux-kärnor eller Kubernetes-podar.
SentinelOne Singularity Cloud var en av de första inom det autonoma EDR/CWPP-området. Dess AI-drivna agenter erbjuder snabb, offline-skydd och har hjälpt många organisationer att undvika ransomware-attacker.
År 2026 är den största utmaningen inte längre att bara hitta buggar. Det verkliga problemet är hur snabbt angripare utnyttjar dem. Säkerhetsteam hade tidigare veckor på sig att åtgärda sårbarheter, men nu har den tiden nästan försvunnit.
Aikido Security blev populärt genom att minska onödiga varningar. Genom att fokusera på åtkomlighet hjälpte det utvecklare att undvika "sårbarhetsspam" som äldre skannrar skapade.
År 2026 har prioriteringarna för molnsäkerhet förändrats. Synlighet är inte längre den främsta försäljningspunkten eftersom Wiz.io redan satte standarden i början av 2020-talet. Nu är den största utmaningen att hålla jämna steg med förändringstakten.
Föreställ dig en hektisk fredagseftermiddag i säkerhetsoperationscentret på ett snabbt växande teknikföretag. Teamet, redan djupt inne i varningar, får meddelande efter meddelande, deras skärmar blinkar med 'kritiska' problem som kräver omedelbar uppmärksamhet. De har över 1 000 molnkonton spridda över olika leverantörer, var och en bidrar till floden av varningar. Många av dessa varningar relaterar dock inte ens till internetexponerade resurser, vilket lämnar teamet frustrerat och överväldigat av omfattningen och den uppenbara brådskan av allt. Molnsäkerhet är komplicerat.
Att installera ett säkerhetsverktyg är den enkla delen. Den svåra delen börjar på 'Dag 2', när det verktyget rapporterar 5 000 nya sårbarheter. Denna guide fokuserar på sårbarhetshantering: hur man filtrerar bort dubblettvarningar, hanterar falska positiva och spårar de mätvärden som verkligen mäter framgång. Lär dig hur du går från att 'hitta buggar' till att 'åtgärda risker' utan att överväldiga ditt team.
Utvecklarupplevelse (DevEx) är avgörande när man väljer säkerhetsverktyg. Säkerhet bör göra utvecklarens arbete enklare, inte svårare. Om utvecklare måste lämna sin kodmiljö eller använda en annan instrumentpanel för att hitta problem, saktar det ner dem och gör dem mindre benägna att använda verktygen.
Denna steg-för-steg-metod hjälper dig att implementera säkerhetsverktyg smidigt och håller dina byggen igång. Tänk på det som en serie små steg som skyddar din leverans, vilket säkerställer en mer tillförlitlig och säker utvecklingsprocess.
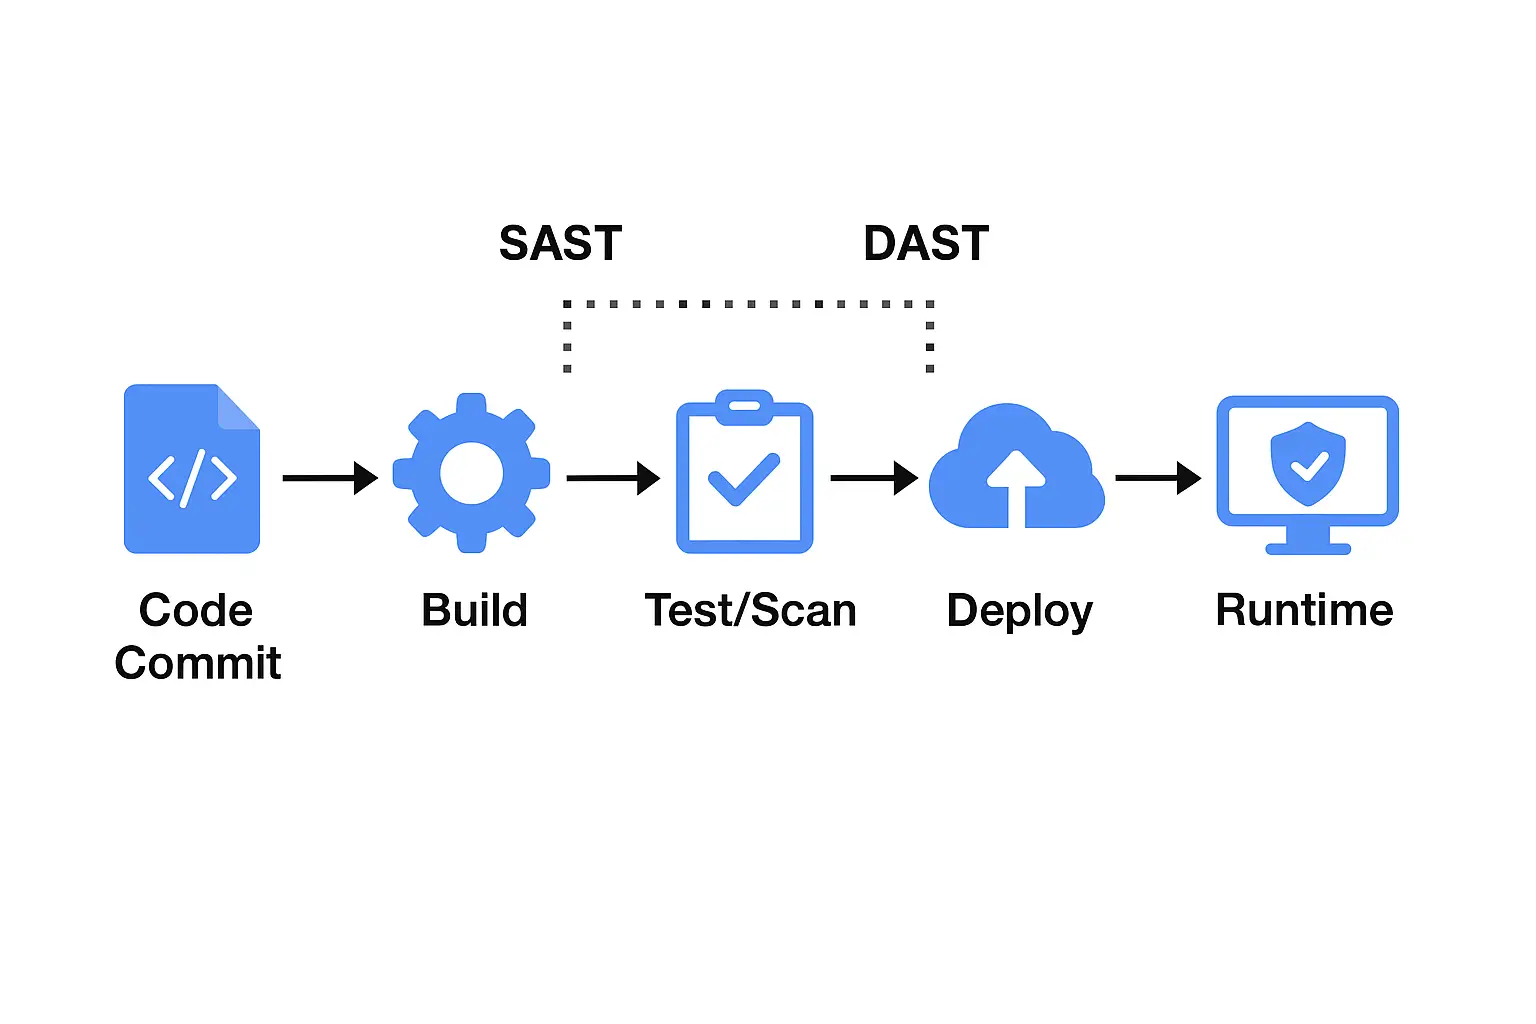
SAST och DAST är säkerhetstestmetoder som används för att skydda applikationer från attacker. För att se hur var och en bidrar till applikationssäkerhet, låt oss titta på deras skillnader och var de passar in i ditt arbetsflöde
Jämför ledande ASPM-verktyg som Plexicus, Cycode, Wiz och Apiiro för att automatisera AppSec-testning och sårbarhetshantering
Upptäck de bästa API-säkerhetsverktygen för att upptäcka sårbarheter, stoppa API-attacker och skydda dina applikationer med avancerad skanning och testning.
Moderna applikationer är starkt beroende av tredjeparts- och öppen källkodsbibliotek. Detta påskyndar utvecklingen, men ökar också risken för attacker. Varje beroende kan introducera problem som oskyddade säkerhetsbrister, riskabla licenser eller föråldrade paket. Verktyg för Software Composition Analysis (SCA) hjälper till att hantera dessa problem.
Det finns dussintals SAST-verktyg på marknaden, från öppen källkod till företagsnivå. Utmaningen är: Vilket SAST-verktyg är bäst för ditt team?
Webbapplikationssäkerhet är avgörande för att skydda dina appar från cyberattacker som riktar sig mot känslig data och stör verksamheten. Denna guide täcker vikten av webbappsäkerhet, vanliga sårbarheter, bästa praxis och testmetoder, vilket hjälper dig att säkra din applikation, säkerställa efterlevnad och bibehålla användarnas förtroende
En mardrömslik säkerhetsöverträdelse har blivit verklighet för många europeiska företag. Lär dig de 15 transformativa DevSecOps-trender du måste känna till för att hålla dig borta från överträdelselistan.
Om du bygger eller driver mjukvara idag jonglerar du förmodligen med mikrotjänster, serverlösa funktioner, containrar, tredjepartspaket och en lavin av efterlevnadskontroller. Varje rörlig del genererar sina egna fynd, instrumentpaneler och ilskna röda varningar. Inom kort känns riskinsyn som att köra i San Franciscos dimma klockan 2 på morgonen - du vet att det finns faror där ute, men du kan inte riktigt se dem.
Upptäck hur Plexicus nya BlackDuck-integration förbättrar öppen källkods-säkerhet med realtidsdetektering av sårbarheter, automatiserad riskprioritering och sömlösa DevSecOps-arbetsflöden.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.