CI 闸门
CI 闸门是开发管道中的一种自动“停线”机制。它根据安全和质量政策评估代码,阻止任何不符合标准的提交
什么是 CI Gating?
简而言之
CI Gating 是开发流水线中的一种自动化“停线”机制。它根据安全和质量政策评估代码,阻止任何不符合标准的提交。这是左移安全的基础。
定义:理解 CI Gating
CI Gating(持续集成门控)指的是使用自动化检查点在代码更改合并到公共仓库之前进行验证。可以将其视为代码库的数字过滤器;如果某段代码不安全、格式不佳或破坏了现有逻辑,门将保持关闭。
在ASPM(应用安全态势管理)的背景下,CI Gating 是将安全可见性转化为实际风险预防的执行层。
CI Gating 如何工作
该过程从开发人员提交拉取请求(PR)时开始。CI 引擎(如 GitHub Actions 或 Jenkins)触发一个工作流,将代码通过多个“门”:
安全门
使用SAST、SCA和Secret Detection扫描漏洞。如果发现高严重性CVE,构建将失败。
质量门
测量代码覆盖率和单元测试。如果测试低于某个阈值(例如,80%),则门将阻止合并。
合规门
检查许可证违规或偏离组织架构标准的情况。
一旦所有门返回“成功”状态,代码将被“解锁”,准备进行人工审核或自动部署。
为什么CI门控至关重要
当代软件开发速度太快,无法进行手动安全审查。CI门控提供了三个关键优势:
- 预防胜于治疗: 在PR阶段阻止漏洞比在生产中修补要便宜得多。
- 消除警报疲劳: 通过及早阻止“噪音”(已知漏洞和语法错误),安全团队可以专注于高上下文威胁,而不是追逐数千个运行时警报。
- 标准化: 确保每位开发人员,无论经验水平如何,都遵循相同的安全和质量标准。
Plexicus的观点:智能门控
在Plexicus,我们相信门控不应该成为瓶颈。传统的安全门控常常阻碍开发人员处理那些对现实世界风险最小的漏洞,从而在安全和工程团队之间造成摩擦。
Plexicus中的智能CI门控利用:
- EPSS集成: 根据实际的野外利用可能性而非仅仅理论严重性评分来优先处理漏洞。该平台使用EPSS(漏洞预测评分系统)数据来权衡发现,确保只有真正存在利用风险的漏洞才会触发阻止门控。
- Plexicus自动化修复。 Plexicus不仅仅是标记问题,而是自动生成具体的代码修复并创建包含修复的拉取请求。开发人员在任何阻止门控旁边收到准备合并的解决方案,将潜在的瓶颈转化为可操作的工作流程。这大大缩短了从检测到解决的时间。
- 上下文优先级: 平台区分不同上下文中的漏洞,例如测试文件与面向生产的API、文档与运行代码、示例代码与已部署系统。这个由AI驱动的验证过程过滤掉误报,确保只有生产代码中的真正安全风险才会触发门控。
安全门成为推动者而非阻碍者。开发人员可以立即获得可操作的修复方案,以解决真正的漏洞,同时避免因误报或低风险发现而产生的不必要摩擦。
在 Plexicus 中,您可以通过以下步骤设置 CI 门控系统:
- 转到 资产 菜单。
- 在 仓库 选项卡中,您将找到已连接的仓库。
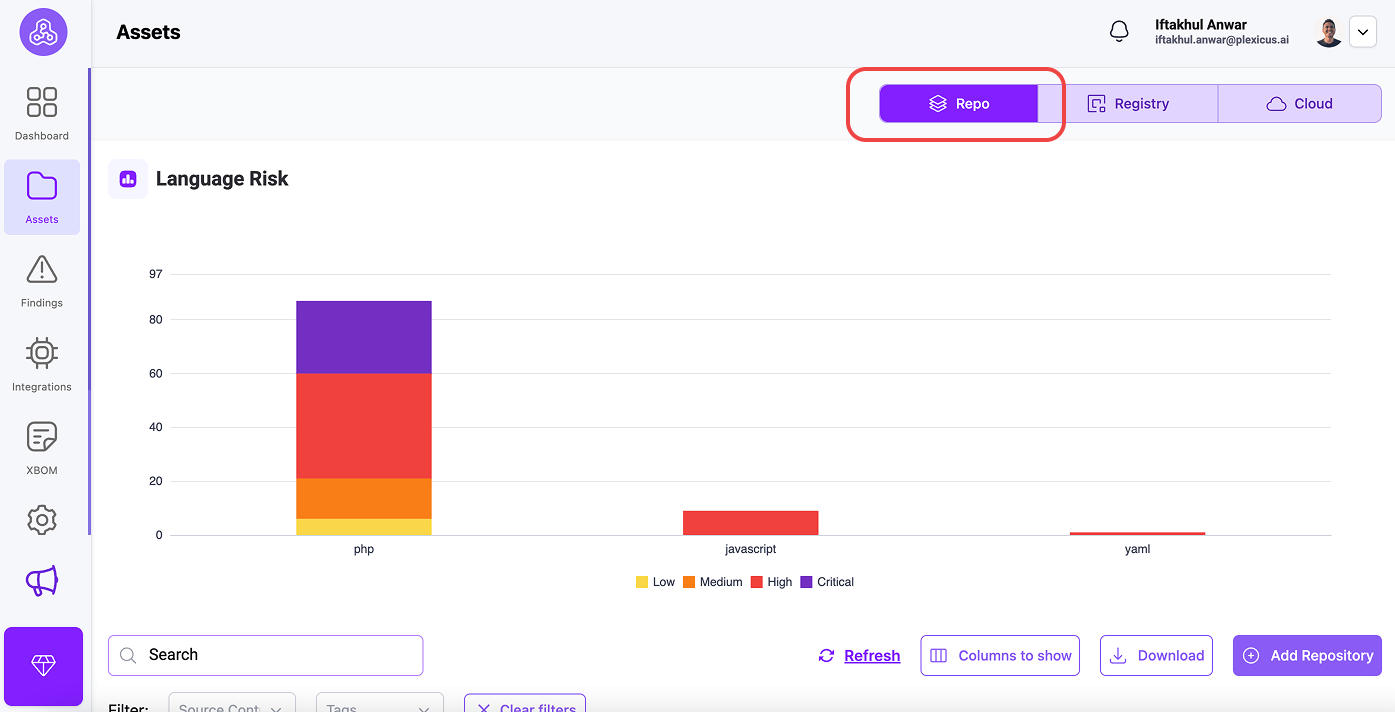
- 找到您想启用 CI 门控的仓库,然后点击 设置管道 按钮。
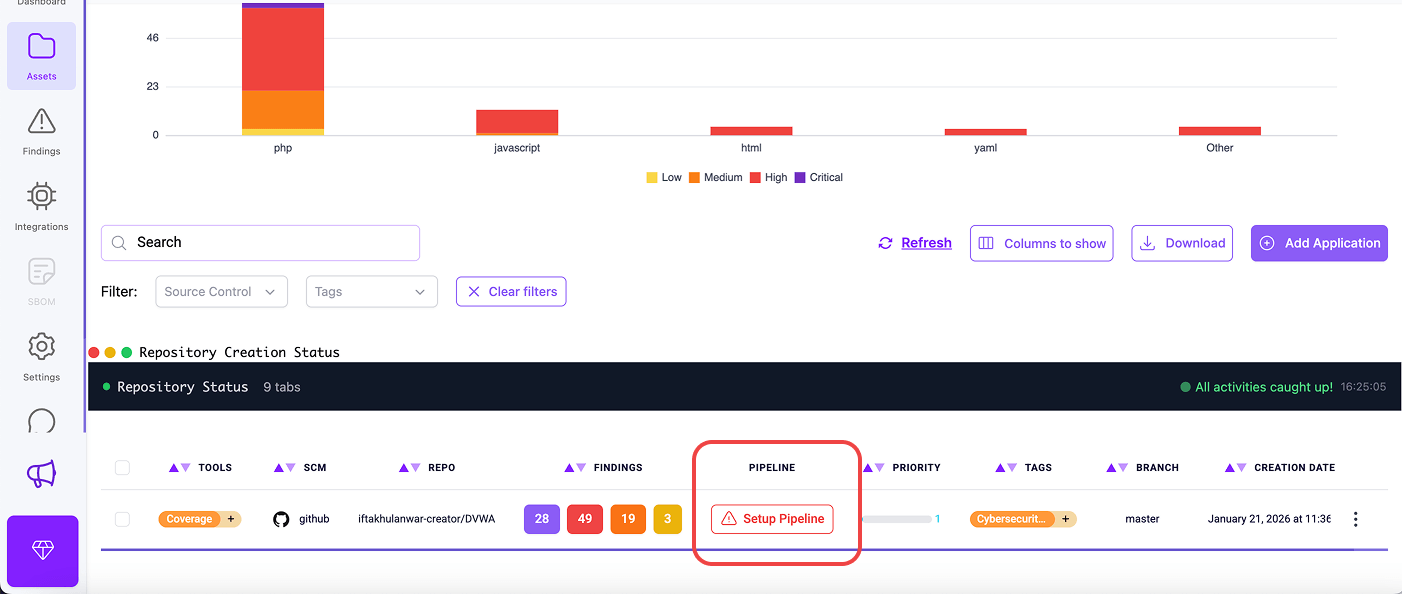
- 将出现一个确认对话框,解释集成过程。点击“确定”继续。
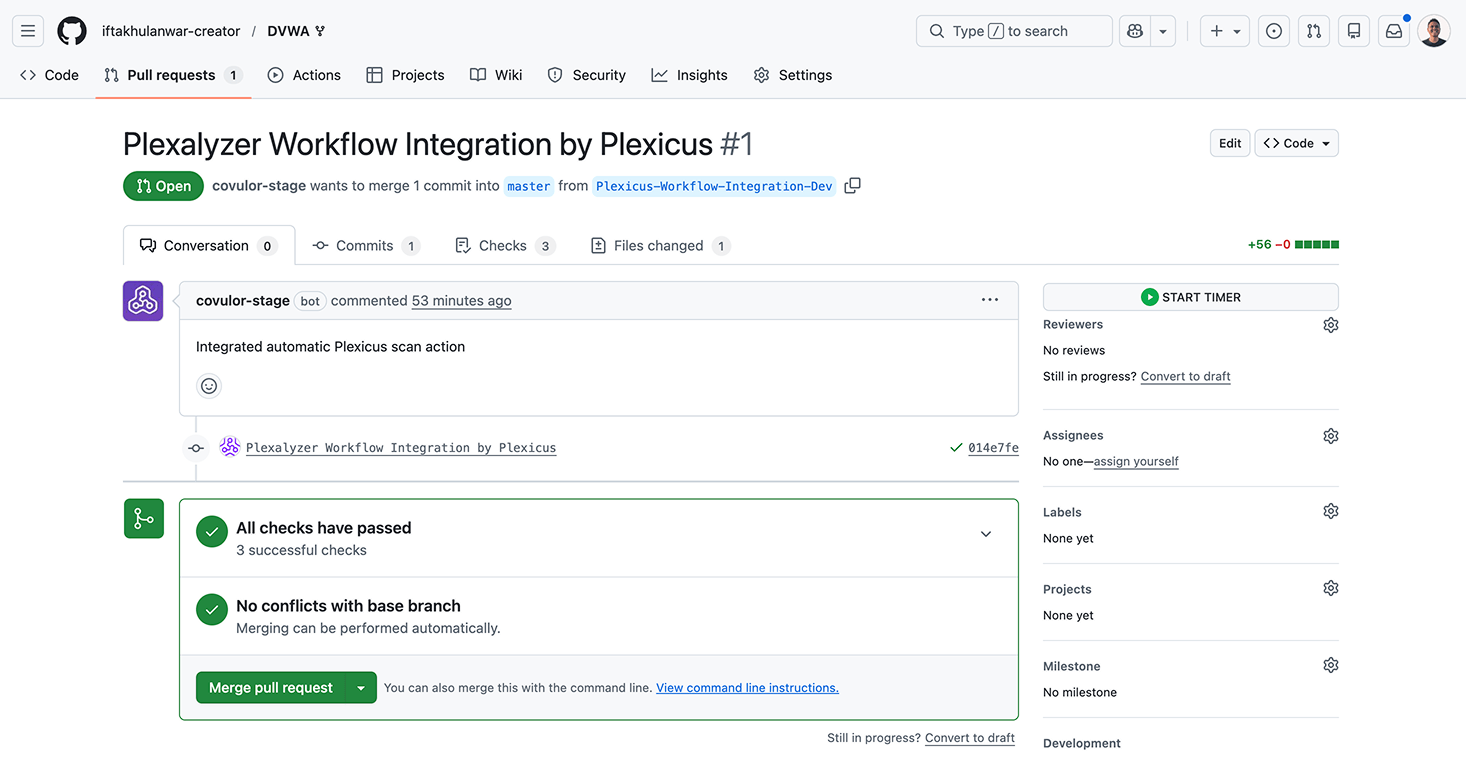
- Plexicus 会在您的仓库中自动创建一个新的集成分支(名为“Plexicus-Workflow-Integration”) a. 生成一个包含工作流配置文件的拉取请求 n. 此 PR 将必要的管道配置添加到您的仓库中
- 您将被重定向到您的源代码管理平台(GitHub、GitLab、Bitbucket 或 Gitea)
- 查看包含 Plexicus 工作流集成的拉取请求
- 合并拉取请求以激活自动化安全扫描
常见问题
CI 门控与质量门是一样的吗?
CI Gating 自动化质量门。虽然质量门是一个可以包括人工签核的通用概念,但 CI Gating 严格来说是 CI 流水线中的自动“通过/失败”逻辑。
什么是“硬门”与“软门”?
硬门完全阻止合并,直到问题得到解决。软门(或“警告门”)允许合并,但会标记问题以便后续修复或人工批准。
门控会减缓开发速度吗?
只有在门控优化不佳的情况下才会如此。通过首先运行快速检查(Linting/SAST)并使用增量扫描,团队可以在不牺牲安全性的情况下保持高速度。
相关术语
- CI/CD 流水线
- 左移安全
- 软件成分分析 (SCA)
- 漏洞管理
