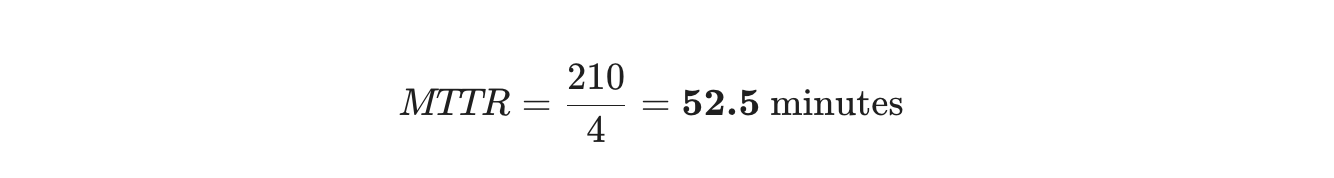متوسط الوقت للإصلاح (MTTR)
متوسط الوقت للإصلاح هو مقياس رئيسي في الأمن السيبراني يظهر مدى سرعة استجابتك لتهديد معروف
متوسط الوقت للإصلاح (MTTR)
خلاصة
- يمثل MTTR متوسط الوقت المطلوب لحل ثغرة أمنية بعد تحديدها، مما يوفر مقياسًا مباشرًا لكفاءة العمليات.
- لحساب MTTR، قم بتقسيم إجمالي الوقت المستغرق في إصلاح المشكلات على عدد الحوادث.
- الهدف هو تقليل وقت التعرض بحيث يكون من غير المرجح أن يستغل المهاجمون الثغرات المعروفة.
- الحل هو تسريع العملية من خلال أتمتة كل شيء من اكتشاف الثغرات إلى توليد إصلاحات الكود، مما يلغي التأخيرات في قوائم الانتظار اليدوية ويضمن إصلاحًا أسرع.
ما هو MTTR؟
متوسط الوقت للإصلاح (MTTR) هو مقياس رئيسي في الأمن السيبراني يوضح مدى سرعة استجابتك لتهديد معروف. يقيس الوقت من اكتشاف الثغرة إلى تنفيذ الإصلاح.
بينما تعكس مقاييس مثل MTTD سرعة الاكتشاف، يكشف MTTR عن كفاءة الإصلاح الحقيقية في مؤسستك. يجب أن تتوافق سرعة الاكتشاف السريعة مع الحل السريع لاحتواء التعرض للمخاطر ودعم استمرارية الأعمال.
لماذا MTTR مهم
يعمل مجرمو الإنترنت بشكل أسرع من الجداول الزمنية التقليدية للتطوير، مما يزيد من الطلب على عمليات الأمن الاستجابة. تشير اتجاهات الصناعة إلى أن نوافذ الدفاع تتقلص.
- نافذة الاستغلال لمدة 5 أيام: في عام 2025، انخفض متوسط الوقت للاستغلال (TTE)، الفجوة بين الوقت الذي يتم فيه الإعلان عن الثغرة والوقت الذي يتم فيه استغلالها فعليًا، من 32 يومًا إلى 5 أيام فقط (CyberMindr, 2025).
- ارتفاع الاستغلال: استخدام الثغرات كوسيلة للدخول زاد بنسبة 34% هذا العام ويسبب الآن 20% من جميع الاختراقات المؤكدة.
- تأخر الإصلاح: يتصرف المهاجمون في غضون أيام، لكن المنظمات غالبًا ما تستغرق أسابيع. يظل الوقت الوسيط لإصلاح الثغرات الحرجة في أجهزة الحافة وVPN 32 يومًا، مما يترك نافذة خطر كبيرة. يتم إصلاح 54% فقط من العيوب بشكل كامل (Verizon DBIR, 2025). تسريع اليوم: زاد اكتشاف الثغرات المستغلة في اليوم صفر بنسبة 46% مقارنة بالعام الماضي. يقوم المهاجمون الآن بتسليح هذه العيوب في غضون ساعات من التعرف عليها (WithSecure Labs, 2025).
- ارتفاع MTTR يزيد من تكاليف الأعمال بشكل كبير يتجاوز الدين التقني. في عام 2025، بلغ متوسط تكلفة اختراق البيانات في الولايات المتحدة 4.4 مليون دولار، ويرجع ذلك أساسًا إلى التأخير في الاستجابة والعقوبات التنظيمية (IBM, 2025).
- عقوبات الامتثال: بموجب قواعد مثل DORA، تعتبر فترات التعرض الطويلة إخفاقات في الصمود التشغيلي. تواجه المنظمات ذات MTTR العالي الآن تقارير إلزامية وغرامات كبيرة لعدم الامتثال. لا يمكنك التحرك أسرع من نصوص الاستغلال؛ دفاعك نظري بحت.
كيفية حساب MTTR
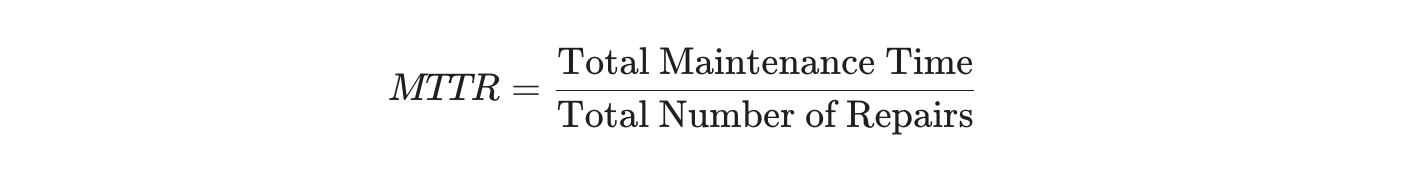
يتم حساب MTTR عن طريق تقسيم إجمالي الوقت المستغرق في إصلاح النظام على عدد الإصلاحات التي تم إجراؤها خلال فترة زمنية محددة.
الصيغة
مثال على الحساب
تخيل أن فريق الهندسة الخاص بك تعامل مع 4 حوادث الشهر الماضي:
- الحادث A: انقطاع قاعدة البيانات (تم إصلاحه في 30 دقيقة)
- الحادث B: فشل API (تم إصلاحه في 2 ساعة / 120 دقيقة)
- الحادث C: خطأ في التخزين المؤقت (تم إصلاحه في 15 دقيقة)
- الحادث D: تصحيح أمني (تم إصلاحه في 45 دقيقة)
- إجمالي وقت الإصلاح: 30 + 120 + 15 + 45 = 210 دقيقة
- عدد الإصلاحات: 4
هذا يعني أنه في المتوسط، يستغرق فريقك حوالي 52 دقيقة لإصلاح مشكلة بمجرد أن يبدأ العمل عليها.
مثال عملي
اعتبر شركتين تواجهان ثغرة أمنية حرجة (مثل Log4Shell).
الشركة A (MTTR مرتفع):
- العملية: يدوية. يتم إرسال التنبيهات إلى البريد الإلكتروني. يجب على المهندس الدخول يدويًا إلى الخوادم للعثور على ملفات الجار المعرضة للخطر وتصحيحها واحدة تلو الأخرى.
- MTTR: 48 ساعة.
- النتيجة: لدى المهاجمين يومان كاملان لاستغلال الثغرة الأمنية. من المحتمل أن يتم اختراق البيانات.
الشركة B (MTTR منخفض - باستخدام Plexicus لأتمتة المعالجة):
- العملية: تلقائية. يتم اكتشاف الثغرة فورًا. يتم تشغيل كتاب تلقائي لعزل الحاويات المتأثرة وتطبيق تصحيح أو قاعدة جدار ناري افتراضية.
- MTTR: 15 دقيقة.
- النتيجة: يتم إغلاق الثغرة قبل أن يتمكن المهاجمون من إطلاق استغلال ناجح.
من يستخدم MTTR
- مهندسو DevOps - لتتبع كفاءة نشرهم وأنابيب التراجع.
- مهندسو موثوقية الموقع (SREs) - لضمان تلبية اتفاقيات مستوى الخدمة (SLAs) للوقت التشغيلي.
- محللو مركز العمليات الأمنية (SOC) - لقياس مدى سرعة تحييدهم للتهديدات الأمنية النشطة.
- مديرو التكنولوجيا والرؤساء التنفيذيون لأمن المعلومات (CTOs & CISOs) - لتبرير الاستثمارات في أدوات الأتمتة من خلال إظهار تقليل وقت الاسترداد.
متى يتم تطبيق MTTR
يجب مراقبة MTTR باستمرار، ولكنه يكون أكثر أهمية خلال مرحلة الاستجابة للحوادث في SDLC (دورة حياة تطوير البرمجيات)
- أثناء الحوادث: يعمل كفحص نبض حي. “هل نقوم بإصلاح هذا بسرعة كافية؟”
- بعد الحادث: بعد الحادث، يساعد مراجعة MTTR في تحديد ما إذا كان التأخير ناتجًا عن اكتشاف المشكلة (MTTD) أو إصلاحها (MTTR).
- التفاوض على اتفاقيات مستوى الخدمة: لا يمكنك وعد العميل بـ “99.99% وقت تشغيل” إذا كان متوسط MTTR لديك 4 ساعات.
أفضل الممارسات لتقليل MTTR
- أتمتة كل شيء: الإصلاحات اليدوية بطيئة وعرضة للأخطاء. استخدم البنية التحتية ككود (IaC) لإعادة نشر البنية التحتية المعطلة بدلاً من إصلاحها يدويًا.
- مراقبة أفضل: لا يمكنك إصلاح ما لا يمكنك رؤيته. تساعد أدوات المراقبة الدقيقة في تحديد السبب الجذري بشكل أسرع، مما يقلل من جزء “التشخيص” من وقت الإصلاح.
- كتب التشغيل وكتب اللعب: امتلك أدلة مكتوبة مسبقًا للفشل الشائع. إذا تعطل قاعدة البيانات، يجب ألا يضطر المهندس إلى البحث في جوجل عن “كيفية فتح قاعدة بيانات”.
- تحليل ما بعد الوفاة بدون لوم: ركز على تحسين العملية وليس الأشخاص. إذا كان المهندسون يخشون العقوبة، فقد يخفون الفشل، مما يجعل مقاييس MTTR غير دقيقة.
المصطلحات ذات الصلة
- MTTD (متوسط الوقت للكشف)
- MTBF (متوسط الوقت بين الفشل)
- SLA (اتفاقية مستوى الخدمة)
- إدارة الحوادث
الأساطير الشائعة
-
أسطورة: يمكنك الوصول إلى “صفر ثغرات”.
الواقع: الهدف هو إصلاح القضايا الحرجة بسرعة كافية للتغلب على الاستغلال.
-
أسطورة: المزيد من الماسحات يعني أمان أفضل.
في الواقع، إضافة أدوات فقط تخلق المزيد من الضوضاء والعمل اليدوي إذا لم يتم دمجها.
-
أسطورة: أدوات الأمان تبطئ المطورين.
الواقع: الأمان يبطئ المطورين فقط عندما يولد “تنبيهات معطلة”. عندما تقدم طلب سحب مكتوب مسبقًا، فإنك توفر لهم ساعات من البحث.
الأسئلة الشائعة
ما هو “MTTR” الجيد؟
تسعى فرق DevOps الرائدة إلى تحقيق MTTR أقل من 24 ساعة للثغرات الحرجة.
كيف يختلف MTTR عن MTTD؟
MTTD (متوسط الوقت للكشف) يظهر المدة التي يكون فيها التهديد موجودًا قبل أن تلاحظه. MTTR يظهر المدة التي يبقى فيها بعد أن تجده.
هل يمكن للذكاء الاصطناعي أن يساعد بالفعل في MTTR؟
نعم. أدوات الذكاء الاصطناعي مثل Plexicus تتعامل مع الفرز وتقترح الإصلاحات، والتي تمثل عادةً 80% من عملية المعالجة.
الفكرة النهائية
MTTR هو نبض برنامج الأمان الخاص بك. إذا كان مرتفعًا، فإن مخاطرك مرتفعة. من خلال أتمتة الانتقال من العثور على المشكلات إلى إنشاء طلبات السحب، تتوقف عن التعامل مع الأمان كعائق وتبدأ في التعامل معه كجزء طبيعي من خط أنابيب CI/CD الخاص بك.