Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
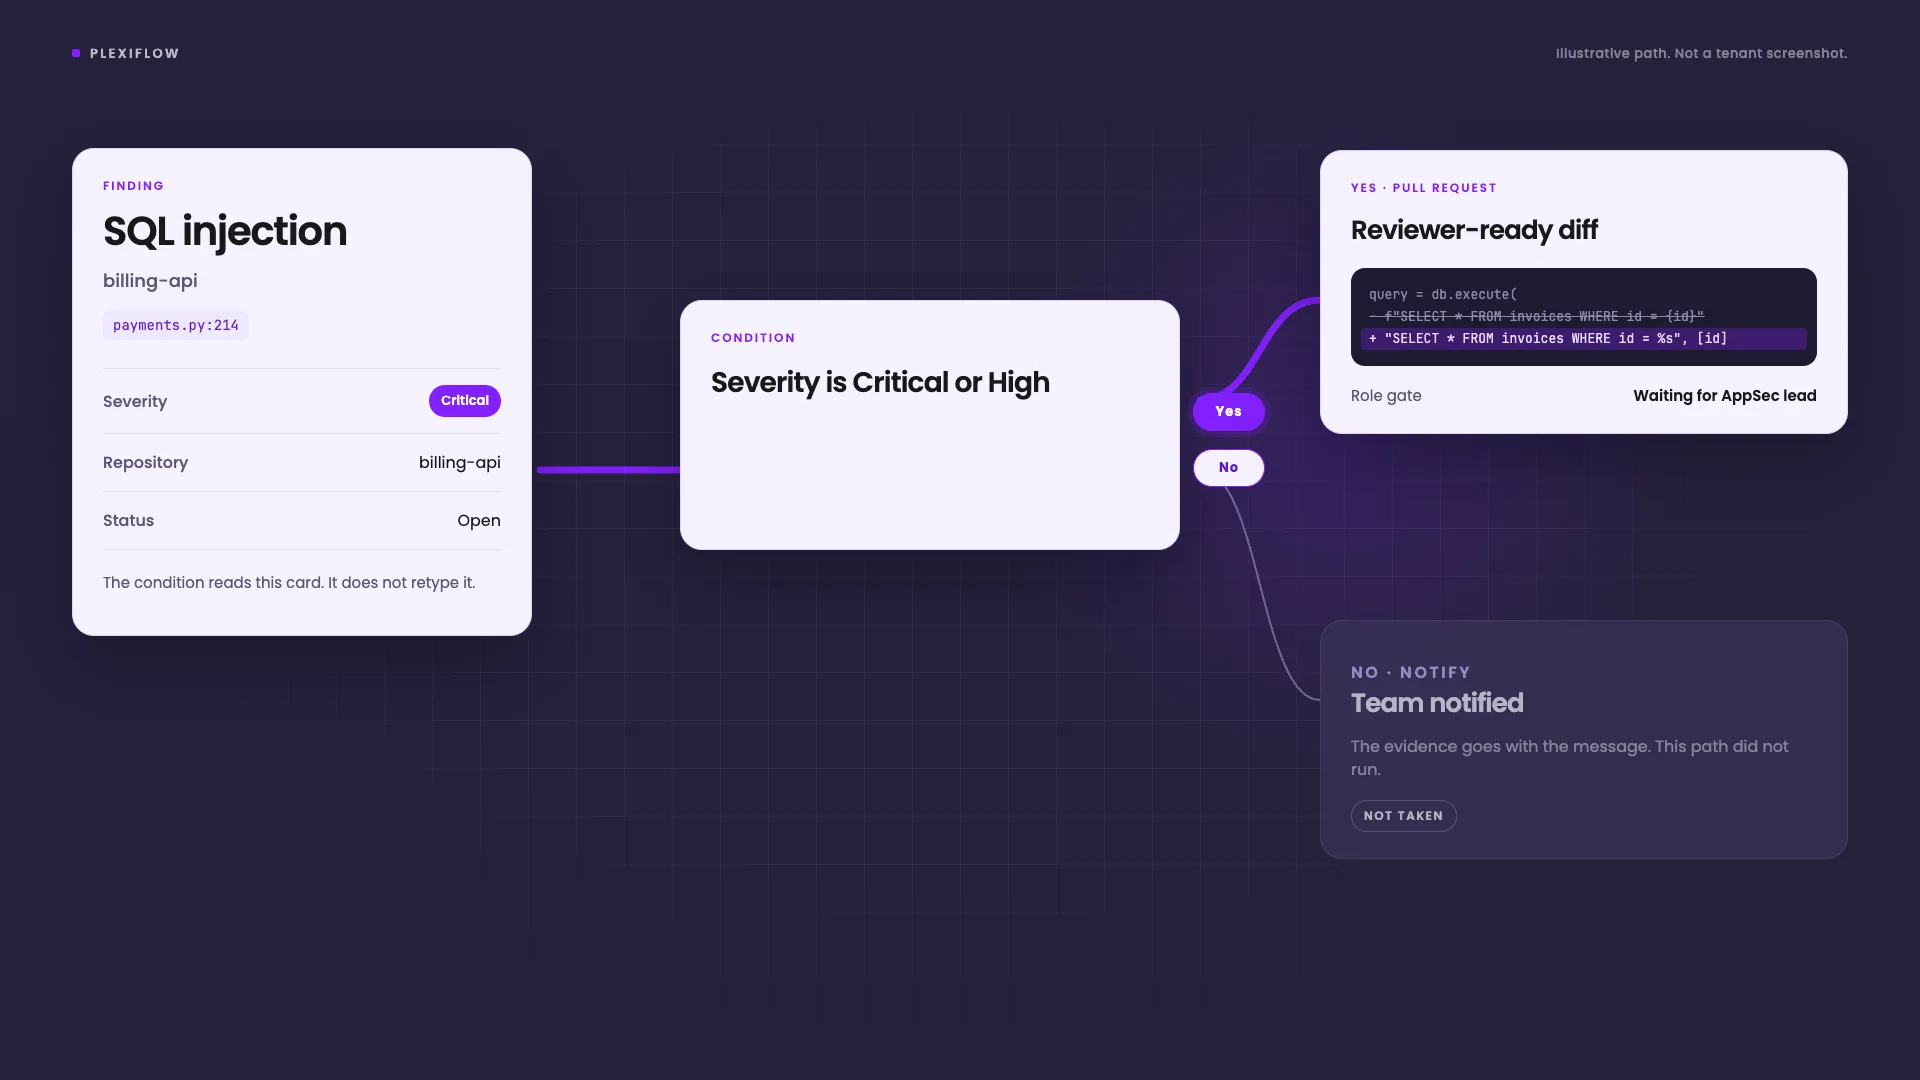
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
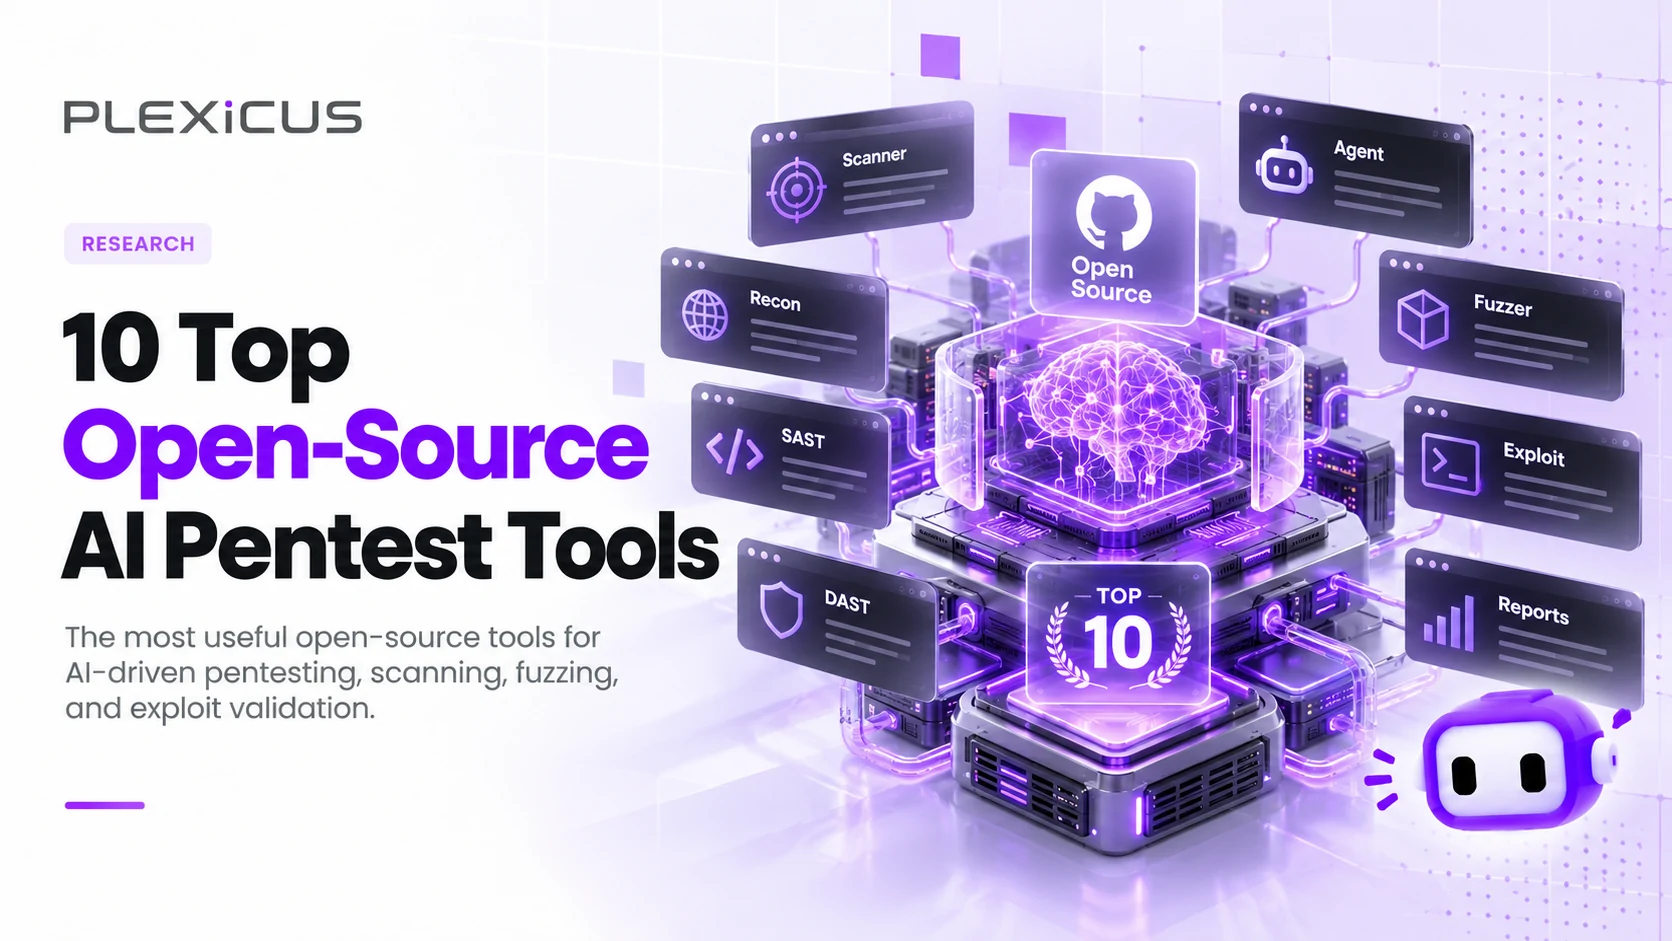
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
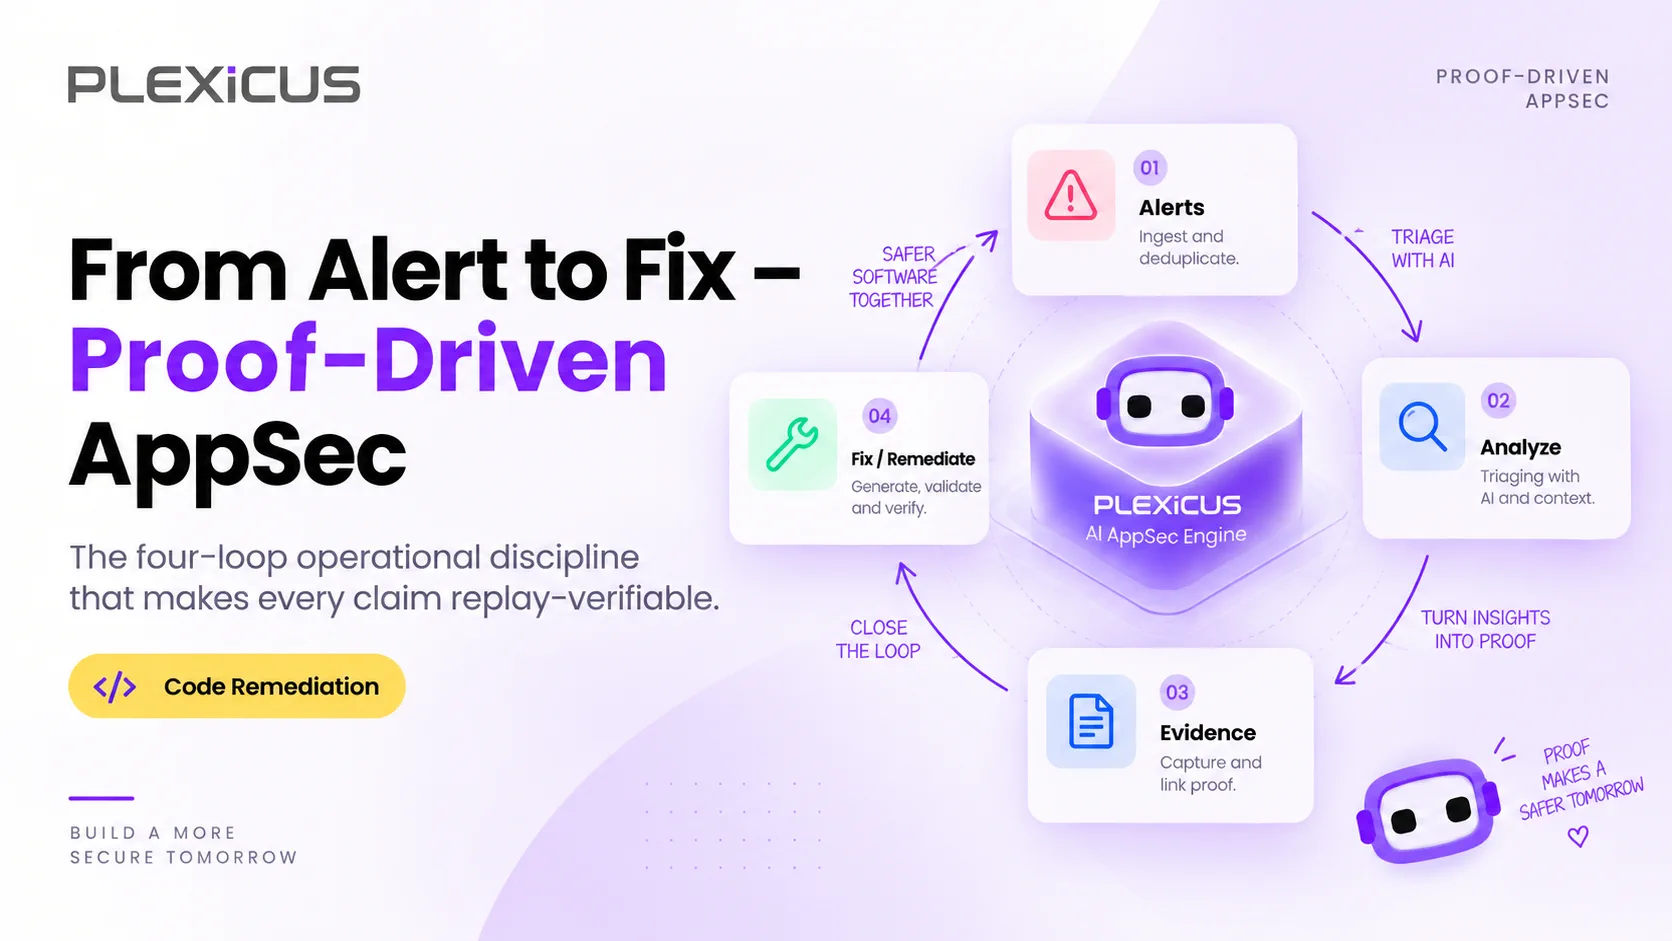
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
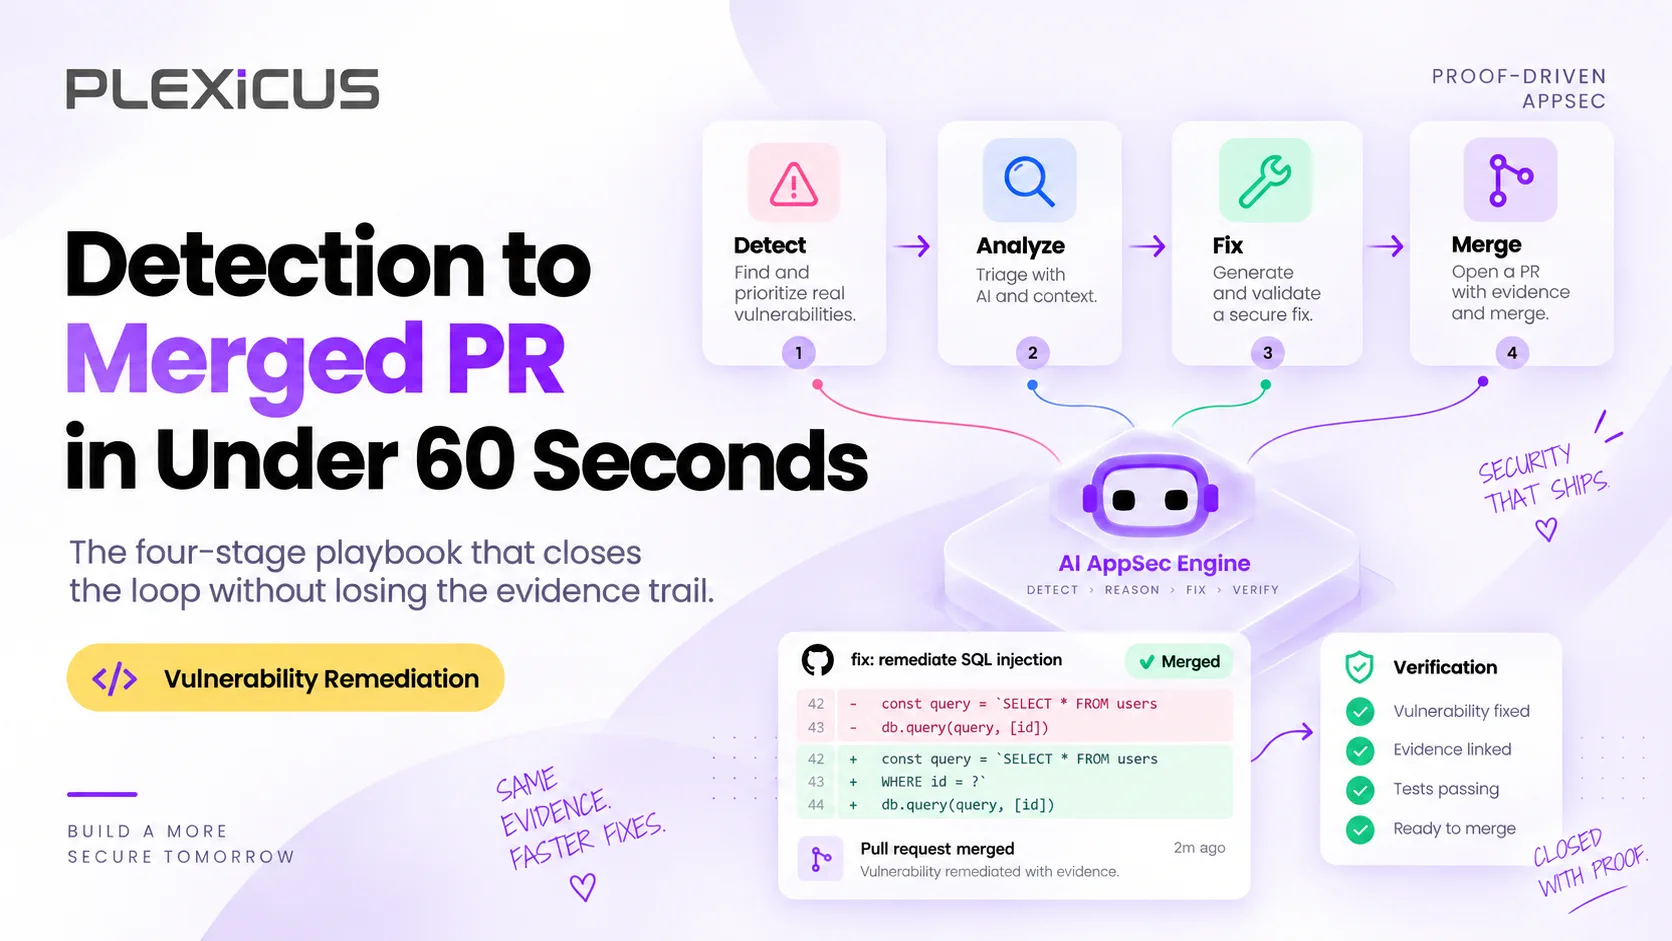
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
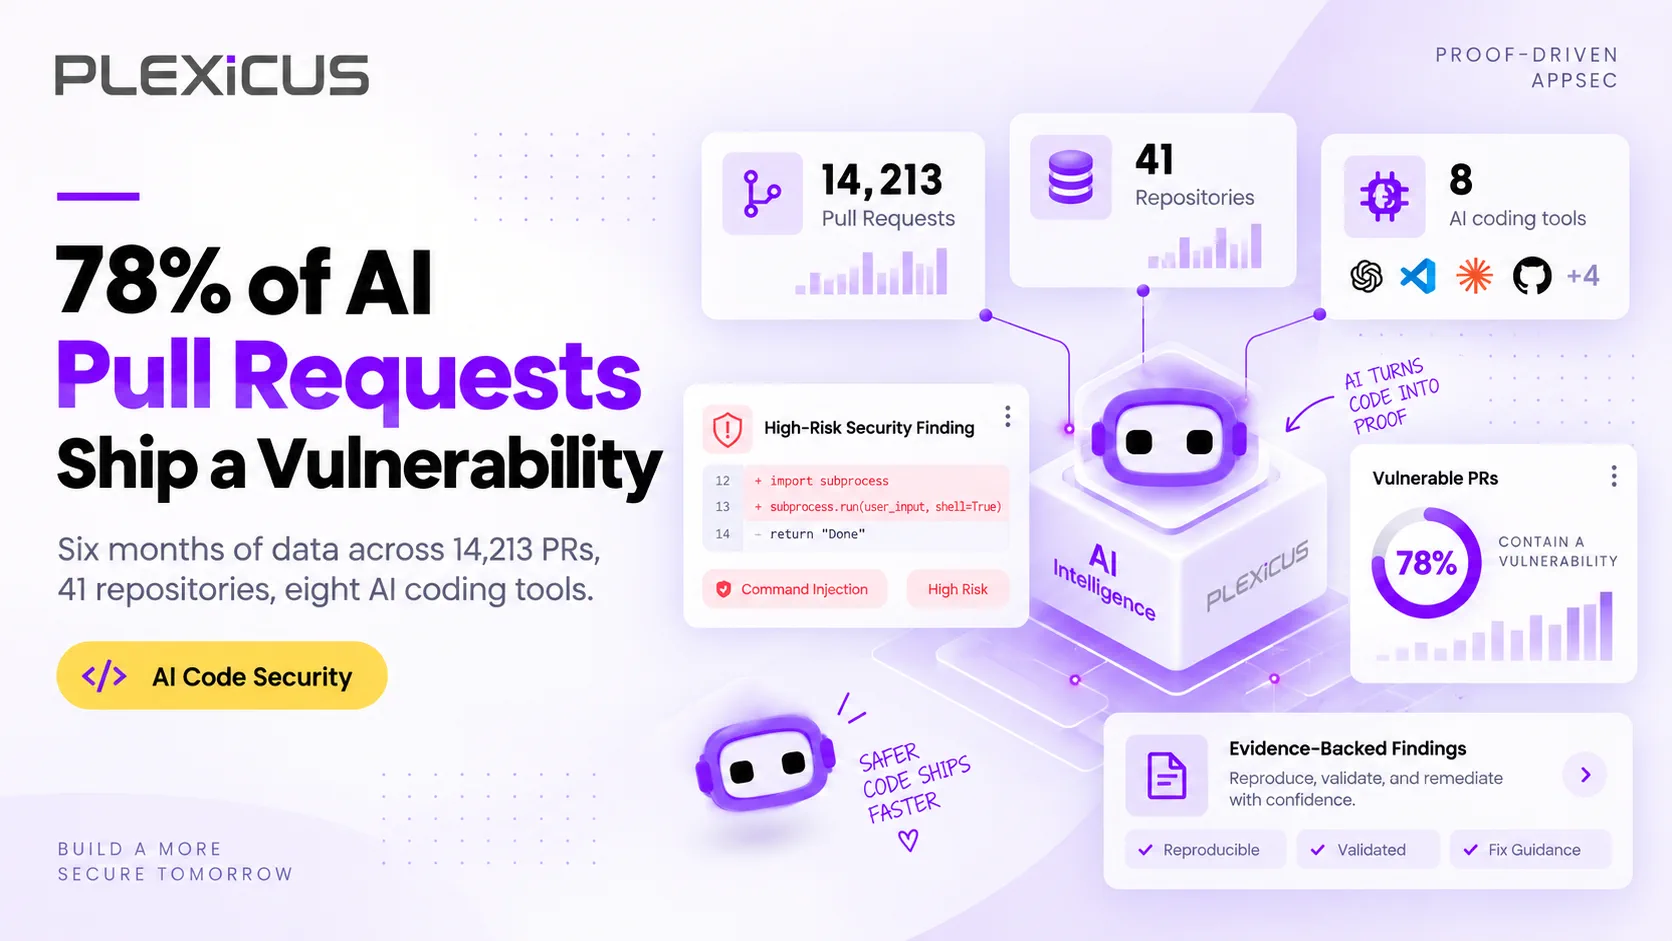
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
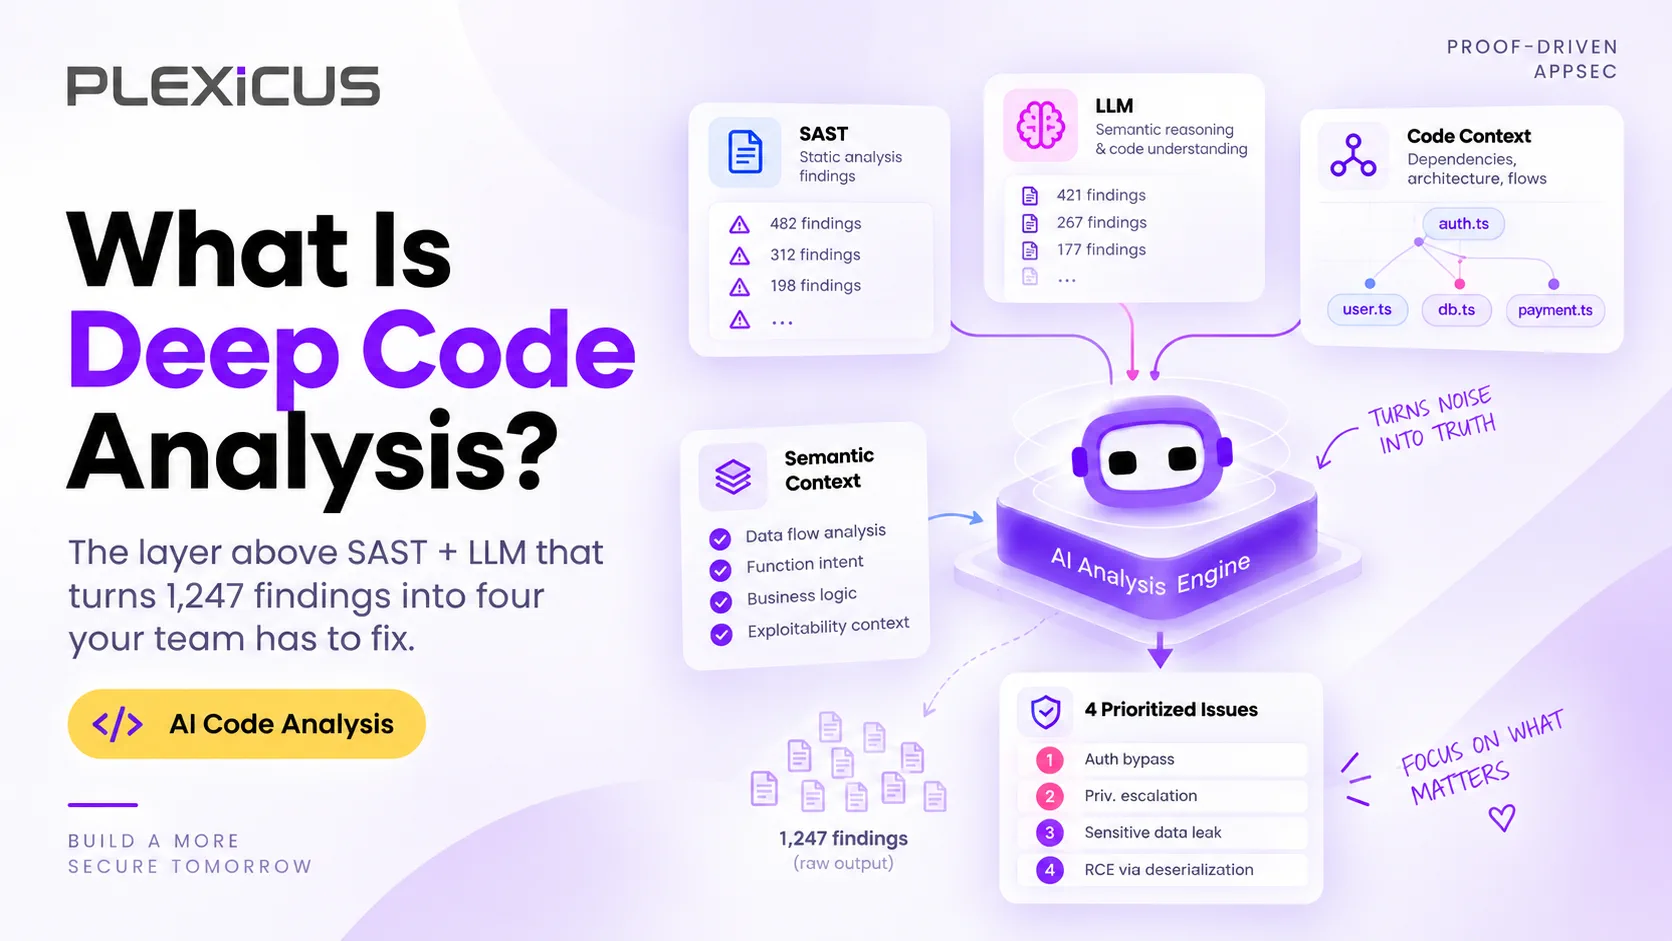
SAST false positives bury real bugs, and an LLM wrapper does not fix that. Deep Code Analysis uses reachability analysis to prove which findings are real, reachable, and worth fixing.
أدوات البرمجة بالذكاء الاصطناعي تجعل المطورين أسرع — لكن التطوير الأسرع يتطلب أيضًا رؤية أفضل، وسير عمل مراجعة أقوى، ومعالجة أكثر موثوقية. هذا دليل حوكمة عملي للفرق التي تتبنى Codex وClaude Code وCursor وWindsurf وعوامل البرمجة بالذكاء الاصطناعي الأخرى.
الكشف وحده لا يستطيع مواكبة سرعة التطوير بالذكاء الاصطناعي. التصحيح الأصلي بالذكاء الاصطناعي هو الطبقة التالية - حيث يساعد الفرق على إصلاح الثغرات الأمنية والتحقق منها وتتبعها في الشفرة المُنشأة بالذكاء الاصطناعي في كل مرحلة من مراحل دورة حياة تطوير البرمجيات (SDLC).
تكتب أدوات الترميز بالذكاء الاصطناعي ما يقرب من نصف جميع الأكواد الجديدة. و45% من هذه الأكواد تُنشر مع ثغرة أمنية واحدة على الأقل. أمان الترميز التلقائي هو ممارسة تأمين البرمجيات المُنشأة بالذكاء الاصطناعي — اكتشاف المخاطر وترتيب أولوياتها ومعالجتها قبل وصولها إلى الإنتاج.
"Plexicus Community هو منصة أمان تطبيقات مجانية إلى الأبد للمطورين. احصل على فحص SAST و SCA و DAST و الأسرار و IaC بالكامل، بالإضافة إلى إصلاحات الثغرات الأمنية المدعومة بالذكاء الاصطناعي، دون الحاجة إلى بطاقة ائتمان."
تتمتع أدوات الأمان بسمعة كونها حواجز صاخبة. عندما يدفع المطور الكود ويفشل خط أنابيب CI/CD مع تقرير PDF مكون من 500 صفحة مرفق، فإن رد فعلهم الطبيعي ليس إصلاح المشاكل، بل تجاهلها أو إجبار الدمج للكود.
لم يعد العثور على الثغرات هو التحدي الرئيسي بعد الآن. الآن، المشكلة الأكبر هي الكم الكبير من الديون الأمنية التي ليس لدى المطورين الوقت لمعالجتها.
في هذا الدليل، ستتعلم كيفية الانتقال من التصحيح اليدوي وبناء سير عمل يكتشف ويحدد أولويات ويعالج ثغرات SQLi تلقائيًا باستخدام الأتمتة المدفوعة بالذكاء الاصطناعي.
قللت المنظمات التي تستخدم الأمن المدفوع بالذكاء الاصطناعي من دورات حياة الاختراق بمقدار 80 يومًا ووفرت 1.9 مليون دولار لكل حادثة، مما يمثل انخفاضًا بنسبة 34%، مما يبرز الأهمية المتزايدة للذكاء الاصطناعي في الدفاع
مع انتقالنا إلى عام 2026، تجد العديد من الفرق التقنية أن "اكتشاف الشذوذ" وحده لا يكفي للتعامل مع الحجم الهائل من الكود الذي يتم إنتاجه
تشغيل `trivy image` ليس DevSecOps—إنه توليد ضوضاء. الهندسة الأمنية الحقيقية تتعلق بنسبة الإشارة إلى الضوضاء. يوفر هذا الدليل تكوينات جاهزة للإنتاج لـ 17 أداة قياسية في الصناعة لوقف الثغرات دون إيقاف الأعمال، منظمة في ثلاث مراحل: ما قبل الالتزام، حراس بوابة CI، وفحص وقت التشغيل.
أصبح DevSecOps المعيار لتقديم البرمجيات الحديثة. لم يعد الفرق يسلمون الكود إلى فريق الأمان بعد التطوير. بحلول عام 2026، أصبح الأمان جزءًا مشتركًا وآليًا من كل خطوة في خط الأنابيب. في هذا الدليل، نستعرض أفضل أدوات DevSecOps لتجربتها في عام 2026، مع تغطية وظيفة كل أداة، إيجابياتها وسلبياتها، والحل القديم الذي تحل محله بالضبط.
تم الاعتراف بـ Sysdig لتغطيته القوية لأحداث النواة. إنه مبني على أساس Falco مفتوح المصدر وهو مفضل بين فرق SOC التي تحتاج إلى رؤية تفصيلية في نوى Linux أو حاويات Kubernetes.
كان SentinelOne Singularity Cloud من الأوائل في مجال EDR/CWPP الذاتي. تقدم وكلاؤه المدعومون بالذكاء الاصطناعي حماية سريعة وغير متصلة بالإنترنت وساعدت العديد من المؤسسات في تجنب هجمات الفدية.
في عام 2026، لم تعد التحدي الرئيسي هو العثور على الأخطاء فقط. المشكلة الحقيقية هي مدى سرعة استغلال المهاجمين لها. كانت فرق الأمن تمتلك أسابيع لإصلاح الثغرات، ولكن الآن هذا الوقت قد اختفى تقريبًا.
أصبح أمن الأيكيدو شائعًا من خلال تقليل التنبيهات غير الضرورية. من خلال التركيز على إمكانية الوصول، ساعد المطورين في تجنب "البريد المزعج للثغرات" الذي أنشأته الماسحات القديمة.
بحلول عام 2026، تغيرت أولويات أمان السحابة. لم تعد الرؤية هي النقطة الرئيسية للبيع حيث أن Wiz.io قد وضعت المعيار في أوائل العشرينات. الآن، التحدي الرئيسي هو مواكبة وتيرة التغيير.
تخيل بعد ظهر يوم جمعة مزدحم في مركز عمليات الأمن لشركة تقنية تنمو بسرعة. الفريق، الذي غارق بالفعل في التنبيهات، يتلقى إشعارًا تلو الآخر، وشاشاتهم تومض بمشكلات 'حرجة' تتطلب اهتمامًا فوريًا. لديهم أكثر من 1,000 حساب سحابي موزعة عبر مزودين مختلفين، كل واحد يساهم في موجة التنبيهات. العديد من هذه التنبيهات، مع ذلك، لا تتعلق حتى بالموارد المكشوفة للإنترنت، مما يترك الفريق محبطًا ومثقلًا بحجمها والضرورة الظاهرة لكل ذلك. أمن السحابة معقد.
تثبيت أداة الأمان هو الجزء السهل. يبدأ الجزء الصعب في 'اليوم الثاني'، عندما تقوم تلك الأداة بالإبلاغ عن 5000 ثغرة جديدة. يركز هذا الدليل على إدارة الثغرات: كيفية تصفية التنبيهات المكررة، وإدارة الإيجابيات الكاذبة، وتتبع المقاييس التي تقيس النجاح فعليًا. تعلم كيفية الانتقال من 'العثور على الأخطاء' إلى 'إصلاح المخاطر' دون إرهاق فريقك.
تجربة المطور (DevEx) هي المفتاح عند اختيار أدوات الأمن. يجب أن يجعل الأمن عمل المطور أسهل، وليس أصعب. إذا كان على المطورين مغادرة بيئة الترميز الخاصة بهم أو استخدام لوحة تحكم أخرى للعثور على المشاكل، فإن ذلك يبطئهم ويجعلهم أقل احتمالاً لاستخدام الأدوات.
يساعدك هذا النهج خطوة بخطوة في نشر أدوات الأمان بسلاسة ويضمن استمرار تشغيل بنائك. فكر فيه كسلسلة من الخطوات الصغيرة التي تحمي شحنتك، مما يضمن عملية تطوير أكثر موثوقية وأمانًا.
SAST و DAST هما طرق اختبار أمان تُستخدم لحماية التطبيقات من الهجمات. لمعرفة كيف يساعد كل منهما في أمان التطبيقات، دعونا نلقي نظرة على اختلافاتهما وأين يتناسبان في سير عملك
قارن بين أدوات ASPM الرائدة مثل Plexicus وCycode وWiz وApiiro لأتمتة اختبار أمان التطبيقات وإدارة الثغرات الأمنية
اكتشف أفضل أدوات أمان API للكشف عن الثغرات، وقف هجمات API، وحماية تطبيقاتك من خلال الفحص والاختبار المتقدم.
تعتمد التطبيقات الحديثة بشكل كبير على المكتبات الخارجية والمفتوحة المصدر. هذا يسرع من عملية التطوير، ولكنه يزيد أيضًا من خطر الهجمات. كل تبعية يمكن أن تقدم مشاكل مثل الثغرات الأمنية غير المرقعة، التراخيص الخطرة، أو الحزم القديمة. تساعد أدوات تحليل تكوين البرمجيات (SCA) في معالجة هذه المشاكل.
هناك العشرات من أدوات SAST في السوق، تتراوح من مفتوحة المصدر إلى مستوى المؤسسات. التحدي هو: أي أداة SAST هي الأفضل لفريقك؟
أمن تطبيقات الويب ضروري لحماية تطبيقاتك من الهجمات السيبرانية التي تستهدف البيانات الحساسة وتعرقل العمليات. يغطي هذا الدليل أهمية أمن تطبيقات الويب، الثغرات الشائعة، أفضل الممارسات وطرق الاختبار، مما يساعدك على تأمين تطبيقك، ضمان الامتثال والحفاظ على ثقة المستخدمين
أصبح اختراق الأمان الكابوسي حقيقة للعديد من الشركات الأوروبية. تعرف على 15 اتجاهًا تحويليًا في DevSecOps يجب أن تعرفها لتبقى بعيدًا عن قائمة الاختراقات.
تخرج Plexicus من برنامج تسريع Startup Wise Guys دفعة الربيع 2025.
إذا كنت تقوم ببناء أو تشغيل برامج اليوم، فمن المحتمل أنك تتعامل مع الخدمات المصغرة، والوظائف الخالية من الخوادم، والحاويات، والحزم الخارجية، وكم هائل من مربعات الامتثال. كل جزء متحرك يولد نتائجه الخاصة، ولوحات المعلومات، والتنبيهات الحمراء الغاضبة. قبل فترة طويلة، يصبح وضوح المخاطر مثل القيادة في ضباب سان فرانسيسكو في الساعة 2 صباحًا - تعرف أن الخطر موجود، لكن لا يمكنك رؤيته بوضوح.
حصلت بليكسيكوس على استثمار بقيمة 150,000 دولار من مايكروسوفت لتوسيع بنيتها التحتية السحابية. سيساهم هذا التمويل في تحسين أداء النظام وقابليته للتوسع والموثوقية، مما يمكن بليكسيكوس من دعم المزيد من الشركات بحلول مؤسسية مدعومة بالذكاء الاصطناعي.
اكتشف كيف يعزز تكامل BlackDuck الجديد في Plexicus أمان المصادر المفتوحة من خلال الكشف عن الثغرات الأمنية في الوقت الفعلي، وأتمتة تحديد أولويات المخاطر، وتدفقات عمل DevSecOps السلسة.
تطلق بليكسيكوس منصة أمنية مدعومة بالذكاء الاصطناعي لمعالجة الثغرات الأمنية في الوقت الحقيقي. تكتشف الوكلاء المستقلون التهديدات وتحدد أولوياتها وتصلحها فورًا.
تعاون جديد بين بليكيسوس وسيفيروس يهدف إلى تعزيز أمن التطبيقات في 19 دولة في أمريكا اللاتينية وإيبيريا. يجلب هذا التعاون في مجال الأمن السيبراني حلول إدارة وضعية أمن التطبيقات المتقدمة (ASPM) إلى المنظمات التي تسعى للدفاع بشكل استباقي ضد التهديدات السيبرانية.
تعتبر الأطر مثل DORA وISO 27001 وNIST SP 800-53 أساسية لإدارة وضع أمان التطبيقات القوية، حيث تساعد المؤسسات على تلبية المعايير وتقليل المخاطر والحفاظ على الامتثال التنظيمي.
Explore content by topic and discover articles that interest you
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.