Top 10 Sysdig-alternativer: Fra dyb retsmedicin til automatiseret rettelse
Sysdig er blevet anerkendt for sin stærke dækning af kernehændelser. Det er bygget på Falco's open source-fundament og er en favorit blandt SOC-teams, der har brug for detaljeret synlighed i Linux-kerner eller Kubernetes-pods.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestSysdig er blevet anerkendt for sin stærke dækning af kernehændelser. Det er bygget på Falcos open-source fundament og er en favorit blandt SOC-teams, der har brug for detaljeret indsigt i Linux-kerner eller Kubernetes-pods.
Når organisationer nærmer sig 2026, vil sikkerhedslandskabet have ændret sig. Mens Sysdig forbliver stærk til at opdage brud, står mange teams nu over for et nyt hul: at løse de underliggende problemer. Med over 159 CVE’er udnyttet i 1. kvartal 2025 alene[2] og den voksende mængde af AI-genereret kode, vokser efterslæbet fra simple alarmer.
[2] Kilde: “159 CVEs Exploited in Q1 2025, 28.3% Within 24 Hours of Disclosure.” The Hacker News, citerer VulnCheck forskning. https://thehackernews.com/2025/04/159-cves-exploited-in-q1-2025-283.html. Tilgået 31. dec. 2025.
Når du overvejer dit værktøjssæt, husk at rapportering af angreb ikke er nok; effektiv sikkerhed kræver nu værktøjer, der hjælper dig med at lukke cirklen med handlingsrettede løsninger. Beslutningstagere bør prioritere løsninger med robuste remedierings kapaciteter for at tilpasse sig de udviklende sikkerhedsbehov. Ved at fokusere på værktøjer, der ikke kun opdager, men også automatiserer og strømliner løsninger, kan organisationer betydeligt reducere deres eksponering for sårbarheder og forbedre deres samlede sikkerhedsholdning.
Hvorfor stole på os?
Hos Plexicus fokuserer vi på Afhjælpning. For at bygge bro fra alarmering til løsning mener vi, at detektion stort set er løst, men at løse problemer er, hvor mange virksomheder kæmper. Nu, med 41% af koden genereret af AI [1], er sikkerhedsgælden for stor til manuel gennemgang. Vi vurderer enhver værktøjs succes ved, hvor hurtigt det løser problemer (MTTR), ikke kun hvor mange alarmer det sender.
[1] Kilde: “AI Coding Assistant Statistics: Trends, Usage & Market Data.” Second Talent, www.secondtalent.com/resources/ai-coding-assistant-statistics/. Tilgået 31. dec. 2025.
Vi samarbejder også tæt med forskellige virksomheder, lige fra innovative startups til etablerede virksomheder, for at forbedre vores afhjælpningsmuligheder med Plexicus. Disse partnerskaber giver os mulighed for at integrere en bred vifte af indsigter og teknologiske fremskridt i vores løsninger, hvilket muliggør mere effektive og skræddersyede afhjælpningsresultater. Ved at samarbejde med brancheledere giver vi vores kunder unikke værdiforslag, såsom hurtigere responstider og skræddersyede sikkerhedsforanstaltninger, der adskiller Plexicus i det konkurrenceprægede marked.
Kort fortalt: Top 10 Sysdig-alternativer for 2026
| Platform | Bedst til | Kerne Differentierer | Opsætningstype |
|---|---|---|---|
| Plexicus | Hurtig Afhjælpning | AI-drevet “Klik-for-at-fixe” | Agentløs (OIDC) |
| Aqua Security | K8s Hærdning | Fuldlivscyklus billede sikring | Hybrid |
| Prisma Cloud | Overholdelse | Enhedspolitik-som-kode | Hybrid |
| Wiz | Cloud Synlighed | Sikkerhedsgrafen | Agentløs |
| AccuKnox | Zero Trust | KubeArmor-baseret håndhævelse | Agent-baseret |
| CrowdStrike | Trussel Intel | Enkelt-agent EDR + Cloud | Agent-baseret |
| Falco (OSS) | DIY Runtime | Den originale open-source kerne | Agent-baseret |
| Orca Security | Agentløs Dybde | SideScanning teknologi | Agentløs |
| Lacework | Anomalier | Polygraph adfærdskortlægning | Agentløs |
| Snyk | Udvikler Flow | Native IDE & PR integration | Integration |
1. Plexicus (Lederen inden for Afhjælpning)
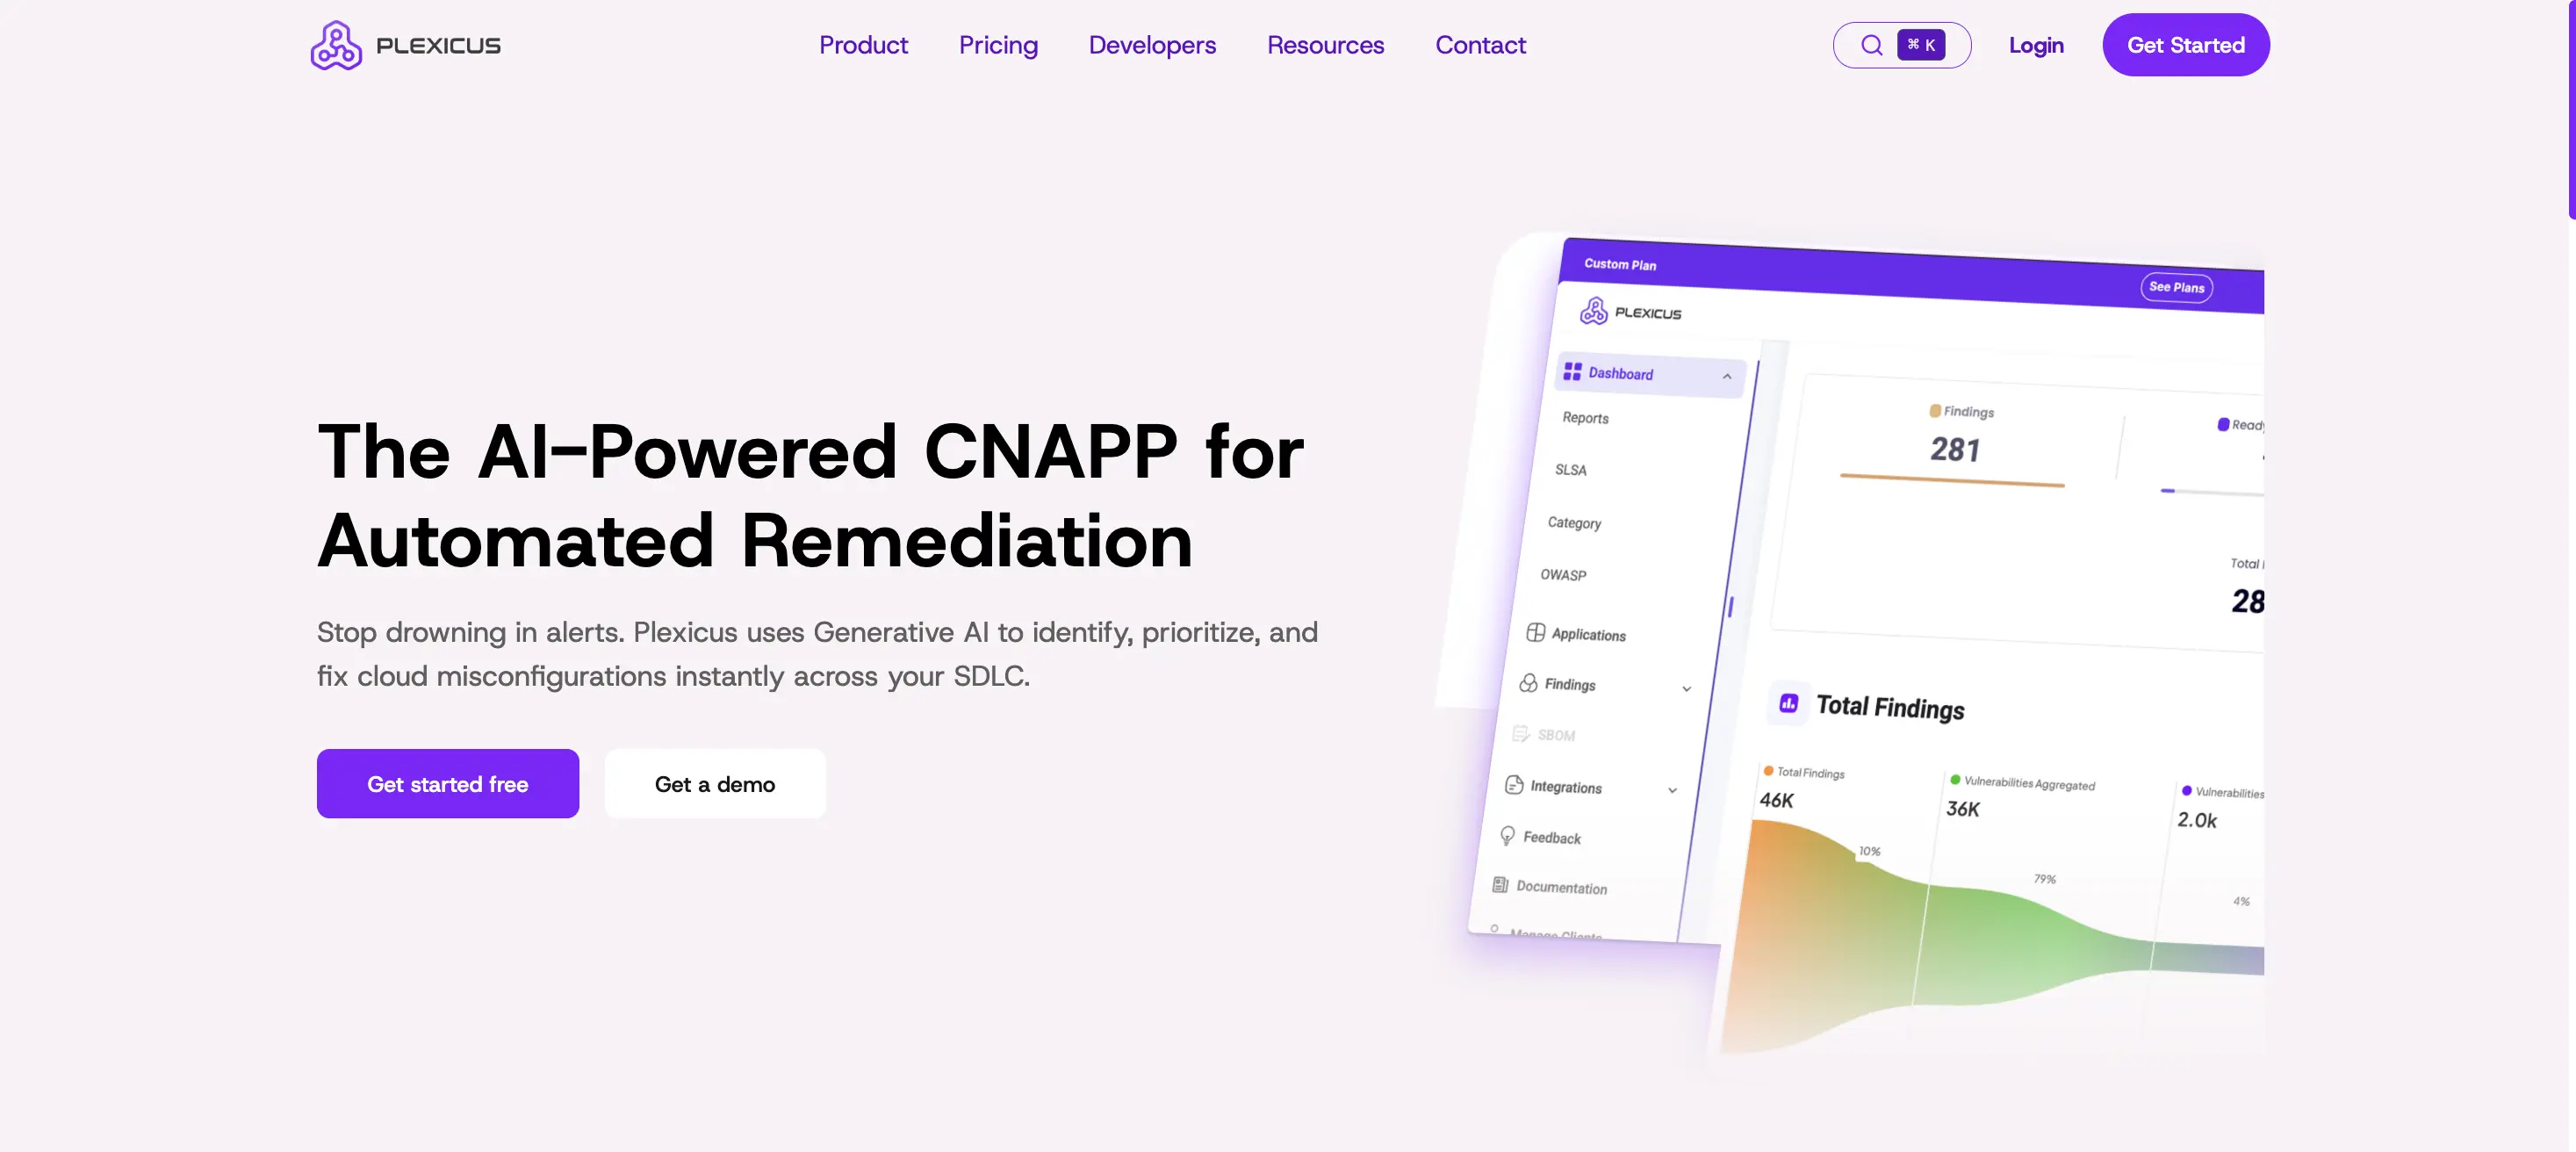
Plexicus er den optimale løsning for teams overvældet af vedvarende alarmer. Mens Sysdig afslører hændelser, sikrer Plexicus, at hændelser bliver løst ved at levere effektive kodefixes.
- Nøglefunktioner: Codex Remedium er en AI (kunstig intelligens) motor, der genererer funktionelle kodeopdateringer (opdateringer til at rette software sårbarheder) og Pull Requests (anmodninger om at flette kodeændringer) for identificerede sårbarheder.
- Kerne Differentierer: I modsætning til Sysdig, der fokuserer på runtime-begivenheder, forbinder Plexicus runtime-begivenheder til kildekoden. Den bruger runtime-data til at prioritere rettelser for den kode, der virkelig er i fare.
- Fordele: Reducerer drastisk MTTR; giver en “one-click” fix oplevelse for udviklere; ingen agent krævet for kerne synlighed.
- Ulemper: Giver ikke samme niveau af “kernel-level” forensics som Sysdig til efter-hændelses undersøgelse.
- Vælg Plexicus for effektivt at reducere din sårbarheds backlog og fremme mod automatiseret sikkerhed. Ved at adoptere Plexicus kan organisationer ikke kun strømline deres afhjælpningsprocesser, men også demonstrere en betydelig forretningspåvirkning. Med vores løsning oplever virksomheder ofte en håndgribelig reduktion i brudrelaterede omkostninger og opnår en glattere overholdelse af lovgivningsmæssige standarder, hvilket understreger det afkast af investering, der resonerer med ledere fokuseret på forretningsværdi.
2. Aqua Security
Aqua er en direkte konkurrent til Sysdig, der tilbyder en mere komplet kode-til-sky platform med et stærkt fokus på container integritet.
- Nøglefunktioner: Dynamisk trusselanalyse (DTA; et system, der tester trusler ved at køre billeder i et kontrolleret miljø kaldet en sandbox); stærke adgangskontrollere til Kubernetes (sikkerhedskontroller, der forhindrer uautoriserede deployment).
- Kerneforskel: Overlegen Image Assurance; det kan blokere uautoriserede billeder fra nogensinde at køre i din klynge.
- Fordele: Meget skalerbar; fremragende til miljøer med høj overholdelse (FSI’er, regering).
- Ulemper: UI kan være modulært og komplekst at navigere.
3. Prisma Cloud (Palo Alto Networks)
Prisma fungerer som den omfattende konsolideringsplatform. Vælg det til samlet styring af firewalls, cloud posture og container runtime.
- Nøglefunktioner: Unified Policy-as-Code; dyb integration med Palo Altos trusselsintelligens.
- Kerneforskel: Det er det mest omfattende CNAPP på markedet, der dækker næsten alle overholdelsesrammer globalt.
- Fordele: “Single pane of glass” for hele virksomheden.
- Ulemper: Ekstremt kompleks opsætning; kræver dedikerede administratorer til at administrere.
4. Wiz
Wiz sætter standarden for synlighed. Det er meget lettere at implementere på tværs af store multi-cloud miljøer end Sysdig, da det ikke bruger agenter.
- Nøglefunktioner: Security Graph identificerer “Toksiske Kombinationer” (for eksempel, når en sårbar pod, en selvstændig softwareenhed med en offentlig IP-adresse, og en admin-niveau Identity and Access Management (IAM) rolle skaber en risikabel konfiguration).
- Kerne Differentierer: Nær-øjeblikkelig implementering; giver øjeblikkelig værdi uden friktionen af kerne-sensorer.
- Fordele: Utrolig brugergrænseflade; meget lav støj.
- Ulemper: Begrænset dyb runtime-beskyttelse; kan ikke dræbe en ondsindet proces som Sysdig.
5. AccuKnox
AccuKnox står som den førende løsning til at håndhæve Zero Trust i Kubernetes, ved at udnytte det CNCF-hostede KubeArmor projekt.
- Nøglefunktioner: Inline afbødning af trusler (blokering af angreb i realtid); hård håndhævelse af “mindst privilegium” politikker (strenge adgangskontroller, der kun tillader de nødvendige minimumstilladelser).
- Kerne Differentierer: Det er designet til at blokere angreb, ikke bare advare om dem, ved hjælp af Linux Security Modules (LSMs; værktøjer til at håndhæve sikkerhedspolitikker) som AppArmor og SELinux (sikkerhedsrammer for Linux operativsystemet).
- Fordele: Ægte “Zero Trust” for skyen; open-source arv.
- Ulemper: Høje tekniske krav til finjustering af politikker.
6. CrowdStrike Falcon Cloud Security
CrowdStrike muliggør cloud-sikkerhed i overensstemmelse med endpoint-beskyttelse, med primært fokus på avanceret trusselsjagt.
- Nøglefunktioner: 24/7 Managed Detection and Response (MDR; en sikkerhedstjeneste, der tilbyder døgnovervågning og hændelsesrespons); integreret identitetsbeskyttelse (foranstaltninger til at forhindre uautoriseret brug af konti).
- Kerneforskel: Bruger Falcon Agent til at korrelere cloud-arbejdsbelastningstrusler med globale endpoint-angrebsmønstre.
- Fordele: Verdensklasse trusselsintelligens; nemt at købe, hvis du allerede er CrowdStrike-kunde.
- Ulemper: Meget begrænsede “Shift Left” (kode/SCA) kapaciteter sammenlignet med Snyk eller Plexicus.
7. Falco (Open Source)
Hvis du kan lide Sysdig, men ikke ønsker at betale for en virksomhedslicens, kan du bruge Falco direkte. Falco er CNCF-graduated runtime standard.
- Nøglefunktioner: Realtids kernel-niveau auditing; meget tilpasselige YAML-regler.
- Kerneforskel: 100% gratis og open-source; enormt bibliotek af fællesskabsbidragne regler (brugere kan oprette og dele brugerdefinerede detektionsregler).
- Fordele: Uendelig fleksibilitet; ingen leverandørbinding.
- Ulemper: Ingen dashboard; kræver betydelig ingeniørarbejde for at bygge et brugerdefineret alarmerings-/responssystem.
8. Orca Security
Orca var pioner inden for SideScanning-teknologi. Dens agentløse arkitektur går ud over Wiz ved at analysere disktilstanden på virtuelle maskiner.
- Nøglefunktioner: Fuldt stack-indsigt i OS, apps og data; stærk Data Security Posture Management (DSPM).
- Kerneforskel: Læser “bloklagring” (digital lagring brugt til cloud-servere) af dine cloud-aktiver for at finde hemmeligheder (skjulte følsomme data, som adgangskoder eller nøgler) og sårbarheder uden at køre kode på værten.
- Fordele: Ingen ydeevnepåvirkning på arbejdsbelastninger.
- Ulemper: Mangler “aktiv respons”-kapaciteterne fra eBPF-baserede værktøjer som Sysdig.
9. Lacework (FortiCNAPP)
Nu en del af Fortinet, er Lacework kendt for sin maskinlæringsmetode. Det er ikke afhængigt af regler; i stedet lærer det adfærden i dit miljø.
- Nøglefunktioner: Polygraph-teknologi, der kortlægger hver procesinteraktion (sporer måden softwarekomponenter kommunikerer) for at finde anomalier (uventet adfærd).
- Kerneforskel: Automatiseret trusselsdetektion, der kræver nul manuel regel-skrivning.
- Fordele: God til at finde “Ukendte Ukendte” (Zero-days).
- Ulemper: Kan være en “sort boks”; det er svært at vide hvorfor det markerede en advarsel.
10. Snyk
Snyk er anerkendt blandt udviklere som et topvalg. Når Sysdig ikke er adopteret af udviklingsteams, leverer Snyk konsekvent.
- Nøglefunktioner: Indbygget IDE-integration; automatiserede PR’er til biblioteksopgraderinger.
- Kerneforskel: Lever helt i udviklerens arbejdsflow, opfanger fejl, før de når klyngen.
- Fordele: Massiv udvikleradoption (bredt anvendt af softwareingeniører); meget hurtig.
- Ulemper: Dens runtime-beskyttelse (Sysdigs kerneområde) er stadig sekundær i forhold til dens AppSec-funktioner.
I 2026 betragtes sikkerhedsværktøjer, der kun advarer, som forældede. Førende platforme skal automatisere afhjælpning for at holde trit med nye trusler.
FAQ: Realiteterne i 2026 Sikkerhed
Hvorfor bevæge sig væk fra Sysdig?
De fleste teams skifter på grund af kompleksitet og omkostninger. Sysdigs agentbaserede model er kraftfuld, men ressourcekrævende og dyr at vedligeholde. Hvis du ikke har brug for kerneforensics hver dag, er en agentløs platform som Plexicus eller Wiz ofte mere effektiv.
Når man overvejer en overgang, er det afgørende at evaluere migrationsprocessen og hvordan disse nye værktøjer vil integrere sig i eksisterende arbejdsflows. Ledere bør vurdere de potentielle overgangsrisici og planlægge for at minimere forstyrrelser og sikre en glat integration i deres operationelle praksis.
Kan Plexicus erstatte Sysdigs runtime-detektion?
Plexicus er designet til Afhjælpning. Det overvåger kontinuerligt dit miljø og letter hurtig løsning af sårbarheder identificeret af værktøjer som Sysdig. I 2026 vil de fleste teams implementere et agentløst værktøj for synlighed og anvende AI-platforme, såsom Plexicus, til afhjælpning.
Er agentløs sikkerhed tilstrækkelig i 2026?
Nuværende tendenser indikerer, at 28,3% af udnyttelser lanceres inden for 24 timer efter offentliggørelse [2]. Agentløse værktøjer giver øjeblikkelig trusselsynlighed på tværs af din cloud-infrastruktur, ofte overgår de værdien af dybe agenter, der er implementeret på en del af serverne. Det er dog vigtigt at erkende, at agentløse tilgange kan have begrænsninger i visse scenarier.
De tilbyder muligvis ikke den samme dybde af analyse eller evne til at interagere direkte med værtsystemet som agentbaserede værktøjer. Denne gennemsigtighed er afgørende for beslutningstagere, så de kan træffe informerede, risikobaserede valg om deres sikkerhedsholdning.





