Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
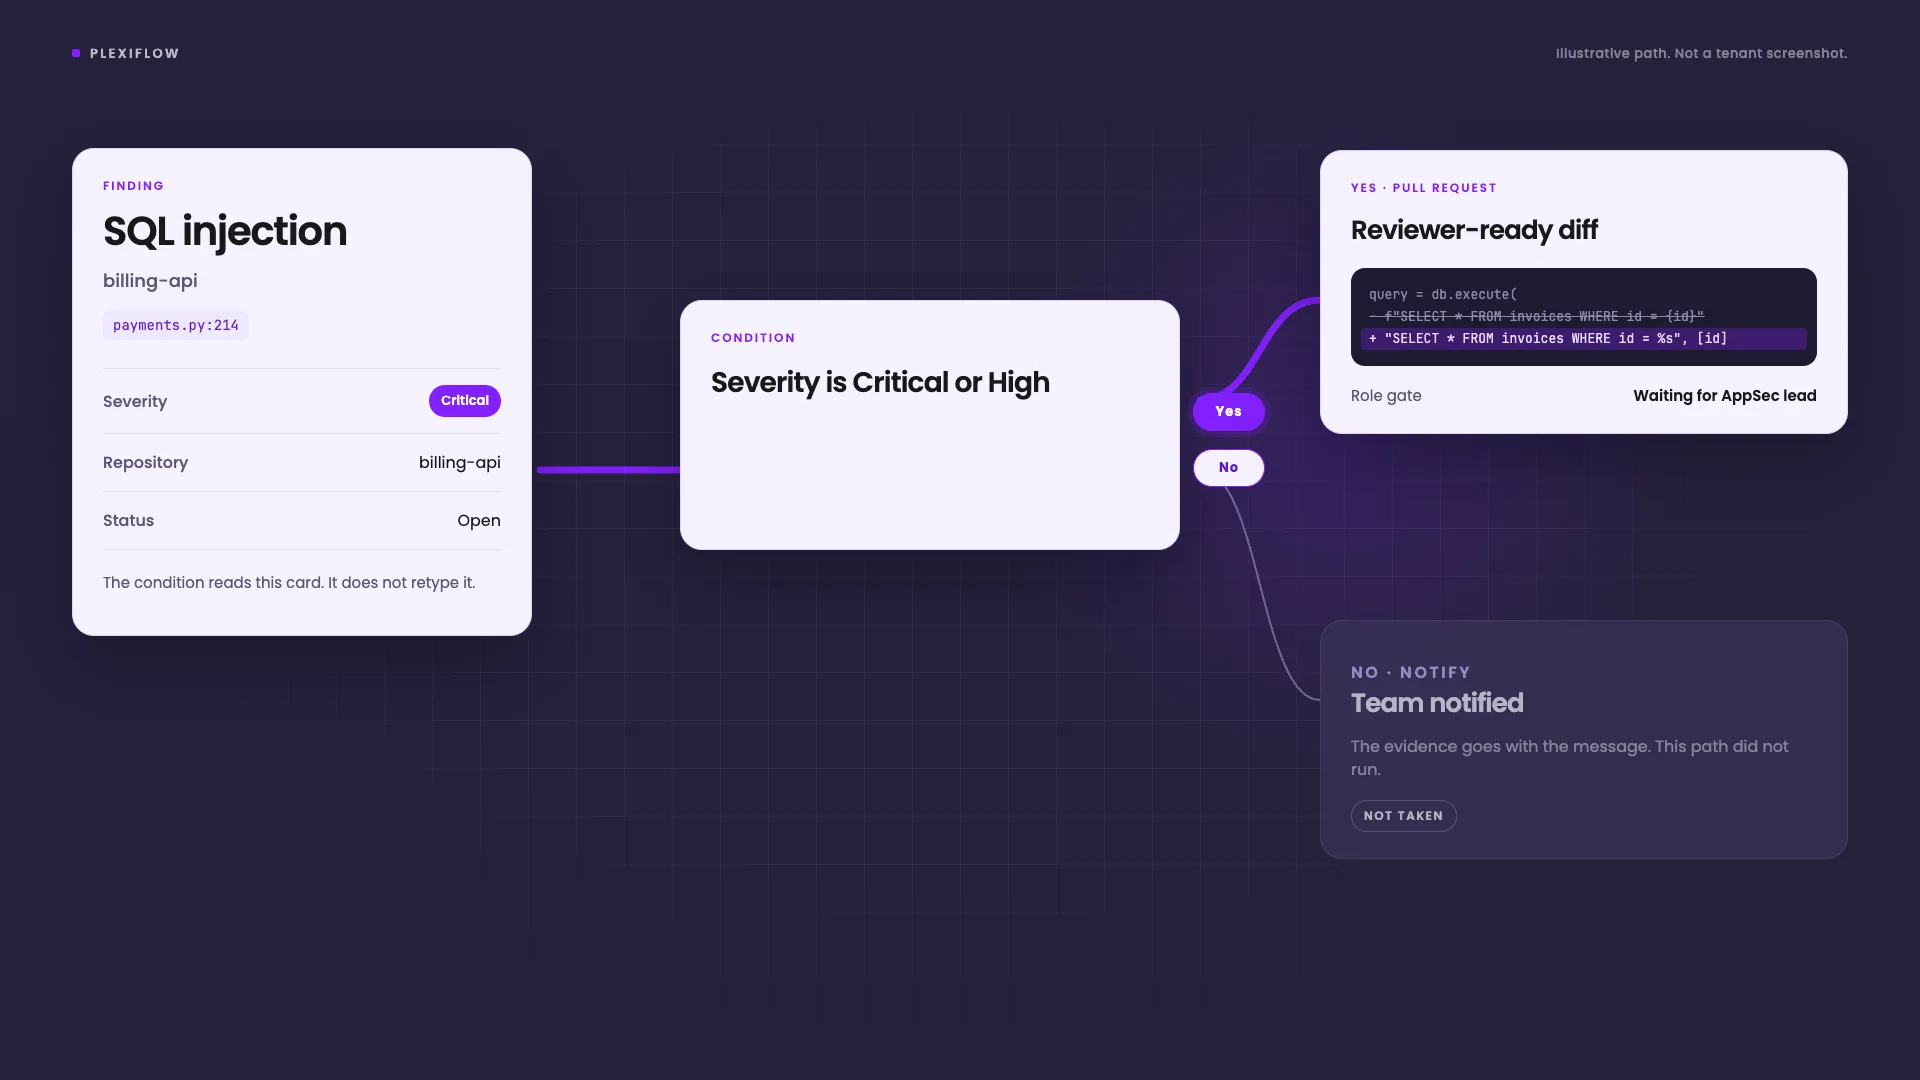
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
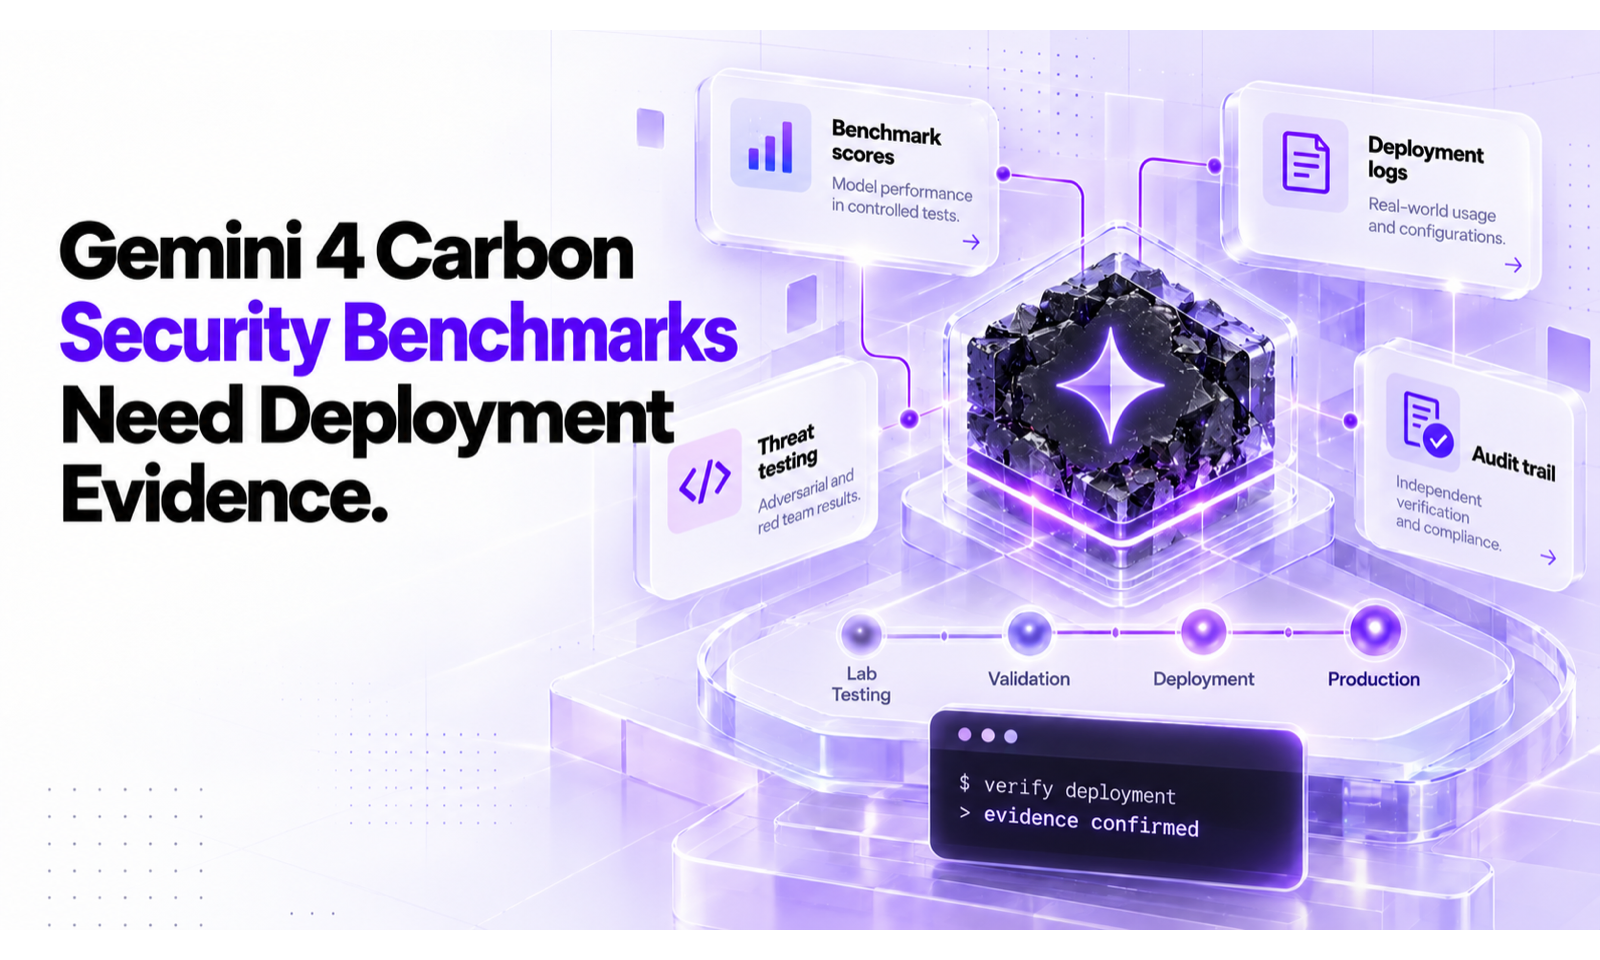
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
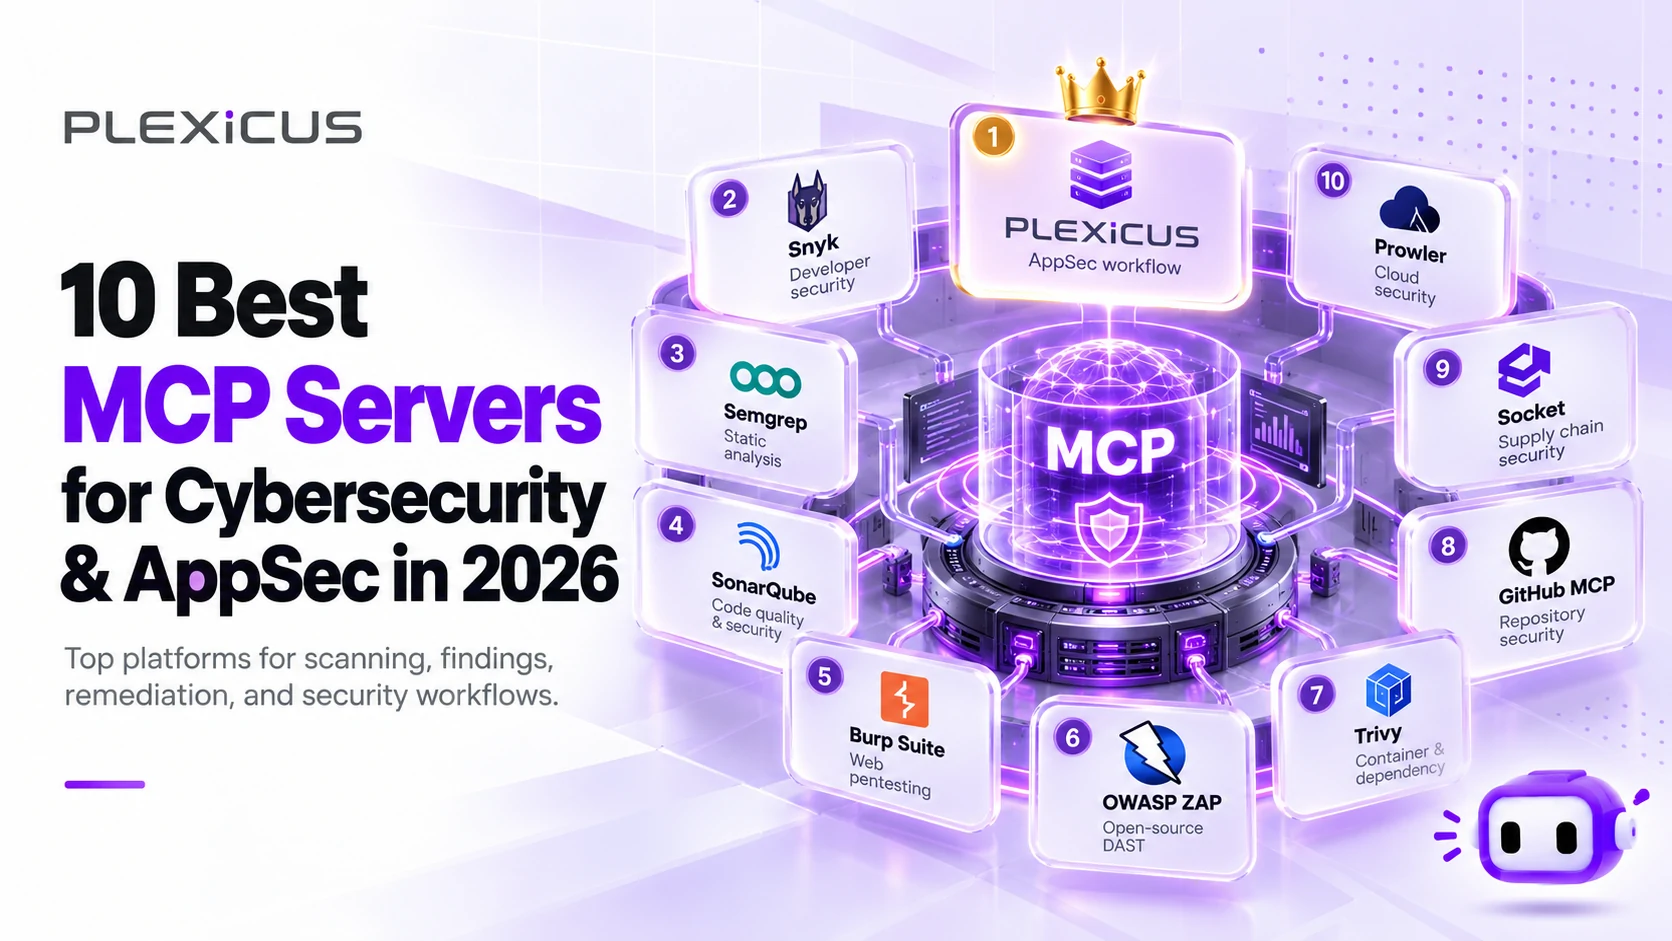
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
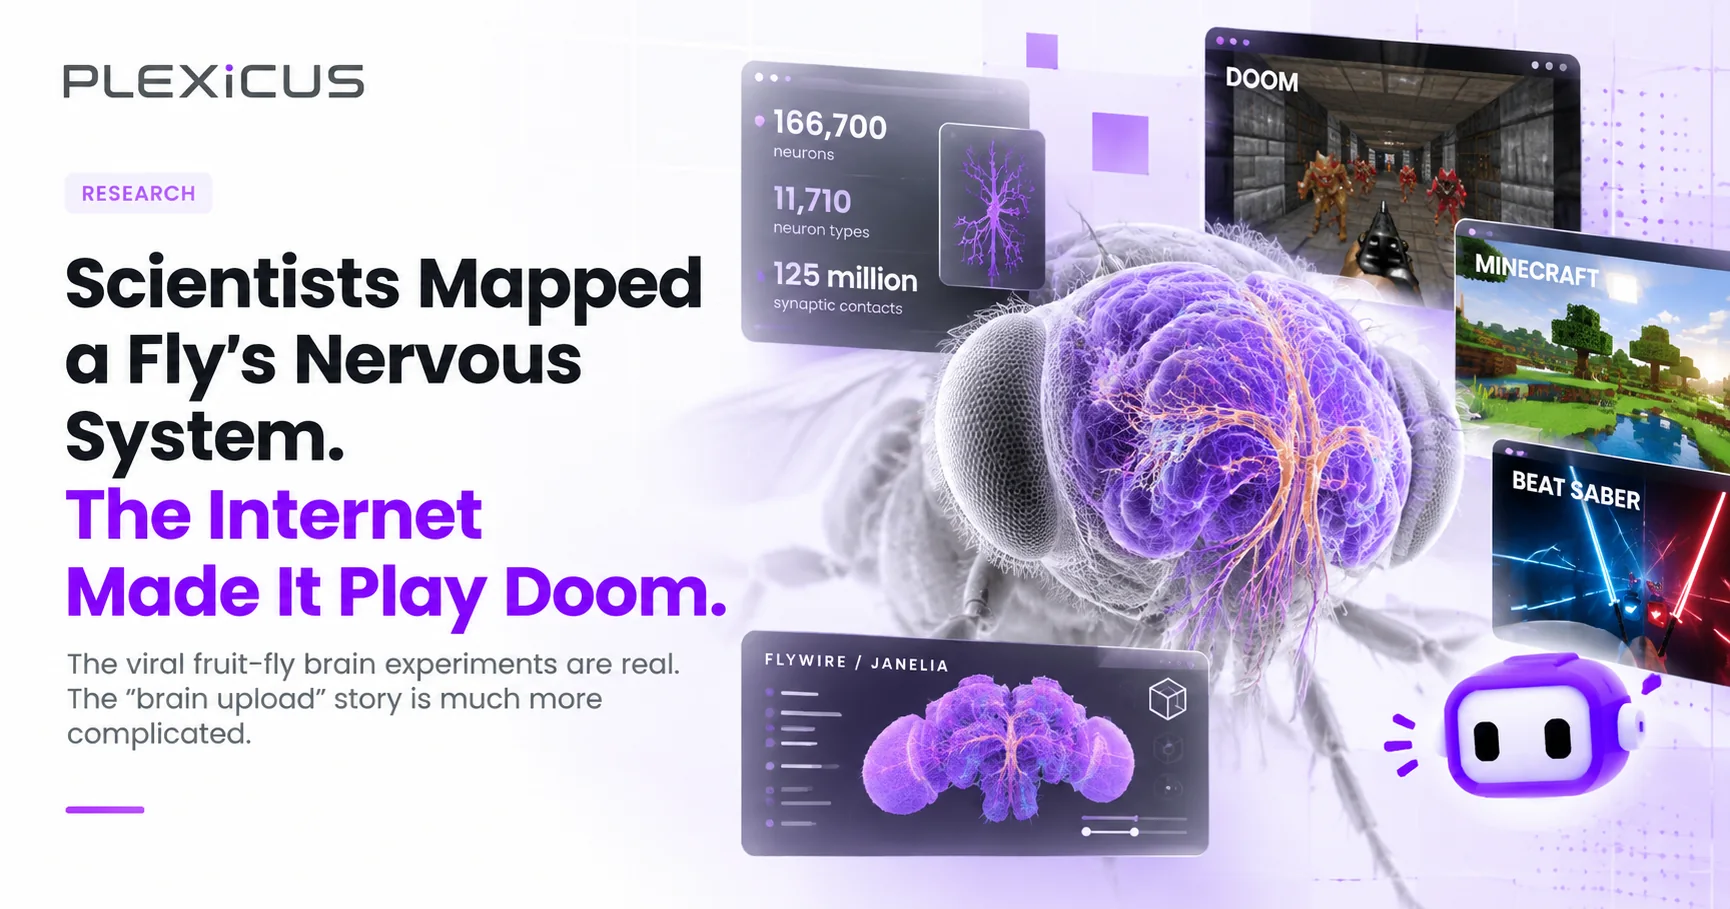
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
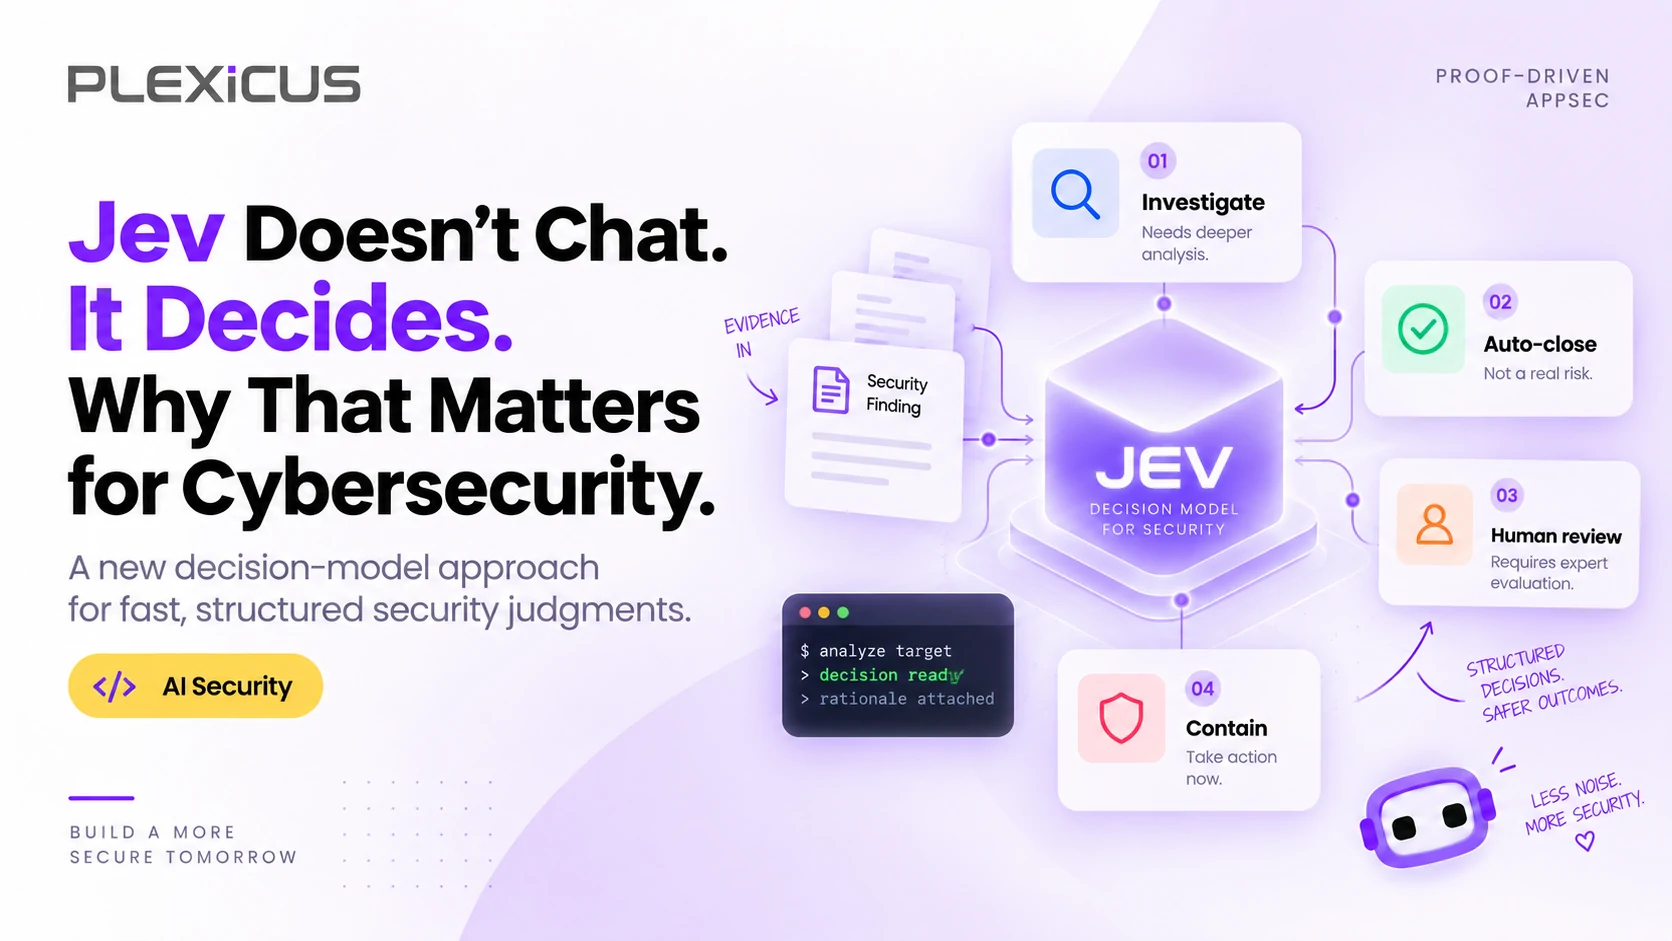
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
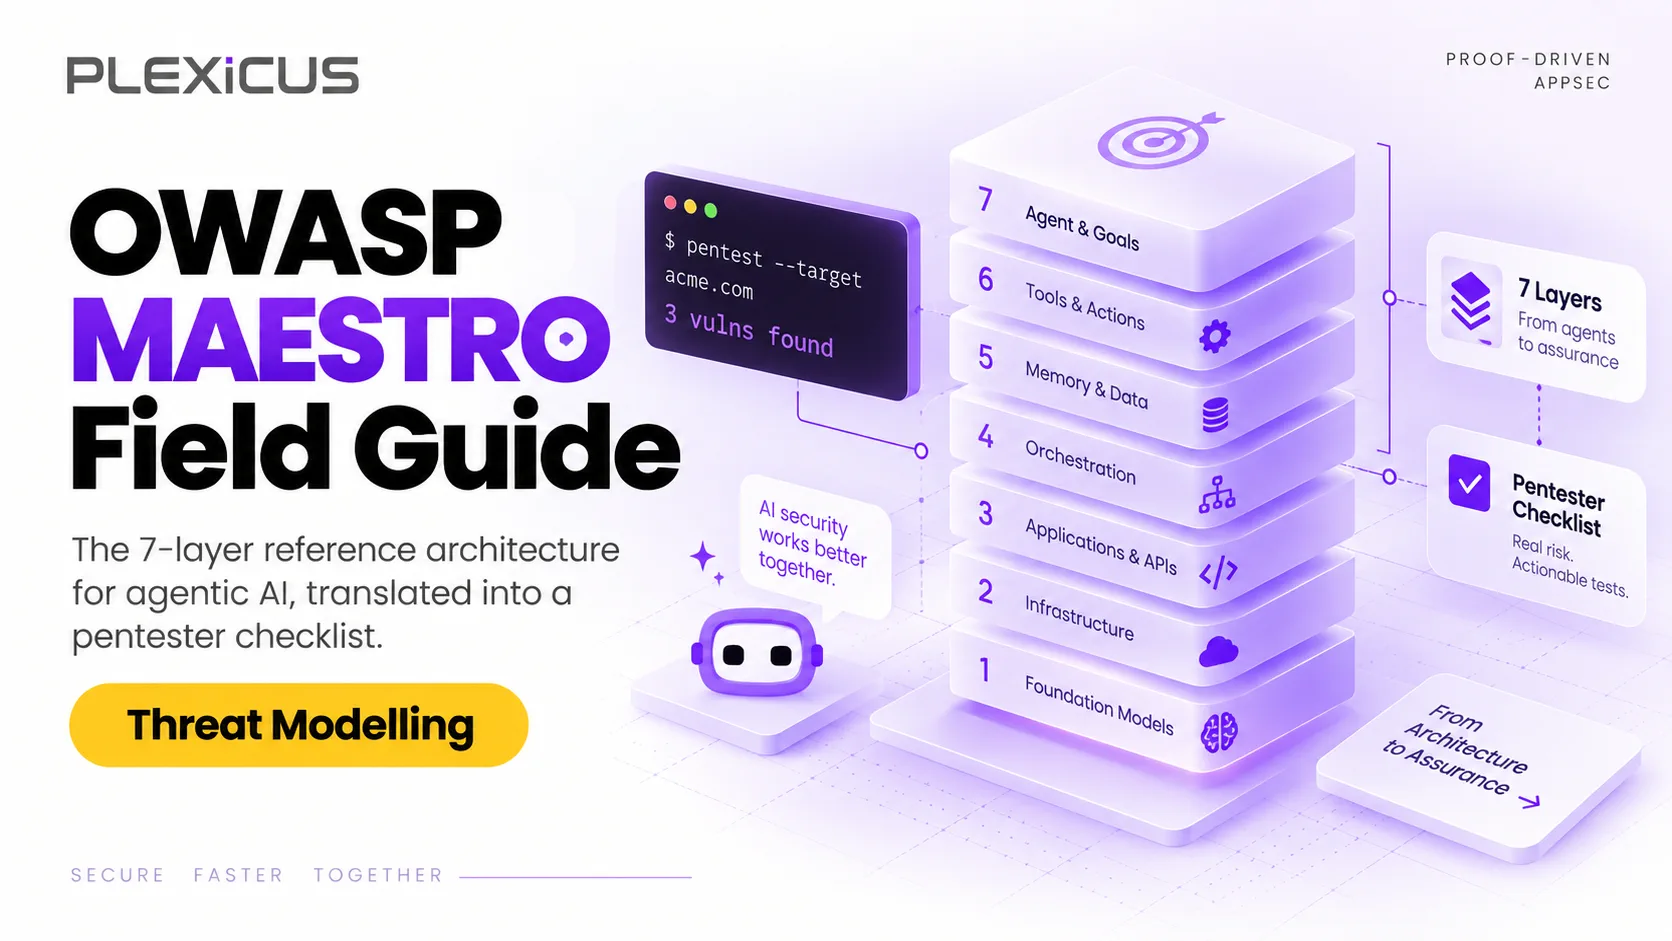
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
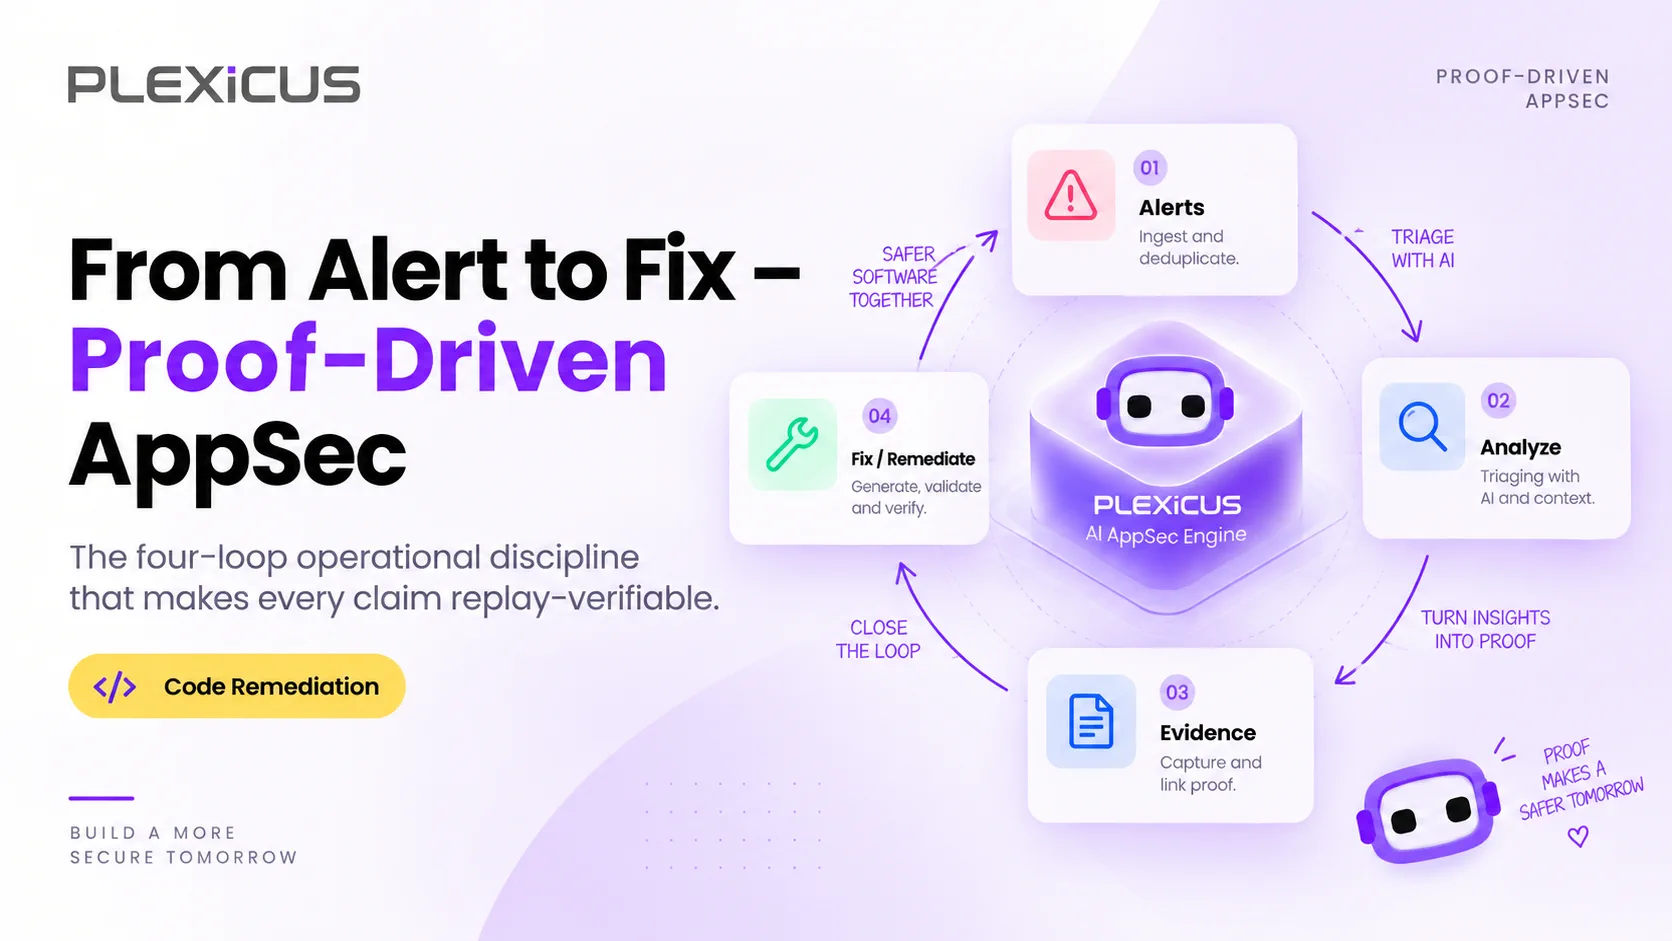
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
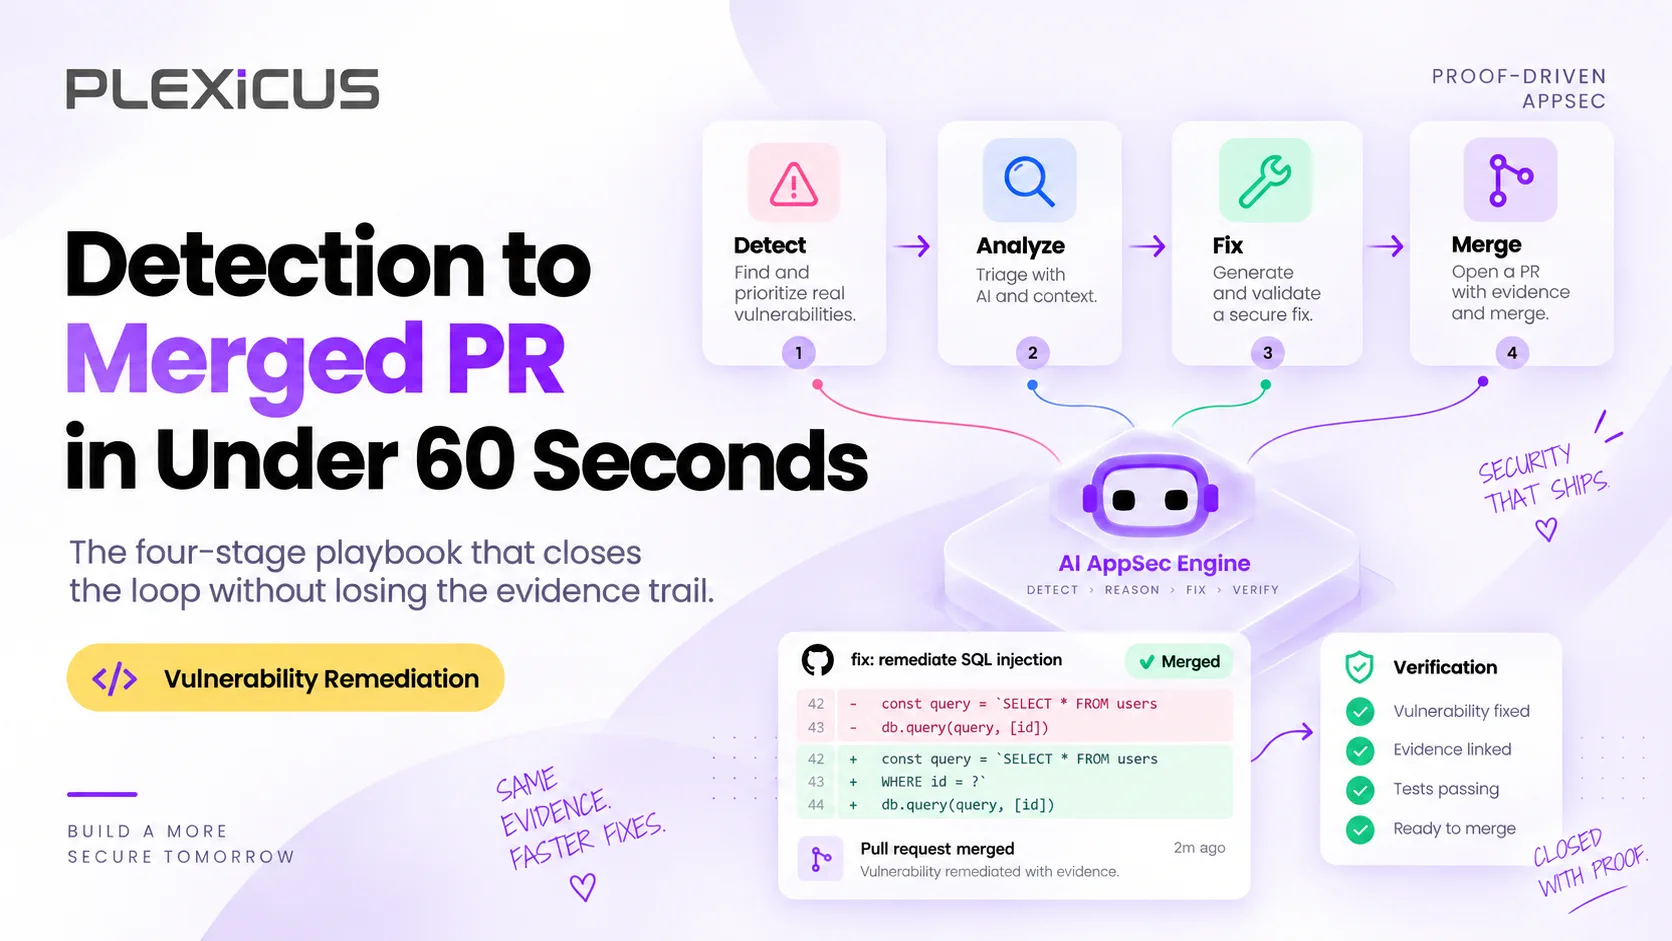
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
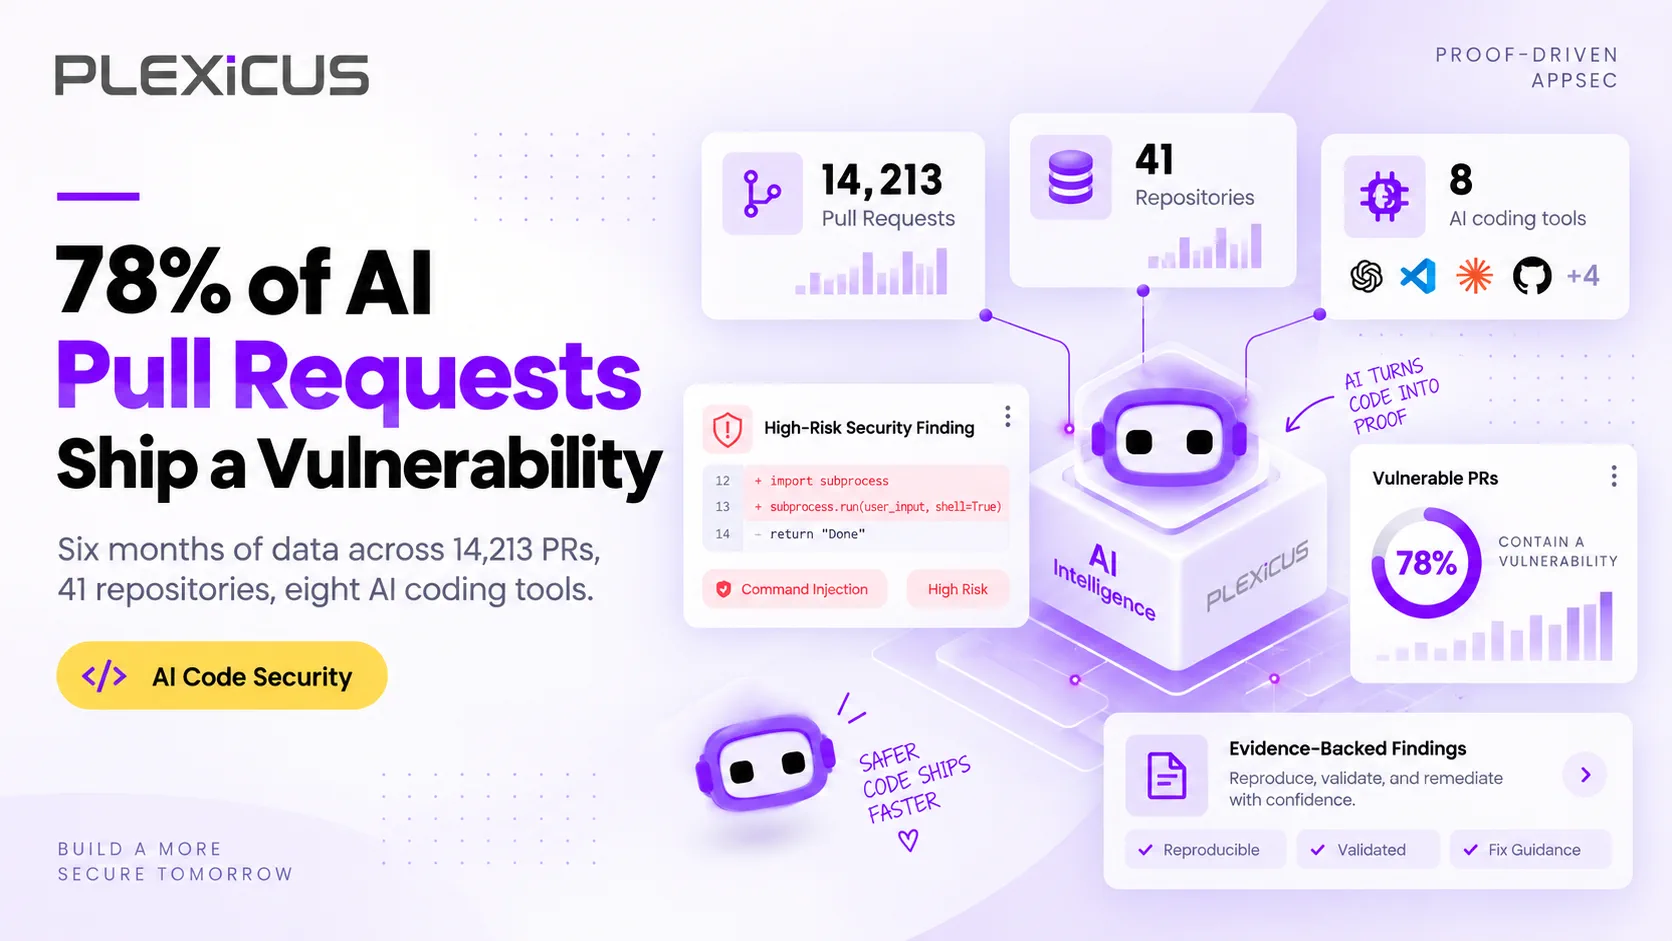
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
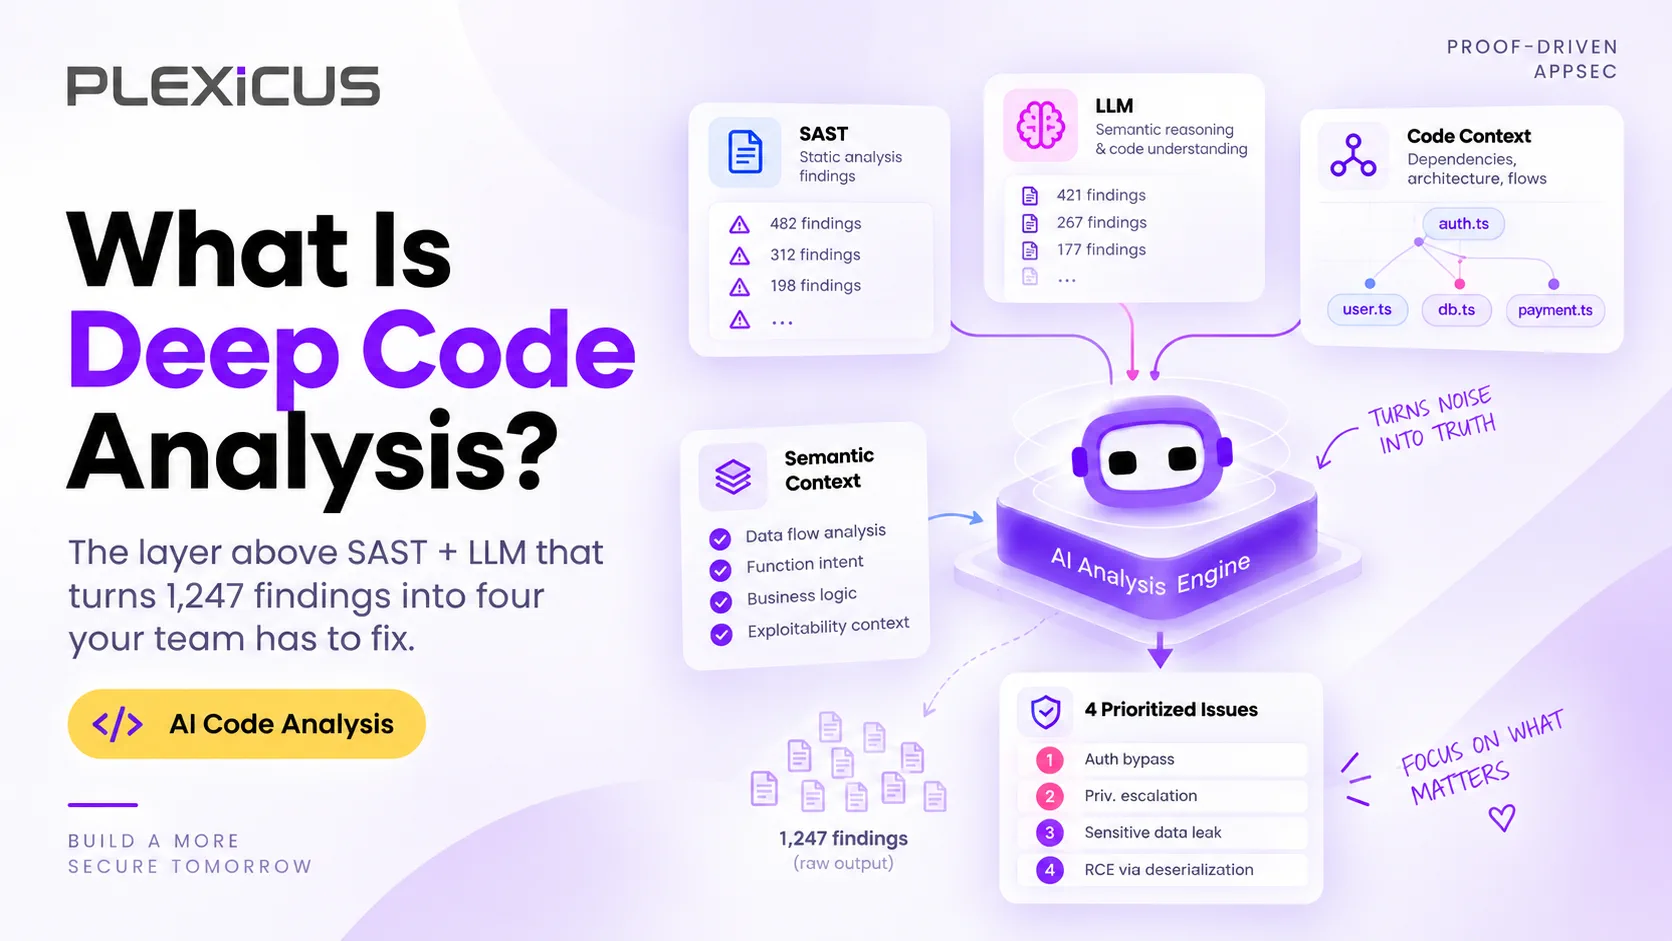
SAST false positives bury real bugs, and an LLM wrapper does not fix that. Deep Code Analysis uses reachability analysis to prove which findings are real, reachable, and worth fixing.
AI-kodningsværktøjer gør udviklere hurtigere – men hurtigere udvikling kræver også bedre synlighed, stærkere review-workflows og mere pålidelig afhjælpning. Dette er en praktisk governance-guide for teams, der adopterer Codex, Claude Code, Cursor, Windsurf og andre AI-kodningsagenter.
Detektion alene kan ikke følge med AI-hastig udvikling. AI-native remediation er det næste lag – der hjælper teams med at rette, validere og spore sårbarheder i AI-genereret kode på alle stadier af SDLC.
AI-kodningsværktøjer skriver næsten halvdelen af al ny kode. Og 45% af den kode sendes af sted med mindst én sårbarhed. Vibe coding-sikkerhed er praksissen med at sikre software skabt af AI – at opdage, prioritere og afhjælpe risici, før de når produktion.
"Plexicus Community er en gratis, evigtvarende applikationssikkerhedsplatform for udviklere. Få fuld SAST, SCA, DAST, hemmeligheder og IaC-scanning samt AI-drevne sårbarhedsrettelser, uden at der kræves kreditkort."
Sikkerhedsværktøjer har ry for at være støjende barrierer. Når en udvikler skubber kode, og CI/CD-pipelinen fejler med en 500-siders PDF-rapport vedhæftet, er deres naturlige reaktion ikke at løse problemerne. Det er at ignorere dem eller tvinge sammensmeltning af koden.
At finde sårbarheder er ikke længere den største udfordring. Nu er det største problem den store mængde sikkerhedsgæld, som udviklere ikke har tid til at håndtere.
I denne guide vil du lære, hvordan du går ud over manuel patching og bygger en arbejdsgang, der automatisk opdager, prioriterer og afhjælper SQLi-sårbarheder ved hjælp af AI-drevet automatisering.
Organisationer, der bruger AI-drevet sikkerhed, reducerede brudlivscyklusser med 80 dage og sparede $1,9 millioner pr. hændelse, en reduktion på 34%, hvilket understreger AI's stigende betydning for forsvar
Når vi bevæger os ind i 2026, opdager mange tekniske teams, at "anomali-detektion" alene ikke er nok til at håndtere den enorme mængde kode, der bliver produceret
At køre `trivy image` er ikke DevSecOps—det er støjgenerering. Ægte sikkerhedsteknik handler om signal-til-støj-forhold. Denne guide giver produktionsklare konfigurationer for 17 industristandardværktøjer til at stoppe sårbarheder uden at stoppe forretningen, organiseret i tre faser: før-commit, CI gatekeepers og runtime scanning.
DevSecOps er blevet standarden for levering af moderne software. Teams afleverer ikke længere kode til sikkerhed efter udvikling. I 2026 er sikkerhed en delt, automatiseret del af hvert trin i pipelinen. I denne guide samler vi de bedste DevSecOps-værktøjer at prøve i 2026, og dækker, hvad hvert værktøj gør, dets fordele og ulemper, og præcis hvilken ældre løsning det erstatter.
Sysdig er blevet anerkendt for sin stærke dækning af kernehændelser. Det er bygget på Falco's open source-fundament og er en favorit blandt SOC-teams, der har brug for detaljeret synlighed i Linux-kerner eller Kubernetes-pods.
SentinelOne Singularity Cloud var en af de første inden for det autonome EDR/CWPP-felt. Dens AI-drevne agenter tilbyder hurtig, offline beskyttelse og har hjulpet mange organisationer med at undgå ransomware-angreb.
I 2026 er den største udfordring ikke længere blot at finde fejl. Det virkelige problem er, hvor hurtigt angribere udnytter dem. Sikkerhedsteams havde engang uger til at rette sårbarheder, men nu er den tid næsten forsvundet.
Aikido Security blev populær ved at reducere unødvendige advarsler. Ved at fokusere på tilgængelighed hjalp det udviklere med at undgå "sårbarhedsspam", som ældre scannere skabte.
I 2026 har prioriteterne inden for cloud-sikkerhed ændret sig. Synlighed er ikke længere det primære salgsargument, da Wiz.io allerede satte standarden i begyndelsen af 2020'erne. Nu er den største udfordring at følge med forandringernes tempo.
Forestil dig en travl fredag eftermiddag i sikkerhedsoperationscentret hos en hurtigt voksende teknologivirksomhed. Teamet, allerede dybt begravet i advarsler, modtager meddelelse efter meddelelse, deres skærme blinker med 'kritiske' problemer, der kræver øjeblikkelig opmærksomhed. De har over 1.000 cloud-konti spredt over forskellige udbydere, hver bidrager til bølgen af advarsler. Mange af disse advarsler vedrører dog ikke engang internet-eksponerede ressourcer, hvilket efterlader teamet frustreret og overvældet af omfanget og den tilsyneladende hastende karakter af det hele. Cloud-sikkerhed er kompliceret.
Installation af et sikkerhedsværktøj er den nemme del. Den svære del begynder på 'Dag 2', når værktøjet rapporterer 5.000 nye sårbarheder. Denne guide fokuserer på sårbarhedsstyring: hvordan man filtrerer duplikerede advarsler, håndterer falske positiver og sporer de metrikker, der faktisk måler succes. Lær hvordan du går fra 'at finde fejl' til 'at løse risici' uden at overvælde dit team.
Udvikleroplevelse (DevEx) er afgørende ved valg af sikkerhedsværktøjer. Sikkerhed bør gøre udviklerens arbejde lettere, ikke sværere. Hvis udviklere skal forlade deres kodningsmiljø eller bruge et andet dashboard for at finde problemer, sænker det deres tempo og gør dem mindre tilbøjelige til at bruge værktøjerne.
Denne trin-for-trin tilgang hjælper dig med at implementere sikkerhedsværktøjer glat og holder dine builds kørende. Tænk på det som en række små skridt, der beskytter din levering, hvilket sikrer en mere pålidelig og sikker udviklingsproces.
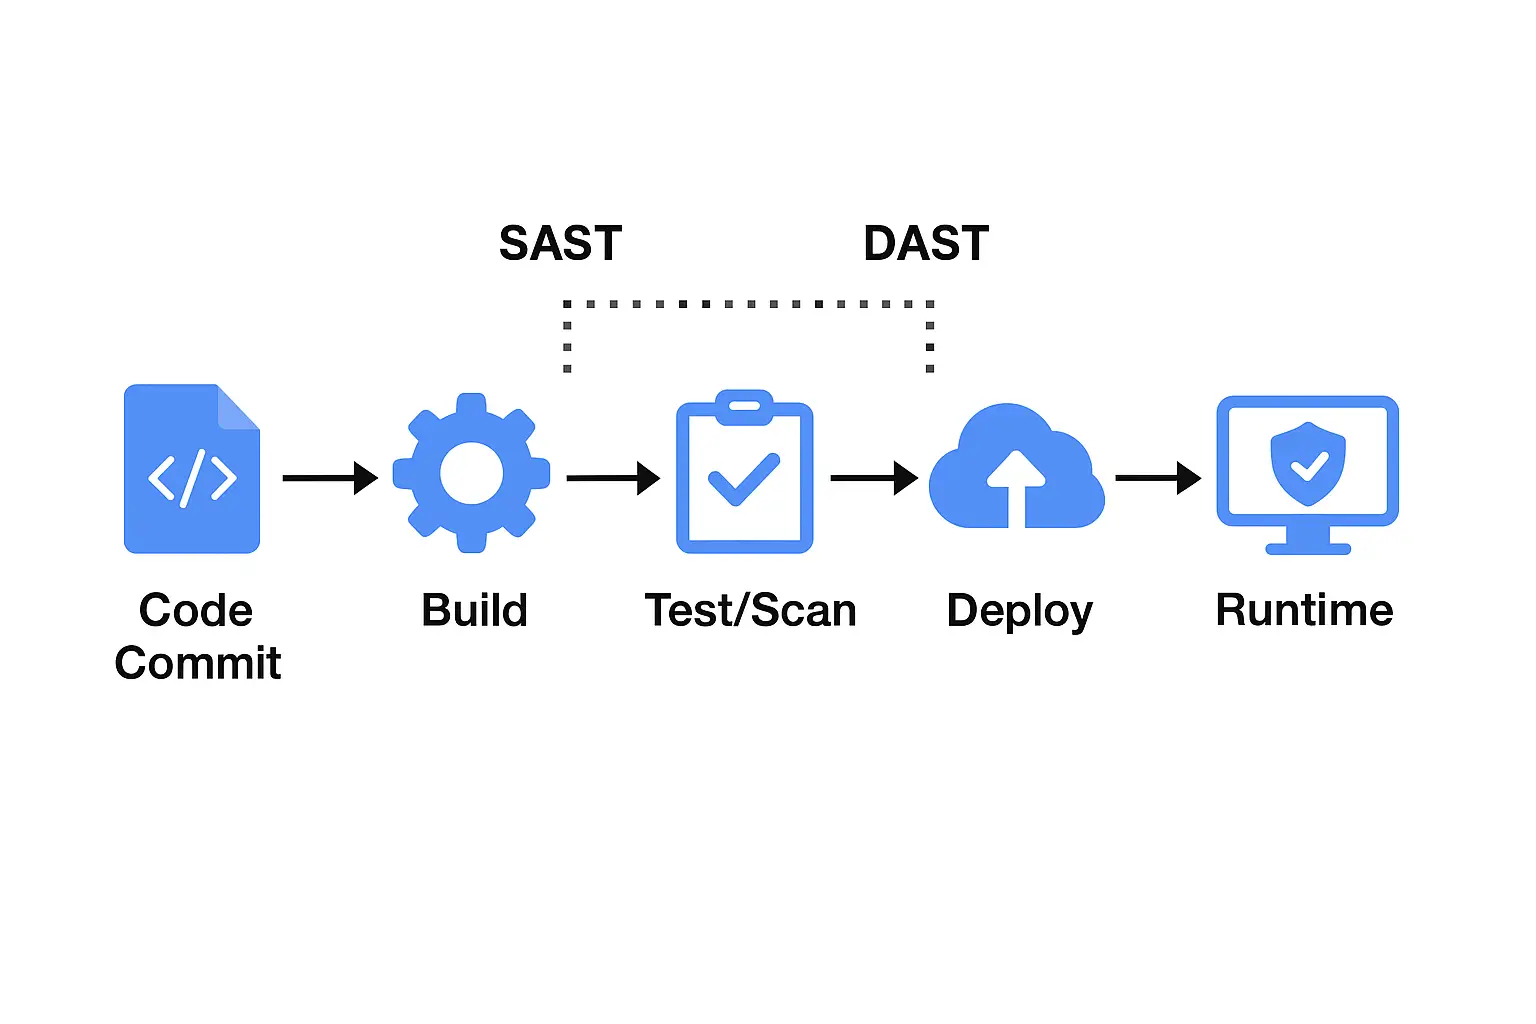
SAST og DAST er sikkerhedstestmetoder, der bruges til at beskytte applikationer mod angreb. For at se, hvordan hver enkelt hjælper med applikationssikkerhed, lad os se på deres forskelle og hvor de passer ind i din arbejdsgang
Sammenlign førende ASPM-værktøjer som Plexicus, Cycode, Wiz og Apiiro for at automatisere AppSec-testning og sårbarhedsstyring
Opdag de bedste API-sikkerhedsværktøjer til at opdage sårbarheder, stoppe API-angreb og beskytte dine applikationer med avanceret scanning og test.
Moderne applikationer afhænger meget af tredjeparts- og open-source biblioteker. Dette fremskynder udviklingen, men øger også risikoen for angreb. Hver afhængighed kan introducere problemer som uopdaterede sikkerhedsfejl, risikable licenser eller forældede pakker. Software Composition Analysis (SCA) værktøjer hjælper med at løse disse problemer.
Der er dusinvis af SAST-værktøjer på markedet, der spænder fra open-source til enterprise-niveau. Udfordringen er: Hvilket SAST-værktøj er bedst for dit team?
Webapplikationssikkerhed er afgørende for at beskytte dine apps mod cyberangreb, der målretter følsomme data og forstyrrer driften. Denne guide dækker vigtigheden af webappsikkerhed, almindelige sårbarheder, bedste praksis og testmetoder, der hjælper dig med at sikre din applikation, sikre overholdelse og opretholde brugertillid
Et mareridtsagtigt sikkerhedsbrud er blevet en realitet for mange europæiske virksomheder. Lær de 15 transformative DevSecOps-trends, du skal kende for at undgå at komme på brudlisten.
Plexicus dimitterer fra Startup Wise Guys Spring Batch 2025 acceleratorprogrammet.
Hvis du bygger eller kører software i dag, jonglerer du sandsynligvis med mikrotjenester, serverløse funktioner, containere, tredjepartspakker og en lavine af overholdelseschecklister. Hver bevægelig del skaber sine egne fund, dashboards og vrede røde advarsler. Før længe føles risikosynlighed som at køre i San Francisco-tåge kl. 2 om natten - du ved, at der er fare derude, men du kan ikke helt se den.
Plexicus har sikret en investering på $150.000 fra Microsoft for at udvide sin cloud-infrastruktur. Denne finansiering vil forbedre systemets ydeevne, skalerbarhed og pålidelighed, hvilket gør det muligt for Plexicus at støtte flere virksomheder med AI-drevne virksomhedsløsninger.
Opdag hvordan Plexicus' nye BlackDuck-integration forbedrer open-source sikkerhed med realtids sårbarhedsdetektion, automatiseret risikoprioritering og problemfri DevSecOps-arbejdsgange.
Plexicus lancerer AI-drevet sikkerhedsplatform til realtidsafhjælpning af sårbarheder. Autonome agenter opdager, prioriterer og løser trusler øjeblikkeligt.
Et nyt samarbejde mellem Plexicus og Céfiros vil forbedre applikationssikkerheden i 19 lande i Latam og Iberia. Dette cybersikkerhedssamarbejde bringer avancerede Application Security Posture Management (ASPM) løsninger til organisationer, der ønsker at forsvare sig proaktivt mod cybertrusler.
Frameworks som DORA, ISO 27001 og NIST SP 800-53 er essentielle for robust Application Security Posture Management, der hjælper organisationer med at opfylde standarder, reducere risici og opretholde lovgivningsmæssig overholdelse.
Explore content by topic and discover articles that interest you
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.