CI Gating
CI Gating er en automatiseret "stop-the-line" mekanisme i udviklingspipeline. Den evaluerer kode mod sikkerheds- og kvalitetsstandarder og blokerer enhver commit, der ikke opfylder kravene
Hvad er CI Gating?
Kort fortalt
CI Gating er en automatiseret “stop-linjen” mekanisme i udviklingspipeline. Den evaluerer kode mod sikkerheds- og kvalitetsstandarder og blokerer enhver commit, der ikke opfylder kravene. Det er grundlaget for Shift-Left Security.
Definition: Forståelse af CI Gating
CI Gating (Continuous Integration Gating) refererer til brugen af automatiserede kontrolpunkter, der validerer kodeændringer, før de flettes ind i et fælles repository. Tænk på det som et digitalt filter for din kodebase; hvis et stykke kode er usikkert, dårligt formateret, eller bryder eksisterende logik, forbliver porten lukket.
I konteksten af ASPM (Application Security Posture Management), er CI Gating det håndhævelseslag, der omdanner sikkerhedssynlighed til faktisk risikoforebyggelse.
Hvordan CI Gating fungerer
Processen begynder i det øjeblik, en udvikler indsender en Pull Request (PR). CI-motoren (som GitHub Actions eller Jenkins) udløser en workflow, der fører koden gennem flere “porte”:
Sikkerhedsportene
Scanner for sårbarheder ved hjælp af SAST, SCA, og Secret Detection. Hvis en høj-severitets CVE findes, fejler builden.
Kvalitetsporte
Måler Kode Dækning og Enhedstests. Hvis testning falder under en bestemt tærskel (f.eks. 80%), blokerer porten sammenfletningen.
Overholdelsesporte
Kontrollerer for licensovertrædelser eller afvigelser fra organisatoriske arkitekturstandarder.
Når alle porte returnerer en “Succes” status, er koden “ublokeret” og klar til menneskelig gennemgang eller automatiseret implementering.
Hvorfor CI Gating er Vigtigt
Moderne softwareudvikling bevæger sig for hurtigt til manuelle sikkerhedsgennemgange. CI Gating giver tre kritiske fordele:
- Forebyggelse Frem for Helbredelse: Det er betydeligt billigere at blokere en sårbarhed på PR-stadiet end at rette den i produktion.
- Eliminering af Alarmtræthed: Ved at stoppe “støj” (kendte sårbarheder og syntaksfejl) tidligt, kan sikkerhedsteams fokusere på trusler med høj kontekst i stedet for at jagte tusindvis af runtime alarmer.
- Standardisering: Det sikrer, at hver udvikler, uanset erfaringsniveau, overholder de samme sikkerheds- og kvalitetsstandarder.
Plexicus Perspektiv: Intelligent Gating
Hos Plexicus mener vi, at gating ikke bør være en flaskehals. Traditionelle sikkerhedsgates blokerer ofte udviklere fra sårbarheder, der udgør minimal reel verdensrisiko, hvilket skaber friktion mellem sikkerheds- og ingeniørteams.
Intelligent CI Gating i Plexicus udnytter:
- EPSS Integration: Prioriterer sårbarheder baseret på den faktiske udnyttelses sandsynlighed i det fri, ikke kun teoretiske alvorlighedsscorer. Platformen bruger EPSS (Exploit Prediction Scoring System) data til at vægte fund, hvilket sikrer, at kun sårbarheder med reel udnyttelsesrisiko udløser blokeringsgates.
- Plexicus Automate Remediation. I stedet for blot at markere problemer genererer Plexicus automatisk specifikke kode rettelser og opretter pull requests med udbedringen. Udviklere modtager klar-til-flet løsninger sammen med enhver blokeringsgate, hvilket omdanner en potentiel flaskehals til en handlingsbar arbejdsgang. Dette reducerer dramatisk tiden fra detektion til løsning.
- Kontekstuel Prioritering: Platformen skelner mellem sårbarheder i forskellige kontekster, såsom testfiler versus produktionsvendte API’er, dokumentation versus kørende kode, og eksempel kode versus implementerede systemer. Denne AI-drevne valideringsproces filtrerer falske positiver fra og sikrer, at kun reelle sikkerhedsrisici i produktionskode udløser gates.
Sikkerhedsportene bliver enabler i stedet for blokeringer. Udviklere modtager øjeblikkelige, handlingsrettede løsninger på reelle sårbarheder, mens de undgår unødvendig friktion fra falske positiver eller lavrisiko fund.
I Plexicus kan du opsætte et CI-gatingsystem med få trin:
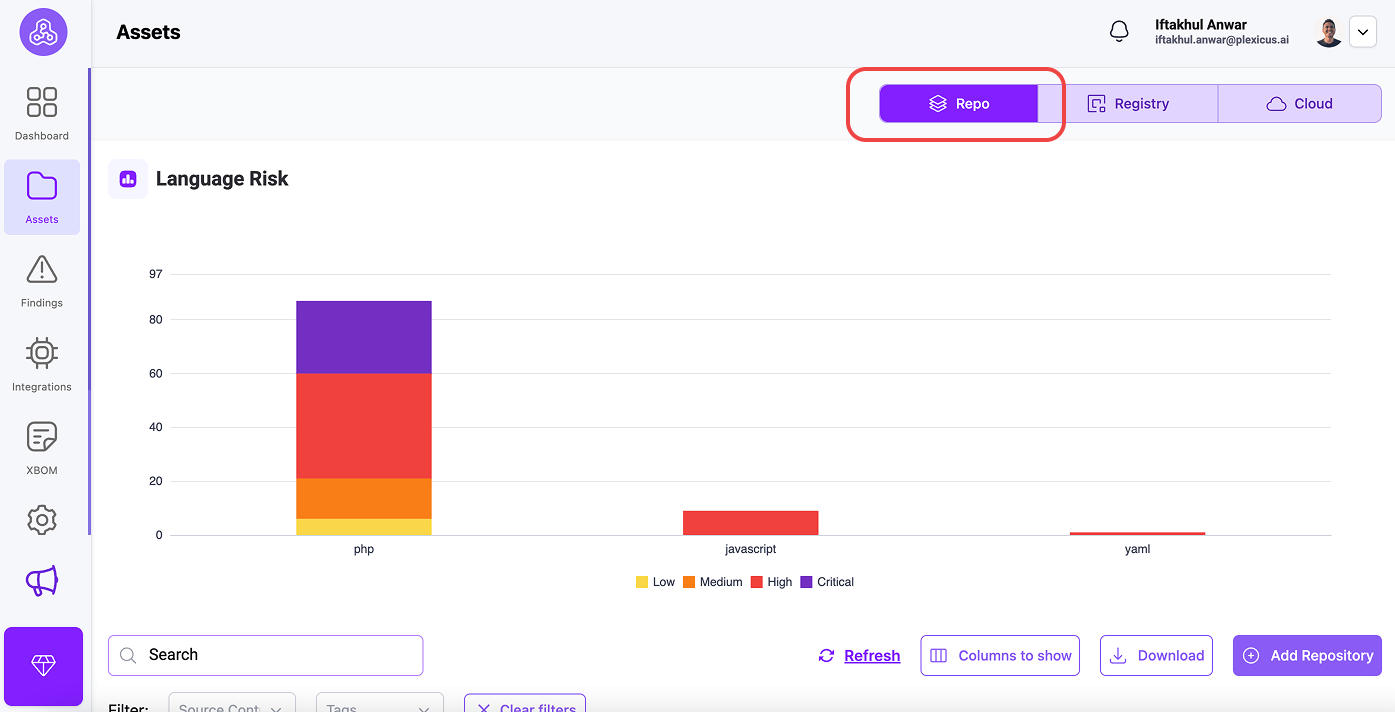
- Gå til Asset-menuen.
- Under fanen Repo finder du dit tilsluttede repository.
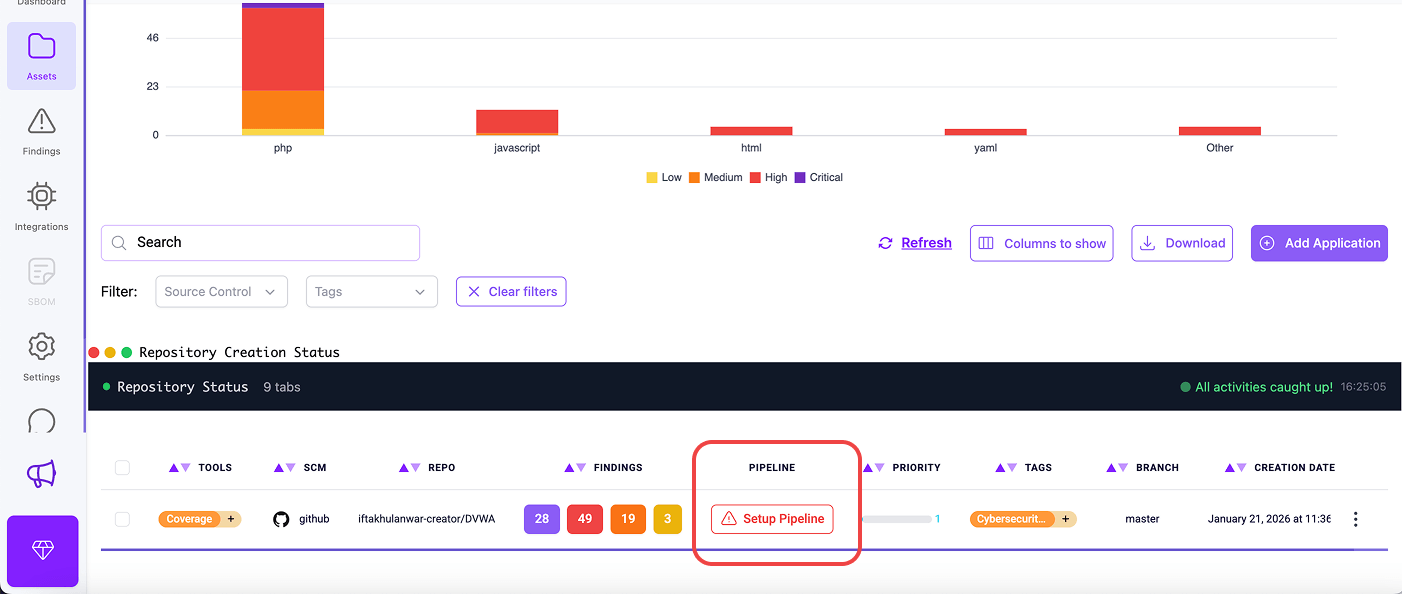
- Find det repository, hvor du vil aktivere CI-gating, og klik på knappen Setup Pipeline.
- En bekræftelsesdialog vil dukke op, der forklarer integrationsproceduren. Klik “OK” for at fortsætte.
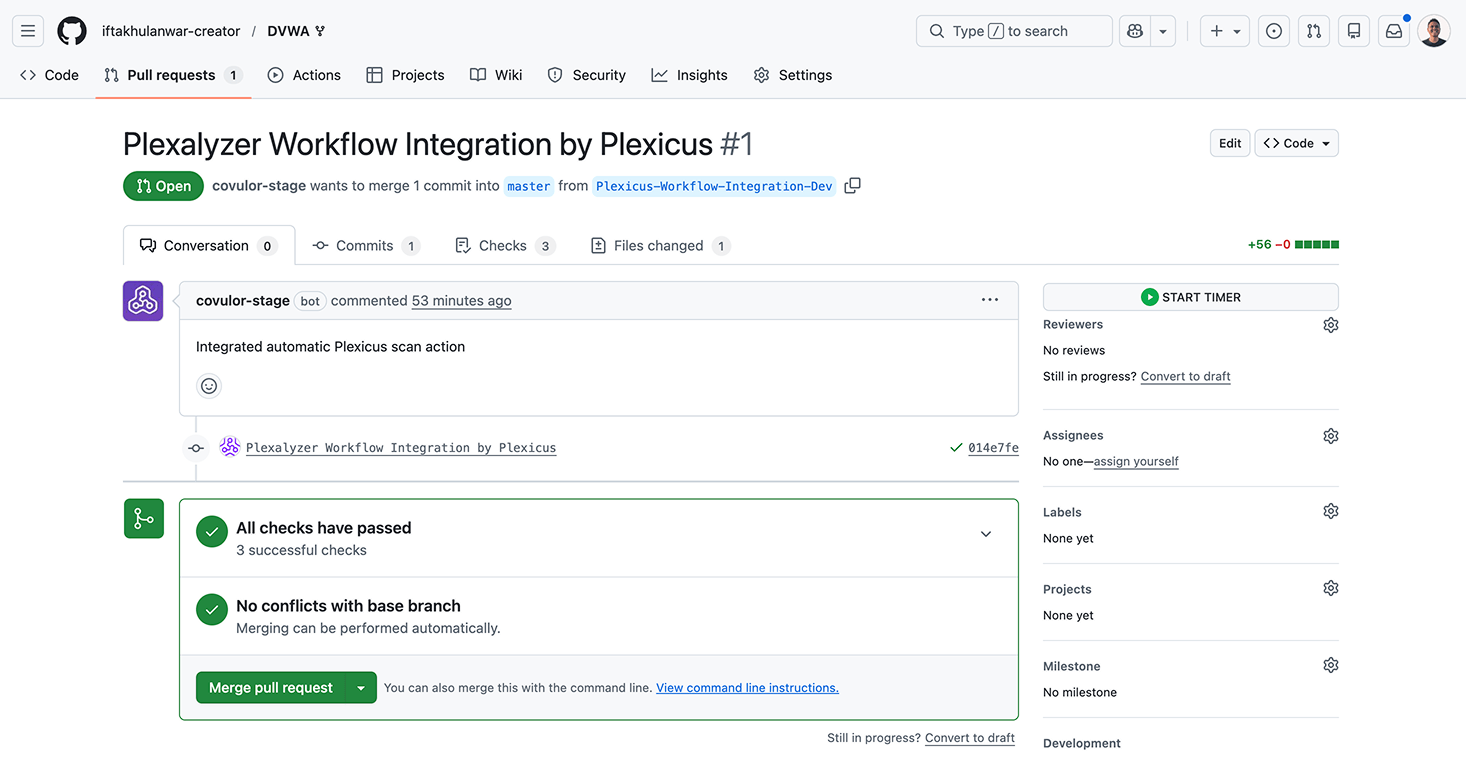
- Plexicus opretter automatisk en ny integrationsgren i dit repository (navngivet “Plexicus-Workflow-Integration”) a. En pull request genereres, der indeholder workflow-konfigurationsfilen n. Denne PR tilføjer den nødvendige pipeline-konfiguration til dit repository
- Du vil blive omdirigeret til din kildekontrolplatform (GitHub, GitLab, Bitbucket eller Gitea)
- Gennemgå pull requesten, der indeholder Plexicus workflow-integration
- Flet pull requesten for at aktivere automatiseret sikkerhedsscanning
FAQs
Er CI Gating det samme som en Quality Gate?
CI Gating automatiserer kvalitetsporte. Mens en kvalitetsport er et generelt koncept, der kan inkludere manuelle godkendelser, er CI Gating strengt taget den automatiserede “fail/pass” logik inden for CI-pipelinen.
Hvad er en “Hard Gate” vs. en “Soft Gate”?
En Hard Gate forhindrer fuldstændigt sammenlægningen, indtil problemet er løst. En Soft Gate (eller “Warning Gate”) tillader sammenlægningen, men markerer problemet til senere afhjælpning eller manuel godkendelse.
Forsinker gating udviklingen?
Kun hvis portene er dårligt optimerede. Ved at køre hurtige tjek (Linting/SAST) først og bruge inkrementel scanning, kan teams opretholde høj hastighed uden at gå på kompromis med sikkerheden.
Relaterede Termer
- CI/CD Pipeline
- Shift-Left Security
- Software Composition Analysis (SCA)
- Vulnerability Management
