Top 10 Aikido Security Alternativen für 2026: Von der Reduzierung von Lärm bis zu automatisierten Lösungen
Aikido Security wurde populär, indem es unnötige Warnungen reduzierte. Durch den Fokus auf Erreichbarkeit half es Entwicklern, den "Vulnerability Spam" zu vermeiden, den ältere Scanner erzeugten.

Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAikido Security wurde populär, indem es unnötige Warnungen reduzierte. Durch den Fokus auf Erreichbarkeit half es Entwicklern, den „Vulnerability-Spam“ zu vermeiden, den ältere Scanner erzeugten. Aber im Jahr 2026 reicht es nicht mehr aus, einfach nur zu wissen, welche Bugs erreichbar sind.
Da KI-Agenten nun über 41 % des Unternehmenscodes erstellen und Forscher mehr als 256 Milliarden Zeilen KI-generierten Codes gefunden haben, hat sich die Herausforderung verändert. Die Frage ist nicht mehr „Welchen Bug sollte ich beheben?“, sondern „Wie kann ich sie alle beheben?“
Dieser Leitfaden überprüft die besten Aikido-Alternativen für 2026, die nicht nur Lärmreduzierung, sondern auch automatisierte Behebung und vollständige Code-to-Cloud-Abdeckung priorisieren.
Auf einen Blick: Die Top 10 Aikido-Alternativen für 2026
| Plattform | Am besten geeignet für | Kernunterscheidungsmerkmal | Fehlerbehebung Automatisierung | Preismodell |
|---|---|---|---|---|
| Plexicus | Autonome Fehlerbehebung | Codex Remedium AI-Agenten | Vollständig (AI PRs) | Pro Entwickler |
| Snyk | Entwicklervertrauen | DeepCode AI-Echtzeit-Engine | Teilweise (Updates) | Pro Entwickler |
| Jit | Sicherheitsorchestrierung | Vereinfachte Toolchain-Wrapper | Geführt | Pro Entwickler |
| Cycode | Lieferkette | Gehärtete Code-Integrität | Manuell/Geführt | Pro Entwickler |
| Apiiro | Risikopriorisierung | Tiefer kontextueller Graph | Manuell | Enterprise |
| Ox Security | Aktives ASPM | Pipeline-weite VibeSec-Engine | Geführt | Pro Arbeitslast |
| Wiz | Cloud-Transparenz | Branchenführender Sicherheitsgraph | Manuell | Pro Arbeitslast |
| GitHub AS | In-Repo-Sicherheit | Native grundlegende Prüfungen | Teilweise | Pro Committer |
| SonarQube | Codequalität | Tiefe statische Analyse (SAST) | Manuell | Pro Projekt |
| ArmorCode | Große Organisationen | Multi-Tool-Datenaggregation | Manuell | Enterprise |
Warum uns zuhören?
Bei Plexicus glauben wir, dass die Ära der „Nur-Erkennung“-Sicherheit vorbei ist. Im Jahr 2026 brauchen Entwickler kein weiteres Dashboard. Sie brauchen einen Partner, der Sicherheitsprobleme behebt… Wir konzentrieren uns auf Produktgeführte Sicherheit, um sicherzustellen, dass Sicherheit ein reibungsloses Nebenprodukt des Entwicklungsprozesses ist und kein Hindernis.
1. Plexicus (Der Führer in der Fehlerbehebung)
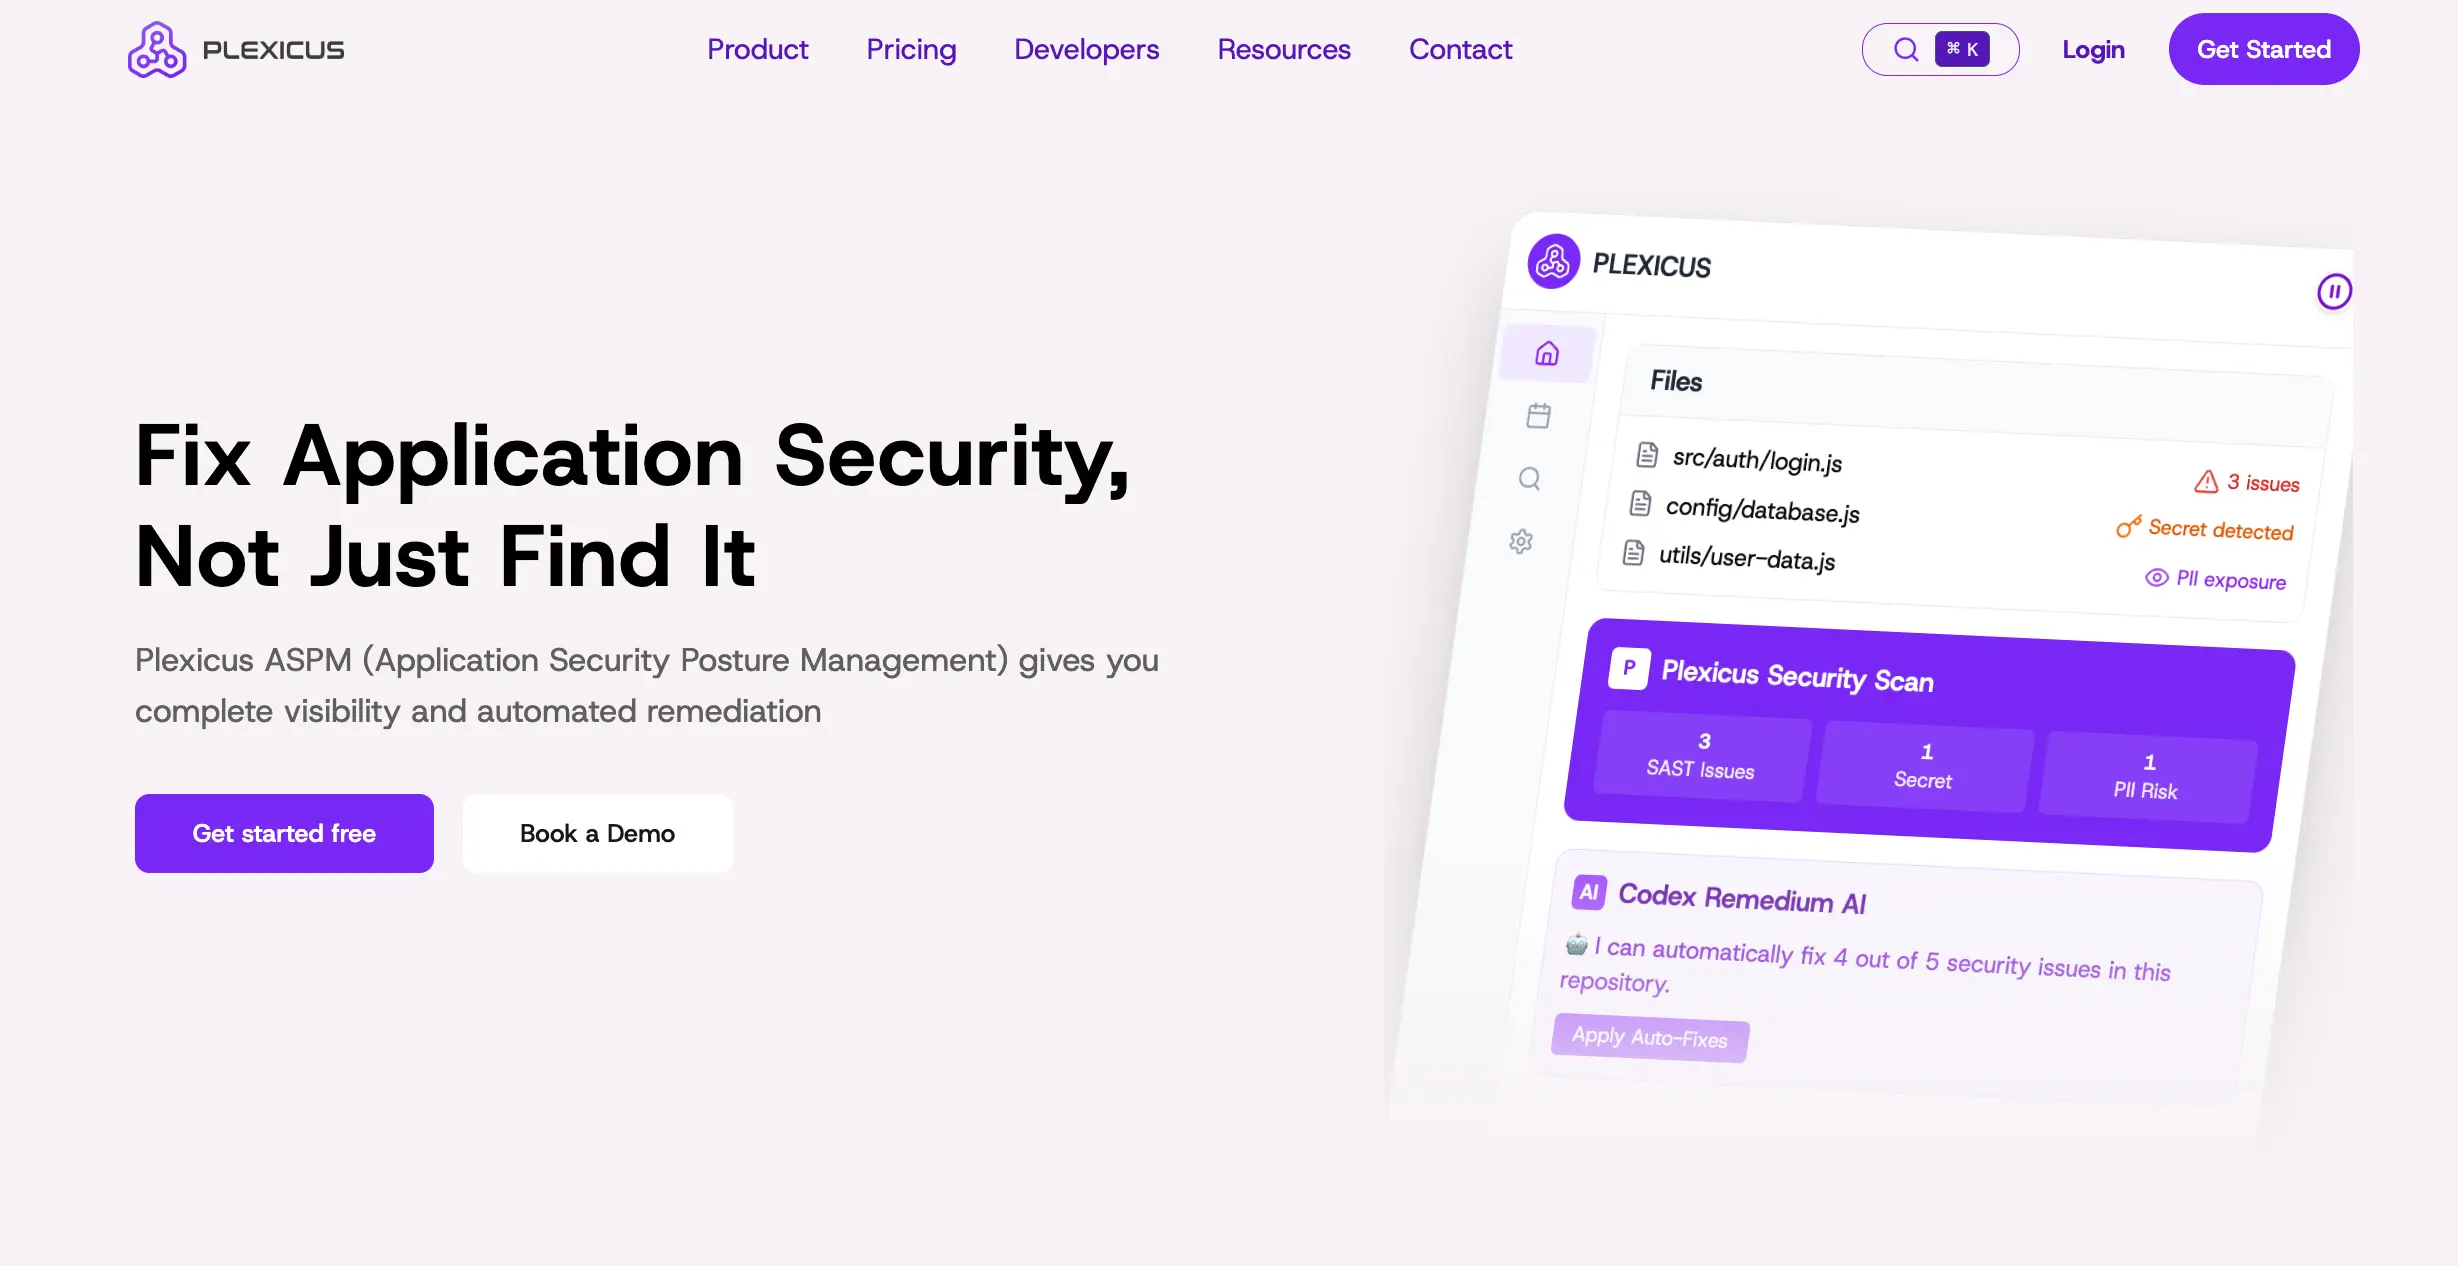
Plexicus ist die natürliche Weiterentwicklung für Teams, die Aikidos geringe Geräuschentwicklung lieben, aber den manuellen Aufwand zur Behebung von Tickets hassen. Während Aikido den Lärm filtert, übernimmt Plexicus die Arbeit.
- Hauptmerkmale: Codex Remedium ist ein autonomer KI-Agent, der eine Schwachstelle analysiert, den lokalen Codebestand versteht und einen funktionalen, getesteten Pull Request einreicht.
- Vorteile: Reduziert die MTTR um 95%. Es kombiniert ASPM und CSPM in einem einzigen KI-gesteuerten Workflow.
- Nachteile: Die KI-Agenten erfordern eine anfängliche Konfiguration, um den spezifischen Unternehmensstil anzupassen.
- Warum es wählen: Wenn Ihr Engineering-Team in einem Rückstand von erreichbaren Schwachstellen ertrinkt, die niemand Zeit hat zu beheben.
- Preise 2026: Transparente 49,90 $/Entwickler/Monat.
2. Snyk
Snyk ist Aikidos stärkster Rivale im entwicklerorientierten Bereich. Bis 2026 hat Snyk DeepCode AI vollständig integriert, um nahezu sofortiges Feedback in der IDE bereitzustellen.
- Hauptmerkmale: Snyk Code (SAST) und Snyk Open Source (SCA) mit automatisierten Fix-Vorschlägen.
- Vorteile: Die größte Schwachstellendatenbank der Branche. Es genießt ein sehr hohes Vertrauen unter Entwicklern.
- Nachteile: Kann deutlich teurer werden als Aikido, wenn Sie Cloud- und Container-Module hinzufügen.
- Warum wählen: Wenn Sie ein Tool mit der besten IDE-Integration und massiver Community-Unterstützung möchten.
- Preise 2026: Kostenlose Stufe verfügbar. Bezahlt beginnt bei $25/Entwickler/Monat.
3. Jit (Just In Time Security)
Jit konzentriert sich auf den „Minimum Viable Security“-Stack. Es orchestriert verschiedene Open-Source- und kommerzielle Tools, sodass Sie diese nicht einzeln verwalten müssen.
- Hauptmerkmale: Ein-Klick-Aktivierung von SAST, SCA, Secrets und IaC in Ihrer gesamten GitHub-Organisation.
- Vorteile: Extrem schnelles Onboarding. Es fühlt sich an wie eine Sicherheitslösung in einer Box.
- Nachteile: Da es andere Tools einbindet, können Sie gelegentlich auf die Einschränkungen der zugrunde liegenden Scanner stoßen.
- Warum wählen: Für schlanke Teams, die in einem Nachmittag von null auf vollständig konform gehen möchten.
- Preise 2026: $50/Monat pro Entwickler. Jährlich abgerechnet
4. Cycode
Da Lieferkettenangriffe im Jahr 2026 zugenommen haben, ist Cycode unerlässlich geworden, um die Integrität des Codes zu schützen.
- Hauptmerkmale: Gehärtetes Geheimnisscannen und Schutz gegen Code-Manipulation über den gesamten SDLC.
- Vorteile: Stärkster Schutz für die Software-Lieferkette.
- Nachteile: Die Benutzeroberfläche kann für Teams, die nur einfache Schwachstellenscans suchen, komplex sein.
- Warum wählen: Wenn Ihr Hauptanliegen das Verhindern von geleakten Geheimnissen oder unautorisierten Codeänderungen ist.
5. Apiiro
Apiiro ist das „Gehirn“ der Operation. Es erstellt einen multidimensionalen Graphen Ihres Codes, Ihrer Entwickler und Infrastruktur, um die risikoreichsten Bereiche zu finden.
- Hauptmerkmale: Kontextuelles Risikoscoring, das versteht, wann ein Junior-Entwickler an kritischem Code arbeitet.
- Vorteile: Unglaubliche Priorisierung für große, komplexe Codebasen.
- Nachteile: Stark auf Unternehmen ausgerichtet. Es ist überdimensioniert für kleine Startups.
- Warum wählen: Am besten für große Organisationen, die Risiken über Tausende von Repositories verwalten müssen.
6. Ox Security
Ox Security führte die Kategorie „Active ASPM“ ein. Ihr VibeSec-Engine von 2026 stellt sicher, dass Sicherheitsüberprüfungen mit der Geschwindigkeit der modernen Codeproduktion übereinstimmen.
- Hauptmerkmale: End-to-End-Sichtbarkeit vom Laptop des Entwicklers bis zum Produktions-Cloud-Container.
- Vorteile: Hervorragend beim Mapping der gesamten Software-Lieferkette.
- Nachteile: Die Preisgestaltung basiert auf der Arbeitslast, was schnell skalieren kann.
7. Wiz
Wiz ist der Titan der Cloud-Sicherheit. Während Aikido im Code begann und in die Cloud wechselte, startete Wiz in der Cloud und wechselte zum Code.
- Hauptmerkmale: Der Security Graph, der visualisiert, wie eine Code-Schwachstelle zu einem massiven Datenleck führen könnte.
- Vorteile: Beste Cloud-Posture (CSPM) in seiner Klasse.
- Nachteile: Fühlt sich immer noch eher wie ein Sicherheitstool für Teams als ein Entwicklerwerkzeug an.
8. GitHub Advanced Security
Für Teams, die bereits auf GitHub Enterprise sind, ist GHAS die Standardwahl. Es ist direkt in die Benutzeroberfläche integriert, die Sie täglich verwenden.
- Hauptmerkmale: CodeQL für tiefgehende semantische Analysen und Dependabot für automatisierte Upgrades.
- Vorteile: Keine Einrichtung erforderlich. Es ist bereits dort, wo Ihr Code lebt.
- Nachteile: Kann teuer sein für das, was es bietet, verglichen mit spezialisierten Tools wie Plexicus oder Aikido.
9. SonarQube
SonarQube ist der alte König der Code-Qualität. Im Jahr 2026 bleibt es der Standard für Teams, denen saubere ebenso wichtig ist wie sichere Codes.
- Hauptmerkmale: Tiefgehende statische Analyse über 30+ Programmiersprachen hinweg.
- Vorteile: Sehr ausgereift. Es erkennt Code-Gerüche, die Sicherheitswerkzeuge möglicherweise übersehen.
- Nachteile: Langsame Scan-Zeiten im Vergleich zu modernen, leichten Alternativen.
10. ArmorCode
ArmorCode ist ein Aggregator. Es scannt den Code nicht selbst, sondern zieht Daten aus all Ihren anderen Tools an einem Ort zusammen.
- Hauptmerkmale: Einheitliches Schwachstellenmanagement und automatisierte Ticket-Workflows.
- Vorteile: Perfekt für Unternehmen mit Tool-Wildwuchs.
- Nachteile: Sie müssen weiterhin für die einzelnen Scanning-Tools bezahlen und diese verwalten.
FAQ: Häufig gestellte Fragen
Warum nach einer Aikido-Alternative im Jahr 2026 suchen?
Während Aikido hervorragend zur Geräuschreduzierung ist, suchen viele Teams jetzt nach Behebung. Die Erkennung ist nur die halbe Miete. Tools wie Plexicus gehen den nächsten Schritt, indem sie tatsächlich den Code schreiben, um die Probleme zu beheben.
Bietet Plexicus eine Erreichbarkeitsanalyse wie Aikido?
Ja. Plexicus verwendet Erreichbarkeit, um zu priorisieren, welche KI-generierten Korrekturen zuerst präsentiert werden. Wir stellen sicher, dass Ihre Entwickler nur Zeit damit verbringen, Korrekturen für tatsächlich exponierten Code zu überprüfen.
Wie gehe ich mit den 256 Milliarden Zeilen AI-Code um, die geschrieben werden?
Traditionelle manuelle Triage ist tot. Sie benötigen eine Plattform, die KI nutzt, um gegen KI zu kämpfen. Mit Plexicus Codex Remedium kann Ihre Sicherheitsreaktion endlich mit der Geschwindigkeit Ihres KI-gestützten Entwicklungsteams mithalten.
Kann ich einfach von Aikido migrieren?
Die meisten modernen ASPM-Tools wie Plexicus verbinden sich über OIDC oder GitHub Apps. Das bedeutet, dass Sie sie eine Woche lang parallel zu Aikido betreiben können, um die Fix-Rate zu vergleichen, bevor Sie wechseln.
Abschließender Gedanke
Wenn Sie es leid sind, ein Dashboard zu haben, das Ihnen nur sagt, was falsch ist, ist es an der Zeit, zu einem Tool zu wechseln, das es behebt. KI schreibt Ihren Code. Lassen Sie KI Ihre Sicherheit beheben.





