
AI-Generated Code Security: 78% of AI PRs We Scanned Shipped a Vulnerability
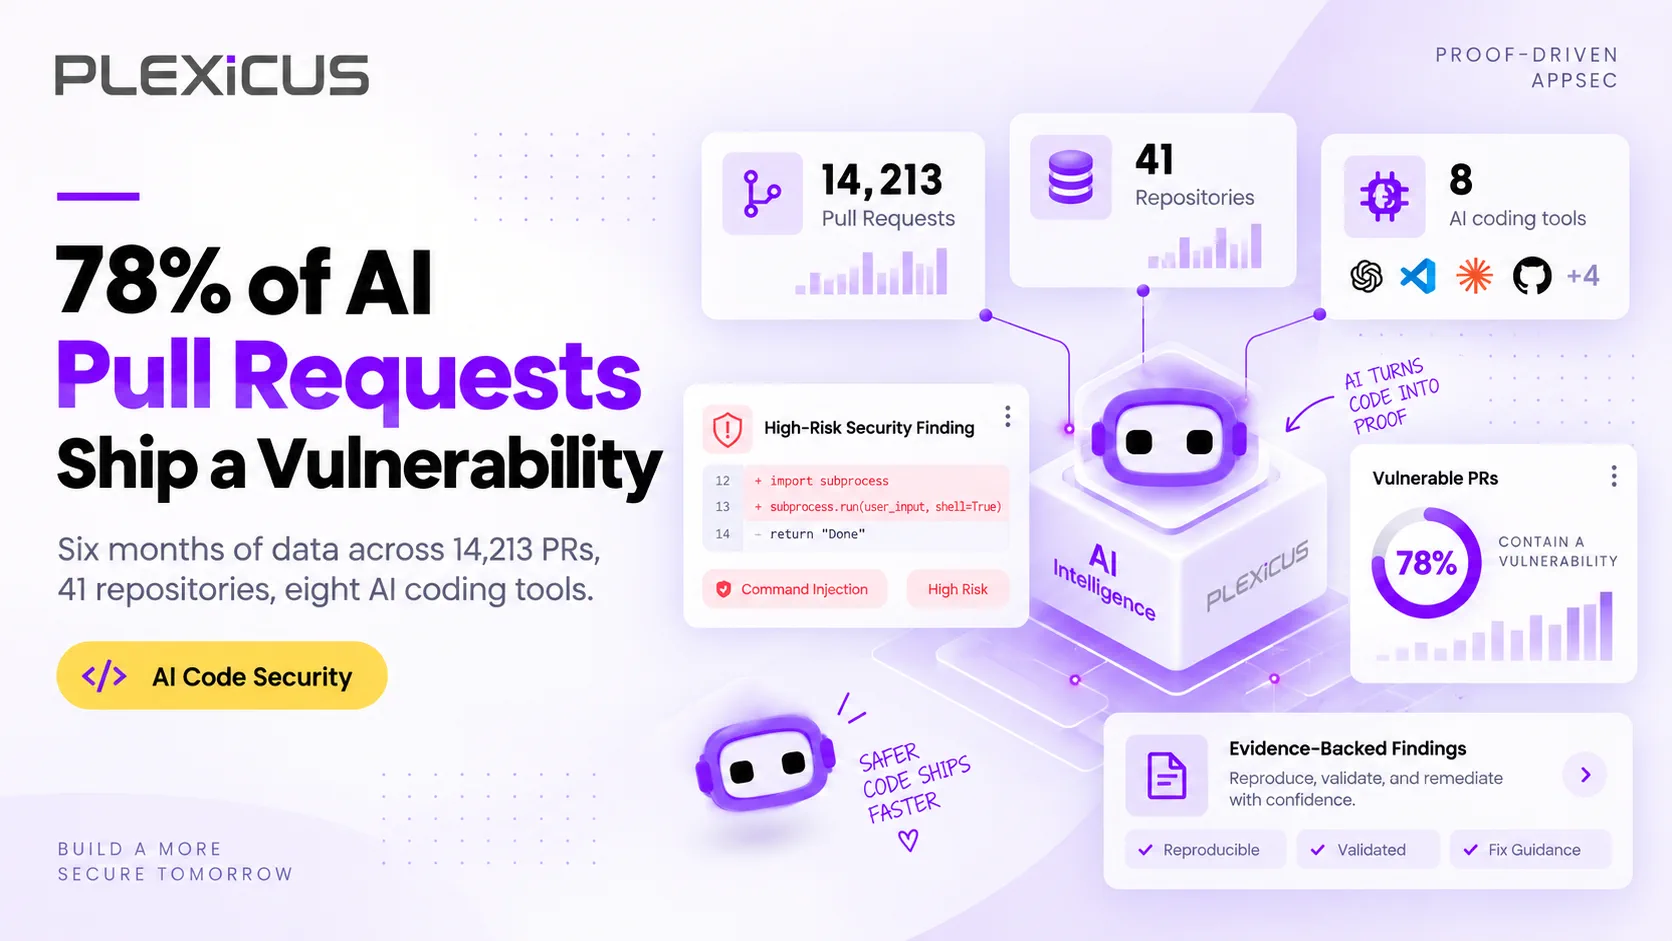
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
4 articles
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
Tekoälykoodaustyökalut tekevät kehittäjistä nopeampia – mutta nopeampi kehitys vaatii myös parempaa näkyvyyttä, vahvempia tarkistustyönkulkuja ja luotettavampaa korjausta. Tämä on käytännön hallintaopas tiimeille, jotka ottavat käyttöön Codexia, Claude Codea, Cursoria, Windsurfia ja muita tekoälykoodausagentteja.
Pelkkä havaitseminen ei pysy AI-nopean kehityksen tahdissa. AI-natiivi korjaus on seuraava kerros – auttaen tiimejä korjaamaan, validoimaan ja seuraamaan haavoittuvuuksia AI-tuotetussa koodissa SDLC:n jokaisessa vaiheessa.
Tekoälyn koodaustyökalut kirjoittavat lähes puolet kaikesta uudesta koodista. Ja 45 % tästä koodista sisältää vähintään yhden haavoittuvuuden. Vibe-koodauksen tietoturva on käytäntö, jolla suojataan tekoälyn luomaa ohjelmistoa – havaitaan, priorisoidaan ja korjataan riskejä ennen tuotantokäyttöä.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.