10 הכלים המובילים ל-SAST בשנת 2026 | מנתחי קוד ובדיקת קוד מקור הטובים ביותר
ישנם עשרות כלים ל-SAST בשוק, החל מקוד פתוח ועד לרמת ארגונית. האתגר הוא: איזה כלי SAST הוא הטוב ביותר עבור הצוות שלך?

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm Pentestהנה 10 הכלים הטובים ביותר SAST לפיתוח מאובטח בשנת 2025
בדיקות אבטחת יישומים סטטיות (SAST) הן חלק מרכזי באבטחת יישומים מודרנית. מעל 70% מהיישומים מכילים לפחות פגם אבטחה אחד, ולכן בדיקת קוד מקור הפכה לחובה עבור צוותי פיתוח.
ישנם עשרות כלים SAST בשוק, החל מקוד פתוח ועד רמת ארגון. האתגר הוא: איזה כלי SAST הוא הטוב ביותר עבור הצוות שלך?
כדי לעזור לך לנווט בין האפשרויות הללו, מדריך זה משווה את הכלים המובילים של SAST לשנת 2025, כולל פתרונות חינמיים וארגוניים. כך תוכל לקבל החלטה מושכלת לצרכי הצוות שלך.
מה הם כלים SAST?
כלי בדיקות אבטחת יישומים סטטיות (SAST) מנתחים את קוד המקור של יישום מבלי להריץ אותו. למד עוד על מושג ה-SAST כאן
כלי SAST יכולים לגלות פגיעויות כגון:
- פגיעויות הזרקת SQL
- חשיפת סוד (מפתחות API, סיסמאות)
- פגיעויות סקריפטים בין אתרים (XSS)
- שימוש באלגוריתם קריפטוגרפי לא מאובטח.
SAST סורק פגיעויות מבלי להריץ את היישום, בניגוד ל-DAST, שבודק אבטחה בזמן שהאפליקציה פועלת. משמעות הדבר היא ש-SAST יכול לתפוס בעיות מוקדם יותר במחזור חיי פיתוח התוכנה, כך שמפתחים יכולים לתקן בעיות לפני הפריסה.
SAST לעומת DAST: הבדלים מרכזיים
| תכונה | כלים SAST | כלים DAST |
|---|---|---|
| נקודת ניתוח | קוד מקור, בינארים (סטטי) | אפליקציה רצה (דינמי) |
| מתי משתמשים | מוקדם ב-SDLC (לפני פריסה) | לאחר בנייה, בזמן ריצה |
| דוגמאות | SonarQube, Semgrep, Plexicus ASPM | OWASP ZAP, Burp Suite |
| חוזק | מונע פגיעויות לפני שחרור | חושף וקטורי תקיפה בעולם האמיתי |
| מגבלה | עשוי ליצור חיוביות שגויות | עשוי לפספס פגמים לוגיים נסתרים |
הפרקטיקה הטובה ביותר לאבטחה היא לשלב SAST ו-DAST כדי לאבטח את האפליקציה.
במבט חטוף: טבלת השוואה של כלים SAST
הנה רשימת הכלים SAST הטובים ביותר לצפייה בשנת 2025.
| כלי | סוג | תמחור | הטוב ביותר עבור |
|---|---|---|---|
| Plexicus ASPM | ASPM (כולל SAST) | חינם ל-30 ימים, שכבת תשלום מתחילה: $50/מפתח | צוותים הזקוקים לניהול מצב אבטחה מאוחד עם SAST משולב |
| SonarQube | קוד פתוח / ארגוני | חינם (קהילתי), ארגוני ~$150+/מפתח/שנה | שילוב איכות קוד + כללי אבטחה |
| Veracode | SaaS | תמחור ארגוני (מבוסס הצעת מחיר) | ארגונים הזקוקים לתאימות מונעת מדיניות |
| Aikido Security | AppSec platform with SAST | Free plan; paid team and enterprise plans | Developer teams wanting low-noise SAST with AI-assisted remediation |
| Fortify (OpenText) | ארגוני | מתחיל ~$25k/שנה | תעשיות מוסדרות, SAST מקומי |
| Semgrep | קוד פתוח | חינם, צוות בתשלום ~$2400/שנה | מפתחים הזקוקים לסריקה מהירה מבוססת כללים ב-CI/CD |
| Snyk Code | ענן | חינם (בסיסי), בתשלום החל מ-$50/חודש/מפתח | צוותי פיתוח מודרניים הרוצים SAST בסיוע AI |
| GitLab SAST | CI/CD מובנה | חינם (בסיסי), Ultimate ~$29/משתמש/חודש | צוותים שכבר משתמשים בצינורות GitLab |
| Codacy | ענן / SaaS | חינם (קוד פתוח), Pro ~$15/מפתח/חודש | צוותים קטנים עד בינוניים הממכנים ביקורות קוד + SAST |
| ZeroPath | SAST מופעל AI | תמחור לא ציבורי (הצעת מחיר מותאמת) | צוותים המחפשים ניתוח סטטי מוגבר AI עם זרימות עבודה מודרניות |
| Checkmarx One | ענן ארגוני | תמחור ארגוני (מבוסס הצעת מחיר) | ארגונים גדולים עם סביבות כבדות תאימות |
למה להקשיב לנו?
כבר עזרנו לארגונים כמו Ironchip, Devtia, Wandari וכו’ להבטיח את האפליקציה שלהם עם SAST, סריקת תלות (SCA), IaC, וסורק פגיעות API.
הנה מה שאחד הלקוחות שלנו שיתף:
Plexicus חולל מהפכה בתהליך התיקון שלנו; הצוות שלנו חוסך שעות בכל שבוע! - אלחנדרו אליאגה, CTO Ontinet
הכלים הטובים ביותר ל-SAST בשנת 2025
הנה רשימת הכלים המובילים ל-SAST. עבור כל אחד, אנו משתפים את היתרונות, החסרונות ומקרי השימוש הטובים ביותר כדי לעזור לך להחליט איזה כלי מתאים לצרכים שלך. הפרטים נמצאים למטה:
1. Plexicus ASPM (משולב עם SAST)
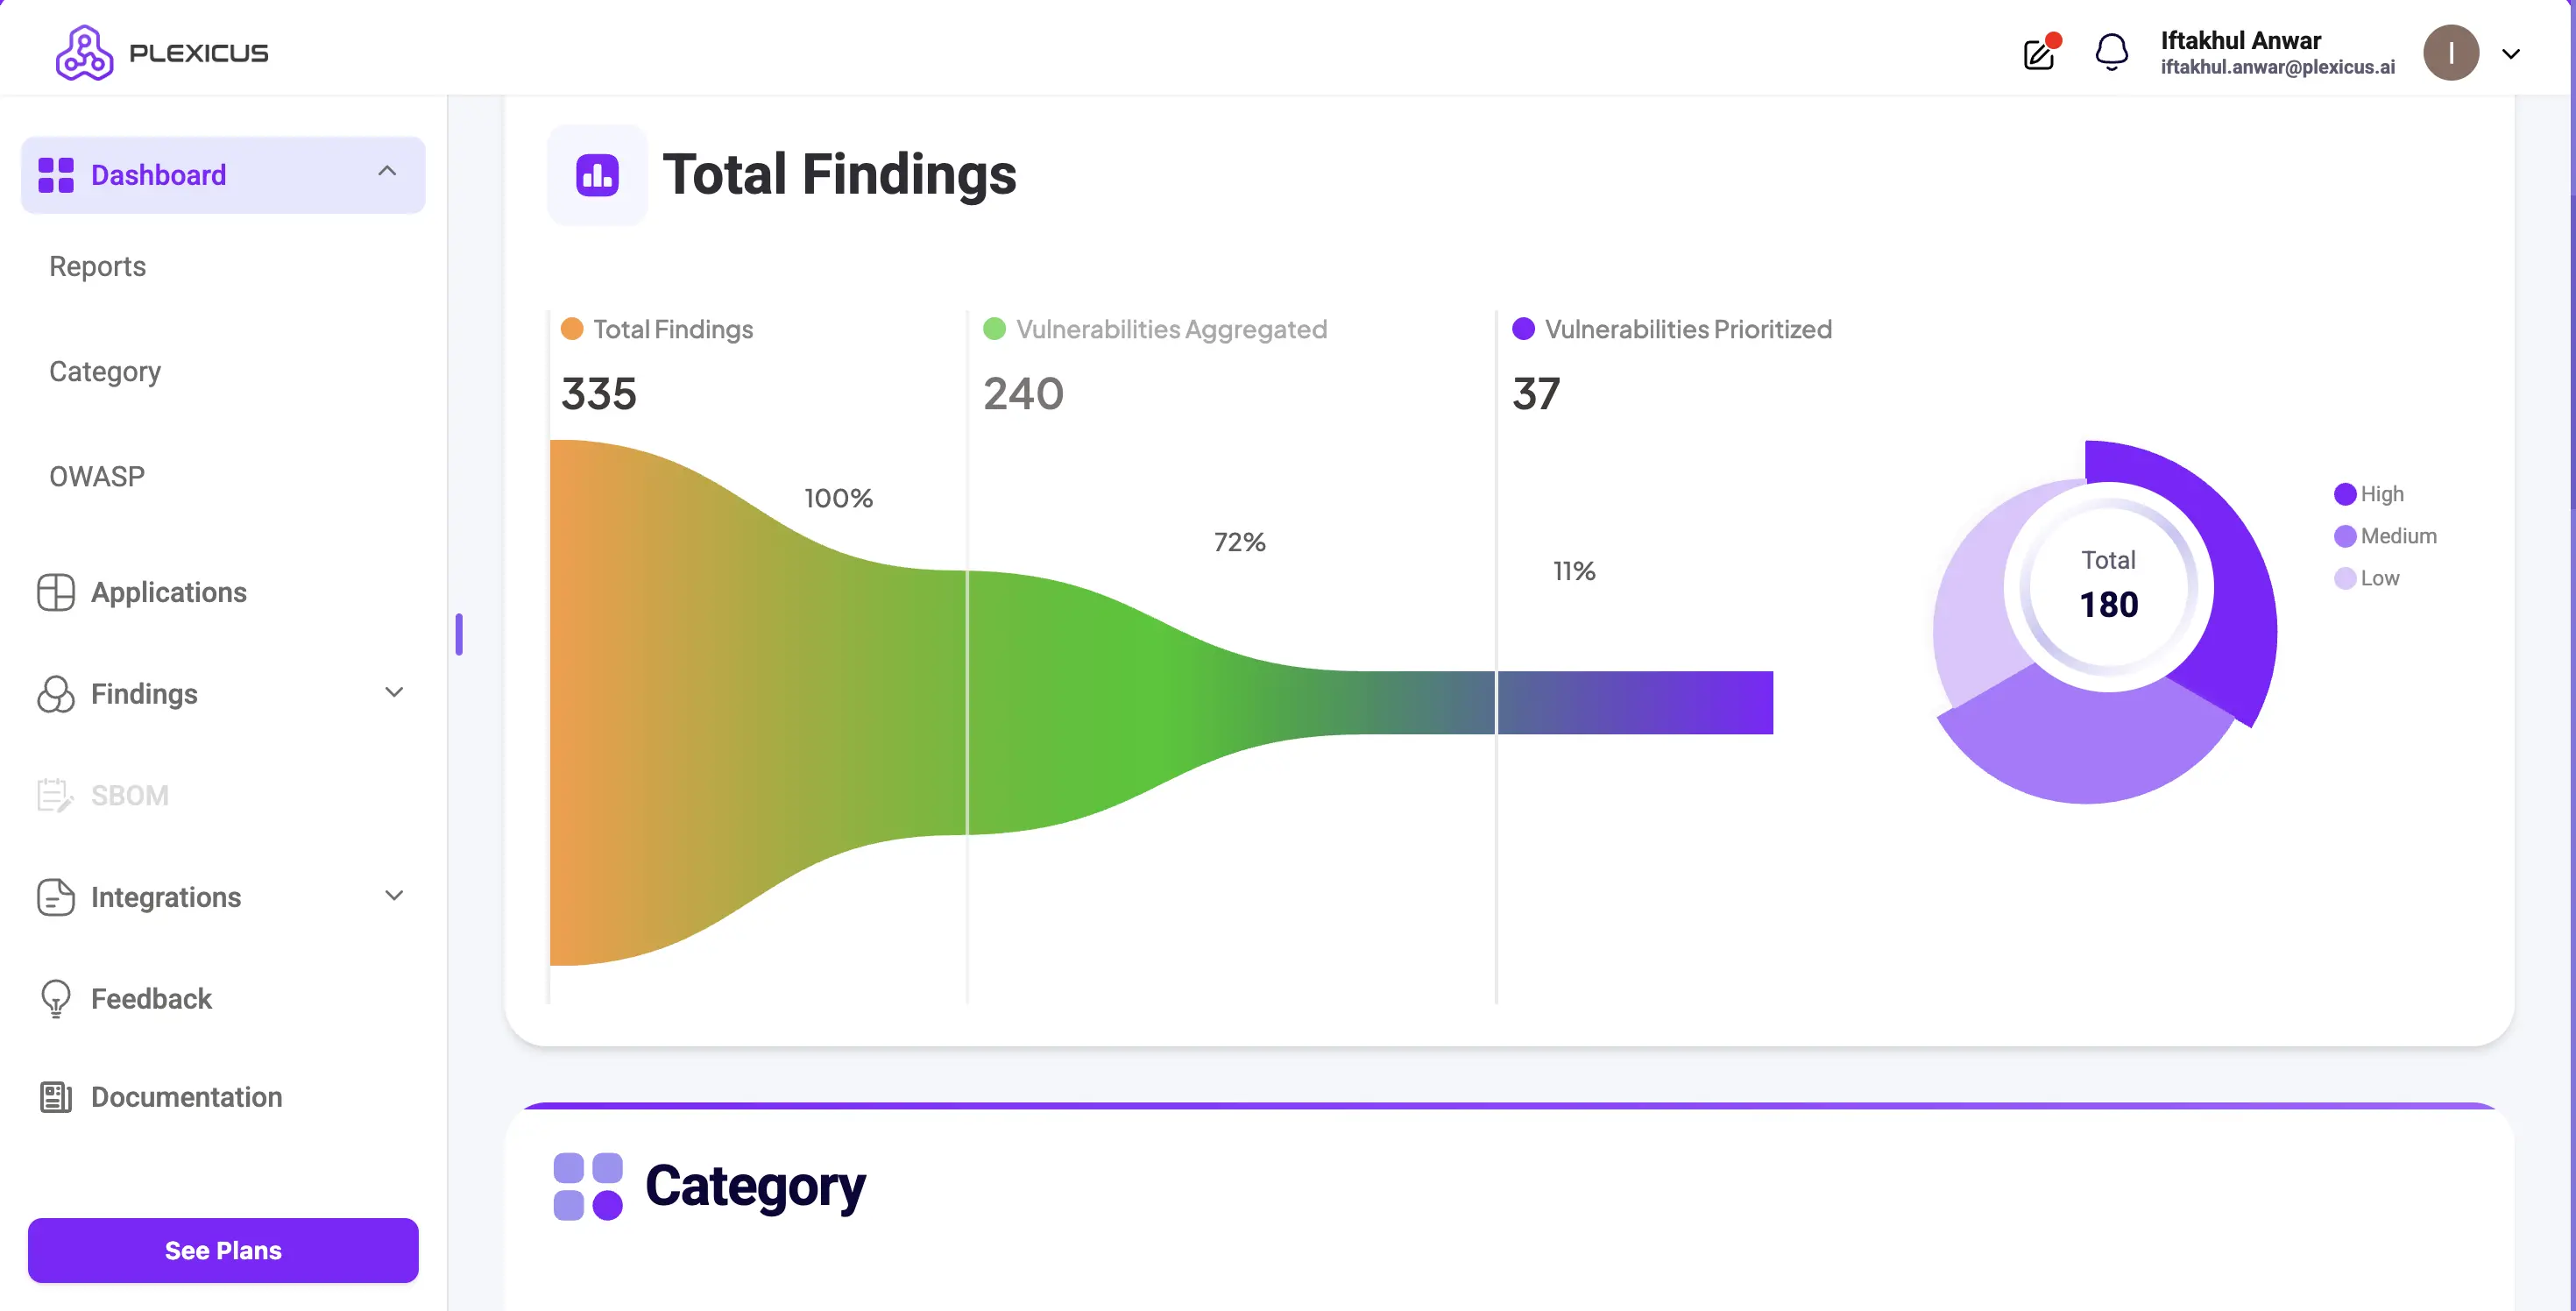
Plexicus ASPM הוא פלטפורמת ניהול עמדת אבטחת יישומים שמביאה מספר כלי אבטחה לתוך זרימת עבודה אחת. היא כוללת SAST, ניתוח רכיבי תוכנה (SCA), סורק פגיעויות API, סריקת תשתית כקוד (IaC), וזיהוי סודות.
בניגוד לכלים עצמאיים, Plexicus עוזר לארגונים לנהל פגיעויות מקצה לקצה: זיהוי, תיעדוף ותיקון אוטומטי עם AI.
נקודות עיקריות:
- מנוע SAST מובנה לפגיעויות בקוד
- כולל גם SCA (ניתוח הרכב תוכנה), זיהוי סודות, סריקת תצורה שגויה וסורק פגיעויות API.
- משתלב ישירות עם GitHub, GitLab, BitBucket, GitTea וצינורות CI/CD
- נותן עדיפות לפגיעויות על בסיס סיכון אמיתי.
- מציע תיקון מונע על ידי AI לתיקון בעיות מהר יותר
- מסייע בדיווחי תאימות (PCI-DSS, SOC2, HIPAA).
יתרונות:
- פלטפורמה מאוחדת (SAST, SCA, זיהוי סודות, זיהוי תצורה שגויה, סורק פגיעויות API במקום אחד)
- דגש חזק על חוויית מפתחים
- ניטור מתמשך על פני קוד, מכולות וענן
חסרונות:
- לא כלי SAST עצמאי בלבד
- ממוקד ארגונים, ערך הטוב ביותר כאשר משתמשים בו ברחבי הארגון, לא רק על ידי מפתחים בודדים
מחיר:
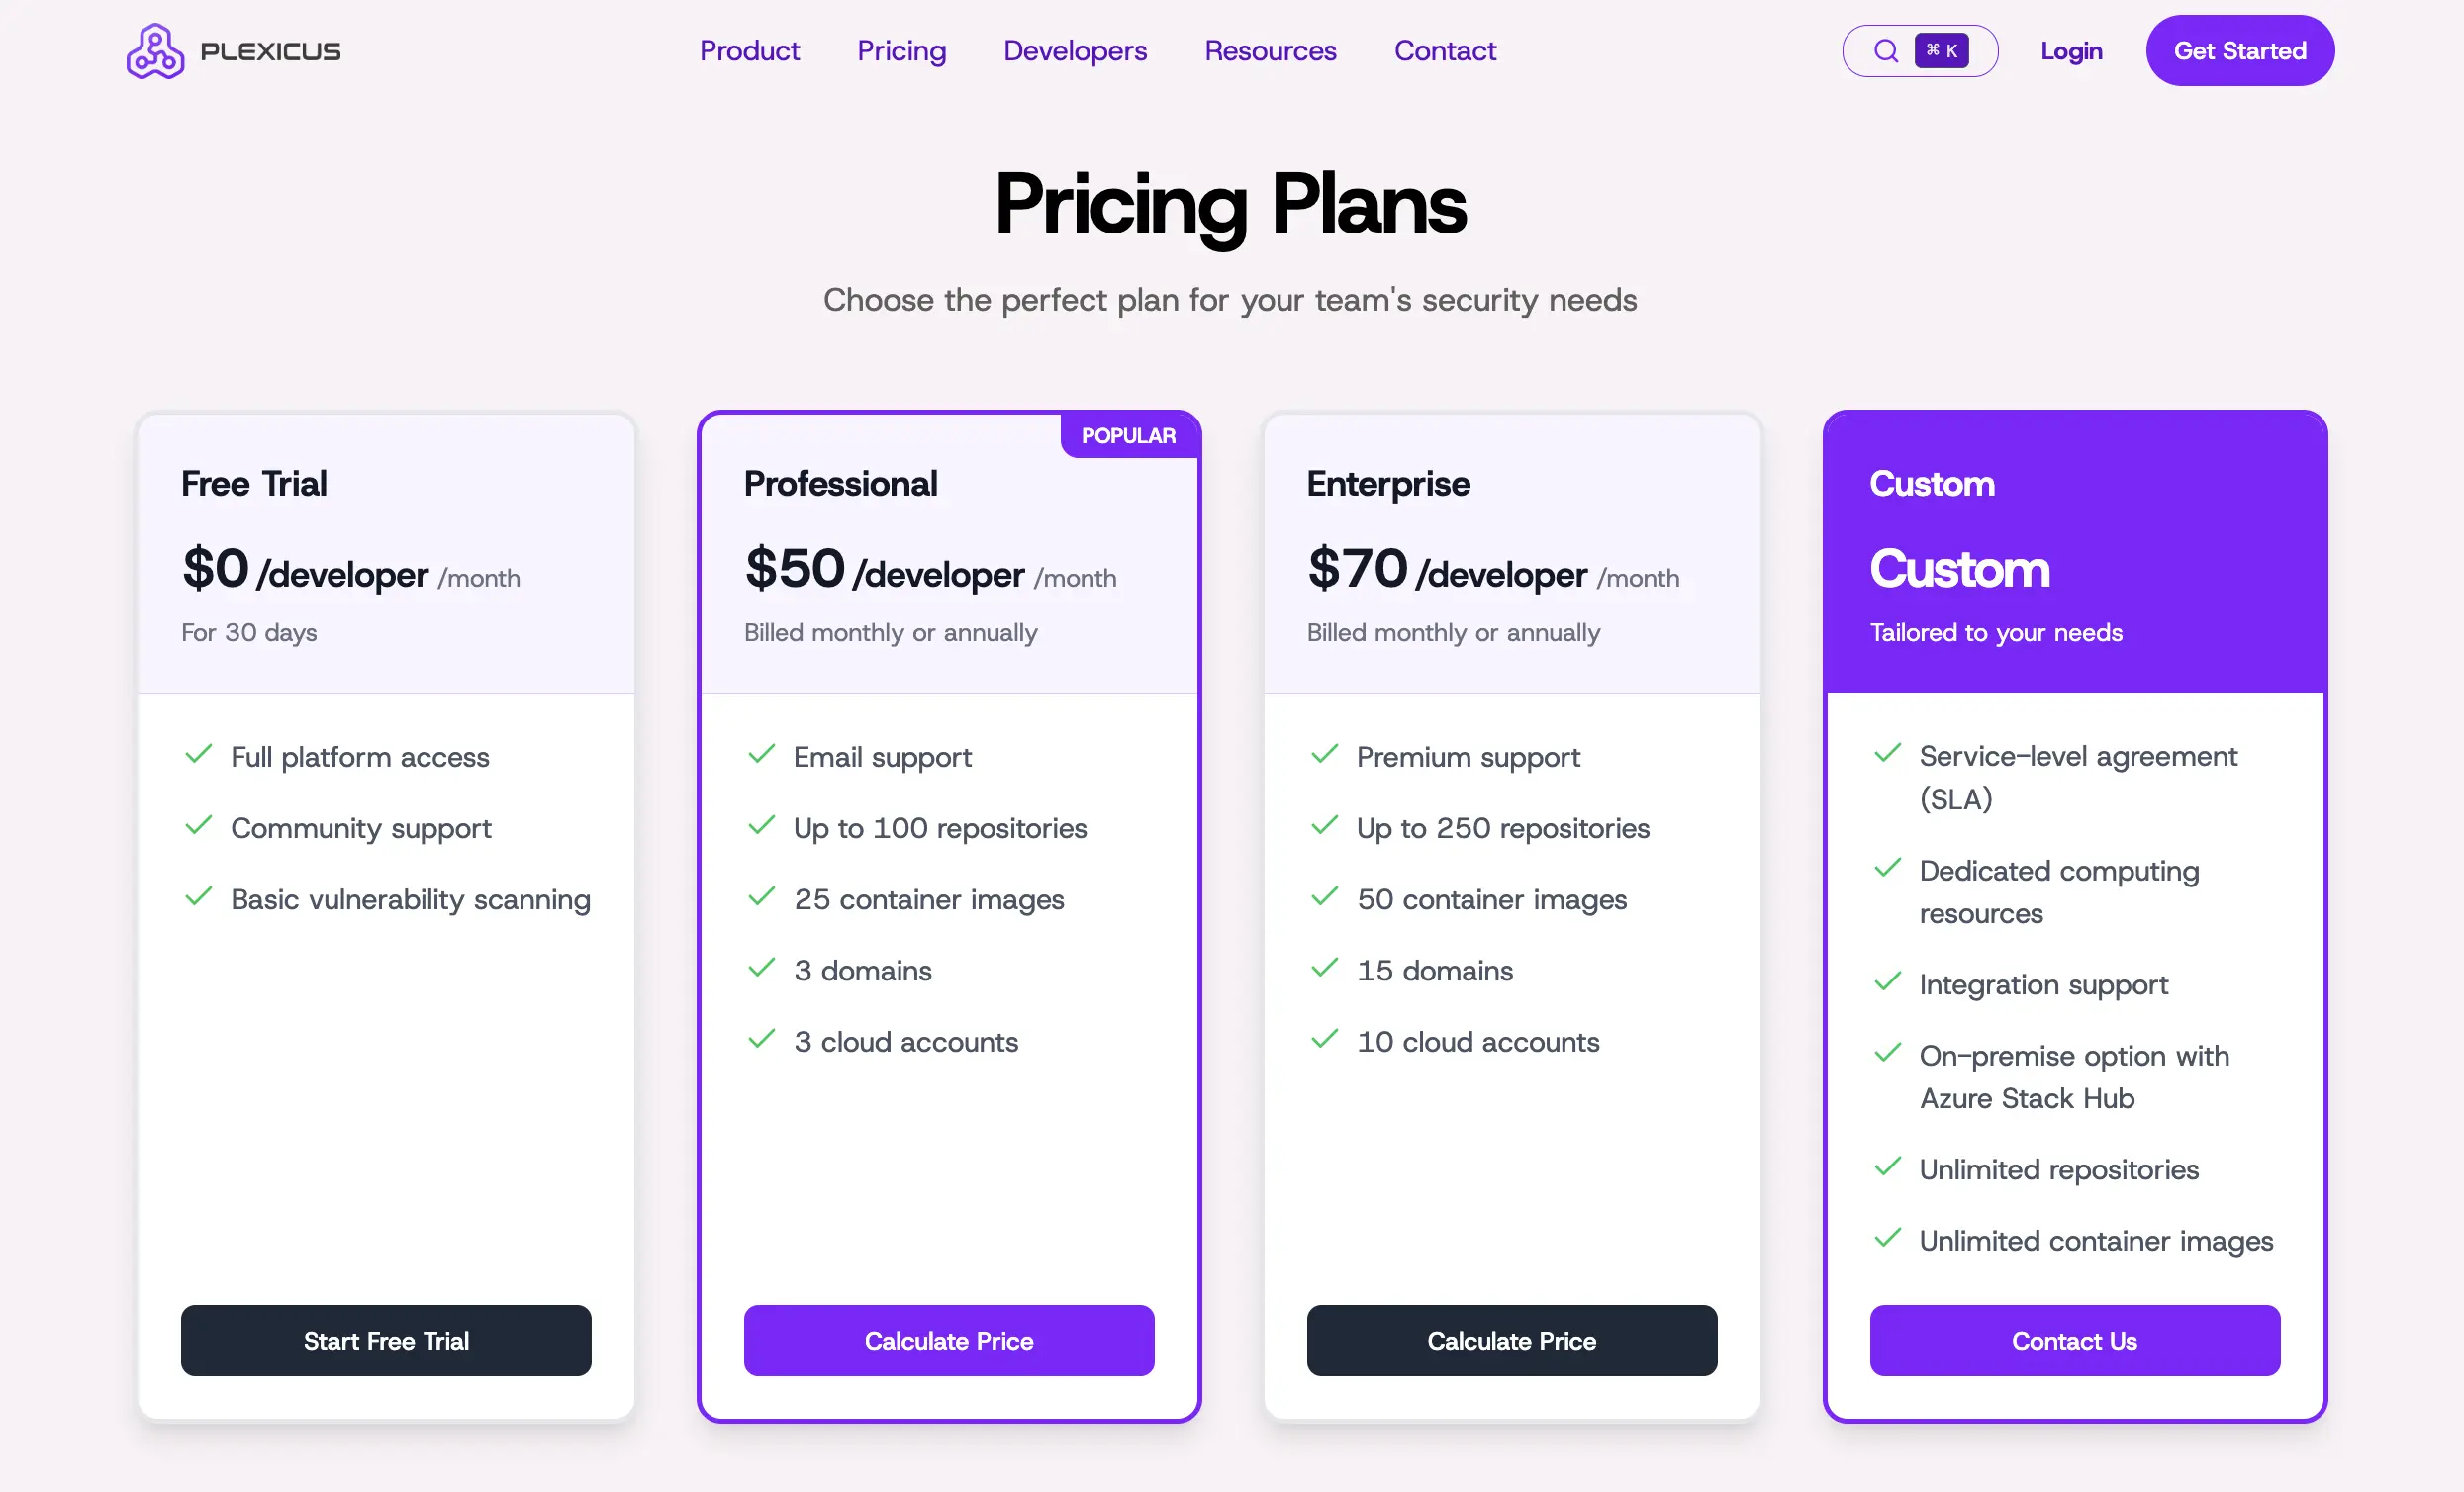
- ניסיון חינם ל-30 ימים
- שכבת תשלום מתחילה מ-$50/מפתח.
- תוכנית מותאמת אישית לארגונים
הכי מתאים ל: צוותים שזקוקים מעבר לכלי SAST, אבטחת אפליקציות מלאה בזרימת עבודה אחת
2. SonarQube
SonarQube הוא אחד ממנתחי הקוד בקוד פתוח. הוא התחיל ככלי איכות קוד והתרחב לכלי אבטחה. הוא תומך ביותר מ-30 שפות ומשתלב עם צינור CI/CD.
יתרונות:
- תמיכה חזקה בקהילה
- מצוין לשילוב איכות קוד + אבטחה
חסרונות:
- לגרסה החינמית יש כללי אבטחה מוגבלים.
- נדרש מהדורת Enterprise עבור יכולות SAST מתקדמות
- עשוי לייצר רעש בקוד בסיסים גדולים
מחיר :
- חינם (מהדורת קהילה)
- Enterprise מתחיל ב-~150$ לשנה לכל מפתח.
הכי טוב עבור: צוותים שרוצים לשלב איכות קוד ובדיקת קוד מקור בכלי אחד.
3. Veracode
Veracode היא פלטפורמת בדיקת אבטחת אפליקציות מבוססת SaaS. החוזק שלה טמון בניהול מדיניות ודיווח, מה שהופך אותה למתאימה לארגונים עם צרכי ציות מחמירים.
יתרונות:
- אספקת SaaS (אין צורך בהתקנה מורכבת).
- זרימות עבודה מונעות מדיניות וניהול סיכונים.
- ניתן להרחבה עבור צוותים גלובליים גדולים.
חסרונות:
- עלות גבוהה בהשוואה לחלופות קוד פתוח.
- התאמה אישית מוגבלת בהשוואה לפתרונות בהתקנה עצמית.
- דיווחים מסוימים על הנחיות תיקון איטיות יותר.
מחיר:
- תמחור מותאם אישית לארגונים (רמת פרימיום).
הכי טוב עבור: ארגונים המעדיפים ממשל, תאימות ואכיפת מדיניות.
4. Aikido Security
Aikido Security is a developer-focused application security platform that includes Static Application Security Testing (SAST) as part of a broader AppSec suite. Its SAST scanner is built to fit into day-to-day engineering workflows, with support for major programming languages, Git-based workflows, CI/CD pipelines, IDE feedback, and pull request comments.
Aikido’s main strength is its focus on reducing alert noise and helping developers move from detection to remediation. The platform provides contextual findings and AI-assisted fix suggestions, which can be useful for teams that want SAST coverage without overwhelming developers with low-priority issues.
Pros:
- Developer-friendly workflow with IDE, pull request, and CI/CD integrations
- Broad language support across common modern stacks
- AI-assisted remediation and AutoFix suggestions
- Useful for teams that want SAST alongside SCA, secrets, IaC, and other AppSec checks
Cons:
- Not a pure standalone SAST-only product
- Some advanced functionality is tied to paid plans
Pricing:
- Free Developer plan available
- Paid plans available for teams
- Enterprise pricing available for larger organizations
Best for: Engineering teams that want a low-noise, developer-friendly SAST tool as part of a wider application security workflow.
5. Fortify
Fortify (בעבר Micro Focus, כעת OpenText) מציע SAST מקומי ובענן עם אינטגרציה עמוקה לתוך מערכת התוכנה הארגונית.
יתרונות:
- טוב עבור יישומים מורכבים
- עשרות שנים של אמינות ארגונית
- תכונות תאימות חזקות
- תמיכה במגוון רחב של שפות תכנות.
חסרונות:
- חדשנות איטית יותר בהשוואה למתחרים
- ממשק משתמש מיושן
- רישוי יקר
מחיר:
- תמחור ארגוני, הצעת מחיר מותאמת אישית
הכי טוב עבור: ארגונים גדולים במגזרים מוסדרים מאוד
6. Semgrep
Semgrep הוא כלי SAST קל משקל, קוד פתוח, הידוע בסריקות אבטחה מבוססות כללים ובקלות האינטגרציה עם זרימות עבודה CI/CD.
יתרונות:
- סריקות מהירות וקלות משקל.
- גרסה חינמית עם קהילה פעילה של קוד פתוח.
- כללים מותאמים אישית מאוד
- אינטגרציה עם GitHub Actions
חסרונות:
- דורש כתיבת חוקים לשימוש מתקדם
- תכונות מוגבלות לניהול ארגוני.
- עשוי להחמיץ פגיעויות מחוץ לחוקים שהוגדרו.
- יכול להחמיץ פגיעויות מורכבות בהשוואה לכלי SAST ברמת ארגון
הכי מתאים ל: צוותים הזקוקים למנתח קוד קל משקל ומותאם אישית.
7. Synk Code
Snyk Code הוא חלק מפלטפורמת האבטחה הראשונה למפתחים של Snyk. משלב AI לסיוע בסריקת פגיעויות. כוחו טמון בהיותו ידידותי למפתחים, עם תיקונים מהירים ואינטגרציות IDE.
יתרונות:
- סורק פגיעויות בעזרת AI
- אינטגרציה הדוקה עם IDE (VS Code, JetBrains, וכו’).
- אינטגרציה חזקה עם זרימות עבודה של מפתחים
חסרונות:
- כמה חיוביות שגויות בסריקות מתקדמות
- יקר לצוותים גדולים
- המדרגה החינמית מוגבלת.
תמחור:
- חינם (בסיסי).
- תוכנית צוות: ~$23 לחודש לכל משתמש.
- ארגוני: תמחור מותאם אישית.
הכי מתאים ל : צוותים ראשונים למפתחים המשתמשים בערימות מודרניות.
8. GitLab SAST
GitLab מציע SAST מובנה בתוכנית בתשלום, מה שהופך את האינטגרציה לחלקה לתוך CI/CD. היתרון הוא פשטות; סריקות אבטחה הן טבעיות ודורשות הגדרה מינימלית.
יתרונות:
- מובנה ב-GitLab CI/CD
- אינטגרציה חלקה
- תמיכה רחבה בשפות
חסרונות:
- רק למשתמשי GitLab
- פחות מותאם אישית מכלים עצמאיים
תמחור :
- חינם עם סריקה בסיסית
- תכונות סריקה וניהול ברמה ארגונית זמינות רק ב-Ultimate.
הכי מתאים ל: צוות שכבר בונה בסביבת GitLab, כולל CI/CD
9. Codacy
Codacy היא פלטפורמת איכות קוד ואבטחה המספקת ניתוח סטטי, כיסוי בדיקות ובדיקות אבטחה. היא תומכת ביותר מ-40 שפות ומשתלבת עם כמה SCM כמו Github, GitLab, BitBucket.
יתרונות :
- קל להגדיר
- דיווח ודשבורד טובים
- אוטומציה של ביקורות קוד + ביקורת
- זמין לאירוח עצמי
חסרונות :
- לא מתקדם בעומק הפגיעות כמו SAST ארגוני.
- תכונות תאימות ארגוניות מוגבלות
מחיר:
- חינם (אירוח עצמי)
- מתחיל ~$21 לחודש עבור יותר תכונות
- הכי מתאים ל: צוותים שצריכים איכות קוד + SAST קל יחד
10. ZeroPath
ZeroPath הוא כלי SAST משופר ב-AI המיועד לבסיס קוד פוליגלוט של היום (שילוב של שפות תכנות שונות). ZeroPath משתמש במודלים ML לשיפור דיוק והפחתת חיוביות שגויות.
הוא משתלב בצורה חלקה לתוך תהליכי עבודה של CI/CD, מה שמאפשר לצוות ההנדסה לבנות יישומים מאובטחים מבלי להאט את המסירה.
יתרונות:
- זיהוי מבוסס AI/ML עם פחות חיוביות שגויות.
- ממשק משתמש מודרני וידידותי למפתחים.
- אינטגרציות CI/CD חזקות.
חסרונות:
- שחקן יחסית חדש (פחות אימוץ ארגוני).
- קהילה קטנה יותר בהשוואה לכלים ותיקים.
מחיר:
- תמחור בענן מתחיל בכ-20$ למפתח/חודש.
הכי מתאים ל: צוותי הנדסה המחפשים ניתוח קוד סטטי מהדור הבא, מונע על ידי AI.
11. Checkmarx One
Checkmarx One פלטפורמת אבטחת אפליקציות בענן עם סריקות SAST, SCA, ו-IaC מתקדמות. ידועה בכיסוי ציות, פופולרית בתעשיות מוסדרות.
יתרונות:
- אימוץ חזק על ידי ארגונים
- כיסוי פגיעויות עמוק
- אינטגרציה חזקה לציות (HIPAA, PCI)
- כיסוי טכנולוגי רב (Java, .NET, Python, JavaScript, Go, וכו’).
חסרונות:
- יקר עבור צוותים קטנים יותר
- עקומת למידה תלולה יותר
- פריסה כבדה יותר בהשוואה לכלים חדשים יותר
מחיר: תוכניות Enterprise בלבד
הכי טוב עבור: ארגונים עם דרישות ציות מחמירות (פיננסים, בריאות, ממשלה).
אבטח את האפליקציה שלך עם Plexicus ASPM.
רוב הצוותים היום זקוקים ליותר מסריקת קוד סטטית כדי למצוא פגיעויות. הם צריכים גישה הוליסטית יותר הכוללת תלות, תשתית וריצה בזרימת עבודה אחת.
Plexicus ממלא את הפערים הקריטיים הללו עם שילוב SAST, SCA, תזמור DAST, סריקת IaC ותיקון מונע על ידי AI לפלטפורמת ASPM ידידותית למפתחים אחת. במקום להתעסק עם כלים מרובים
מוכן למצוא פגיעויות באפליקציה שלך? התחל את Plexicus בחינם היום.





