2026年のためのトップ10の合気道セキュリティ代替案:ノイズ削減から自動修正まで
合気道セキュリティは、不要なアラートを削減することで人気を博しました。到達可能性に焦点を当てることで、開発者が古いスキャナーが作成した「脆弱性スパム」を回避するのに役立ちました。

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm Pentest合気道セキュリティは、不要なアラートを削減することで人気を博しました。到達可能性に焦点を当てることで、開発者が古いスキャナーが作成した「脆弱性スパム」を回避するのを助けました。しかし、2026年には、単にどのバグが到達可能かを知るだけでは不十分です。
AIエージェントが企業コードの41%以上を作成し、研究者が2560億行以上のAI生成コードを発見した今、課題は変わりました。もはや「どのバグを修正すべきか?」ではなく、「どうすればすべてを修正できるか?」が問われています。
このガイドでは、2026年の合気道の代替案トップをレビューし、ノイズ削減だけでなく、自動修復と完全なコードからクラウドまでのカバレッジを優先します。
一目でわかる:2026年の合気道代替案トップ10
| プラットフォーム | 最適用途 | コア差別化要因 | 修正自動化 | 価格モデル |
|---|---|---|---|---|
| Plexicus | 自律修正 | Codex Remedium AIエージェント | 完全(AI PRs) | 開発者ごと |
| Snyk | 開発者の信頼 | DeepCode AIリアルタイムエンジン | 部分的(アップデート) | 開発者ごと |
| Jit | セキュリティオーケストレーション | 簡素化されたツールチェーンラッパー | ガイド付き | 開発者ごと |
| Cycode | サプライチェーン | 強化されたコード整合性 | 手動/ガイド付き | 開発者ごと |
| Apiiro | リスク優先順位付け | 深いコンテキストグラフ | 手動 | エンタープライズ |
| Ox Security | アクティブASPM | パイプライン全体のVibeSecエンジン | ガイド付き | ワークロードごと |
| Wiz | クラウド可視性 | 業界をリードするセキュリティグラフ | 手動 | ワークロードごと |
| GitHub AS | リポジトリ内セキュリティ | ネイティブ基礎チェック | 部分的 | コミッターごと |
| SonarQube | コード品質 | 深い静的解析(SAST) | 手動 | プロジェクトごと |
| ArmorCode | 大規模組織 | マルチツールデータ集約 | 手動 | エンタープライズ |
なぜ私たちの話を聞くべきか?
Plexicusでは、「検出のみ」のセキュリティの時代は終わったと信じています。2026年には、開発者はもう一つのダッシュボードを必要としていません。彼らが必要なのは、セキュリティ問題を修正するパートナーです…私たちはプロダクト主導のセキュリティに焦点を当て、セキュリティが開発プロセスの摩擦のない副産物であり、障害ではないことを保証します。
1. Plexicus(修正のリーダー)
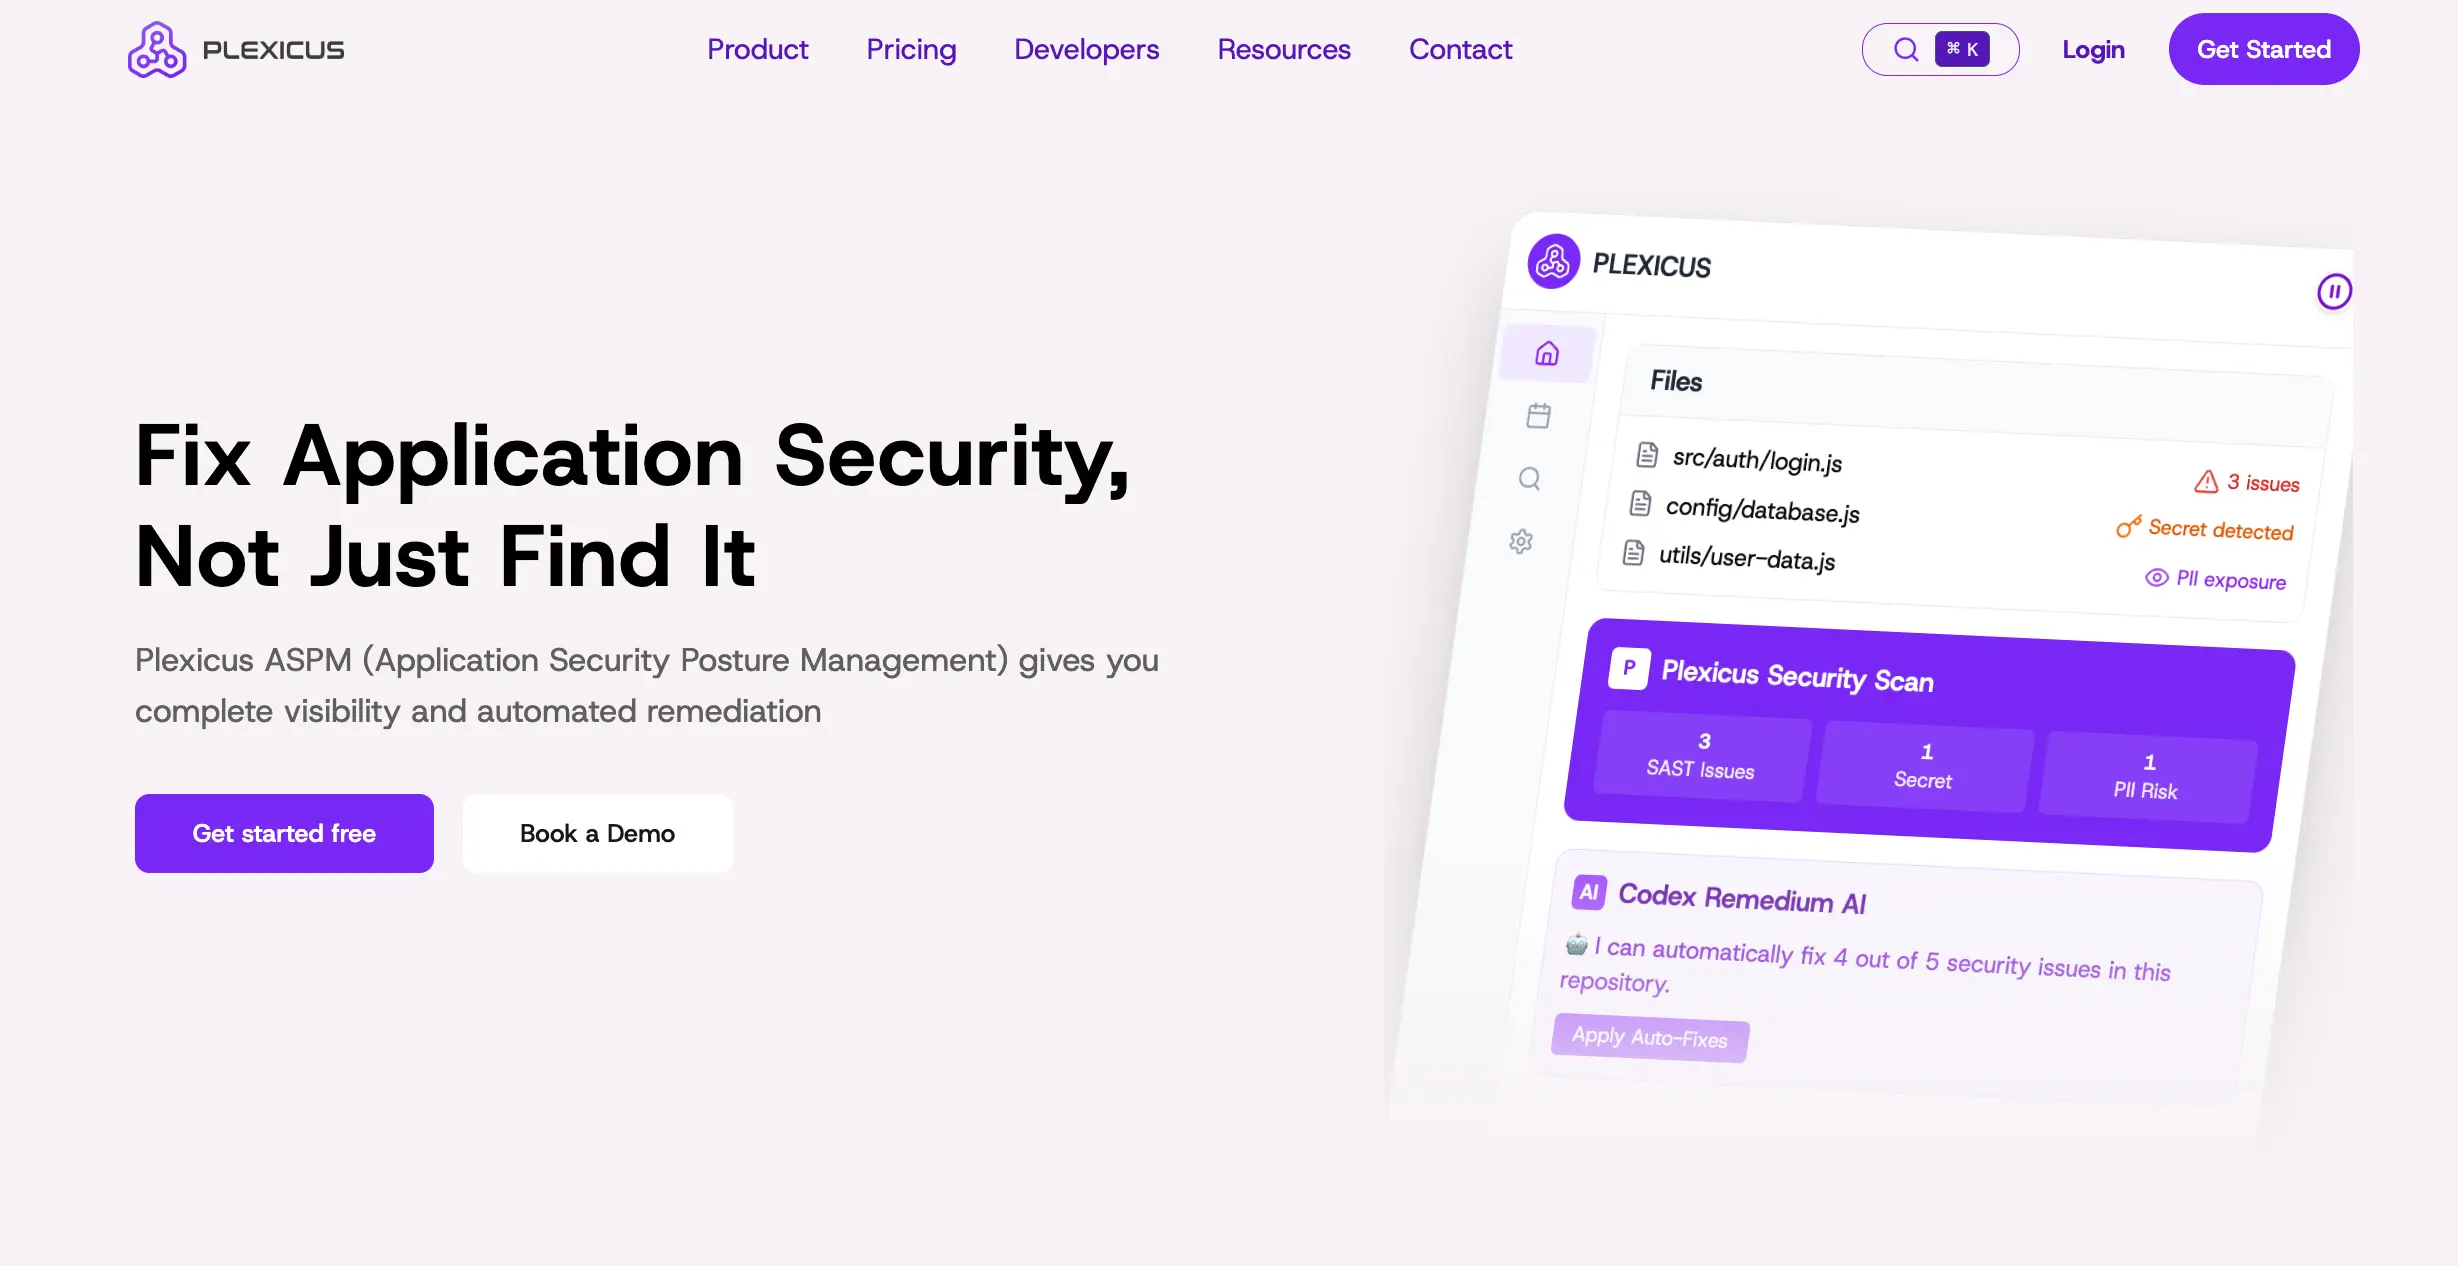
Plexicusは、Aikidoの低ノイズを愛しながらも、チケットの修正に手間をかけたくないチームのための自然な進化です。Aikidoがノイズをフィルタリングする一方で、Plexicusは作業を処理します。
- 主な特徴: Codex Remediumは、自律型AIエージェントで、脆弱性を分析し、ローカルのコードベースを理解し、機能的でテスト済みのプルリクエストを提出します。
- 利点: MTTRを95%削減します。ASPMとCSPMを単一のAI駆動ワークフローに統合します。
- 欠点: AIエージェントは、特定の企業スタイルに合わせた初期設定が必要です。
- 選ぶ理由: エンジニアリングチームが、誰も修正する時間がない到達可能な脆弱性のバックログに溺れている場合。
- 2026年の価格設定: 透明な**$49.90/開発者/月**。
2. Snyk
Snykは、開発者優先の分野でAikidoの最強のライバルです。2026年までに、SnykはDeepCode AIを完全に統合し、IDEでほぼ即時のフィードバックを提供します。
- 主な機能: Snyk Code (SAST) と Snyk Open Source (SCA) による自動修正提案。
- 長所: 業界最大の脆弱性データベース。開発者の間で非常に高い信頼を得ています。
- 短所: クラウドやコンテナモジュールを追加すると、Aikidoよりもかなり高価になる可能性があります。
- 選ぶ理由: 最良のIDE統合と大規模なコミュニティサポートを持つツールを求める場合。
- 2026年の価格: 無料プランあり。有料プランは**$25/開発者/月**から開始。
3. Jit (Just In Time Security)
Jitは「最低限の実行可能なセキュリティ」スタックに焦点を当てています。さまざまなオープンソースおよび商用ツールをオーケストレーションし、それらを個別に管理する必要がありません。
- 主な機能: GitHub全体でSAST、SCA、Secrets、IaCをワンクリックで有効化。
- 長所: 非常に迅速なオンボーディング。まるで箱入りのセキュリティソリューションのようです。
- 短所: 他のツールをラップしているため、基礎となるスキャナーの制限に時折直面することがあります。
- 選ぶ理由: 午後のうちにゼロから完全準拠に移行したいスリムなチームに。
- 2026年の価格: 開発者ごとに月額$50。年間請求
4. Cycode
2026年にサプライチェーン攻撃が急増したため、Cycodeはコードの整合性を保護するために不可欠な存在となっています。
- 主な特徴: SDLC全体でのコード改ざん防止と強化された秘密スキャン。
- 利点: ソフトウェアサプライチェーンに対する最強の保護。
- 欠点: 単純な脆弱性スキャンを求めるチームにはUIが複雑。
- 選ぶ理由: 漏洩した秘密や無許可のコード変更を防ぐことが主な関心事である場合。
5. Apiiro
Apiiroはオペレーションの「頭脳」です。コード、開発者、インフラストラクチャの多次元グラフを構築し、最もリスクの高い領域を見つけます。
- 主な特徴: ジュニア開発者が重要なコードを変更しているときに理解するコンテキストリスクスコアリング。
- 利点: 大規模で複雑なコードベースに対する驚異的な優先順位付け。
- 欠点: エンタープライズ向け。小規模スタートアップには過剰。
- 選ぶ理由: 数千のリポジトリにわたってリスクを管理する必要がある大規模組織に最適。
6. Ox Security
Ox Securityは「Active ASPM」カテゴリを導入しました。彼らの2026年のVibeSecエンジンは、セキュリティチェックが現代のコード生産のスピードに合致することを保証します。
- 主な特徴: 開発者のラップトップからプロダクションクラウドコンテナまでのエンドツーエンドの可視性。
- 利点: ソフトウェアサプライチェーン全体のマッピングに優れています。
- 欠点: 価格はワークロードベースで、急速にスケールする可能性があります。
7. Wiz
Wizはクラウドセキュリティの巨人です。Aikidoがコードから始まりクラウドに移行したのに対し、Wizはクラウドから始まりコードに移行しました。
- 主な機能: セキュリティグラフは、コードの脆弱性がどのようにして大規模なデータ漏洩につながるかを視覚化します。
- 長所: クラウドポスチャー(CSPM)で最高クラス。
- 短所: まだセキュリティチーム向けのツールのように感じられ、開発者向けのツールではない。
8. GitHub Advanced Security
GitHub Enterpriseをすでに使用しているチームにとって、GHASはデフォルトの選択肢です。毎日使用するUIに直接組み込まれています。
- 主な機能: 深いセマンティック分析のためのCodeQLと、自動アップグレードのためのDependabot。
- 長所: 設定不要。すでにコードが存在する場所にあります。
- 短所: PlexicusやAikidoのような専門ツールと比較すると、提供内容に対して高価になる可能性があります。
9. SonarQube
SonarQubeはコード品質のレガシーキングです。2026年においても、クリーンなコードと同様にセキュアなコードを重視するチームの標準であり続けています。
- 主な特徴: 30以上のプログラミング言語にわたる深い静的解析。
- 利点: 非常に成熟している。セキュリティツールが見逃す可能性のあるコードの臭いを検出する。
- 欠点: 現代の軽量な代替品と比べてスキャン時間が遅い。
10. ArmorCode
ArmorCodeはアグリゲーターです。それ自体でコードをスキャンするのではなく、他のすべてのツールからデータを一つの場所に集約します。
- 主な特徴: 統一された脆弱性管理と自動化されたチケッティングワークフロー。
- 利点: ツールが乱立している企業に最適。
- 欠点: 個々のスキャンツールの費用と管理が必要です。
FAQ: よくある質問
2026年にAikidoの代替を探す理由は?
Aikidoはノイズ削減に優れていますが、多くのチームは今や修正を求めています。検出は戦いの半分に過ぎません。Plexicusのようなツールは、実際に問題を修正するコードを書くことで次のステップを踏み出します。
PlexicusはAikidoのような到達可能性分析を提供しますか?
はい。Plexicusは到達可能性を使用して、AI生成の修正を優先的に提示します。開発者が実際に露出しているコードの修正をレビューすることにのみ時間を費やすようにします。
2560億行のAIコードをどのように処理しますか?
従来の手動トリアージは終わりました。AIを使ってAIと戦うプラットフォームが必要です。Plexicus Codex Remediumを使用することで、セキュリティ対応がAIを活用した開発チームのスピードにようやく追いつくことができます。
合気道から簡単に移行できますか?
ほとんどの最新のASPMツール、例えばPlexicusは、OIDCやGitHub Appsを介して接続します。これにより、移行を決定する前に、合気道と並行して1週間実行し、修正率を比較することができます。
最後の考え
問題を指摘するだけのダッシュボードにうんざりしているなら、修正するツールに切り替える時です。AIがあなたのコードを書いています。AIにあなたのセキュリティを修正させましょう。





