
AI-Generated Code Security: 78% of AI PRs We Scanned Shipped a Vulnerability
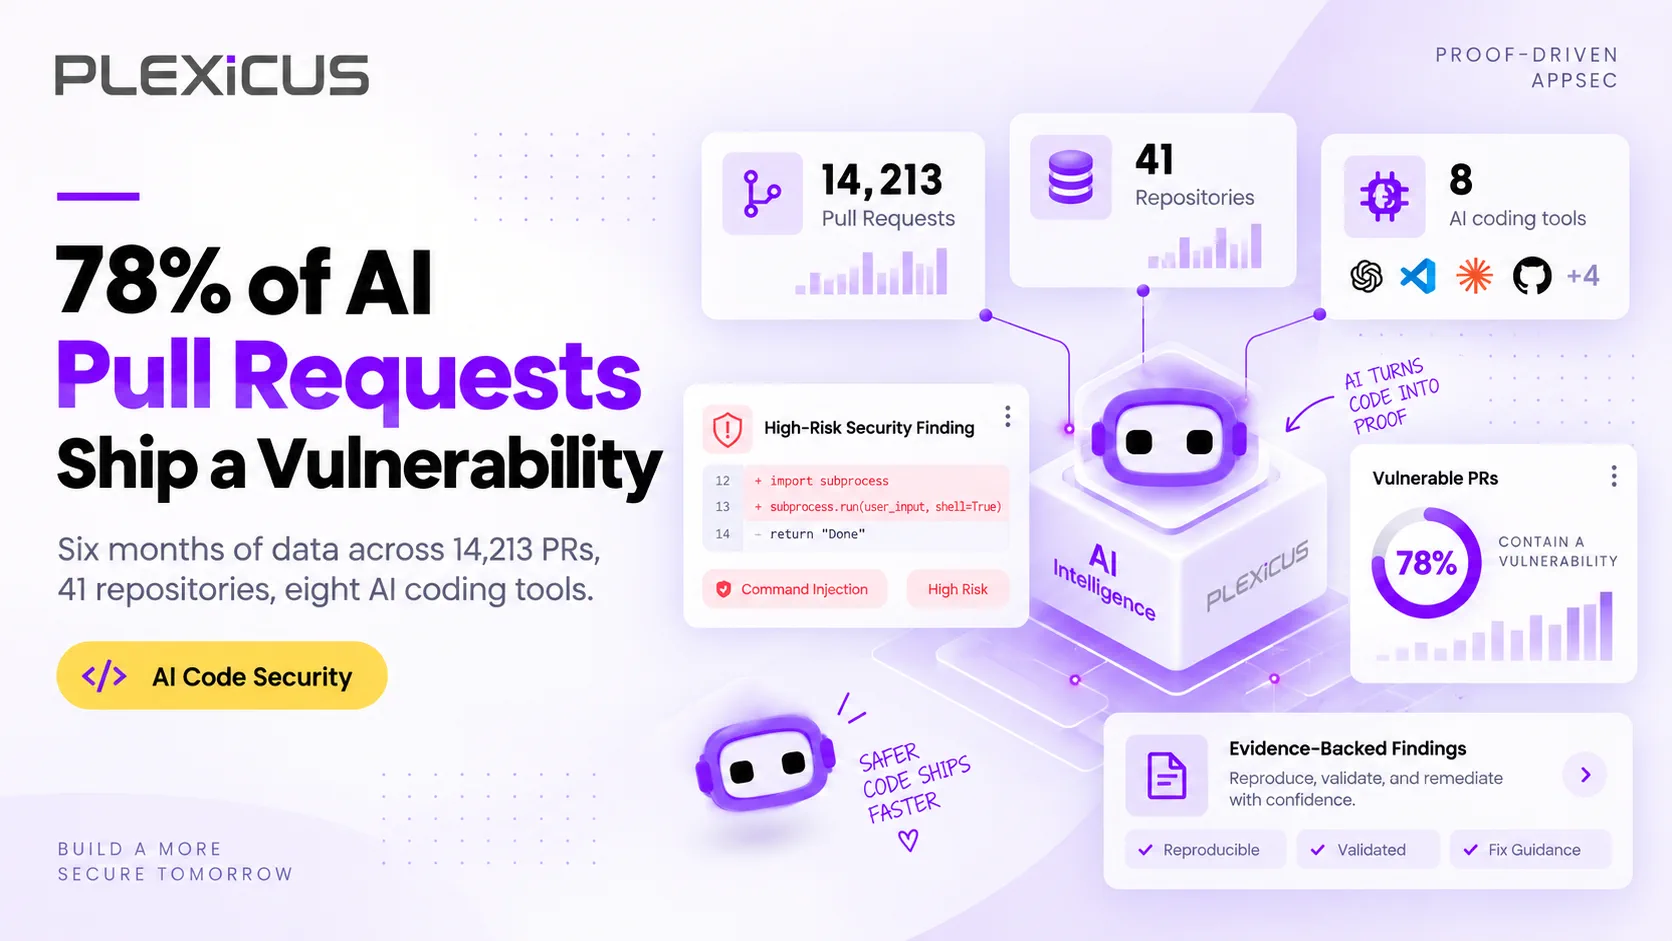
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
4 articles
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
Narzędzia do kodowania AI czynią programistów szybszymi – ale szybsze tworzenie oprogramowania wymaga również lepszej widoczności, solidniejszych procesów przeglądu i bardziej niezawodnego usuwania błędów. To praktyczny przewodnik po zarządzaniu dla zespołów wdrażających Codex, Claude Code, Cursor, Windsurf i innych agentów kodowania AI.
Samo wykrywanie nie nadąża za tempem rozwoju AI. Natywna dla AI korekcja błędów to kolejna warstwa – pomagająca zespołom naprawiać, weryfikować i śledzić podatności w kodzie generowanym przez AI na każdym etapie SDLC.
Narzędzia do kodowania AI piszą już prawie połowę całego nowego kodu. A 45% tego kodu trafia do produkcji z co najmniej jedną podatnością. Bezpieczeństwo vibe codingu to praktyka zabezpieczania oprogramowania tworzonego przez AI — wykrywanie, priorytetyzacja i usuwanie zagrożeń, zanim trafią one do produkcji.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.