Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
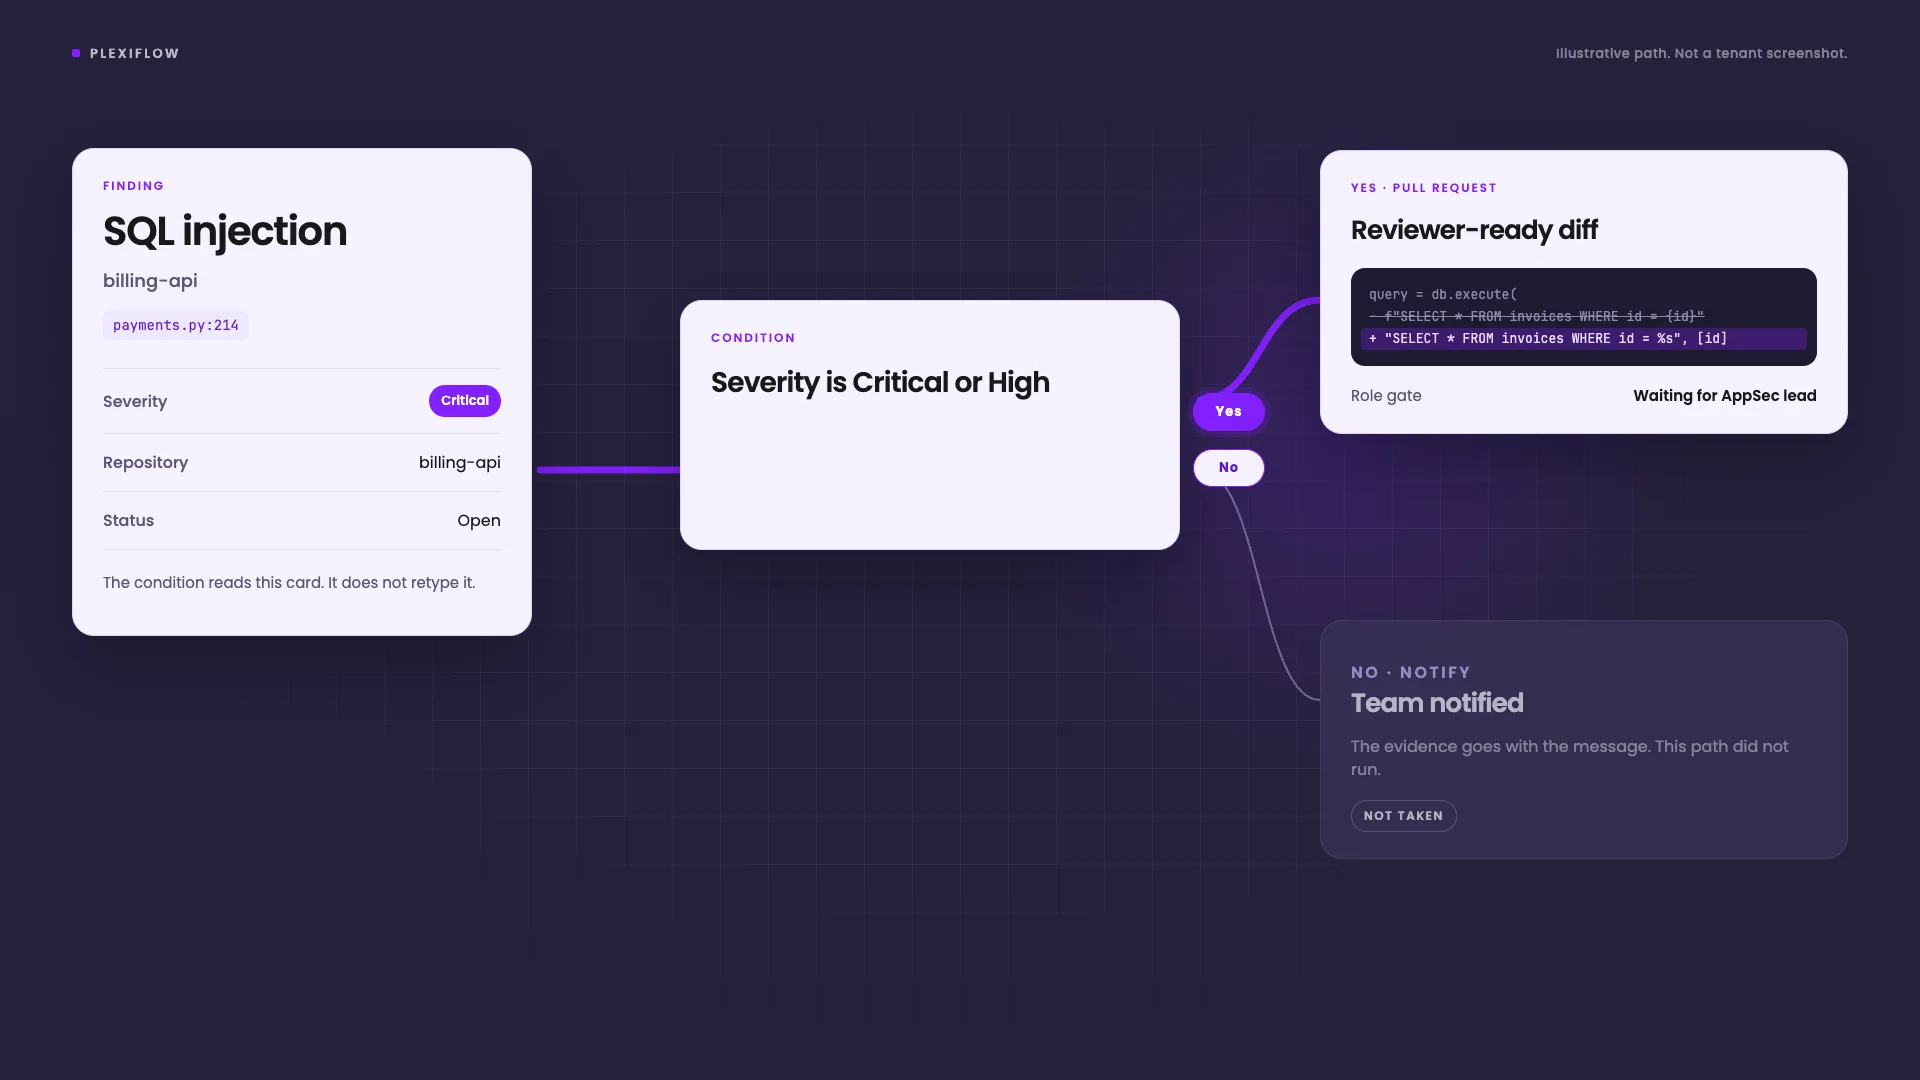
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
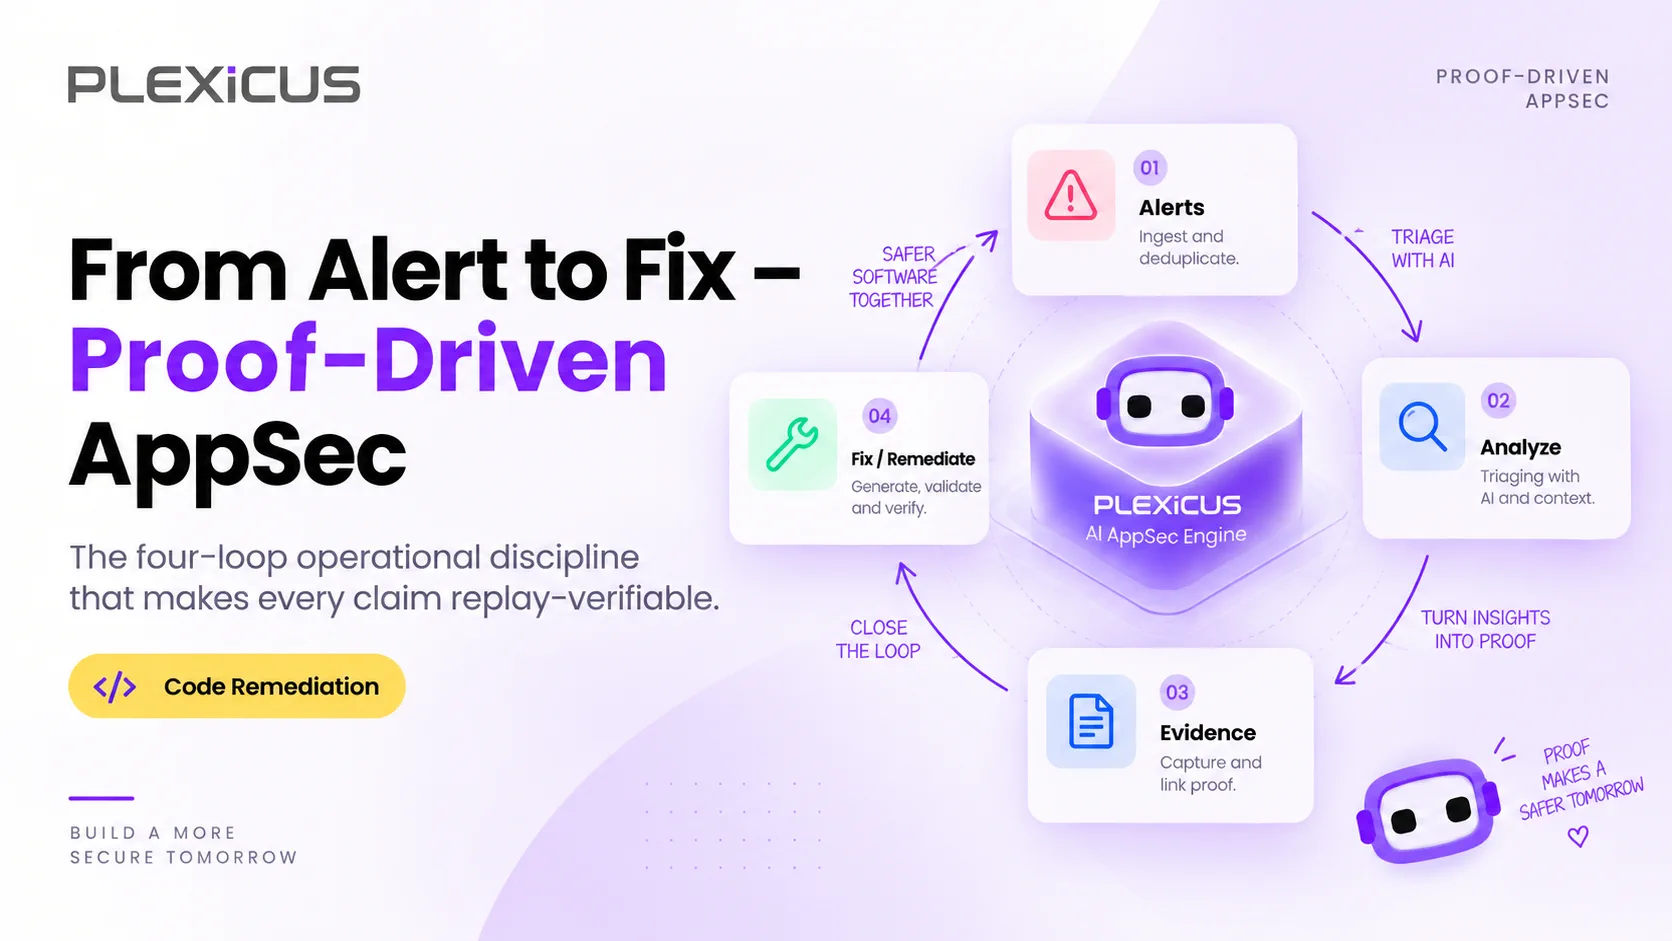
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
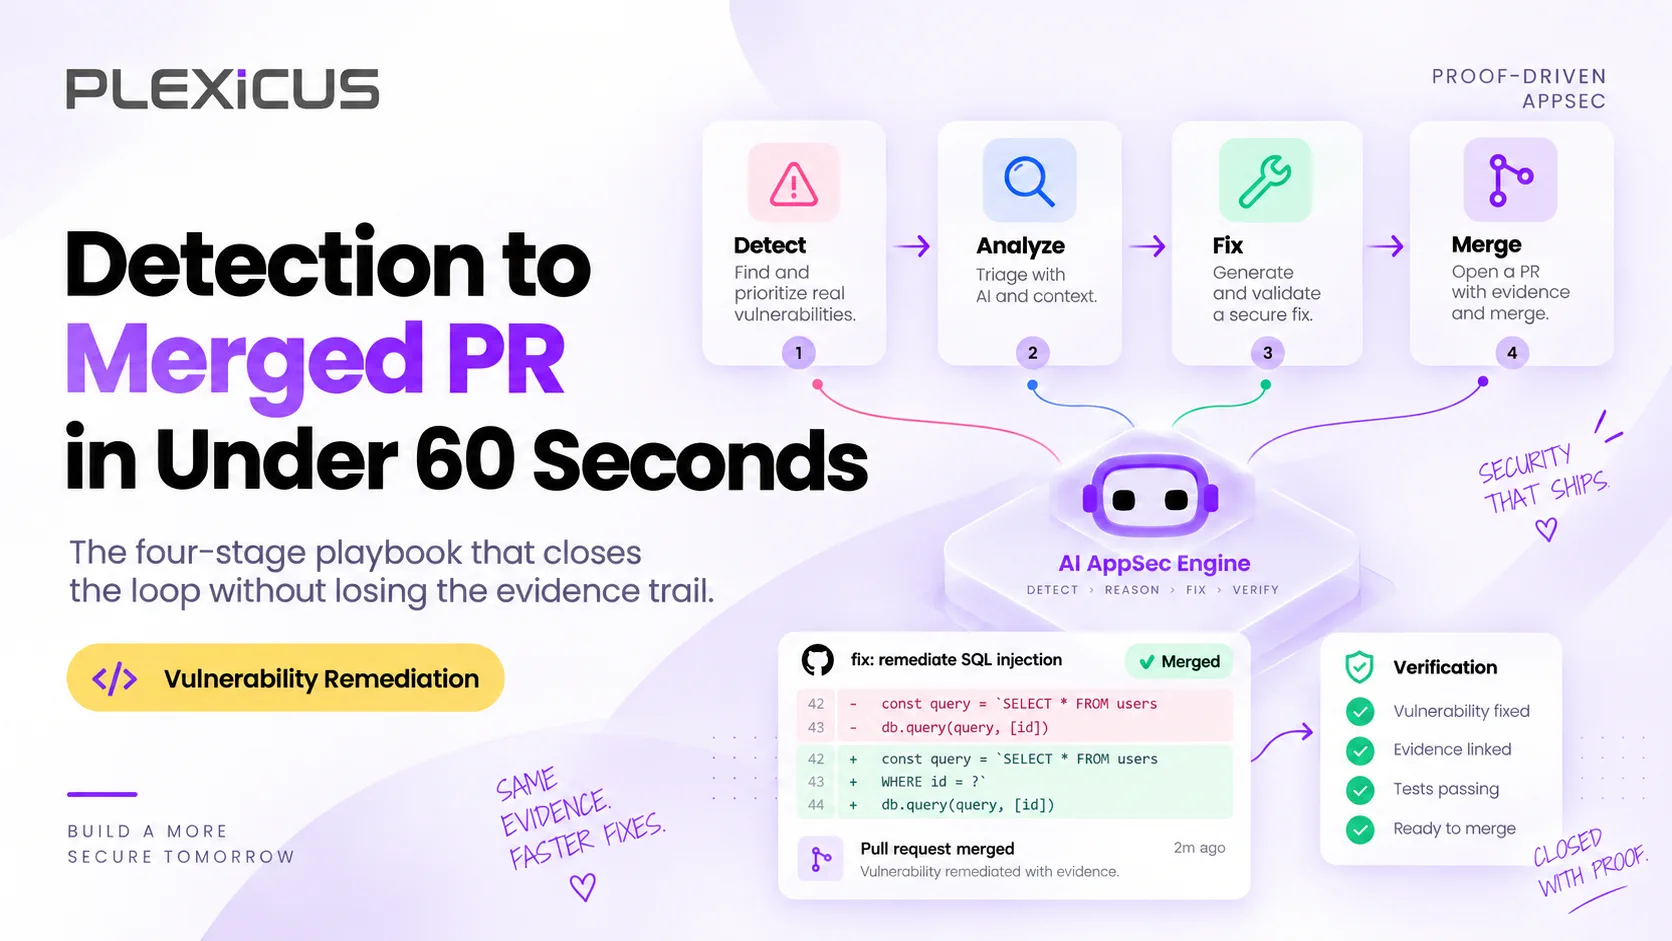
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
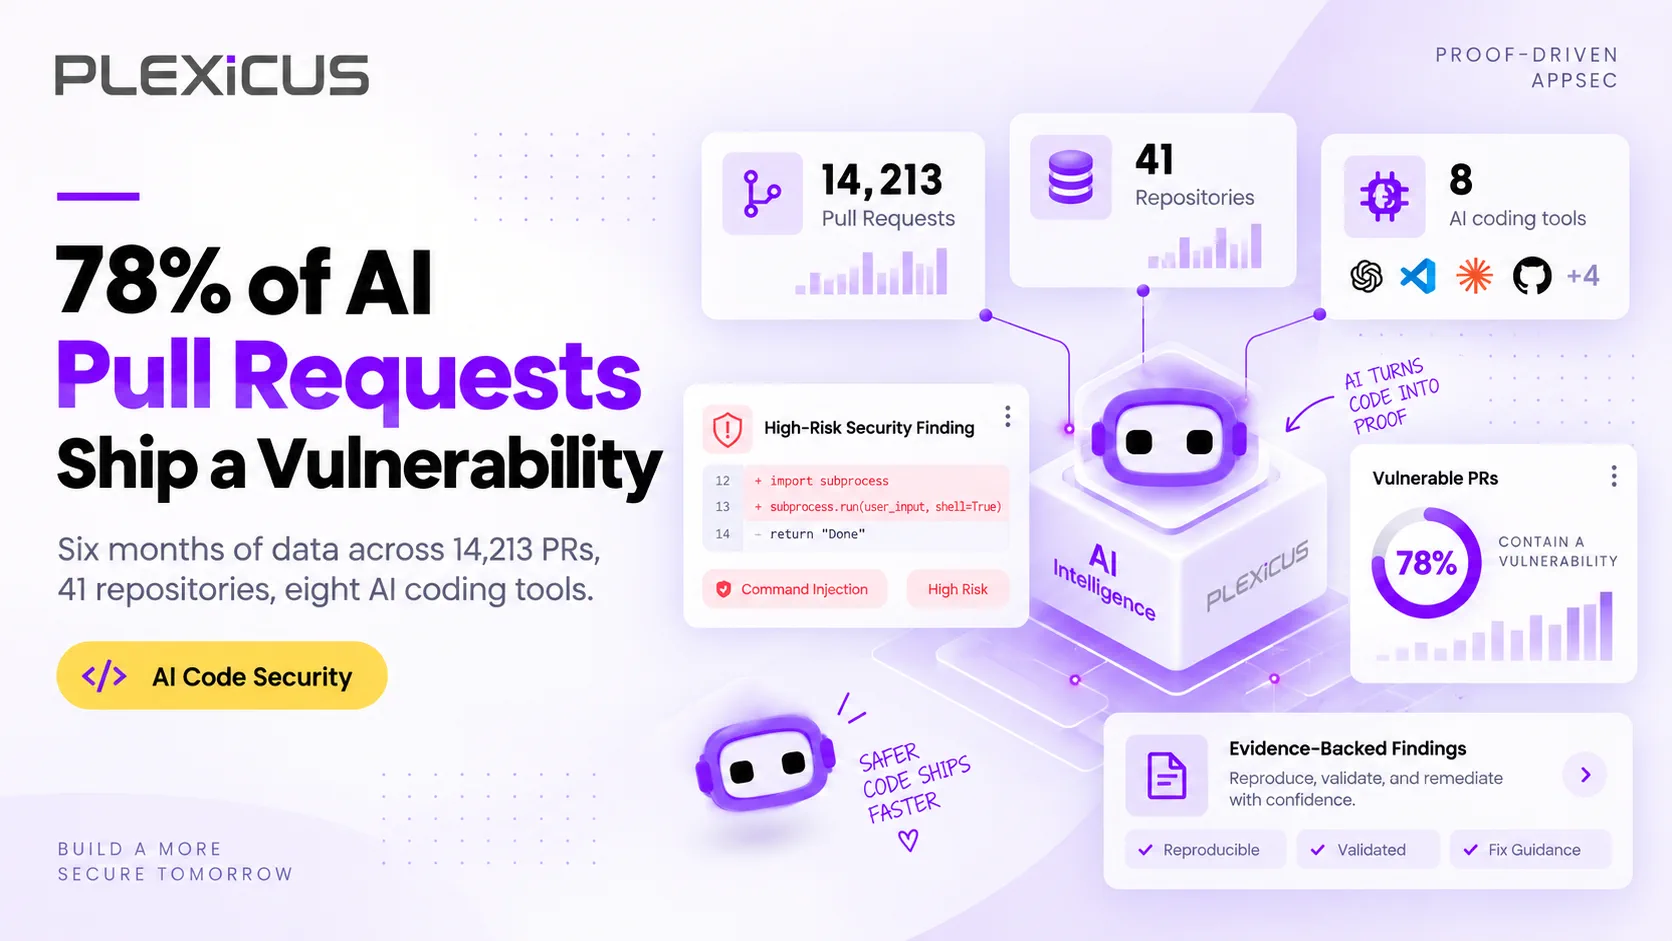
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
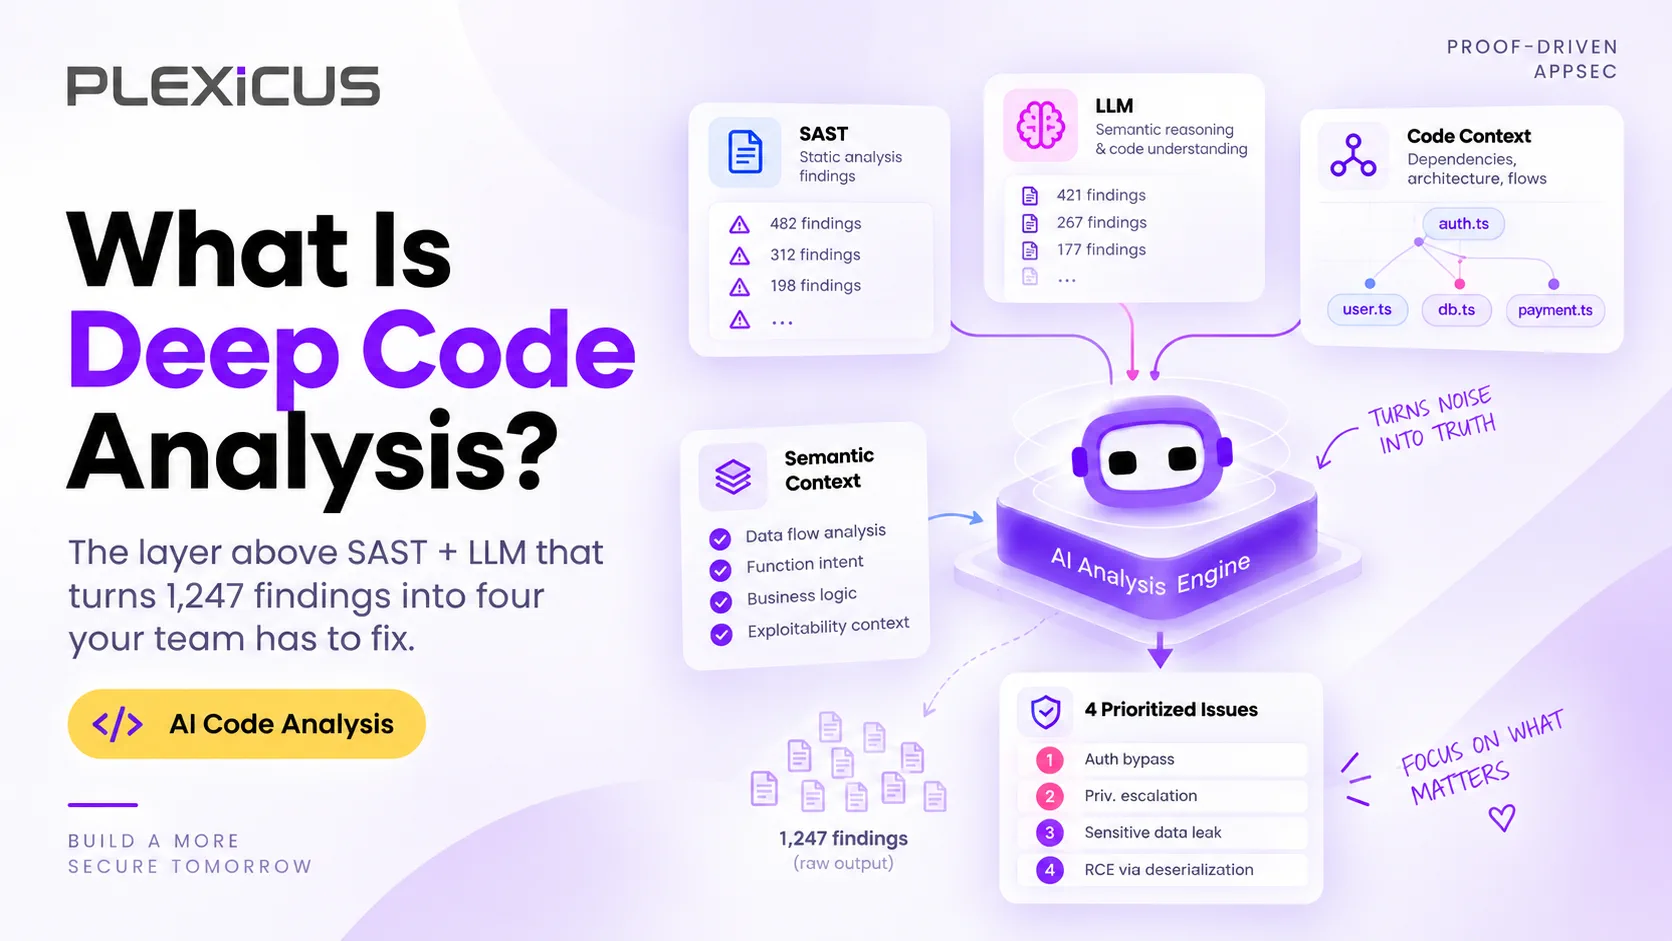
SAST false positives bury real bugs, and an LLM wrapper does not fix that. Deep Code Analysis uses reachability analysis to prove which findings are real, reachable, and worth fixing.
Narzędzia do kodowania AI czynią programistów szybszymi – ale szybsze tworzenie oprogramowania wymaga również lepszej widoczności, solidniejszych procesów przeglądu i bardziej niezawodnego usuwania błędów. To praktyczny przewodnik po zarządzaniu dla zespołów wdrażających Codex, Claude Code, Cursor, Windsurf i innych agentów kodowania AI.
Samo wykrywanie nie nadąża za tempem rozwoju AI. Natywna dla AI korekcja błędów to kolejna warstwa – pomagająca zespołom naprawiać, weryfikować i śledzić podatności w kodzie generowanym przez AI na każdym etapie SDLC.
Narzędzia do kodowania AI piszą już prawie połowę całego nowego kodu. A 45% tego kodu trafia do produkcji z co najmniej jedną podatnością. Bezpieczeństwo vibe codingu to praktyka zabezpieczania oprogramowania tworzonego przez AI — wykrywanie, priorytetyzacja i usuwanie zagrożeń, zanim trafią one do produkcji.
"Plexicus Community to darmowa, na zawsze platforma bezpieczeństwa aplikacji dla deweloperów. Oferuje pełne skanowanie SAST, SCA, DAST, tajemnic i IaC, plus naprawy luk w zabezpieczeniach wspierane przez AI, bez potrzeby użycia karty kredytowej."
Narzędzia bezpieczeństwa mają reputację hałaśliwych barier. Kiedy deweloper przesyła kod, a pipeline CI/CD kończy się niepowodzeniem z dołączonym 500-stronicowym raportem PDF, ich naturalną reakcją nie jest naprawa problemów. Jest nią ich ignorowanie lub wymuszone scalanie kodu.
Znajdowanie luk w zabezpieczeniach nie jest już głównym wyzwaniem. Teraz największym problemem jest duża ilość długu bezpieczeństwa, którego programiści nie mają czasu rozwiązać.
W tym przewodniku dowiesz się, jak wyjść poza ręczne łatanie i zbudować przepływ pracy, który automatycznie wykrywa, priorytetyzuje i naprawia podatności SQLi przy użyciu automatyzacji opartej na AI.
Organizacje korzystające z bezpieczeństwa opartego na AI skróciły cykle życia naruszeń o 80 dni i zaoszczędziły 1,9 miliona dolarów na incydent, co stanowi redukcję o 34%, podkreślając rosnące znaczenie AI dla obrony
W miarę jak zbliżamy się do 2026 roku, wiele zespołów technicznych odkrywa, że „wykrywanie anomalii” to za mało, aby poradzić sobie z ogromną ilością produkowanego kodu
Uruchamianie `trivy image` to nie DevSecOps4to generowanie szumu. Prawdziwe inżynieria bezpieczeństwa to stosunek sygnału do szumu. Ten przewodnik oferuje konfiguracje produkcyjne dla 17 narzędzi branżowych, które zatrzymują podatności bez zatrzymywania biznesu, zorganizowane w trzech fazach: przed zatwierdzeniem, bramki CI i skanowanie w czasie rzeczywistym.
DevSecOps stał się standardem dostarczania nowoczesnego oprogramowania. Zespoły nie przekazują już kodu do działu bezpieczeństwa po zakończeniu rozwoju. Do 2026 roku bezpieczeństwo jest współdzieloną, zautomatyzowaną częścią każdego etapu potoku. W tym przewodniku zestawiamy najlepsze narzędzia DevSecOps do wypróbowania w 2026 roku, opisując, co każde narzędzie robi, jego zalety i wady oraz dokładnie jakie starsze rozwiązanie zastępuje.
Sysdig jest znany ze swojej silnej obsługi zdarzeń jądra. Zbudowany na otwartej platformie Falco, jest ulubieńcem zespołów SOC, które potrzebują szczegółowej widoczności w jądrach Linuxa lub podach Kubernetes.
SentinelOne Singularity Cloud był jednym z pierwszych w dziedzinie autonomicznego EDR/CWPP. Jego agenci zasilani AI oferują szybką, offline ochronę i pomogli wielu organizacjom uniknąć ataków ransomware.
W 2026 roku głównym wyzwaniem nie jest już tylko znajdowanie błędów. Prawdziwym problemem jest to, jak szybko atakujący je wykorzystują. Zespoły ds. bezpieczeństwa kiedyś miały tygodnie na załatanie luk, ale teraz ten czas prawie zniknął.
Aikido Security zyskało popularność dzięki redukcji niepotrzebnych alertów. Skupiając się na osiągalności, pomogło deweloperom unikać „spamu podatności”, który tworzyły starsze skanery.
Do 2026 roku priorytety w zakresie bezpieczeństwa chmury uległy zmianie. Widoczność nie jest już głównym punktem sprzedaży, ponieważ Wiz.io ustaliło standard na początku lat 20. XXI wieku. Teraz głównym wyzwaniem jest nadążanie za tempem zmian.
Wyobraź sobie ruchliwe piątkowe popołudnie w centrum operacji bezpieczeństwa szybko rozwijającej się firmy technologicznej. Zespół, już po uszy w alertach, otrzymuje powiadomienie za powiadomieniem, a ich ekrany migają z 'krytycznymi' problemami, które wymagają natychmiastowej uwagi. Mają ponad 1000 kont w chmurze rozproszonych wśród różnych dostawców, z których każde przyczynia się do fali alertów. Wiele z tych alertów jednak nie dotyczy zasobów wystawionych na internet, co pozostawia zespół sfrustrowany i przytłoczony skalą i pozorną pilnością całej sytuacji. Bezpieczeństwo chmury jest skomplikowane.
Instalacja narzędzia bezpieczeństwa to łatwa część. Trudności zaczynają się w 'Dniu 2', kiedy to narzędzie zgłasza 5 000 nowych podatności. Ten przewodnik koncentruje się na zarządzaniu podatnościami: jak filtrować duplikaty alertów, zarządzać fałszywymi alarmami i śledzić metryki, które rzeczywiście mierzą sukces. Dowiedz się, jak przejść od 'znajdowania błędów' do 'usuwania ryzyk' bez przytłaczania zespołu.
Doświadczenie dewelopera (DevEx) jest kluczowe przy wyborze narzędzi bezpieczeństwa. Bezpieczeństwo powinno ułatwiać pracę dewelopera, a nie ją utrudniać. Jeśli deweloperzy muszą opuszczać swoje środowisko kodowania lub korzystać z innego panelu do znajdowania problemów, spowalnia to ich pracę i zmniejsza prawdopodobieństwo korzystania z narzędzi.
To podejście krok po kroku pomaga płynnie wdrażać narzędzia bezpieczeństwa i utrzymuje działanie kompilacji. Traktuj to jako serię małych kroków, które zabezpieczają Twoje dostawy, zapewniając bardziej niezawodny i bezpieczny proces rozwoju.
SAST i DAST to metody testowania bezpieczeństwa używane do ochrony aplikacji przed atakami. Aby zobaczyć, jak każda z nich pomaga w bezpieczeństwie aplikacji, przyjrzyjmy się ich różnicom i miejscu w Twoim przepływie pracy.
Porównaj wiodące narzędzia ASPM, takie jak Plexicus, Cycode, Wiz i Apiiro, aby zautomatyzować testowanie AppSec i zarządzanie podatnościami
Odkryj najlepsze narzędzia do zabezpieczania API, aby wykrywać luki, zatrzymywać ataki na API i chronić swoje aplikacje za pomocą zaawansowanego skanowania i testowania.
Nowoczesne aplikacje w dużym stopniu polegają na bibliotekach zewnętrznych i open-source. Przyspiesza to rozwój, ale także zwiększa ryzyko ataków. Każda zależność może wprowadzać problemy, takie jak niezałatane luki w zabezpieczeniach, ryzykowne licencje czy przestarzałe pakiety. Narzędzia do analizy składu oprogramowania (SCA) pomagają rozwiązać te problemy.
Na rynku istnieją dziesiątki narzędzi SAST, od open-source po rozwiązania klasy korporacyjnej. Wyzwanie polega na tym: Które narzędzie SAST jest najlepsze dla Twojego zespołu?
Bezpieczeństwo aplikacji internetowych jest niezbędne do ochrony aplikacji przed cyberatakami, które celują w wrażliwe dane i zakłócają operacje. Ten przewodnik obejmuje znaczenie bezpieczeństwa aplikacji internetowych, powszechne podatności, najlepsze praktyki i metody testowania, pomagając zabezpieczyć aplikację, zapewnić zgodność i utrzymać zaufanie użytkowników
Koszmarne naruszenie bezpieczeństwa stało się rzeczywistością dla wielu europejskich firm. Poznaj 15 transformacyjnych trendów DevSecOps, które musisz znać, aby nie znaleźć się na liście naruszeń.
Plexicus kończy program akceleracyjny Startup Wise Guys Spring Batch 2025.
Jeśli dziś tworzysz lub prowadzisz oprogramowanie, prawdopodobnie żonglujesz mikroserwisami, funkcjami bezserwerowymi, kontenerami, pakietami zewnętrznymi i lawiną pól wyboru zgodności. Każda ruchoma część generuje własne ustalenia, pulpity i gniewne czerwone alerty. Wkrótce widoczność ryzyka przypomina jazdę we mgle w San Francisco o 2 nad ranem — wiesz, że niebezpieczeństwo jest tam, ale nie możesz go do końca dostrzec.
Plexicus pozyskał inwestycję w wysokości 150 000 USD od Microsoftu na rozbudowę infrastruktury chmurowej. To finansowanie poprawi wydajność systemu, skalowalność i niezawodność, umożliwiając Plexicus wspieranie większej liczby firm dzięki rozwiązaniom korporacyjnym opartym na AI.
Dowiedz się, jak nowa integracja BlackDuck w Plexicus poprawia bezpieczeństwo open-source dzięki wykrywaniu podatności w czasie rzeczywistym, automatyzacji priorytetyzacji ryzyka i bezproblemowym przepływom pracy DevSecOps.
Plexicus uruchamia platformę bezpieczeństwa opartą na AI do naprawy luk w zabezpieczeniach w czasie rzeczywistym. Autonomiczne agenty wykrywają, priorytetyzują i natychmiast naprawiają zagrożenia.
Nowa współpraca między Plexicus a Céfiros ma na celu zwiększenie bezpieczeństwa aplikacji w 19 krajach w Ameryce Łacińskiej i na Półwyspie Iberyjskim. Ta współpraca w zakresie cyberbezpieczeństwa wprowadza zaawansowane rozwiązania do zarządzania postawą bezpieczeństwa aplikacji (ASPM) dla organizacji dążących do proaktywnej obrony przed zagrożeniami cybernetycznymi.
Ramki takie jak DORA, ISO 27001 i NIST SP 800-53 są niezbędne dla solidnego zarządzania postawą bezpieczeństwa aplikacji, pomagając organizacjom spełniać standardy, redukować ryzyko i utrzymywać zgodność z przepisami.
Explore content by topic and discover articles that interest you
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.