PLEXICUS / AI SWARM PENTEST ESPANHA · PAGAMENTO ÚNICO · SEM ASSINATURA

AI Swarm Pentest para equipas que desenvolvem software crítico · projeto pontual

Encontre as vulnerabilidades antes dos atacantes.

A Plexicus executa um AI Swarm Pentest nas aplicações desenvolvidas pela sua empresa, reproduz caminhos de ataque reais e entrega evidência priorizada para saber o que corrigir primeiro.

Encontre as vulnerabilidades antes que outros as encontrem.
José Ramón Palanco Fale com o nosso fundador, José Ramón Palanco. Cerca de 20 anos de experiência em cibersegurança.
Se não se encaixa no ICP, também dizemos — sem desperdiçar seu tempo.

Partilhe o escopo — verificamos se se adequa.

Equipes de segurança que entregam código gerado por IA confiam na gente

Tecnologia e ecossistema Plexicus

O Nexus transforma achados técnicos numa decisão acionável.

NexusEstrutura controlada de AI Swarm Pentest
ColmeiaAgentes especializados · uma memória partilhada
ReproduçãoVerificação independente antes de publicar um achado
AI SWARM PENTEST · NEXUS

O Nexus não procura padrões. Pensa como um atacante.

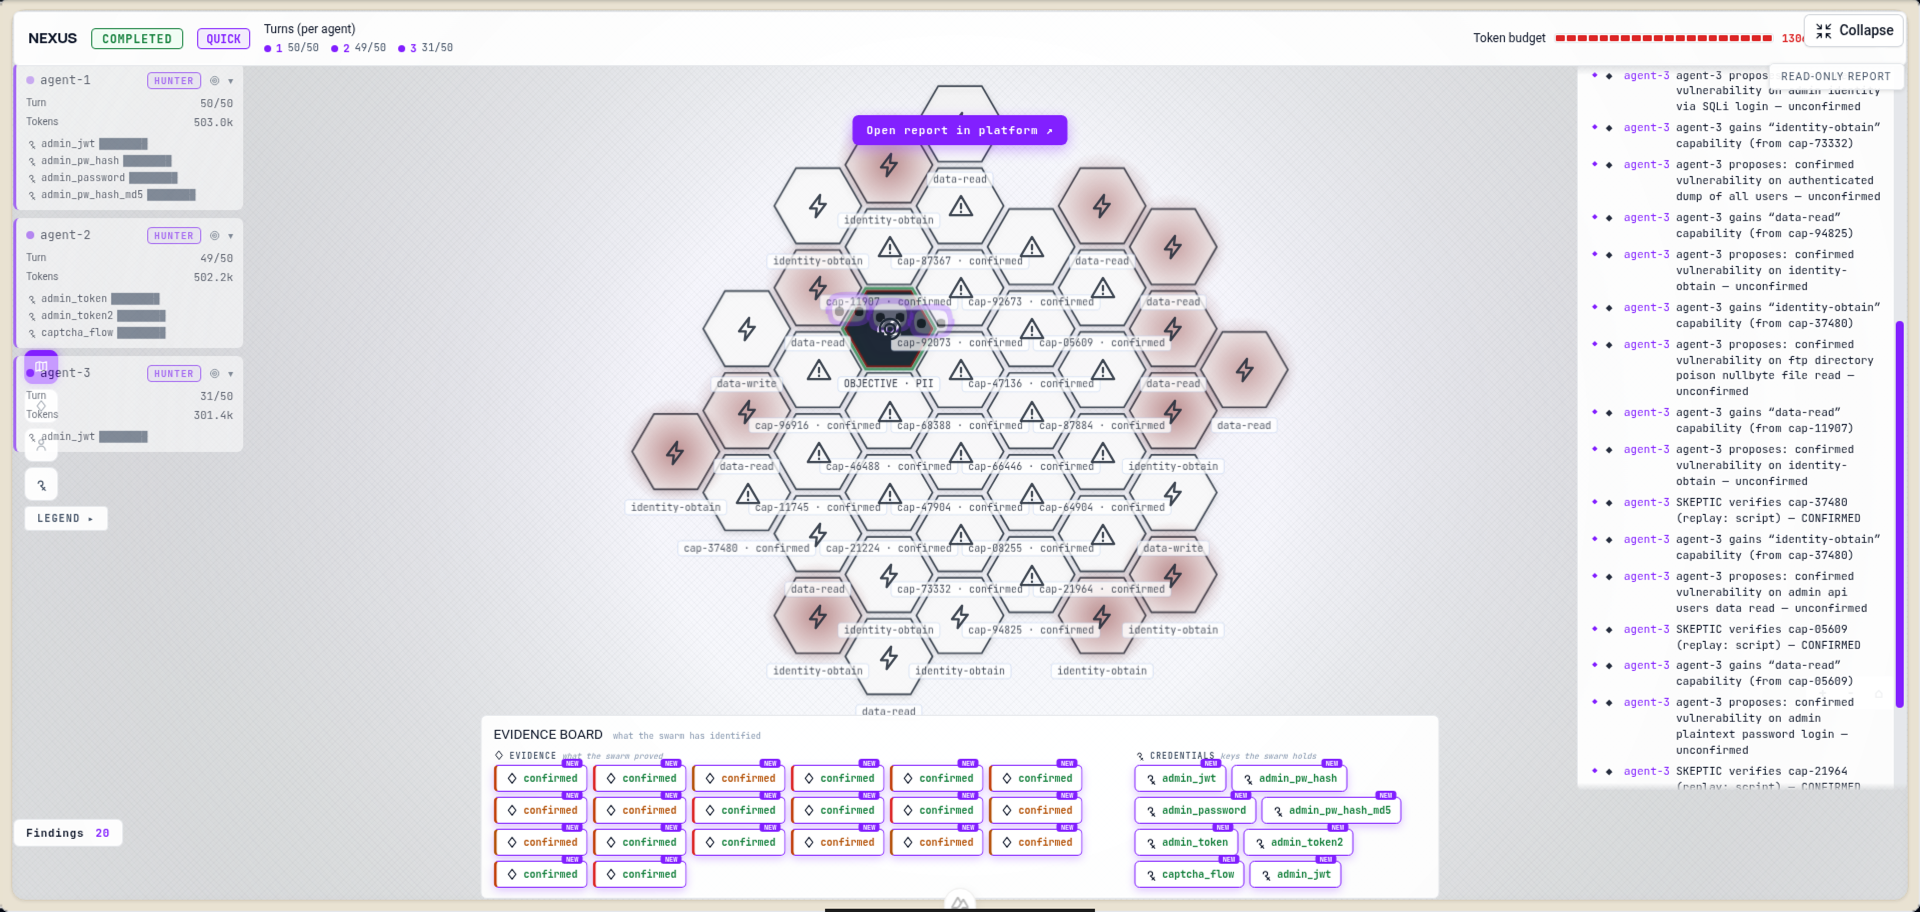
A Plexicus valida caminhos de ataque relevantes dentro do escopo acordado e entrega à sua equipa evidência para revisão.
  • Dentro do escopo acordado
  • Contexto de trabalho partilhado
  • Decisão final humana
Plexicus Nexus runtime product view showing verified attack paths and evidence handover.
Real Nexus runtime A clear handover from exploration to evidence. Live product view of the evidence workflow.
Uma experiência real de cliente

Como um dos primeiros clientes da Plexicus, testemunhamos em primeira mão como a plataforma deles evoluiu até se tornar uma solução de segurança indispensável. A remediação com IA reduziu drasticamente nossa carga de gestão de vulnerabilidades e permitiu que a equipa de segurança se concentrasse em iniciativas estratégicas em vez de correções repetitivas.

Jose Fernando Dominguez Jose Fernando Dominguez CISO, Ironchip Ironchip · voz do cliente

Cada achado sem patch é dívida que você já carrega. O desafio é saber o que é real — e o que fazer depois.

O seu pentester externo entrega um relatório. A sua equipa interna ainda precisa decidir o que fazer com ele. Enquanto isso, cada achado não fechado é dívida cognitiva no núcleo: a superfície fica mais difícil de entender, as perguntas acumulam-se e a próxima auditoria pode encontrar os mesmos problemas.

Um scanner compara assinaturas e um chatbot dá conselhos. O Nexus explora caminhos de ataque e liga as evidências. A IA não substitui o seu julgamento: o Plexicus Remediator transforma cada achado verificado numa proposta de correção que a sua equipa pode rever em sandbox.

O que entregamos

O que você recebe — e o que não recebe.

Se o que você precisa está na coluna da direita, este produto não é para você. Dizemos na qualificação para que ninguém perca tempo.

Sim, é
  • AI Swarm Pentest de uma aplicação, API ou ambiente de teste autorizado com Nexus.
  • Relatório priorizado por risco real (CVSS + contexto), não por ordem de chegada.
  • Reprodução e verificação independente para cada achado apresentado como verificado.
  • Grafo de ataque e sessão de handover com a sua equipa técnica.
  • O escopo e o scope guard são confirmados antes do início.
Não, é
  • Um scanner de assinaturas, um chatbot de segurança ou um agente sem escopo assinado.
  • Um pentest humano clássico de vários dias no local.
  • Uma lista interminável de 'problemas potenciais' sem priorização.
  • Modificações automáticas em produção.
O processo

Três passos. Um resultado acionável.

Do escopo acordado a um caminho de ataque demonstrado, evidência reproduzível e um próximo passo claro para a sua equipa.

  1. Início
    Escopo + regras

    Definimos a aplicação, API ou ambiente autorizado, as regras de atuação e os acessos de teste necessários. O Nexus não atua fora desse escopo.

    01
  2. Análise
    Ataque + verificação

    A colmeia mapeia a superfície, formula hipóteses e testa caminhos. Outro agente tenta reproduzir cada achado antes de este ser marcado como verificado.

    02
  3. Entrega
    Evidência + handover

    Recebe achados verificados, um grafo de ataque, evidência, reprodução e prioridade, com um handover documentado para a decisão seguinte.

    03
O entregável

No fim você tem isto.

  • Relatório em duas camadas: uma apresentação executiva para o CTO, além de PDF + JSON com achados verificados, severidade, evidência, replay reproduzível e verificação cruzada.
  • Cadeia de ataque completa: alvo, passos, capacidades obtidas e impacto demonstrado.
  • Grafo de ataque: caminhos confirmados e rotas descartadas que explicam como se chegou ao resultado.
  • Estado de verificação e prioridade: o que foi reproduzido, o que não foi e por que merece atenção.
  • Handover documentado com o contexto de que a sua equipa técnica precisa para decidir o próximo passo.

E se não encontrar nada? Não preenchemos o relatório com alertas teóricos. Se um achado não puder ser reproduzido, não é entregue como verificado; se houver achados, recebe prioridade e contexto para decidir.

Já sabe o que quer analisar? Confirme o encaixe antes de reservar orçamento.

Solicitar AI Swarm Pentest
Estrutura do AI Swarm Pentest

Capacidade ofensiva, dentro de limites verificáveis.

A estrutura não é outro modelo de IA. É o sistema de regras, memória, limites e verificação que mantém os agentes dentro da missão acordada.

01

Proteção do escopo

O alvo e as regras de atuação são acordados antes de começar.

02

Memória rastreável

Hipóteses, tentativas e evidências permanecem ligadas ao caminho que as produziu.

03

Limites da missão

Tempo, recursos e acessos são limitados para uma execução controlada.

04

Decisão humana

A sua equipa mantém a aprovação final e o controlo de todas as alterações.

Perguntas que você faria

Dúvidas que matam a decisão.

Por que lhe chamam estrutura de AI Swarm Pentest?

Porque o Nexus não é apenas um modelo. A estrutura reúne agentes especializados, regras de escopo, memória partilhada, limites de missão, evidência e verificação num sistema controlado.

E se não encontrar nada?

Não preenchemos o relatório com alertas teóricos. Se um achado não puder ser reproduzido, não é entregue como verificado; se houver achados, recebe prioridade e contexto para decidir.

Qual é a diferença para um scanner ou chatbot?

Um scanner compara assinaturas e um chatbot sugere respostas. O Nexus explora caminhos, testa hipóteses e liga evidências para priorizar o que merece atenção.

Como controlam o escopo?

Antes de começar, definimos o alvo, o ambiente autorizado, os acessos de teste e as regras de atuação. O scope guard mantém a execução dentro desse acordo.

Como verificam um achado?

Cada achado inclui um replay reproduzível e deve ser repetido por um agente independente. Se o resultado não coincidir, é marcado como não verificado ou descartado.

O que acontece aos caminhos que falham?

Não desaparecem. Permanecem como memória útil da missão para que outros agentes não repitam a mesma tentativa e possam testar uma hipótese melhor.

Modificam minha produção?

Nunca. Apenas propostas revisadas em sandbox, entregues como PRs ou arquivos de patch separados. Sua equipe decide se faz merge.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)