Blog

Blog Plexicus

Entregando Artigos de Especialistas, Conteúdo Oportuno e Atualizações Essenciais sobre Segurança Cibernética, Startups, Negócios, Segurança Nativa da Nuvem e mais.

All articles

Últimos Artigos

Top 15 ferramentas de pentest com IA para 2026: agentes autônomos classificados e comparados
Review

Top 15 ferramentas de pentest com IA para 2026: agentes autônomos classificados e comparados

O mercado de pentest com IA em 2026 se divide em três trilhas: agentes autônomos que exploram sistemas reais, plataformas BAS que emulam técnicas adversariais e fornecedores de PTaaS que envolvem testadores humanos com IA. Classificamos 15 deles por evidência com escopo assinado, verificação por reexecução e transparência de preços para você escolher a ferramenta certa para sua próxima execução de pentest.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
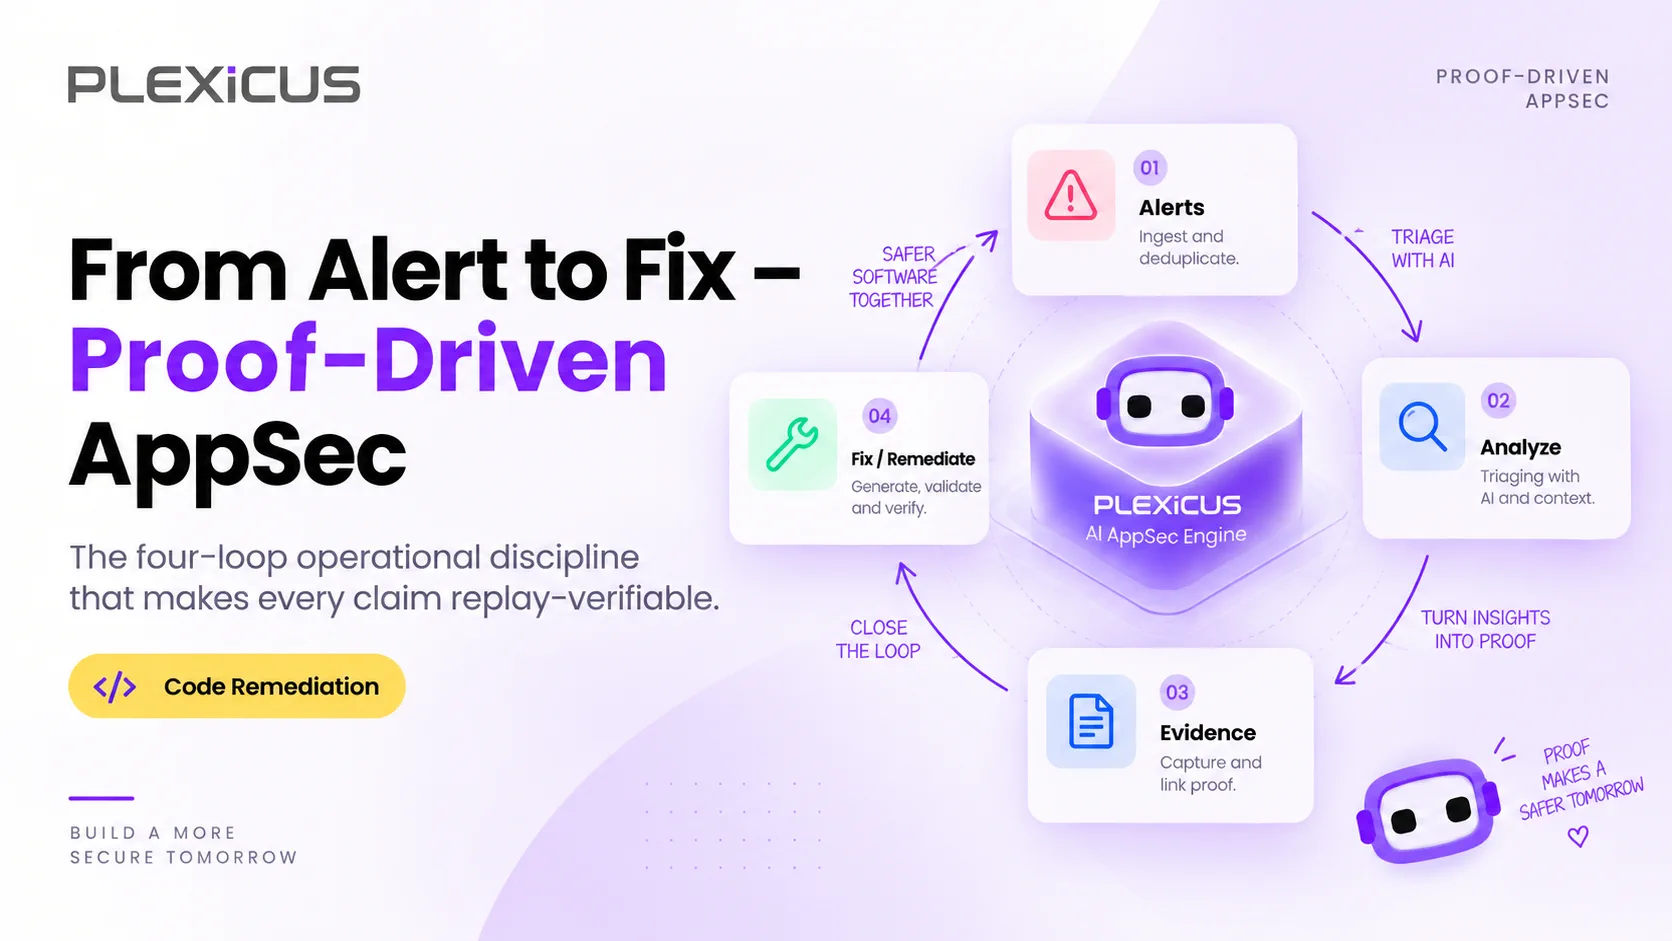
Do alerta à correção: fechando o ciclo com AppSec orientada por provas
Code Remediation

Do alerta à correção: fechando o ciclo com AppSec orientada por provas

A maioria dos programas de segurança é uma série de ciclos desconectados — alerta, triagem, correção, auditoria, correção de novo, auditoria de novo. AppSec orientada por provas fecha o ciclo de uma vez e torna cada etapa demonstrável. Esta é a definição canônica, a estrutura de quatro ciclos e como ela se parece em produção.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
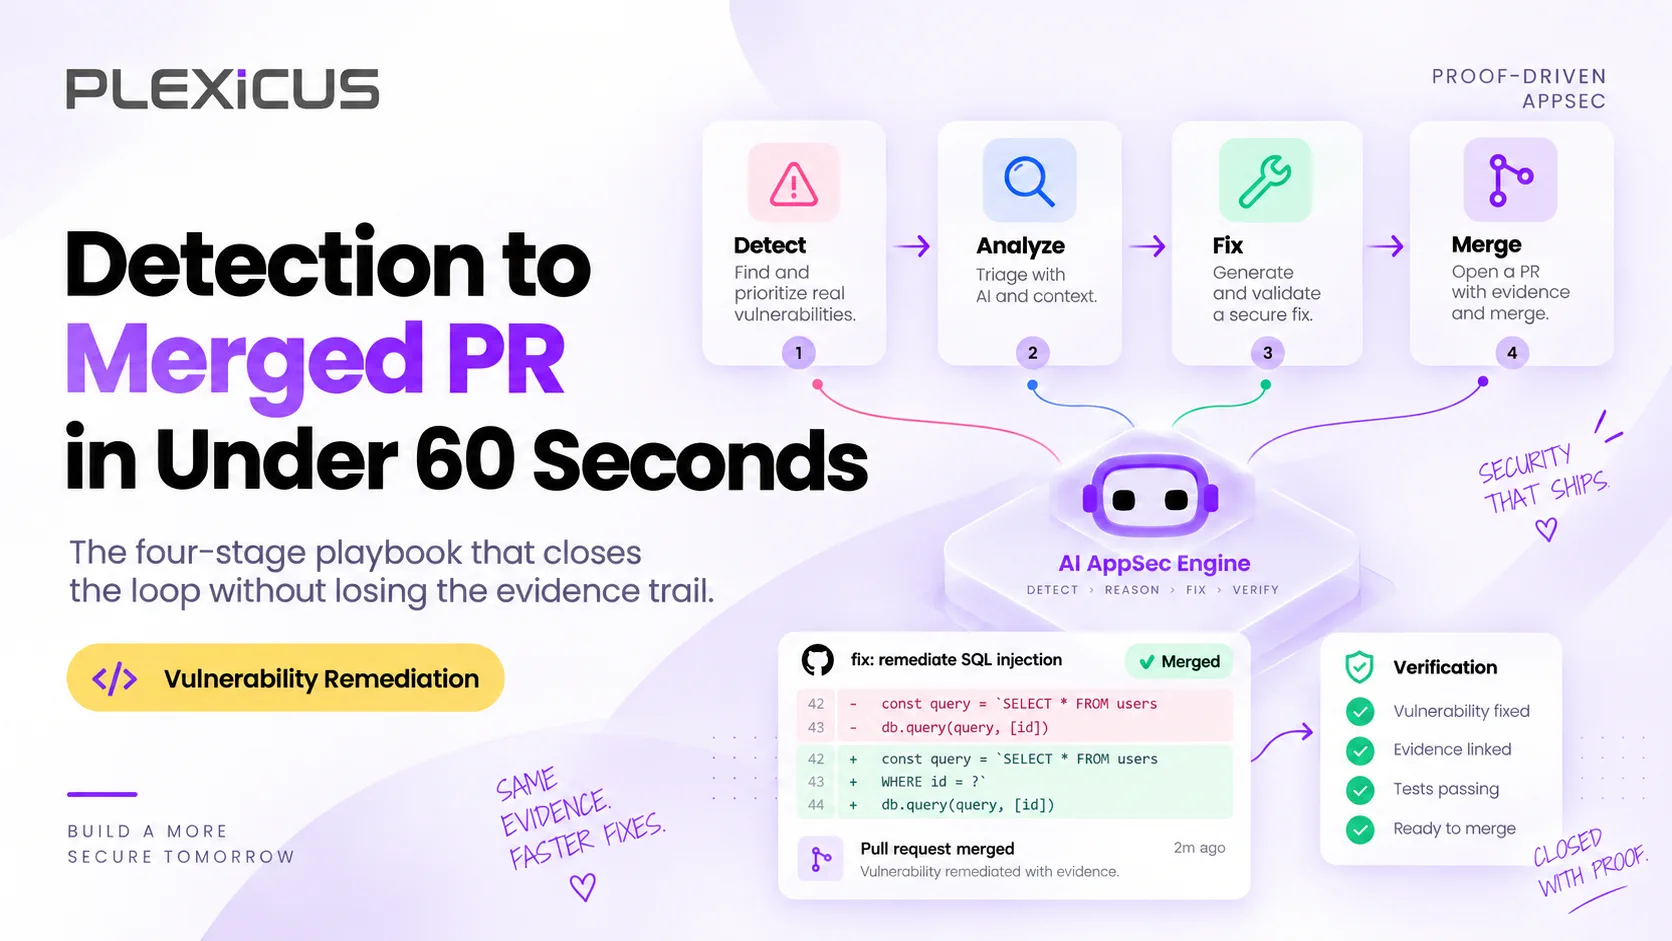
The Autonomous Remediation Playbook: From Detection to Merged PR in Under 60 Seconds
Vulnerability Remediation

The Autonomous Remediation Playbook: From Detection to Merged PR in Under 60 Seconds

The autonomous remediation playbook is the operational pattern that closes the loop from detection to merged PR in under 60 seconds. It is not magic. It is a four-step pipeline that turns a verified finding into a reviewer-ready patch without losing the evidence along the way.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
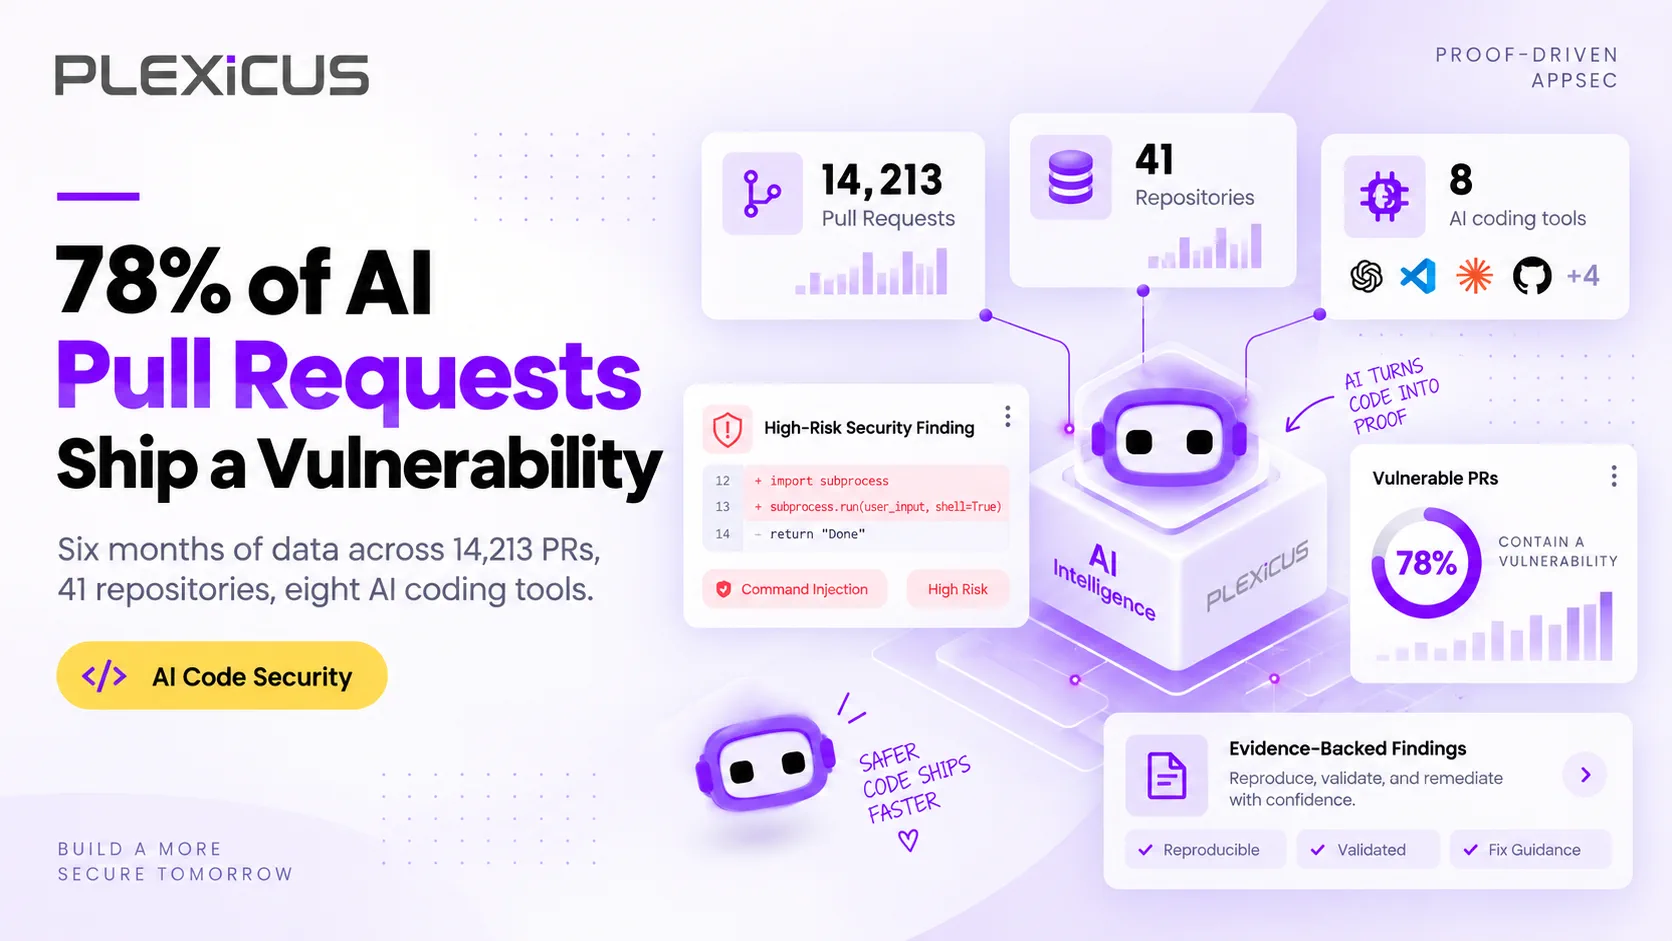
78% of AI-Generated PRs Contain a Vulnerability. Here's What We're Seeing.
AI Code Security

78% of AI-Generated PRs Contain a Vulnerability. Here's What We're Seeing.

Across thousands of AI-generated pull requests scanned in the past six months, 78% contained at least one vulnerability that survived the human review pass. The failure modes are not random. They cluster. Here is the data, the incidents, and what your team can do about it.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
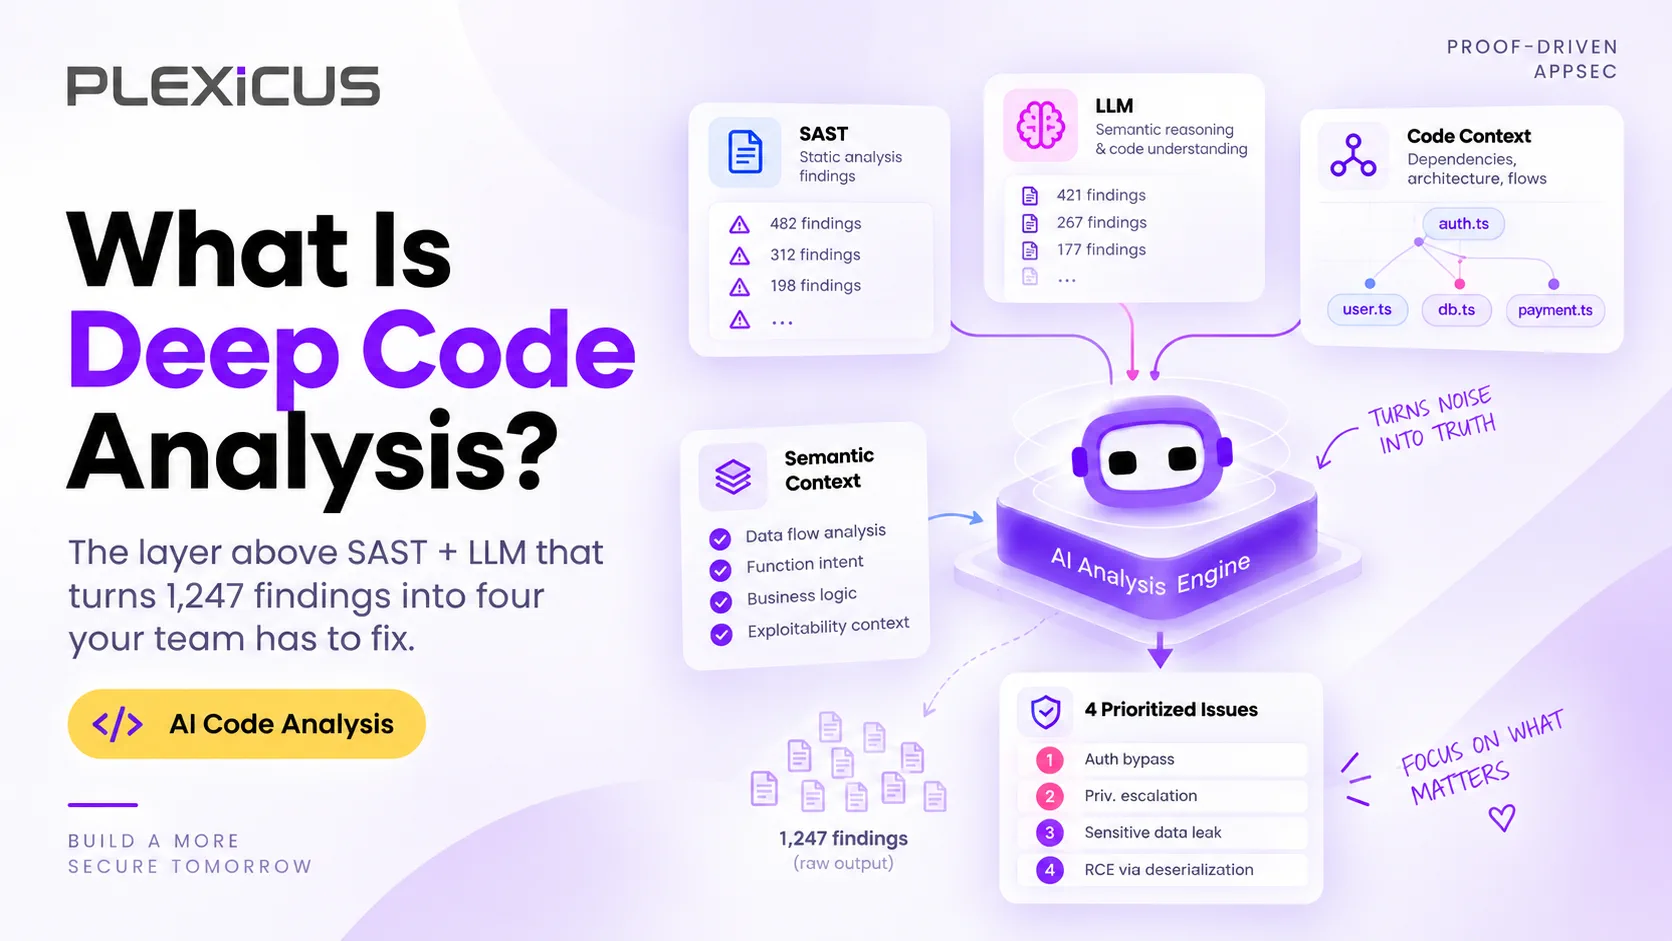
O que é Deep Code Analysis? (E por que SAST + LLM não é suficiente)
AI Code Analysis

O que é Deep Code Analysis? (E por que SAST + LLM não é suficiente)

SAST por regex dá milhares de achados teóricos. A revisão assistida por LLM dá reescritas confiantes que às vezes nem sequer compilam. Deep Code Analysis é a terceira camada: um modelo estrutural do seu código que prova quais achados são reais, alcançáveis e valem a pena corrigir.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·

Governança de Segurança no Vibe Coding: Como Adotar com Segurança Codex, Claude Code, Cursor e Agentes de Codificação com IA
Learn

Governança de Segurança no Vibe Coding: Como Adotar com Segurança Codex, Claude Code, Cursor e Agentes de Codificação com IA

As ferramentas de codificação com IA estão tornando os desenvolvedores mais rápidos — mas o desenvolvimento mais rápido também exige melhor visibilidade, fluxos de revisão mais robustos e correções mais confiáveis. Este é um guia prático de governança para equipes que adotam Codex, Claude Code, Cursor, Windsurf e outros agentes de codificação com IA.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·


Remediação Nativa em IA para Segurança de Código por Vibe
Learn

Remediação Nativa em IA para Segurança de Código por Vibe

A detecção sozinha não consegue acompanhar o desenvolvimento em velocidade de IA. A remediação nativa em IA é a próxima camada — ajudando as equipes a corrigir, validar e rastrear vulnerabilidades em código gerado por IA em todas as etapas do SDLC.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·


Segurança em Vibe Coding: Proteja o Código Gerado por IA Antes do Deploy
Learn

Segurança em Vibe Coding: Proteja o Código Gerado por IA Antes do Deploy

Ferramentas de codificação com IA estão escrevendo quase metade de todo o código novo. E 45% desse código é enviado com pelo menos uma vulnerabilidade. A segurança em vibe coding é a prática de proteger software criado por IA — detectando, priorizando e corrigindo riscos antes que cheguem à produção.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·


O Arsenal DevSecOps: Do Zero ao Herói
Learn

O Arsenal DevSecOps: Do Zero ao Herói

Executar `trivy image` não é DevSecOps—é geração de ruído. A verdadeira engenharia de segurança é sobre a relação sinal-ruído. Este guia fornece configurações de nível de produção para 17 ferramentas padrão da indústria para parar vulnerabilidades sem parar o negócio, organizadas em três fases: pré-commit, guardiões de CI e varredura em tempo de execução.

José Palanco José Palanco ·
Top 15 Ferramentas DevSecOps e Alternativas para 2026
Review

Top 15 Ferramentas DevSecOps e Alternativas para 2026

DevSecOps tornou-se o padrão para a entrega de software moderno. As equipes não entregam mais o código para a segurança após o desenvolvimento. Até 2026, a segurança é uma parte compartilhada e automatizada de cada etapa do pipeline. Neste guia, reunimos as principais ferramentas DevSecOps para experimentar em 2026, cobrindo o que cada ferramenta faz, seus prós e contras, e exatamente qual solução legada ela substitui.

Khul Anwar Khul Anwar ·
Top 10 Ferramentas CNAPP para 2026 | Plataformas de Proteção de Aplicações Nativas da Nuvem
Review

Top 10 Ferramentas CNAPP para 2026 | Plataformas de Proteção de Aplicações Nativas da Nuvem

Imagine uma movimentada tarde de sexta-feira no centro de operações de segurança de uma empresa de tecnologia em rápido crescimento. A equipe, já imersa em alertas, recebe notificação após notificação, suas telas piscando com questões 'críticas' que exigem atenção imediata. Eles têm mais de 1.000 contas na nuvem espalhadas por vários provedores, cada uma contribuindo para a onda de alertas. Muitos desses alertas, no entanto, não estão nem relacionados a recursos expostos à internet, deixando a equipe frustrada e sobrecarregada pela escala e pela aparente urgência de tudo isso. A segurança na nuvem é complicada.

Khul Anwar Khul Anwar ·
Corte o Ruído: Faça suas Ferramentas de Segurança Realmente Funcionarem para Você
Learn

Corte o Ruído: Faça suas Ferramentas de Segurança Realmente Funcionarem para Você

Instalar uma ferramenta de segurança é a parte fácil. A parte difícil começa no 'Dia 2', quando essa ferramenta relata 5.000 novas vulnerabilidades. Este guia foca na gestão de vulnerabilidades: como filtrar alertas duplicados, gerenciar falsos positivos e acompanhar as métricas que realmente medem o sucesso. Aprenda a passar de 'encontrar bugs' para 'corrigir riscos' sem sobrecarregar sua equipe.

José Palanco José Palanco ·
Segurança Sem Atrito: Integrando Ferramentas ao Fluxo de Trabalho do Desenvolvedor
Learn

Segurança Sem Atrito: Integrando Ferramentas ao Fluxo de Trabalho do Desenvolvedor

A Experiência do Desenvolvedor (DevEx) é fundamental ao escolher ferramentas de segurança. A segurança deve facilitar o trabalho do desenvolvedor, não dificultá-lo. Se os desenvolvedores tiverem que sair de seu ambiente de codificação ou usar outro painel para encontrar problemas, isso os desacelera e os torna menos propensos a usar as ferramentas.

Khul Anwar Khul Anwar ·
Como Implementar Ferramentas de Segurança: O Framework 'Crawl, Walk, Run'
Learn

Como Implementar Ferramentas de Segurança: O Framework 'Crawl, Walk, Run'

Esta abordagem passo a passo ajuda a implementar ferramentas de segurança de forma suave e mantém suas compilações em execução. Pense nisso como uma série de pequenos passos que protegem seu envio, garantindo um processo de desenvolvimento mais confiável e seguro.

Khul Anwar Khul Anwar ·
SAST vs DAST: Qual é a Diferença e Por Que Você Deve Usar Ambos
Cybersecurity

SAST vs DAST: Qual é a Diferença e Por Que Você Deve Usar Ambos

SAST e DAST são métodos de teste de segurança usados para proteger aplicações contra ataques. Para ver como cada um ajuda na segurança de aplicações, vamos analisar suas diferenças e onde eles se encaixam no seu fluxo de trabalho

José Palanco José Palanco ·
Melhores Ferramentas SCA em 2025: Escaneie Dependências, Proteja Sua Cadeia de Suprimentos de Software
Review

Melhores Ferramentas SCA em 2025: Escaneie Dependências, Proteja Sua Cadeia de Suprimentos de Software

Aplicações modernas dependem muito de bibliotecas de terceiros e de código aberto. Isso acelera o desenvolvimento, mas também aumenta o risco de ataques. Cada dependência pode introduzir problemas como falhas de segurança não corrigidas, licenças arriscadas ou pacotes desatualizados. Ferramentas de Análise de Composição de Software (SCA) ajudam a resolver esses problemas.

José Palanco José Palanco ·
Segurança de Aplicações Web: Melhores Práticas, Testes e Avaliação para 2026
Cybersecurity

Segurança de Aplicações Web: Melhores Práticas, Testes e Avaliação para 2026

A segurança de aplicações web é essencial para proteger seus aplicativos de ataques cibernéticos que visam dados sensíveis e interrompem operações. Este guia cobre a importância da segurança de aplicativos web, vulnerabilidades comuns, melhores práticas e métodos de teste, ajudando você a proteger sua aplicação, garantir conformidade e manter a confiança do usuário

José Palanco José Palanco ·
15 Tendências de DevSecOps para Proteger Seu Negócio
Cybersecurity

15 Tendências de DevSecOps para Proteger Seu Negócio

Uma violação de segurança assustadora se tornou realidade para muitas empresas europeias. Aprenda as 15 tendências transformadoras de DevSecOps que você deve conhecer para ficar fora da lista de violações.

José Palanco José Palanco ·
O Guia Consultivo Definitivo para Gestão de Postura de Segurança de Aplicações (ASPM)
Application Security

O Guia Consultivo Definitivo para Gestão de Postura de Segurança de Aplicações (ASPM)

Se você está desenvolvendo ou gerenciando software hoje, provavelmente está lidando com microsserviços, funções serverless, contêineres, pacotes de terceiros e uma avalanche de caixas de seleção de conformidade. Cada parte móvel gera suas próprias descobertas, painéis e alertas vermelhos irritantes. Em pouco tempo, a visibilidade de risco parece dirigir na neblina de São Francisco às 2 da manhã — você sabe que o perigo está lá fora, mas não consegue vê-lo claramente.

José Palanco José Palanco ·
Plexicus garante um investimento de $150K da Microsoft
Investment

Plexicus garante um investimento de $150K da Microsoft

A Plexicus garantiu um investimento de $150.000 da Microsoft para expandir sua infraestrutura de nuvem. Este financiamento melhorará o desempenho do sistema, escalabilidade e confiabilidade, permitindo que a Plexicus apoie mais empresas com soluções empresariais impulsionadas por IA.

José Palanco José Palanco ·
Plexicus e Céfiros fortalecem a cibersegurança em 19 países
Cybersecurity

Plexicus e Céfiros fortalecem a cibersegurança em 19 países

Uma nova colaboração entre Plexicus e Céfiros está prestes a melhorar a segurança de aplicações em 19 países na América Latina e Ibéria. Esta colaboração em cibersegurança traz soluções avançadas de Gestão de Postura de Segurança de Aplicações (ASPM) para organizações que buscam defender-se proativamente contra ameaças cibernéticas.

José Palanco José Palanco ·
Pronto para validar o que importa?

Pronto para validar o que importa.

O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)