Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
José Ramón Palanco is the CEO/CTO of Plexicus, a pioneering company in ASPM (Application Security Posture Management) launched in 2024, offering AI-powered remediation capabilities. Previously, he founded Dinoflux in 2014, a Threat Intelligence startup that was acquired by Telefonica, and has been working with 11paths since 2018. His experience includes roles at Ericsson`s R&D department and Optenet (Allot). He holds a Telecommunications Engineering degree from the University of Alcala de Henares and a Master`s in IT Governance from the University of Deusto. As a recognized cybersecurity expert, he has been a speaker at various prestigious conferences including OWASP, ROOTEDCON, ROOTCON, MALCON, and FAQin. His contributions to the cybersecurity field include multiple CVE publications and the development of various open source tools such as nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
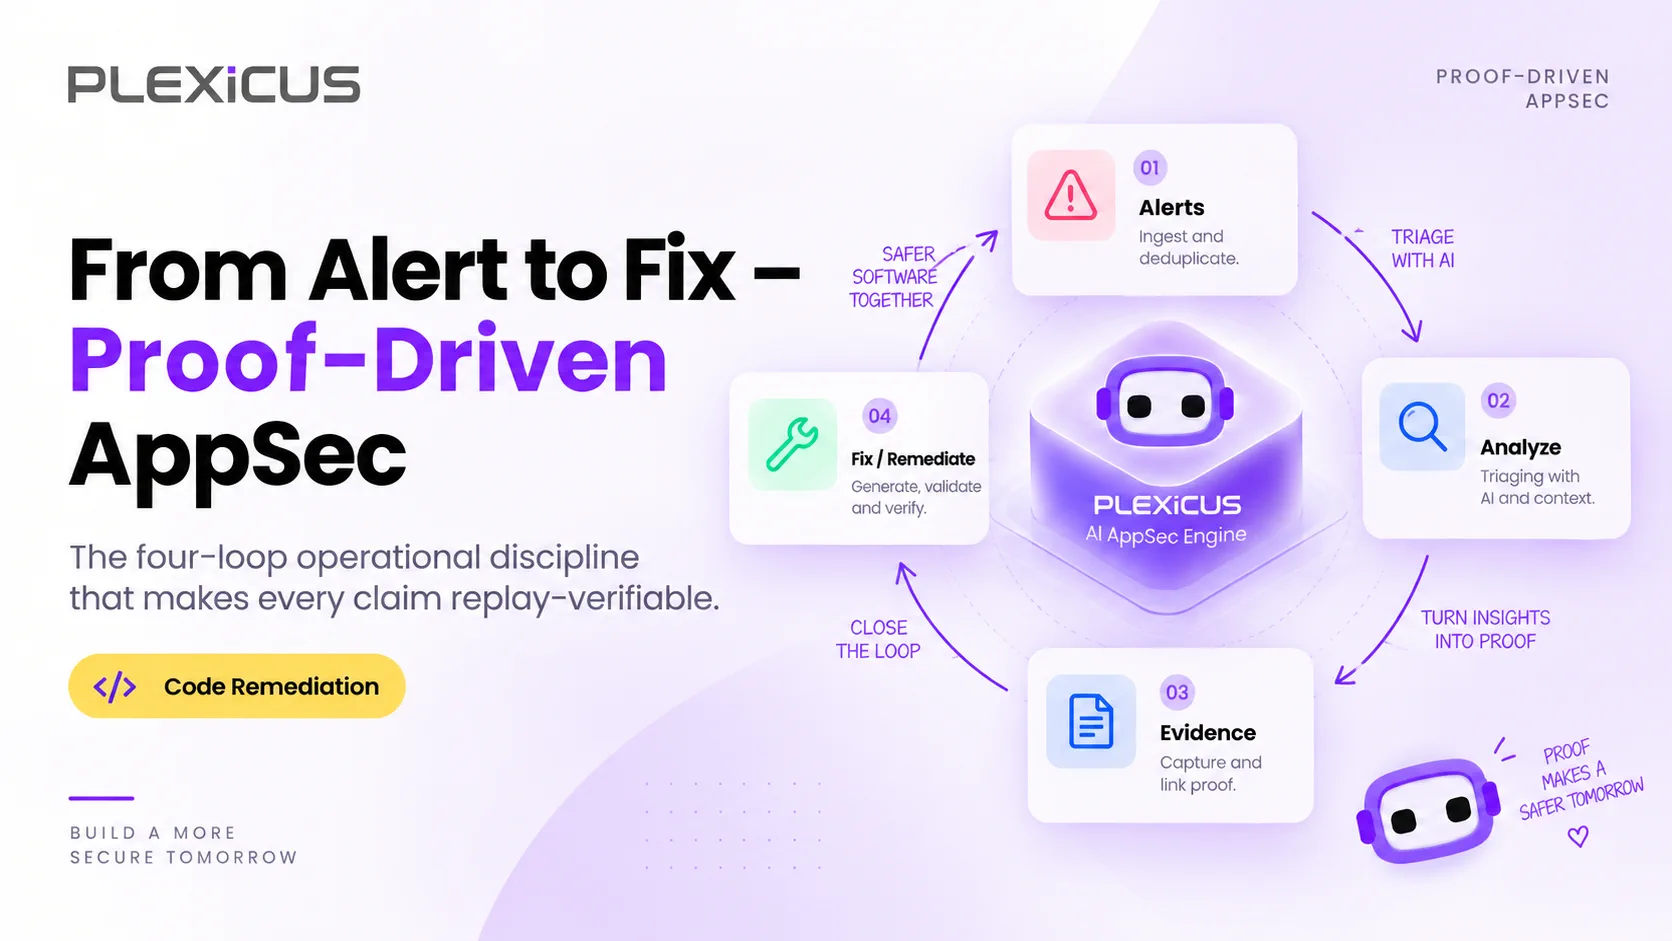
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
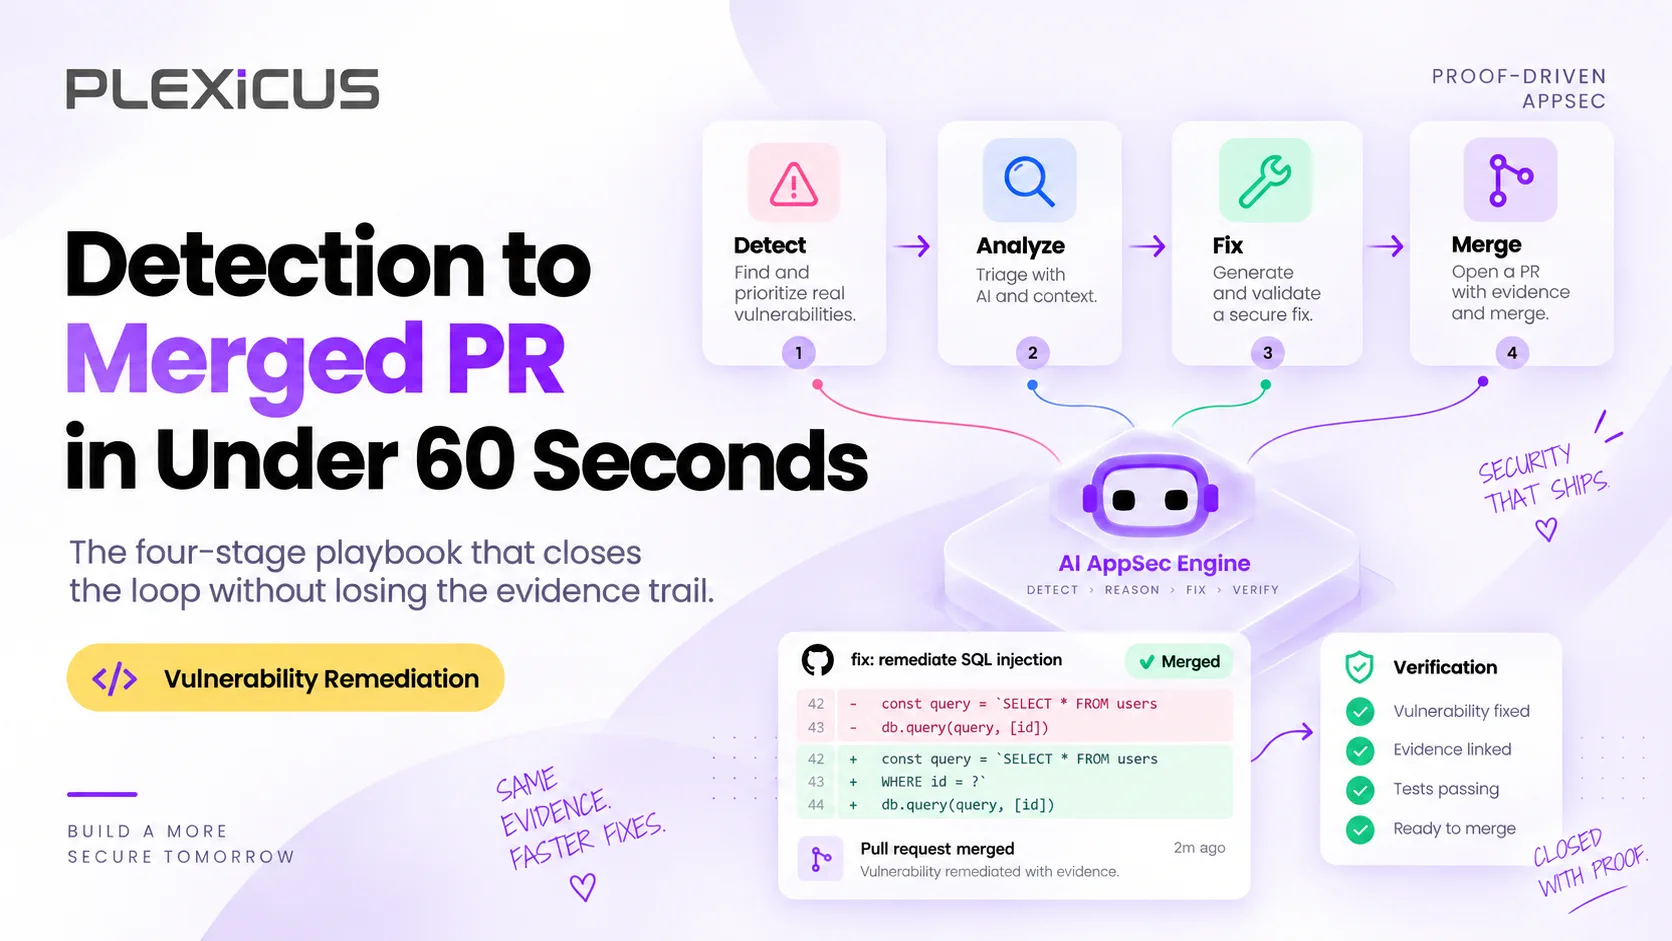
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
Att köra `trivy image` är inte DevSecOpsdet är brusgenerering. Riktig säkerhetsingenjörskonst handlar om signal-brus-förhållande. Denna guide ger produktionsklara konfigurationer för 17 industristandardverktyg för att stoppa sårbarheter utan att stoppa verksamheten, organiserade i tre faser: pre-commit, CI-grindvakter och körningstidskanning.
Att installera ett säkerhetsverktyg är den enkla delen. Den svåra delen börjar på 'Dag 2', när det verktyget rapporterar 5 000 nya sårbarheter. Denna guide fokuserar på sårbarhetshantering: hur man filtrerar bort dubblettvarningar, hanterar falska positiva och spårar de mätvärden som verkligen mäter framgång. Lär dig hur du går från att 'hitta buggar' till att 'åtgärda risker' utan att överväldiga ditt team.
SAST och DAST är säkerhetstestmetoder som används för att skydda applikationer från attacker. För att se hur var och en bidrar till applikationssäkerhet, låt oss titta på deras skillnader och var de passar in i ditt arbetsflöde
Jämför ledande ASPM-verktyg som Plexicus, Cycode, Wiz och Apiiro för att automatisera AppSec-testning och sårbarhetshantering
Upptäck de bästa API-säkerhetsverktygen för att upptäcka sårbarheter, stoppa API-attacker och skydda dina applikationer med avancerad skanning och testning.
Moderna applikationer är starkt beroende av tredjeparts- och öppen källkodsbibliotek. Detta påskyndar utvecklingen, men ökar också risken för attacker. Varje beroende kan introducera problem som oskyddade säkerhetsbrister, riskabla licenser eller föråldrade paket. Verktyg för Software Composition Analysis (SCA) hjälper till att hantera dessa problem.
Det finns dussintals SAST-verktyg på marknaden, från öppen källkod till företagsnivå. Utmaningen är: Vilket SAST-verktyg är bäst för ditt team?
Webbapplikationssäkerhet är avgörande för att skydda dina appar från cyberattacker som riktar sig mot känslig data och stör verksamheten. Denna guide täcker vikten av webbappsäkerhet, vanliga sårbarheter, bästa praxis och testmetoder, vilket hjälper dig att säkra din applikation, säkerställa efterlevnad och bibehålla användarnas förtroende
En mardrömslik säkerhetsöverträdelse har blivit verklighet för många europeiska företag. Lär dig de 15 transformativa DevSecOps-trender du måste känna till för att hålla dig borta från överträdelselistan.
Plexicus tar examen från Startup Wise Guys vårbatch 2025 acceleratorprogram.
Om du bygger eller driver mjukvara idag jonglerar du förmodligen med mikrotjänster, serverlösa funktioner, containrar, tredjepartspaket och en lavin av efterlevnadskontroller. Varje rörlig del genererar sina egna fynd, instrumentpaneler och ilskna röda varningar. Inom kort känns riskinsyn som att köra i San Franciscos dimma klockan 2 på morgonen - du vet att det finns faror där ute, men du kan inte riktigt se dem.
Plexicus har säkrat en investering på $150,000 från Microsoft för att expandera sin molninfrastruktur. Denna finansiering kommer att förbättra systemets prestanda, skalbarhet och tillförlitlighet, vilket gör det möjligt för Plexicus att stödja fler företag med AI-drivna företagslösningar.
Upptäck hur Plexicus nya BlackDuck-integration förbättrar öppen källkods-säkerhet med realtidsdetektering av sårbarheter, automatiserad riskprioritering och sömlösa DevSecOps-arbetsflöden.
Plexicus lanserar AI-driven säkerhetsplattform för realtidsåtgärd av sårbarheter. Autonoma agenter upptäcker, prioriterar och åtgärdar hot omedelbart.
Ett nytt samarbete mellan Plexicus och Céfiros kommer att förbättra applikationssäkerheten i 19 länder i Latam och Iberia. Detta cybersäkerhetssamarbete erbjuder avancerade lösningar för hantering av applikationssäkerhetsställning (ASPM) till organisationer som vill försvara sig proaktivt mot cyberhot.
Ramverk som DORA, ISO 27001 och NIST SP 800-53 är avgörande för en robust hantering av applikationssäkerhetsställning, vilket hjälper organisationer att uppfylla standarder, minska risker och upprätthålla regelöverensstämmelse.
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.