2026 için En İyi 10 SentinelOne Singularity Cloud Alternatifi: Otonom Tespit'ten AI İyileştirmeye
SentinelOne Singularity Cloud, Otonom EDR/CWPP alanında ilklerden biriydi. Yapay zeka destekli ajanları hızlı, çevrimdışı koruma sunar ve birçok kuruluşun fidye yazılımı saldırılarından kaçınmasına yardımcı olmuştur.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestSentinelOne Singularity Cloud, Otonom EDR/CWPP alanında ilklerden biriydi. Yapay zeka destekli ajanları hızlı, çevrimdışı koruma sunar ve birçok kuruluşun fidye yazılımı saldırılarından kaçınmasına yardımcı olmuştur.
Ancak, 2026’ya doğru ilerlerken darboğaz Tespitten Verimlilike kaydı. Her gün 131’den fazla yeni CVE’nin ortaya çıkması ve yapay zeka ajanlarının makine hızında kod göndermesiyle, bir tehdidi basitçe “engellemek” artık yeterli değil. Riski göstermek için şu senaryoyu düşünün: Bugün kaçırılan bir CVE, saatler içinde istismar edilebilir ve şirketlere milyonlarca dolara mal olan veri ihlallerine yol açabilir. Modern ekipler, devasa güvenlik açığı birikimini temizlemek için Otomatik Düzeltme sağlayarak “Güvenlik-Geliştirici Uçurumu”nu kapatabilecek alternatifler arıyor.
Neden Bize Güvenmelisiniz?
Plexicus olarak, güvenliğin bir Verimlilik Sorunu olduğuna inanıyoruz. Uzmanlığımız, curl’de 170’ten fazla doğrulanmış hata dahil olmak üzere yüksek riskli güvenlik açığı araştırmalarına dayanır ve manuel triyajı yapay zeka destekli kod düzeltmeleriyle değiştirerek MTTR’de %95 azalma sağlayan araçları önceliklendiriyoruz. Sadece uyarı vermiyoruz; bileti kapatıyoruz.
Bir Bakışta: 2026 için En İyi 10 SentinelOne Alternatifi
| Platform | En İyi Kullanım Alanı | Temel Farklılaştırıcı | Kurulum Türü |
|---|---|---|---|
| Plexicus | Hızlı Düzeltme | AI Destekli “Tıklayarak Düzelt” | Ajansız (OIDC) |
| Wiz | Bulut Görünürlüğü | Güvenlik Grafiği | Ajansız |
| CrowdStrike | Tehdit İstihbaratı | Tek Ajan XDR | Ajan tabanlı |
| Sysdig Secure | K8s Çalışma Zamanı | eBPF tabanlı Aktif Engelleme | Ajan tabanlı |
| Orca Security | Veri Güvenliği | Yan Tarama Teknolojisi | Ajansız |
| Prisma Cloud | Kurumsal Uyumluluk | Birleşik Politika-olarak-Kod | Hibrit |
| AccuKnox | Sıfır Güven | KubeArmor Satır İçi Azaltma | Ajan tabanlı |
| Microsoft Defender | Azure Ekosistemi | Yerel Bulut Entegrasyonu | Hibrit |
| Aqua Security | Görüntü Güvencesi | Varsayılan Olarak Güvenli Tarama | Hibrit |
| Trend Vision One | Hibrit/Çoklu Bulut | Eski Sistemler için Sanal Yama | Hibrit |
1. Plexicus
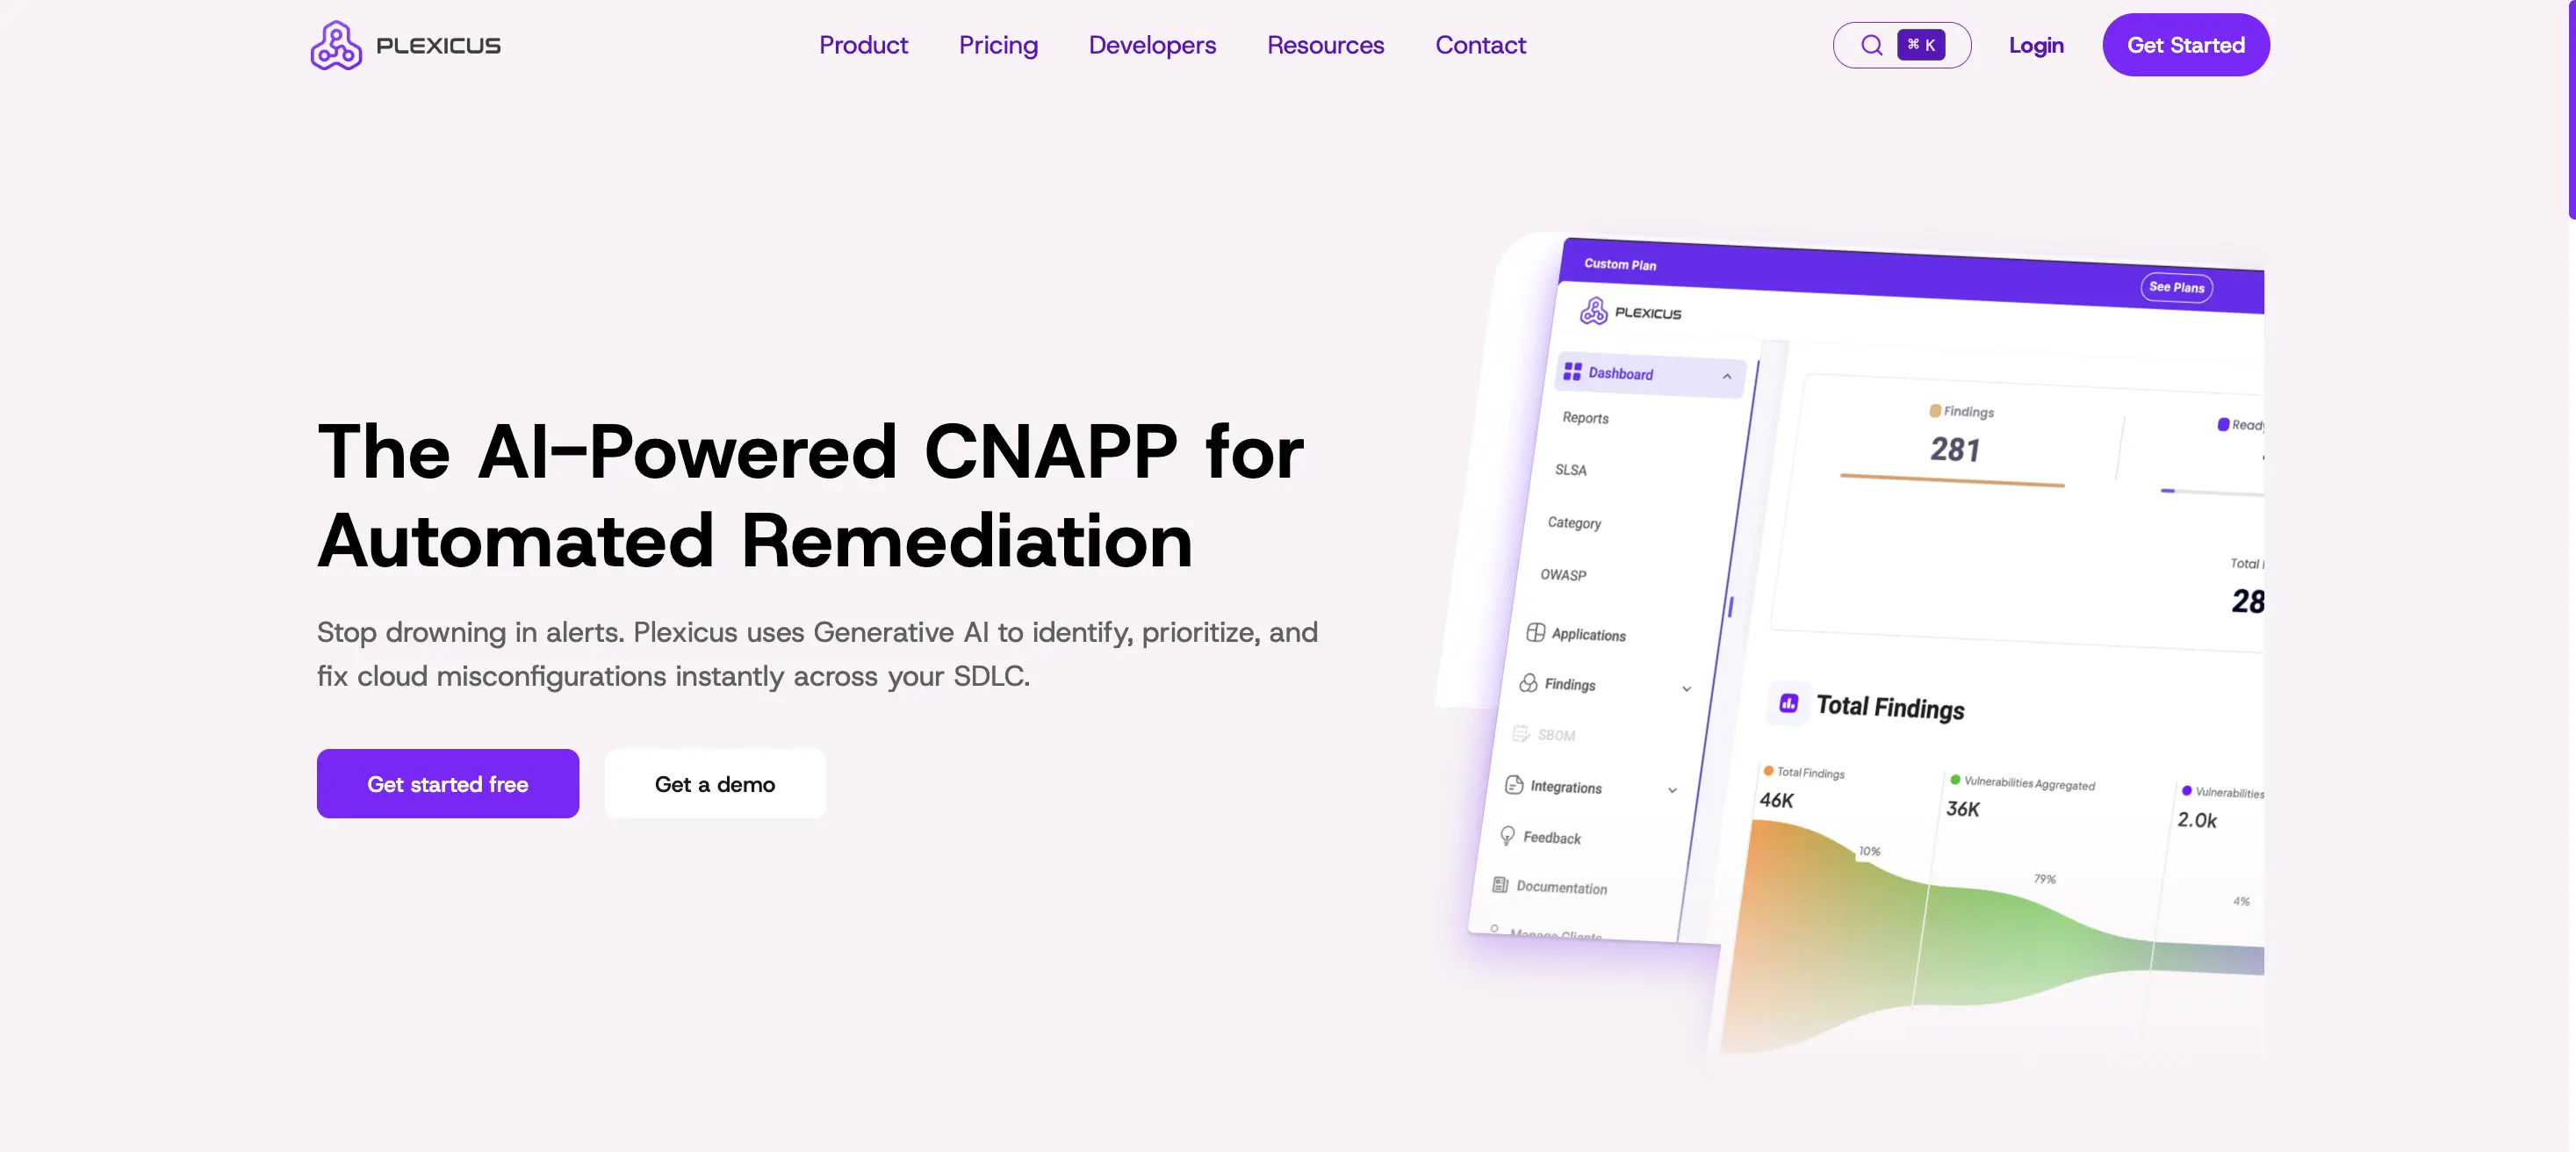
Plexicus, manuel araştırmayı İnsan Tetiklemeli AI Düzeltme ile değiştirerek “Sömürüye Kadar Geçen Süre” boşluğunu ele alır. SentinelOne SOC için inşa edilirken, Plexicus Geliştirici-Güvenlik ortaklığı için inşa edilmiştir.
- Ana Özellikler: Codex Remedium, zafiyetleri analiz eden ve belirli kod tabanınıza uygun işlevsel kod yamaları, pull request’ler ve birim testleri üreten bir AI motorudur.
- Temel Farklılaştırıcı: Plexicus, “Uyarı”dan “Orkestrasyon”a geçiş yapar. Bir bulguyu - ister koddan ister buluttan olsun - alır ve riski kapatmak için tek tıklamalı bir çözüm yolu sunar.
- Artılar: MTTR’de büyük azalma; Kod (ASPM), Konteyner Güvenliği ve Bulut (CSPM) birleştirilmiş bir düzeltme iş akışında birleştirir; ajansız dağıtım.
- Eksiler: Üretim birleşimleri hala güvenlik için insan kontrolcüsüne ihtiyaç duyar.
- Neden Seçilmeli: Eğer mühendislik ekibiniz ana darboğaz ise ve güvenliğin “düzeltme” kısmını otomatikleştirmeniz gerekiyorsa.
2. Wiz
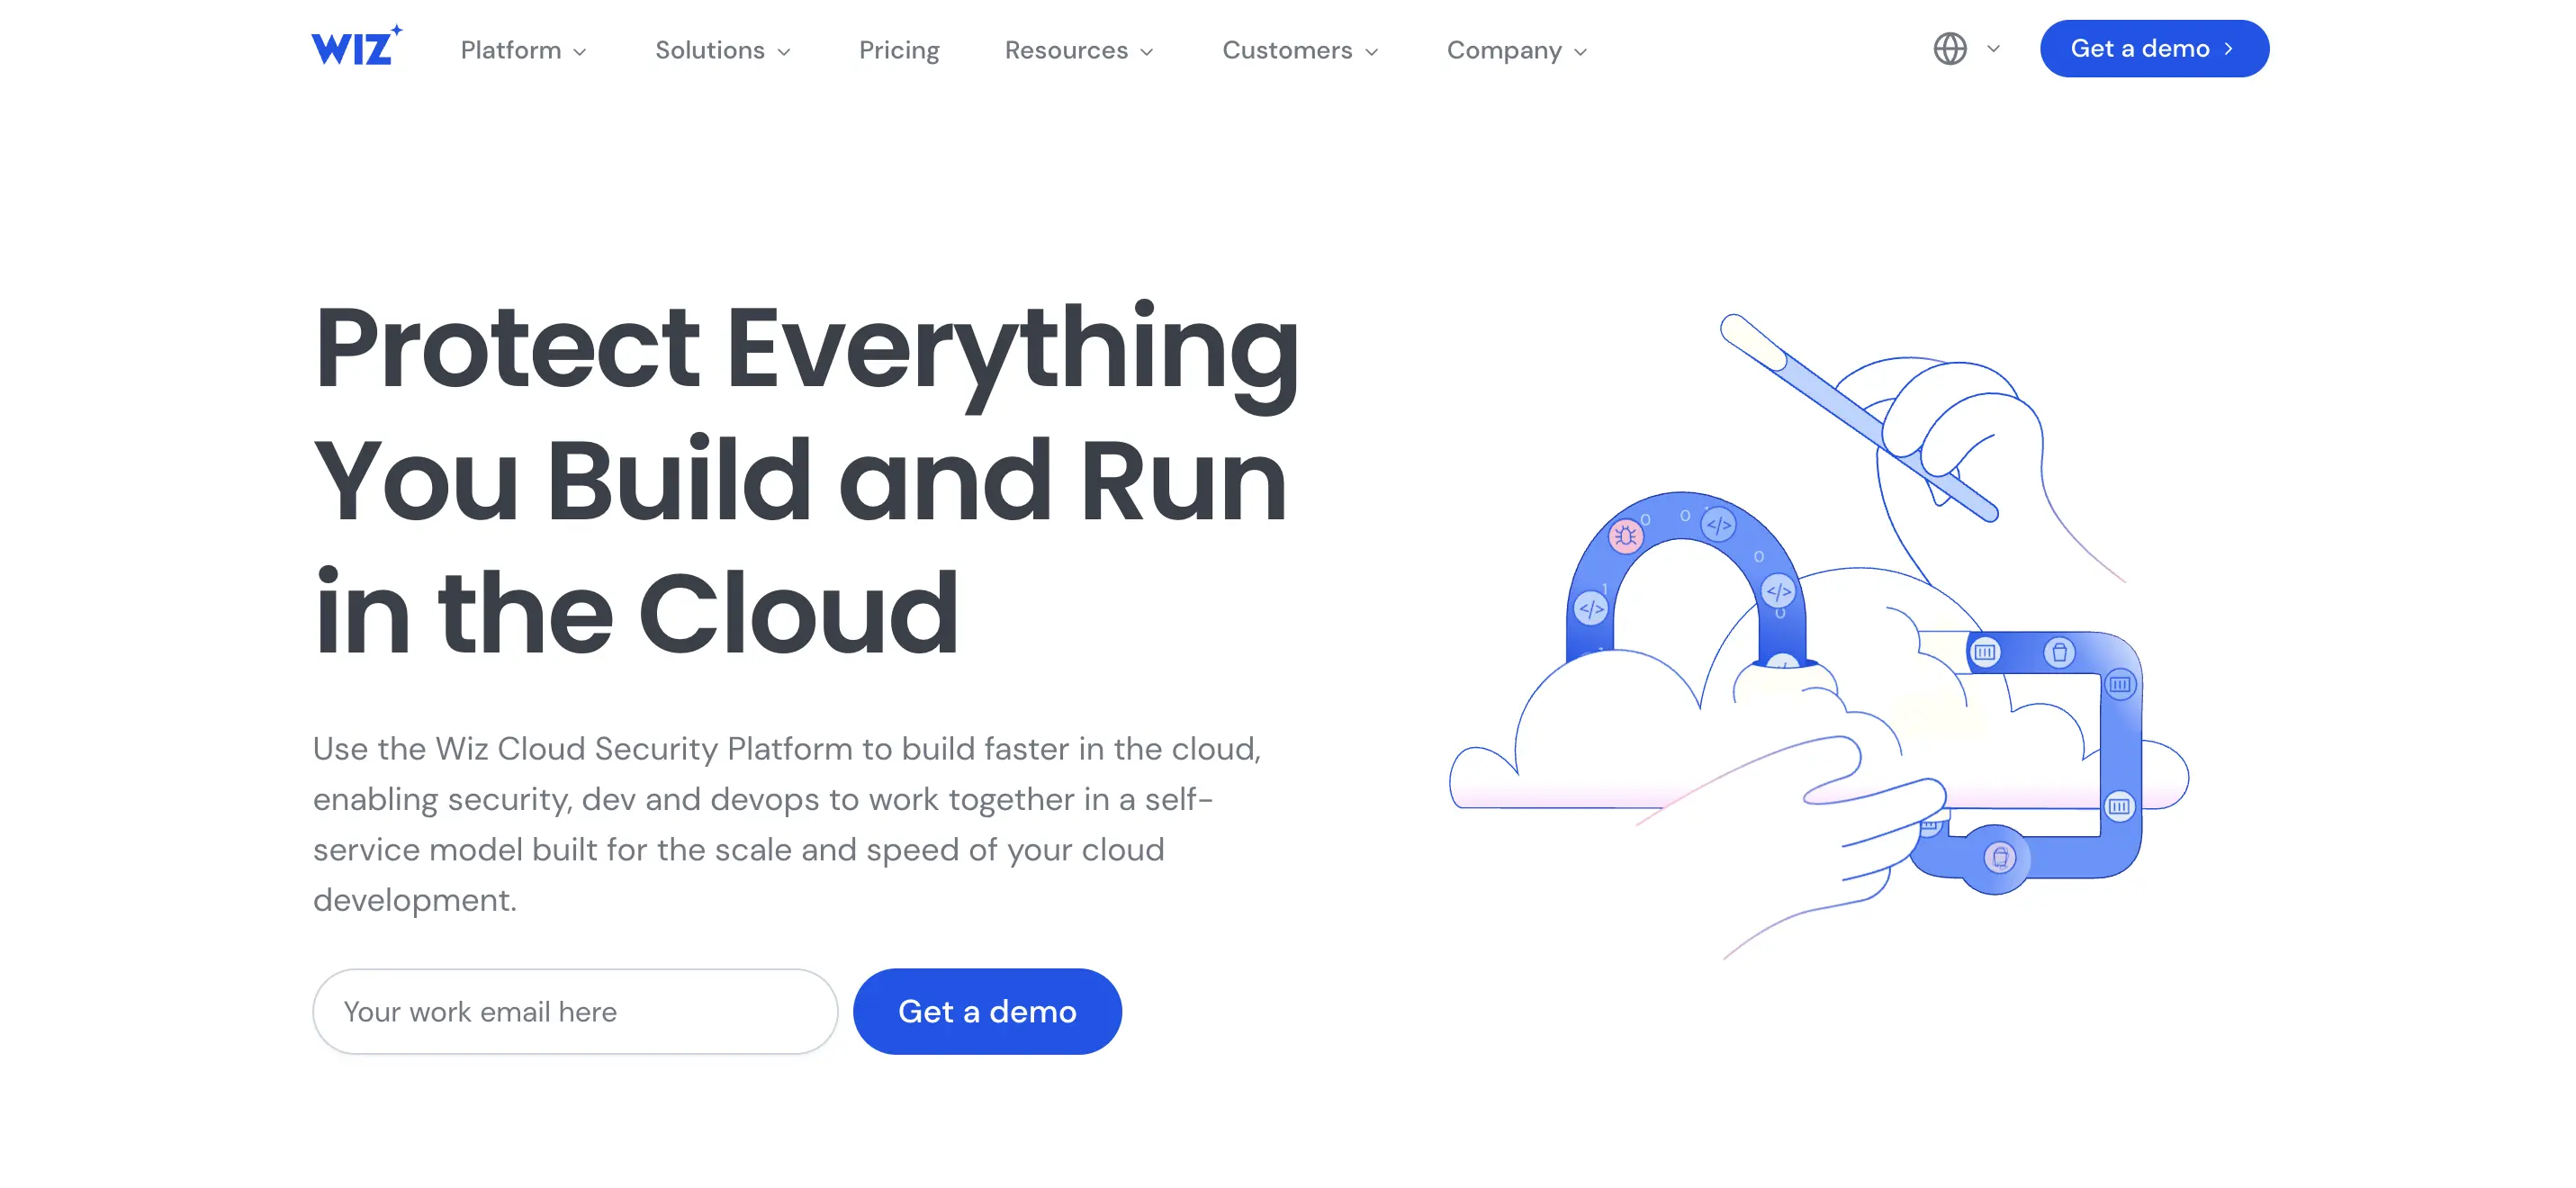
Wiz, sektörde lider ajansız alternatiftir. 2026 yılında, bir bulut zafiyetinin nasıl bir ihlale yol açabileceğini göstermek için bir grafik veritabanı kullanarak Görünürlük standardı olmaya devam etmektedir.
- Ana Özellikler: Aracısız tarama; riskin “Toksik Kombinasyonlarını” tanımlayan Güvenlik Grafiği.
- Temel Farklılaştırıcı: Karmaşık bulut tabanlı mimarileri güvenli hale getirmeyi kolaylaştıran olağanüstü UI/UX.
- Artılar: En hızlı “görünürlük süresi”; çok düşük yönetim yükü.
- Eksiler: Çalışma zamanı süreçlerini sonlandırma yok; fiyatlandırma iş yükü hacmiyle agresif bir şekilde artabilir.
3. CrowdStrike Falcon Cloud Security
CrowdStrike, SentinelOne’ın en doğrudan rakibidir. Hem dizüstü bilgisayar hem de sunucu için birleşik bir ajan ve en iyi Tehdit İstihbaratı isteyen ekipler tarafından tercih edilir.
- Ana Özellikler: 7/24 Yönetilen Tespit ve Yanıt (MDR); tek ajan mimarisi.
- Temel Farklılaştırıcı: Milyonlarca uç noktadan gelen küresel tehdit verilerinin korelasyonu ile bulut saldırılarını engelleme.
- Artılar: Dünya çapında olay yanıtı; güçlü çalışma zamanı önleme.
- Eksiler: Özel geliştirici araçlarına göre “Shift Left” (kod/SCA) üzerinde daha az odaklanma.
4. Sysdig Secure
Yığınınız Kubernetes ağırlıklıysa, Sysdig standarttır. eBPF kullanarak çekirdek içinde gerçekleşen saldırıları görür.
- Ana Özellikler: Gerçek zamanlı çalışma zamanı engelleme; derin Kubernetes adli incelemesi.
- Temel Ayırt Edici Özellik: Falco açık kaynak standardı üzerine inşa edilmiştir, konteyner davranışına mümkün olan en derin görünürlüğü sağlar.
- Artılar: Üstün çalışma zamanı önleme; çok düşük performans etkisi.
- Eksiler: Falco kurallarını yönetmek için yüksek teknik gereksinimler.
5. Orca Security
Orca, bulut iş yüklerinizi blok depolama seviyesinde tarayan SideScanning’i öncülük etmiştir. Veri Güvenliği (DSPM) için en iyi alternatiftir.
- Ana Özellikler: Hassas veri keşfi; ajansız zafiyet yönetimi.
- Temel Ayırt Edici Özellik: Sunucularınızda hiç kod çalıştırmadan tam yığın görünürlüğü sağlayan birleşik bir veri modeli.
- Artılar: DevOps ile sıfır sürtünme; yönetilmeyen varlıklara derin görünürlük.
- Eksiler: Ajans tabanlı EDR’ye kıyasla sınırlı gerçek zamanlı yanıt.
6. Prisma Cloud (Palo Alto Networks)
Prisma, “konsolidatörün tercihi”dir. 360 derece uyumluluk gerektiren büyük işletmeler için en kapsamlı platformdur.
- Ana Özellikler: Birleştirilmiş Politika-olarak-Kod; Palo Alto’nun güvenlik duvarı ekosistemi ile derin entegrasyon.
- Temel Farklılaştırıcı: Yığın her katmanını kapsar, IaC taramasından ağ güvenlik duvarlarına kadar.
- Artılar: En güvenli “Kurumsal” seçim; her uyum çerçevesini kapsar (SOC2, HIPAA, ISO).
- Eksiler: Son derece karmaşık; genellikle yönetmek için özel bir güvenlik ekibi gerektirir.
7. AccuKnox
AccuKnox, Sıfır Güven çalışma zamanı güvenliğinde liderdir ve KubeArmor teknolojisi aracılığıyla satır içi tehdit hafifletme sağlar.
- Ana Özellikler: Satır içi hafifletme (Ağ, Dosya, Süreç); Sıfır Güven politika uygulaması.
- Temel Farklılaştırıcı: Sadece uyarı vermekle kalmaz; saldırıları başlamadan durdurmak için işletim sistemi seviyesinde “En Az Ayrıcalık” modelini uygular.
- Artılar: En güçlü Kubernetes güvenliği; açık kaynak gücüyle şeffaflık.
- Eksiler: Sıfır Güven mimarisiyle tanışık olmayan ekipler için daha yüksek giriş engeli.
8. Microsoft Defender for Cloud
Azure merkezli organizasyonlar için, Defender yerel seçimdir ve güçlü bir çoklu bulut platformuna dönüşmüştür.
- Ana Özellikler: Azure, AWS ve GCP için entegre güvenlik; bulut yanlış yapılandırmaları için otomatik düzeltme.
- Temel Ayırt Edici Özellik: Microsoft’un Entra ID ve Defender for Endpoint ile derin yerel entegrasyon.
- Artılar: Microsoft müşterileri için yüksek maliyet etkinliği; sorunsuz dağıtım.
- Eksiler: Çoklu bulut özellikleri, saf oyun rakiplerine göre daha az olgun hissedilebilir.
9. Aqua Security
Aqua, Bulut-Native Uygulama Koruması (CNAPP) alanında öncüdür. Konteyner görüntülerinin “Varsayılan Olarak Güvenli” olmasını sağlamak isteyen ekipler için en iyisidir.
- Ana Özellikler: Görüntü güvencesi ve imzalama; sanal alanlarda dinamik tehdit analizi.
- Temel Ayırt Edici Özellik: Kötü amaçlı kodun üretime ulaşmasını önlemek için derinlemesine odaklanılmış yapı ve dağıtım hattı.
- Artılar: Mükemmel “Shift Left” entegrasyonu; sağlam konteyner güvenliği.
- Eksiler: Arayüz modüler olabilir ve gezinmesi karmaşık olabilir.
10. Trend Vision One
Trend Micro, Hibrit Bulut ortamları için bir veterandır. Hâlâ önemli ölçüde yerinde eski sistemlere sahip olan organizasyonlar için en iyi seçimdir.
- Ana Özellikler: Sanal yama; eski işletim sistemleri için geniş destek (örneğin, Windows 2008).
- Temel Farklılaştırıcı: Hibrit ortamlar için modern bir XDR platformu ile birleşen onlarca yıllık tehdit verisi.
- Artılar: Karışık altyapı için eşsiz destek; güvenilir, kurumsal düzeyde istikrar.
- Eksiler: Modern, ajansız bulut tabanlı araçlara göre daha ağır ve “eski” hissi verebilir.
SSS: 2026 Güvenliğinin Gerçekleri
Neden SentinelOne Singularity Cloud’dan geçiş yapmalısınız?
Birçok ekip Uyarı Yorgunluğu ve Düzeltme Sürtünmesi nedeniyle geçiş yapar. SentinelOne engellemede harika olsa da, geliştiricinin savunmasız kodu düzeltmesine yardımcı olmaz. Plexicus gibi araçlar bu boşluğu doldurur.
Plexicus, SentinelOne’ın yerini alır mı?
Plexicus Düzeltme üzerine odaklanır. Çevrenizi izlerken, asıl değeri SentinelOne gibi EDR araçlarının uyarı vereceği güvenlik açıklarını düzeltmenize yardımcı olmaktır. 2026’da hedef, “engellemeden” “yama yapmaya” 60 saniyeden kısa sürede geçmektir.
Ajansız güvenlik, SentinelOne’ın ajanı kadar güvenli mi?
2026’da, görünürlük korumadır. Ajansız araçlar (Plexicus, Wiz) tüm çoklu bulutunuzda anında %100 görünürlük sağlar. Bu, ekibinizin kurmayı başardığı sunucuların yalnızca %20’sinde derin ajanlar bulundurmaktan genellikle daha etkilidir.
Son Düşünce
“Yazılım Tedarik Zinciri” yeni çevredir. Eğer hala sadece tehditlere karşı sizi uyaran bir araca güveniyorsanız, makine hızında bir savaşı insan hızında araçlarla yapıyorsunuz demektir. Düzeltmeyi hızlandıran bir platforma ihtiyacınız var.





