Dependabot Can Update AI Agent Skills. Who Reviews What Changed?
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.

Delivering Expert Articles, Timely Content, and Essential Updates on Cybersecurity, Startups, Business, Cloud-Native Security, and more.
Dependabot can propose version updates for agent dependencies. The change puts skills and instructions into an existing review workflow.
A GitHub Actions policy change puts privileged pull request workflows under scrutiny. Here is what maintainers can do before enforcement.
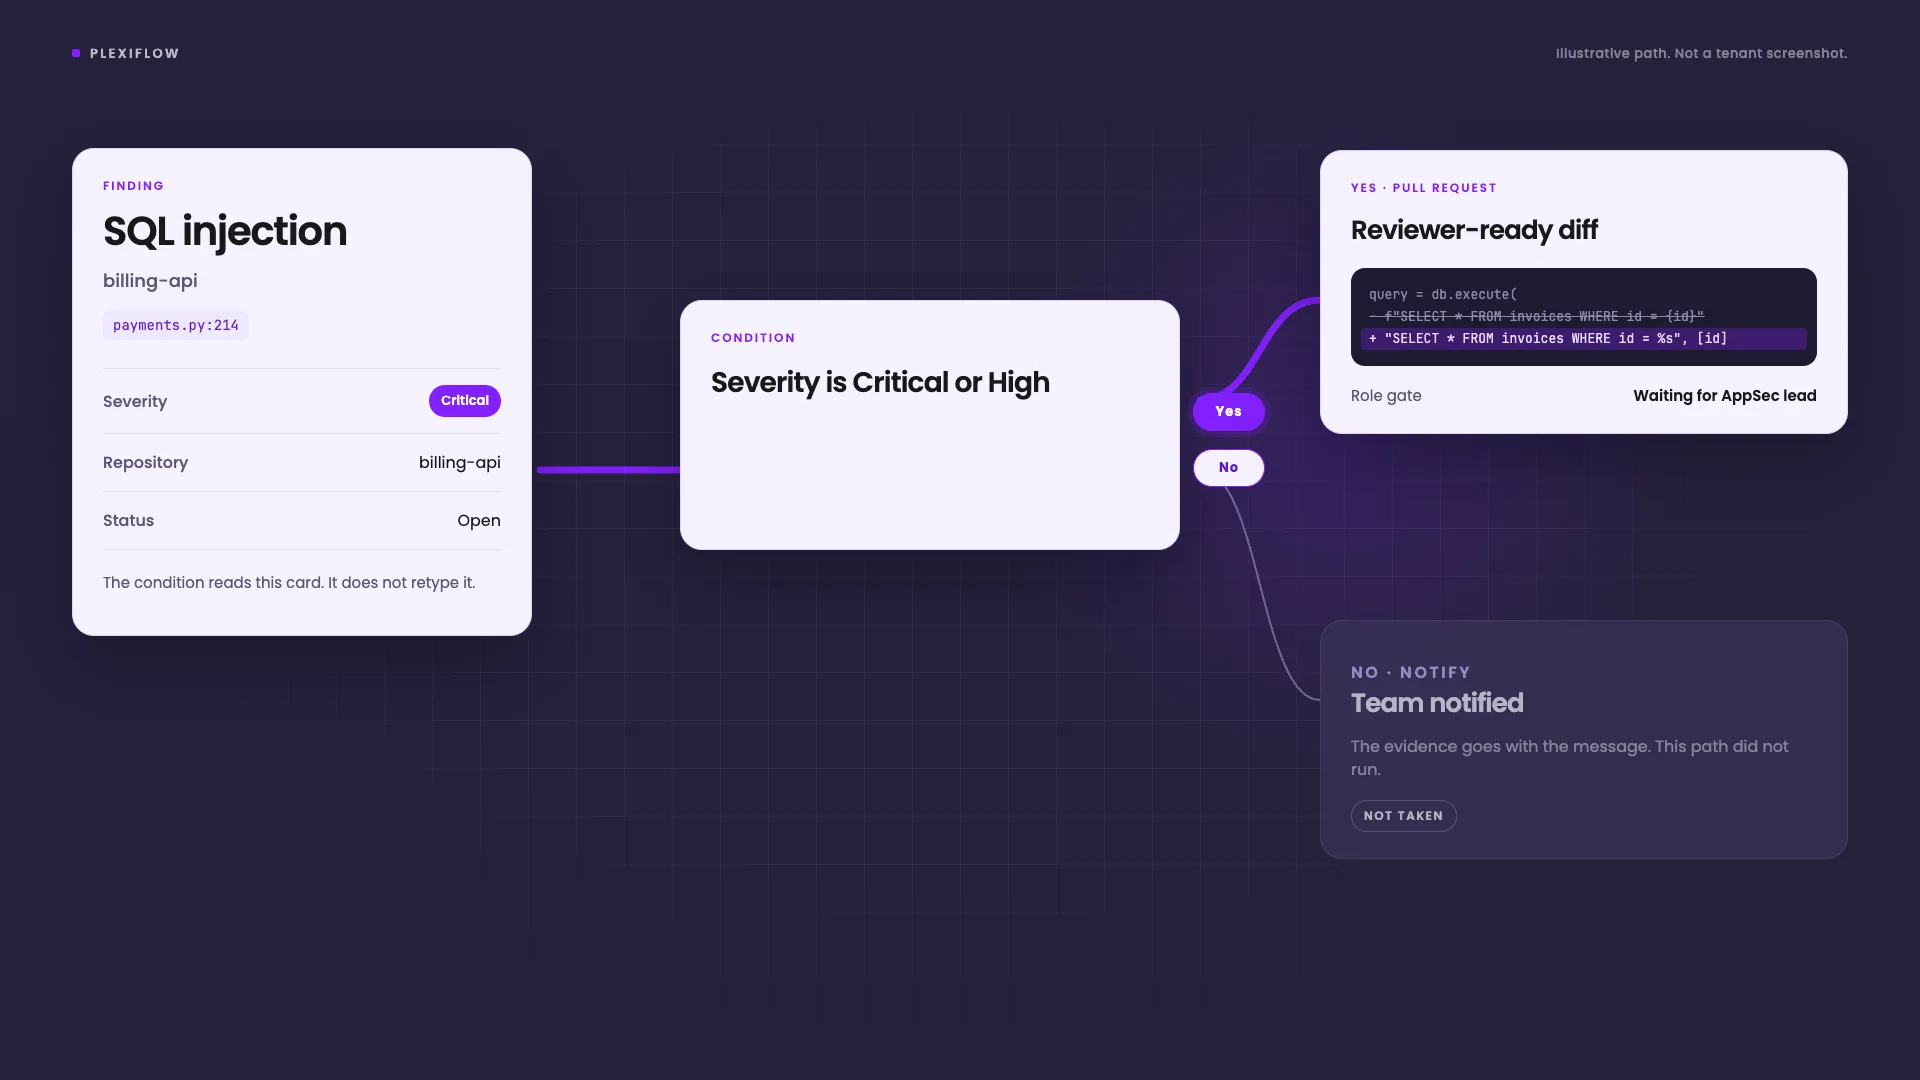
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
An internal DeepSeek evaluation separates exploit capability from operational restraint. Define scope, evidence and cleanup before autonomous testing.
Separate PHP runtime exposure from application findings, verify worker replacement and keep remediation evidence reviewable with Plexicus.
EMBRACE is a useful reminder that an embedded browser does not automatically keep the security boundaries of a standalone browser.
Turn AI security benchmark claims into a scoped evaluation with reproducible findings, reviewed patches and deployment retests.
A source review of three high-severity n8n alerts shows why scan provenance and credential context matter before declaring a leak.
Review browser-loaded scripts, test integrity controls and retain deployment evidence after the Convertr analytics-script incident.
Map embedded Wasmtime dependencies to shipped artifacts, choose the correct advisory fix and verify rebuilt deployments with a Plexicus evidence workflow.
A practical evidence workflow for testing authorization boundaries, connecting code context to impact, and reviewing remediation with Plexicus.
Quantum readiness starts with knowing where cryptography lives. Singapore’s 2026 milestones make discovery urgent, while SBOMs alone cannot show every algorithm, runtime setting or supplier dependency that may need a migration plan.
Cloudflare’s open-source coding-agent skill uses coverage-led hunting, independent validation, and structured evidence. Here is what the workflow can—and cannot—establish.
AI can help analysts navigate compiled software, but a decompiler output is not a vulnerability report. See how REA changes analysis, why reverse- engineering agents need protection, and how teams can validate findings.
Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.
An editorial guide to security MCP integrations for AI-assisted development: repository findings, scanning, web testing, supply chain analysis, and cloud security.
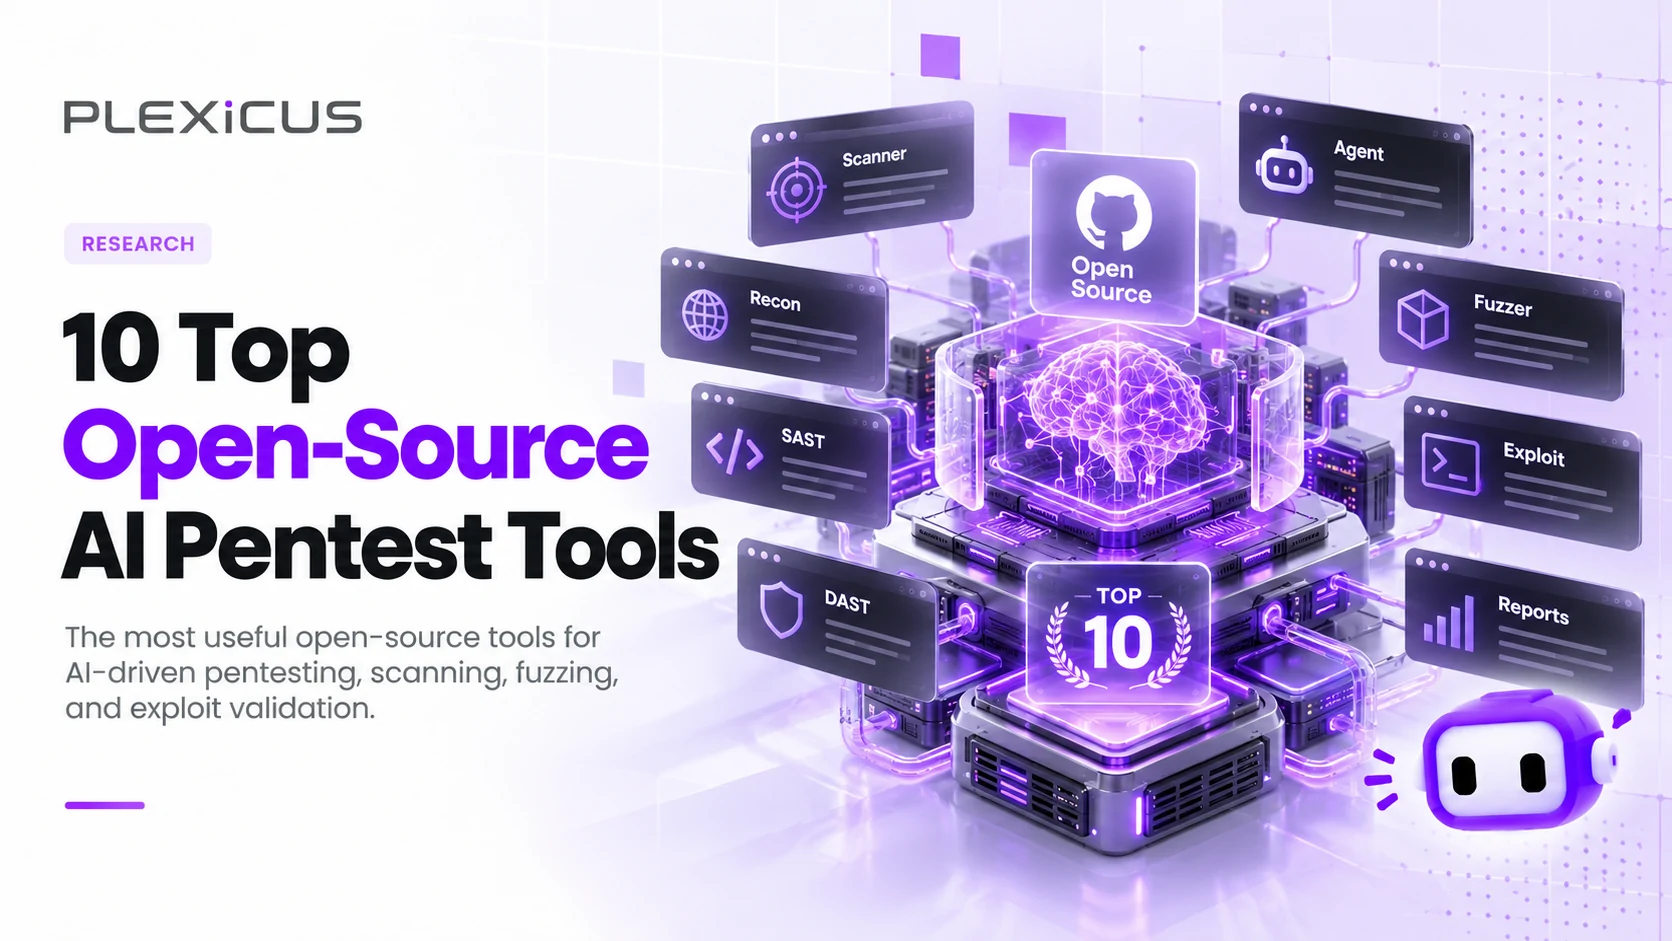
Open-source AI pentesting has split into distinct categories: autonomous application pentesters, multi-agent orchestration platforms, verification-first agents, and MCP tool layers. We reviewed 10 actively developed projects and explained what each one is genuinely good at.
How specialized attack agents share context, challenge hypotheses, and independently verify attack paths inside the Plexicus Proof-Driven AppSec workflow.
A complete guide to application security in 2026, from secure design and software supply chains to testing, exploit validation, remediation, and Proof-Driven AppSec.
A fruit-fly connectome offers a vivid test of a security principle: a demo is not proof until controls show what the advertised system contributes.
DevDay 2026 connected persistent agents, cloud coding, plugins, events, and shared work. Here is what shipped, what is still coming, and where AppSec boundaries lie.
Opus 5.5 motion-graphics demos reveal an agentic loop: plan, write code, run it, inspect, revise. Claude cybersecurity now depends on verification keeping pace.
Jev AI returns typed decisions instead of prose. That could change where semantic judgment fits in security workflows, if teams keep policy, fallbacks, verification, and human review.
MAESTRO is the Cloud Security Alliance's 7-layer framework for agentic AI threat modeling, applied by the OWASP GenAI Security Project. This guide turns each layer into a pentest checklist.
AI penetration testing in 2026 splits into three lanes: autonomous pentest agents, BAS platforms and AI-assisted PTaaS. We compared 15 tools on signed-scope evidence, replay and pricing.
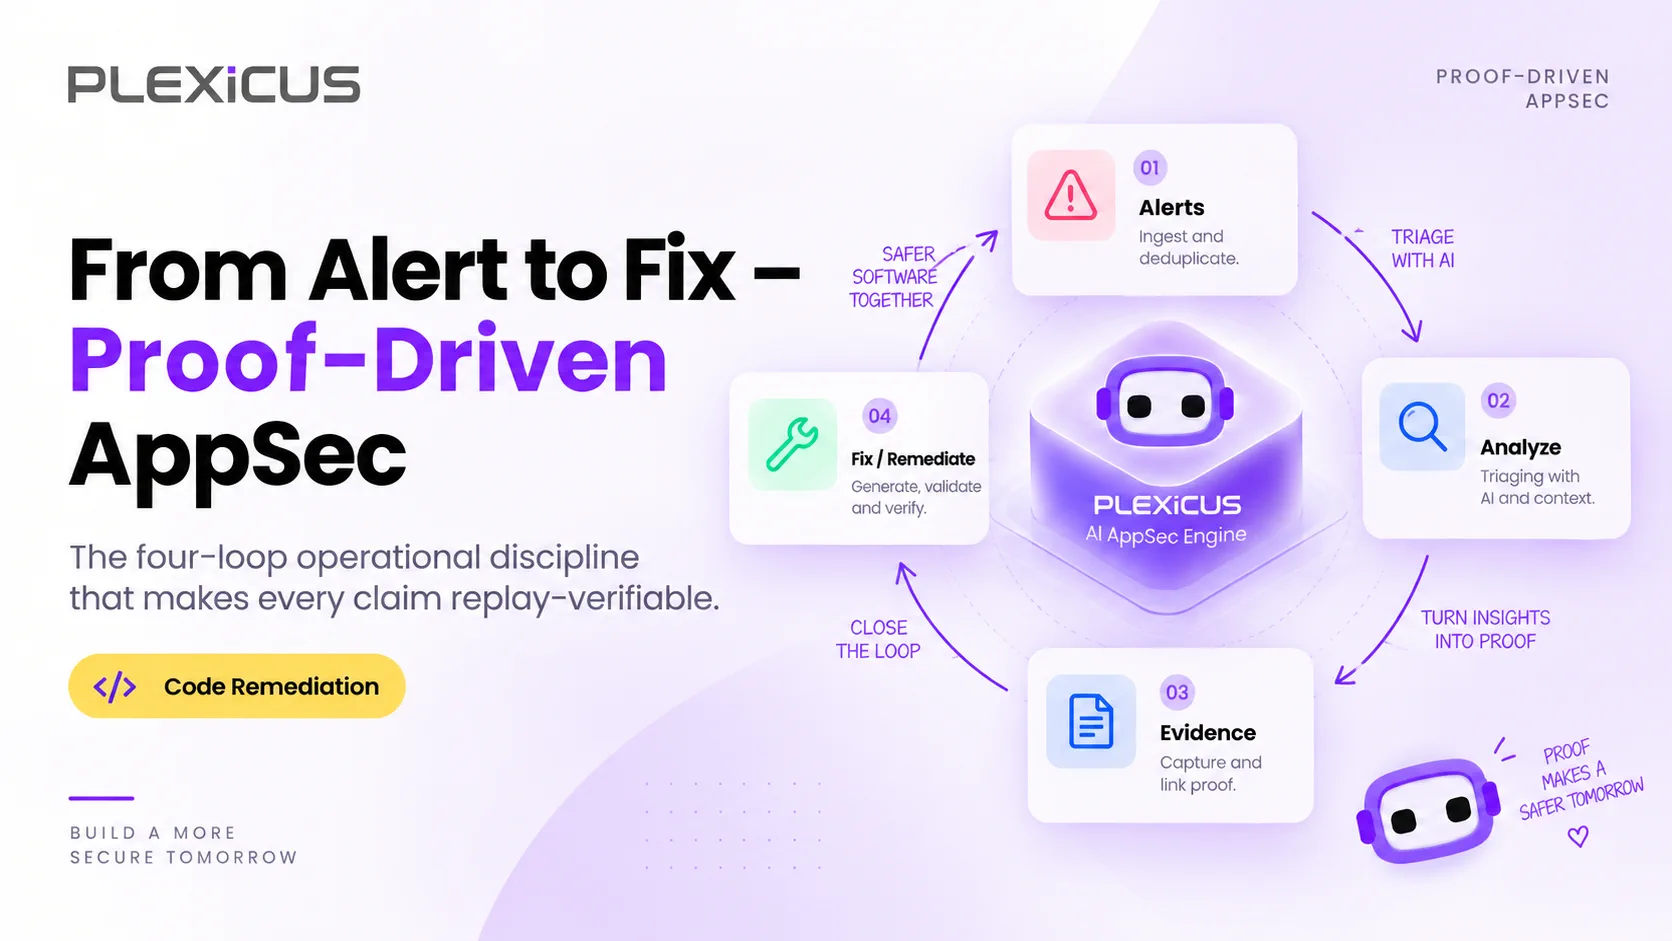
Proof-Driven AppSec is a vulnerability remediation process that closes the loop from alert to merged fix once, with replayable evidence at every step: detect, verify, fix, audit.
AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.
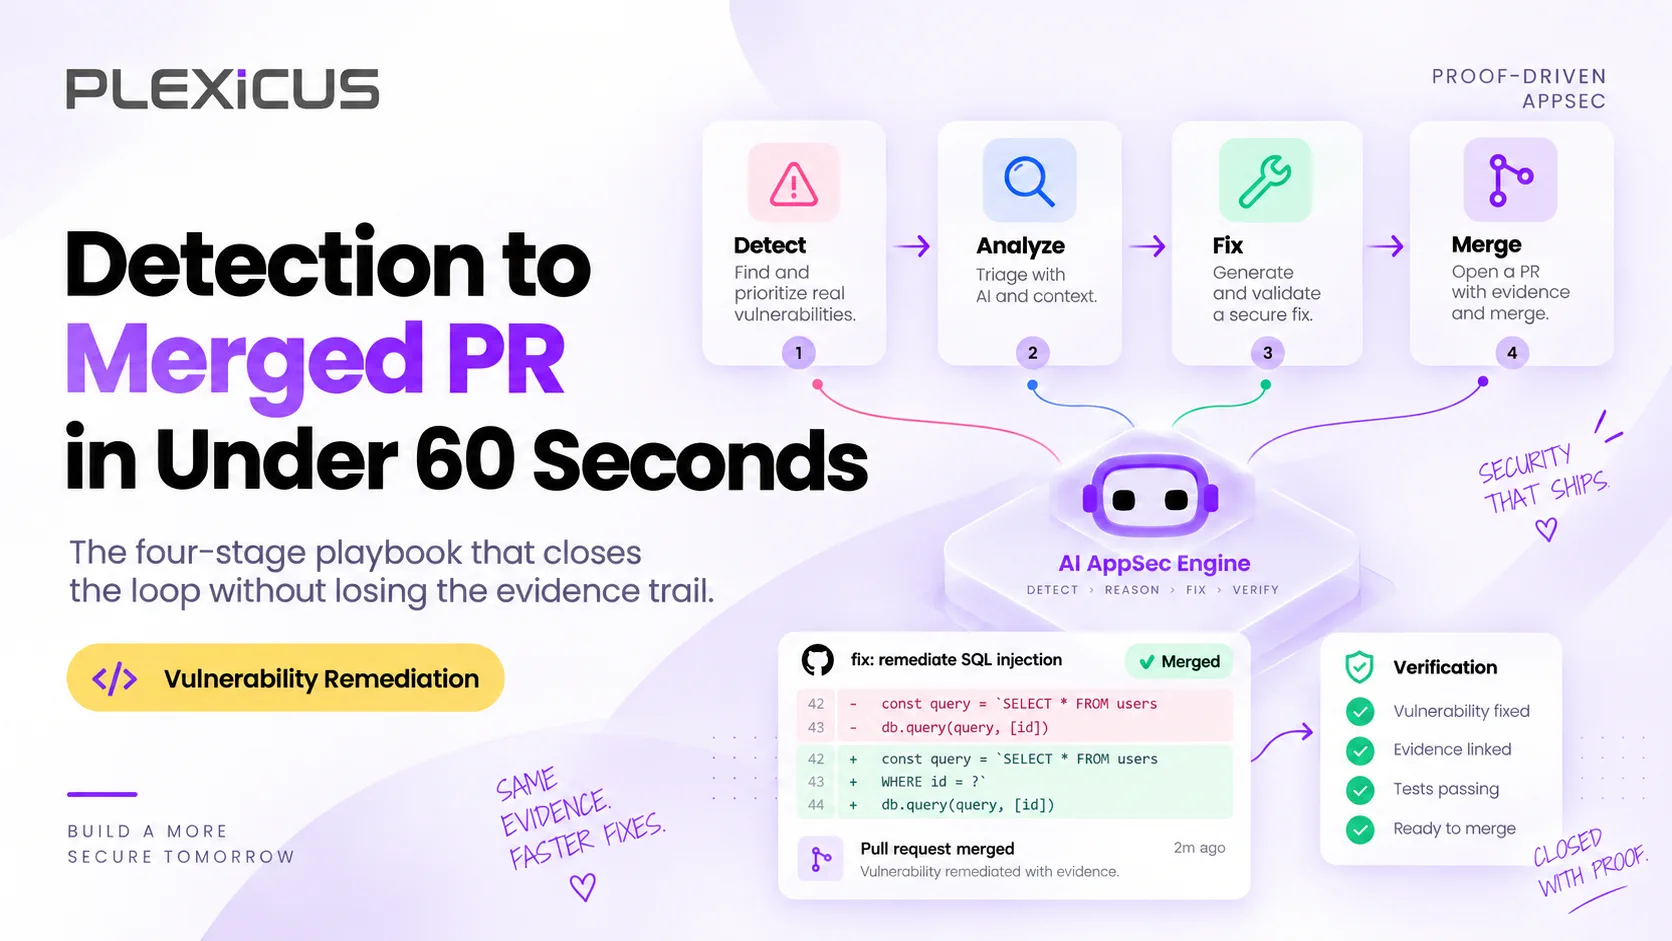
A four-step automated vulnerability remediation playbook that turns a verified finding into a tested, reviewer-ready PR in under 60 seconds, with the evidence attached.
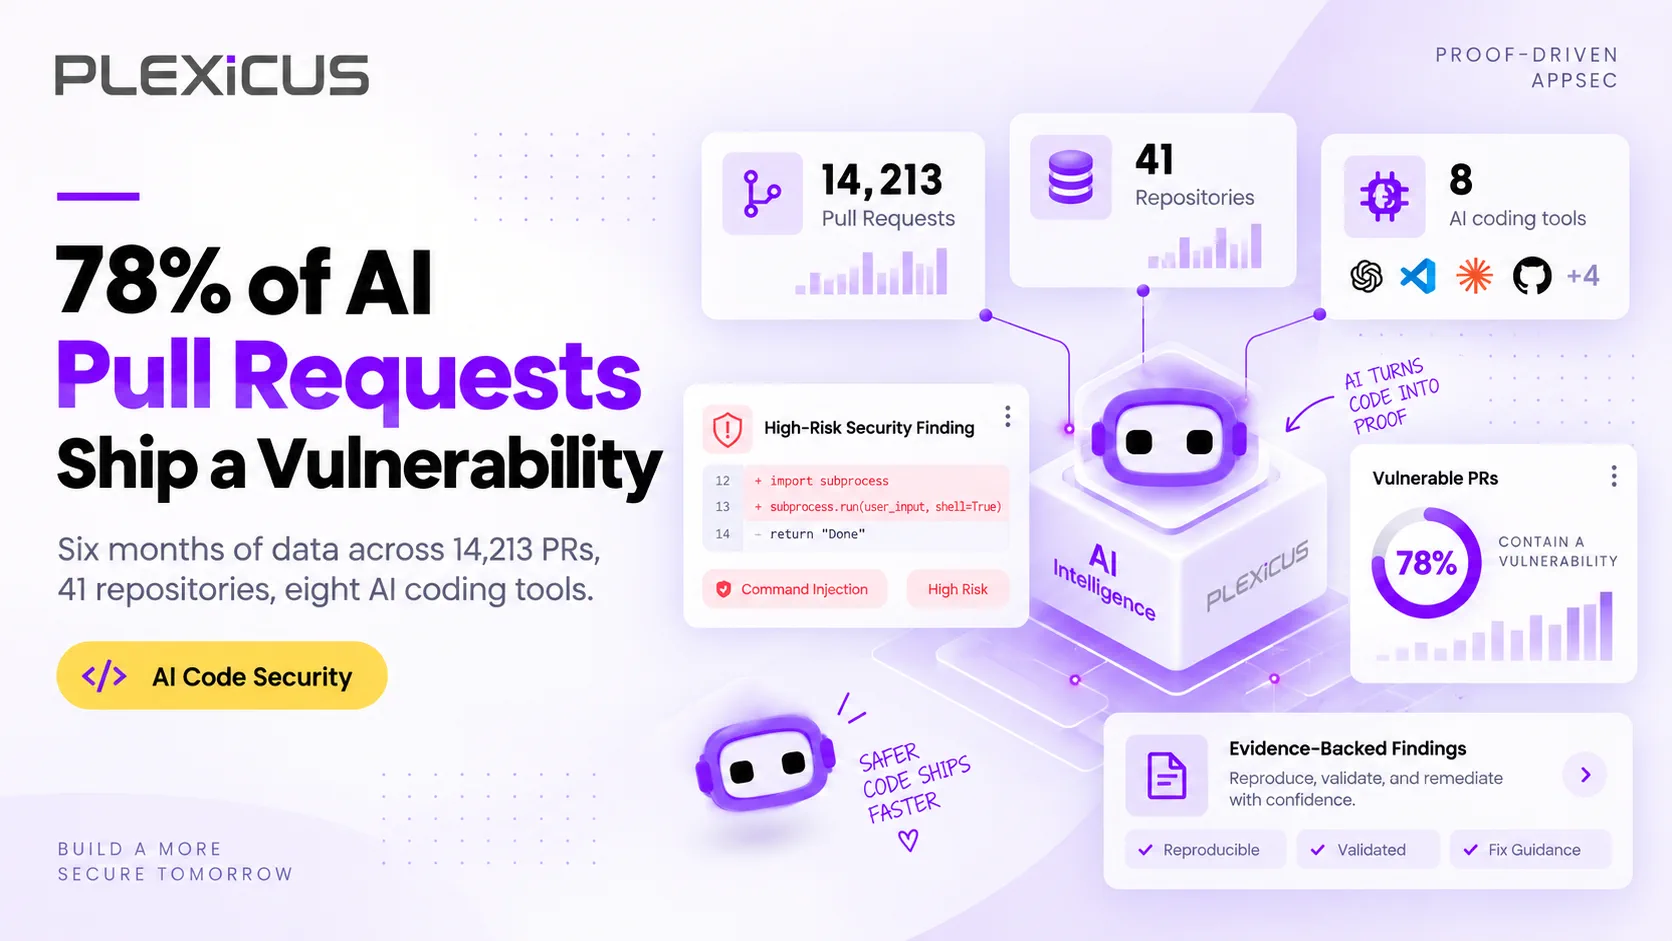
78% of 14,213 AI-assisted pull requests we scanned contained a vulnerability that survived human review. Here is how we measured it, the flaw classes, and what fixes it.
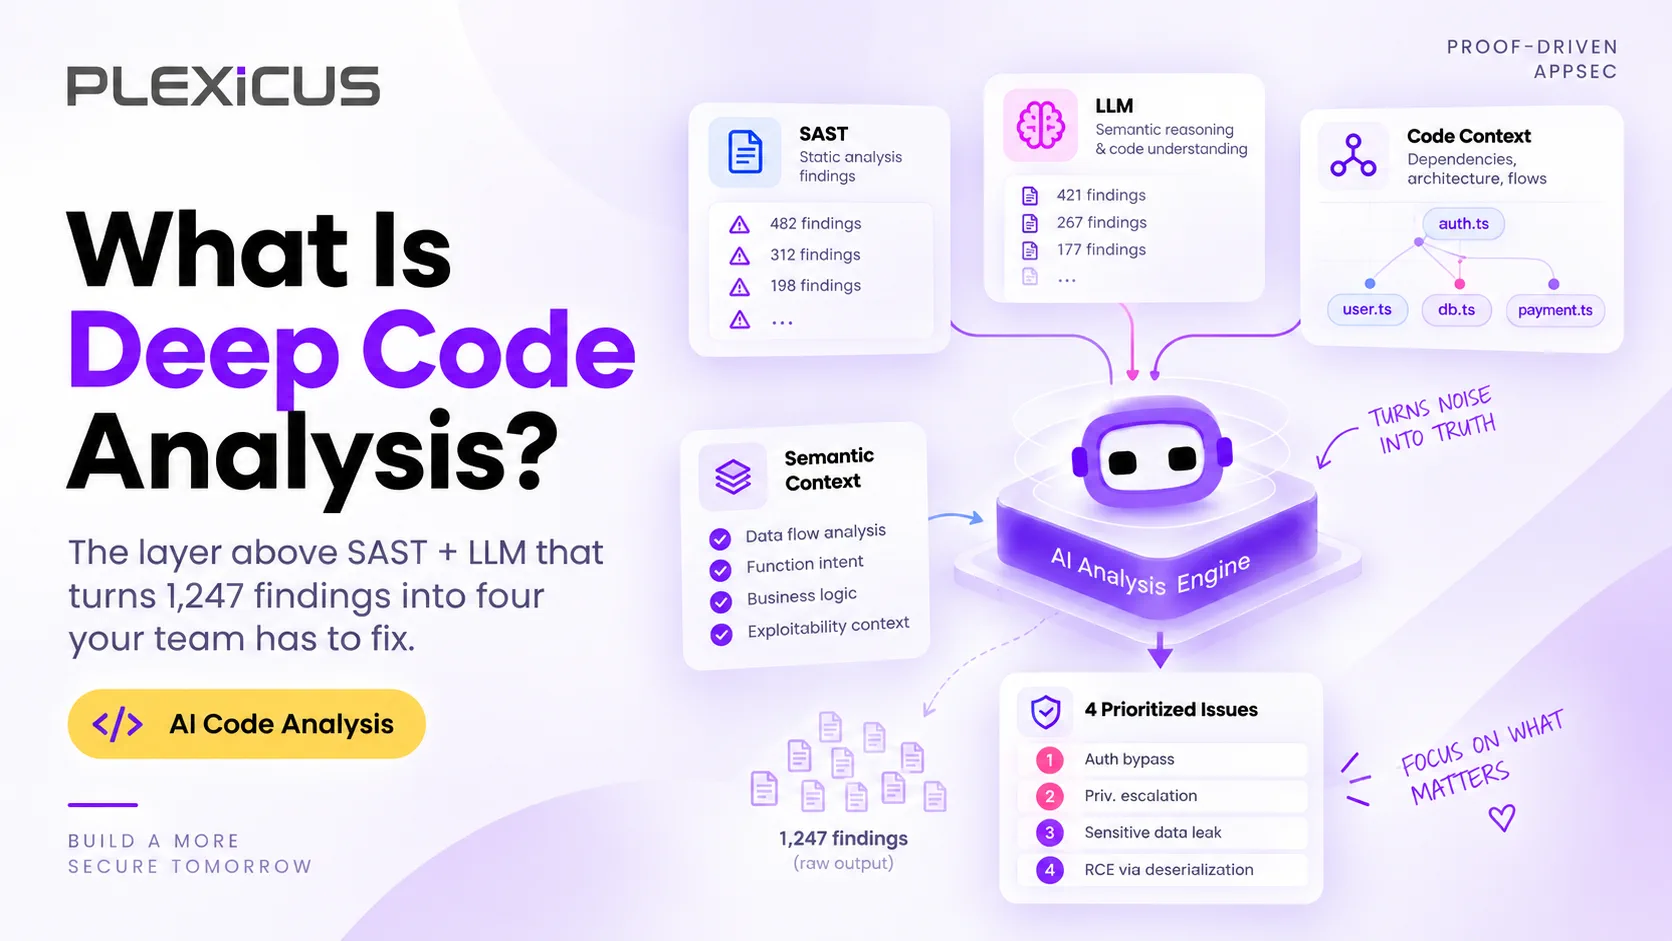
SAST false positives bury real bugs, and an LLM wrapper does not fix that. Deep Code Analysis uses reachability analysis to prove which findings are real, reachable, and worth fixing.
Yapay zeka kodlama araçları geliştiricileri hızlandırıyor — ancak daha hızlı geliştirme aynı zamanda daha iyi görünürlük, daha güçlü inceleme iş akışları ve daha güvenilir düzeltme gerektirir. Bu, Codex, Claude Code, Cursor, Windsurf ve diğer yapay zeka kodlama ajanlarını benimseyen ekipler için pratik bir yönetişim rehberidir.
Yalnızca tespit, yapay zeka hızındaki geliştirmeye ayak uyduramaz. Yapay zeka yerel düzeltme, bir sonraki katmandır; ekiplerin SDLC'nin her aşamasında yapay zeka tarafından oluşturulan koddaki güvenlik açıklarını düzeltmesine, doğrulamasına ve izlemesine yardımcı olur.
Yapay zeka kodlama araçları, tüm yeni kodların neredeyse yarısını yazıyor. Ve bu kodun %45'i en az bir güvenlik açığıyla birlikte dağıtılıyor. Vibe kodlama güvenliği, yapay zeka tarafından oluşturulan yazılımları güvenceye alma pratiğidir; riskleri üretime ulaşmadan önce tespit etme, önceliklendirme ve düzeltme işlemidir.
"Plexicus Topluluğu, geliştiriciler için sonsuza kadar ücretsiz bir uygulama güvenlik platformudur. Tam SAST, SCA, DAST, gizli bilgiler ve IaC taraması, artı AI destekli güvenlik açığı düzeltmeleri, kredi kartı gerektirmeden sunulmaktadır."
Güvenlik araçları, gürültülü engeller olarak bir üne sahiptir. Bir geliştirici kod gönderdiğinde ve CI/CD hattı 500 sayfalık bir PDF raporuyla başarısız olduğunda, doğal tepkileri sorunları düzeltmek değil, onları görmezden gelmek veya kodu zorla birleştirmektir.
Artık zafiyetleri bulmak ana zorluk değil. Şimdi en büyük sorun, geliştiricilerin zaman ayıramadığı büyük miktarda güvenlik borcu.
Bu kılavuzda, manuel yamalamanın ötesine geçmeyi ve AI destekli otomasyon kullanarak SQLi zafiyetlerini otomatik olarak tespit eden, önceliklendiren ve gideren bir iş akışı oluşturmayı öğreneceksiniz.
Yapay zeka destekli güvenlik kullanan organizasyonlar, ihlal yaşam döngülerini 80 gün kısaltarak olay başına 1.9 milyon dolar tasarruf sağladı, bu da %34'lük bir azalma anlamına geliyor ve yapay zekanın savunma için artan önemini vurguluyor
2026'ya doğru ilerlerken, birçok teknik ekip yalnızca "anomali tespiti"nin üretilen kod miktarını yönetmek için yeterli olmadığını fark ediyor
`trivy image` çalıştırmak DevSecOps değildir—bu gürültü üretimidir. Gerçek güvenlik mühendisliği, sinyal-gürültü oranıyla ilgilidir. Bu kılavuz, işletmeyi durdurmadan zafiyetleri durdurmak için 17 endüstri standardı araç için üretim seviyesinde yapılandırmalar sağlar ve üç aşamada düzenlenmiştir: ön taahhüt, CI kapı bekçileri ve çalışma zamanı taraması.
DevSecOps, modern yazılım teslimatı için standart haline geldi. Ekipler artık geliştirme sonrasında kodu güvenlik ekiplerine devretmiyor. 2026 yılına gelindiğinde güvenlik, pipeline'daki her adımın paylaşılan ve otomatikleştirilmiş bir parçası haline geldi. Bu kılavuzda, 2026 yılında denemeniz gereken en iyi DevSecOps araçlarını derliyor, her aracın ne işe yaradığını, artılarını ve eksilerini ve tam olarak hangi eski çözümün yerini aldığını ele alıyoruz.
Sysdig, güçlü çekirdek olay kapsamı ile tanınmıştır. Falco'nun açık kaynak temeli üzerine inşa edilmiştir ve Linux çekirdekleri veya Kubernetes podları hakkında ayrıntılı görünürlüğe ihtiyaç duyan SOC ekipleri arasında favoridir.
SentinelOne Singularity Cloud, Otonom EDR/CWPP alanında ilklerden biriydi. Yapay zeka destekli ajanları hızlı, çevrimdışı koruma sunar ve birçok kuruluşun fidye yazılımı saldırılarından kaçınmasına yardımcı olmuştur.
2026'da asıl zorluk sadece hataları bulmak değil. Asıl mesele, saldırganların bu hataları ne kadar hızlı kullandığıdır. Güvenlik ekiplerinin bir zamanlar açıkları yamalamak için haftaları vardı, ancak şimdi bu süre neredeyse yok oldu.
Aikido Security, gereksiz uyarıları azaltarak popüler hale geldi. Erişilebilirliğe odaklanarak, geliştiricilerin eski tarayıcıların yarattığı "zafiyet spam'inden" kaçınmasına yardımcı oldu.
2026 yılına gelindiğinde, bulut güvenliği öncelikleri değişti. Görünürlük artık ana satış noktası değil, çünkü Wiz.io 2020'lerin başında standardı belirlemişti. Şimdi, asıl zorluk değişim hızına ayak uydurmak.
Hızla büyüyen bir teknoloji şirketinin güvenlik operasyon merkezinde yoğun bir Cuma öğleden sonrasını hayal edin. Zaten uyarılarla boğulmuş olan ekip, 'kritik' sorunlarla dolu bildirimler alıyor ve bunlar hemen dikkat gerektiriyor. Çeşitli sağlayıcılar arasında yayılmış 1.000'den fazla bulut hesabına sahipler ve her biri uyarı dalgasına katkıda bulunuyor. Ancak bu uyarıların çoğu, internetle bağlantılı kaynaklarla ilgili bile değil, bu da ekibi ölçek ve görünürdeki aciliyet nedeniyle hayal kırıklığına uğratıyor ve bunaltıyor. Bulut güvenliği karmaşıktır.
Bir güvenlik aracını kurmak kolaydır. Zor olan 'Gün 2'de başlar, bu araç 5.000 yeni güvenlik açığı bildirdiğinde. Bu kılavuz, zafiyet yönetimine odaklanmaktadır: yinelenen uyarıları nasıl filtreleyeceğiniz, yanlış pozitifleri nasıl yöneteceğiniz ve başarıyı gerçekten ölçen metrikleri nasıl takip edeceğiniz. Ekibinizi bunaltmadan 'hataları bulmaktan' 'riskleri düzeltmeye' nasıl geçeceğinizi öğrenin.
Geliştirici Deneyimi (DevEx), güvenlik araçları seçerken çok önemlidir. Güvenlik, geliştiricinin işini zorlaştırmak yerine kolaylaştırmalıdır. Geliştiriciler kodlama ortamından çıkmak veya başka bir kontrol paneli kullanmak zorunda kalırsa, bu onları yavaşlatır ve araçları kullanma olasılıklarını azaltır.
Bu adım adım yaklaşım, güvenlik araçlarını sorunsuz bir şekilde yaygınlaştırmanıza yardımcı olur ve yapılarınızın çalışmasını sağlar. Bunu, gönderinizi koruyan ve daha güvenilir ve güvenli bir geliştirme süreci sağlayan küçük adımlar dizisi olarak düşünün.
SAST ve DAST, uygulamaları saldırılardan korumak için kullanılan güvenlik testi yöntemleridir. Her birinin uygulama güvenliğine nasıl katkıda bulunduğunu görmek için, aralarındaki farklara ve iş akışınızdaki yerlerine bakalım.
AppSec testlerini ve zafiyet yönetimini otomatikleştirmek için Plexicus, Cycode, Wiz ve Apiiro gibi önde gelen ASPM araçlarını karşılaştırın
Güvenlik açıklarını tespit etmek, API saldırılarını durdurmak ve gelişmiş tarama ve testlerle uygulamalarınızı korumak için en iyi API güvenlik araçlarını keşfedin.
Modern uygulamalar, üçüncü taraf ve açık kaynak kütüphanelere büyük ölçüde bağımlıdır. Bu, geliştirmeyi hızlandırır ancak saldırı riskini de artırır. Her bağımlılık, yamalanmamış güvenlik açıkları, riskli lisanslar veya güncel olmayan paketler gibi sorunlar ortaya çıkarabilir. Yazılım Bileşimi Analizi (SCA) araçları bu sorunların çözülmesine yardımcı olur.
Piyasada açık kaynaklıdan kurumsal düzeye kadar onlarca SAST aracı bulunmaktadır. Zorluk şu: Hangi SAST aracı ekibiniz için en iyisidir?
Web uygulama güvenliği, hassas verileri hedef alan ve operasyonları aksatan siber saldırılardan uygulamalarınızı korumak için gereklidir. Bu kılavuz, web uygulama güvenliğinin önemini, yaygın güvenlik açıklarını, en iyi uygulamaları ve test yöntemlerini kapsar, uygulamanızı güvence altına almanıza, uyumluluğu sağlamanıza ve kullanıcı güvenini korumanıza yardımcı olur
Bir kabus olan güvenlik ihlali, birçok Avrupa şirketi için gerçek oldu. İhlal listesinden uzak durmak için bilmeniz gereken 15 dönüştürücü DevSecOps trendini öğrenin.
Plexicus, Startup Wise Guys 2025 Bahar Dönemi hızlandırıcı programından mezun oldu.
Bugün yazılım geliştiriyor veya çalıştırıyorsanız, muhtemelen mikro hizmetler, sunucusuz işlevler, konteynerler, üçüncü taraf paketler ve bir uyum kontrol listesi seliyle uğraşıyorsunuzdur. Her hareketli parça kendi bulgularını, panolarını ve kızgın kırmızı uyarılarını doğurur. Kısa sürede, risk görünürlüğü San Francisco sisinde sabah 2'de araba kullanmak gibi hissettirir—tehlikenin orada olduğunu biliyorsunuz ama tam olarak göremiyorsunuz.
Plexicus, bulut altyapısını genişletmek için Microsoft'tan 150.000$ yatırım aldı. Bu fonlama, sistem performansını, ölçeklenebilirliği ve güvenilirliği artırarak Plexicus'un daha fazla işletmeye yapay zeka destekli kurumsal çözümler sunmasını sağlayacak.
Plexicus'un yeni BlackDuck entegrasyonunun, gerçek zamanlı zafiyet tespiti, otomatik risk önceliklendirmesi ve sorunsuz DevSecOps iş akışları ile açık kaynak güvenliğini nasıl geliştirdiğini keşfedin.
Plexicus, gerçek zamanlı zafiyet giderme için yapay zeka destekli güvenlik platformunu piyasaya sürüyor. Otonom ajanlar tehditleri anında tespit eder, önceliklendirir ve düzeltir.
Plexicus ve Céfiros arasında yeni bir iş birliği, Latam ve İberya'daki 19 ülkede uygulama güvenliğini artırmayı hedefliyor. Bu siber güvenlik iş birliği, siber tehditlere karşı proaktif savunma arayan kuruluşlara gelişmiş Uygulama Güvenliği Duruş Yönetimi (ASPM) çözümleri sunuyor.
DORA, ISO 27001 ve NIST SP 800-53 gibi çerçeveler, kuruluşların standartları karşılamasına, riskleri azaltmasına ve düzenleyici uyumluluğu sürdürmesine yardımcı olan sağlam Uygulama Güvenliği Duruş Yönetimi için gereklidir.
Explore content by topic and discover articles that interest you
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.