Wasmtime-Sandbox-Ausbrüche: Ein CLI-Update repariert keine eingebettete Laufzeit
Wasmtime-Abhängigkeiten mit ausgelieferten Artefakten verbinden, passende Korrekturen wählen und neue Deployments mit Plexicus-Nachweisen prüfen.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
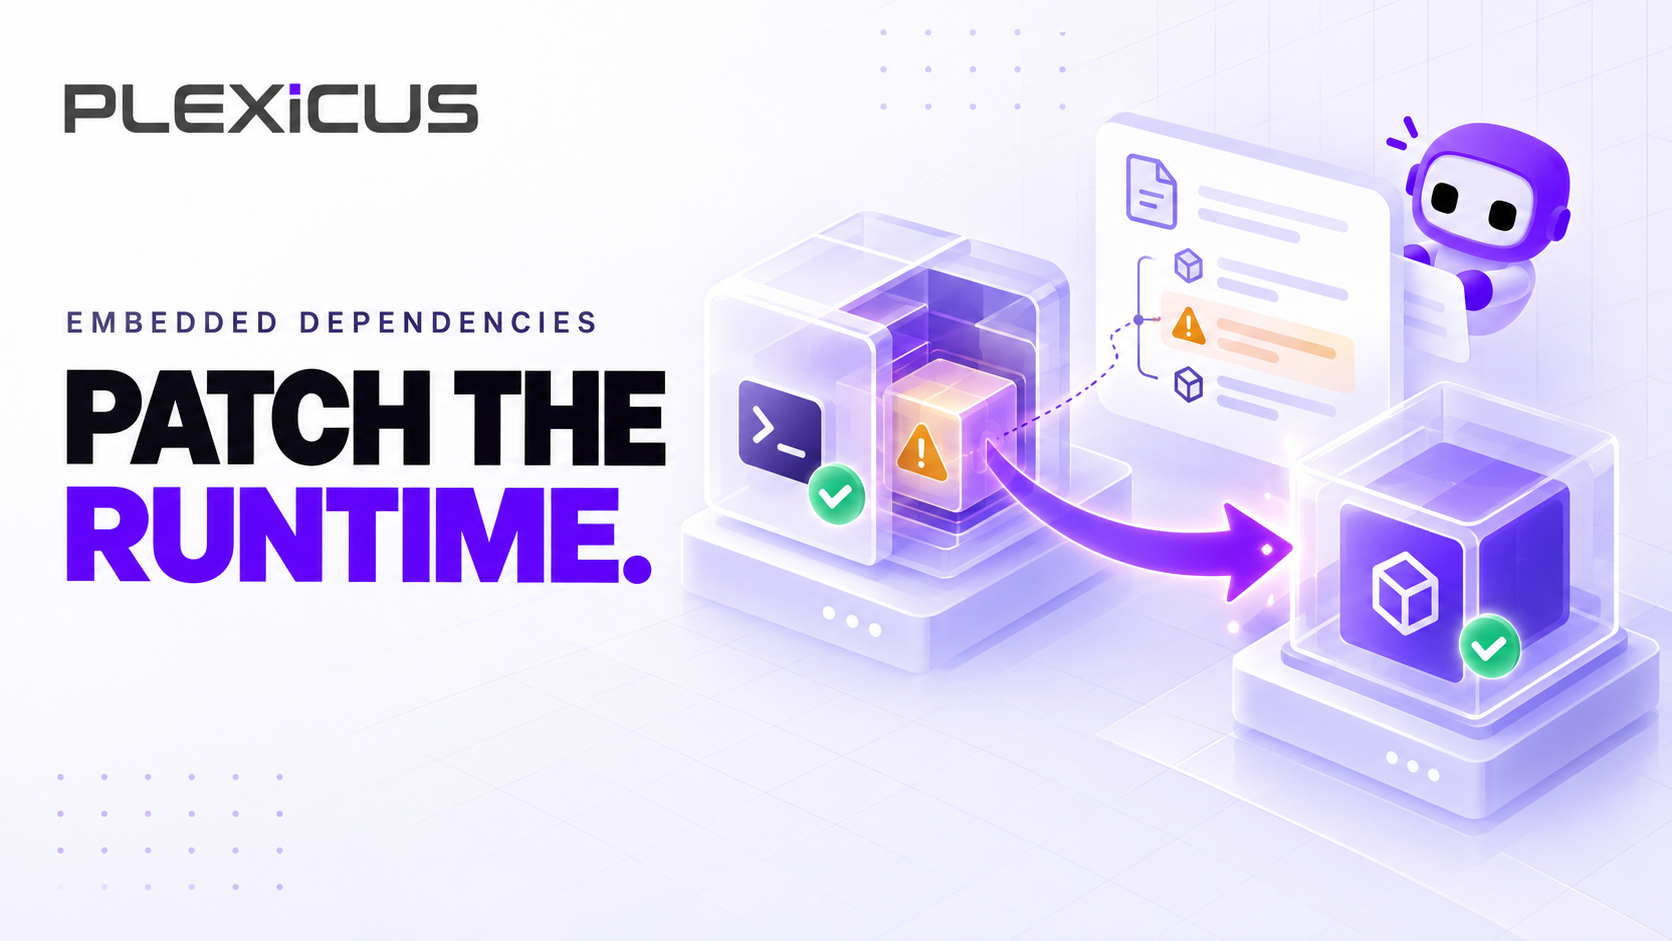
AI Swarm Pentest ansehenDas am einfachsten überprüfbare Wasmtime-Update betrifft möglicherweise gar nicht Ihre Anwendung. Ein Entwickler aktualisiert das Kommandozeilenwerkzeug und prüft wasmtime --version. Der Produktionsdienst enthält jedoch weiterhin eine ältere Rust-Abhängigkeit in seiner eigenen Binärdatei.
Deshalb geht es auch um Inventar und Bereitstellung. Die entscheidende Frage lautet: Welche Laufzeit kompiliert die nicht vertrauenswürdigen Module, und welches bereitgestellte Artefakt enthält sie?
Zwei Meldungen mit unterschiedlichen Korrekturgrenzen
Am 19. Oktober erschienen zwei Cranelift-Meldungen zu Sandbox-Ausbrüchen: SSA-Indexüberlauf und fehlerhafte br_table-Kompilierung auf aarch64. SSA-Meldung · aarch64-Meldung.
| Meldung | Betroffene Versionen | Veröffentlichte Korrekturen |
|---|---|---|
| GHSA-897f-g5gm-fmxm | <36.0.19; >=37.0.0, <43.0.0 | 36.0.19, 43.0.0 |
| GHSA-mghf-wjfp-p5xm | <36.0.19; >=37.0.0, <48.0.7; >=49.0.0, <49.0.4 | 36.0.19, 48.0.7, 49.0.4 |
Beachten Sie jeweils Backend und Architektur. 43.0.0 behebt das erste Problem, ist aber keine Korrektur für das zweite. Die Tabelle wurde am 27. Oktober 2026 geprüft. Sie garantiert keinen Schutz vor späteren Schwachstellen. Wählen Sie eine unterstützte Version anhand aktueller Meldungen und Ihrer Kompatibilitätsanforderungen.
Die tatsächlich ausgelieferte Laufzeit finden
Ein Plugin-Dienst kann Kunden-WebAssembly verarbeiten und Wasmtime direkt, transitiv über einen Wrapper oder als vorgefertigte Bibliothek beziehen. Verantwortliche benötigen eine Antwort für das Produktionsartefakt, nicht nur für Entwicklerrechner.
Beginnen Sie mit den tatsächlichen Build-Eingaben. In einem Rust-Workspace helfen folgende Befehle bei der Suche:
cargo tree --locked | rg 'wasmtime|cranelift'
cargo metadata --locked --format-version 1 > dependency-metadata.json
Verwenden Sie den richtigen Workspace und die passende Konfiguration. Ein Treffer beweist keine Erreichbarkeit zur Laufzeit. Ein fehlender Treffer schließt heruntergeladene native Bibliotheken oder Herstellerbinärdateien nicht aus. Dokumentieren Sie diese Grenzen.
Erfassen Sie Repository und Commit, aufgelöste Version, Zielarchitektur, Backend, aktivierte Features, Build-Auftrag und unveränderlichen Image- oder Binärdigest. Ermitteln Sie anschließend, welche Instanzen diesen Digest ausführen. Ein Multiarchitektur-Tag zeigt nicht, was ein ARM-Worker tatsächlich verwendet.
Vom Inventar zur Entscheidung
Jeder relevante Eintrag braucht eine verantwortliche Person und eine Bewertung. Verarbeitet der Dienst nicht vertrauenswürdige Module? Kompiliert die Anwendung selbst, ein separater Worker oder die Bereitstellungspipeline? Welches Backend und Ziel gelten dort? Fehlende Antworten rechtfertigen den Status „unbekannt“, keine unbelegte Einstufung als nicht betroffen.
Wasmtimes Sicherheitsleitfaden erläutert Sandbox und Hostschnittstellen. Ein Architekturziel beweist nicht, dass ein konkreter Build frei von Implementierungsfehlern ist.
Priorisieren Sie betroffene, erreichbare Kompilierungspfade. Begründen Sie andere Einstufungen separat. Übertragen Sie die aarch64-Bedingung nicht auf die erste Meldung und behandeln Sie eine Konfigurationsänderung nicht ohne Beleg als Gegenmaßnahme für beide.
Neu bauen, ausrollen und nachweisen
Eine geänderte Lockdatei ist zunächst ein Korrekturvorschlag. Die folgenden Nachweise zeigen, was den Dienst erreicht hat.
| Schritt | Aufzubewahrender Nachweis |
|---|---|
| Abhängigkeit | Aufgelöste Version und geprüfte Änderung |
| Neuer Build | Konfiguration, erfolgreicher Auftrag und Digest |
| Rollout | Laufender Digest je relevanter Architektur |
| Funktionstest | Erwartetes Plugin-Verhalten und Regressionsergebnisse |
| Abschluss | Meldungsspezifische Begründung, Zuständigkeit, offene Lücken |
Berücksichtigen Sie langlebige Worker und Rücksetzartefakte. Ein neues Registry-Image ersetzt keinen laufenden Prozess. Ein erfolgreicher Funktionstest reproduziert oder widerlegt auch nicht automatisch einen Compiler-Ausbruch. Beschreiben Sie den tatsächlichen Aussageumfang.
Plexicus im Arbeitsablauf
Plexicus XBOM stellt Software-, Kryptografie- und KI-Inventare gemeinsam dar. Deep Code Analysis bietet Codefluss- und Geschäftsauswirkungskontext. Klären Sie bei einer XBOM-Vorführung, wie aufgelöste Abhängigkeiten und Artefaktnachweise eingebunden werden. Untersuchen Sie im Codereview, wie Kundenmodule die einbettende Anwendung erreichen.
Diese Produktbeschreibungen garantieren weder automatische Erkennung jeder Wasmtime-Kopie noch Compiler-Exploit-Reproduktion oder vollständige Binärabdeckung. Legen Sie solche Anforderungen ausdrücklich fest und verlangen Sie passende Nachweise.
Die nützliche Kette lautet Meldung → Abhängigkeit → Build → bereitgestellter Digest → Überprüfung. Ein einzelner Versions-Screenshot reicht dafür nicht.
Inventar und Behebung verbinden? XBOM-Vorführung anfragen oder Deep Code Analysis kennenlernen. Bringen Sie einen Dienst, seine Build-Eingaben und den laufenden Digest mit.