José Palanco
Geschrieben von

José Palanco

José Ramón Palanco ist der CEO/CTO von Plexicus, einem Pionierunternehmen im Bereich ASPM (Application Security Posture Management), das 2024 gegründet wurde und KI-gestützte Behebungsfähigkeiten anbietet. Zuvor gründete er 2014 Dinoflux, ein Threat Intelligence-Startup, das von Telefonica übernommen wurde, und arbeitet seit 2018 mit 11paths zusammen. Seine Erfahrung umfasst Rollen in der F&E-Abteilung von Ericsson und bei Optenet (Allot). Er hat einen Abschluss in Telekommunikationstechnik von der Universität Alcalá de Henares und einen Master in IT-Governance von der Universität Deusto. Als anerkannter Experte für Cybersicherheit war er Redner auf verschiedenen renommierten Konferenzen, darunter OWASP, ROOTEDCON, ROOTCON, MALCON und FAQin. Seine Beiträge zum Bereich der Cybersicherheit umfassen mehrere CVE-Veröffentlichungen und die Entwicklung verschiedener Open-Source-Tools wie nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS und mehr.

Top 15 KI-Pentest-Tools für 2026: Autonome Agenten im Vergleich
Review

Top 15 KI-Pentest-Tools für 2026: Autonome Agenten im Vergleich

Der KI-Pentest-Markt 2026 teilt sich in drei Spuren: autonome Agenten, die Live-Systeme angreifen, BAS-Plattformen, die Angreifer-Techniken emulieren, und PTaaS-Anbieter, die menschliche Tester mit KI verpacken. Wir haben 15 nach signierter Scope-Evidenz, Replay-Verifikation und Preis-Transparenz bewertet, damit du das richtige Tool für deinen nächsten Pentest wählst.

José Palanco José Palanco ·
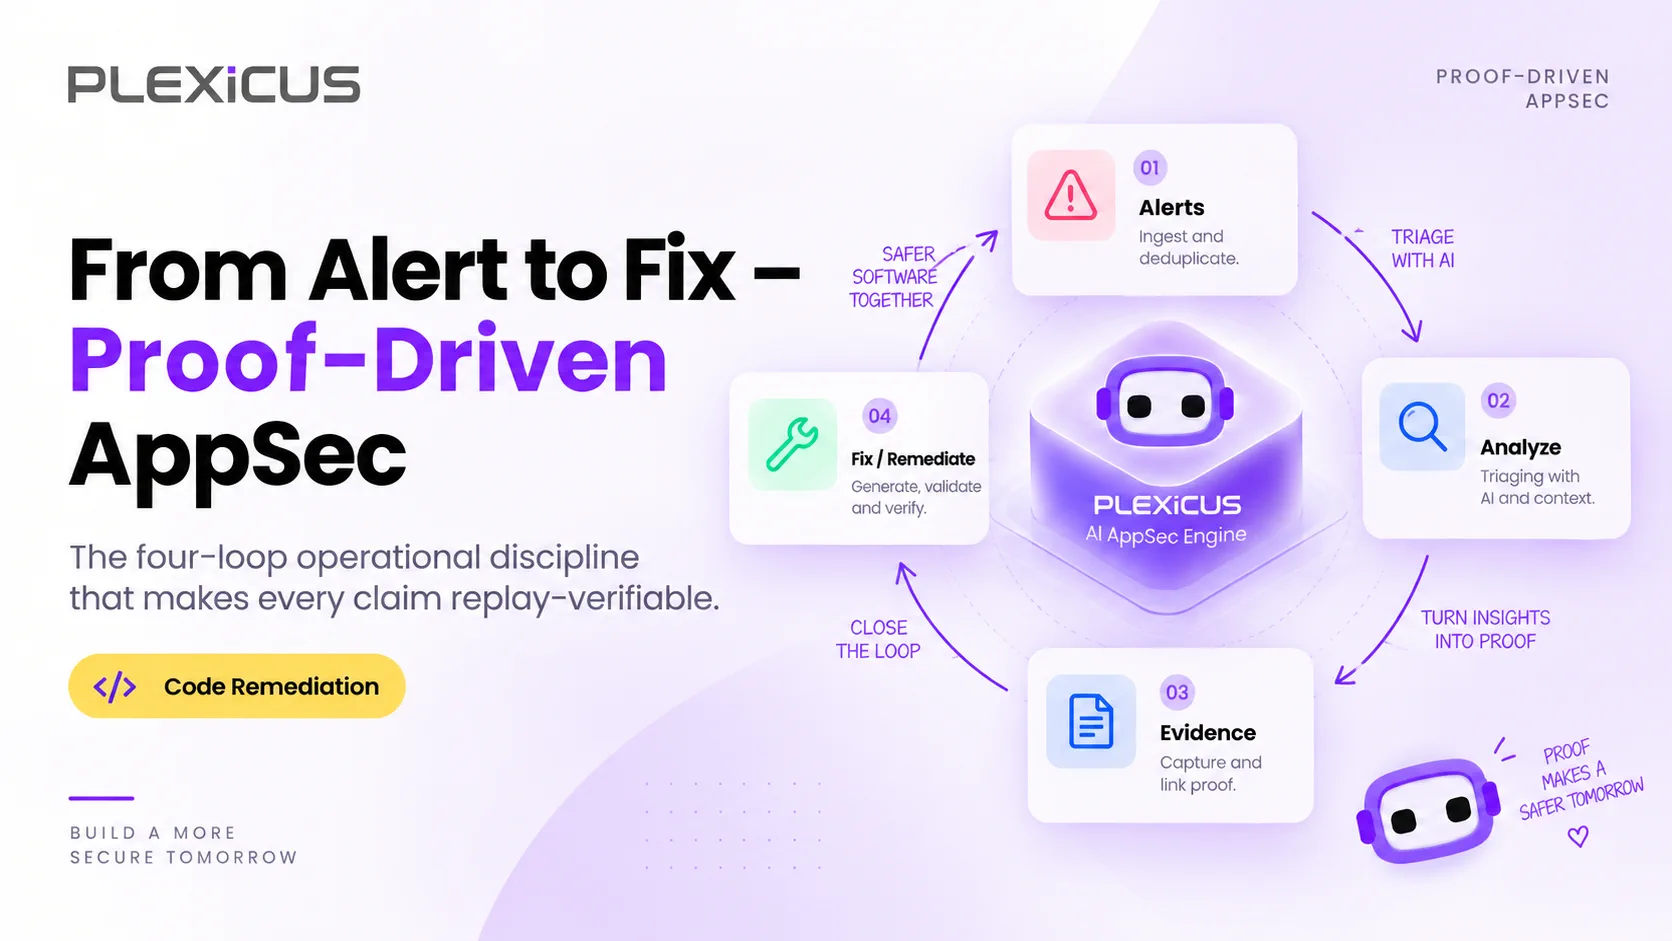
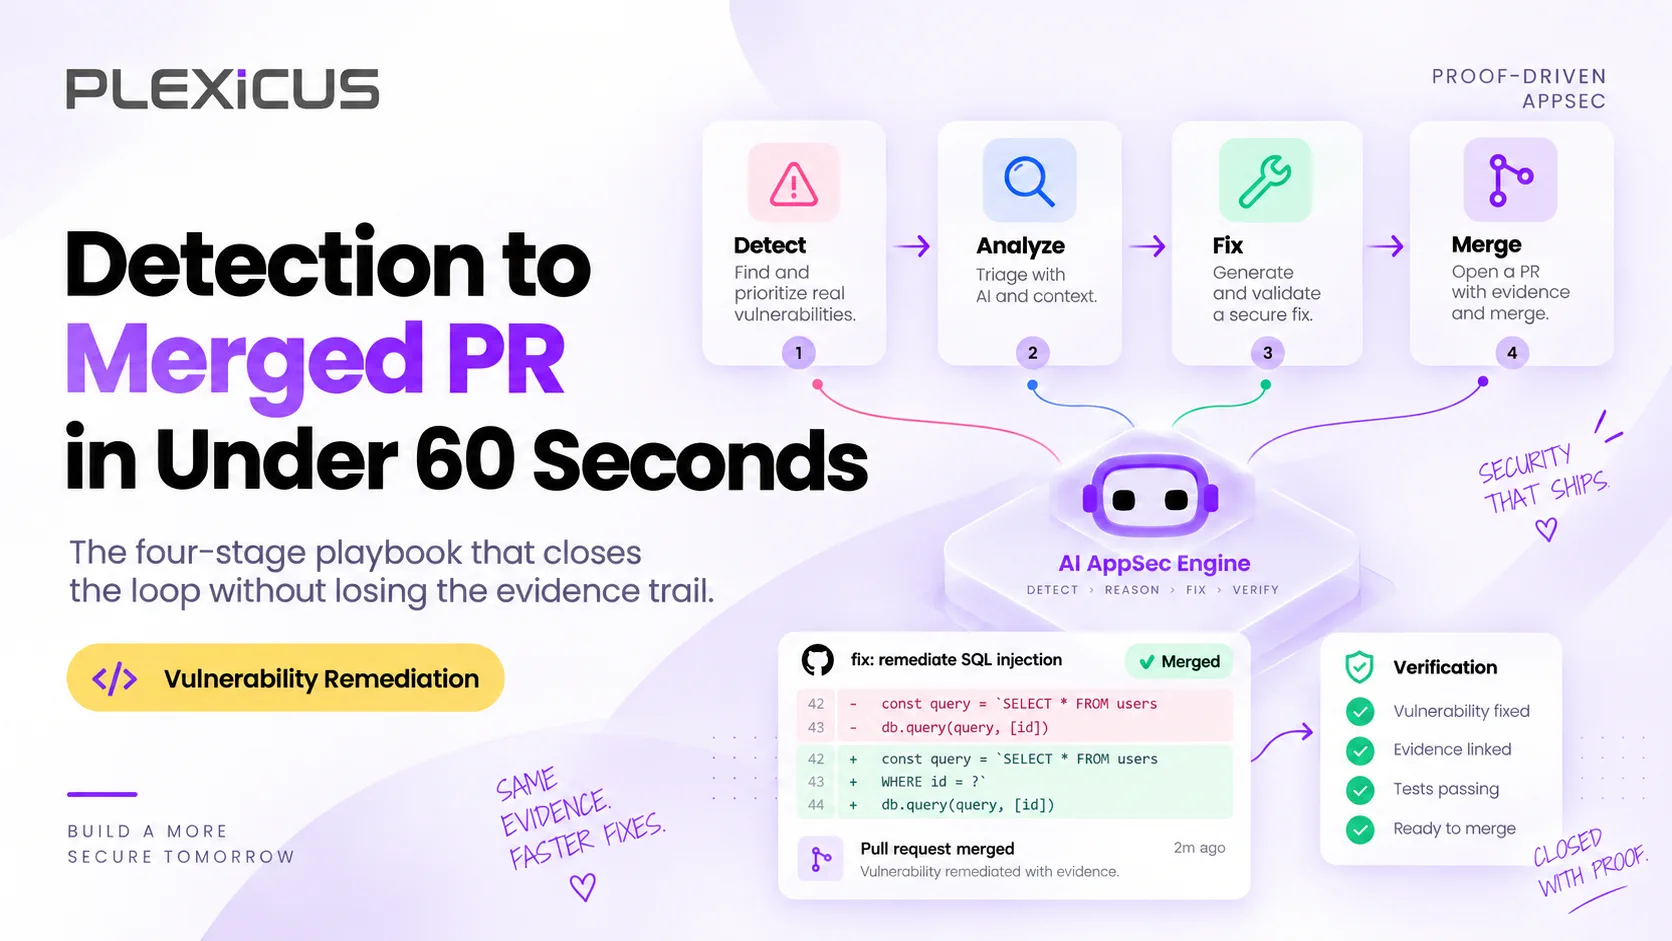
Von der Warnung zur Korrektur: Die Schleife mit Proof-Driven AppSec schließen
Code Remediation

Von der Warnung zur Korrektur: Die Schleife mit Proof-Driven AppSec schließen

Die meisten Sicherheitsprogramme sind eine Reihe nicht verbundener Schleifen — Warnung, Triage, Fix, Audit, erneuter Fix, erneutes Audit. Proof-Driven AppSec schließt die Schleife einmal und macht jeden Schritt beweisbar. Dies ist die kanonische Definition, die Vier-Schleifen-Struktur und wie sie in der Produktion aussieht.

José Palanco José Palanco ·
Das DevSecOps-Arsenal: Vom Anfänger zum Experten
Learn

Das DevSecOps-Arsenal: Vom Anfänger zum Experten

Das Ausführen von `trivy image` ist nicht DevSecOpses ist Lärmerzeugung. Echte Sicherheitsingenieurarbeit dreht sich um das Signal-Rausch-Verhältnis. Dieser Leitfaden bietet produktionsreife Konfigurationen für 17 Industriestandard-Tools, um Schwachstellen zu stoppen, ohne das Geschäft zu stoppen, organisiert in drei Phasen: Vorab-Commit, CI-Gatekeeper und Laufzeitscanning.

José Palanco José Palanco ·
Reduzieren Sie das Rauschen: Machen Sie Ihre Sicherheitstools tatsächlich für Sie nützlich
Learn

Reduzieren Sie das Rauschen: Machen Sie Ihre Sicherheitstools tatsächlich für Sie nützlich

Die Installation eines Sicherheitstools ist der einfache Teil. Der schwierige Teil beginnt am 'Tag 2', wenn dieses Tool 5.000 neue Schwachstellen meldet. Dieser Leitfaden konzentriert sich auf das Schwachstellenmanagement: wie man doppelte Warnungen herausfiltert, Fehlalarme verwaltet und die Metriken verfolgt, die tatsächlich den Erfolg messen. Erfahren Sie, wie Sie vom 'Fehlerfinden' zum 'Risikobeseitigen' übergehen können, ohne Ihr Team zu überfordern.

José Palanco José Palanco ·
Beste SCA-Tools im Jahr 2025: Abhängigkeiten scannen, Ihre Software-Lieferkette sichern
Review

Beste SCA-Tools im Jahr 2025: Abhängigkeiten scannen, Ihre Software-Lieferkette sichern

Moderne Anwendungen hängen stark von Drittanbieter- und Open-Source-Bibliotheken ab. Dies beschleunigt die Entwicklung, erhöht jedoch auch das Risiko von Angriffen. Jede Abhängigkeit kann Probleme wie ungepatchte Sicherheitslücken, riskante Lizenzen oder veraltete Pakete einführen. Software Composition Analysis (SCA)-Tools helfen, diese Probleme zu lösen.

José Palanco José Palanco ·
Webanwendungssicherheit: Best Practices, Tests und Bewertungen für 2026
Cybersecurity

Webanwendungssicherheit: Best Practices, Tests und Bewertungen für 2026

Webanwendungssicherheit ist entscheidend, um Ihre Apps vor Cyberangriffen zu schützen, die auf sensible Daten abzielen und den Betrieb stören. Dieser Leitfaden behandelt die Bedeutung der Webanwendungssicherheit, häufige Schwachstellen, Best Practices und Testmethoden, um Ihnen zu helfen, Ihre Anwendung zu sichern, die Einhaltung von Vorschriften sicherzustellen und das Vertrauen der Benutzer zu bewahren

José Palanco José Palanco ·
15 DevSecOps-Trends zur Sicherung Ihres Unternehmens
Cybersecurity

15 DevSecOps-Trends zur Sicherung Ihres Unternehmens

Ein Alptraum-Sicherheitsvorfall ist für viele europäische Unternehmen Realität geworden. Lernen Sie die 15 transformativen DevSecOps-Trends kennen, die Sie wissen müssen, um nicht auf der Liste der Sicherheitsverletzungen zu stehen.

José Palanco José Palanco ·
Der ultimative Beratungsleitfaden für das Management der Anwendungssicherheitslage (ASPM)
Application Security

Der ultimative Beratungsleitfaden für das Management der Anwendungssicherheitslage (ASPM)

Wenn Sie heute Software entwickeln oder betreiben, jonglieren Sie wahrscheinlich mit Microservices, serverlosen Funktionen, Containern, Drittanbieterpaketen und einer Flut von Compliance-Checkboxen. Jedes bewegliche Teil erzeugt eigene Ergebnisse, Dashboards und wütende rote Warnungen. Schon bald fühlt sich die Risikosichtbarkeit an, als würde man um 2 Uhr morgens im Nebel von San Francisco fahren – man weiß, dass Gefahr droht, kann sie aber nicht richtig sehen.

José Palanco José Palanco ·
Plexicus sichert sich eine Investition von 150.000 $ von Microsoft
Investment

Plexicus sichert sich eine Investition von 150.000 $ von Microsoft

Plexicus hat eine Investition von 150.000 $ von Microsoft erhalten, um seine Cloud-Infrastruktur auszubauen. Diese Finanzierung wird die Systemleistung, Skalierbarkeit und Zuverlässigkeit verbessern und es Plexicus ermöglichen, mehr Unternehmen mit KI-gestützten Unternehmenslösungen zu unterstützen.

José Palanco José Palanco ·
Plexicus und Céfiros stärken die Cybersicherheit in 19 Ländern
Cybersecurity

Plexicus und Céfiros stärken die Cybersicherheit in 19 Ländern

Eine neue Zusammenarbeit zwischen Plexicus und Céfiros soll die Anwendungssicherheit in 19 Ländern in Lateinamerika und Iberien verbessern. Diese Zusammenarbeit im Bereich Cybersicherheit bringt fortschrittliche Lösungen für das Application Security Posture Management (ASPM) zu Organisationen, die sich proaktiv gegen Cyberbedrohungen verteidigen möchten.

José Palanco José Palanco ·
Bereit, das Wesentliche zu validieren?

Bereit zu validieren, was zählt.

Plexicus ist Proof-Driven AppSec: validierte Funde, kontextuelles Verständnis und geprüfte Remediation — in Evidenz verankert, mit Ihnen gescoped.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit

Teams with fewer than 50 developers: start a 14-day Trial instead of booking a demo. Start a 14-day Trial →

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)