PLEXICUS / AI SWARM PENTEST ESPAGNE · PAIEMENT UNIQUE · SANS ABONNEMENT

AI Swarm Pentest pour les équipes qui développent des logiciels critiques · mission ponctuelle

Trouvez les vulnérabilités avant les attaquants.

Plexicus réalise un AI Swarm Pentest sur les applications développées par votre entreprise, reproduit des chemins d'attaque réels et fournit des preuves priorisées pour savoir quoi corriger en premier.

Trouvez les vulnérabilités avant que d'autres ne les trouvent.
José Ramón Palanco Échangez avec notre fondateur, José Ramón Palanco. Environ 20 ans d’expérience en cybersécurité.
Si vous ne correspondez pas à l'ICP, nous vous le dirons aussi — sans perdre votre temps.

Partagez le périmètre : nous vérifierons s'il convient.

Les équipes sécurité qui livrent du code généré par IA nous font confiance

Technologie et écosystème Plexicus

Nexus transforme les findings techniques en décision actionnable.

NexusCadre AI Swarm Pentest contrôlé
RucheAgents spécialisés · une mémoire partagée
ReproductionVérification indépendante avant la publication d'un finding
AI SWARM PENTEST · NEXUS

Nexus ne se contente pas de comparer des signatures. Il raisonne comme un attaquant.

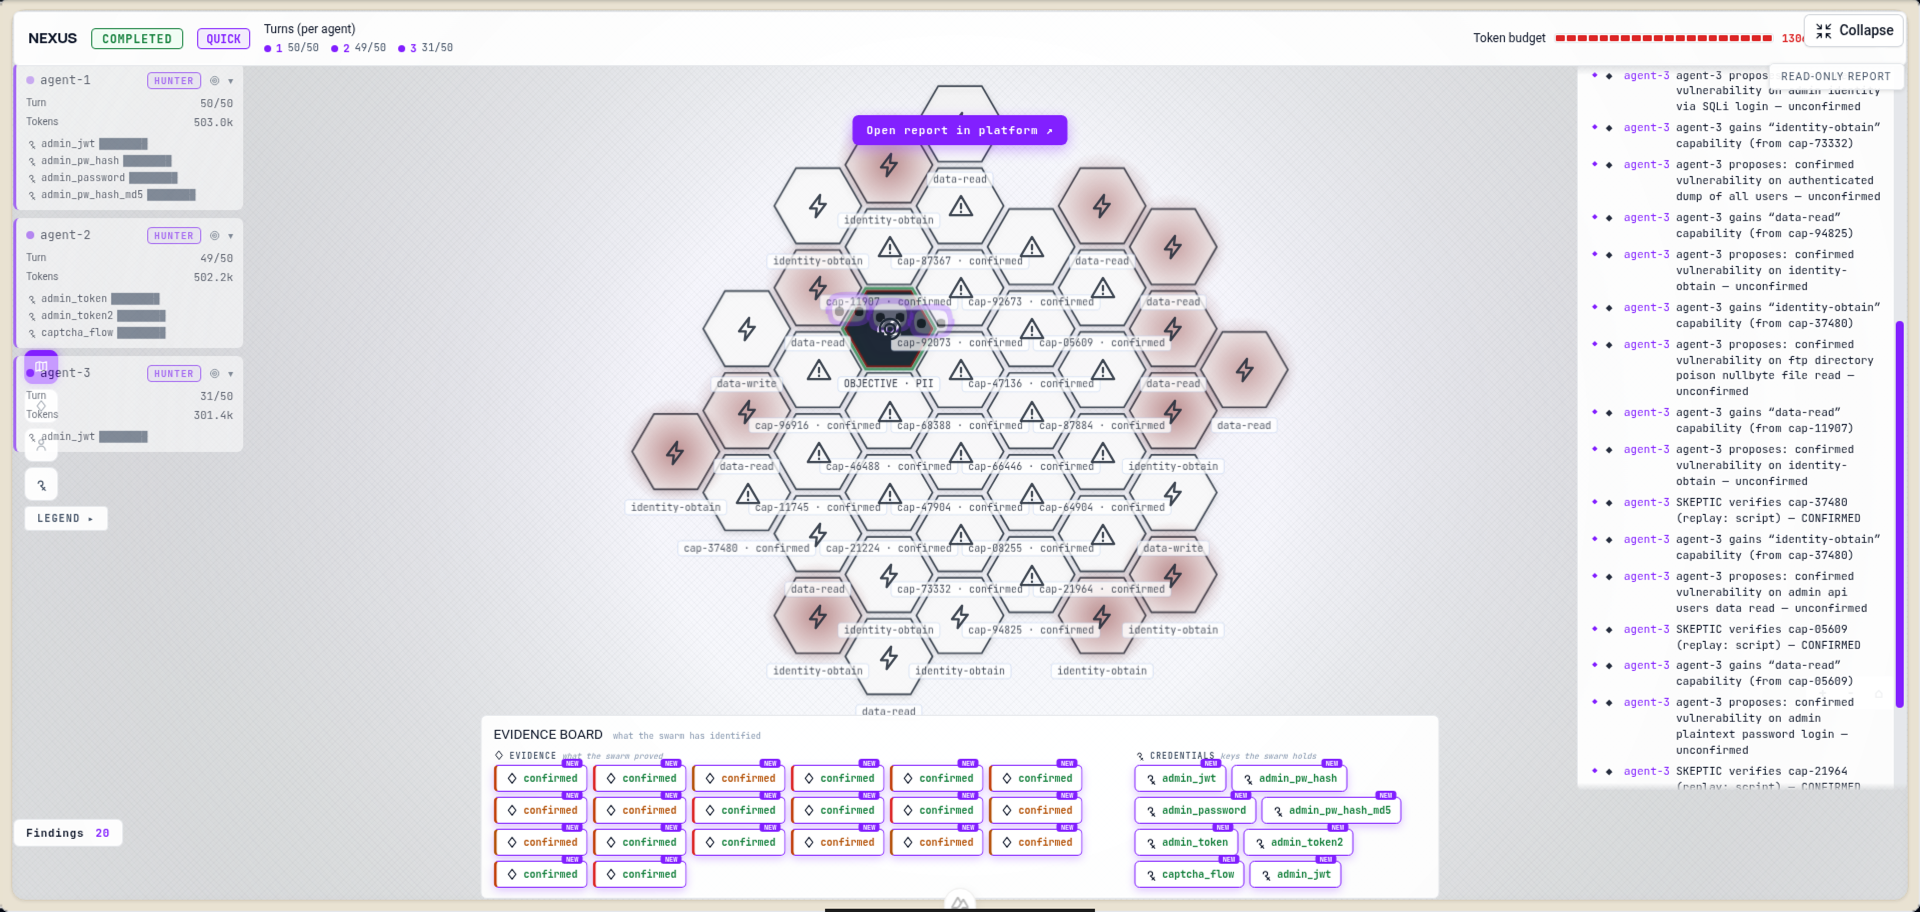
Plexicus valide les chemins d’attaque pertinents dans le périmètre convenu et fournit à votre équipe des preuves à examiner.
  • Dans le périmètre convenu
  • Contexte de travail partagé
  • Décision finale humaine
Plexicus Nexus runtime product view showing verified attack paths and evidence handover.
Real Nexus runtime A clear handover from exploration to evidence. Live product view of the evidence workflow.
Une expérience client réelle

Comme l'un des premiers clients de Plexicus, nous avons pu constater de visu comment leur plateforme a évolué pour devenir une solution de sécurité indispensable. Leur remédiation par IA a considérablement réduit notre charge de gestion des vulnérabilités et permis à l'équipe sécurité de se concentrer sur des initiatives stratégiques plutôt que sur des correctifs répétitifs.

Jose Fernando Dominguez Jose Fernando Dominguez CISO, Ironchip Ironchip · témoignage client

Chaque finding non corrigé est une dette que vous portez déjà. Le défi est de savoir ce qui est réel — et quoi faire ensuite.

Votre pentester externe vous remet un rapport. Votre équipe interne doit encore décider quoi en faire. Pendant ce temps, chaque finding non corrigé est une dette cognitive sur le cœur : la surface devient plus difficile à comprendre, les questions s'accumulent et le prochain audit peut retrouver les mêmes problèmes.

Un scanner compare des signatures et un chatbot donne des conseils. Nexus explore les chemins d'attaque et relie les preuves. L'IA ne remplace pas votre jugement : Plexicus Remediator transforme chaque finding vérifié en proposition de correction vérifiable en sandbox.

Ce que nous livrons

Ce que vous recevez — et ce que vous ne recevez pas.

Si ce dont vous avez besoin est dans la colonne de droite, ce produit n'est pas pour vous. Nous vous le dirons lors de la qualification pour que personne ne perde son temps.

Oui, c'est
  • AI Swarm Pentest d'une application, d'une API ou d'un environnement de test autorisé avec Nexus.
  • Rapport priorisé par risque réel (CVSS + contexte), pas par ordre d'arrivée.
  • Reproduction et vérification indépendante pour chaque finding présenté comme vérifié.
  • Graphe d'attaque et session de remise avec votre équipe technique.
  • Le périmètre et le scope guard sont confirmés avant le démarrage.
Non, ce n'est pas
  • Un scanner de signatures, un chatbot de sécurité ou un agent sans périmètre signé.
  • Un pentest humain classique de plusieurs jours sur site.
  • Une liste interminable de « problèmes potentiels » sans priorisation.
  • Des modifications automatiques en production.
Le processus

Trois étapes. Un résultat actionnable.

Du périmètre convenu à un chemin d'attaque démontré, des preuves reproductibles et une prochaine étape claire pour votre équipe.

  1. Départ
    Périmètre + règles

    Nous définissons l'application, l'API ou l'environnement autorisé, les règles d'engagement et les accès de test nécessaires. Nexus n'agit pas en dehors de ce périmètre.

    01
  2. Analyse
    Attaque + vérification

    La ruche cartographie la surface, formule des hypothèses et teste les chemins. Un autre agent tente de reproduire chaque finding avant qu'il soit marqué comme vérifié.

    02
  3. Livraison
    Preuves + remise

    Vous recevez les findings vérifiés, un graphe d'attaque, les preuves, la reproduction et la priorité, avec une remise documentée pour la prochaine décision.

    03
Le livrable

À la fin, vous avez ceci.

  • Rapport en deux niveaux : une lecture exécutive pour le CTO, plus PDF + JSON avec findings vérifiés, sévérité, preuves, replay reproductible et vérification croisée.
  • Chaîne d'attaque complète : cible, étapes, capacités obtenues et impact démontré.
  • Graphe d'attaque : chemins confirmés et routes écartées expliquant comment le résultat a été obtenu.
  • Statut de vérification et priorité : ce qui a été reproduit, ce qui ne l'a pas été et pourquoi cela mérite attention.
  • Remise documentée avec le contexte dont votre équipe technique a besoin pour décider de la suite.

Et si vous ne trouvez rien ? Nous ne remplissons pas le rapport d'alertes théoriques. Si un finding n'est pas reproductible, il n'est pas livré comme vérifié ; sinon, vous recevez la priorité et le contexte pour décider.

Vous savez déjà quoi analyser ? Vérifiez l'adéquation avant de réserver votre budget.

Demander un AI Swarm Pentest
Cadre AI Swarm Pentest

Une capacité offensive, dans des limites vérifiables.

Le cadre n'est pas un autre modèle d'IA. C'est un système de règles, de mémoire, de limites et de vérification qui maintient les agents dans la mission convenue.

01

Garde-fou de périmètre

La cible et les règles d'engagement sont convenues avant le début du travail.

02

Mémoire traçable

Les hypothèses, les tentatives et les preuves restent liées au chemin qui les a produites.

03

Limites de mission

Le temps, les ressources et les accès sont bornés pour une exécution contrôlée.

04

Décision humaine

Votre équipe conserve l'approbation finale et le contrôle de toute modification.

Questions que vous vous poseriez

Doutes qui tuent la décision.

Pourquoi l'appeler un cadre AI Swarm Pentest ?

Parce que Nexus n'est pas seulement un modèle. Le cadre réunit des agents spécialisés, des règles de périmètre, une mémoire partagée, des limites de mission, des preuves et la vérification dans un système contrôlé.

Et si vous ne trouvez rien ?

Nous ne remplissons pas le rapport d'alertes théoriques. Si un finding n'est pas reproductible, il n'est pas livré comme vérifié ; sinon, vous recevez la priorité et le contexte pour décider.

Quelle différence avec un scanner ou un chatbot ?

Un scanner compare des signatures et un chatbot suggère des réponses. Nexus explore les chemins, teste des hypothèses et relie les preuves pour prioriser ce qui mérite attention.

Comment contrôlez-vous le périmètre ?

Avant le démarrage, nous définissons la cible, l'environnement autorisé, les accès de test et les règles d'engagement. Le scope guard maintient l'exécution dans cet accord.

Comment vérifiez-vous un finding ?

Chaque finding inclut un replay reproductible et doit être répété par un agent indépendant. Si le résultat diffère, il est marqué comme non vérifié ou écarté.

Que deviennent les chemins qui échouent ?

Ils ne disparaissent pas. Ils restent une mémoire utile de la mission, afin que les autres agents ne répètent pas la même tentative et puissent tester une meilleure hypothèse.

Modifiez-vous ma production ?

Jamais. Seulement des correctifs validés en sandbox, livrés comme PRs ou fichiers de patch séparés. Votre équipe décide du merge.

Qualification

Vérifiez si l'AI Swarm Pentest convient à votre environnement.

Partagez le contexte minimum. Nous vérifierons le périmètre et indiquerons la prochaine étape commerciale.

Qualification

Vérifiez si l'AI Swarm Pentest convient à votre environnement.

Partagez le contexte minimum. Nous vérifierons le périmètre et indiquerons la prochaine étape commerciale.

Avant d'envoyer — vérifiez que vous correspondez

0 / 280

Sans engagement. Si vous ne correspondez pas, nous vous le dirons.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)