Dependabot peut mettre à jour les compétences des agents IA. Qui vérifie les changements ?
Dependabot peut proposer des mises à jour de dépendances d’agents dans des pull requests à examiner.

Fournir des articles d'experts, du contenu opportun et des mises à jour essentielles sur la cybersécurité, les startups, les affaires, la sécurité cloud-native, et plus encore.
Dependabot peut proposer des mises à jour de dépendances d’agents dans des pull requests à examiner.
Une nouvelle règle GitHub Actions concerne les workflows privilégiés de pull requests. Voici comment préparer les dépôts.
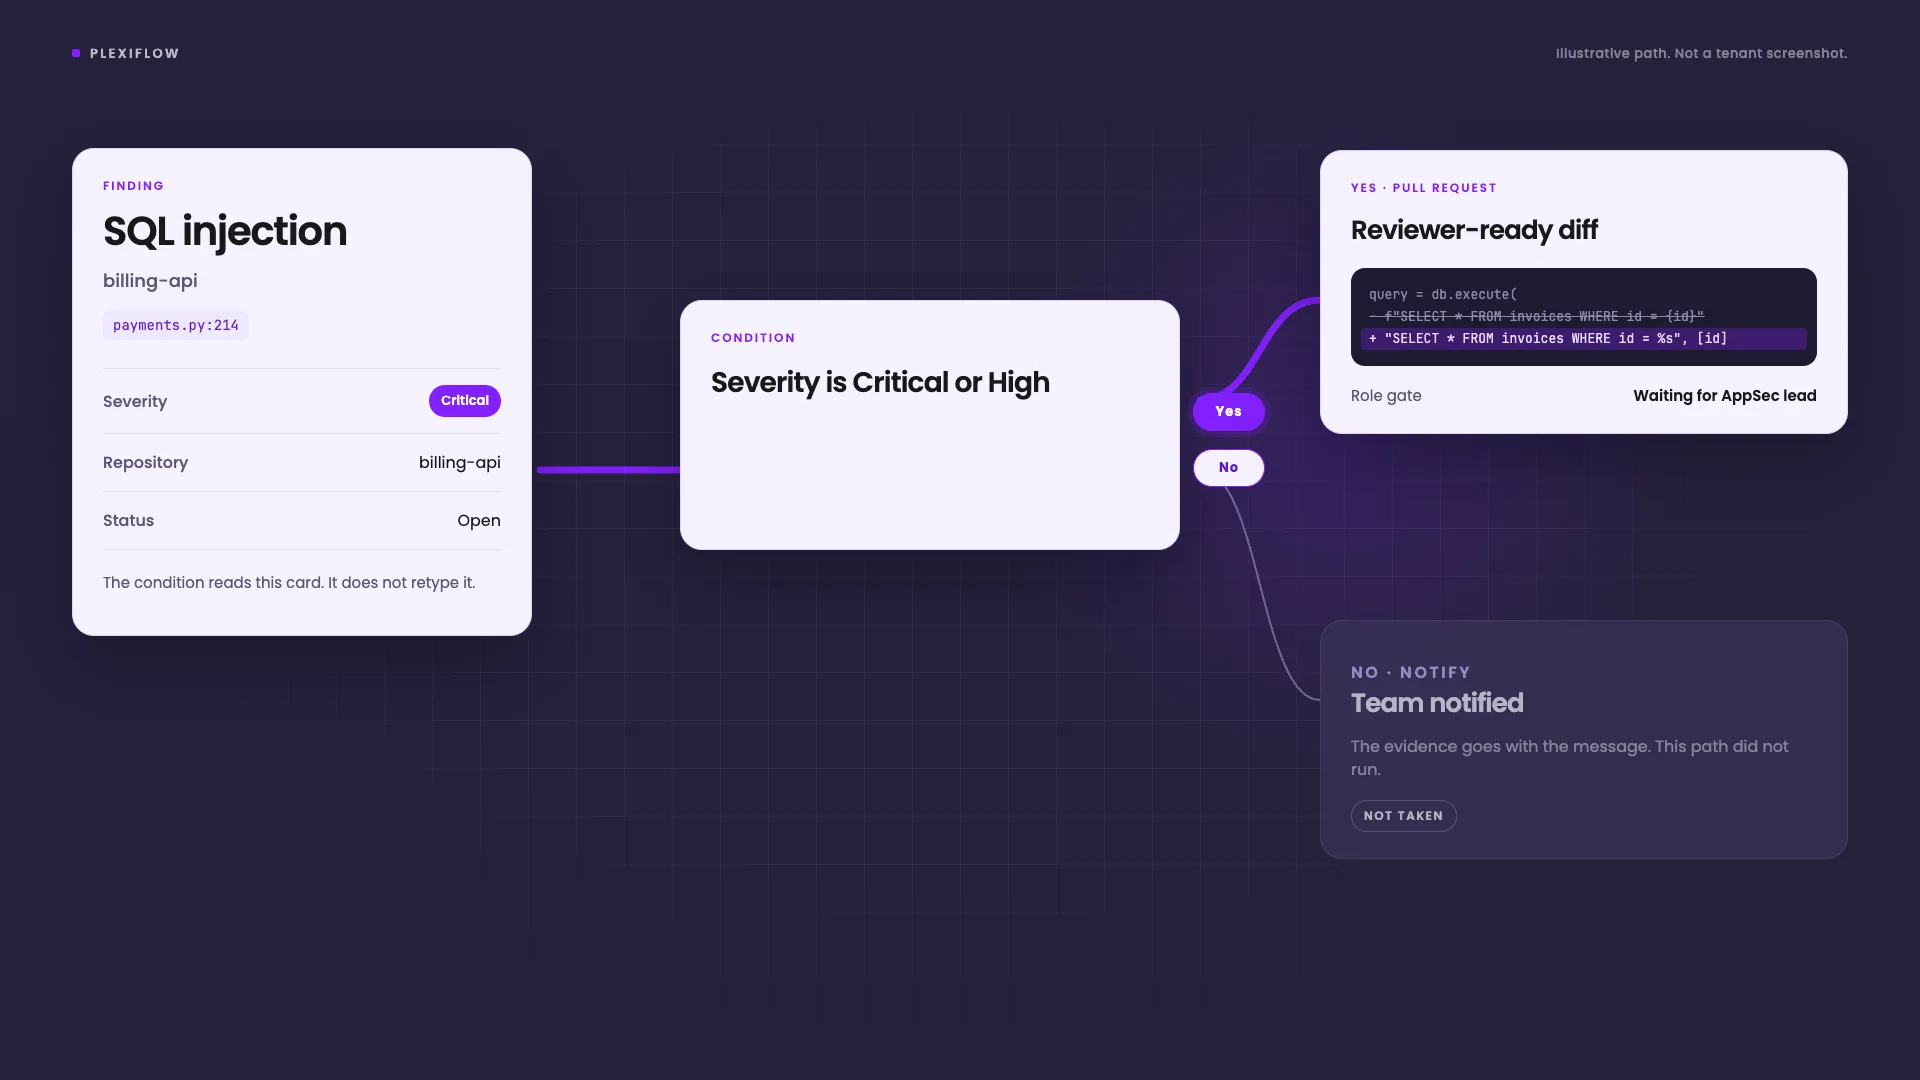
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Une évaluation interne de DeepSeek distingue capacité offensive et discipline. Définissez périmètre, preuves et nettoyage avant les tests autonomes.
Distinguez exposition PHP et défauts applicatifs, vérifiez le remplacement des workers et rendez les preuves de correction examinables avec Plexicus.
EMBRACE rappelle qu’un navigateur intégré ne reprend pas automatiquement les frontières de sécurité d’un navigateur autonome.
Transformez les scores de sécurité IA en une évaluation cadrée, avec constats reproductibles, correctifs revus et tests du déploiement.
Trois alertes n8n élevées montrent pourquoi la révision analysée et le contexte du code comptent avant de conclure à une fuite.
Inventoriez les scripts du navigateur, testez leur intégrité et conservez les preuves de déploiement après l’incident Convertr.
Reliez les dépendances Wasmtime aux artefacts livrés, choisissez le bon correctif et vérifiez les déploiements avec un processus de preuves Plexicus.
Une méthode pratique pour tester les autorisations, relier le code aux impacts et examiner les corrections avec Plexicus.
La préparation quantique commence par savoir où la cryptographie est utilisée. Les jalons annoncés par Singapour en 2026 rendent cet inventaire urgent, mais une SBOM ne montre pas à elle seule tous les algorithmes, paramètres d’exécution ou fournisseurs qui nécessitent un plan de migration.
Le skill open source de Cloudflare associe recherche guidée par la couverture, validation indépendante et preuves structurées. Voici ce que ce processus peut établir et ses limites.
L’IA peut aider à analyser des logiciels compilés, mais le résultat d’un décompilateur ne prouve pas une vulnérabilité. Découvrez ce que REA change et comment valider les constats.
3 systèmes ont affirmé un état et aucun n'a vérifié qu'il était toujours vrai. Un registre a signalé qu'un package était attesté. Un banc d'évaluation a signalé qu'un modèle était hors ligne. Un assistant a signalé qu'un package fonctionnerait.
Un guide des serveurs MCP qui connectent les assistants IA aux analyses de sécurité, aux résultats, aux tests web et aux workflows de remédiation.
Le pentesting IA open source s'est réparti en catégories distinctes : pentesters autonomes d'applications, plateformes d'orchestration multi-agents, agents centrés sur la vérification et couches d'outils MCP. Nous avons examiné 10 projets actifs et expliqué ce que chacun maîtrise vraiment.
Comment des capacités d’attaque spécialisées partagent le contexte, confrontent leurs hypothèses et vérifient indépendamment les chemins d’attaque dans le workflow Proof-Driven AppSec de Plexicus.
Un guide complet de l’AppSec : conception sécurisée, tests du code et des applications, sécurité de la chaîne logicielle et validation des risques par des preuves.
Le connectome d’une drosophile met en lumière un principe de sécurité : une démonstration ne constitue pas une preuve tant que des contrôles ne montrent pas ce que le système présenté apporte réellement.
DevDay 2026 a relié les agents persistants, le codage dans le cloud, les plugins, les événements et le travail collaboratif. Voici ce qui est disponible, ce qui arrive et où se situent les limites de l’AppSec.
Les démos de motion design d’Opus 5.5 révèlent une boucle agentique : planifier, coder, exécuter, examiner, réviser. La cybersécurité de Claude exige une vérification au même rythme.
Jev produit des décisions typées plutôt que de la prose. Cette approche peut placer le jugement sémantique dans les flux de sécurité, avec politique, repli, vérification et revue humaine.
MAESTRO est le framework en 7 couches de la Cloud Security Alliance pour modéliser les menaces de l’IA agentique, mis en pratique par l’OWASP GenAI Security Project. Ce guide transforme chaque couche en une liste de contrôle de pentest.
Le test d'intrusion IA en 2026 se divise en trois voies : agents de pentest autonomes, plateformes BAS et PTaaS assisté par IA. Nous avons comparé 15 outils sur la preuve, le rejeu et le prix.
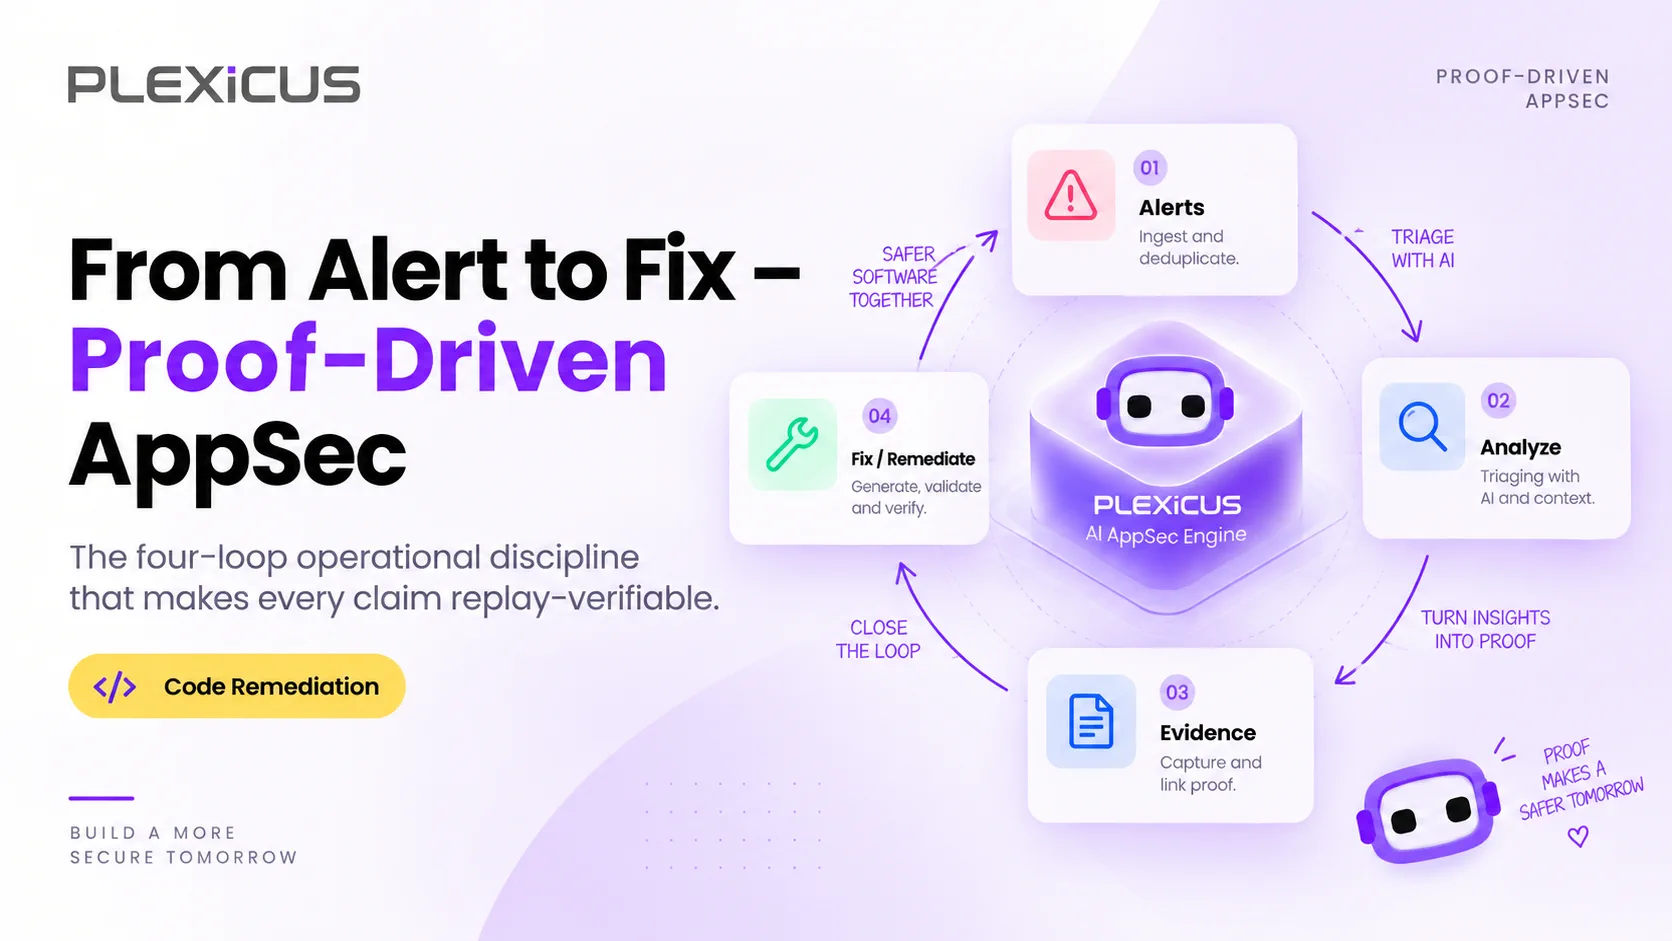
L'AppSec pilotée par les preuves est un processus de remédiation des vulnérabilités qui ferme la boucle de l'alerte au correctif, preuves rejouables à l'appui : détecter, vérifier, corriger, auditer.
L’IA peut supprimer le travail AppSec répétitif sans supprimer la responsabilité. Voici quoi automatiser, augmenter ou escalader.
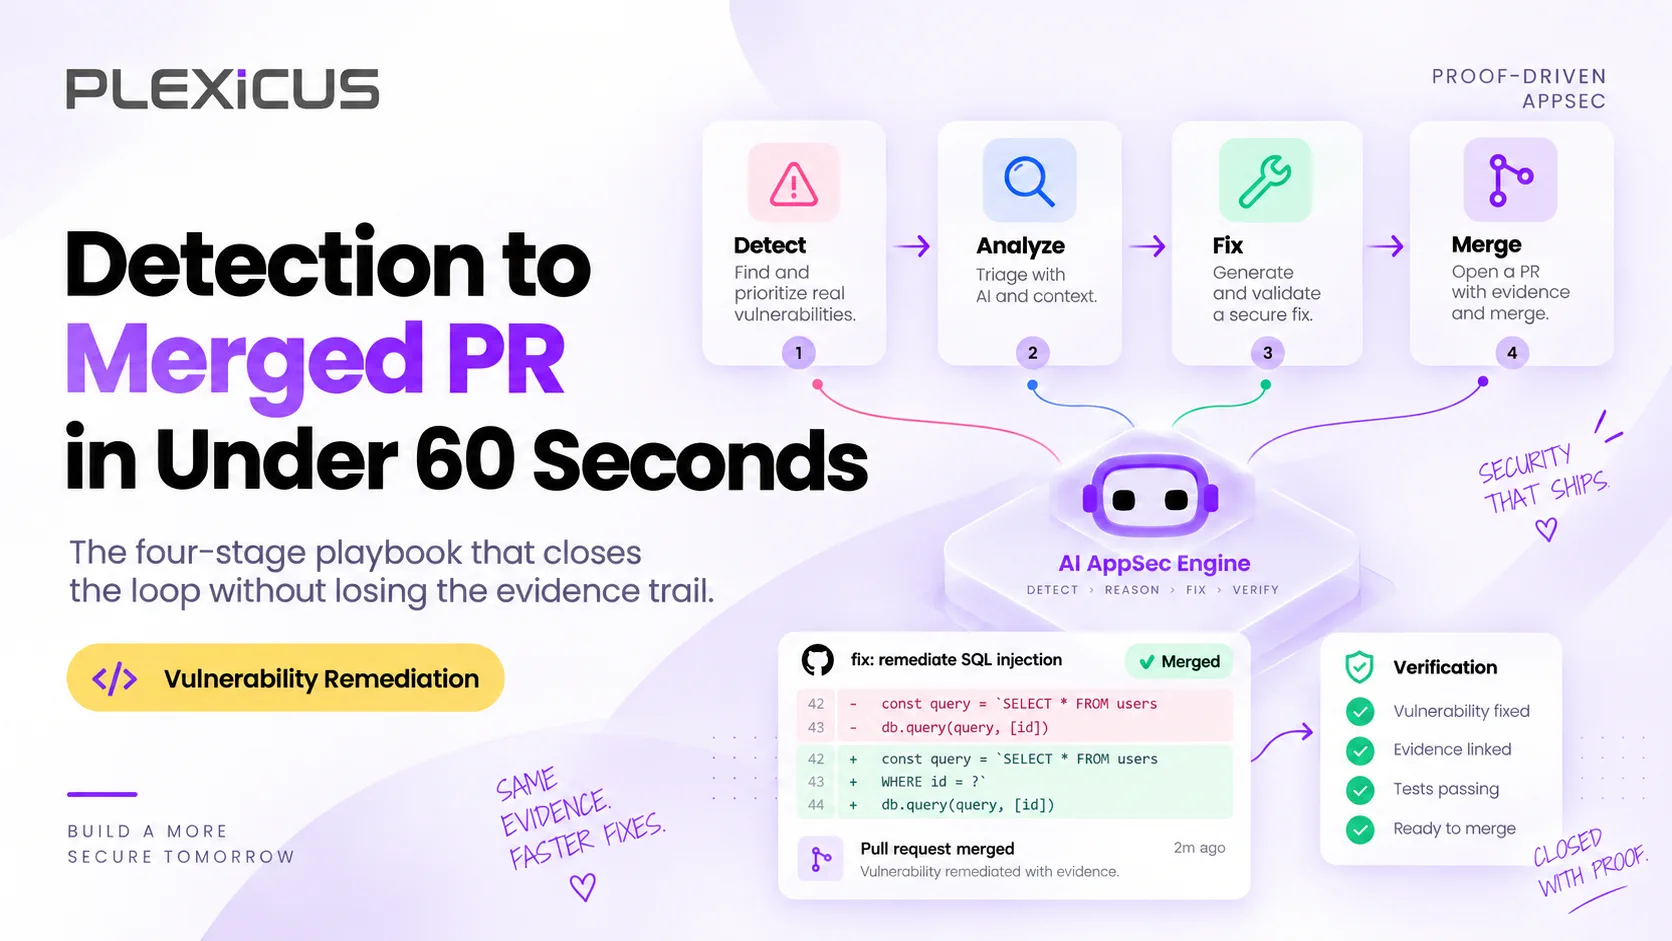
Un playbook de remédiation automatisée des vulnérabilités en quatre étapes, qui transforme un résultat vérifié en PR testée et prête à relire en moins de 60 secondes, preuves à l'appui.
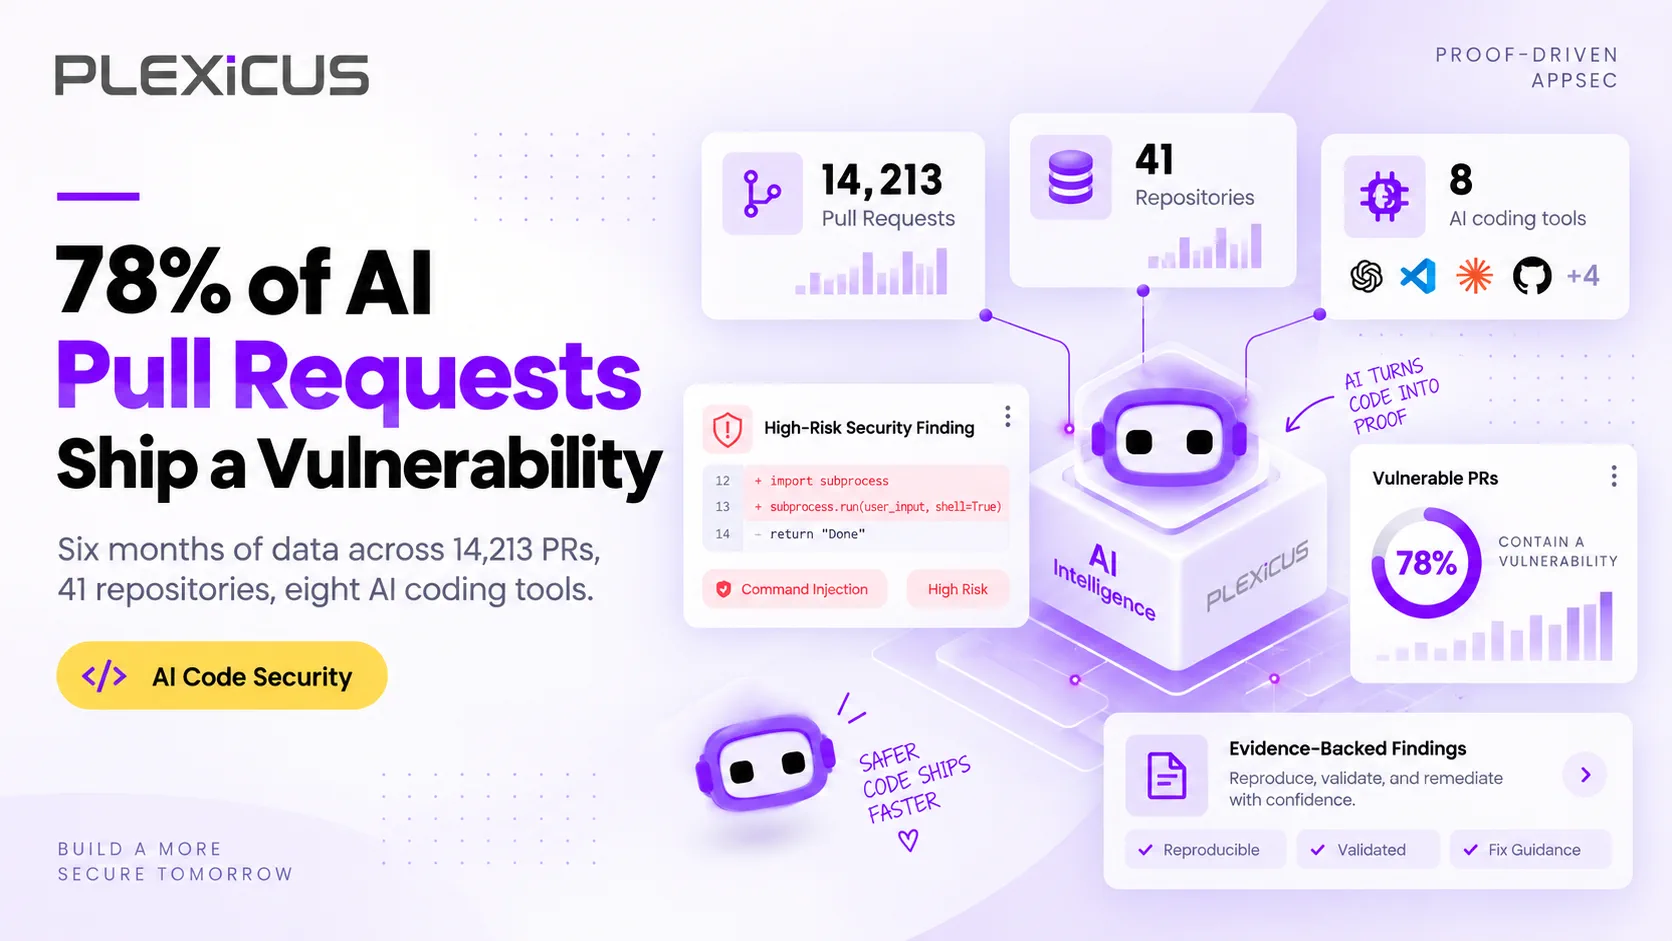
78 % des 14 213 pull requests assistées par l'IA que nous avons analysées contenaient une vulnérabilité qui a échappé à la revue humaine. Voici comment nous l'avons mesurée, les catégories de failles et les moyens d'y remédier.
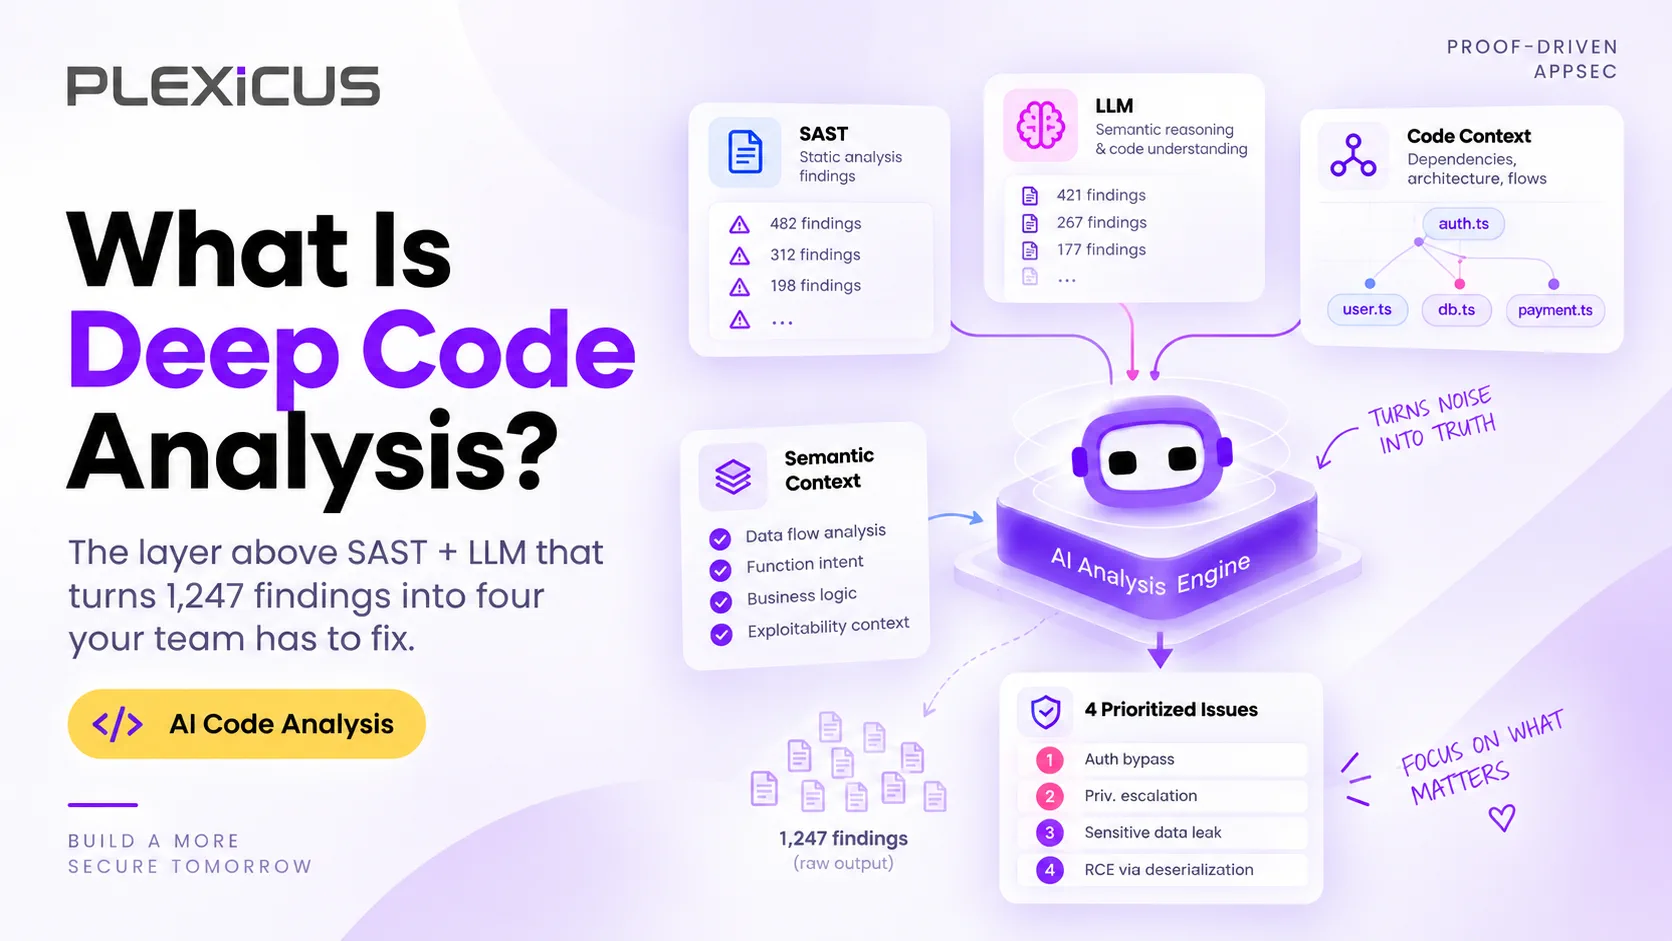
Les faux positifs SAST masquent les vrais bugs, et un wrapper LLM n'y change rien. Deep Code Analysis prouve par l'analyse d'accessibilité quels findings sont réels et atteignables.
Les outils de codage IA rendent les développeurs plus rapides — mais un développement plus rapide nécessite également une meilleure visibilité, des workflows de révision plus solides et une remédiation plus fiable. Ce guide de gouvernance pratique s'adresse aux équipes qui adoptent Codex, Claude Code, Cursor, Windsurf et d'autres agents de codage IA.
La détection seule ne peut pas suivre le rythme du développement accéléré par l'IA. La remédiation native IA constitue la couche suivante — aidant les équipes à corriger, valider et suivre les vulnérabilités dans le code généré par l'IA à chaque étape du SDLC.
Les outils de codage IA écrivent près de la moitié de tout le nouveau code. Et 45 % de ce code est livré avec au moins une vulnérabilité. La sécurité du vibe coding est la pratique qui consiste à sécuriser les logiciels créés par l'IA — détecter, prioriser et corriger les risques avant qu'ils n'atteignent la production.
"Plexicus Community est une plateforme de sécurité applicative gratuite et éternelle pour les développeurs. Obtenez une analyse complète SAST, SCA, DAST, des secrets et une analyse IaC, ainsi que des corrections de vulnérabilités alimentées par l'IA, sans carte de crédit requise."
Les outils de sécurité ont la réputation d'être des barrières bruyantes. Lorsqu'un développeur pousse du code et que le pipeline CI/CD échoue avec un rapport PDF de 500 pages en pièce jointe, sa réaction naturelle n'est pas de corriger les problèmes. C'est de les ignorer ou de forcer la fusion du code.
Trouver des vulnérabilités n'est plus le principal défi. Désormais, le plus gros problème est la grande quantité de dette de sécurité que les développeurs n'ont pas le temps de traiter.
Dans ce guide, vous apprendrez à aller au-delà des correctifs manuels et à construire un flux de travail qui détecte, priorise et remédie automatiquement les vulnérabilités SQLi en utilisant l'automatisation pilotée par l'IA.
Les organisations utilisant la sécurité pilotée par l'IA ont réduit les cycles de vie des violations de 80 jours et économisé 1,9 million de dollars par incident, soit une réduction de 34 %, soulignant l'importance croissante de l'IA pour la défense
Alors que nous avançons vers 2026, de nombreuses équipes techniques constatent que la « détection d'anomalies » seule ne suffit pas à gérer le volume considérable de code produit
Exécuter `trivy image` n'est pas du DevSecOpsc'est de la génération de bruit. La véritable ingénierie de sécurité concerne le rapport signal-bruit. Ce guide fournit des configurations de qualité production pour 17 outils standards de l'industrie afin de stopper les vulnérabilités sans arrêter l'entreprise, organisées en trois phases : pré-engagement, gardiens CI et analyse à l'exécution.
DevSecOps est devenu la norme pour livrer des logiciels modernes. Les équipes ne confient plus le code à la sécurité après le développement. D'ici 2026, la sécurité est une partie partagée et automatisée de chaque étape du pipeline. Dans ce guide, nous rassemblons les meilleurs outils DevSecOps à essayer en 2026, en détaillant ce que chaque outil fait, ses avantages et inconvénients, et exactement quelle solution héritée il remplace.
Sysdig est reconnu pour sa couverture étendue des événements du noyau. Il est construit sur la base open-source de Falco et est un favori parmi les équipes SOC qui ont besoin d'une visibilité détaillée sur les noyaux Linux ou les pods Kubernetes.
SentinelOne Singularity Cloud a été l'un des premiers dans le domaine de l'EDR/CWPP autonome. Ses agents alimentés par l'IA offrent une protection rapide, hors ligne, et ont aidé de nombreuses organisations à éviter les attaques par ransomware.
En 2026, le principal défi n'est plus seulement de trouver des bugs. Le véritable problème est la rapidité avec laquelle les attaquants les exploitent. Les équipes de sécurité disposaient autrefois de semaines pour corriger les vulnérabilités, mais ce délai a presque disparu.
Aikido Security est devenu populaire en réduisant les alertes inutiles. En se concentrant sur l'accessibilité, il a aidé les développeurs à éviter le « spam de vulnérabilités » que les anciens scanners créaient.
D'ici 2026, les priorités en matière de sécurité cloud ont changé. La visibilité n'est plus le principal argument de vente puisque Wiz.io a déjà établi la norme au début des années 2020. Désormais, le principal défi est de suivre le rythme du changement.
Imaginez un vendredi après-midi animé dans le centre des opérations de sécurité d'une entreprise technologique en pleine croissance. L'équipe, déjà submergée par les alertes, reçoit notification après notification, leurs écrans clignotant avec des problèmes "critiques" qui nécessitent une attention immédiate. Ils ont plus de 1 000 comptes cloud répartis sur divers fournisseurs, chacun contribuant à la vague d'alertes. Cependant, bon nombre de ces alertes ne concernent même pas des ressources exposées à Internet, laissant l'équipe frustrée et dépassée par l'ampleur et l'urgence apparente de la situation. La sécurité cloud est compliquée.
Installer un outil de sécurité est la partie facile. La partie difficile commence le 'Jour 2', lorsque cet outil signale 5 000 nouvelles vulnérabilités. Ce guide se concentre sur la gestion des vulnérabilités : comment filtrer les alertes en double, gérer les faux positifs et suivre les métriques qui mesurent réellement le succès. Apprenez à passer de la 'découverte de bugs' à la 'réparation des risques' sans submerger votre équipe.
L'expérience développeur (DevEx) est essentielle lors du choix des outils de sécurité. La sécurité doit faciliter le travail du développeur, et non le compliquer. Si les développeurs doivent quitter leur environnement de codage ou utiliser un autre tableau de bord pour trouver des problèmes, cela les ralentit et les rend moins susceptibles d'utiliser les outils.
Cette approche étape par étape vous aide à déployer des outils de sécurité en douceur et à maintenir vos constructions en cours d'exécution. Pensez-y comme une série de petites étapes qui protègent votre livraison, assurant un processus de développement plus fiable et sécurisé.
SAST et DAST sont des méthodes de test de sécurité utilisées pour protéger les applications contre les attaques. Pour voir comment chacun contribue à la sécurité des applications, examinons leurs différences et leur place dans votre flux de travail
Comparez les principaux outils ASPM comme Plexicus, Cycode, Wiz et Apiiro pour automatiser les tests de sécurité des applications et la gestion des vulnérabilités
Découvrez les meilleurs outils de sécurité API pour détecter les vulnérabilités, arrêter les attaques API et protéger vos applications avec des analyses et tests avancés.
Les applications modernes dépendent beaucoup des bibliothèques tierces et open-source. Cela accélère le développement, mais augmente également le risque d'attaques. Chaque dépendance peut introduire des problèmes tels que des failles de sécurité non corrigées, des licences risquées ou des packages obsolètes. Les outils d'analyse de la composition logicielle (SCA) aident à résoudre ces problèmes.
Il existe des dizaines d'outils SAST sur le marché, allant de l'open-source à l'entreprise. Le défi est : Quel outil SAST est le meilleur pour votre équipe ?
La sécurité des applications web est essentielle pour protéger vos applications contre les cyberattaques qui ciblent les données sensibles et perturbent les opérations. Ce guide couvre l'importance de la sécurité des applications web, les vulnérabilités courantes, les meilleures pratiques et les méthodes de test, vous aidant à sécuriser votre application, à assurer la conformité et à maintenir la confiance des utilisateurs
Une violation de sécurité cauchemardesque est devenue une réalité pour de nombreuses entreprises européennes. Découvrez les 15 tendances DevSecOps transformatrices que vous devez connaître pour rester hors de la liste des violations.
Plexicus obtient son diplôme du programme d'accélération Startup Wise Guys Spring Batch 2025.
Si vous développez ou gérez des logiciels aujourd'hui, vous jonglez probablement avec des micro-services, des fonctions sans serveur, des conteneurs, des packages tiers et une avalanche de cases de conformité à cocher. Chaque élément en mouvement génère ses propres résultats, tableaux de bord et alertes rouges furieuses. Avant longtemps, la visibilité des risques ressemble à une conduite dans le brouillard de San Francisco à 2 heures du matin : vous savez que le danger est là, mais vous ne pouvez pas vraiment le voir.
Plexicus a obtenu un investissement de 150 000 $ de Microsoft pour étendre son infrastructure cloud. Ce financement améliorera la performance, l'évolutivité et la fiabilité du système, permettant à Plexicus de soutenir davantage d'entreprises avec des solutions d'entreprise alimentées par l'IA.
Découvrez comment la nouvelle intégration BlackDuck de Plexicus améliore la sécurité open-source avec la détection en temps réel des vulnérabilités, la priorisation automatisée des risques et des flux de travail DevSecOps transparents.
Plexicus lance une plateforme de sécurité pilotée par l'IA pour la remédiation des vulnérabilités en temps réel. Des agents autonomes détectent, priorisent et corrigent instantanément les menaces.
Une nouvelle collaboration entre Plexicus et Céfiros vise à améliorer la sécurité des applications dans 19 pays en Amérique latine et en Ibérie. Cette collaboration en cybersécurité apporte des solutions avancées de gestion de la posture de sécurité des applications (ASPM) aux organisations cherchant à se défendre de manière proactive contre les menaces cybernétiques.
Les cadres comme DORA, ISO 27001 et NIST SP 800-53 sont essentiels pour une gestion robuste de la posture de sécurité des applications, aidant les organisations à respecter les normes, réduire les risques et maintenir la conformité réglementaire.
Explorez le contenu par sujet et découvrez des articles qui vous intéressent
Plexicus est Proof-Driven AppSec : findings validés, compréhension contextuelle et remédiation relue — ancrée dans la preuve, scopée avec vous.