OUTIL GRATUIT

Gratuite Free SAST Tool
pour l'analyse sécurisée du code.

Analysez instantanément votre code source GitHub pour détecter les vulnérabilités de sécurité — et consultez les correctifs suggérés par l'IA. Aucun stockage. Pas d'entraînement IA. 100 % gratuit.

Voir un exemple de rapport

Aucune Carte de Crédit Requise. Zéro Configuration

Lire la doc
  • Analyses en ~60 secondes
  • 20+ langages et frameworks
  • Aucun code stocké
  • Pas d'entraînement IA
  • Gratuit pour toujours, sans carte de crédit
3 ÉTAPES

Lancez une Analyse de Sécurité du Code en Quelques Minutes

Step 1

Connectez votre dépôt GitHub

Connectez-vous et autorisez l'accès en lecture seule en un clic.

Step 2

Lancer une Analyse de Sécurité du Code

Notre moteur d'analyse statique vérifie votre code source pour les vulnérabilités.

Step 3

Obtenir un Rapport

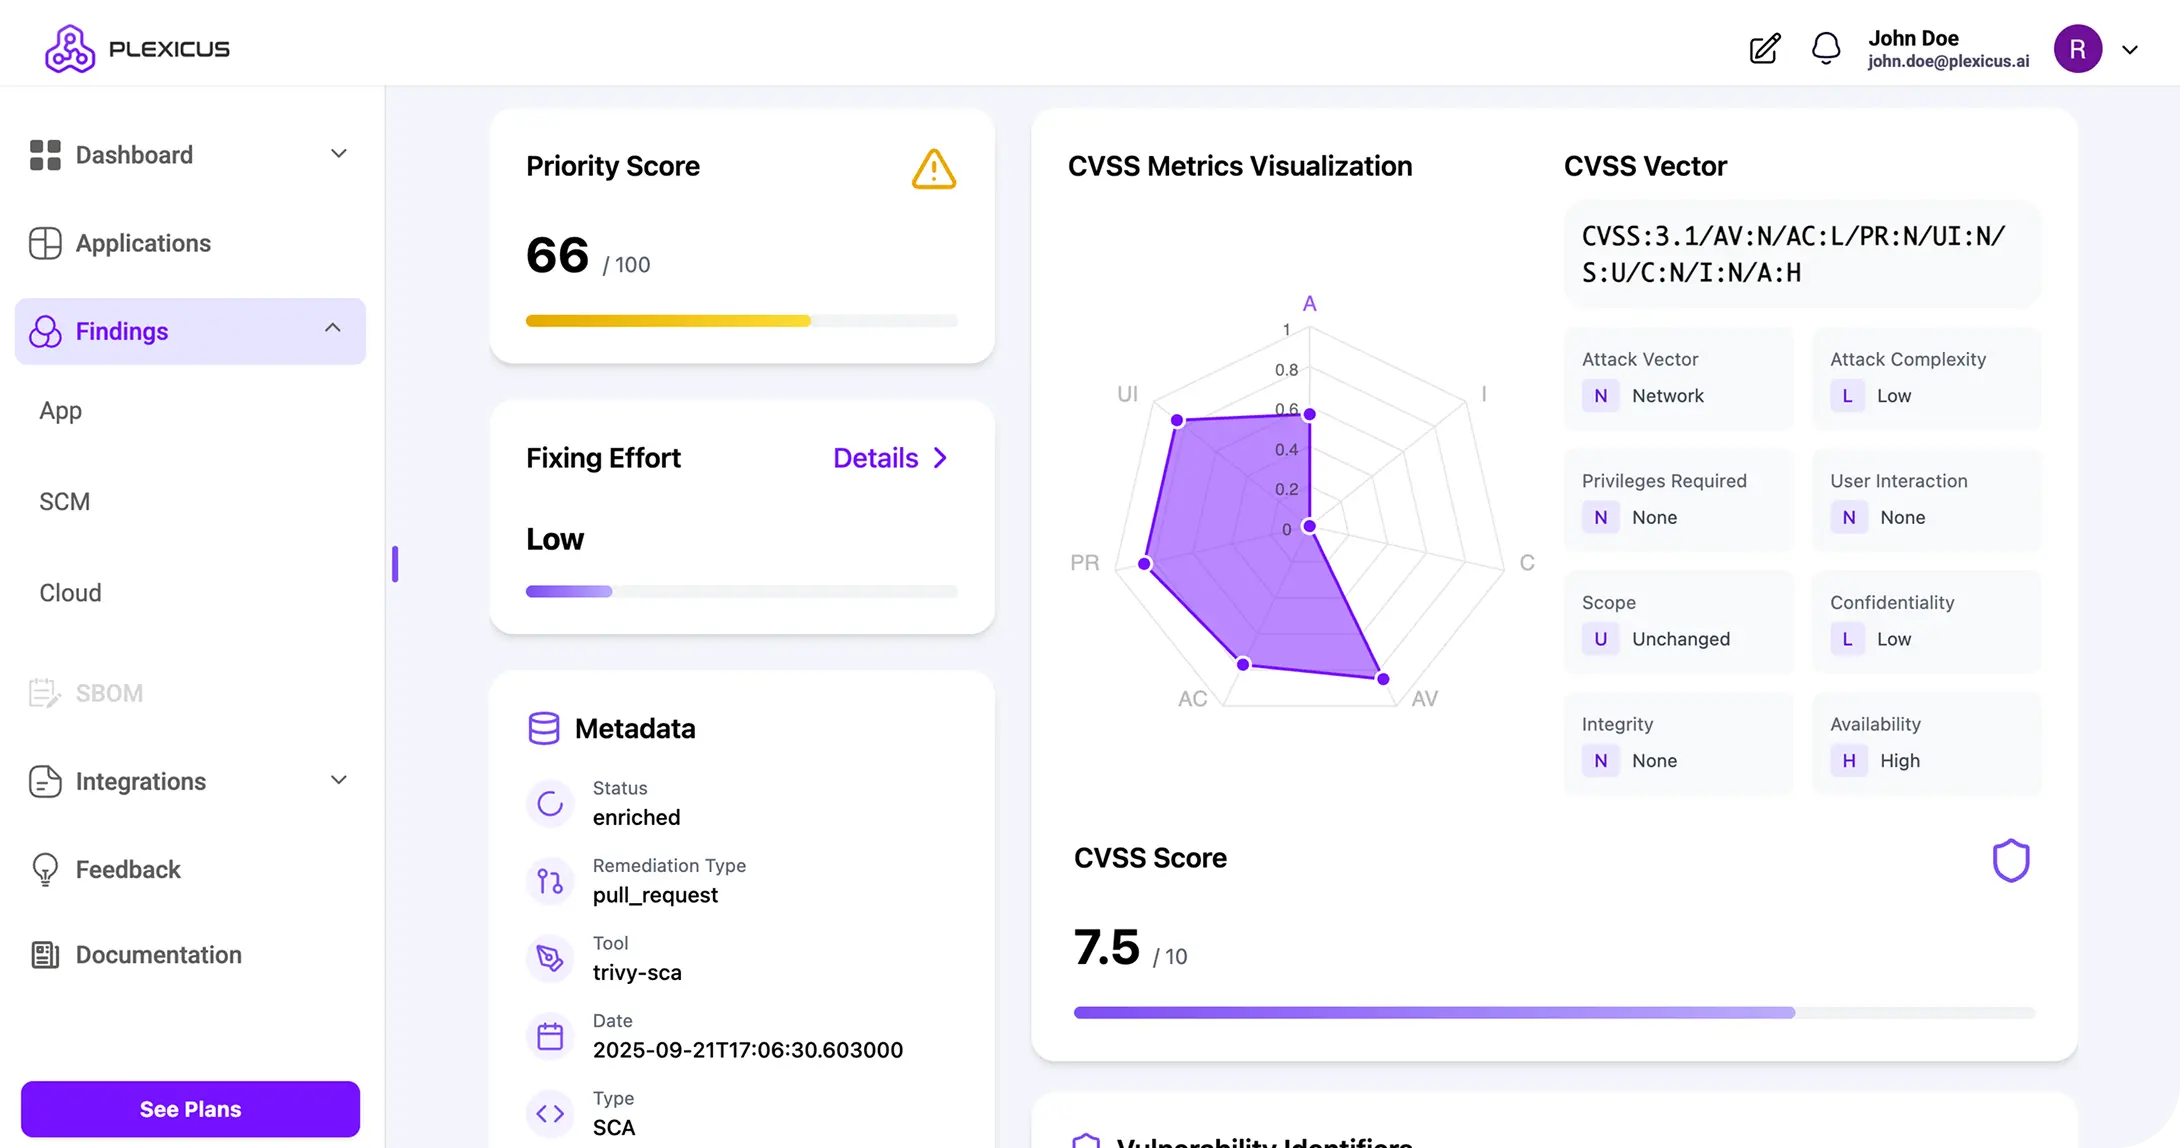
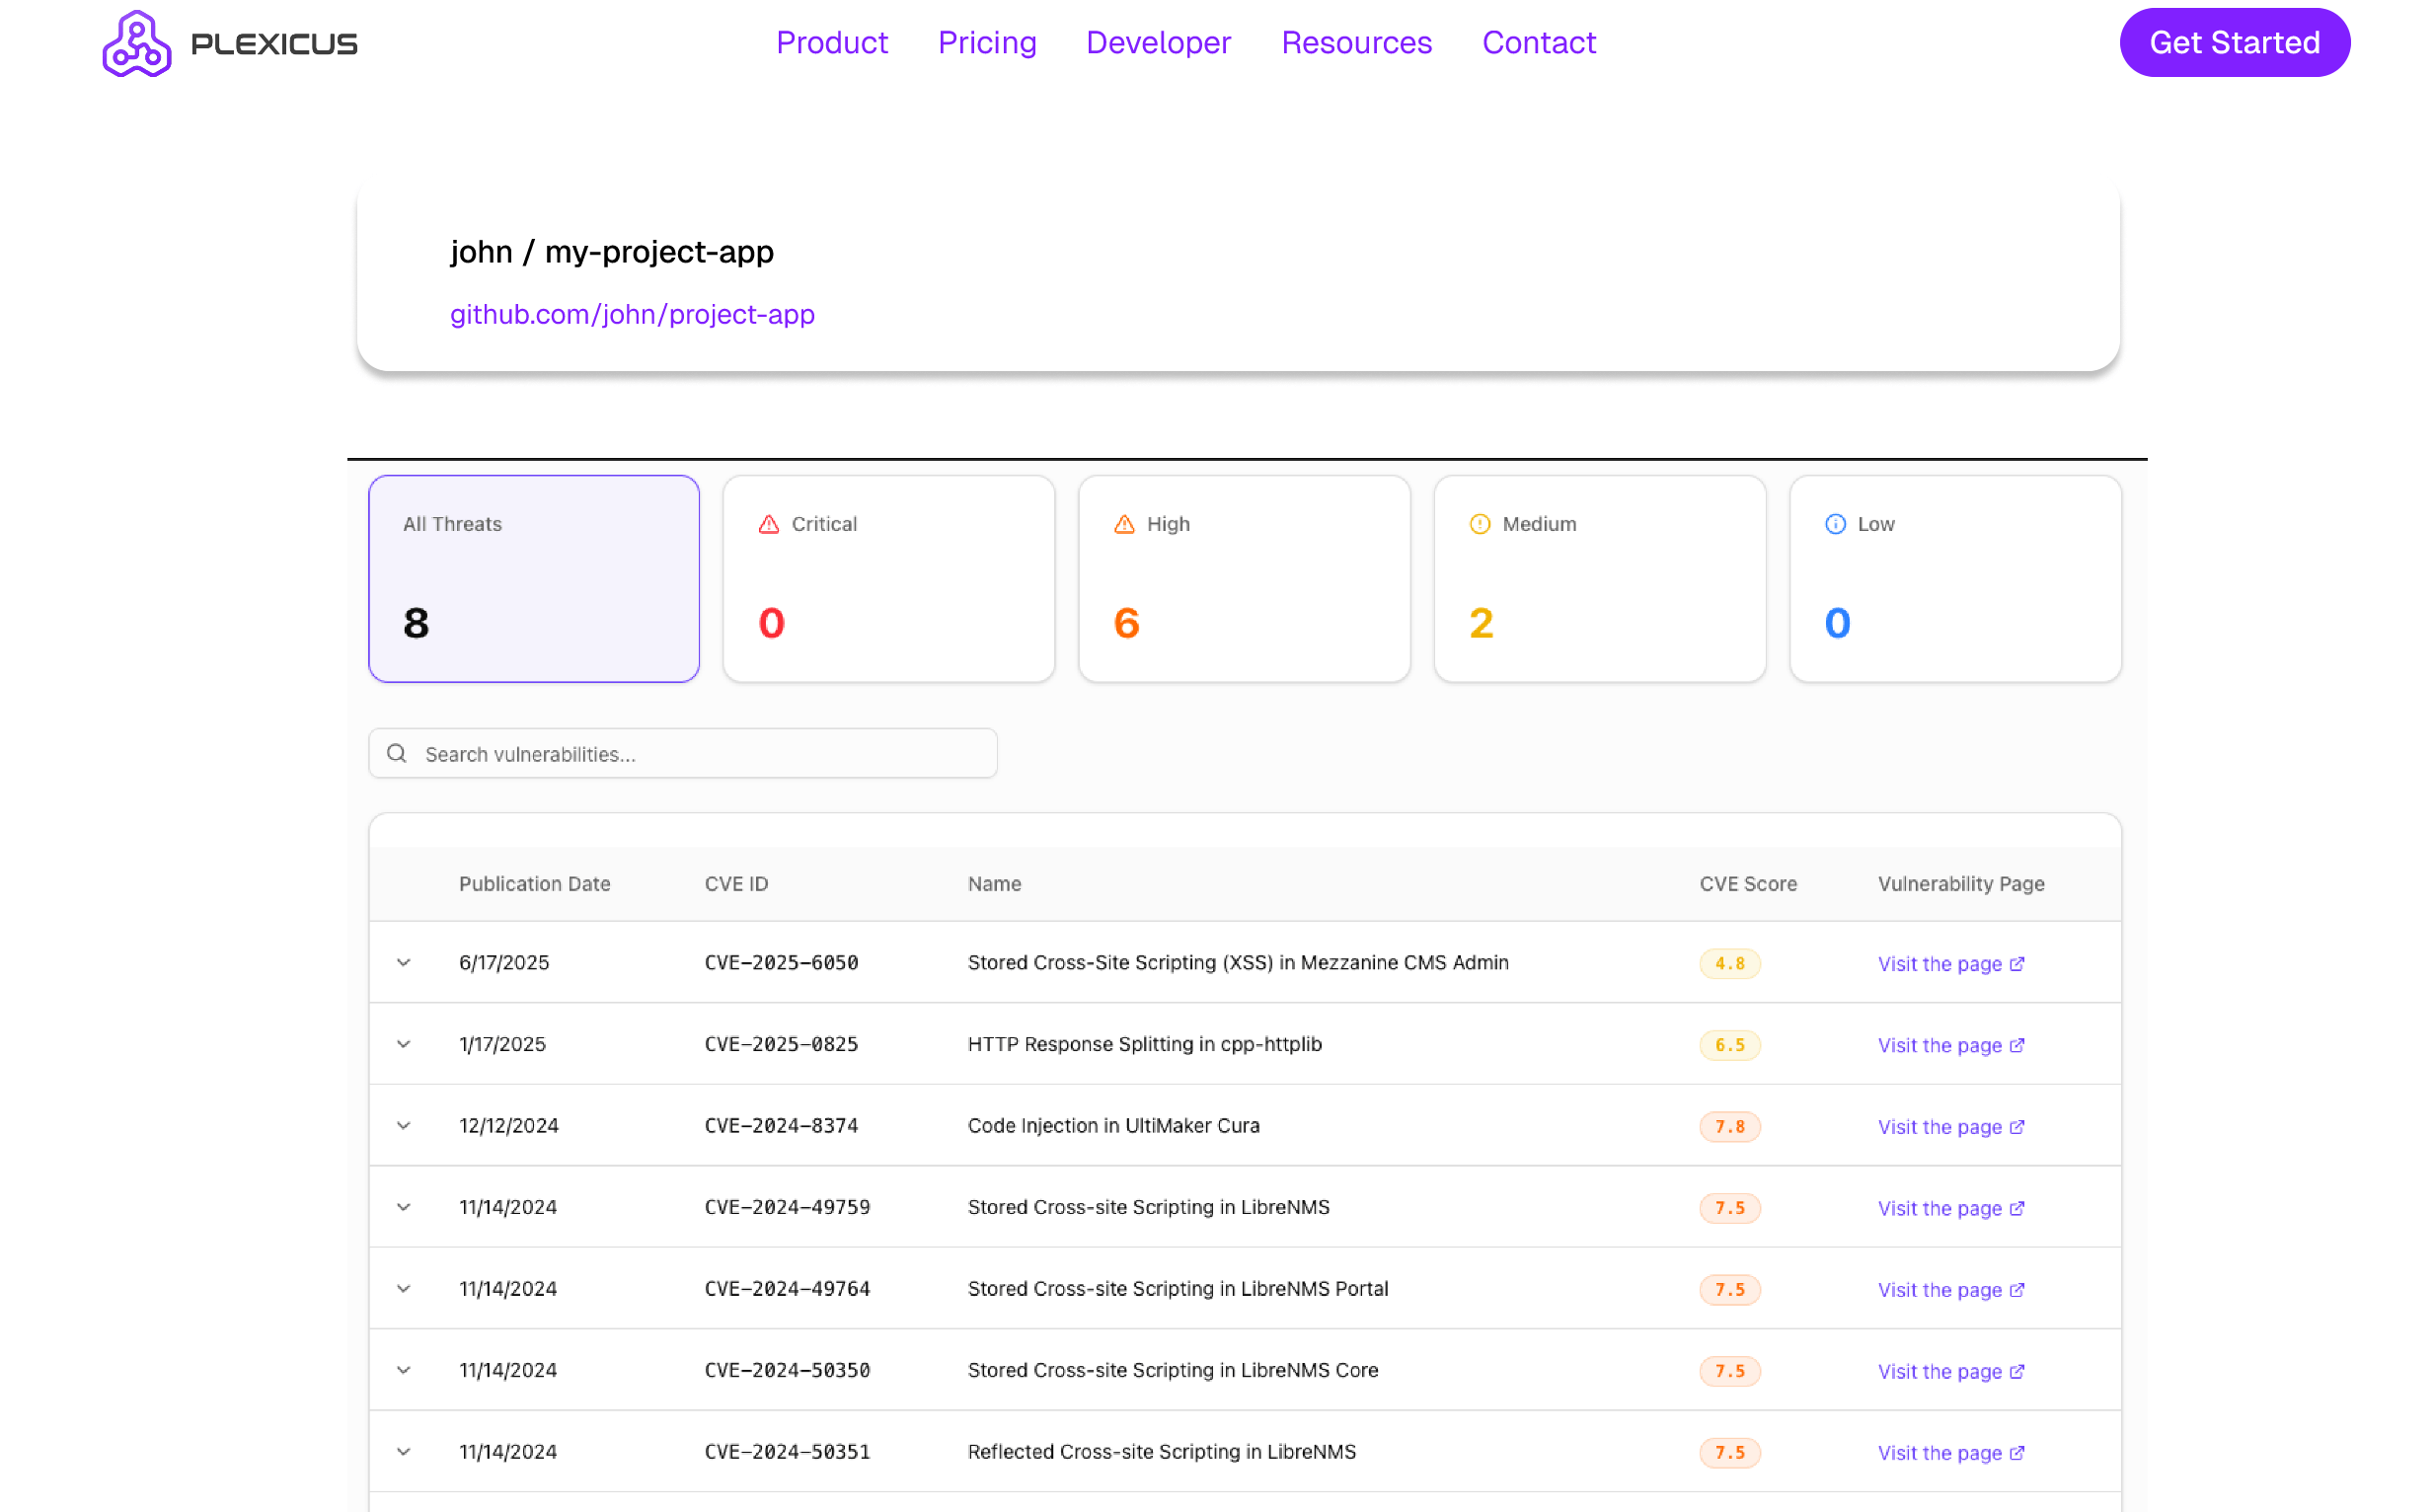
Visualisez instantanément les vulnérabilités avec les niveaux de gravité, les détails CVE et les priorités de correction
RÉSULTATS

Ce Que Vous Obtiendrez de Votre Analyse Gratuite de Vulnérabilités de Code

Tableau de bord des résultats du scan SAST
Votre rapport gratuit comprend
  • Liste des vulnérabilités détectées
  • Répartition par gravité (Critique, Élevée, Moyenne, Faible)
  • Références CVE et score CVSS
CONFIDENTIALITÉ AVANT TOUT

Votre Code Reste Vôtre

Aucun stockage de code

Les analyses s'exécutent temporairement et sont supprimées immédiatement.

Pas d'entraînement IA

Votre code n'est jamais utilisé pour entraîner des modèles d'IA.

Intégration SCM sécurisée

Un accès en lecture seule garantit la sécurité de votre dépôt.

FAQ

Questions fréquentes

Free SAST Tool est-elle vraiment gratuite ?

Oui. C'est gratuit pour toujours — sans carte de crédit, sans expiration. Les fonctionnalités avancées sont disponibles dans un programme continu.

Conservez-vous mon code ?

Non. Les analyses s'exécutent temporairement et votre code est supprimé dès que l'analyse est terminée.

Utilisez-vous mon code pour l'entraînement de l'IA ?

Jamais. Votre code vous appartient. Nous ne l'utilisons pas pour l'IA.

Quels langages sont pris en charge ?

Nous prenons en charge une large gamme de langages de programmation et frameworks, notamment Python, Java, JavaScript/TypeScript, C/C++, C#, PHP, Ruby, Go, Swift, Kotlin, Rust, Terraform, Kubernetes, Dockerfiles, CloudFormation, Bash/Shell, SQL, YAML/JSON, Objective-C, et plus encore.

Quels fournisseurs Git sont pris en charge ?

Le scan gratuit se connecte à GitHub aujourd'hui, avec un accès en lecture seule en un clic. GitLab et Bitbucket arrivent bientôt — la plateforme complète Plexicus prend déjà en charge les trois.

FREE SAST TOOL

Ready to validate what matters?

Book a deeper, human-reviewed pentest for the same repository you've scanned — evidence-bound findings, reproducible on demand.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit

Teams with fewer than 50 developers: start a 14-day Trial instead of booking a demo. Start a 14-day Trial →

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)