10 najlepszych alternatyw dla SentinelOne Singularity Cloud na 2026: Od autonomicznego wykrywania po AI Remediation
SentinelOne Singularity Cloud był jednym z pierwszych w dziedzinie autonomicznego EDR/CWPP. Jego agenci zasilani AI oferują szybką, offline ochronę i pomogli wielu organizacjom uniknąć ataków ransomware.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestSentinelOne Singularity Cloud był jednym z pierwszych w dziedzinie autonomicznego EDR/CWPP. Jego agenci zasilani przez AI oferują szybką, offline ochronę i pomogli wielu organizacjom uniknąć ataków ransomware.
Jednakże, w miarę jak zbliżamy się do 2026 roku, wąskie gardło przesunęło się z Wykrywania na Przepustowość. Z ponad 131 nowymi CVE pojawiającymi się każdego dnia i agentami AI dostarczającymi kod z prędkością maszynową, samo “blokowanie” zagrożenia nie jest już wystarczające. Aby zilustrować ryzyko, rozważmy ten scenariusz: pominięte CVE dzisiaj może zostać wykorzystane w ciągu kilku godzin, prowadząc do naruszeń danych kosztujących firmy miliony w działaniach naprawczych. Nowoczesne zespoły szukają alternatyw, które mogą zniwelować “Lukę Bezpieczeństwo-Deweloper” poprzez zapewnienie Zautomatyzowanej Naprawy, aby rozwiązać ogromne zaległości w podatnościach.
Dlaczego warto nam zaufać?
W Plexicus wierzymy, że bezpieczeństwo to Problem Przepustowości. Nasza ekspertyza opiera się na badaniach podatności o wysokiej stawce, w tym ponad 170 zweryfikowanych błędów w curl; i priorytetowo traktujemy narzędzia, które osiągają 95% redukcję MTTR zastępując ręczne triage poprawkami kodu wspomaganymi przez AI. Nie tylko alarmujemy; zamykamy zgłoszenie.
Na pierwszy rzut oka: Top 10 alternatyw dla SentinelOne na 2026
| Platforma | Najlepsze dla | Główna różnica | Typ konfiguracji |
|---|---|---|---|
| Plexicus | Szybka naprawa | AI-Powered „Click-to-Fix” | Bezagentowy (OIDC) |
| Wiz | Widoczność w chmurze | The Security Graph | Bezagentowy |
| CrowdStrike | Inteligencja zagrożeń | Single-Agent XDR | Agentowy |
| Sysdig Secure | K8s Runtime | Aktywne blokowanie oparte na eBPF | Agentowy |
| Orca Security | Bezpieczeństwo danych | Technologia SideScanning | Bezagentowy |
| Prisma Cloud | Zgodność przedsiębiorstwa | Zunifikowana polityka jako kod | Hybrydowy |
| AccuKnox | Zero Trust | KubeArmor Inline Mitigation | Agentowy |
| Microsoft Defender | Ekosystem Azure | Natychmiastowa integracja z chmurą | Hybrydowy |
| Aqua Security | Zapewnienie obrazu | Skanowanie Secure-by-Default | Hybrydowy |
| Trend Vision One | Hybrydowy/Wielochmurowy | Wirtualne łatanie dla starszych systemów | Hybrydowy |
1. Plexicus
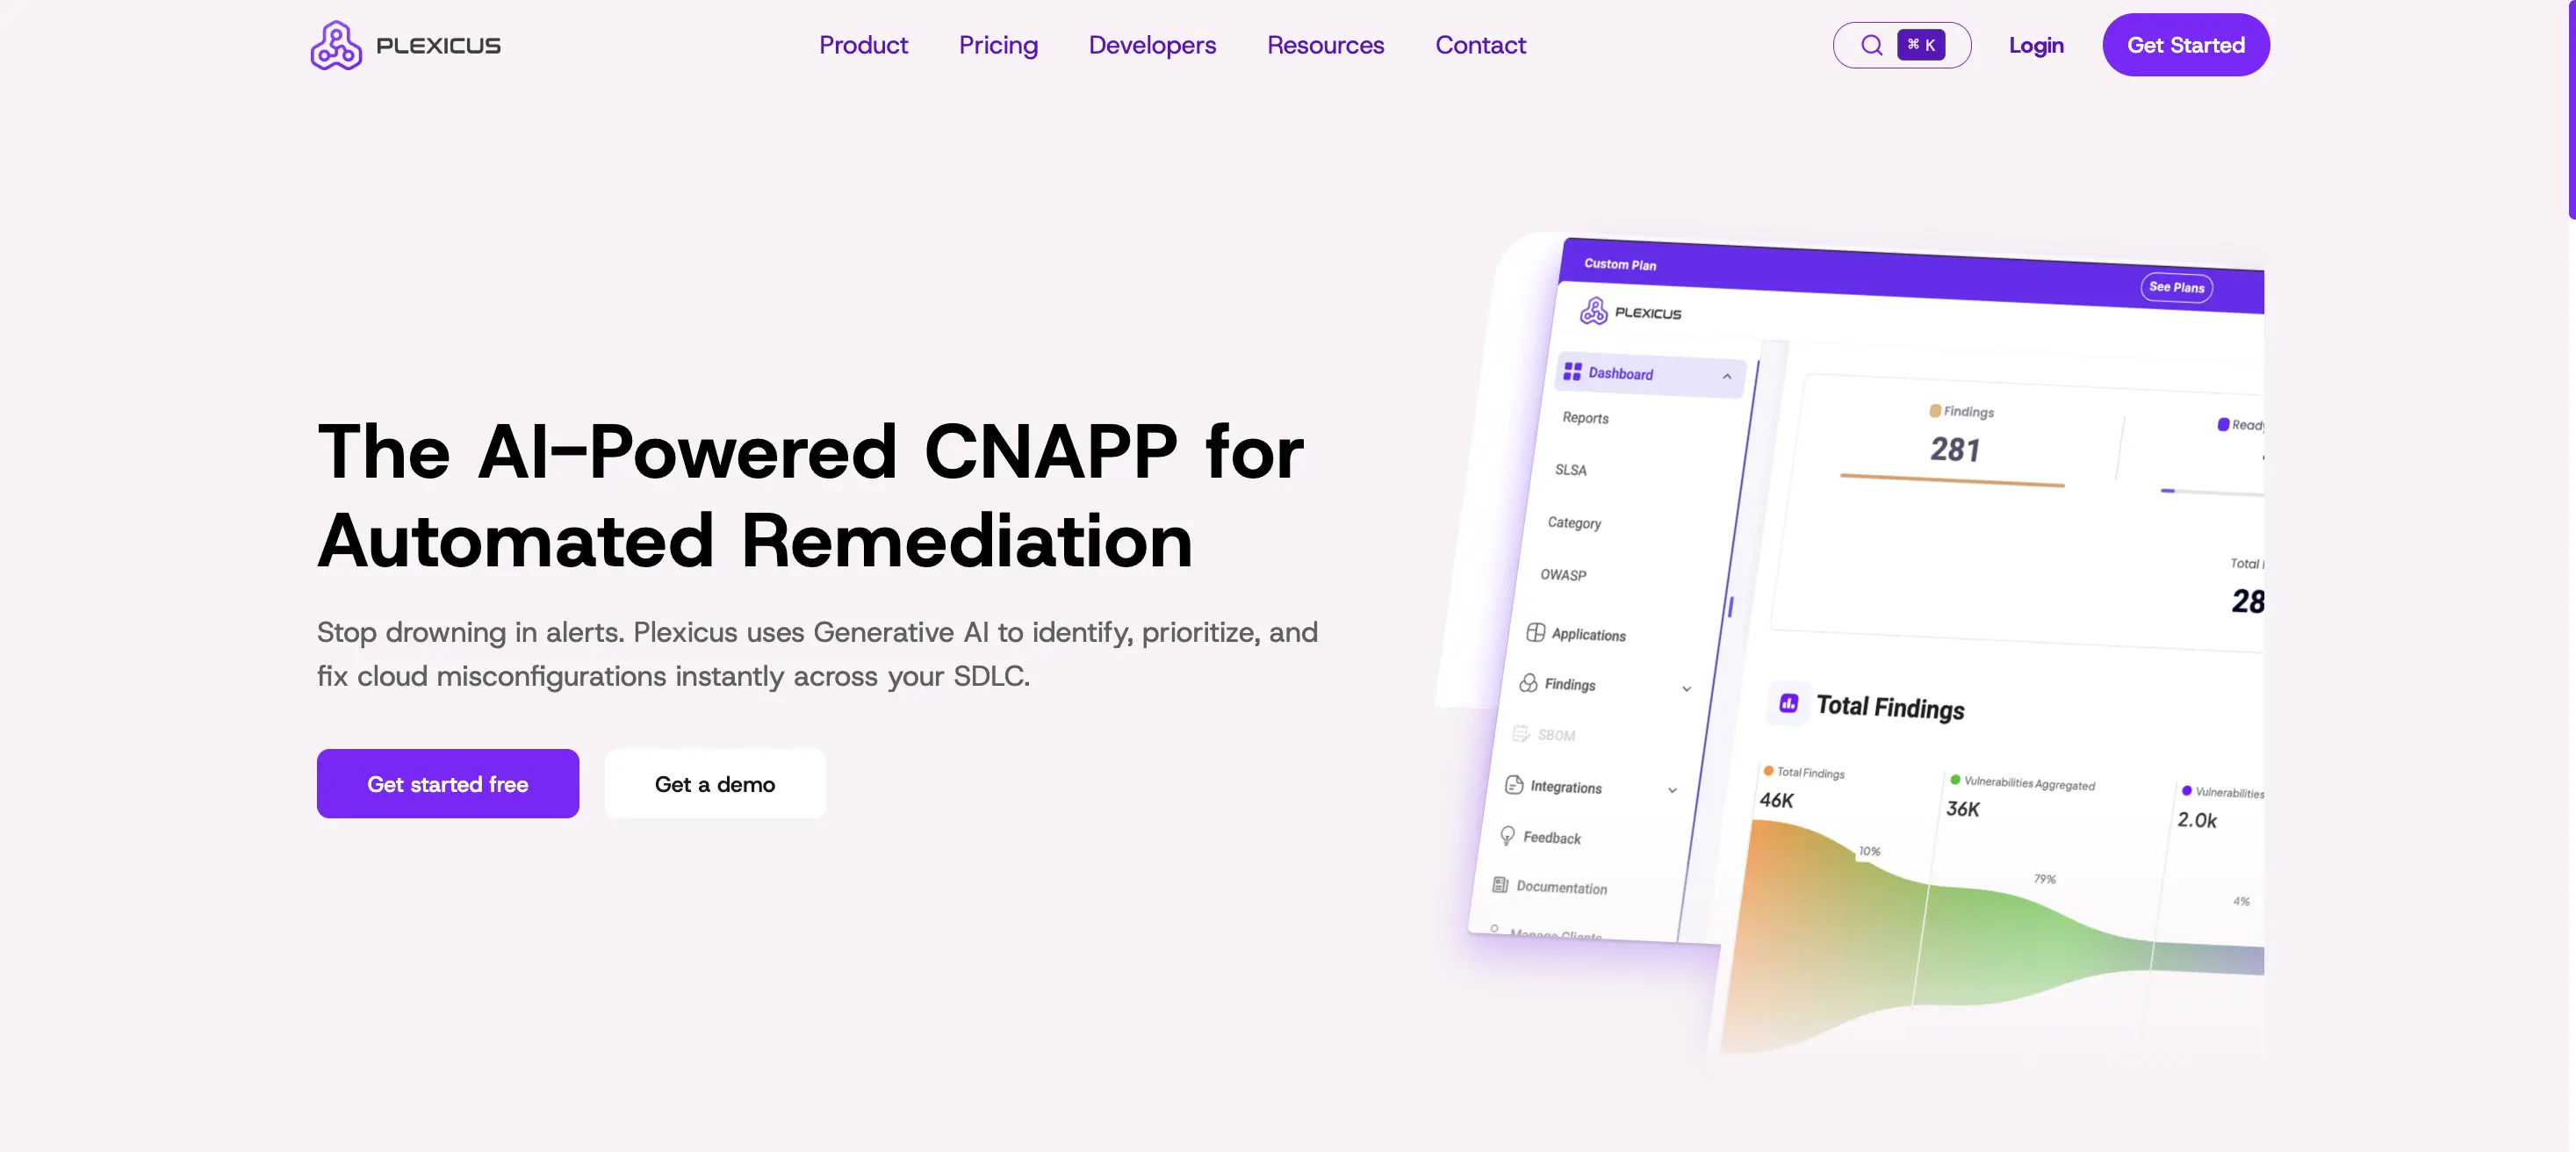
Plexicus rozwiązuje problem „Time-to-Exploit” poprzez zastąpienie ręcznych badań Human-Triggered AI Remediation. Podczas gdy SentinelOne jest zbudowany dla SOC, Plexicus jest zbudowany dla partnerstwa Developer-Security.
- Kluczowe funkcje: Codex Remedium to silnik AI, który analizuje podatności i generuje funkcjonalne poprawki kodu, pull requesty oraz testy jednostkowe dostosowane do Twojej konkretnej bazy kodu.
- Główna różnica: Plexicus przechodzi od „Alertowania” do „Orkiestracji”. Przyjmuje znalezisko — czy to z kodu, czy z chmury — i zapewnia ścieżkę naprawy jednym kliknięciem, aby zamknąć ryzyko.
- Zalety: Ogromne skrócenie MTTR; łączy Kod (ASPM), Bezpieczeństwo Kontenerów i Chmurę (CSPM] w jednym zintegrowanym przepływie pracy naprawczej; wdrożenie bez agentów.
- Wady: Scalanie produkcyjne nadal wymaga ludzkiego strażnika dla bezpieczeństwa.
- Dlaczego warto wybrać: Jeśli Twój zespół inżynieryjny jest głównym wąskim gardłem i potrzebujesz zautomatyzować część „naprawy” bezpieczeństwa.
2. Wiz
Wiz to wiodąca w branży alternatywa bez agentów. W 2026 roku pozostaje standardem dla Widoczności, używając bazy danych grafów do pokazania, jak podatność chmury może prowadzić do naruszenia.
- Kluczowe funkcje: Skanowanie bezagentowe; Security Graph identyfikujący „Toksyczne kombinacje” ryzyka.
- Główna zaleta: Wyjątkowy UI/UX, który ułatwia zabezpieczanie złożonych architektur cloud-native.
- Zalety: Najszybszy „czas do widoczności”; bardzo niskie koszty zarządzania.
- Wady: Brak możliwości zabijania procesów w czasie rzeczywistym; ceny mogą agresywnie rosnąć wraz z wolumenem obciążenia.
3. CrowdStrike Falcon Cloud Security
CrowdStrike jest najbliższym rywalem SentinelOne. Jest preferowany przez zespoły, które chcą najlepszej Inteligencji Zagrożeń i zintegrowanego agenta zarówno dla laptopów, jak i serwerów.
- Kluczowe funkcje: 24/7 Zarządzane Wykrywanie i Reagowanie (MDR); architektura jednego agenta.
- Główna zaleta: Korelacja globalnych danych o zagrożeniach z milionów punktów końcowych w celu blokowania ataków w chmurze.
- Zalety: Światowej klasy reakcja na incydenty; silna prewencja w czasie rzeczywistym.
- Wady: Mniejszy nacisk na „Shift Left” (kod/SCA) niż specjalistyczne narzędzia dla deweloperów.
4. Sysdig Secure
Jeśli Twój stos technologiczny opiera się mocno na Kubernetes, Sysdig jest standardem. Wykorzystuje eBPF do wykrywania ataków wewnątrz jądra w momencie ich wystąpienia.
- Kluczowe funkcje: Blokowanie w czasie rzeczywistym; zaawansowana analiza kryminalistyczna Kubernetes.
- Główna różnica: Oparte na standardzie open-source Falco, zapewniającym najgłębszą możliwą widoczność zachowań kontenerów.
- Zalety: Doskonała ochrona w czasie rzeczywistym; bardzo niski wpływ na wydajność.
- Wady: Wysokie wymagania techniczne dotyczące zarządzania regułami Falco.
5. Orca Security
Orca wprowadziła SideScanning, które skanuje obciążenia chmurowe na poziomie pamięci blokowej. Jest to najlepsza alternatywa dla Bezpieczeństwa Danych (DSPM).
- Kluczowe funkcje: Odkrywanie wrażliwych danych; zarządzanie podatnościami bez agentów.
- Główna różnica: Ujednolicony model danych, który zapewnia pełną widoczność stosu bez uruchamiania kodu na hostach.
- Zalety: Brak tarcia z DevOps; głęboka widoczność niezarządzanych zasobów.
- Wady: Ograniczona reakcja w czasie rzeczywistym w porównaniu do EDR opartego na agentach.
6. Prisma Cloud (Palo Alto Networks)
Prisma to “wybór konsolidatora”. Jest to najbardziej kompleksowa platforma dla dużych przedsiębiorstw potrzebujących zgodności 360 stopni.
- Kluczowe cechy: Zunifikowana polityka jako kod; głęboka integracja z ekosystemem zapór sieciowych Palo Alto.
- Główna różnica: Obejmuje każdą warstwę stosu, od skanowania IaC po zapory sieciowe.
- Zalety: Najbezpieczniejszy wybór dla „Enterprise”; obejmuje każdy framework zgodności (SOC2, HIPAA, ISO).
- Wady: Bardzo skomplikowany; często wymaga dedykowanego zespołu ds. bezpieczeństwa do zarządzania.
7. AccuKnox
AccuKnox jest liderem w zakresie bezpieczeństwa czasu rzeczywistego Zero Trust, zapewniającym inline łagodzenie zagrożeń dzięki technologii KubeArmor.
- Kluczowe cechy: Łagodzenie inline (sieć, plik, proces); egzekwowanie polityki Zero Trust.
- Główna różnica: Nie tylko alarmuje; egzekwuje model „Najmniejszych Uprawnień” na poziomie systemu operacyjnego, aby zatrzymać ataki zanim się rozpoczną.
- Zalety: Najsilniejsze bezpieczeństwo Kubernetes; przejrzystość oparta na open-source.
- Wady: Wyższy próg wejścia dla zespołów nieznających architektury Zero Trust.
8. Microsoft Defender for Cloud
Dla organizacji skoncentrowanych na Azure, Defender jest natywnym wyborem, który ewoluował w potężną platformę multi-cloud.
- Kluczowe cechy: Zintegrowane zabezpieczenia dla Azure, AWS i GCP; automatyczne naprawianie błędnych konfiguracji chmury.
- Główna różnica: Głęboka natywna integracja z Entra ID Microsoftu i Defender for Endpoint.
- Zalety: Wysoka efektywność kosztowa dla klientów Microsoftu; bezproblemowe wdrożenie.
- Wady: Funkcje multi-cloud mogą wydawać się mniej dojrzałe niż u czysto chmurowych konkurentów.
9. Aqua Security
Aqua jest pionierem w Cloud-Native Application Protection (CNAPP). Jest najlepsza dla zespołów, które chcą zapewnić, że obrazy kontenerów są „Bezpieczne z założenia”.
- Kluczowe cechy: Zapewnienie i podpisywanie obrazów; dynamiczna analiza zagrożeń w piaskownicach.
- Główna różnica: Głęboka koncentracja na procesie budowania i wdrażania, aby zapobiec przedostawaniu się złośliwego kodu do produkcji.
- Zalety: Doskonała integracja „Shift Left”; solidne zabezpieczenia kontenerów.
- Wady: Interfejs może być modułowy i skomplikowany w nawigacji.
10. Trend Vision One
Trend Micro jest weteranem dla środowisk Hybrid Cloud. Jest najlepszym wyborem dla organizacji, które nadal mają znaczące systemy dziedziczone na miejscu.
- Kluczowe funkcje: Wirtualne łatanie; szerokie wsparcie dla starszych systemów operacyjnych (np. Windows 2008).
- Główna różnica: Dziesięciolecia danych o zagrożeniach połączone z nowoczesną platformą XDR dla środowisk hybrydowych.
- Zalety: Niezrównane wsparcie dla mieszanej infrastruktury; niezawodna, stabilność klasy korporacyjnej.
- Wady: Może wydawać się cięższy i bardziej „tradycyjny” niż nowoczesne, bezagentowe narzędzia chmurowe.
FAQ: Rzeczywistość bezpieczeństwa w 2026 roku
Dlaczego zmienić SentinelOne Singularity Cloud?
Wiele zespołów zmienia się z powodu zmęczenia alertami i trudności z naprawą. Chociaż SentinelOne świetnie blokuje, nie pomaga deweloperowi naprawić podatnego kodu. Narzędzia takie jak Plexicus wypełniają tę lukę.
Czy Plexicus zastępuje SentinelOne?
Plexicus koncentruje się na naprawie. Chociaż monitoruje twoje środowisko, jego główną wartością jest pomoc w naprawie podatności, na które narzędzia EDR, takie jak SentinelOne, by ostrzegały. W 2026 roku celem jest przejście od „blokowania” do „łatania” w mniej niż 60 sekund.
Czy bezpieczeństwo bezagentowe jest tak samo bezpieczne jak agent SentinelOne?
W 2026 roku widoczność to ochrona. Narzędzia bezagentowe (Plexicus, Wiz) zapewniają 100% widoczności w całej twojej wielochmurowej infrastrukturze natychmiast. Jest to często bardziej skuteczne niż posiadanie głębokich agentów na tylko 20% serwerów, na których twój zespół zdołał je zainstalować.
Ostateczna myśl
„Łańcuch dostaw oprogramowania” to nowy obwód. Jeśli nadal polegasz na narzędziu, które tylko ostrzega Cię o zagrożeniach, walczysz w bitwie z prędkością maszyny za pomocą narzędzi o prędkości ludzkiej. Potrzebujesz platformy, która przyspiesza naprawę.





