Skimmer da Convertr: a dependência que seu lockfile não mostra
Inventarie scripts do navegador, teste controles de integridade e mantenha evidências de implantação após o incidente da Convertr.
Além de ASPM
AppSec orientada por provas para equipes que desenvolvem com IA
A Plexicus usa AI Swarm Pentest para explorar caminhos autorizados da aplicação, validar o que é explorável e dar às equipes evidências para priorizar a remediação.
Explorar AI Swarm PentestEm 26 de outubro, a Sansec relatou um skimmer no script analítico compartilhado da Convertr. Em 27, confirmou a remoção. O acesso inicial permanece sem confirmação. Investigação.
A pergunta vai além do pacote vulnerável: qual código executável chega ao checkout sem passar pela revisão de dependências da aplicação? Um repositório limpo não responde sozinho.
Amplie o inventário para o navegador
Comece com uma página crítica e uma jornada sintética. Registre scripts do documento inicial, do gerenciador de tags e das navegações seguintes. Repita com as escolhas de consentimento relevantes. Não colete dados de clientes para produzir esse registro.
Para cada script, guarde URL completa, componente iniciador, finalidade, responsável, mecanismo de atualização e, quando aplicável, hash do conteúdo aprovado. Diferencie arquivos empacotados na aplicação de URLs cujo conteúdo muda de forma independente. Um domínio conhecido não substitui uma aprovação documentada. Mantenha as informações desconhecidas identificadas.
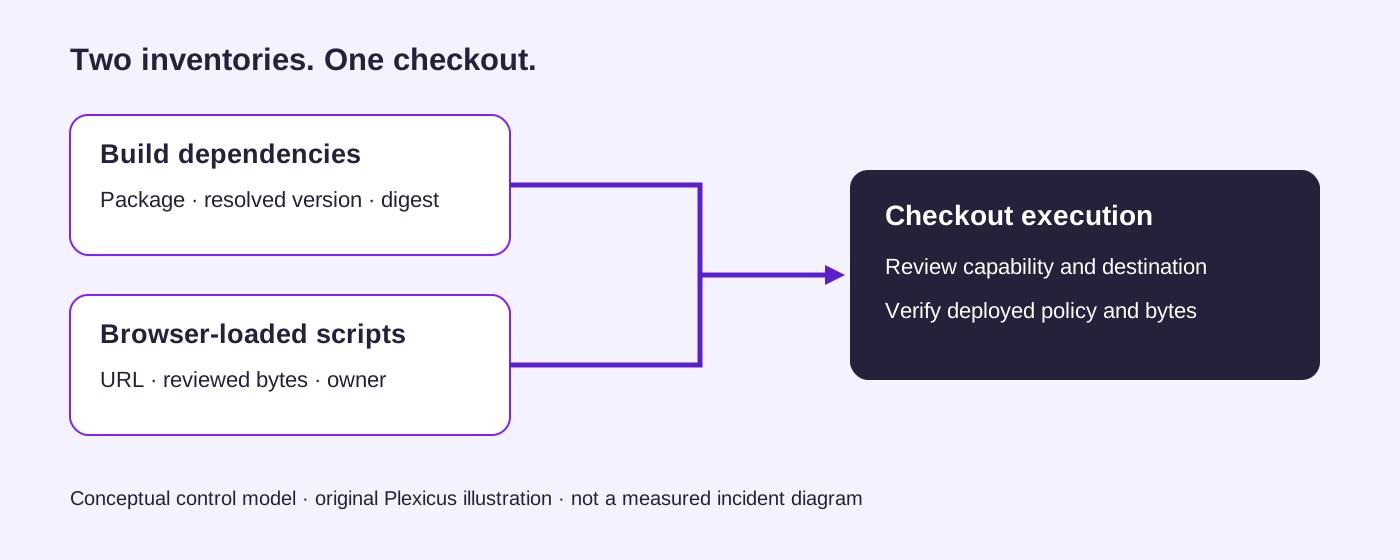
Modelo de controle original, não uma reconstrução da implantação da Convertr. Os rótulos em inglês identificam responsabilidades de revisão, não volume medido de ataques.
Essa visão complementa nosso processo de validação de runtimes embarcados. Os inventários devem conectar responsáveis e evidências sem substituir um ao outro silenciosamente.
Um host permitido não comprova o arquivo aprovado
Permitir uma origem de scripts informa de onde o navegador pode carregar código. Não demonstra que os bytes atuais foram revisados. Content Security Policy e Subresource Integrity tratam de controles diferentes. Consulte as referências da MDN sobre script-src e integridade.
Teste a diferença em ambiente controlado. Sirva um arquivo inerte de uma origem de teste própria, aprove o conteúdo esperado e depois altere o arquivo. Observe o bloqueio real no navegador. Não substitua um arquivo analítico de produção para demonstrar isso.
Para um recurso externo estável, considere um atributo de integridade com hash revisado e a configuração entre origens necessária. Defina como uma atualização legítima recebe novo hash aprovado. Recursos variáveis ou carregadores de outros scripts exigem outro desenho operacional. Um exemplo de integridade não cobre automaticamente o conteúdo carregado depois.
Para CSP, comece pelo inventário e examine violações com tráfego sintético. O modo somente relatório mede restrições propostas; ele não as aplica. Teste a política aplicada com o checkout completo. Retenha os cabeçalhos efetivos e a observação do navegador, não apenas um arquivo de configuração.
Transforme responsabilidade em decisão verificável
Toda exceção precisa de alguém que justifique aquele script na página de pagamento. O que deixa de funcionar sem ele? Uma página menos sensível seria suficiente? Quais destinos a jornada exige? São questões do desenho da sua aplicação, não afirmações sobre outros lojistas.
| Pergunta | Evidência a guardar | Responsável |
|---|---|---|
| Por que o script é carregado? | Finalidade e iniciador aprovados | Produto e engenharia |
| Quais bytes foram revisados? | URL, revisão ou hash e data | Equipe da aplicação |
| O que ocorre após mudanças? | Teste limitado e processo de atualização | Plataforma |
| Qual política é aplicada? | Cabeçalhos implantados e resultado | Segurança e plataforma |
| É possível desativar o script? | Regressão do checkout sintético | Responsável pelo checkout |
A tabela propõe um acordo de revisão. Não descreve os controles da Convertr nem promete que um controle impeça todos os skimmers.
Separe resposta a incidentes de uma recarga limpa
Se suas evidências indicarem um incidente, preserve horários, scripts e registros de implantação antes de alterá-los. Seu processo de resposta determina retenção, contenção e notificações. Exclua dados de pagamento dos logs diagnósticos comuns.
Depois de uma mudança aprovada, verifique a página recebida pelo usuário: redirecionamentos, caches, iniciadores e política resultante. Execute pagamentos legítimos com meios de teste autorizados. Uma requisição bem-sucedida fornece evidência de entrega, não uma investigação completa.
Nosso guia de fronteiras de privilégios diferencia uma operação permitida da prova de que as proibidas falham. A análise de agentes e cadeia de suprimentos trata de outra entrada de código no desenvolvimento.
Avalie com Plexicus e evidências
A Plexicus apresenta AI Swarm Pentest como avaliação delimitada de aplicações e APIs com evidências revisáveis. Seu fluxo de remediação oferece mudanças revisadas e novas verificações. Leve inventário de scripts, jornada sintética e perguntas concretas sobre a política.
Combine se comportamento do navegador, destinos externos e controles de alteração fazem parte do escopo autorizado. Essas descrições não garantem monitoramento contínuo de skimmers, cobertura automática de todo gerenciador de tags ou reprodução deste incidente.
Um resultado útil identifica implantação testada, comportamento observado, responsável e nova verificação. Mantenha visíveis as questões pendentes dos fornecedores para explicar e verificar cada decisão.
Fontes
- Sansec: investigação e atualização de 27 de outubro.
- MDN: Subresource Integrity.
- MDN: CSP script-src.
Quer revisar um checkout crítico? Fale com a Plexicus com escopo autorizado, inventário e uma jornada sintética.