
Application Security  José Palanco ·
O Dependabot pode atualizar habilidades de agentes de IA. Quem revisa as mudanças?
O Dependabot pode propor atualizações de dependências de agentes em pull requests revisáveis.
José Palanco · José Ramón Palanco é o CEO/CTO da Plexicus, uma empresa pioneira em ASPM (Application Security Posture Management) lançada em 2024, oferecendo capacidades de remediação impulsionadas por IA. Anteriormente, ele fundou a Dinoflux em 2014, uma startup de Inteligência de Ameaças que foi adquirida pela Telefonica, e tem trabalhado com a 11paths desde 2018. Sua experiência inclui cargos no departamento de P&D da Ericsson e na Optenet (Allot). Ele possui um diploma em Engenharia de Telecomunicações pela Universidade de Alcalá de Henares e um Mestrado em Governança de TI pela Universidade de Deusto. Como um especialista reconhecido em cibersegurança, ele tem sido palestrante em várias conferências prestigiadas, incluindo OWASP, ROOTEDCON, ROOTCON, MALCON e FAQin. Suas contribuições para o campo da cibersegurança incluem múltiplas publicações de CVE e o desenvolvimento de várias ferramentas de código aberto, como nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, e mais.
O Dependabot pode propor atualizações de dependências de agentes em pull requests revisáveis.
José Palanco · 
Uma mudança no GitHub Actions afeta fluxos privilegiados de pull requests. Veja como preparar os repositórios.
José Palanco · 
Uma avaliação interna do DeepSeek separa capacidade ofensiva e disciplina operacional. Defina escopo, evidências e limpeza antes de testes autônomos.
José Palanco · 
Separe a exposição do PHP dos problemas da aplicação, confirme a substituição dos workers e revise evidências de correção com a Plexicus.
José Palanco · 
EMBRACE lembra que um navegador integrado não herda automaticamente os limites de segurança de um navegador independente.
José Palanco · 
Transforme resultados de segurança de IA em uma avaliação com achados reproduzíveis, correções revisadas e novos testes do ambiente.
José Palanco · 
Três alertas altos do n8n mostram por que a revisão analisada e o contexto do código precisam ser verificados antes de declarar um vazamento.
José Palanco · 
Inventarie scripts do navegador, teste controles de integridade e mantenha evidências de implantação após o incidente da Convertr.
José Palanco · 
Relacione dependências Wasmtime aos artefatos entregues, escolha a correção adequada e valide implantações com um fluxo de evidências Plexicus.
José Palanco · 
Um fluxo prático para testar autorização, relacionar código e impacto e revisar correções com a Plexicus.
José Palanco · 
A preparação quântica começa por saber onde a criptografia está. Os marcos de Singapura em 2026 tornam essa descoberta urgente, mas a SBOM não mostra todos os algoritmos, configurações em tempo de execução ou dependências de fornecedores que podem exigir um plano de migração.
José Palanco · 
O skill de código aberto da Cloudflare combina busca guiada por cobertura, validação independente e evidências estruturadas. Veja o que o fluxo pode comprovar — e quais são seus limites.
José Palanco · 
A IA pode ajudar a analisar software compilado, mas a saída de um descompilador não prova uma vulnerabilidade. Veja o que muda com REA e como validar descobertas.
José Palanco · 
3 sistemas afirmaram uma condição e nenhum deles verificou se ela ainda valia. Um registro informou que um pacote tinha atestação. Um harness de avaliação informou que um modelo estava offline. Um assistente informou que um pacote funcionaria.
José Palanco · 
Um guia editorial de integrações MCP de segurança para desenvolvimento assistido por IA: análise de repositórios, varreduras, testes web, cadeia de suprimentos e nuvem.
José Palanco · 
Como capacidades especializadas de ataque compartilham contexto, desafiam hipóteses e verificam caminhos de ataque de forma independente no fluxo Proof-Driven AppSec da Plexicus.
José Palanco · 
Um guia completo de segurança de aplicações em 2026: design seguro, cadeia de suprimentos de software, testes, validação de exploração e Proof-Driven AppSec.
José Palanco · 
O conectoma de uma mosca-das-frutas ilustra um princípio de segurança: uma demonstração não é prova até que controles mostrem o que o sistema anunciado realmente acrescenta.
José Palanco · 
O DevDay 2026 conectou agentes persistentes, programação na nuvem, plugins, eventos e trabalho compartilhado. Veja o que já foi lançado, o que ainda está por vir e onde estão os limites de AppSec.
José Palanco · 
As demos de motion graphics do Opus 5.5 revelam um ciclo com agentes: planejar, programar, executar, inspecionar, revisar. A cibersegurança do Claude exige verificação no mesmo ritmo.
José Palanco · 
Jev entrega decisões tipadas, não prosa. Isso pode colocar julgamento semântico em fluxos de segurança, sempre com política, fallback, validação e revisão humana.
José Palanco · 
MAESTRO é o framework de 7 camadas da Cloud Security Alliance para modelagem de ameaças em IA agêntica, aplicado pelo OWASP GenAI Security Project. Este guia transforma cada camada em uma lista de verificação para pentests.
José Palanco · 
O teste de penetração com IA em 2026 se divide em três trilhas: agentes de pentest autônomos, plataformas BAS e PTaaS assistido por IA. Comparamos 15 ferramentas por evidência, reexecução e preço.
José Palanco · 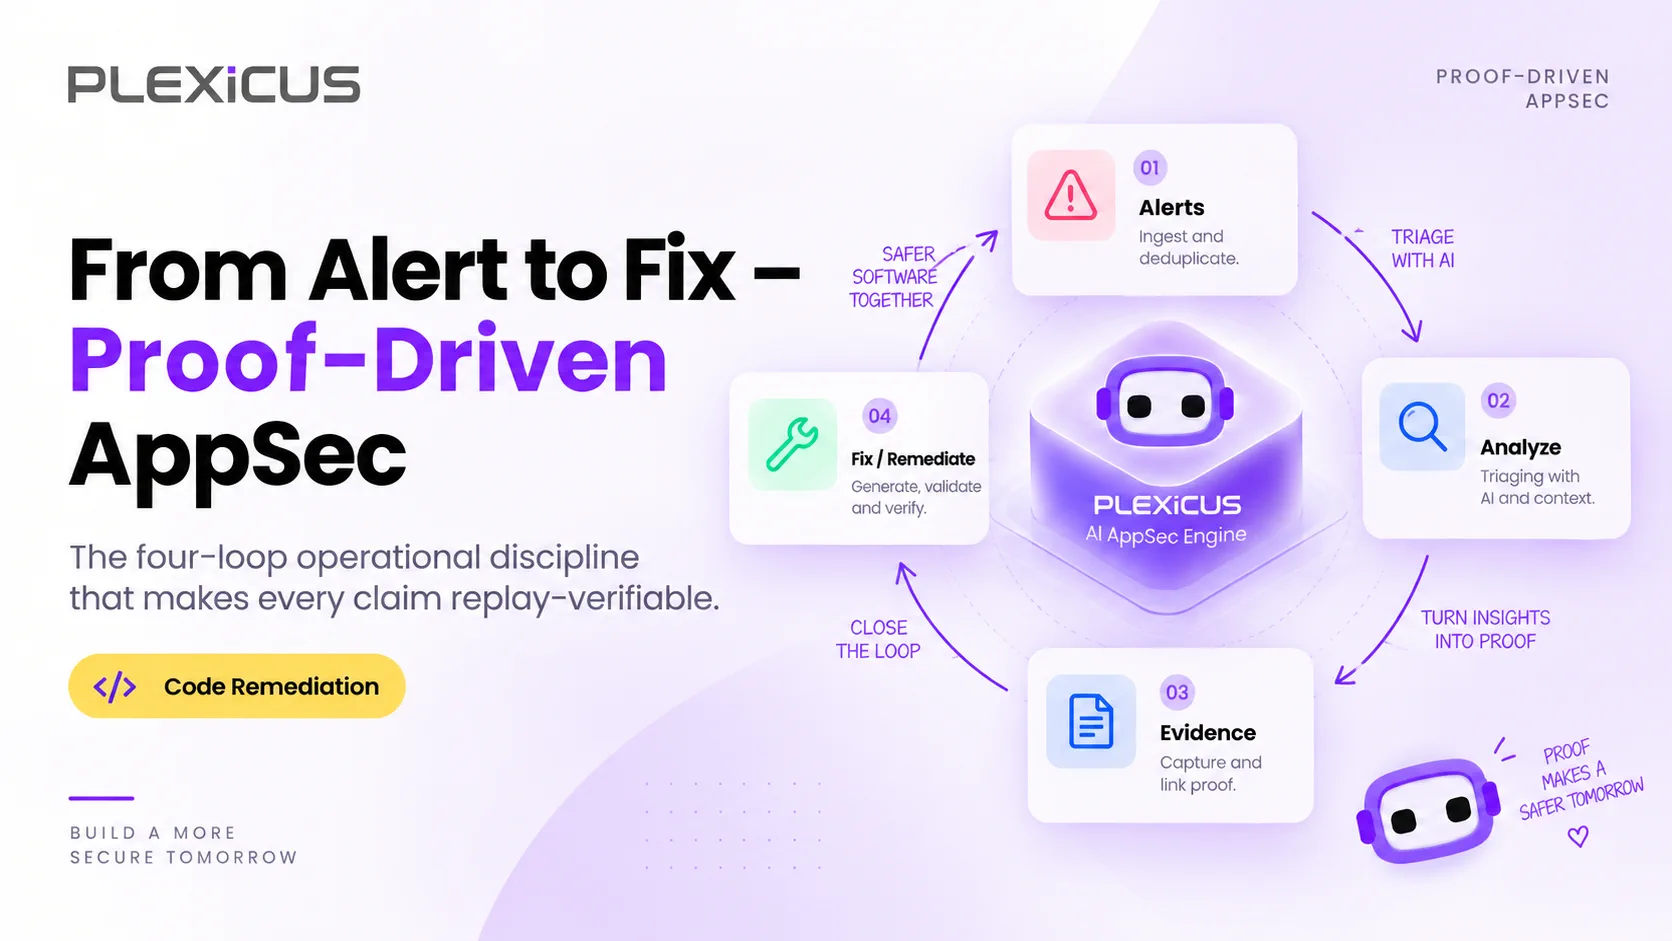
AppSec orientada por provas é um processo de remediação de vulnerabilidades que fecha o ciclo do alerta ao fix de uma vez, com evidência reproduzível: detectar, verificar, corrigir, auditar.
José Palanco · 
A IA pode remover trabalho repetitivo de AppSec sem remover responsabilidade. Veja o que automatizar, ampliar e escalar.
José Palanco · 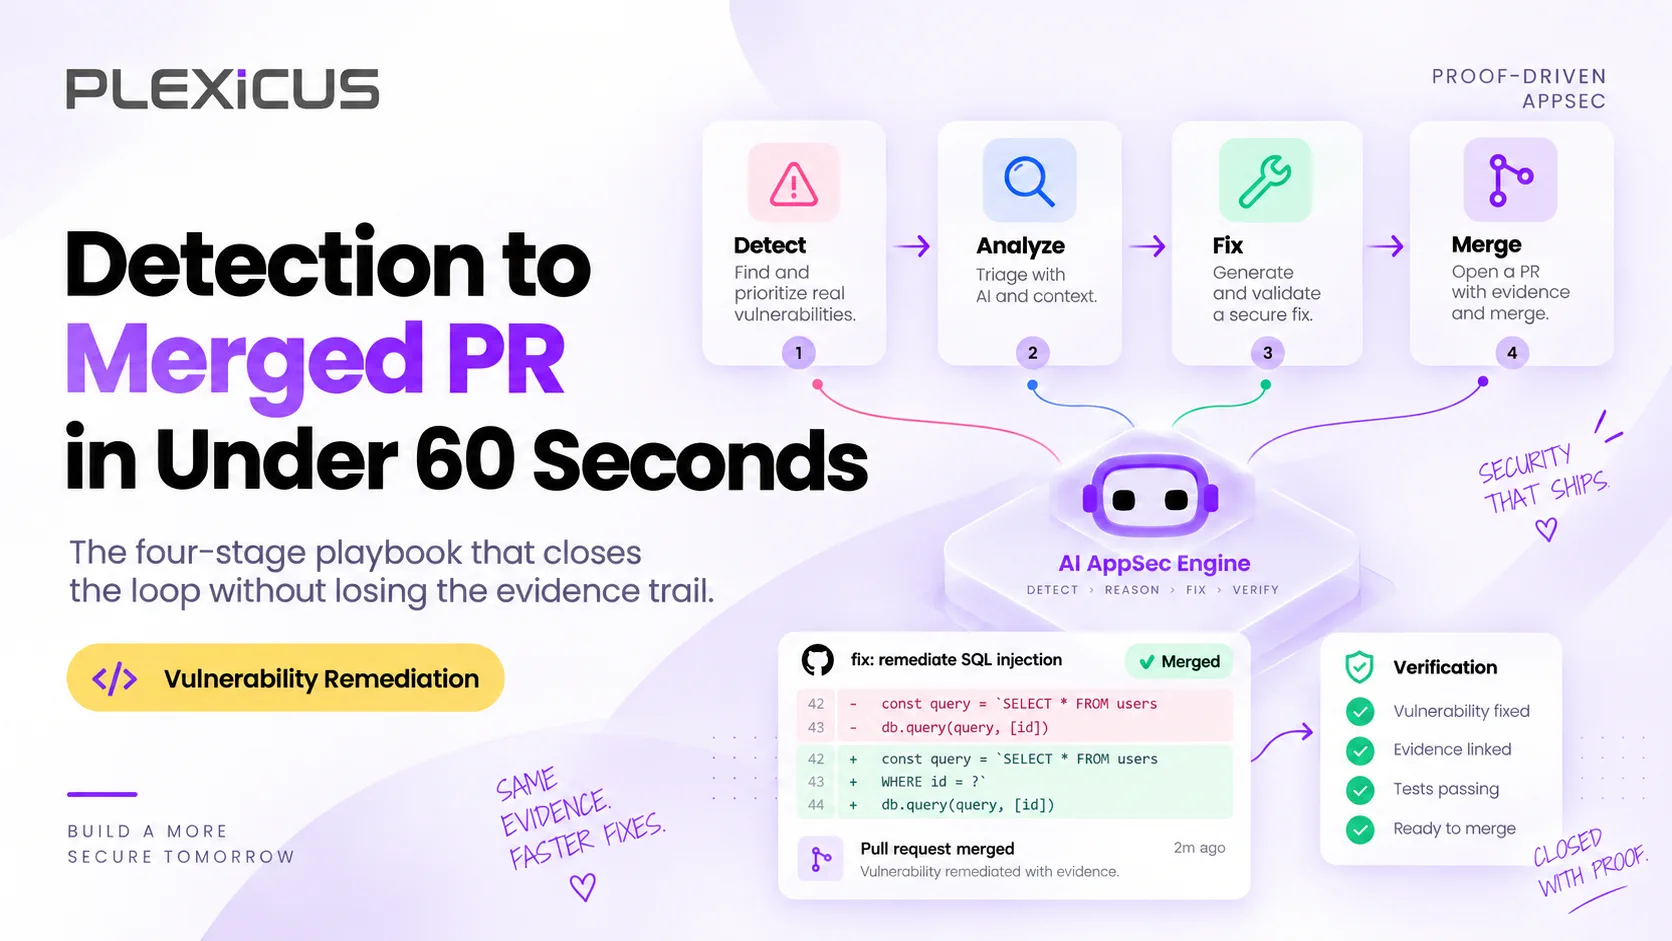
Um playbook de quatro etapas para remediação automatizada de vulnerabilidades que transforma um achado verificado em um PR testado e pronto para revisão em menos de 60 segundos, com as evidências anexadas.
José Palanco · 
Executar `trivy image` não é DevSecOps—é geração de ruído. A verdadeira engenharia de segurança é sobre a relação sinal-ruído. Este guia fornece configurações de nível de produção para 17 ferramentas padrão da indústria para parar vulnerabilidades sem parar o negócio, organizadas em três fases: pré-commit, guardiões de CI e varredura em tempo de execução.
José Palanco · 
Instalar uma ferramenta de segurança é a parte fácil. A parte difícil começa no 'Dia 2', quando essa ferramenta relata 5.000 novas vulnerabilidades. Este guia foca na gestão de vulnerabilidades: como filtrar alertas duplicados, gerenciar falsos positivos e acompanhar as métricas que realmente medem o sucesso. Aprenda a passar de 'encontrar bugs' para 'corrigir riscos' sem sobrecarregar sua equipe.
José Palanco · 
SAST e DAST são métodos de teste de segurança usados para proteger aplicações contra ataques. Para ver como cada um ajuda na segurança de aplicações, vamos analisar suas diferenças e onde eles se encaixam no seu fluxo de trabalho
José Palanco · 
Compare as principais ferramentas ASPM como Plexicus, Cycode, Wiz e Apiiro para automatizar testes de segurança de aplicações e gestão de vulnerabilidades
José Palanco · 
Descubra as principais ferramentas de segurança de API para detectar vulnerabilidades, parar ataques a APIs e proteger suas aplicações com escaneamento e testes avançados.
José Palanco · 
Aplicações modernas dependem muito de bibliotecas de terceiros e de código aberto. Isso acelera o desenvolvimento, mas também aumenta o risco de ataques. Cada dependência pode introduzir problemas como falhas de segurança não corrigidas, licenças arriscadas ou pacotes desatualizados. Ferramentas de Análise de Composição de Software (SCA) ajudam a resolver esses problemas.
José Palanco · 
Existem dezenas de ferramentas SAST no mercado, variando de open-source a nível empresarial. O desafio é: Qual ferramenta SAST é a melhor para sua equipe?
José Palanco · 
A segurança de aplicações web é essencial para proteger seus aplicativos de ataques cibernéticos que visam dados sensíveis e interrompem operações. Este guia cobre a importância da segurança de aplicativos web, vulnerabilidades comuns, melhores práticas e métodos de teste, ajudando você a proteger sua aplicação, garantir conformidade e manter a confiança do usuário
José Palanco · 
Uma violação de segurança assustadora se tornou realidade para muitas empresas europeias. Aprenda as 15 tendências transformadoras de DevSecOps que você deve conhecer para ficar fora da lista de violações.
José Palanco · 
Plexicus se forma no programa de aceleração Spring Batch 2025 da Startup Wise Guys.
José Palanco · 
Se você está desenvolvendo ou gerenciando software hoje, provavelmente está lidando com microsserviços, funções serverless, contêineres, pacotes de terceiros e uma avalanche de caixas de seleção de conformidade. Cada parte móvel gera suas próprias descobertas, painéis e alertas vermelhos irritantes. Em pouco tempo, a visibilidade de risco parece dirigir na neblina de São Francisco às 2 da manhã — você sabe que o perigo está lá fora, mas não consegue vê-lo claramente.
José Palanco · 
A Plexicus garantiu um investimento de $150.000 da Microsoft para expandir sua infraestrutura de nuvem. Este financiamento melhorará o desempenho do sistema, escalabilidade e confiabilidade, permitindo que a Plexicus apoie mais empresas com soluções empresariais impulsionadas por IA.
José Palanco · 
Descubra como a nova integração do BlackDuck no Plexicus aprimora a segurança de código aberto com detecção de vulnerabilidades em tempo real, priorização automatizada de riscos e fluxos de trabalho DevSecOps integrados.
José Palanco · 
Plexicus lança plataforma de segurança impulsionada por IA para remediação de vulnerabilidades em tempo real. Agentes autônomos detectam, priorizam e corrigem ameaças instantaneamente.
José Palanco · 
Uma nova colaboração entre Plexicus e Céfiros está prestes a melhorar a segurança de aplicações em 19 países na América Latina e Ibéria. Esta colaboração em cibersegurança traz soluções avançadas de Gestão de Postura de Segurança de Aplicações (ASPM) para organizações que buscam defender-se proativamente contra ameaças cibernéticas.
José Palanco · 
Frameworks como DORA, ISO 27001 e NIST SP 800-53 são essenciais para uma gestão robusta da postura de segurança de aplicações, ajudando as organizações a atender padrões, reduzir riscos e manter a conformidade regulatória.
José Palanco · O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.
