
When a Critical Finding Lands, the Next Step Is Already Written
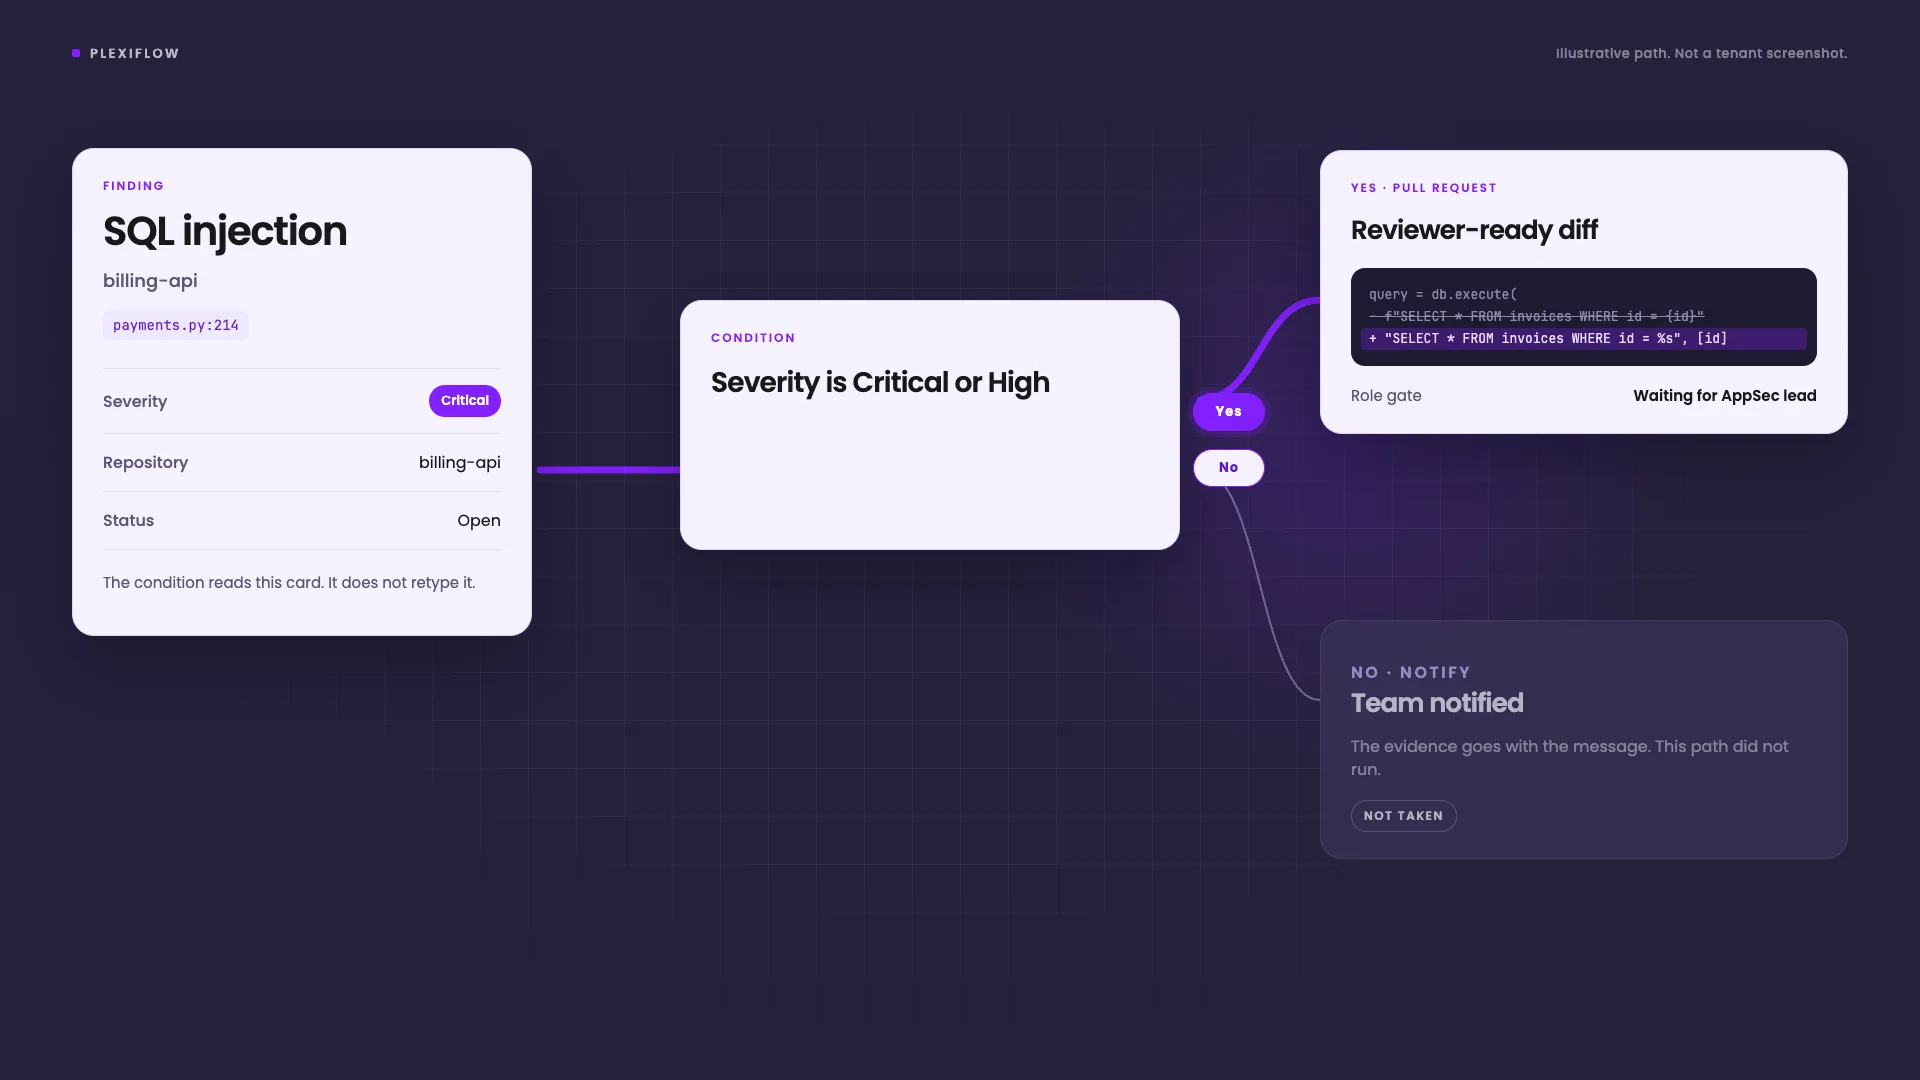
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
Josuanstya Lovdianchel é um profissional de Business Operations e Produto com mais de 4 anos de experiência em gestão de produto, estratégia de crescimento e automação impulsionada por IA. Ele entregou produtos de ponta a ponta em escala — notavelmente na detikcom, a maior plataforma de mídia digital da Indonésia, onde entregou uma plataforma ERP para colaboradores a mais de 100 usuários com 100% de adoção no primeiro mês após o lançamento e liderou equipes multifuncionais de Engenharia, IA e Design. Como praticante certificado da Microsoft Azure com habilidades práticas em Python, ele traz uma abordagem orientada a dados para cada problema — desde a análise de mais de 10.000 avaliações de usuários para definir a estratégia de produto, até a construção de sistemas de notificação impulsionados por IA visando aumentos de CTR de dois dígitos. Na Plexicus, ele aplica a mesma mentalidade de produto e automação às operações de negócio, transformando fluxos de trabalho complexos em sistemas escaláveis.
A finding should not wait in a list. PlexiFlow runs the path you already wrote: branch on severity, ask the named role, then start a fix or notify the team.
O pentesting com IA open source se dividiu em categorias distintas: pentesters autônomos de aplicações, plataformas de orquestração multiagente, agentes focados em verificação e camadas de ferramentas MCP. Analisamos 10 projetos ativos e explicamos no que cada um é realmente bom.
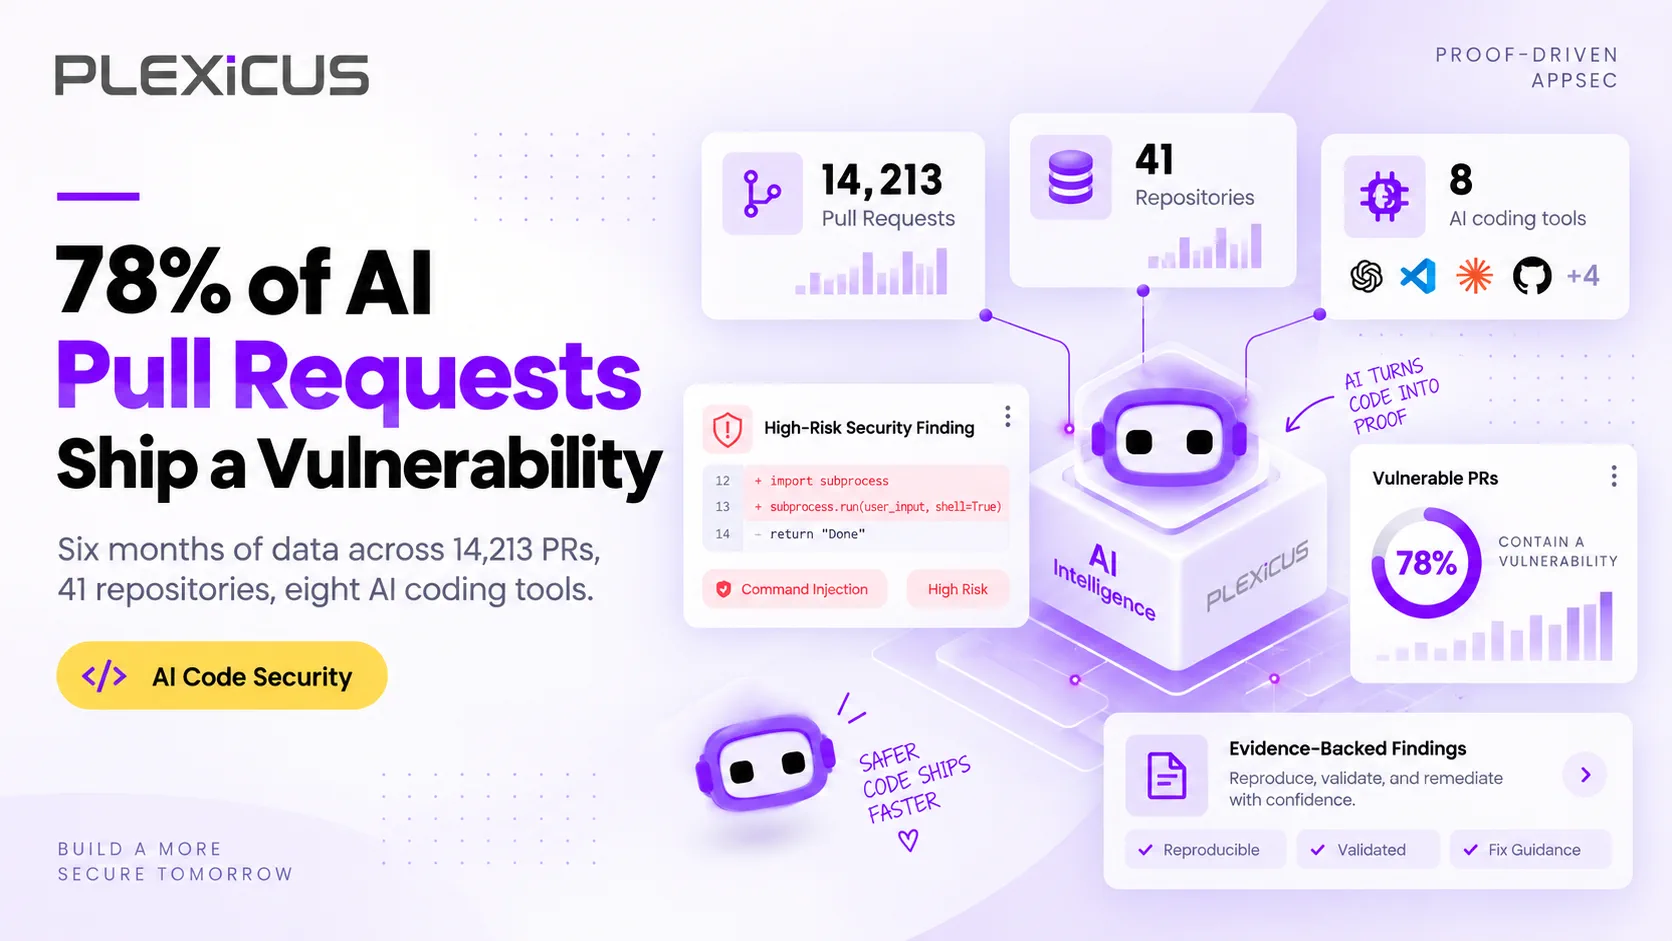
78% das 14.213 pull requests assistidas por IA que analisamos continham uma vulnerabilidade que passou pela revisão humana. Veja como medimos esse índice, quais classes de falha encontramos e o que ajuda a corrigi-las.
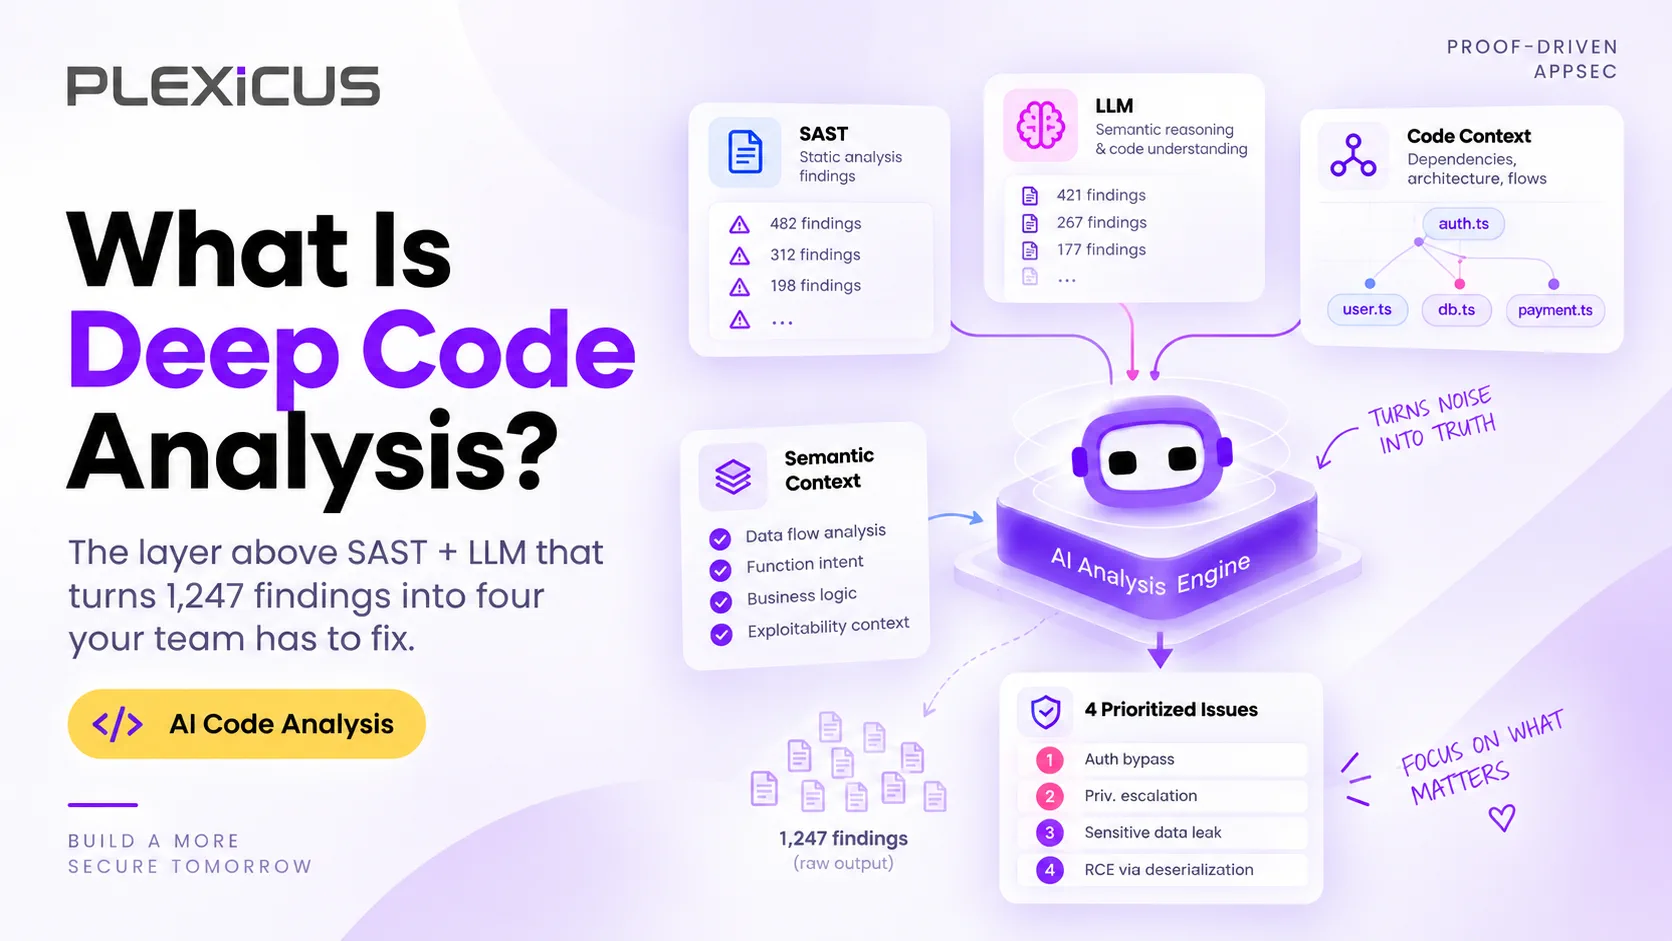
Falsos positivos de SAST escondem bugs reais, e um wrapper de LLM não resolve isso. O Deep Code Analysis prova com análise de alcançabilidade quais achados são reais e alcançáveis.
As ferramentas de codificação com IA estão tornando os desenvolvedores mais rápidos — mas o desenvolvimento mais rápido também exige melhor visibilidade, fluxos de revisão mais robustos e correções mais confiáveis. Este é um guia prático de governança para equipes que adotam Codex, Claude Code, Cursor, Windsurf e outros agentes de codificação com IA.
A detecção sozinha não consegue acompanhar o desenvolvimento em velocidade de IA. A remediação nativa em IA é a próxima camada — ajudando as equipes a corrigir, validar e rastrear vulnerabilidades em código gerado por IA em todas as etapas do SDLC.
Ferramentas de codificação com IA estão escrevendo quase metade de todo o código novo. E 45% desse código é enviado com pelo menos uma vulnerabilidade. A segurança em vibe coding é a prática de proteger software criado por IA — detectando, priorizando e corrigindo riscos antes que cheguem à produção.
O Plexicus é Proof-Driven AppSec: achados validados, compreensão contextual e remediação revisada — ancorada em evidência, escopada com você.