FERRAMENTA GRÁTIS

Gratuita Free SAST Tool
para varredura segura de código.

Escaneie seu código-fonte do GitHub instantaneamente para detectar vulnerabilidades de segurança — e veja as correções sugeridas por IA. Sem armazenamento. Sem treinamento de IA. 100% gratuito.

Ver um relatório de exemplo

Sem Cartão de Crédito Necessário. Configuração Zero

Ler a documentação
  • Varreduras em ~60 segundos
  • 20+ linguagens e frameworks
  • Sem código armazenado
  • Sem treinamento de IA
  • Grátis para sempre, sem cartão de crédito
3 PASSOS

Execute uma Varredura de Segurança de Código em Minutos

Step 1

Conecte seu repositório GitHub

Faça login e autorize o acesso somente leitura com um clique.

Step 2

Executar uma Varredura de Segurança de Código

Nosso mecanismo de análise estática verifica seu código-fonte em busca de vulnerabilidades.

Step 3

Obter um Relatório

Veja instantaneamente vulnerabilidades com níveis de gravidade, detalhes de CVE e prioridades para corrigir
RESULTADOS

O Que Você Obterá com Sua Varredura Gratuita de Vulnerabilidades de Código

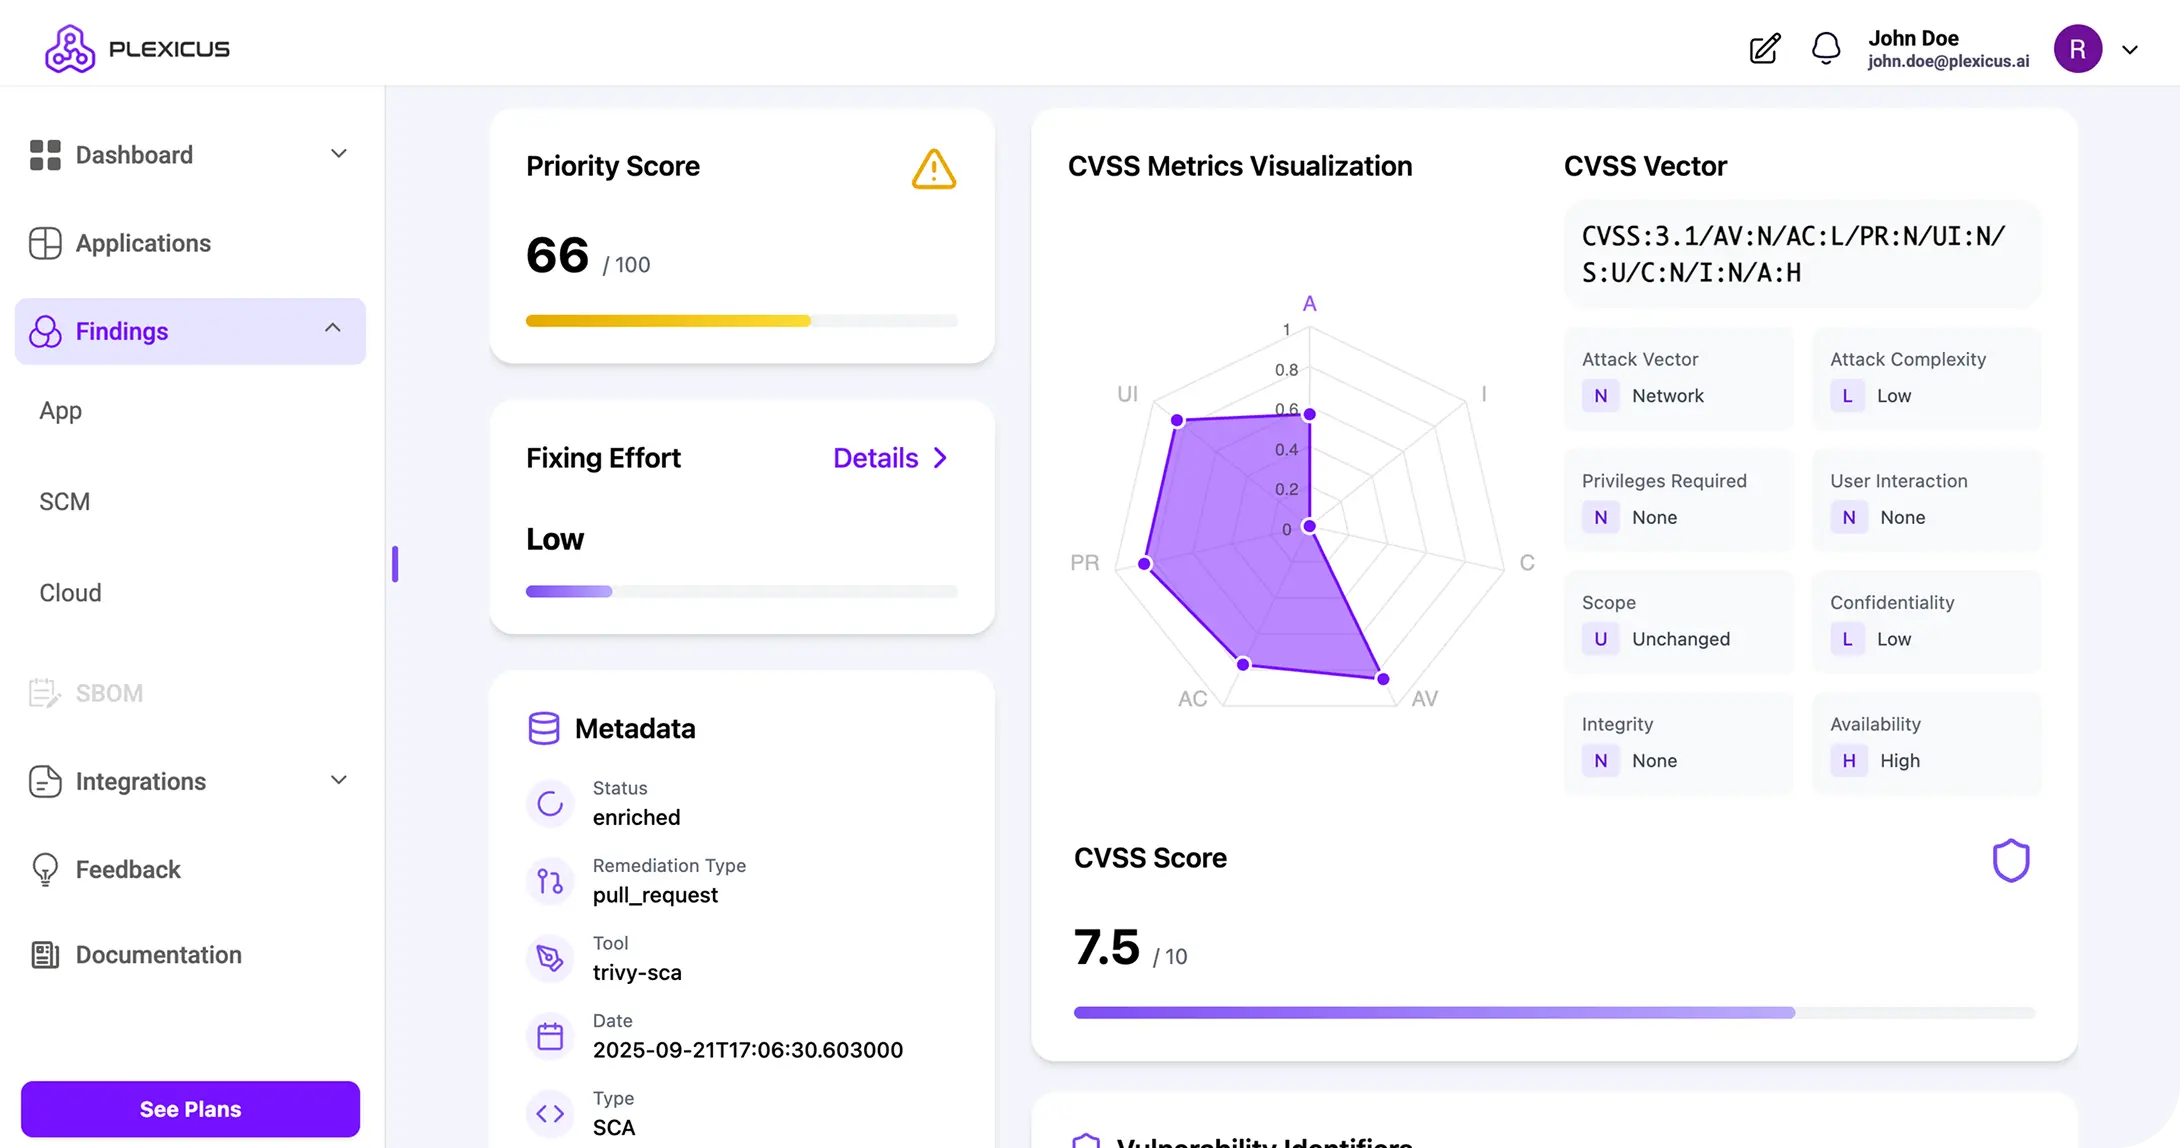
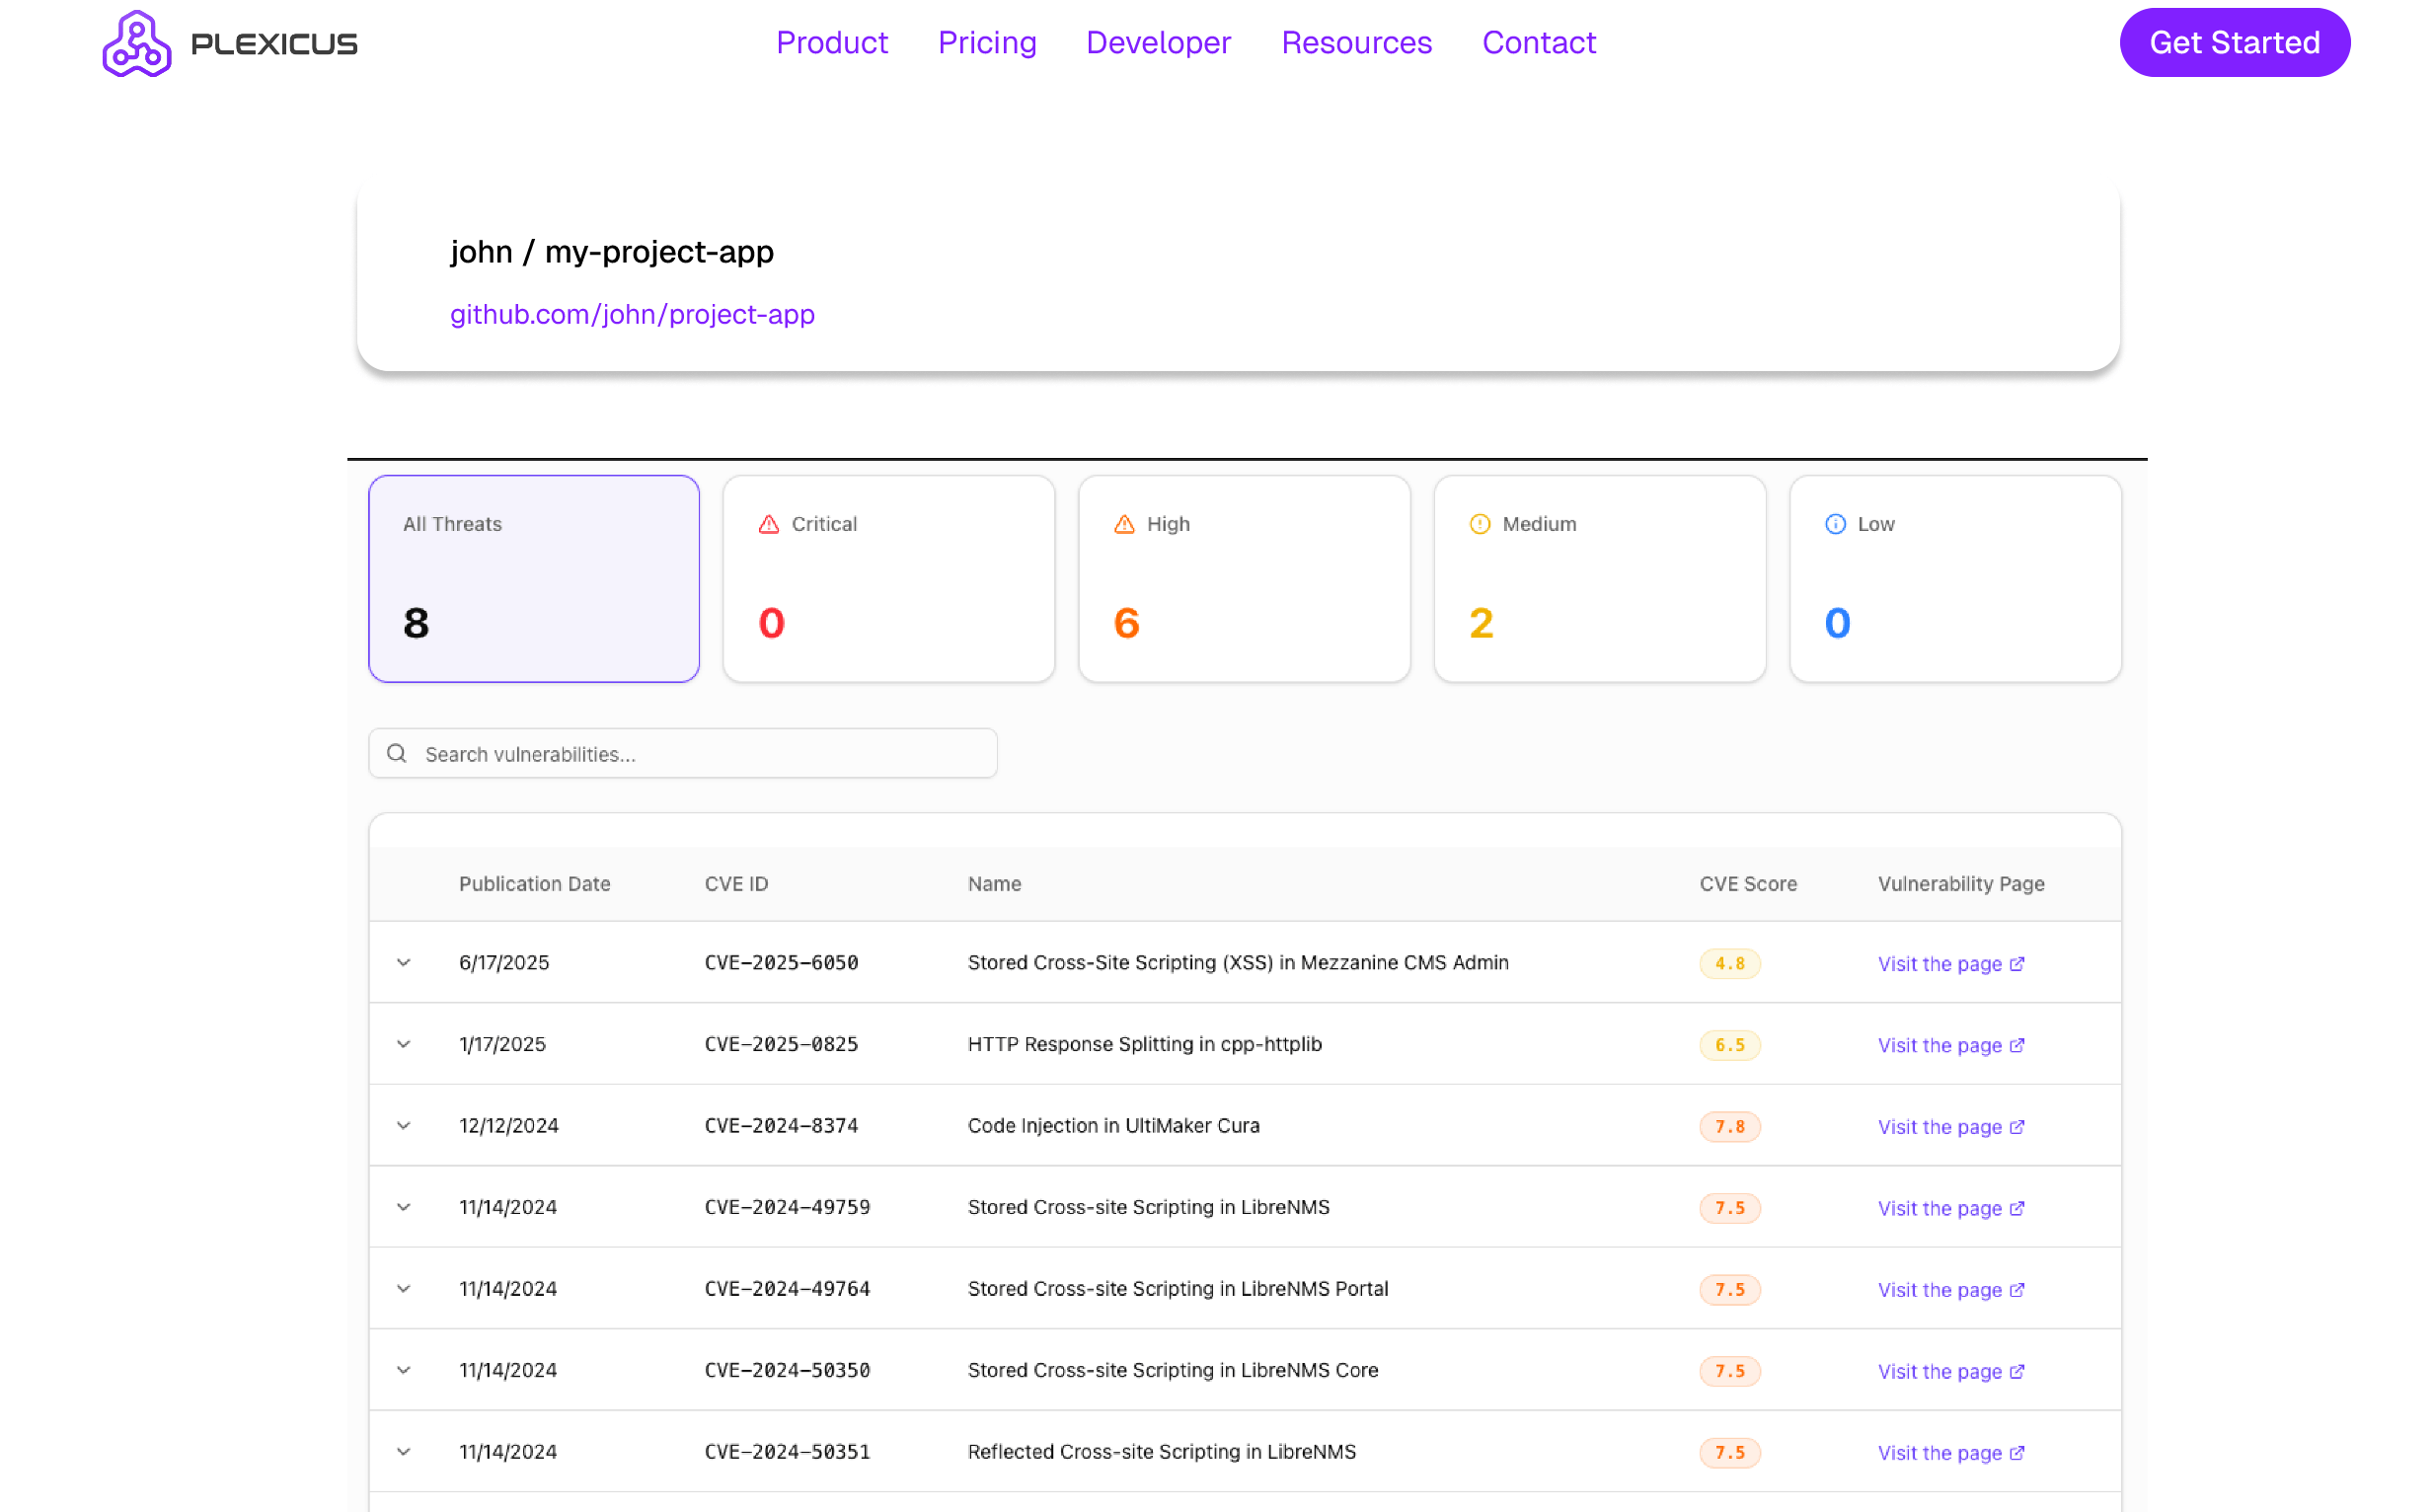
Painel de resultados da análise SAST
Seu relatório gratuito inclui
  • Lista de vulnerabilidades detectadas
  • Detalhamento de gravidade (Crítico, Alto, Médio, Baixo)
  • Referências de CVE e pontuação CVSS
PRIVACIDADE PRIMEIRO

Seu Código Permanece Seu

Sem armazenamento de código

As verificações são executadas temporariamente e excluídas imediatamente.

Sem treinamento de IA

Seu código nunca é usado para treinar modelos de IA.

Integração SCM segura

O acesso somente leitura garante que seu repositório permaneça seguro.

FAQ

Perguntas frequentes

O Free SAST Tool é realmente gratuito?

Sim. É gratuito para sempre — sem cartão de crédito, sem prazo de validade. Recursos avançados disponíveis num programa contínuo.

Vocês mantêm meu código?

Não. As varreduras são executadas temporariamente e seu código é excluído assim que a análise é concluída.

Vocês usam meu código para treinamento de IA?

Nunca. Seu código é seu. Não o usamos para IA.

Quais linguagens são suportadas?

Suportamos uma ampla variedade de linguagens de programação e frameworks, incluindo Python, Java, JavaScript/TypeScript, C/C++, C#, PHP, Ruby, Go, Swift, Kotlin, Rust, Terraform, Kubernetes, Dockerfiles, CloudFormation, Bash/Shell, SQL, YAML/JSON, Objective-C e mais.

Quais provedores Git são suportados?

A varredura gratuita se conecta ao GitHub hoje mesmo, com acesso somente leitura em um clique. GitLab e Bitbucket chegam em breve — a plataforma completa Plexicus já oferece suporte aos três.

FREE SAST TOOL

Ready to validate what matters?

Book a deeper, human-reviewed pentest for the same repository you've scanned — evidence-bound findings, reproducible on demand.
Qualificação

Verifique se o AI Swarm Pentest se adequa ao seu ambiente.

Partilhe o contexto mínimo. Vamos rever o escopo e indicar o próximo passo comercial.

Antes de enviar — verifique se se encaixa

0 / 280

Sem compromisso. Se não se encaixa, dizemos.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)