2026年十大合气道安全替代方案:从减少噪音到自动修复
合气道安全因减少不必要的警报而受到欢迎。通过专注于可达性,它帮助开发人员避免了旧扫描仪产生的“漏洞垃圾邮件”。

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm PentestAikido Security 通过减少不必要的警报而变得流行。通过专注于可达性,它帮助开发人员避免了旧扫描器产生的“漏洞垃圾邮件”。但在2026年,仅仅知道哪些漏洞是可达的已经不再足够。
现在,由于AI代理生成了超过41%的企业代码,研究人员发现了超过2560亿行AI生成的代码,挑战已经改变。问题不再是“我应该修复哪个漏洞?”而是“我如何修复所有漏洞?”
本指南回顾了2026年十大Aikido替代方案,这些方案不仅优先考虑噪音减少,还包括自动修复和完整的代码到云覆盖。
一目了然:2026年十大Aikido替代方案
| 平台 | 最佳用途 | 核心差异化 | 修复自动化 | 定价模式 |
|---|---|---|---|---|
| Plexicus | 自主修复 | Codex Remedium AI代理 | 全自动(AI PRs) | 按开发者计费 |
| Snyk | 开发者信任 | DeepCode AI实时引擎 | 部分(更新) | 按开发者计费 |
| Jit | 安全编排 | 简化的工具链包装 | 引导式 | 按开发者计费 |
| Cycode | 供应链 | 加固的代码完整性 | 手动/引导式 | 按开发者计费 |
| Apiiro | 风险优先级 | 深度上下文图 | 手动 | 企业级 |
| Ox Security | 主动ASPM | 全管道VibeSec引擎 | 引导式 | 按工作负载计费 |
| Wiz | 云可见性 | 行业领先的安全图 | 手动 | 按工作负载计费 |
| GitHub AS | 仓库内安全 | 原生基础检查 | 部分 | 按提交者计费 |
| SonarQube | 代码质量 | 深度静态分析(SAST) | 手动 | 按项目计费 |
| ArmorCode | 大型组织 | 多工具数据聚合 | 手动 | 企业级 |
为什么选择我们?
在Plexicus,我们相信“仅检测”安全的时代已经结束。在2026年,开发者不需要另一个仪表板。他们需要一个能修复安全问题的伙伴……我们专注于产品主导安全,确保安全是开发过程中的无摩擦副产品,而不是障碍。
1. Plexicus(修复领导者)
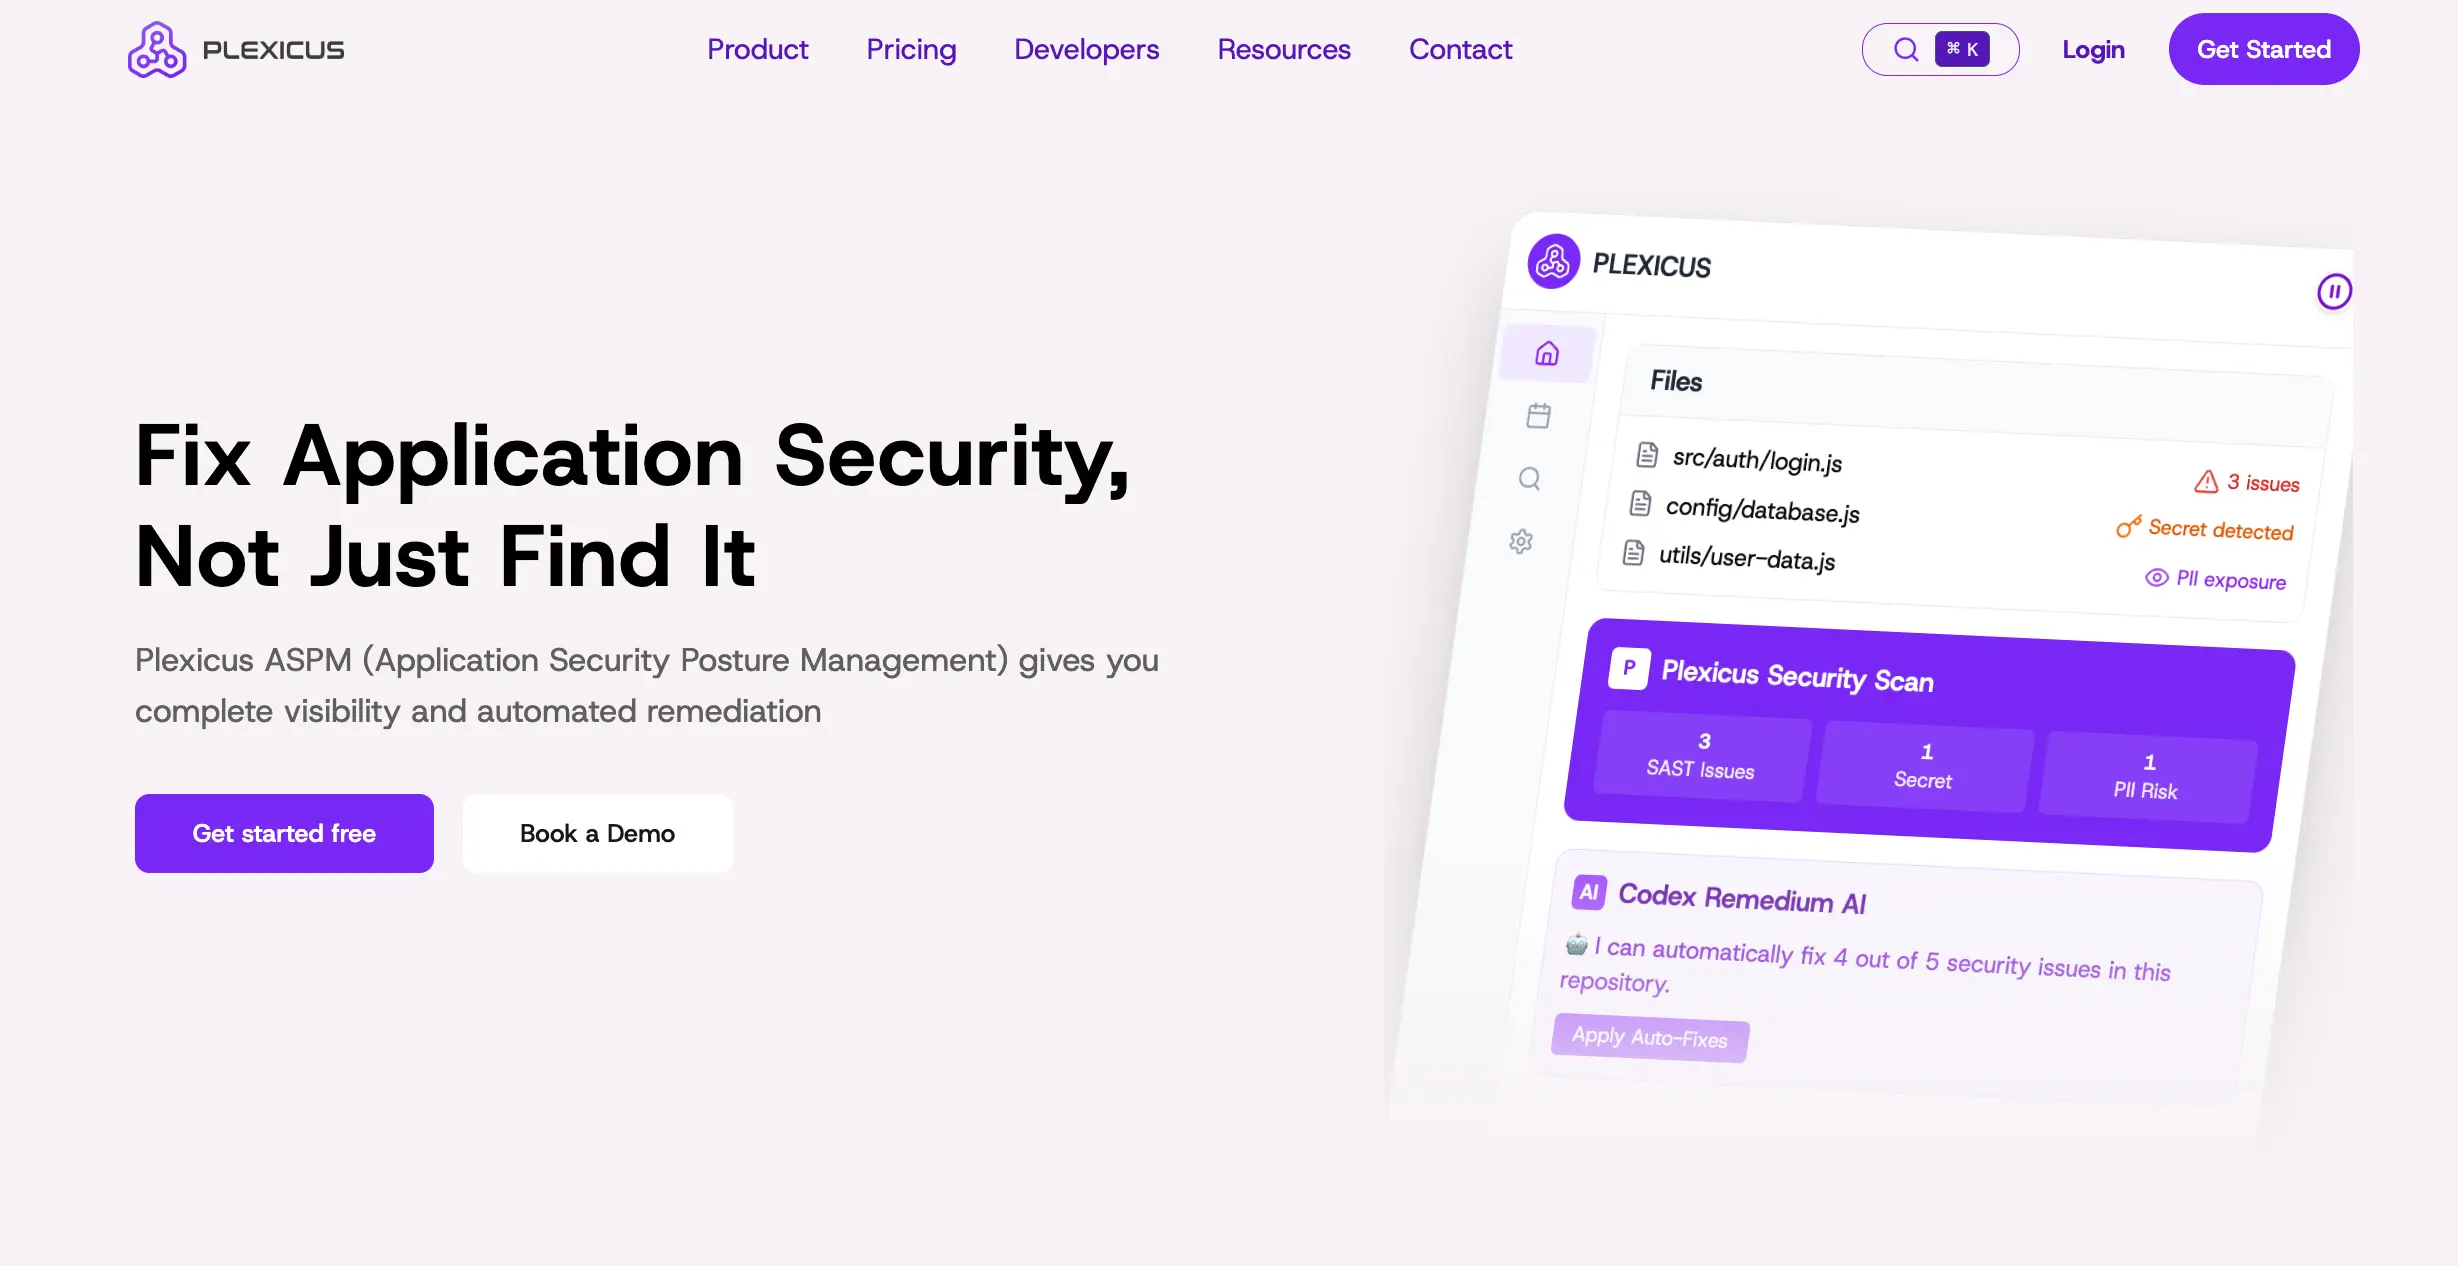
Plexicus 是那些喜欢 Aikido 低噪音但讨厌手动修复工单的团队的自然进化。虽然 Aikido 过滤噪音,Plexicus 处理工作。
- 关键特性: Codex Remedium 是一个自主的 AI 代理,它分析漏洞,理解本地代码库,并提交一个功能齐全、经过测试的 Pull Request。
- 优点: 将 MTTR 减少 95%。它将 ASPM 和 CSPM 结合成一个单一的 AI 驱动工作流程。
- 缺点: AI 代理需要初始配置以匹配特定企业风格。
- 为什么选择它: 如果您的工程团队被大量可达漏洞的积压所淹没,而没有人有时间修复。
- 2026 年定价: 透明的 $49.90/开发者/月。
2. Snyk
Snyk 是 Aikido 在开发者优先领域中最强大的竞争对手。到 2026 年,Snyk 已完全整合 DeepCode AI,以在 IDE 中提供近乎即时的反馈。
- 关键特性: Snyk Code (SAST) 和 Snyk Open Source (SCA) 提供自动修复建议。
- 优点: 拥有业内最大的漏洞数据库,在开发者中享有很高的信任度。
- 缺点: 随着添加云和容器模块,成本可能显著高于 Aikido。
- 选择理由: 如果您需要一个具有最佳 IDE 集成和庞大社区支持的工具。
- 2026年定价: 提供免费版本。付费版本起价为 $25/开发者/月。
3. Jit (即时安全)
Jit 专注于“最低可行安全”堆栈。它协调各种开源和商业工具,因此您无需单独管理它们。
- 关键特性: 在整个 GitHub 组织中一键激活 SAST、SCA、Secrets 和 IaC。
- 优点: 上手极快。感觉就像一个盒子里的安全解决方案。
- 缺点: 因为它封装了其他工具,您可能偶尔会遇到底层扫描器的限制。
- 选择理由: 适合希望在一个下午内从零到完全合规的精简团队。
- 2026年定价: 每开发者每月 $50,按年计费
4. Cycode
随着2026年供应链攻击的激增,Cycode 已成为保护代码完整性的重要工具。
- 关键特性: 加强的秘密扫描和防止代码篡改的保护措施贯穿整个软件开发生命周期。
- 优点: 对软件供应链提供最强的保护。
- 缺点: 对于只寻求简单漏洞扫描的团队来说,用户界面可能过于复杂。
- 选择理由: 如果您的主要关注点是防止秘密泄露或未经授权的代码更改。
5. Apiiro
Apiiro 是操作的“大脑”。它构建了一个多维图谱,涵盖您的代码、开发人员和基础设施,以找出最高风险的区域。
- 关键特性: 上下文风险评分,能够理解当一名初级开发人员更改关键代码时的风险。
- 优点: 对于大型、复杂的代码库有着惊人的优先级排序能力。
- 缺点: 偏重企业,对于小型初创公司来说可能过于复杂。
- 选择理由: 最适合需要管理数千个代码库风险的大型组织。
6. Ox Security
Ox Security 引入了“主动 ASPM”类别。他们的 2026 VibeSec 引擎确保安全检查与现代代码生产的速度保持一致。
- 关键特性: 从开发者的笔记本电脑到生产云容器的端到端可见性。
- 优点: 在映射整个软件供应链方面表现出色。
- 缺点: 定价基于工作负载,可能会迅速增加。
7. Wiz
Wiz 是云安全领域的巨头。虽然 Aikido 从代码起步并转向云端,Wiz 则是从云端起步并转向代码。
- 主要功能: 安全图,能够可视化代码漏洞如何导致大规模的数据泄露。
- 优点: 一流的云态势管理(CSPM)。
- 缺点: 仍然感觉更像是安全团队的工具,而不是开发者工具。
8. GitHub 高级安全
对于已经使用 GitHub Enterprise 的团队,GHAS 是默认选择。它直接内置于您每天使用的 UI 中。
- 主要功能: CodeQL 用于深度语义分析,Dependabot 用于自动升级。
- 优点: 无需设置。它已经在您的代码所在之处。
- 缺点: 相较于像 Plexicus 或 Aikido 这样的专业工具,可能显得昂贵。
9. SonarQube
SonarQube 是代码质量的传统王者。到 2026 年,它仍然是那些既关心代码整洁又关心代码安全的团队的标准。
- 关键特性: 对30多种编程语言进行深度静态分析。
- 优点: 非常成熟。它能捕捉到安全工具可能遗漏的代码异味。
- 缺点: 与现代轻量级替代方案相比,扫描时间较慢。
10. ArmorCode
ArmorCode 是一个聚合器。它本身不扫描代码,而是将所有其他工具的数据集中到一个地方。
- 关键特性: 统一的漏洞管理和自动化工单流程。
- 优点: 适合工具繁多的企业。
- 缺点: 你仍然需要为各个扫描工具付费并进行管理。
常见问题解答
为什么在2026年寻找Aikido的替代品?
虽然Aikido在噪声减少方面表现出色,但许多团队现在正在寻找修复。检测只是战斗的一半。像Plexicus这样的工具通过实际编写代码来修复问题,迈出了下一步。
Plexicus是否提供像Aikido一样的可达性分析?
是的。Plexicus使用可达性来优先展示哪些AI生成的修复。我们确保您的开发人员只需花时间审核实际暴露的代码修复。
我该如何处理正在编写的2560亿行AI代码?
传统的手动分类已死。您需要一个使用AI对抗AI的平台。通过使用Plexicus Codex Remedium,您的安全响应终于可以跟上AI驱动的开发团队的速度。
我可以轻松从 Aikido 迁移吗?
大多数现代 ASPM 工具,如 Plexicus,通过 OIDC 或 GitHub Apps 连接。这意味着您可以与 Aikido 并行运行一周,以比较修复率,然后再进行切换。
最后的想法
如果您厌倦了一个只告诉您问题所在的仪表板,那么是时候切换到一个可以解决问题的工具了。AI 正在编写您的代码。让 AI 修复您的安全问题。





