Tag:

开发安全运营

28 articles

Top 15 AI Pentest Tools for 2026: Autonomous Agents Ranked & Compared
Review

Top 15 AI Pentest Tools for 2026: Autonomous Agents Ranked & Compared

The 2026 AI pentest market splits into three lanes: autonomous agents that exploit live systems, BAS platforms that emulate adversary techniques, and PTaaS vendors that wrap AI around human testers. We ranked 15 of them on signed-scope evidence, replay verification, and pricing transparency so you can pick the right one for your next pentest run.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
AI Automation vs. AI Augmentation for Application Security
Application Security

AI Automation vs. AI Augmentation for Application Security

AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
AI原生修复:应对氛围编码安全挑战
Learn

AI原生修复:应对氛围编码安全挑战

仅靠检测已无法跟上AI驱动的开发速度。AI原生修复是下一层防线——帮助团队在SDLC的每个阶段修复、验证并追踪AI生成代码中的漏洞。

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
Vibe Coding 安全:在 AI 生成代码上线前确保其安全
Learn

Vibe Coding 安全:在 AI 生成代码上线前确保其安全

AI 编码工具正在编写近一半的新代码。其中 45% 的代码在发布时至少包含一个漏洞。Vibe Coding 安全是一种保护由 AI 创建的软件安全的实践——在风险到达生产环境前进行检测、优先级排序和修复。

Josuanstya Lovdianchel Josuanstya Lovdianchel ·
介绍 Plexicus 社区:企业安全,永久免费
Company

介绍 Plexicus 社区:企业安全,永久免费

"Plexicus 社区是一个永久免费应用安全平台,面向开发者。提供完整的 SAST、SCA、DAST、密钥和 IaC 扫描,以及 AI 驱动的漏洞修复,无需信用卡。"

Khul Anwar Khul Anwar ·
DevSecOps 武器库:从零到英雄
Learn

DevSecOps 武器库:从零到英雄

运行 `trivy image` 不是 DevSecOps——而是噪声生成。真正的安全工程是关于信号与噪声的比率。本指南提供了17种行业标准工具的生产级配置,以在不影响业务的情况下阻止漏洞,分为三个阶段:预提交、CI 守门员和运行时扫描。

José Palanco José Palanco ·
2026年顶级DevSecOps工具及替代方案TOP 15
Review

2026年顶级DevSecOps工具及替代方案TOP 15

DevSecOps已成为交付现代软件的标准。团队不再在开发完成后将代码移交给安全部门。到2026年,安全已成为流水线每个步骤中共享且自动化的组成部分。在本指南中,我们汇总了2026年值得尝试的顶级DevSecOps工具,涵盖每个工具的功能、优缺点以及它所替代的具体传统解决方案。

Khul Anwar Khul Anwar ·
2026年十大CNAPP工具 | 云原生应用保护平台
Review

2026年十大CNAPP工具 | 云原生应用保护平台

想象一下,在一家快速发展的科技公司的安全运营中心,一个繁忙的星期五下午。团队已经深陷警报之中,接连收到通知,屏幕上不断闪烁着需要立即关注的“关键”问题。他们在各种提供商中拥有超过1,000个云账户,每个账户都在为警报的浪潮贡献力量。然而,许多这些警报甚至与暴露在互联网的资源无关,这让团队因规模和明显的紧迫性而感到沮丧和不知所措。云安全是复杂的。

Khul Anwar Khul Anwar ·
减少噪音:让您的安全工具真正为您服务
Learn

减少噪音:让您的安全工具真正为您服务

安装安全工具是简单的部分。困难的部分从“第二天”开始,当该工具报告5000个新漏洞时。本指南重点介绍漏洞管理:如何过滤重复警报、管理误报以及跟踪实际衡量成功的指标。了解如何从“发现漏洞”转变为“修复风险”,而不让您的团队不堪重负。

José Palanco José Palanco ·
无摩擦安全:将工具集成到开发者工作流程中
Learn

无摩擦安全:将工具集成到开发者工作流程中

开发者体验(DevEx)在选择安全工具时至关重要。安全应该让开发者的工作更轻松,而不是更困难。如果开发者必须离开他们的编码环境或使用其他仪表板来发现问题,这会减慢他们的速度,并降低他们使用这些工具的可能性。

Khul Anwar Khul Anwar ·
SAST 与 DAST:有什么区别及为何应同时使用
Cybersecurity

SAST 与 DAST:有什么区别及为何应同时使用

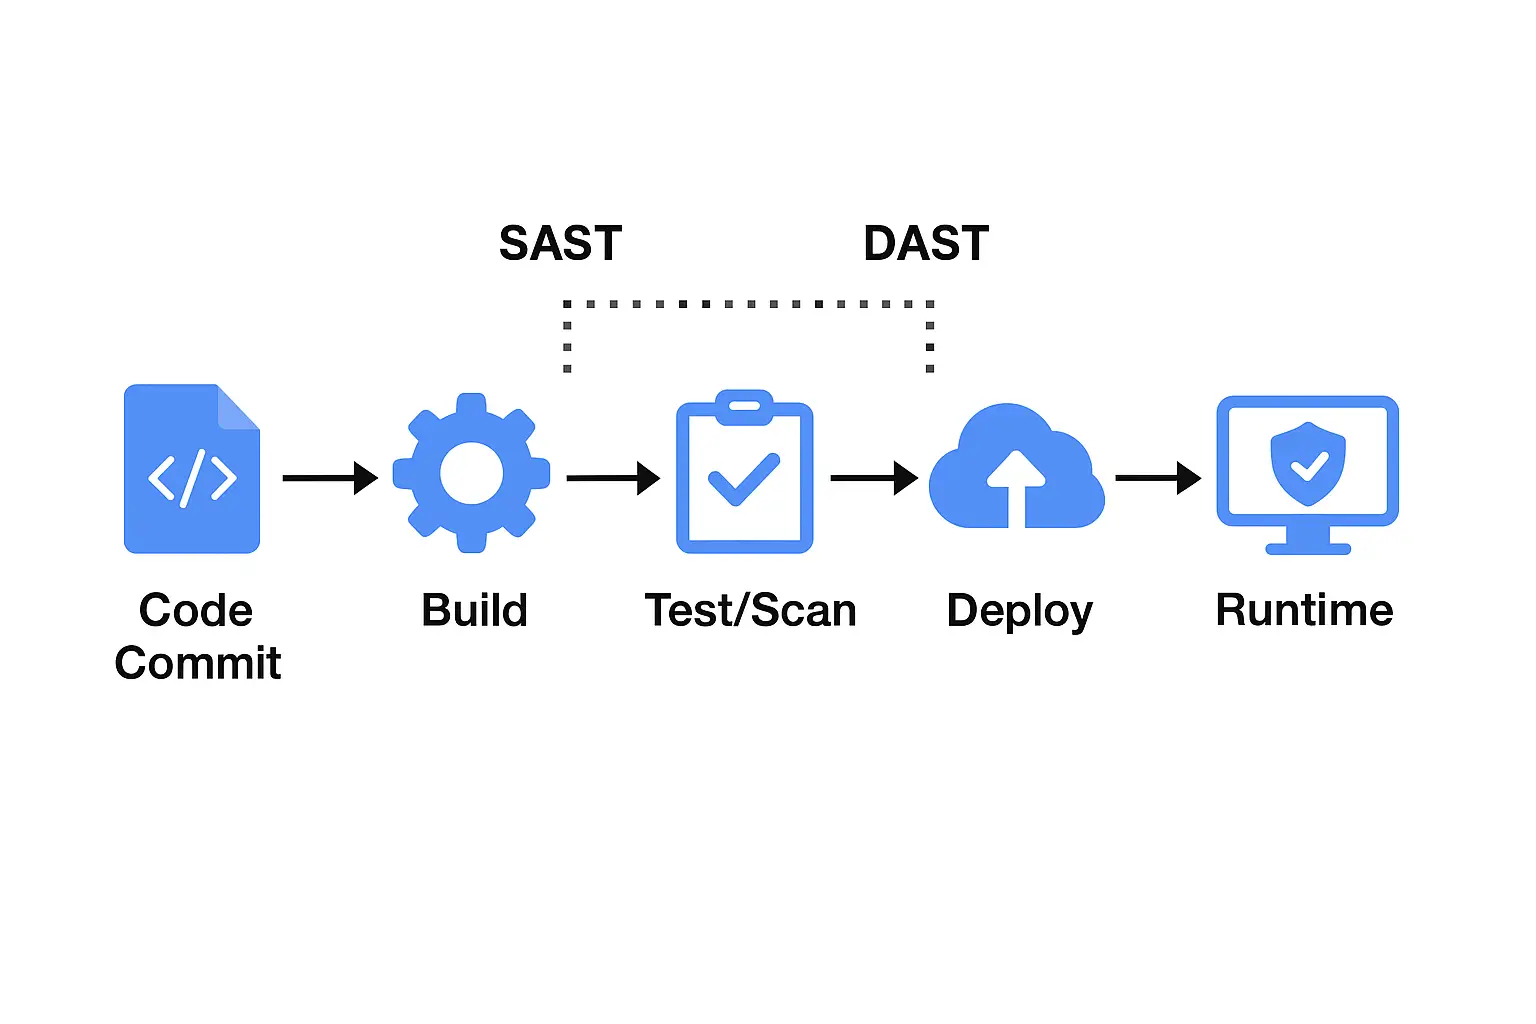
SAST 和 DAST 是用于保护应用程序免受攻击的安全测试方法。为了了解每种方法如何帮助应用程序安全性,我们来看看它们的区别以及它们在工作流程中的位置

José Palanco José Palanco ·
2025年最佳SCA工具:扫描依赖项,保护您的软件供应链
Review

2025年最佳SCA工具:扫描依赖项,保护您的软件供应链

现代应用程序在很大程度上依赖于第三方和开源库。这加快了开发速度,但也增加了攻击风险。每个依赖项都可能引入未修补的安全漏洞、风险许可证或过时的软件包等问题。软件组成分析(SCA)工具有助于解决这些问题。

José Palanco José Palanco ·
Web 应用程序安全:2026 年的最佳实践、测试和评估
Cybersecurity

Web 应用程序安全:2026 年的最佳实践、测试和评估

Web 应用程序安全对于保护您的应用免受针对敏感数据和破坏操作的网络攻击至关重要。本指南涵盖了 Web 应用程序安全的重要性、常见漏洞、最佳实践和测试方法,帮助您保护应用程序、确保合规性并维护用户信任

José Palanco José Palanco ·
应用安全态势管理(ASPM)的终极咨询指南
Application Security

应用安全态势管理(ASPM)的终极咨询指南

如果您今天正在构建或运行软件,您可能正在同时处理微服务、无服务器功能、容器、第三方包以及大量的合规性检查项。每个活动部件都会产生自己的发现、仪表板和愤怒的红色警报。很快,风险可见性就像在凌晨2点的旧金山雾中驾驶——您知道危险就在外面,但您看不太清楚。

José Palanco José Palanco ·
Ready to validate what matters?

Ready to validate what matters?

Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit
Do you have a recent classic pentest you're not happy with?

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorised target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)