أفضل 10 أدوات CNAPP لعام 2026 | منصات حماية التطبيقات السحابية الأصلية
تخيل بعد ظهر يوم جمعة مزدحم في مركز عمليات الأمن لشركة تقنية تنمو بسرعة. الفريق، الذي غارق بالفعل في التنبيهات، يتلقى إشعارًا تلو الآخر، وشاشاتهم تومض بمشكلات 'حرجة' تتطلب اهتمامًا فوريًا. لديهم أكثر من 1,000 حساب سحابي موزعة عبر مزودين مختلفين، كل واحد يساهم في موجة التنبيهات. العديد من هذه التنبيهات، مع ذلك، لا تتعلق حتى بالموارد المكشوفة للإنترنت، مما يترك الفريق محبطًا ومثقلًا بحجمها والضرورة الظاهرة لكل ذلك. أمن السحابة معقد.

Beyond ASPM
Proof-Driven AppSec for teams building with AI
Plexicus uses AI Swarm Pentest to explore authorised application paths, validate what is exploitable, and give teams evidence they can use to prioritise remediation.
Explore AI Swarm Pentestتخيل بعد ظهر يوم جمعة مزدحم في مركز عمليات الأمن لشركة تقنية تنمو بسرعة. الفريق، الذي غارق بالفعل في التنبيهات، يتلقى إشعارًا تلو الآخر، وشاشاتهم تومض بمشكلات “حرجة” تتطلب اهتمامًا فوريًا. لديهم أكثر من 1,000 حساب سحابي موزعة عبر مزودين مختلفين، كل واحد منها يساهم في موجة التنبيهات. ومع ذلك، فإن العديد من هذه التنبيهات لا تتعلق حتى بالموارد المكشوفة على الإنترنت، مما يترك الفريق محبطًا ومغمورًا بسبب الحجم والضرورة الظاهرة لكل ذلك. أمن السحابة معقد.
لمعالجة هذا، تتجه العديد من المنظمات إلى منصات حماية التطبيقات السحابية الأصلية (CNAPP). ومع ذلك، ليست كل CNAPP متشابهة. بعضها مجرد مزيج من أدوات مختلفة مجتمعة في منتج واحد، تفتقر إلى التكامل المتماسك وقدرات التقارير الموحدة. على سبيل المثال، تفشل العديد من المنصات في تقديم معالجة فورية للثغرات الأمنية، وهي ميزة حاسمة تميز الحلول الأكثر تقدمًا عن مجموعات الأدوات الأساسية.
هذا المنشور يهدف إلى توضيح الأمور. سنقوم بمراجعة أفضل 10 بائعين لـ CNAPP لعام 2026، مع التركيز على حماية وقت التشغيل، وتحليل مسارات الهجوم، وطرق عملية لمعالجة الثغرات دون الحاجة إلى اجتماعات طارئة. تم اختيار هؤلاء البائعين بناءً على معايير مثل الابتكار في أمن السحابة الأصلية، وسهولة التكامل، وشمولية الميزات، وسمعة السوق. جمعنا رؤى من تقارير الصناعة، ومراجعات الخبراء، وردود الفعل المباشرة من فرق أمن الشركات التقنية الرائدة لضمان ملاءمة وموثوقية نتائجنا.
ما هو CNAPP؟
CNAPP هو منصة أمان واحدة تجمع بين إدارة وضع أمان السحابة (CSPM)، وحماية أحمال العمل السحابية (CWPP)، وإدارة حقوق البنية التحتية السحابية (CIEM).
بدلاً من فحص دلو S3 الذي تم تكوينه بشكل خاطئ في أداة واحدة وحاوية معرضة للخطر في أخرى، يقوم CNAPP بربط النقاط. تخيل سيناريو حيث يكتشف النظام CVE حرج في حاوية. على الفور، يحدد CNAPP أن هذه الحاوية مرتبطة بدور IAM لديه امتيازات إدارية.
في غضون دقائق، يربط هذا الضعف بمسارات الهجوم المحتملة، مقدماً رؤى حول كيفية حدوث استغلال. بمجرد أن يصبح نمط التهديد واضحاً، يقوم النظام تلقائياً بحظر الاستغلال عن طريق تعديل أذونات IAM وعزل الحاوية المتأثرة. هذه العملية السلسة خطوة بخطوة تحول خرق أمني محتمل إلى تهديد مُدار.
لماذا يهم CNAPP
الخطر بسيط: التعقيد. وفقًا لمعايير الهندسة الحديثة، فإن 80% من الاختراقات السحابية الناجحة تتضمن هويات تم تكوينها بشكل خاطئ أو أدوار ذات صلاحيات زائدة.
إذا كنت لا تزال تستخدم أدوات معزولة، فإنك تفقد السياق. قد تقوم بإصلاح 100 ثغرة اليوم، ولكن إذا لم يكن أي منها على مسار هجوم يواجه الإنترنت، فإن مستوى الخطر الفعلي لم يتغير. تركز CNAPPs على الخطر بناءً على إمكانية الاستغلال، وليس فقط على درجات CVSS.
لماذا تستمع إلينا؟
لقد ساعدنا بالفعل منظمات مثل Ironchip وDevtia وWandari في تأمين حزمها السحابية الأصلية. بينما نحن مرتبطون بشركة Plexicus، فإن التزامنا بتقديم مراجعات موضوعية ومتوازنة يظل أولوية قصوى. نحن نفهم ألم الإرهاق من التنبيهات لأننا بنينا Plexicus لحله. منصتنا لا تكتفي بالإشارة إلى المشكلات، بل تقوم بحلها.
“لقد أحدثت Plexicus ثورة في عملية الإصلاح لدينا؛ فريقنا يوفر ساعات كل أسبوع!”
- أليخاندرو ألياغا، المدير التقني في Ontinet
نحن نعرف ما الذي يجعل أداة CNAPP ذات قيمة حقيقية لأننا نبني الجيل القادم من أمان السحابة الآلي.
لمحة سريعة: أفضل بائعي CNAPP لعام 2026
| البائع | التركيز الأساسي | الأفضل لـ | التمييز الرئيسي |
|---|---|---|---|
| Plexicus | الإصلاح الآلي | فرق DevOps الرشيقة | طلبات السحب التلقائية المدفوعة بالذكاء الاصطناعي |
| SentinelOne | وقت التشغيل المدعوم بالذكاء الاصطناعي | فرق SOC و IR | محرك الأمن الهجومي |
| Wiz | الرؤية بدون وكيل | التوسع السريع | رسم أمان السحابة |
| Prisma Cloud | أمان دورة الحياة الكاملة | المؤسسات الكبيرة | فحص عميق لـ IaC و CI/CD |
| MS Defender | نظام Azure البيئي | المتاجر التي تركز على Microsoft | تكامل أصلي مع Azure و GitHub |
| CrowdStrike | استخبارات التهديدات | منع الاختراق النشط | الكشف المتمركز حول الخصوم |
| CloudGuard | أمان الشبكة | الصناعات المنظمة | تحليل تدفق الشبكة المتقدم |
| Trend Vision One | السحابة الهجينة | ترحيل مركز البيانات | التصحيح الافتراضي و ZDI Intel |
| Sysdig Secure | أمان Kubernetes | المجموعات الثقيلة لـ K8s | رؤى وقت التشغيل المستندة إلى eBPF |
| FortiCNAPP | تحليلات السلوك | العمليات واسعة النطاق | رسم الخرائط الشاذة متعدد الرسوم البيانية |
أفضل 10 بائعين لـ CNAPP لعام 2026
1. Plexicus
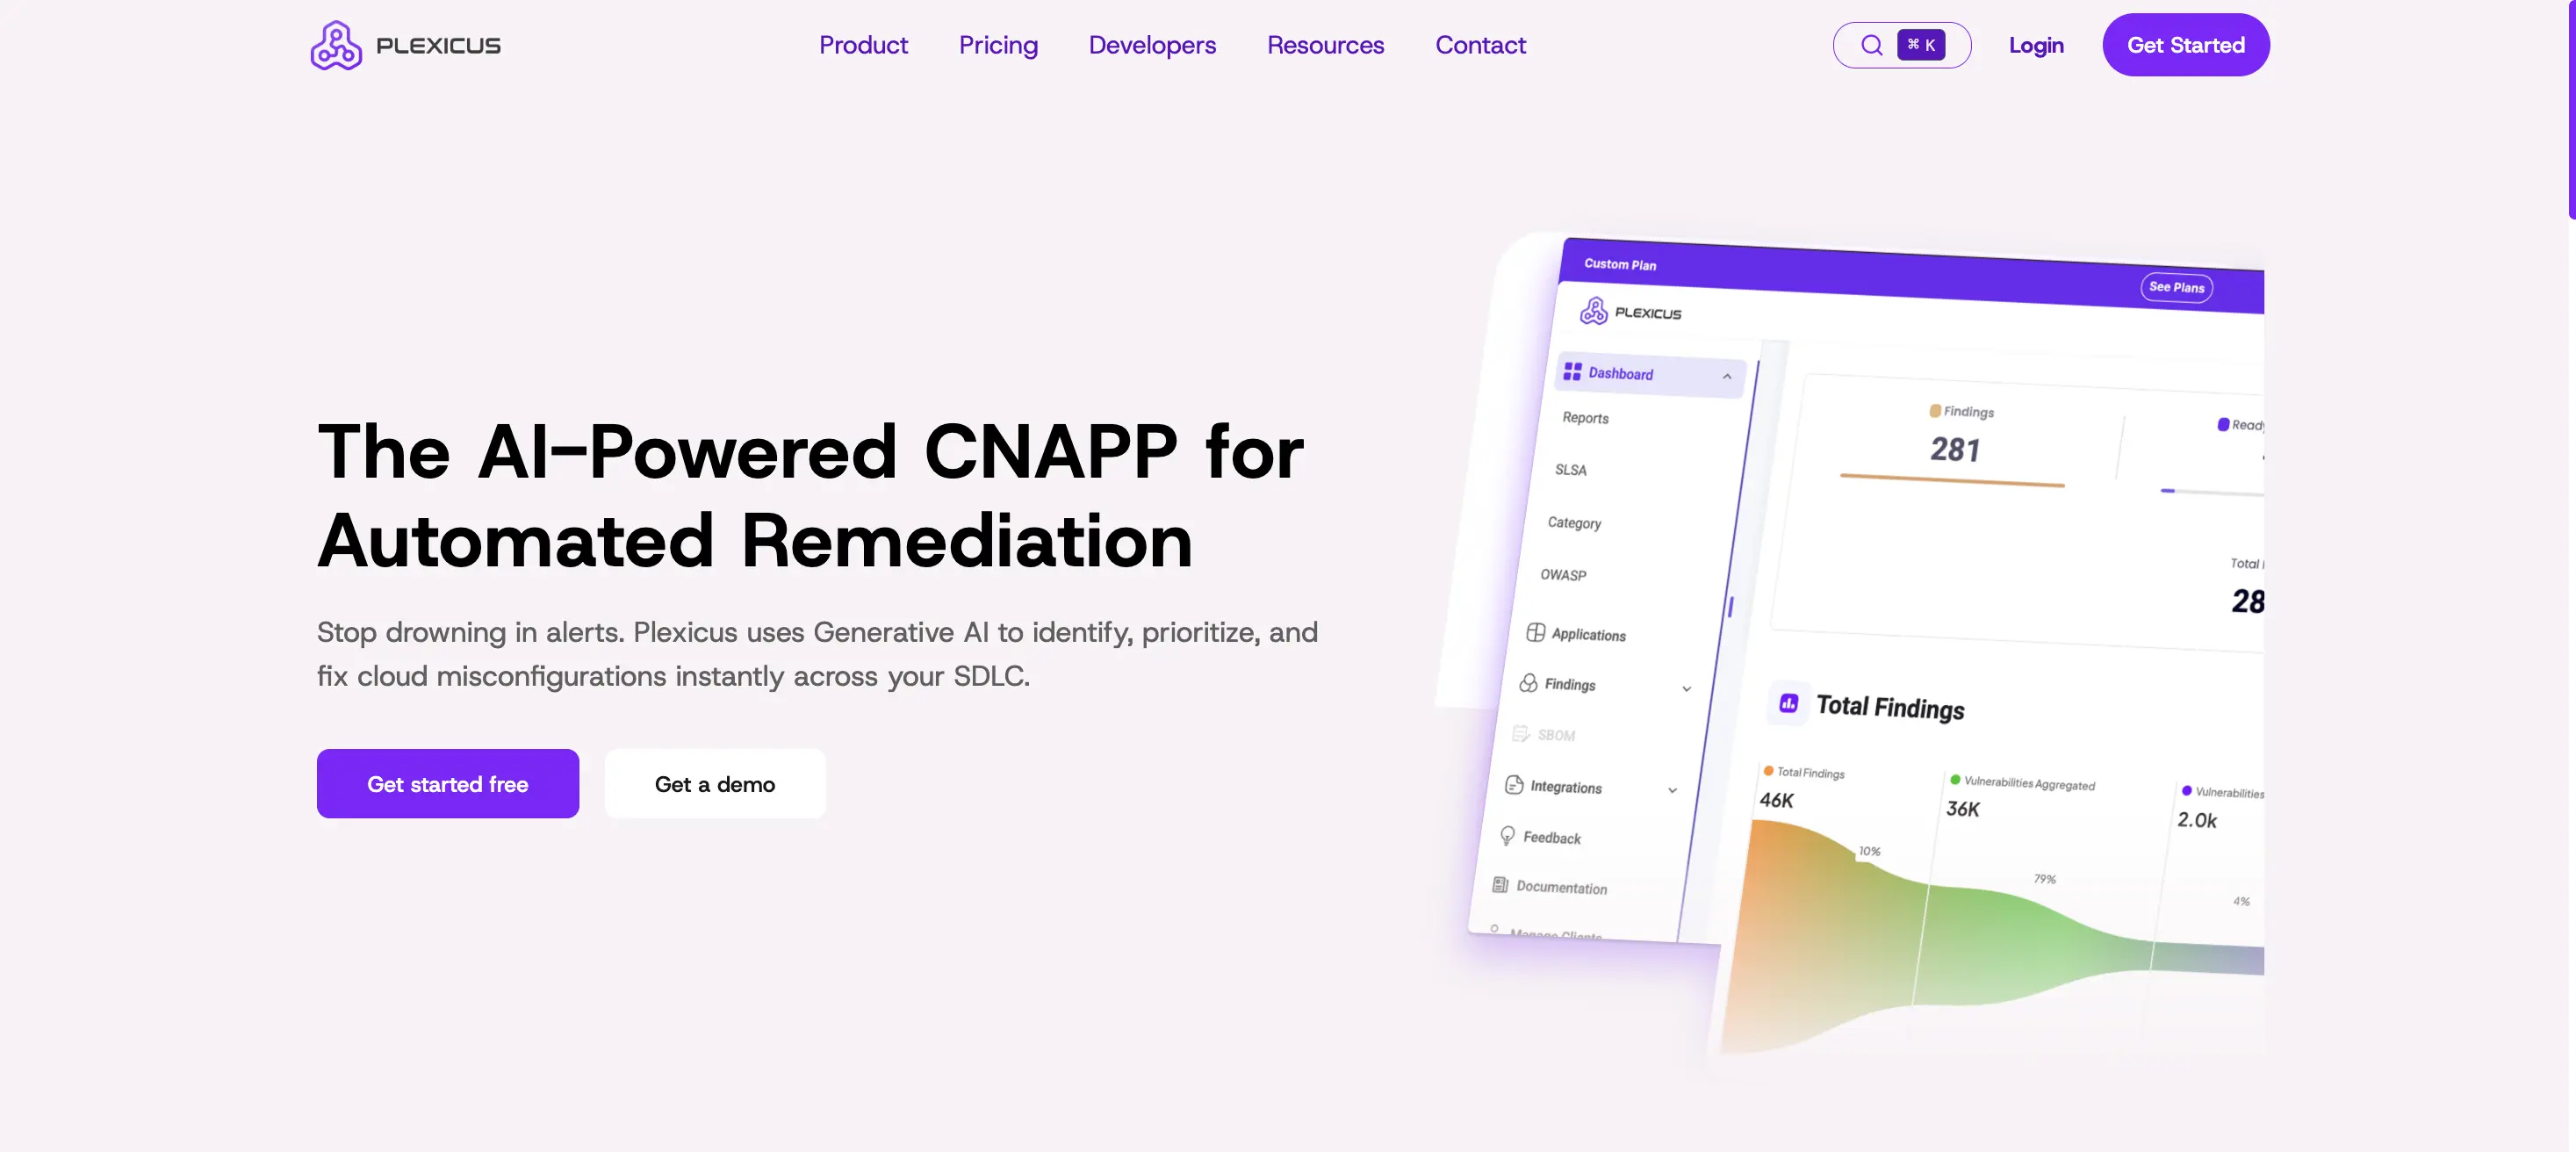
تم بناء Plexicus للفرق التي تعطي الأولوية للإصلاح الآلي والمسح في الوقت الحقيقي على التقارير الثابتة. بينما تخبرك الأدوات الأخرى بما هو خطأ، يركز Plexicus على إيقاف التسرب قبل أن ينتشر.
الميزات:
- التصحيح التلقائي المدعوم بالذكاء الاصطناعي: يولد إصلاحات على مستوى الكود ويفتح طلبات السحب تلقائيًا لحل الثغرات الأمنية.
- تكامل ASPM: رؤية عميقة في المخاطر على مستوى التطبيق، تربط مالكي الكود بثغرات الإنتاج السحابية.
- رسم خرائط مستمر من الكود إلى السحابة: يربط عيوب الكود المصدري مع بيئات التشغيل الحية.
الإيجابيات:
- يقلل بشكل كبير من متوسط الوقت اللازم للتصحيح (MTTR).
- تكامل سلس مع GitHub وGitLab وBitbucket.
- تجربة مستخدم موجهة للمطورين تقلل الاحتكاك بين الأمن والهندسة.
السلبيات:
- لاعب جديد في السوق مقارنة بمزودي الجدران النارية التقليديين.
- يركز بشكل كبير على الأكوام السحابية الحديثة على حساب الأنظمة القديمة المحلية.
2. SentinelOne (سحابة Singularity)
تعتبر SentinelOne الرائدة في حماية وقت التشغيل المدعومة بالذكاء الاصطناعي. تستخدم محرك الأمن الهجومي الذي يحاكي مسارات الهجوم للتحقق مما إذا كانت الثغرة قابلة للاستغلال فعليًا.
الميزات:
- مسارات الاستغلال المؤكدة: تفحص تلقائيًا المشكلات السحابية لتقديم نتائج قائمة على الأدلة.
- Purple AI: محلل ذكاء اصطناعي توليدي يوثق التحقيقات بلغة طبيعية.
- سلامة ثنائية: حماية في الوقت الحقيقي ضد التغييرات غير المصرح بها في أحمال العمل.
الإيجابيات:
- قدرات EDR الأفضل في فئتها لأحمال العمل السحابية.
- أتمتة عالية في البحث عن التهديدات.
السلبيات:
- يمكن أن يكون معقدًا للتكوين للفرق التي ليس لديها محللون أمنيون مخصصون.
3. Wiz
Wiz رائد في النهج القائم على الرسوم البيانية بدون وكيل. يتميز بالنشر السريع عبر بصمات متعددة السحابة ضخمة.
الميزات:
- رسم أمان السحابة: يربط بين الأخطاء في التكوينات، الثغرات الأمنية، والهويات.
- فحص عميق بدون وكيل: يفحص PaaS، VMs، والخدمات بدون خوادم دون الحاجة إلى وكلاء محليين.
الإيجابيات:
- وقت سريع للغاية لتحقيق القيمة.
- تصور رائد في الصناعة لمسارات الهجوم المعقدة.
السلبيات:
- حظر وقت التشغيل محدود مقارنة بالحلول القائمة على الوكيل.
4. Palo Alto Networks (Prisma Cloud)
Prisma Cloud هو المنصة الأكثر شمولاً للتحول إلى اليسار. إنه مثالي للمؤسسات التي ترغب في تكامل عميق في دورة حياة التطوير.
الميزات:
- أمان IaC: يفحص Terraform وCloudFormation للانتهاكات أثناء التطوير.
- WAAS متقدم: يشمل أمان التطبيقات الويب وAPI.
الإيجابيات:
- مجموعة الميزات الأكثر اكتمالاً في السوق اليوم.
- تقارير امتثال تنظيمي قوية.
السلبيات:
- غالبًا ما يتطلب جهد إدارة كبير بسبب حجم المنصة.
5. Microsoft Defender for Cloud
الخيار الافتراضي للبيئات الثقيلة على Azure، حيث يقدم تكاملًا أصليًا وامتدادات متعددة السحابة.
الميزات:
- تكامل Azure الأصلي: أعمق رؤية ممكنة في مجموعات موارد Azure.
- الوصول في الوقت المناسب: يدير سطح الهجوم عن طريق تحديد تعرض منافذ VM.
الإيجابيات:
- نشر بدون احتكاك لمستخدمي Azure.
السلبيات:
- دعم السحابة من طرف ثالث (AWS/GCP) يمكن أن يبدو أقل نضجًا.
6. CrowdStrike (Falcon Cloud Security)
تركز CrowdStrike على الأمن المركزي على الخصوم. تم بناؤها لفرق SecOps التي تحتاج إلى إيقاف الاختراقات أثناء حدوثها.
الميزات:
- مؤشرات الهجوم (IOAs): تكتشف السلوك الضار بناءً على تكتيكات الخصوم.
- وكيل موحد: مستشعر خفيف الوزن واحد لحماية نقاط النهاية وأعباء العمل السحابية.
الإيجابيات:
- تكامل استخبارات التهديدات على مستوى عالمي.
السلبيات:
- تركيز أقل على كود المصدر للتطبيقات (SAST) مقارنة بالمنافسين.
7. Check Point CloudGuard
قوة كبيرة لأمن الشبكات داخل السحابة، توفر حماية متقدمة ضد التهديدات عبر الشبكات الافتراضية.
الميزات:
- تحليل تدفق الشبكة: تحليل عميق لحركة المرور السحابية لاكتشاف الحركة الجانبية.
- وحدة تحكم موحدة: عرض واحد لجدران الحماية السحابية العامة والمحلية.
الإيجابيات:
- أقوى ضوابط لأمن الشبكات في الفئة.
السلبيات:
- يمكن أن تبدو واجهة المستخدم قديمة بالنسبة للفرق التي تركز على DevOps الحديثة.
8. Trend Micro (Trend Vision One)
يوفر تركيزًا عميقًا على البيئات السحابية الهجينة، مما يربط بين أعباء العمل المحلية والسحابية الأصلية.
الميزات:
- التصحيح الافتراضي: يحمي الأحمال من الثغرات الأمنية قبل تطبيق التصحيحات الرسمية.
- معلومات ZDI: مدعومة من قبل أكبر برنامج مكافآت للثغرات في العالم.
الإيجابيات:
- دعم ممتاز للأحمال القديمة والهجينة.
السلبيات:
- الميزات السحابية الأصلية قد تبدو مضافة إلى نواة قديمة.
9. Sysdig (Secure)
مبني على Falco مفتوح المصدر، يعد Sysdig الخيار الأفضل للبيئات التي تعتمد بشكل كبير على Kubernetes.
الميزات:
- رؤى وقت التشغيل: يتحقق من الثغرات الأمنية التي تم تحميلها فعليًا واستخدامها.
- التحكم في الانحراف: يكتشف ويمنع التغييرات غير المصرح بها في الحاويات الجارية.
الإيجابيات:
- أعمق رؤية للحاويات في الصناعة.
السلبيات:
- التركيز القوي على K8s قد يترك الأصول غير المحاوية مغطاة بشكل أقل.
10. Fortinet (FortiCNAPP)
بعد الاستحواذ على Lacework، تقدم Fortinet نهجًا ذكيًا سحابيًا باستخدام التعلم الآلي لتحديد السلوك الأساسي.
الميزات:
- منصة بيانات بوليغراف: ترسم السلوك تلقائيًا لتحديد الشذوذات.
- تكامل نسيج Fortinet: يربط أمان السحابة بنسيج الشبكة الأوسع.
الإيجابيات:
- ممتاز في العثور على “المجهولات المجهولة” دون قواعد يدوية.
السلبيات:
- تكامل المنصة بعد الاستحواذ لا يزال قيد العمل.
الأساطير الشائعة
الأسطورة #1: الوكيل غير مطلوب دائمًا أفضل.
إليك الصفقة: المسح بدون وكيل رائع للرؤية (CSPM)، لكنه لا يمكنه إيقاف استغلال نشط في الوقت الفعلي. بالنسبة لأعباء العمل الحرجة، لا يزال يتعين عليك استخدام وكيل (CWPP) لتوفير الحجب أثناء التشغيل.
الخرافة #2: CNAPP يحل محل فريق الأمان الخاص بك.
لا تهتم بالتفكير في أن أداة ستصلح عملية معطلة. CNAPP هو مضاعف للقوة، لكنك لا تزال بحاجة إلى مهندسين يفهمون سياسات IAM للعمل على البيانات.
التحرك إلى ما بعد إرهاق التنبيهات
الأمن السحابي في عام 2026 ليس عن العثور على المزيد من الأخطاء. إنه عن إغلاق الحلقة بين بيئة تطوير المبرمج وبيئة الإنتاج.
إذا كانت أداتك الحالية توفر ملف PDF ضخم من “النتائج” ولكن لا يوجد مسار للحل، فأنت تدفع فعليًا مقابل الضوضاء. يحدث الأمان الحقيقي عندما تقوم الأداة بالعمل الشاق للإصلاح.
Plexicus مصمم للتعامل مع هذا عن طريق التحرك بعد الكشف والدخول في الإصلاح الآلي. إذا كان فريقك متعبًا من مطاردة CVEs غير القابلة للوصول، ابدأ بمنصة تعطي الأولوية للاستغلالية.
هل ترغب في أن أستعرض مقارنة محددة حول كيفية تعامل Plexicus مع إصلاح IaC مقابل الأدوات القديمة؟
الأسئلة الشائعة
كيف يختلف CNAPP عن استخدام أدوات CSPM وCWPP المنفصلة؟
الأدوات المستقلة تخلق عزلة. قد يجد CSPM دلوًا مكونًا بشكل خاطئ، لكنه لن يعرف ما إذا كان التطبيق الذي يعمل على VM المتصل معرضًا للخطر. CNAPP يربط بين هذه النقاط البيانية ليظهر مسار الهجوم الفعلي، مما يوفر لفريقك من مطاردة المخاطر غير القابلة للاستغلال.
هل يمكنني استخدام CNAPP لبيئات متعددة السحابة؟
نعم. تم تصميم معظم CNAPPs الحديثة لتطبيع البيانات عبر AWS وAzure وGCP. الهدف هو تطبيق سياسة أمان واحدة عبر جميع أصول السحابة الخاصة بك.
هل يساعد CNAPP في الامتثال التنظيمي؟
تتضمن معظم المنصات قوالب جاهزة لـ SOC 2 وHIPAA وPCI DSS وGDPR. تقوم بمراجعة بيئتك باستمرار وتحديد الانتهاكات، مما يجعل جمع الأدلة أسرع.





