José Palanco
Written by

José Palanco

José Ramón Palanco is the CEO/CTO of Plexicus, a pioneering company in ASPM (Application Security Posture Management) launched in 2024, offering AI-powered remediation capabilities. Previously, he founded Dinoflux in 2014, a Threat Intelligence startup that was acquired by Telefonica, and has been working with 11paths since 2018. His experience includes roles at Ericsson`s R&D department and Optenet (Allot). He holds a Telecommunications Engineering degree from the University of Alcala de Henares and a Master`s in IT Governance from the University of Deusto. As a recognized cybersecurity expert, he has been a speaker at various prestigious conferences including OWASP, ROOTEDCON, ROOTCON, MALCON, and FAQin. His contributions to the cybersecurity field include multiple CVE publications and the development of various open source tools such as nmap-scada, ProtocolDetector, escan, pma, EKanalyzer, SCADA IDS, and more.

AI Coding Agents Are Now a Supply Chain Attack Vector
Cybersecurity

AI Coding Agents Are Now a Supply Chain Attack Vector

Three systems asserted a condition and none of them checked whether it still held. A registry reported a package was attested. An evaluation harness reported a model was offline. An assistant reported a package would work.

José Palanco José Palanco ·
AI in Application Security: Automation vs. Augmentation
Application Security

AI in Application Security: Automation vs. Augmentation

AI can remove repetitive AppSec work without removing accountability. Learn how to decide what to automate, what to augment, and when a security decision should be escalated to a person.

José Palanco José Palanco ·
Arzenál DevSecOps: Od začátečníka k expertovi
Learn

Arzenál DevSecOps: Od začátečníka k expertovi

Spuštění `trivy image` není DevSecOps—je to generování šumu. Skutečné bezpečnostní inženýrství je o poměru signálu k šumu. Tento průvodce poskytuje konfigurace na úrovni produkce pro 17 průmyslově standardních nástrojů k zastavení zranitelností bez zastavení podnikání, organizované do tří fází: před commit, CI gatekeepers a skenování za běhu.

José Palanco José Palanco ·

Odstraňte šum: Udělejte si bezpečnostní nástroje skutečně užitečné
Learn

Odstraňte šum: Udělejte si bezpečnostní nástroje skutečně užitečné

Instalace bezpečnostního nástroje je snadná část. Ta těžší začíná na 'Den 2', kdy tento nástroj hlásí 5 000 nových zranitelností. Tento průvodce se zaměřuje na správu zranitelností: jak filtrovat duplicitní upozornění, spravovat falešné pozitivní výsledky a sledovat metriky, které skutečně měří úspěch. Naučte se, jak přejít od 'nalezení chyb' k 'odstranění rizik' bez přetížení vašeho týmu.

José Palanco José Palanco ·
SAST vs DAST: Jaký je rozdíl a proč byste měli používat obojí
Cybersecurity

SAST vs DAST: Jaký je rozdíl a proč byste měli používat obojí

SAST a DAST jsou metody testování bezpečnosti používané k ochraně aplikací před útoky. Abychom pochopili, jak každá z nich pomáhá s bezpečností aplikací, podívejme se na jejich rozdíly a kde se hodí do vašeho pracovního postupu.

José Palanco José Palanco ·

Nejlepší SCA nástroje v roce 2025: Skenujte závislosti, zabezpečte svůj dodavatelský řetězec softwaru
Review

Nejlepší SCA nástroje v roce 2025: Skenujte závislosti, zabezpečte svůj dodavatelský řetězec softwaru

Moderní aplikace se hodně spoléhají na knihovny třetích stran a open-source. To urychluje vývoj, ale také zvyšuje riziko útoků. Každá závislost může přinést problémy jako nezáplatované bezpečnostní chyby, rizikové licence nebo zastaralé balíčky. Nástroje pro analýzu složení softwaru (SCA) pomáhají tyto problémy řešit.

José Palanco José Palanco ·

Zabezpečení webových aplikací: Nejlepší postupy, testování a hodnocení pro rok 2026
Cybersecurity

Zabezpečení webových aplikací: Nejlepší postupy, testování a hodnocení pro rok 2026

Zabezpečení webových aplikací je nezbytné pro ochranu vašich aplikací před kybernetickými útoky, které cílí na citlivá data a narušují operace. Tento průvodce pokrývá důležitost zabezpečení webových aplikací, běžné zranitelnosti, nejlepší postupy a metody testování, které vám pomohou zabezpečit vaši aplikaci, zajistit shodu a udržet důvěru uživatelů

José Palanco José Palanco ·

15 trendů DevSecOps pro zabezpečení vašeho podnikání
Cybersecurity

15 trendů DevSecOps pro zabezpečení vašeho podnikání

Noční můra bezpečnostního narušení se stala realitou pro mnoho evropských společností. Naučte se 15 transformačních trendů DevSecOps, které musíte znát, abyste se vyhnuli seznamu narušení.

José Palanco José Palanco ·

Konečný konzultativní průvodce řízením bezpečnostního postavení aplikací (ASPM)
Application Security

Konečný konzultativní průvodce řízením bezpečnostního postavení aplikací (ASPM)

Pokud dnes vyvíjíte nebo provozujete software, pravděpodobně žonglujete s mikro-službami, serverless funkcemi, kontejnery, balíčky třetích stran a lavinou kontrolních políček pro dodržování předpisů. Každá pohyblivá část generuje vlastní nálezy, dashboardy a rozzlobené červené výstrahy. Než se nadějete, viditelnost rizik se cítí jako řízení v mlze v San Franciscu ve 2 ráno - víte, že nebezpečí je tam venku, ale nemůžete ho úplně vidět.

José Palanco José Palanco ·

Plexicus získává investici 150 000 USD od Microsoftu
Investment

Plexicus získává investici 150 000 USD od Microsoftu

Společnost Plexicus získala investici ve výši 150 000 USD od Microsoftu na rozšíření své cloudové infrastruktury. Toto financování zlepší výkon systému, škálovatelnost a spolehlivost, což umožní společnosti Plexicus podporovat více podniků s řešeními pro podniky poháněnými AI.

José Palanco José Palanco ·

Plexicus a Céfiros posilují kybernetickou bezpečnost v 19 zemích
Cybersecurity

Plexicus a Céfiros posilují kybernetickou bezpečnost v 19 zemích

Nová spolupráce mezi Plexicus a Céfiros má za cíl zlepšit bezpečnost aplikací v 19 zemích Latinské Ameriky a Iberie. Tato kybernetická spolupráce přináší pokročilá řešení pro řízení bezpečnostního postavení aplikací (ASPM) organizacím, které se snaží proaktivně bránit proti kybernetickým hrozbám.

José Palanco José Palanco ·

Ready to validate what matters?

Ready to validate what matters?

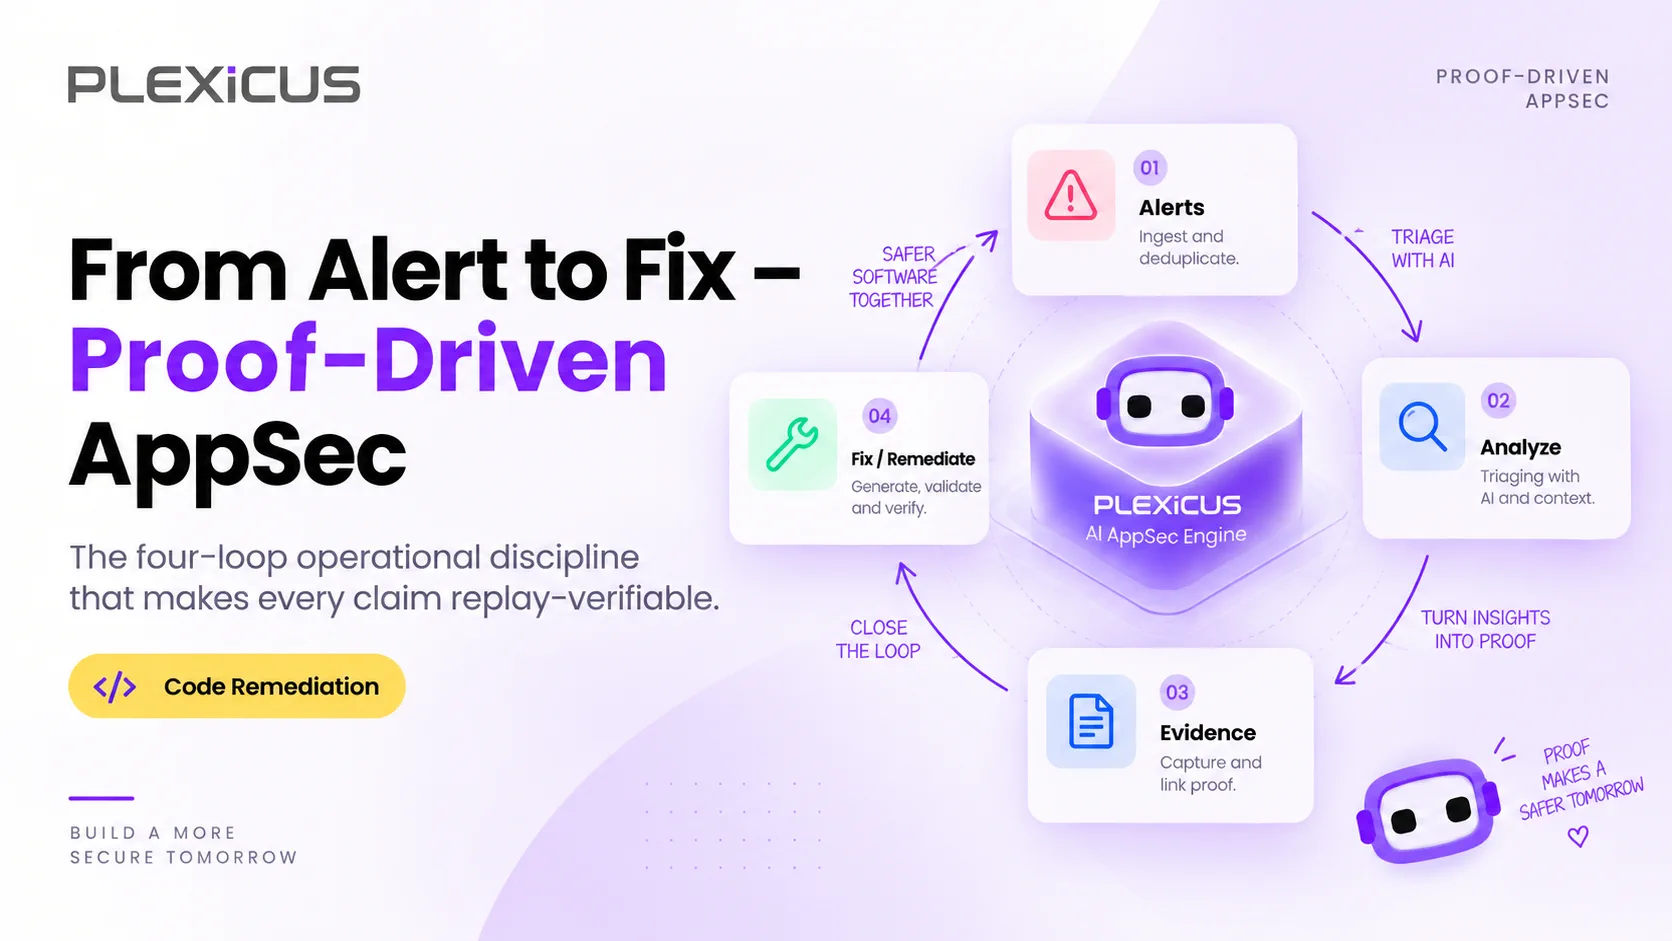
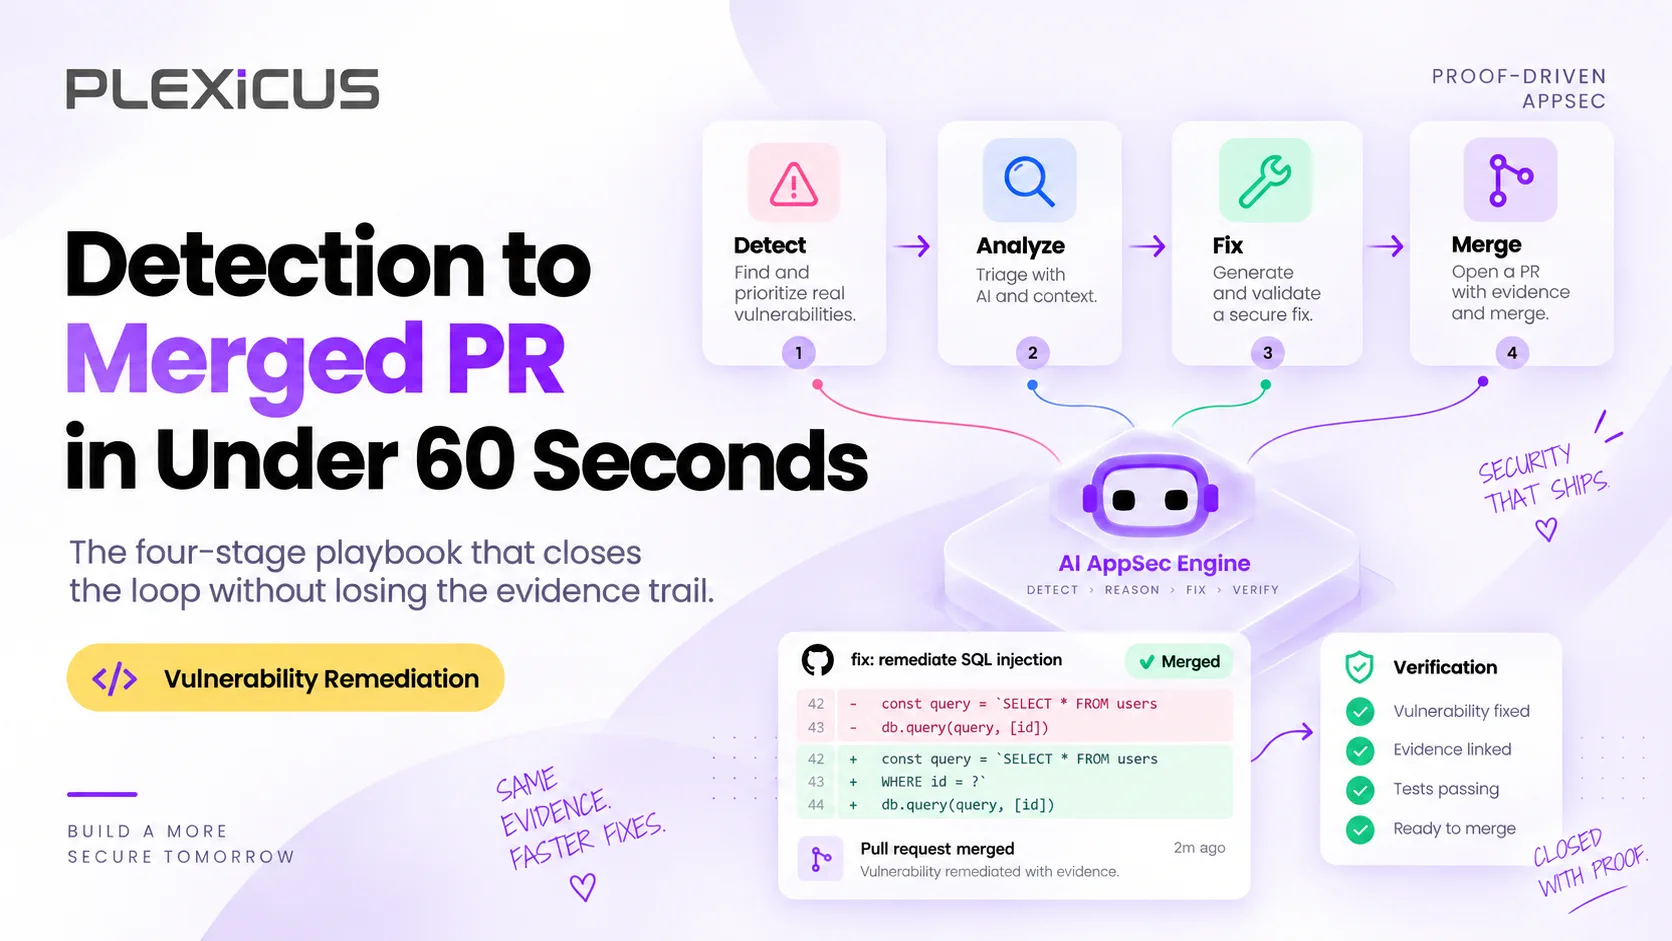
Plexicus is Proof-Driven AppSec: validated findings, contextual understanding, and reviewed remediation — anchored in evidence, scoped with you.

Qualification

Check whether AI Swarm Pentest fits your environment.

Share the minimum context. We will review the scope and tell you the next commercial step.

Before submitting — verify you fit

0 / 280

No commitment. If you don't fit, we'll tell you.

SAMPLE HANDOVER · ILLUSTRATIVE

Sample evidence handover

A trimmed view of what your team receives at the end of an AI Swarm Pentest engagement. Real engagements include full technical evidence, executive narrative, and a remediation plan.

VALIDATED FINDING Evidence attached

Server-Side Request Forgery in webhooks/receiver

demo-project/sample-app · src/webhooks/receiver.py:42

SeverityHigh CVSS 3.18.6 Priority79 Confirmedvia replay

Untrusted caller-supplied URLs reach an internal egress without an allowlist. Replayed in a sandbox against a fresh authorized target — the same control was validated to fail twice.

REVIEWER-READY REMEDIATION Merge-ready PR

Validate the target URL against an allowlist of permitted hostnames. Reject private/internal IP ranges. Enforce HTTPS only.

plexicus/remediation/webhooks-ssrf 3 changed · 0 new files
42resp = requests.get(target_url)
42+if not is_allowed_host(target_url):
43+  raise WebhookRejected(target_url)
44+resp = requests.get(target_url, timeout=5)
Every engagement hands over:
  • Executive briefing
  • Validated findings list
  • Merge-ready PRs
  • Compliance mapping (NIS2 · DORA · CRA)
Private Round For investors