Convertr-Skimmer: Die Abhängigkeit außerhalb deiner Lockdatei
Erfasse Browser-Skripte, prüfe Integritätskontrollen und sichere Deployment-Nachweise nach dem Analytics-Vorfall bei Convertr.
Mehr als ASPM
Proof-Driven AppSec für Teams, die mit KI entwickeln
Plexicus nutzt AI Swarm Pentest, um autorisierte Anwendungspfade zu erkunden, ausnutzbare Risiken zu validieren und Teams Belege für die Priorisierung der Remediation zu geben.
AI Swarm Pentest ansehenAm 26. Oktober meldete Sansec einen Skimmer im gemeinsam geladenen Analytics-Skript von Convertr. Am 27. bestätigte Sansec die Entfernung. Der Erstzugriff bleibt unbestätigt. Untersuchung.
Die Sicherheitsfrage reicht über ein verwundbares Paket hinaus: Welcher ausführbare Code erreicht deinen Checkout ohne die Abhängigkeitsprüfung der Anwendung? Ein sauberes Repository beantwortet das allein nicht.
Ergänze die Bestandsaufnahme um den Browser
Beginne mit einer kritischen Seite und einem synthetischen Nutzerablauf. Erfasse Skripte aus dem ersten Dokument, dem Tag-Manager und späteren Navigationen. Wiederhole den Ablauf mit relevanten Einwilligungsoptionen. Sammle dafür keine Kundendaten.
Halte je Skript vollständige URL, auslösende Komponente, Geschäftszweck, Verantwortung, Aktualisierungsweg und gegebenenfalls den freigegebenen Inhalts-Hash fest. Unterscheide gebündelte Dateien von URLs mit unabhängig veränderlichen Inhalten. Bekannte Hostnamen sind kein Ersatz für dokumentierte Freigaben. Unbekannte Eigenschaften bleiben als solche sichtbar.
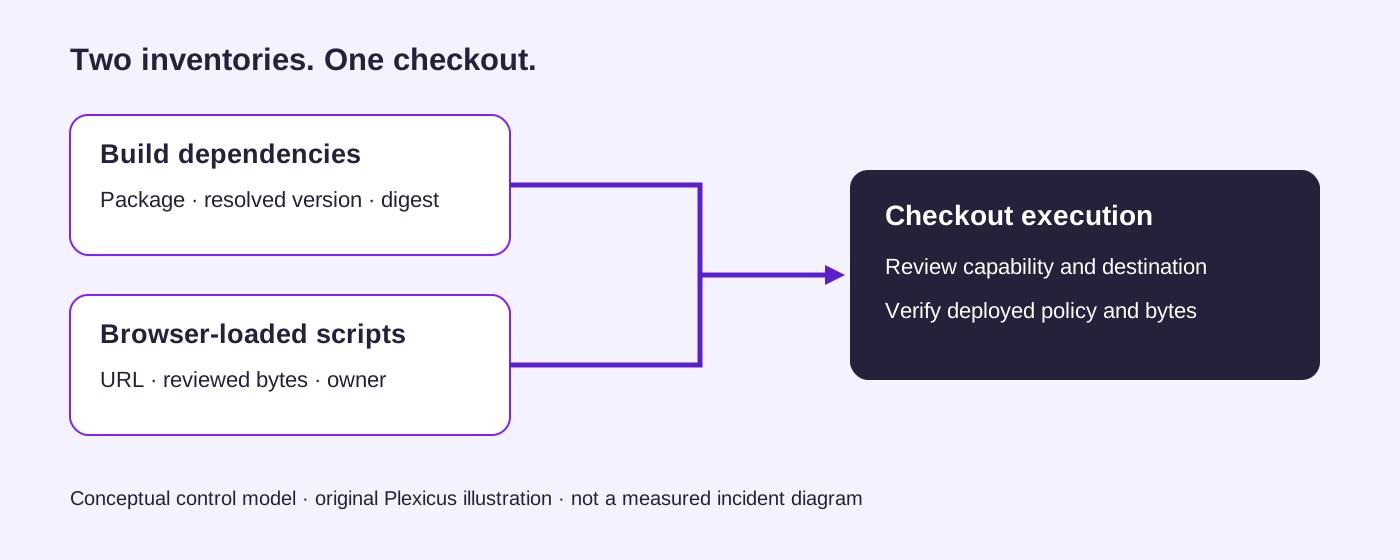
Eigenes Kontrollmodell, keine Rekonstruktion von Convertr. Die englischen Beschriftungen zeigen Prüfverantwortung, keine gemessene Angriffsmenge.
Dieser Browser-Blick ergänzt unseren Prüfablauf für eingebettete Laufzeiten. Beide Inventare brauchen zugeordnete Verantwortliche und Nachweise. Sie dürfen einander nicht stillschweigend ersetzen.
Ein erlaubter Host ist keine freigegebene Datei
Die Freigabe einer Skriptquelle beschreibt, woher der Browser Code laden darf. Sie beweist nicht, dass die aktuellen Bytes geprüft wurden. Content Security Policy und Subresource Integrity setzen unterschiedliche Kontrollen um. Die MDN-Dokumentation zu script-src und Integrität erläutert die Modelle.
Prüfe den Unterschied kontrolliert: Liefere eine harmlose Testdatei von einem eigenen Test-Origin, genehmige den Inhalt und verändere danach diese Datei. Beobachte die tatsächliche Browser-Blockade. Ersetze dafür kein Analytics-Skript in Produktion.
Für stabile externe Ressourcen kommt ein Integritätsattribut mit geprüftem Hash und passender Cross-Origin-Konfiguration infrage. Definiere, wie legitime Updates einen neuen freigegebenen Hash erhalten. Wechselnde Ressourcen und nachladende Loader brauchen ein anderes Betriebskonzept. Ein kopiertes Beispiel deckt nicht automatisch nachgeladene Skripte ab.
Baue CSP auf dem Inventar auf und untersuche Meldungen mit synthetischem Verkehr. Report-Only misst vorgeschlagene Einschränkungen, erzwingt sie aber nicht. Teste die erzwungene Richtlinie mit dem vollständigen Checkout. Sichere die effektiven Antwort-Header und das Browser-Ergebnis statt nur einer Konfigurationsdatei.
Mache Verantwortung überprüfbar
Jede Ausnahme braucht jemanden, der den Einsatz auf der Zahlungsseite begründet. Was funktioniert ohne das Skript nicht? Genügt eine weniger sensible Seite? Welche Ziele braucht der Ablauf? Das sind Entwurfsfragen für deine Anwendung, keine Aussagen über fremde Händler.
| Prüffrage | Aufzubewahrender Nachweis | Verantwortung |
|---|---|---|
| Warum wird das Skript geladen? | Freigegebener Zweck und Auslöser | Produkt und Entwicklung |
| Welche Bytes wurden geprüft? | URL, Revision oder Hash, Freigabedatum | Anwendungsteam |
| Was geschieht bei Änderungen? | Begrenzter Test und Update-Ablauf | Plattformteam |
| Welche Richtlinie greift? | Ausgelieferte Header und Browser-Ergebnis | Sicherheit und Plattform |
| Lässt es sich abschalten? | Synthetischer Checkout-Regressionstest | Checkout-Team |
Die Tabelle ist ein vorgeschlagener Prüfvertrag. Sie beschreibt weder Convertr-Kontrollen noch einen universellen Schutz gegen Skimmer.
Trenne Vorfallbearbeitung und sauberes Neuladen
Deuten eigene Nachweise auf einen Vorfall, sichere Zeitpunkte, Skriptdateien und Deployment-Protokolle vor Veränderungen. Nutze deinen Reaktionsprozess für Aufbewahrung, Eindämmung und Meldeentscheidungen. Zahlungsdaten gehören nicht in normale Diagnoseprotokolle.
Prüfe nach einer freigegebenen Änderung die tatsächlich ausgelieferte Seite: Weiterleitungen, Caches, Skriptauslöser und Richtlinie. Teste legitime Zahlungen mit zugelassenen Testmitteln. Ein erfolgreicher Ressourcenabruf belegt Lieferung, aber keine vollständige Untersuchung.
Unser Leitfaden zu Berechtigungsgrenzen trennt erlaubte Vorgänge vom Nachweis verbotener Vorgänge. Der Beitrag zur Lieferkette von Coding-Agenten behandelt einen verwandten Weg ausführbarer Eingaben.
Prüfe mit Plexicus und belastbaren Nachweisen
Plexicus beschreibt AI Swarm Pentest als klar abgegrenzte Anwendungs- und API-Prüfung mit überprüfbaren Nachweisen. Der Remediation-Ablauf bietet geprüfte Änderungen und erneute Verifikation. Bringe Skriptinventar, synthetischen Ablauf und konkrete Richtlinienfragen mit.
Vereinbare ausdrücklich, ob Browser-Verhalten, externe Endpunkte und Skriptänderungen zum autorisierten Umfang gehören. Diese Produktbeschreibungen garantieren weder kontinuierliche Skimmer-Überwachung noch automatische Abdeckung jedes Tag-Managers oder eine Reproduktion dieses Vorfalls.
Ein brauchbares Ergebnis benennt Deployment, beobachtetes Verhalten, verantwortliches Team und Nachprüfung. Offene Lieferantenfragen bleiben sichtbar, damit Entscheidungen erklärbar und überprüfbar sind.
Quellen
- Sansec: Untersuchung und Aktualisierung vom 27. Oktober.
- MDN: Subresource Integrity.
- MDN: CSP script-src.
Möchtest du einen kritischen Checkout prüfen? Kontaktiere Plexicus mit autorisiertem Umfang, Inventar und synthetischem Testablauf.