Moins de fausses alertes de secrets. La preuve reste essentielle
GitHub a amélioré ses détecteurs de secrets le 5 novembre. Le contexte et le statut du secret guident la réponse.
Au-delà de l’ASPM
Une AppSec fondée sur la preuve pour les équipes qui développent avec l’IA
Plexicus utilise AI Swarm Pentest pour explorer des chemins d’application autorisés, valider ce qui est exploitable et fournir les preuves nécessaires pour prioriser la remédiation.
Découvrir AI Swarm PentestLe 5 novembre, GitHub a annoncé des changements dans ses détecteurs de secrets. Un nouveau modèle partenaire SpaceX et des filtres affinés améliorent la couverture. Une liste plus précise ne prouve pas qu’un dépôt ne contient aucun secret exposé.
Ce qui change
Pour certains modèles Alibaba, AWS et Google, GitHub supprime une correspondance sans paire lorsque le filtrage par dictionnaire retire tous les secrets associés qui répondent aux critères. D’autres détecteurs appliquent des vérifications différentes de contexte ou de format. Le modèle partenaire starlink_public_api_v2_secret est ajouté. Le signalement au fournisseur pour un dépôt public diffère d’une alerte utilisateur et ne garantit pas la révocation de chaque secret.
Examiner les éléments disponibles
| Question | Éléments | Pourquoi |
|---|---|---|
| Que détecte l’alerte ? | Révision, chemin, ligne et contexte | Une donnée de test, un nom de variable et un vrai secret diffèrent. |
| Est-il utilisable ? | Statut pris en charge et confirmation du propriétaire | Un statut inconnu ne prouve pas l’absence de risque. |
| Où était-il exposé ? | Visibilité, historique et copies | L’exposition peut dépasser le fichier actuel. |
| Quelle réponse a suivi ? | Rotation, remplacement et contrôle des accès | Effacer le texte ne révoque pas le secret. |
Si un secret peut être actif, lancez immédiatement votre procédure d’incident. Contactez son propriétaire et révoquez ou renouvelez-le auprès du fournisseur si nécessaire. Ne copiez pas sa valeur dans un ticket ou une conversation. Examinez les journaux disponibles et les systèmes touchés. Un secret désormais inactif a pu être utilisé auparavant.
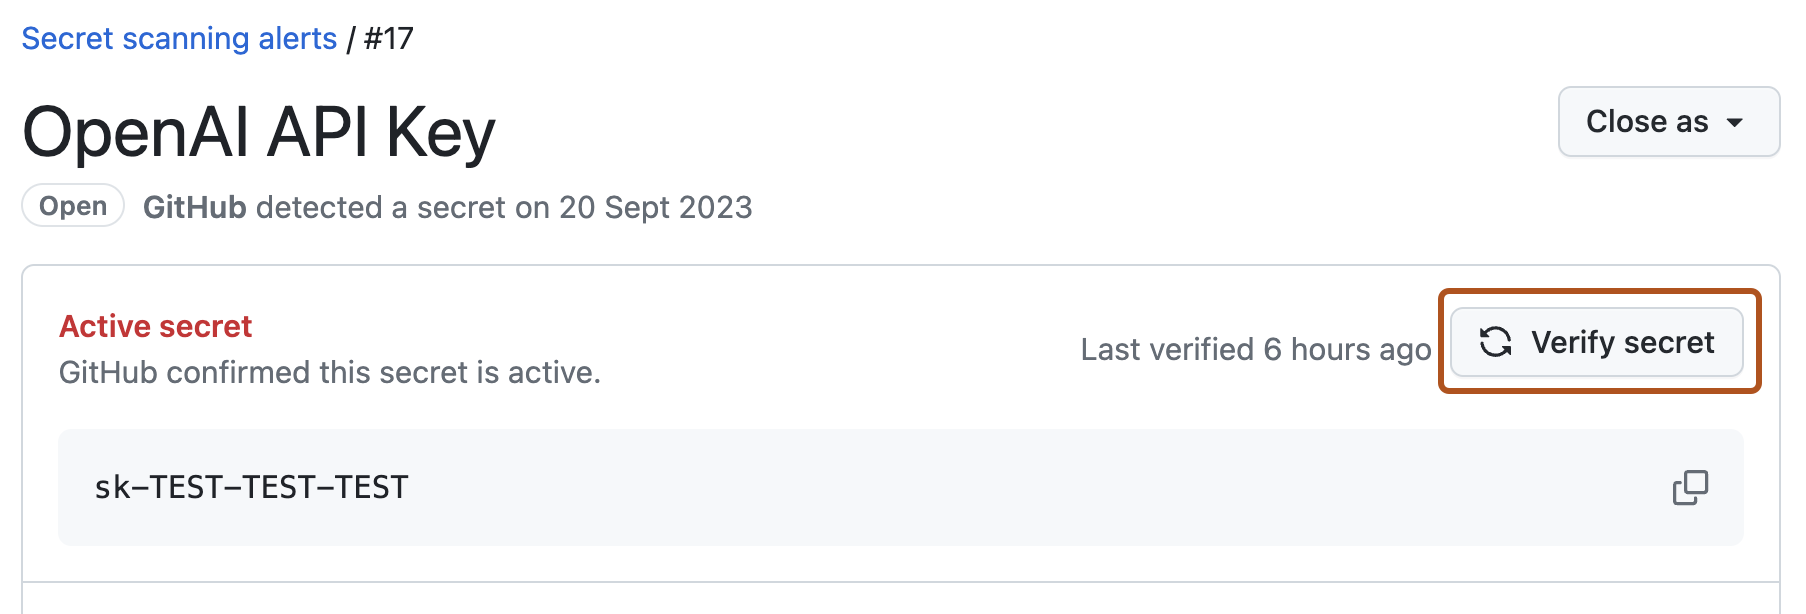
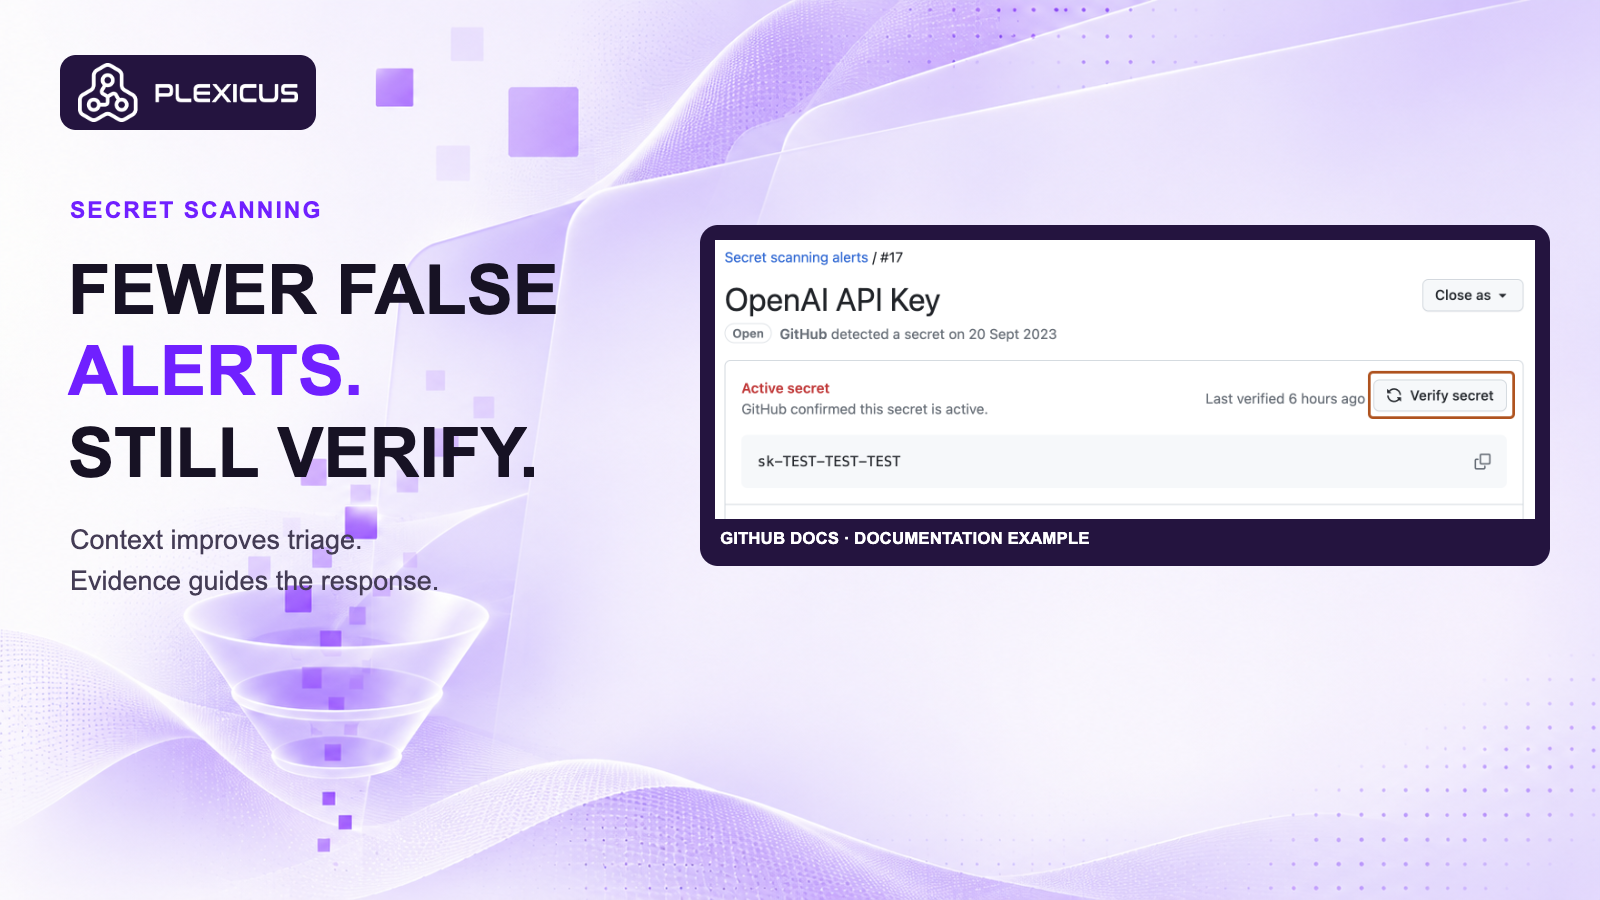
GitHub explique les vérifications de validité et leurs limites : elles dépendent du type de secret et de la configuration. unknown demande une enquête supplémentaire. L’image est un exemple documentaire, pas un résultat Plexicus.
Garder une décision vérifiable
Conservez la version du scanner, la révision immuable, l’emplacement, une conclusion limitée par les preuves et un responsable. Signalez toute preuve manquante. Exclure un dossier de test entier peut masquer de vrais secrets. Notre analyse de trois alertes n8n illustre l’importance du contexte sans conclure sur toutes les alertes.
Plexicus décrit des tests applicatifs fondés sur des preuves et des processus de correction. Cela ne signifie pas que Plexicus effectue les vérifications spécifiques de GitHub ou renouvelle automatiquement les secrets. Votre équipe doit conserver un responsable et une procédure pour chaque exposition suspectée.
Image : GitHub Docs, Evaluating alerts from secret scanning, CC BY 4.0. Capture originale conservée. Licence.